

















Eine Firewall-Richtlinie ist eine Sammlung von Regeln und Standards, die den Netzwerkverkehr zwischen dem internen Netzwerk eines Unternehmens und dem Internet kontrollieren soll. Sie dient dazu, unbefugten Zugriff zu verhindern, den Datenverkehr zu steuern und vor potenziellen Sicherheitsbedrohungen zu schützen. Es gibt wichtige Komponenten, die berücksichtigt werden müssen, zentrale Arten von Firewall-Richtlinien und Firewall-Konfigurationen, die man kennen sollte, sowie Beispielrichtlinien, die wertvollen Kontext für die Erstellung einer eigenen wirksamen Firewall-Richtlinie liefern.
- Kostenlose Vorlage für eine Firewall-Richtlinie
- Welche Komponenten haben Firewall-Richtlinien?
- Die 3 wichtigsten Arten von Firewall-Richtlinien
- 9 Schritte zum Erstellen einer Firewall-Richtlinie
- Arten der Firewall-Konfiguration
- Beispiele für echte Firewall-Richtlinien, die uns gefallen
- Fazit: Jedes Unternehmen braucht eine Firewall-Richtlinie
Kostenlose Vorlage für eine Firewall-Richtlinie
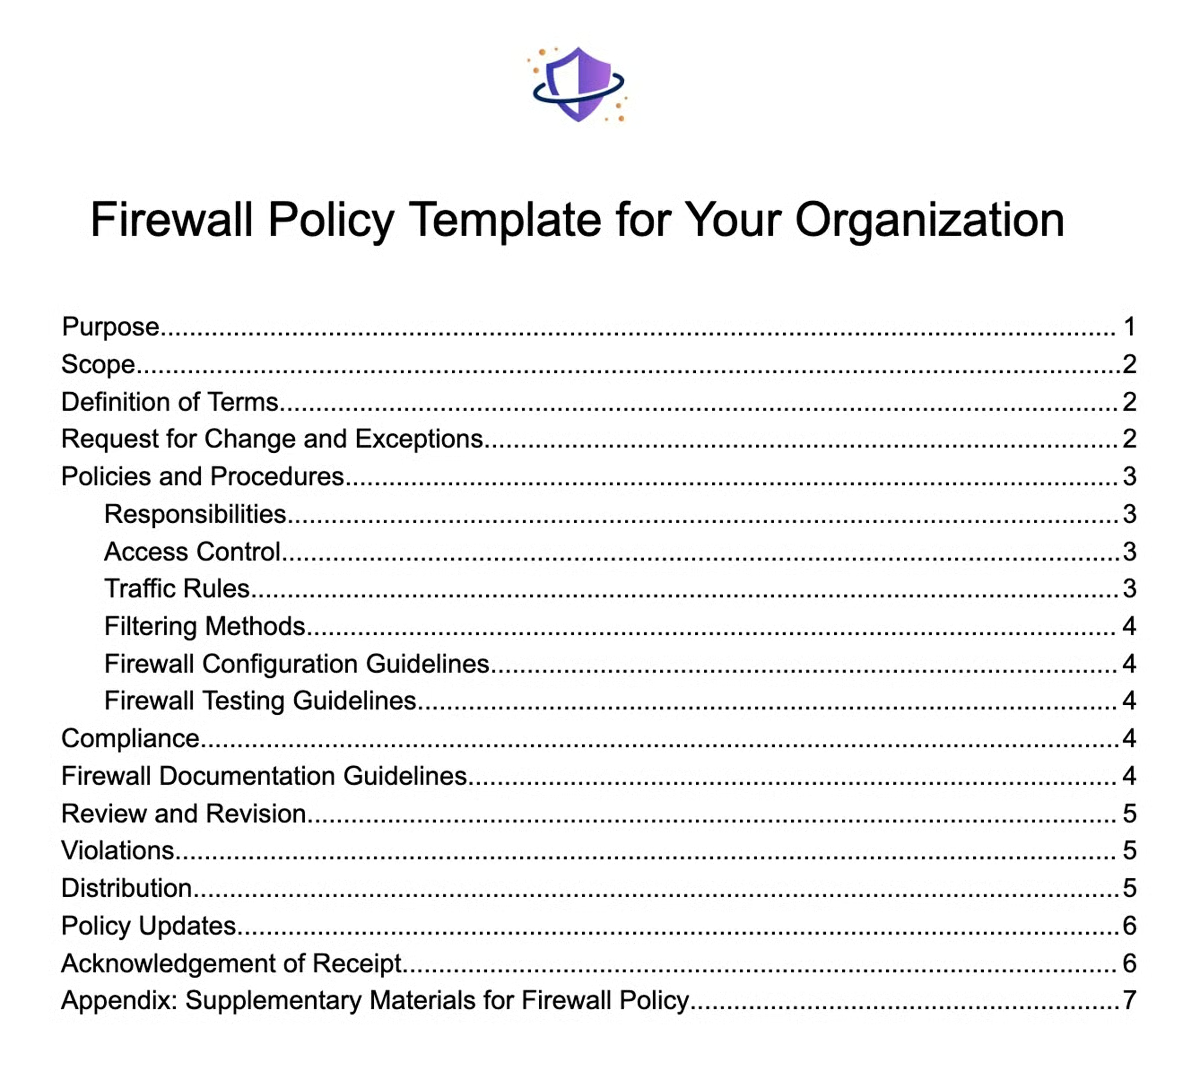
Wir haben eine kostenlose allgemeine Vorlage für eine Firewall-Richtlinie für Unternehmen erstellt, die sie herunterladen und verwenden können. Die Datei enthält die üblichen Abschnitte einer Firewall-Richtlinie. Daher sind einige Abschnitte für Ihr Unternehmen möglicherweise nicht erforderlich, während andere weitere Details benötigen. Die Hinweise in eckigen Klammern und die Fußzeile enthalten zusätzliche Anweisungen und müssen aus der finalen Fassung entfernt werden. Laden Sie die Vorlage herunter und passen Sie sie an die spezifischen Anforderungen und Gegebenheiten Ihres Unternehmens an.
Welche Komponenten haben Firewall-Richtlinien?
Zu den wichtigsten Komponenten einer Firewall-Richtlinie gehören Benutzerauthentifizierungsmechanismen, Zugriffsregeln, Protokollierungs- und Überwachungsmethoden, die Regelbasis sowie zahlreiche Regelobjekte, die Bedingungen für die Netzwerkkommunikation festlegen. Bei der Erstellung des Entwurfs einer Firewall-Richtlinie bilden diese Elemente eine detaillierte Sammlung von Regeln und Richtlinien zur Steuerung der Nutzung, Verwaltung und Sicherheitskonfiguration einer Firewall innerhalb eines Unternehmens.
Benutzerauthentifizierung
Durch die Benutzerauthentifizierung können nur autorisierte Benutzer oder Systeme auf das Netzwerk zugreifen. Dabei werden häufig zunächst die Zugangsdaten des Benutzers überprüft, bevor der Zugriff gewährt wird. Das erhöht die Sicherheit, indem unerwünschter Zugriff verhindert und der Zugriff auf kritische Ressourcen geschützt wird.
Zugriffsregeln
Zugriffsregeln, auch als Access Control Lists (ACLs) bezeichnet, steuern, welcher Datenverkehr zugelassen oder blockiert wird. Sie legen die Bedingungen fest, unter denen eine Netzwerkkommunikation autorisiert ist, und dienen als zentrale Bausteine der Netzwerksicherheitsrichtlinien.
Protokollierung und Überwachung
Protokollierungs- und Überwachungsmethoden erfassen und analysieren Netzwerkaktivitäten. Sie bilden die Grundlage für das Erkennen potenzieller Sicherheitsprobleme und unterstützen die forensische Analyse. Um die Sicherheit und Integrität des Netzwerks zu schützen, können Administratoren Aktivitäten verfolgen und analysieren, indem sie Netzwerkereignisse protokollieren.
Regelbasis
Die Regelbasis definiert die Kriterien für die Annahme oder Ablehnung von Netzwerkverkehr. Diese Regelsammlung enthält unter anderem Quell- und Ziel-IP-Adressen, Portnummern und Protokolle. Sie bildet die Grundlage der Firewall-Regelungen und legt die grundlegenden Kriterien für die Filterung des Datenverkehrs und die Steuerung des Datenflusses fest.
Regelobjekte
Regelobjekte definieren Zugriffsregeln und umfassen Komponenten wie Anwendungen, Quell- oder Zielhosts und Netzwerke. Beispiele sind Benutzer, Benutzergruppen, Anwendungen, Anwendungsgruppen, Länder, IPv4-/IPv6-Endpunkte, DNS-Namen von Hosts und weitere. Regelobjekte erleichtern die Richtlinienverwaltung, indem sie einen strukturierten Mechanismus zum Gruppieren der in Zugriffsregeln verwendeten Elemente bereitstellen.
Benutzer- und anwendungsbasierte Regelobjekte
Regelobjekte für Benutzer und Benutzergruppen basieren auf Benutzern und Benutzergruppen im Windows Active Directory. Regelobjekte für Anwendungen verwenden den Signatursatz, um verschiedene Softwarepakete zu identifizieren. Die Anwendung „Benutzerdefinierter Port“ erkennt nicht standardmäßige Ports. Anwendungsgruppen fassen verschiedene Apps zur einheitlichen Verwaltung zusammen. Diese Regelobjekte ermöglichen eine detaillierte Kontrolle des benutzer- und anwendungsspezifischen Datenverkehrs und verbessern so Sicherheit und Ressourcenverwaltung.
Netzwerkbasierte Regelobjekte
IPv4-/IPv6-Endpunkte, DNS-Namen von Hosts, IPv4-/IPv6-Adressbereiche und Netzwerke definieren Quell-/Zielkriterien. Regelobjekte für Länder erlauben oder blockieren Datenverkehr abhängig von Herkunfts- und Zielländern. Zur einfacheren Verwaltung integrieren Regelobjekte für Netzwerkgruppen mehrere netzwerkbezogene Regelobjekte. Diese Regelobjekte legen Kommunikationskriterien fest und ermöglichen oder blockieren Datenverkehr anhand von Netzwerkeigenschaften.
Zeitbasierte Regelobjekte
„Endlicher Zeitraum“ setzt Einschränkungen für bestimmte Zeitintervalle um. Wiederholte Regelanwendungen können mit „Wiederkehrender Zeitraum“ und „Gruppe wiederkehrender Zeiträume“ ausgeführt werden. Zeitbasierte Regeln steuern den Netzwerkzugriff, indem sie sich an bestimmte Zeitrahmen und Intervalle anpassen.
Regelobjekte für Dienste und Dienstgruppen
Regelobjekte für Dienste begrenzen den Datenverkehr abhängig von IP-Protokollen, ICMP-Codes oder TCP-/UDP-Portnummern. Regelobjekte für Dienstgruppen fassen Dienste zur einheitlichen Richtlinienverwaltung zusammen. Diese Regelobjekte legen Kommunikationsparameter fest und gewährleisten die Kontrolle über bestimmte Dienste und Protokolle.
Die 3 wichtigsten Arten von Firewall-Richtlinien
Für die Erstellung von Firewall-Richtlinien gibt es drei grundlegende Arten: hierarchische, globale Netzwerk- und regionale Netzwerkrichtlinien. Jede bietet abhängig von den Anforderungen des Unternehmens eigene Vorteile. Das Verständnis dieser Arten ermöglicht es Unternehmen, Firewall-Richtlinien zu erstellen, die nicht nur Sicherheitsziele erfüllen, sondern sich auch nahtlos in ihre spezifischen Geschäftsstrukturen integrieren.
Hierarchische Firewall-Richtlinie
Die hierarchische Firewall-Richtlinie organisiert Regeln, indem sie diese hierarchisch gruppiert und jeder Sicherheitszone eigene Regeln zuweist. Dadurch erhalten Unternehmen eine granulare Kontrolle über den Netzwerkverkehr und können Sicherheitsmaßnahmen auf die unterschiedlichen Anforderungen innerhalb verschiedener Zonen abstimmen. Diese Strategie bietet zwar umfassende Kontrolle, erfordert für eine wirksame und ganzheitliche Sicherheitslage jedoch eine strenge Pflege.
Globale Netzwerk-Firewall-Richtlinie
Eine Netzwerk-Firewall-Richtlinie setzt im Gegensatz zum hierarchischen Modell auf Standardregeln, die in allen Sicherheitszonen eines Unternehmens einheitlich umgesetzt werden. Das schafft eine schlanke und einheitliche Sicherheitsumgebung. Da die Standards jedoch global ausgelegt sind, fehlt ihnen möglicherweise die für Unternehmen mit unterschiedlichen Sicherheitsanforderungen in mehreren Zonen erforderliche Spezifität. Dadurch kann ein Ansatz nach dem Prinzip „one size fits all“ entstehen.
Regionale Netzwerk-Firewall-Richtlinie
Die regionale Netzwerk-Firewall-Richtlinie wurde für Unternehmen mit geografisch verteilten Aktivitäten entwickelt. Sie schafft ein Gleichgewicht zwischen den Sicherheitsanforderungen vieler Standorte und einer zentralisierten Richtlinienverwaltung. Dadurch können Unternehmen Herausforderungen erfolgreich bewältigen und sicherstellen, dass Sicherheitsmaßnahmen auf die spezifischen Bedrohungen und Gegebenheiten in verschiedenen geografischen Regionen abgestimmt sind.
9 Schritte zum Erstellen einer Firewall-Richtlinie
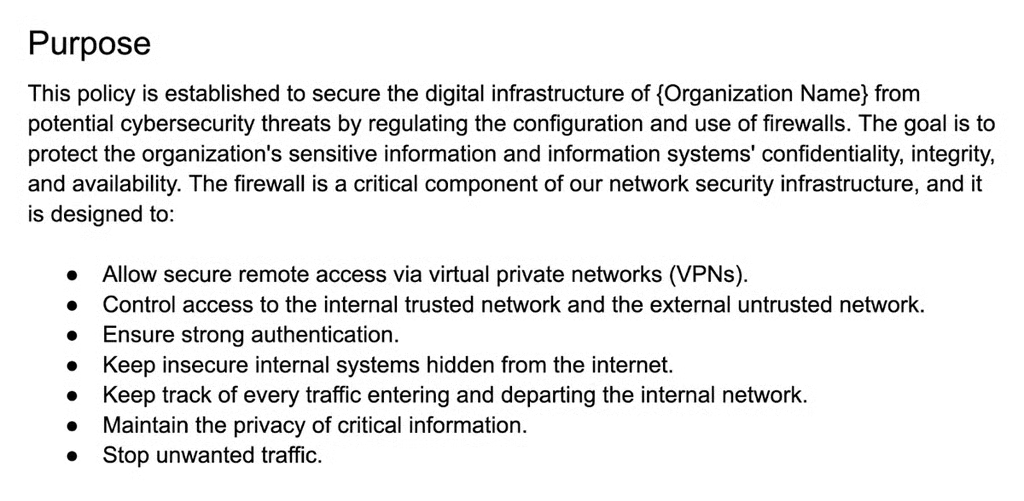
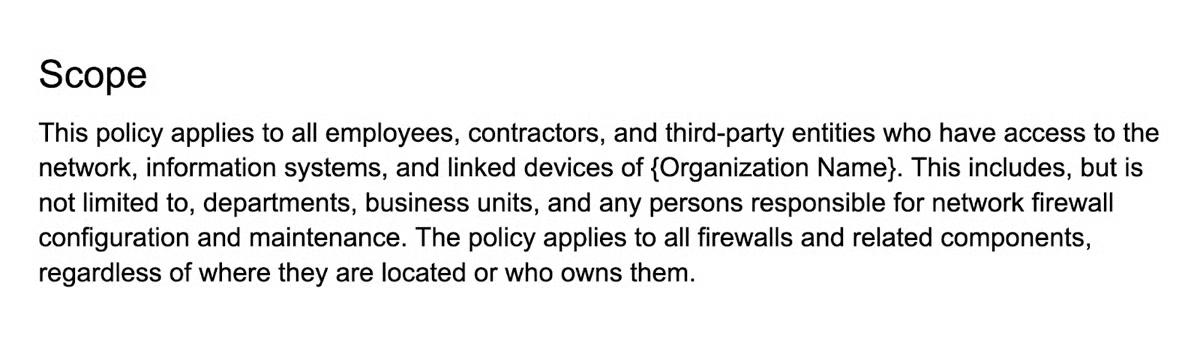
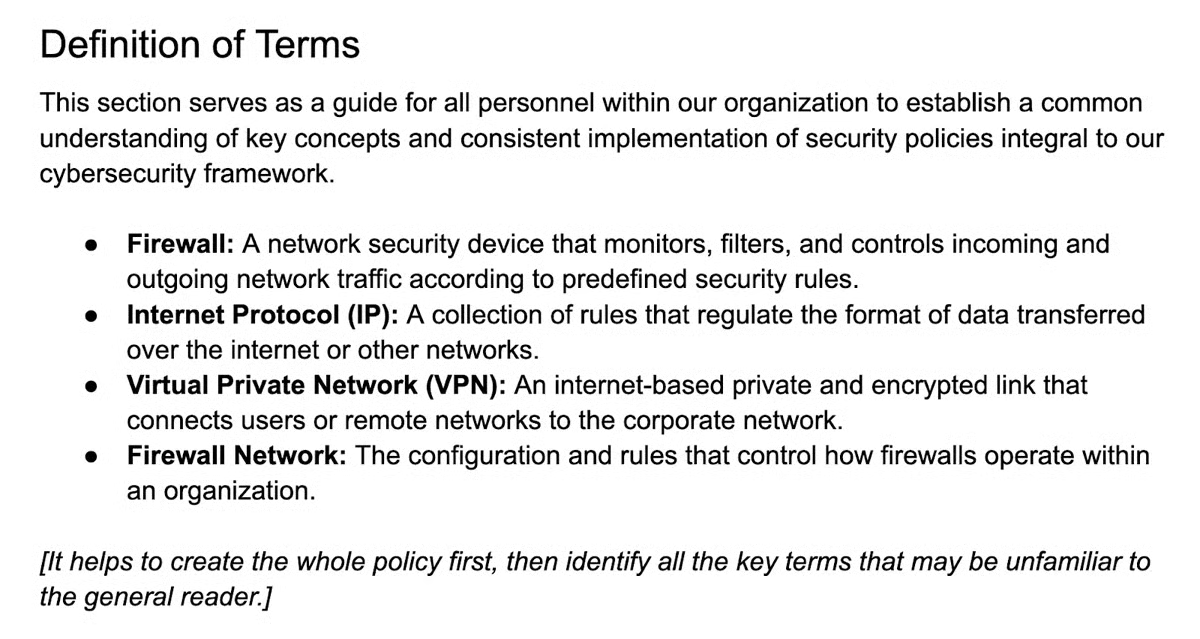
Der Einsatz von Firewalls ist eine gängige Vorsichtsmaßnahme, die in Verbindung mit einer klar definierten Firewall-Richtlinie noch wirksamer wird. Zu den strategischen Schritten einer starken Firewall-Richtlinie gehören die Festlegung von Zweck, Geltungsbereich, Definitionen, Ausnahmen und Änderungsrichtlinien, detaillierte Richtlinien und Prozesse, Compliance-Vorgaben, Dokumentation, Verstöße und Sanktionen sowie der Verteilungsprozess. Anhand von Screenshots aus unserer Vorlage veranschaulichen wir im Folgenden die einzelnen Abschnitte.
1. Zweck festlegen
Führen Sie das angestrebte Ziel der Firewall auf, etwa den Schutz sensibler Daten, die Einschränkung des Netzwerkzugriffs oder den Schutz vor bestimmten Bedrohungen. Diese Klarheit stellt sicher, dass die Firewall auf die übergeordneten Sicherheitsziele abgestimmt ist und ihren vorgesehenen Zweck erfüllt. Wenn der Hauptzweck beispielsweise im Schutz vertraulicher Kundeninformationen besteht, sollte die Richtlinie Methoden zur Sicherung des Datenaustauschs und zur Verhinderung unerwünschten Zugriffs hervorheben.
2. Geltungsbereich bestimmen
Legen Sie die Netzwerke, Systeme und Daten fest, die von der Richtlinie abgedeckt werden, um Unklarheiten zu vermeiden und sicherzustellen, dass die vorgesehenen Assets erfasst sind. Durch eine ausdrückliche Definition des Geltungsbereichs können Unternehmen ihre Firewall-Regeln zum Schutz bestimmter Assets anpassen und die Richtlinie dadurch zielgerichteter und effektiver gestalten. Umfasst der Geltungsbereich sowohl interne als auch cloudbasierte Systeme, muss die Richtlinie möglicherweise die unterschiedlichen Sicherheitsprobleme der jeweiligen Umgebung berücksichtigen.
3. Wichtige Begriffe definieren
Legen Sie eindeutige Definitionen für Begriffe fest, um bei allen an der Umsetzung der Richtlinie beteiligten Stakeholdern ein gemeinsames Verständnis zu schaffen. Die Bestimmung der wichtigsten Begriffe stellt sicher, dass alle Beteiligten die Inhalte einheitlich interpretieren und verwalten, wodurch die Wahrscheinlichkeit von Missverständnissen und Fehlern sinkt. Erwägen Sie, zunächst die gesamte Richtlinie zu erstellen, um alle Begriffe zu identifizieren, die allgemeinen Lesern möglicherweise unbekannt sind.
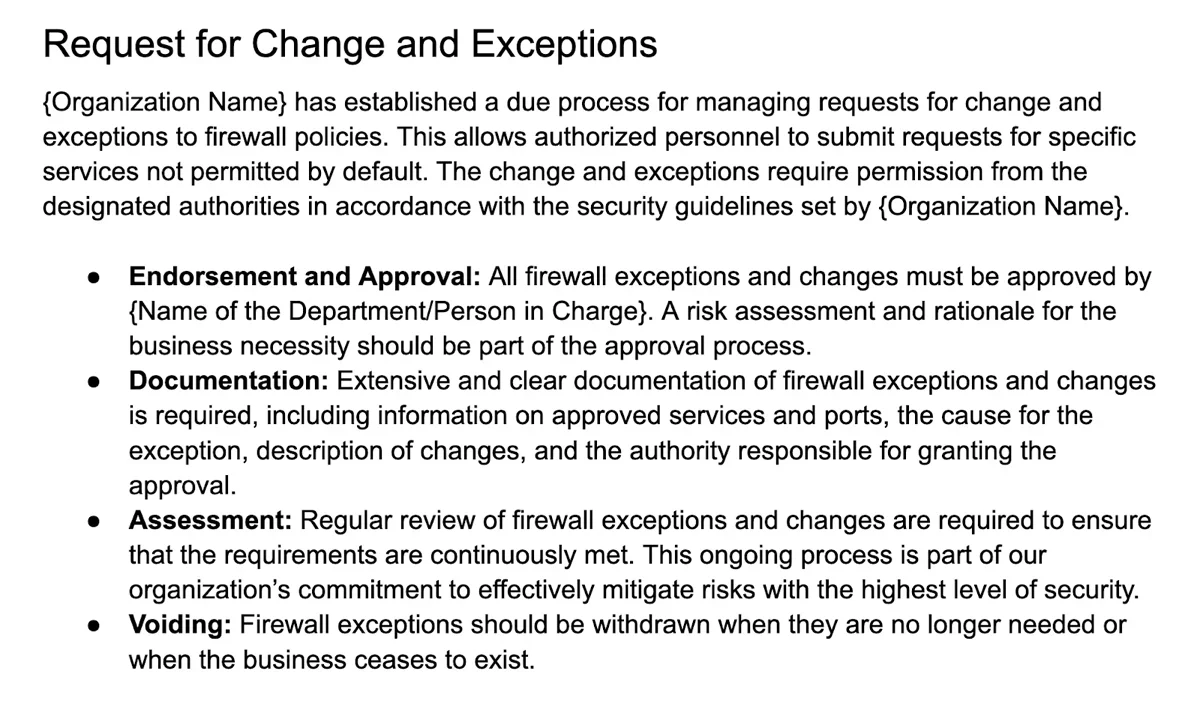
4. Ausnahme- und Änderungsprozesse festlegen
Erstellen Sie ein transparentes Verfahren für die Beantragung und Genehmigung von Änderungen und Ausnahmen einschließlich der erforderlichen Unterlagen, um Flexibilität und strenge Sicherheitsregeln miteinander in Einklang zu bringen. So wird gewährleistet, dass Ausnahmen aus legitimen geschäftlichen Gründen gewährt, einheitlich dokumentiert und überprüft werden. Wenn eine Abteilung für ein Projekt bestimmte Ports öffnen muss, legt der Ausnahmeprozess sowohl die Genehmigungsstufen als auch die erforderliche Dokumentation fest.
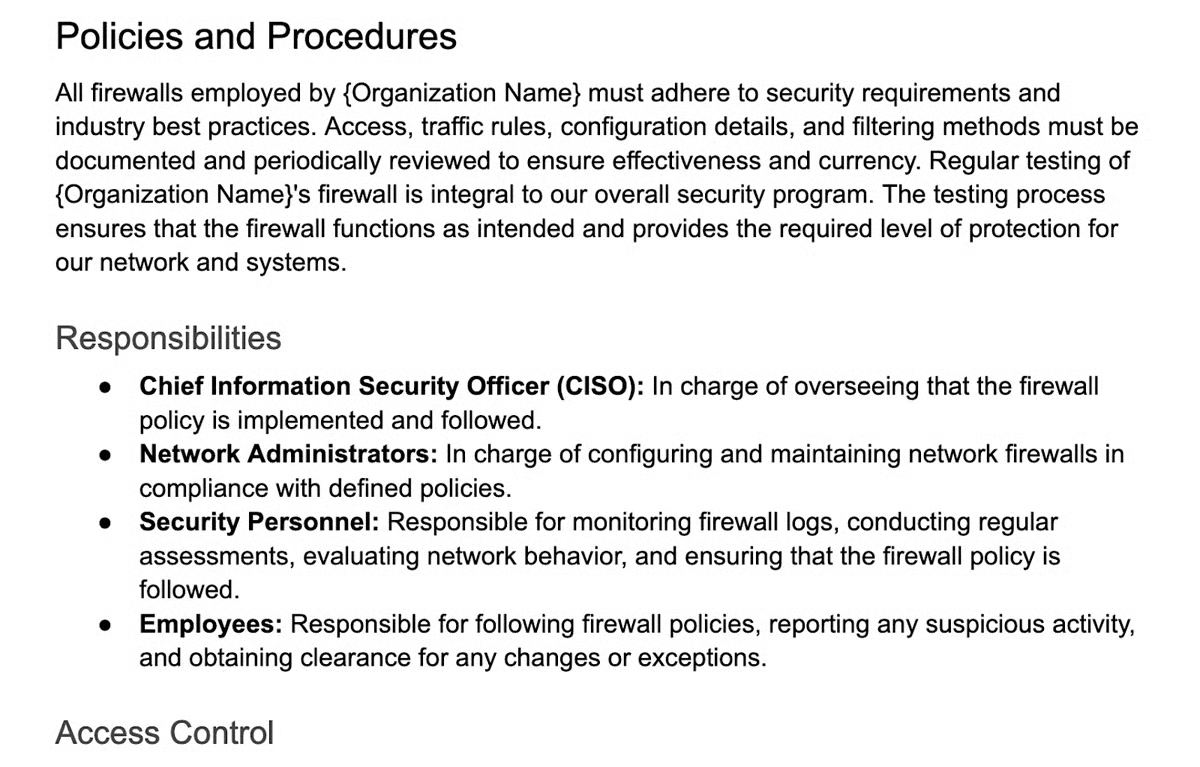
5. Richtlinien und Verfahren detailliert ausarbeiten
Legen Sie konkrete Zuständigkeiten, Regeln für ein- und ausgehenden Datenverkehr, Richtlinienverstöße und Verfahren zur Aktualisierung von Regeln fest, um die vollständige Umsetzung der Richtlinie sicherzustellen. Diese Phase liefert detaillierte Anweisungen, die Unternehmen dabei unterstützen, Sicherheitsmaßnahmen kontinuierlich durchzusetzen. Die Beschreibung der Verfahren zur Änderung von Firewall-Regeln sorgt beispielsweise dafür, dass Änderungen einheitlich durchgeführt werden und das Risiko von Fehlkonfigurationen sinkt.
Firewall-Einstellungen konfigurieren
Implementieren Sie Firewall-Konfigurationen auf Grundlage der festgelegten Richtlinien. Dies ist eine praktische Phase, in der Unternehmen Regeln zur Kontrolle des Datenverkehrs erstellen. Die Konfigurationen folgen dem Prinzip der geringsten Privilegien und beschränken den Zugriff auf unbedingt erforderliche Dienste und Ports. Wird die Firewall so konfiguriert, dass nur notwendiger ein- und ausgehender Datenverkehr zugelassen wird, lassen sich unbefugte Zugriffsversuche und potenzielle Sicherheitsverletzungen verhindern.
Regelmäßige Tests durchführen
Führen Sie regelmäßig Schwachstellenscans, Penetrationstests und Regelüberprüfungen durch, um die anhaltende Wirksamkeit der Firewall zu gewährleisten. Regelmäßige Tests können Schwachstellen erkennen und beheben und dadurch die allgemeine Sicherheitslage verbessern. Schwachstellenscans können Softwarefehler erkennen, während Penetrationstests realitätsnahe Angriffsszenarien nachbilden, um die Widerstandsfähigkeit der Firewall zu bewerten.
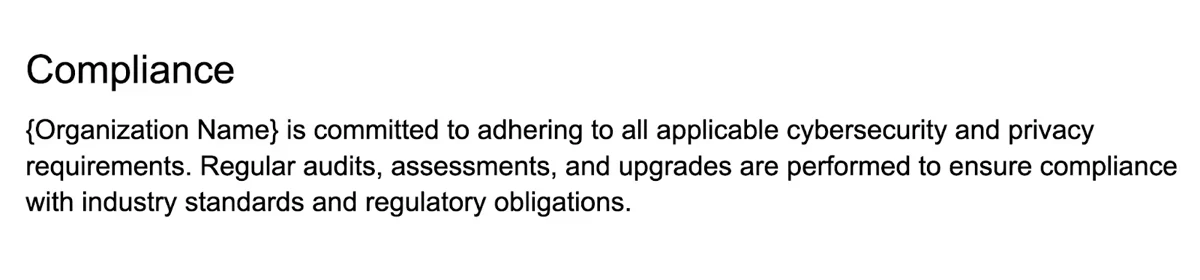
6. Compliance-Anforderungen berücksichtigen
Stellen Sie sicher, dass die Firewall-Richtlinie den relevanten Anforderungen an Cybersicherheit und Datenschutz entspricht. Dies zeigt das Engagement des Unternehmens für gesetzliche und regulatorische Vorgaben und verringert das Risiko rechtlicher Konsequenzen. Verarbeitet das Unternehmen beispielsweise Gesundheitsdaten, muss die Firewall-Richtlinie dem Health Insurance Portability and Accountability Act (HIPAA) entsprechen, um Patientendaten zu schützen und die Compliance sicherzustellen.
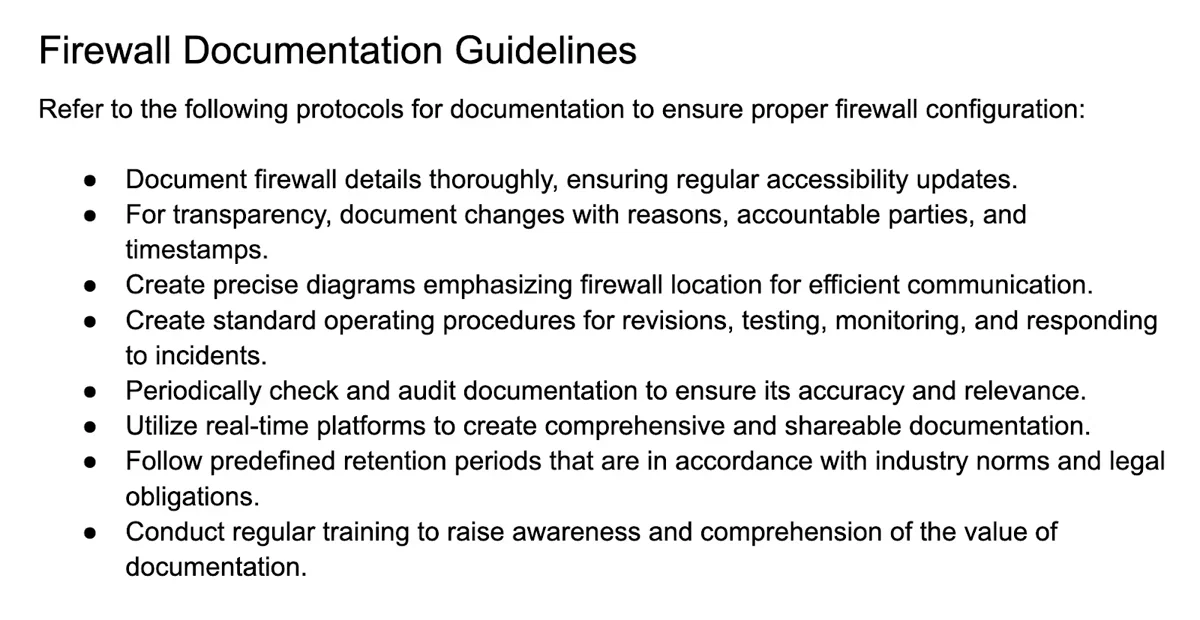
7. Umfassende Dokumentation pflegen
Führen Sie detaillierte Aufzeichnungen über Firewall-Setups, Änderungen, Ausnahmen und Testergebnisse. Diese Dokumentation ist für Audits, die Fehlerbehebung und künftige Aktualisierungen der Richtlinie nützlich. Erstellen Sie eine Dokumentationsrichtlinie, damit Unternehmen Änderungen an Firewall-Setups überwachen und einfach überprüfen können. Das erleichtert die Fehlerbehebung und liefert Erkenntnisse für kontinuierliche Verbesserungen.
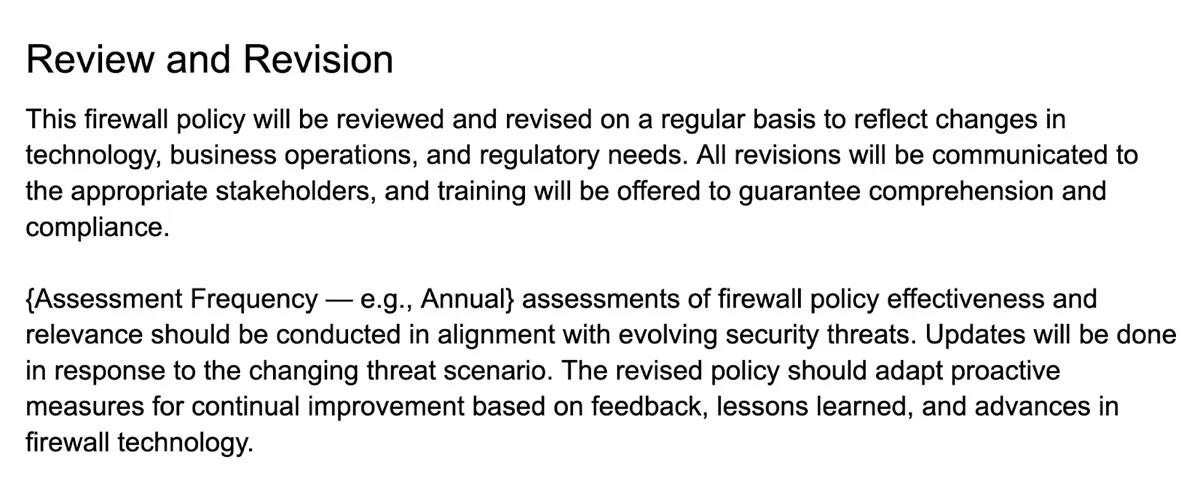
Legen Sie außerdem die Häufigkeit von Überprüfungen und Überarbeitungen anhand von Zeitintervallen fest (monatlich, vierteljährlich oder jährlich). Geben Sie an, unter welchen Umständen die Richtlinie überprüft und überarbeitet werden muss, etwa bei einer Weiterentwicklung der Firewall-Technologie. Legen Sie außerdem Strategien für die kontinuierliche Weiterentwicklung auf Grundlage von Feedback und Erkenntnissen fest.
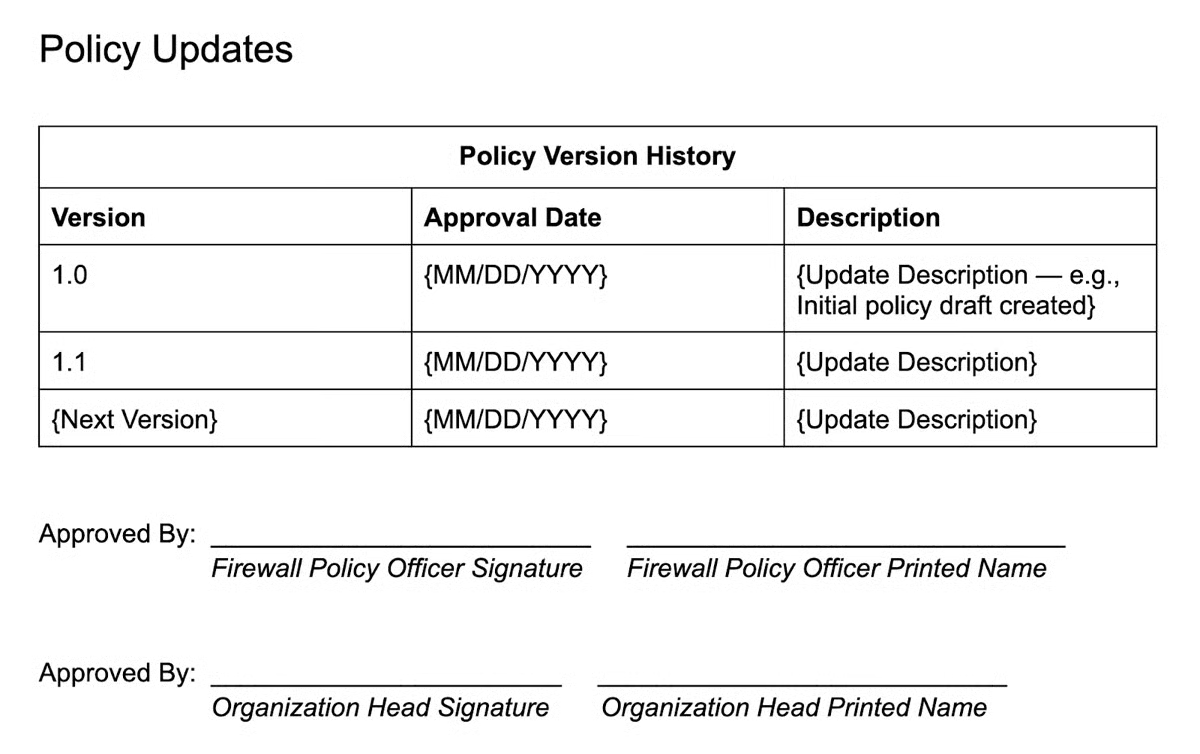
Füllen Sie abschließend den Versionsverlauf der Richtlinie aus, um sämtliche Aktualisierungen sowie die Genehmiger der neuesten Version zu vermerken.
8. Verstöße und Sanktionen definieren
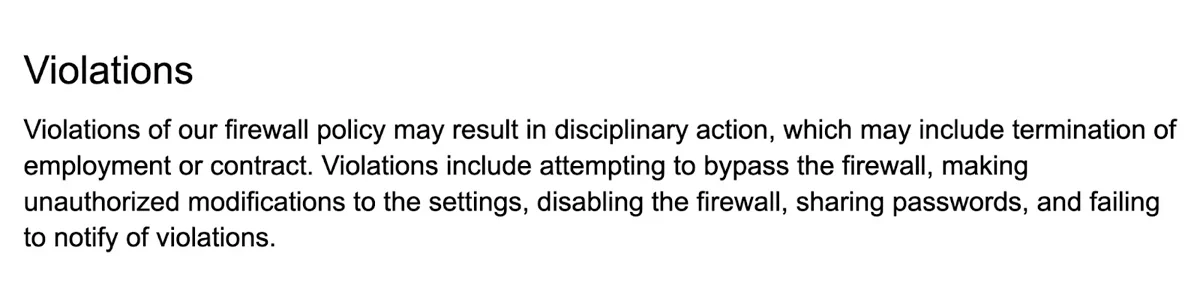
Definieren Sie klar die Folgen von Richtlinienverstößen, etwa der vorsätzlichen Umgehung der Firewall oder anderem verbotenen Verhalten, um eine Kultur der Verantwortlichkeit zu fördern. Legen Sie beispielsweise fest, dass der Versuch, die Firewall ohne Genehmigung zu deaktivieren, zu einer Verwarnung, einem Disziplinarverfahren oder der Beendigung des Arbeitsverhältnisses führt. Ermutigen Sie Mitarbeitende, Sicherheitsvorschriften einzuhalten und rechtswidrige Aktivitäten zu verhindern.
9. Verteilung der Richtlinie planen
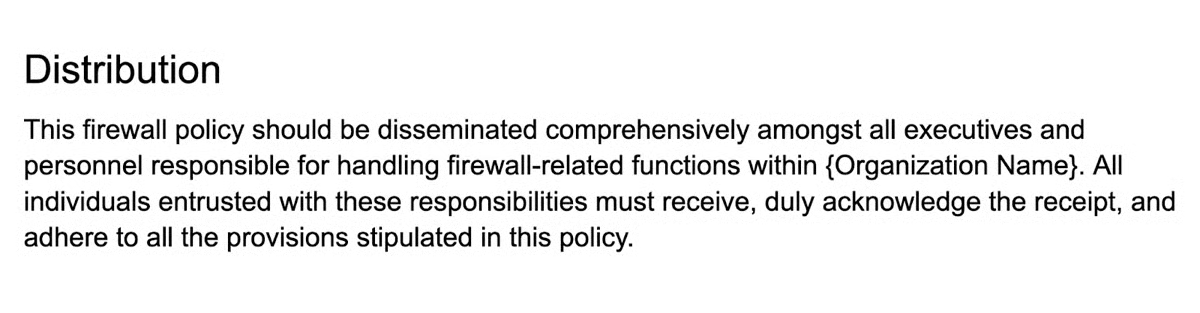
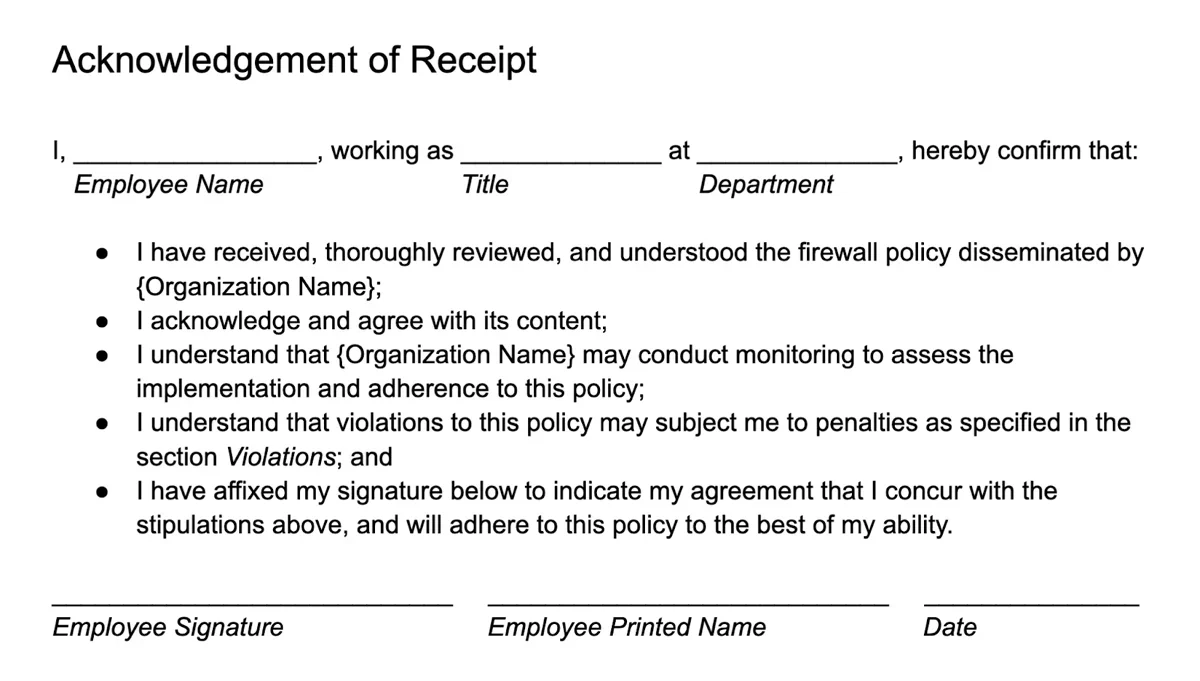
Der Abschnitt zur Verteilung stellt sicher, dass die Richtlinie alle relevanten Personen erreicht, die innerhalb des Unternehmens für Aufgaben im Zusammenhang mit der Firewall zuständig sind. Durch diese Verteilung wird gewährleistet, dass alle Beteiligten die Richtlinie kennen, ihren Erhalt bestätigen und sich mit ihren Bestimmungen einverstanden erklären.
Jeder Mitarbeitende sollte den Erhalt und die Einhaltung der Richtlinie durch seine Unterschrift am Ende des Dokuments bestätigen.
Arten der Firewall-Konfiguration
Arten der Firewall-Konfiguration sind unterschiedliche Setups, die die Kontrolle über die Netzwerksicherheit mit effizienter Implementierung und Wartung in Einklang bringen. NIST stellt drei Konfigurationen heraus: explizite Regeln, bei denen Vorschriften manuell definiert werden; eine einstellungsbasierte Konfiguration, die vordefinierte Konfigurationen verwendet; und die automatische Erstellung von Richtlinien, bei der Automatisierungen zur Erstellung und Anpassung von Richtlinien eingesetzt werden. Das Verständnis dieser Arten hilft dabei, die Verfahren im Entwurf der Firewall-Richtlinie festzulegen.
Explizite Regeln
Bei dieser Konfigurationsart verfolgen Administratoren einen praktischen Ansatz und erstellen Regeln, die bestimmte Netzwerkaktivitäten ausdrücklich erlauben oder verweigern. Diese Regeln umfassen wichtige Elemente wie Protokolle, Quell-/Zieladressen und Ports. Dieses System bietet zwar ein hohes Maß an Kontrolle, erfordert jedoch eine aufwendige manuelle Einrichtung und regelmäßige Wartung.
Einstellungsbasierte Konfiguration
Bei einer einstellungsbasierten Konfiguration legen Administratoren allgemeine Einstellungen fest, aus denen automatisch interne Regeln generiert werden. Diese Einstellungen können das allgemeine Sicherheitsniveau, Schwellenwerte für die Erkennung und Verhinderung von Eindringversuchen sowie andere globale Faktoren umfassen. Dieses Verfahren reduziert den Konfigurationsaufwand, kann jedoch die Granularität der Kontrolle verringern.
Automatische Erstellung von Richtlinien
Einige Firewalls können Richtlinien und Regeln automatisch auf Grundlage des beobachteten Netzwerkverhaltens oder vorgegebener Vorlagen generieren. Dabei können Algorithmen des maschinellen Lernens oder Verhaltensanalysen eine Rolle spielen. Anhand beobachteter Verkehrsmuster passt die Firewall ihren Regelsatz autonom an. Dieser Ansatz ist häufig besser an veränderte Netzwerkbedingungen anpassbar, erfordert jedoch umfassende Tests, um Genauigkeit und Wirksamkeit sicherzustellen.
Beispiele für echte Firewall-Richtlinien, die uns gefallen
Eine gut strukturierte Vorlage verdeutlicht wichtige Komponenten und stellt sicher, dass Richtlinien umfassend sind und den Best Practices der Branche entsprechen. Einzelne Vorlagen für Firewall-Richtlinien können je nach Unternehmensanforderungen variieren. Als Ausgangspunkt für die Erstellung einer eigenen Richtlinie haben wir vier hochwertige Beispiele von Northwestern University, DWP, SANS und NIST zusammengestellt.
Northwestern University
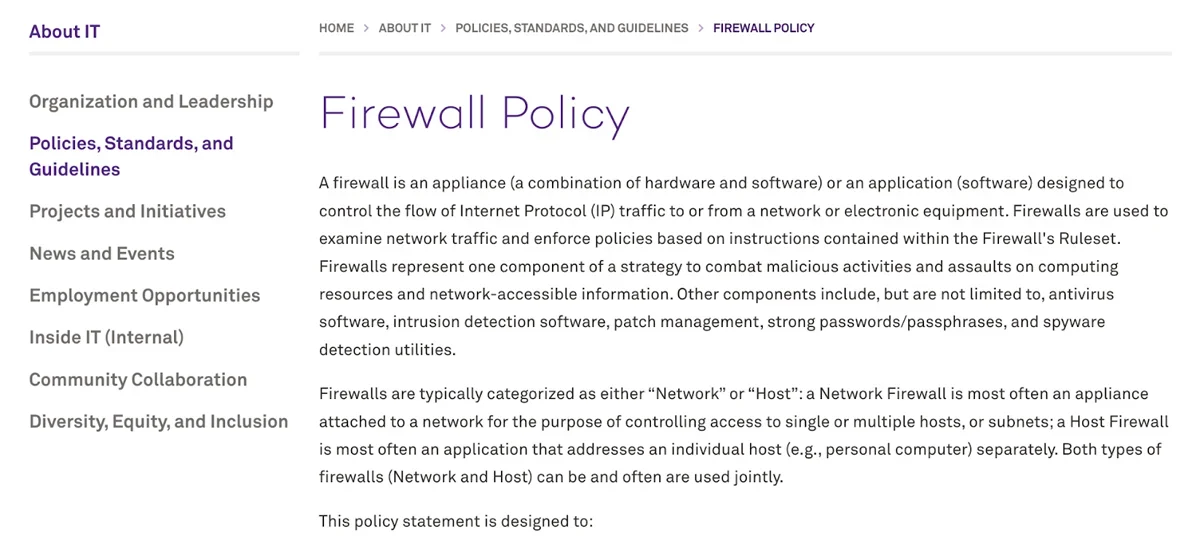
Die Firewall-Richtlinie der Northwestern University zeigt den effektiven Einsatz und die Verwaltung einer Firewall im Netzwerk der Universität. Die in Netzwerk- und Host-Richtlinie unterteilte Richtlinie legt Zuständigkeiten, Geltungsbereich und Einsatzszenarien fest. Sie hat einen klaren Zweck und ist auf ihre Zielgruppe ausgerichtet. Sie weist die PCI-DSS-Konformität aus, erläutert Methoden zur Aktualisierung des Regelsatzes und enthält Vorgaben zur Meldung von Vorfällen, die insgesamt zur Netzwerksicherheit beitragen.
Department for Work and Pensions (DWP)
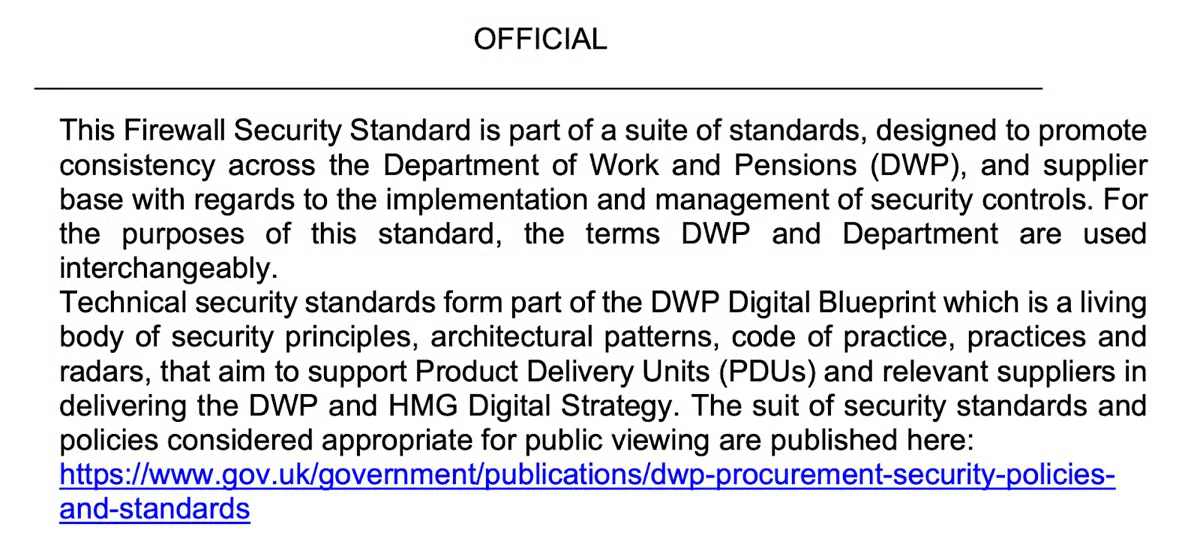
Die DWP-Firewall-Richtlinie des Vereinigten Königreichs enthält strukturierte Abschnitte zur Änderungs- und Genehmigungshistorie, zur Compliance und zu einem Ausnahmeverfahren. Sie behandelt Sicherheitsverfahren wie Änderungsmanagement, Regeltests, Sicherheitsprüfungen, Benutzerzugriff und Wartung. Da sie für eine breitere Zielgruppe konzipiert ist, verbessert der Anhang ihre Lesbarkeit und Verständlichkeit.
SANS Institute
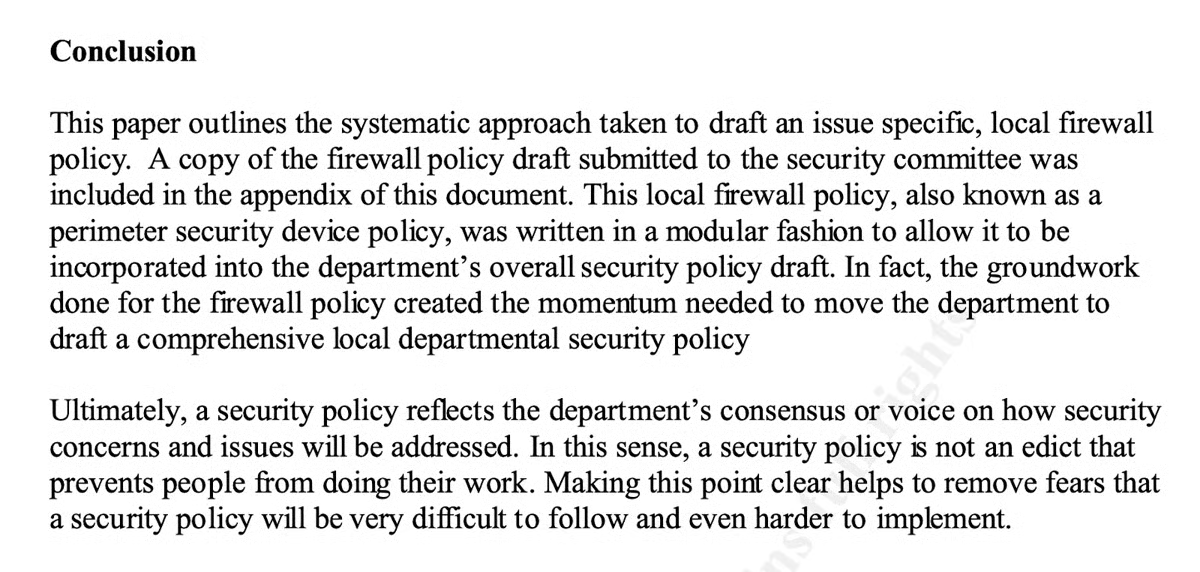
Aufgrund ihres methodischen und modularen Ansatzes sticht die SANS-Vorlage für eine Firewall-Richtlinie als beispielhafter Leitfaden hervor. Sie gewährleistet eine umfassende Abdeckung, indem sie sich auf problemspezifische Aspekte konzentriert und sich nahtlos in die übergeordnete Sicherheitsrichtlinie einfügt. Die Betonung eines Konsenses fördert eine kooperative Sicherheitskultur und verringert Bedenken hinsichtlich der Umsetzung der Richtlinie. Die klare und praxisnahe Vorlage bietet Unternehmen einen soliden Rahmen.
National Institute of Standards and Technology (NIST)
Die Richtlinien des NIST für Firewall-Richtlinien bieten eine umfassende Einführung, eine detaillierte Erläuterung von Firewall-Technologien und Netzwerkarchitekturen sowie einen ausführlichen Abschnitt zu den Verfahren für Firewall-Richtlinien. Sie enthalten detaillierte Anweisungen zur Planung, Konfiguration, Prüfung, Bereitstellung und Verwaltung von Firewalls. Insgesamt macht ihr strukturierter und detaillierter Ansatz sie zu einer wertvollen Ressource für Unternehmen, die einen gut organisierten Rahmen zur Verbesserung ihrer Cybersicherheitsmaßnahmen suchen.
Fazit: Jedes Unternehmen braucht eine Firewall-Richtlinie
Die Implementierung einer gut ausgearbeiteten und auf die spezifischen Anforderungen zugeschnittenen Firewall-Richtlinie ist für jedes Unternehmen unverzichtbar. Die grundlegende Fähigkeit einer Firewall-Richtlinie, die Netzwerksicherheit vor potenziellen Bedrohungen zu schützen, bildet das Fundament für eine ganzheitliche Weiterentwicklung der Cybersicherheit. In Kombination mit dem Wissen über Firewalls und ihren Best Practices bringt sie die digitale Infrastruktur Ihres Unternehmens auf das höchstmögliche Sicherheitsniveau.