

















Jedes Jahr gibt es 20.000 oder mehr neue Software- und Hardware-Schwachstellen. IT-Sicherheitsteams müssen ermitteln, wo diese Schwachstellen in ihrem Unternehmen liegen und welche davon sie priorisieren müssen.
Dieser Prozess kann überwältigend sein. Tools für das Schwachstellenmanagement können helfen, doch selbst dann kann das Auffinden, Beheben und Testen von Schwachstellen immer noch außerordentlich viel Zeit in Anspruch nehmen. Hier können stärker automatisierte Lösungen helfen – eine davon, die zunehmend an Beliebtheit gewinnt, ist Vulnerability Management as a Service (VMaaS).
Direkt zu:
- Was ist Vulnerability Management as a Service?
- Die 8 besten Anbieter von Vulnerability Management as a Service
- Was sind die wichtigsten Schritte bei VMaaS?
- Vorteile von VMaaS
- Nachteile von Vulnerability-Management-Diensten
- Kosten von Vulnerability Management as a Service
- Auswahl eines Vulnerability-Management-Dienstes
- Was ist Vulnerability Management as a Service?
- Die 8 besten Anbieter von Vulnerability Management as a Service
- Was sind die wichtigsten Schritte bei VMaaS?
- Vorteile von VMaaS
- Nachteile von Vulnerability-Management-Diensten
- Wie viel kostet Vulnerability Management as a Service?
- So wählen Sie den besten Vulnerability-Management-Dienst für Ihr Unternehmen aus
- Fazit
Was ist Vulnerability Management as a Service?
Vulnerability Management umfasst weit mehr, als Schwachstellenscans in einer Umgebung ausführen zu können. Dazu gehören Patch-Management und IT-Asset-Management (ITAM); zunehmend werden auch Automatisierung und Behebung einbezogen. Ziel des Vulnerability Managements ist es, Schwachstellen in der Umgebung durch Behebung, Eindämmung oder Entfernung schnell zu beseitigen.
VMaaS ermöglicht die Bereitstellung dieser Dienste über die Cloud, statt Software herunterzuladen und lokal auszuführen. VMaaS ist ein kontinuierlicher Prozess zur Identifizierung, Bewertung, Berichterstattung und Verwaltung von Schwachstellen in lokalen und cloudbasierten Identitäten, Workloads, Plattformkonfigurationen und Infrastrukturen.
Einige VMaaS-Anbieter erstellen priorisierte Pläne zur Behebung, die von Sicherheitsteams umgesetzt werden. Andere automatisieren auch die Behebung. Manche arbeiten zudem stärker praxisorientiert und umfassend – ähnlich wie ein Managed Security Service Provider (MSSP). Einige dieser Anbieter offerieren ebenfalls Vulnerability-Management-Dienste. Wie viel Unterstützung und Kontrolle erforderlich ist, entscheidet der Käufer.
Lesen Sie auch: Ist Patch Management as a Service die Antwort auf Schwachstellen?
Die 8 besten Anbieter von Vulnerability Management as a Service
Dies sind die VMaaS-Anbieter, die sich in unserer Analyse verschiedener Anwendungsfälle hervorgetan haben. Einige werden über die Cloud statt lokal bereitgestellt. Manche übernehmen Scans, Planung und Priorisierung, überlassen die Behebung jedoch den lokalen IT-Ressourcen. Andere kümmern sich um alles. Der richtige Dienst für Sie ist natürlich derjenige, der Ihre Anforderungen innerhalb Ihres Budgets am besten erfüllt.
Ivanti VMaaS: Am besten für Automatisierung
Ivanti Neurons for RBVM (risikobasiertes Vulnerability Management) kann Daten aus mehreren Scannern von Drittanbietern aufnehmen und dabei helfen, Sicherheitslücken und blinde Flecken zu schließen. Diese Tools analysieren Daten aus Schwachstellenscannern autonom und liefern IT- und Sicherheitsteams Erkenntnisse, sodass diese die Daten nicht manuell durchsuchen müssen.
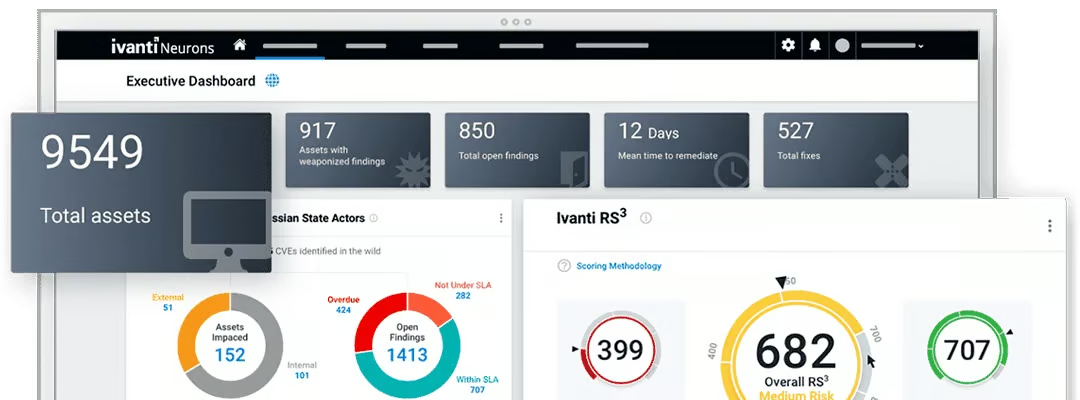
Ivanti Neurons for RBVM bietet umfassende Funktionen zum Scannen von Netzwerken und Anwendungen. Unternehmen können damit Schwachstellen in ihrer IT-Umgebung identifizieren, messen, priorisieren und analysieren. Darüber hinaus lässt sich die Lösung von Ivanti problemlos in andere Sicherheitslösungen wie CoalFire Cybersecurity, CrowdStrike Falcon Spotlight, Aqua Security und Qualys Vulnerability integrieren, um maximalen Schutz zu gewährleisten.
Wichtige Funktionen
- Der Ivanti-Dienst kombiniert erfahrene Sicherheitsanalysten mit Scan-Tools und Prozessen, um Schwachstellen in Netzwerken und Anwendungen zu identifizieren.
- Scan-Ergebnisse werden automatisch mit Bedrohungsdaten und -analysen abgeglichen, kontextualisiert und priorisiert.
- Der Dienst bietet leicht verständliche Pläne zur Behebung.
- Fehlkonfigurationen und Schwachstellen lassen sich in internen und/oder externen Netzwerken identifizieren.
- Der Dienst findet Codeschwachstellen und lokalisiert Programmierfehler sowie deren Ausnutzbarkeit in Webanwendungen.
- Der Dienst validiert identifizierte kritische Scan-Schwachstellen und überprüft Fehlalarme, wodurch Rauschen und Datenüberlastung reduziert werden.
Wichtige Funktionen
- Vielfältige Datenquellen: Mit diesem Dienst können Sie Daten aus verschiedenen Quellen erfassen, darunter Netzwerk-Scanner, Schwachstellenfunde sowie manuelle Erkenntnisse aus Forschungs- und Penetrationstest-Teams.
- Über seine Wissensdatenbank zu Schwachstellen liefert die Threat Engine von Ivanti Neurons Erkenntnisse zu Schwachstellen im Zusammenhang mit Ransomware.
- Ivantis Vulnerability Risk Rating (VRR) bewertet das Risiko einer Schwachstelle anhand ihrer Eigenschaften und eines realen Bedrohungsszenarios.
- Anpassbare Datenorganisation
- Warnungen und Benachrichtigungen
Preise
Für diesen Dienst wird ein individuelles Angebot erstellt; Interessenten müssen ein Formular für eine Preisanfrage ausfüllen, um einen auf ihr Unternehmen zugeschnittenen Preis zu erhalten.
ServiceNow Vulnerability Response: Am besten für SecOps
ServiceNow Vulnerability Response ist ein umfassender Vulnerability-Management-Dienst auf Basis der Now Platform. Er wurde entwickelt, um die Identifizierung, Bewertung und Behebung von Sicherheitsschwachstellen zu optimieren.
Vulnerability Response lässt sich in die Configuration Management Database (CMDB) integrieren und schafft eine zentrale Informationsquelle für alle schwachstellenbezogenen Daten. Unternehmen können damit potenzielle Bedrohungen und Schwachstellen schnell identifizieren, analysieren und beheben.
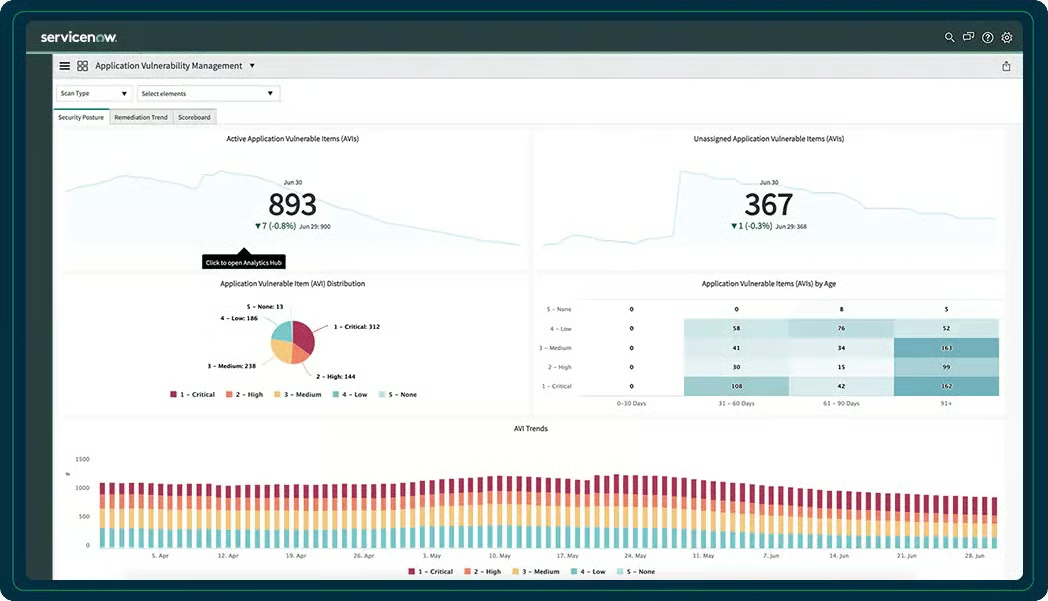
ServiceNow Vulnerability Response ermöglicht es Unternehmen, Schwachstellen zu verfolgen, zu priorisieren und zu beheben sowie Reaktionen auf Bedrohungen zu automatisieren und dadurch schnelle Reaktionszeiten sicherzustellen. Der Dienst bietet umfassende Unterstützung für Betriebssysteme, Anwendungen und Cloud-Umgebungen.
Die Plattform ermöglicht Kunden, benutzerdefinierte Richtlinien und Regeln zu erstellen, um die Einhaltung von Branchenstandards und Best Practices sicherzustellen. Außerdem bietet sie Einblick in die Risikoposition und ermöglicht es Unternehmen, die Auswirkungen potenzieller Bedrohungen schnell zu bewerten und die erforderlichen Schritte zum Schutz ihrer Systeme einzuleiten.
Darüber hinaus ist ServiceNow Vulnerability Response mit zahlreichen anderen Tools wie Qualys und Rapid7 kompatibel, sodass alle Schwachstellen schnell identifiziert und behoben werden können.
Wichtige Funktionen
- ServiceNow Vulnerability Response bietet vollständige Transparenz über die IT-Umgebung eines Unternehmens.
- Der Dienst bewertet die Ergebnisse dynamischer und statischer Tests, um anfällige Elemente zu verfolgen und die Behebung von Anwendungsschwachstellen zu koordinieren.
- Mit ServiceNow können Benutzer die wichtigsten Aktivitäten zur Behebung von Schwachstellen in der Organisation anzeigen und deren Abschluss überwachen.
- ServiceNow Vulnerability Response umfasst die Patch-Orchestrierung. Sie identifiziert und empfiehlt schnell Patches für kritische Schwachstellen und plant Patch-Updates.
- Der Dienst arbeitet strategisch mit IT-Teams zusammen, um Schwachstellen über kollaborative Arbeitsbereiche zu beheben.
Wichtige Funktionen
- Behebt Schwachstellen in Anwendungen
- Integrationen von Drittanbietern mit Lösungen zum Scannen von Schwachstellen
- Sicherheit von Cloud-Containern
- Konformität von Konfigurationen zur Priorisierung und Behebung von Problemen mit Cloud-Konfigurationen
- Ausnahmemanagement mit geplanten Zurückstellungen und automatischer Reaktivierung
Preise
Obwohl die Preise für diese Lösung auf der Website des Anbieters nicht verfügbar sind, können sich Interessenten für ein Angebot an das Vertriebsteam wenden. Außerdem können Sie eine Demo buchen, um die Lösung besser kennenzulernen, bevor Sie sich zum Kauf entschließen. Die Demo vermittelt Ihnen einen besseren Eindruck von den Funktionen und Vorteilen der Lösung sowie von der Skalierbarkeit der Plattform.
Syxsense Active Secure: Am besten für Benutzerfreundlichkeit
Syxsense Active Secure ist eine fortschrittliche Sicherheitslösung mit einem umfassenden Angebot an Sicherheitstools und -diensten zum Schutz von Netzwerken, Systemen und Daten. Sie bietet durchgängigen Schutz für lokale, Remote-, Roaming- und Cloud-Dienste.
Die Lösung unterstützt mehrere Betriebssysteme, darunter Windows, Mac und Linux, und bietet Inventar- und Asset-Management, Transparenz über Desktops, Laptops, Server und virtuelle Maschinen sowie Fernsteuerungsfunktionen zur Verwaltung der Geräte verteilter Teams.
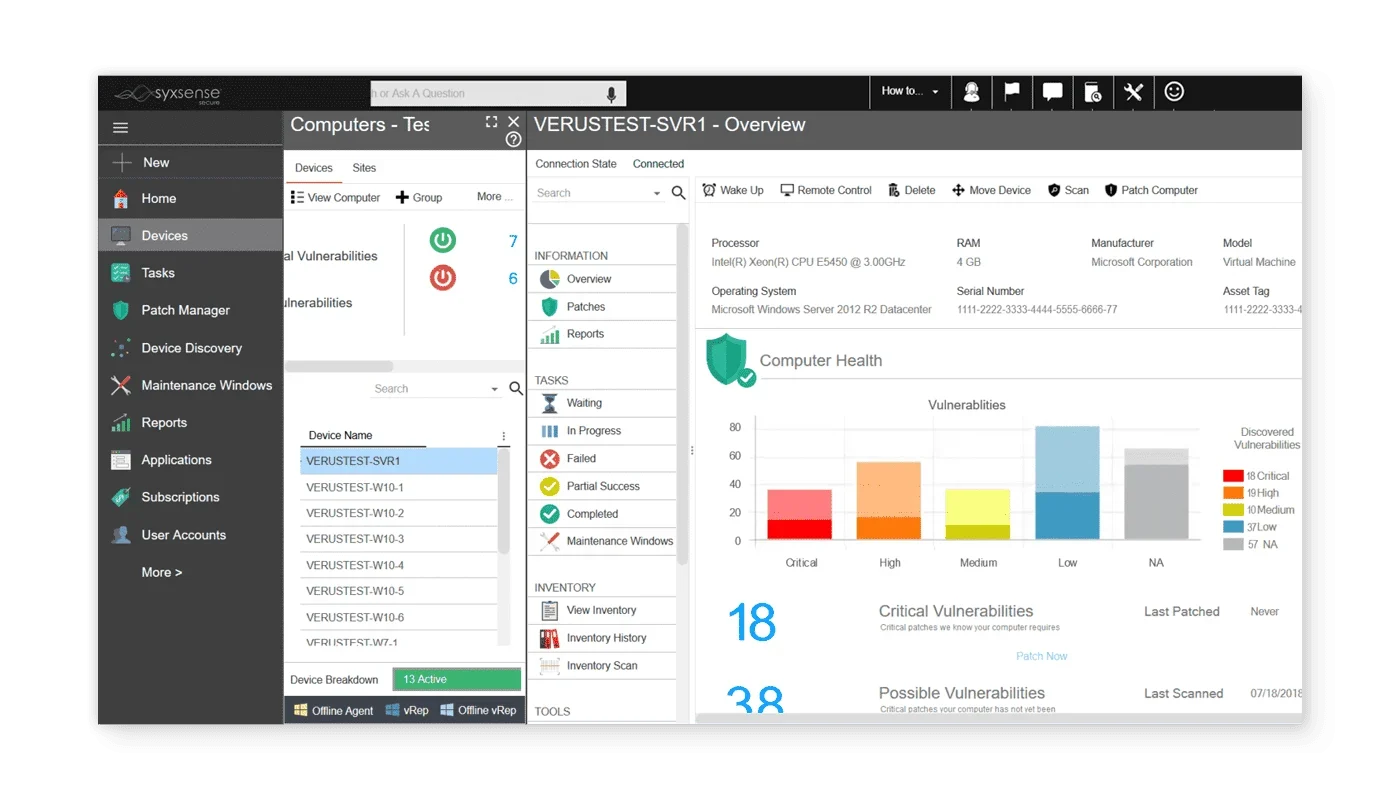
Mit Syxsense Active Secure können Unternehmen proaktiv auf schädliche Aktivitäten und unbefugten Zugriff überwachen und sich davor schützen, fortschrittliche Bedrohungen erkennen und darauf reagieren sowie die Einhaltung von Branchenstandards und staatlichen Vorschriften sicherstellen.
Die Lösung geht über das Vulnerability Management hinaus und umfasst Funktionen wie Echtzeiterkennung und -reaktion auf Bedrohungen, Überwachung von Benutzer- und Systemaktivitäten, Vulnerability- und Patch-Management, Endpoint-Sicherheit und mehr. Dank der intuitiven Benutzeroberfläche macht Syxsense Active Secure die Verwaltung und Absicherung Ihrer Unternehmensumgebung einfach.
Syxsense deckt alle Aspekte des Lebenszyklus von Schwachstellen ab. Die Lösung bietet Schwachstellenscans, Patch-Management, IT-Management und Behebung. Außerdem findet und behebt Syxsense Schwachstellen auf allen Computergeräten (Laptops, Desktops, Servern) mit Ausnahme von Netzwerkhardware.
Wichtige Funktionen
- Syxsense bietet eine Abdeckung rund um die Uhr sowie Bewertungen der Compliance.
- Benutzer können in weniger als 10 Sekunden präzise Daten von Tausenden Geräten abrufen.
- Syxsense Active Secure erkennt und beseitigt laufende .exes, Malware oder Viren sofort.
- Syxsense hilft Unternehmen bei der Einhaltung von Governance- oder Compliance-Vorschriften mithilfe seines Serviceteams.
- Benutzer erhalten Zugriff auf Experten, die aktiv Zero-Day-Angriffe verhindern.
- Wer auf die vollständige Syxsense-Enterprise-Suite aufrüstet, erhält außerdem automatisierte Behebung und Mobile-Device-Management (MDM)-Funktionen.
Wichtige Funktionen
- 100 GB Cloud-Speicher
- Hardware- und Softwareinventar
- Patching von Betriebssystemen und Drittanbietersoftware
- Verwaltung von Funktionsupdates für Windows 10
- Cortex-Workflow-Builder per Drag-and-drop
Preise
Syxsense Active Secure bietet drei Preispläne: Syxsense Manage, Syxsense Secure und Syxsense Enterprise. Die Preise der einzelnen Pläne richten sich nach der Anzahl der zu verwaltenden Endpunkte. Für einen genauen, auf ihren Bedarf zugeschnittenen Preis müssen Interessenten bei Syxsense ein Angebot anfordern.
Flexera Software Vulnerability Management: Am besten für umfassendes Patch-Management
Flexera Software Vulnerability Management (SVM), ehemals Secunia Corporate Software Inspector, ist als Cloud-Edition verfügbar. Die Lösung konzentriert sich ganz auf die Herausforderung, Softwareschwachstellen zu identifizieren, zu priorisieren und zu patchen.
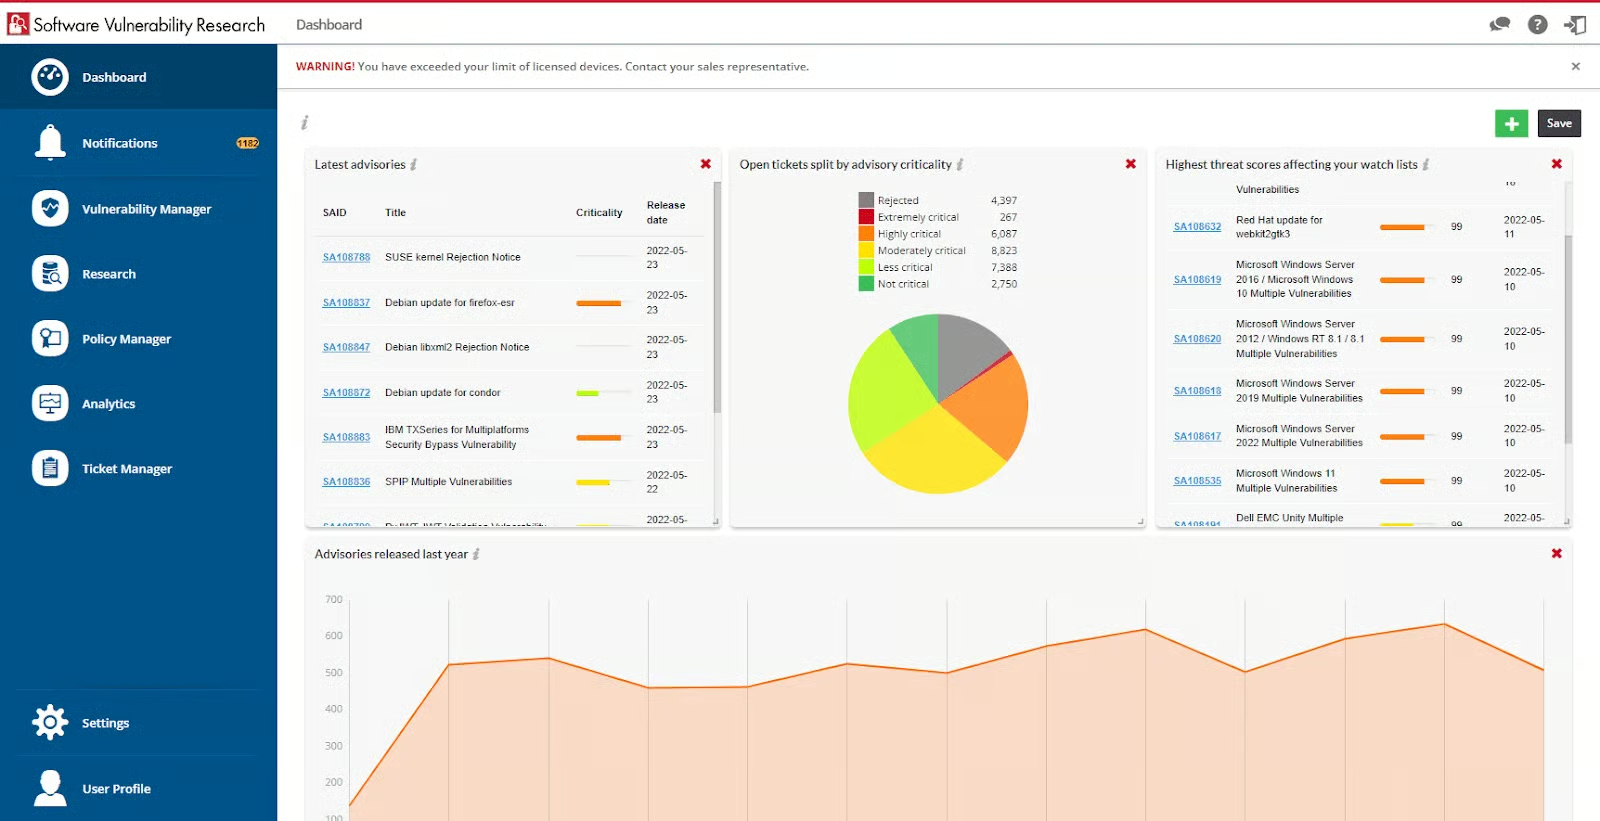
Das Tool Software Vulnerability Management ist eine umfassende Lösung für Schwachstellen- und Patch-Management. Sie ermöglicht es Unternehmen, Schwachstellen in ihrer IT-Umgebung zu erkennen, Patches zu priorisieren und schnell bereitzustellen, um Risiken in Windows-, Mac- und Red Hat Enterprise-Linux-Systemen zu reduzieren.
Die Lösung sammelt Informationen zu Schwachstellen aus der National Vulnerability Database, identifiziert die im System vorhandenen Sicherheitslücken und priorisiert die Schwachstellen anhand ihres Schweregrads.
Anschließend erstellt und veröffentlicht sie Patches zur Behebung dieser Schwachstellen und integriert sich für die Bereitstellung der Patches auf den betroffenen Systemen in Patch-Bereitstellungstools wie Microsoft WSUS und System Center Configuration Manager.
Wichtige Funktionen
- Deckt ein breites Spektrum an Schwachstellen in Microsoft- und Nicht-Microsoft-Produkten (Drittanbieterprodukten) ab.
- Sicherheitsinformationen bündeln alle Schwachstellen, die mit einem Patch oder einer Version zusammenhängen.
- Das Team von Secunia Research validiert Schwachstellen und bewertet sie neu, um Maßnahmen zu priorisieren.
- Flexera zufolge erkennt die Lösung mehr Drittanbieteranwendungen als jede andere Lösung.
- Die Priorisierung erfolgt anhand der CVSS-Bewertungen für Patches, einer Kritikalitätsbewertung von Flexera und eines Bedrohungswerts, der auf der Wahrscheinlichkeit einer Ausnutzung basiert.
- Flexera Software Vulnerability Management hat mehr als 4.000 Patches veröffentlicht.
- Automatisierungsfunktionen ermöglichen es Benutzern, die Kriterien für die zu veröffentlichenden Patches automatisch festzulegen.
- Für die Bereitstellung ist eine Integration in Endpoint-Management-Lösungen wie Intune, ConfigMan, WSUS, Workspace ONE oder BigFix verfügbar.
Wichtige Funktionen
- Patch-Automatisierung
- Abdeckung von Drittanbieteranwendungen
- Bedrohungsinformationen und Priorisierung
- Berichte und Dashboards
Preise
Die Preise für Flexera Software Vulnerability Management sind auf Anfrage erhältlich.
Asimily Insight: Am besten für Gesundheitsorganisationen
Asimily Insight ist spezialisierter als einige andere Lösungen auf dieser Liste, zeigt aber die Vielfalt des VMaaS-Marktes. Es handelt sich um eine Plattform für Schwachstellenmanagement und Risikobehebung, die für Geräte des Internet of Medical Things (IoMT) entwickelt wurde – kritische, mit dem Internet verbundene Geräte in Krankenhäusern, pharmazeutischen Laboren und anderen Einrichtungen des Gesundheitswesens.
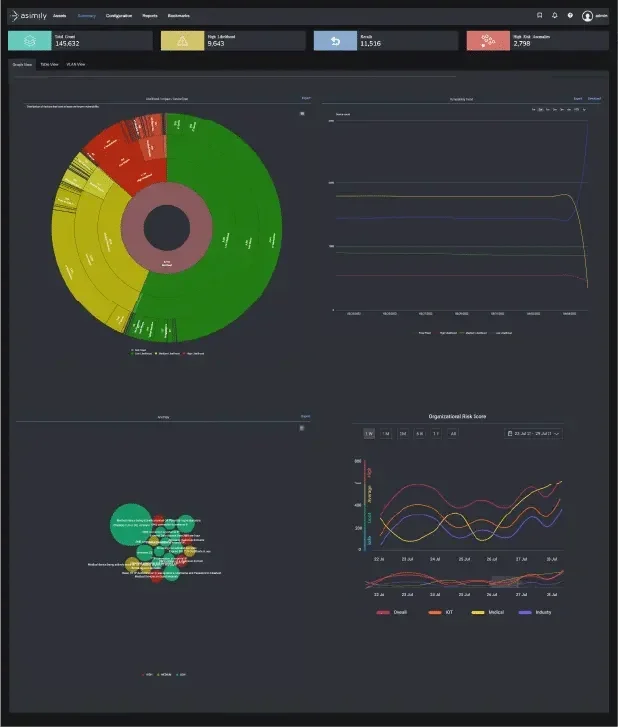
Asimily Insight unterstützt Unternehmen dabei, IoT-, IoMT- und vernetzte Laborgeräte abzusichern. Die Lösung bietet Transparenz über Bedrohungen und Risiken im gesamten Netzwerk und ermöglicht es Unternehmen, Bedrohungen zu identifizieren, zu bewerten und zu beheben, bevor sie Schäden verursachen können.
Das Tool bietet forensische Analysen, Anomalieerkennung, Prävention und Behebung sowie Richtlinienmanagement und überwacht Bedrohungen im Netzwerk kontinuierlich. Außerdem bietet es ein erweitertes Dashboard, mit dem Teams ihre Sicherheitslage besser verstehen und verwalten können.
Wichtige Funktionen
- Statt eine lange Liste von Schwachstellen anzuzeigen (von denen viele weder ausnutzbar noch patchbar sind), prognostiziert die Lösung mögliche Wege, über die ein Angreifer in ein IoMT-Gerät eindringen könnte, um die wichtigsten Probleme zu beheben.
- Asimily Insight priorisiert die Behebung und mindert Risiken, wenn Patching keine Option ist.
- Distributed Sniffer erfasst den Netzwerkverkehr beliebiger Geräte im Netzwerk – entweder auf Abruf oder automatisch als Reaktion auf ein Anomalieereignis im Netzwerk.
- Asimily Insight bietet eine Risiko- und Schwachstellenbewertung sowie eine Modellierung für Geräte vor der Beschaffung und für Geräte, die noch nicht mit dem Netzwerk verbunden wurden.
Wichtige Funktionen
- Alle Gerätetypen identifizieren und klassifizieren
- Forensische Analyse
- Nutzung von Unternehmensressourcen verfolgen
- Anbieter-Management
- Geräte vor dem Kauf proaktiv absichern
- Anzeichen für eine Kompromittierung und Ausnutzungsversuche identifizieren
Preise
Asimily Insight erstellt individuelle Angebote für potenzielle Käufer. Die Dienstleistungen des Unternehmens werden auf die spezifischen Anforderungen jedes einzelnen Kunden zugeschnitten. Durch die Kontaktaufnahme mit Asimily Insight können potenzielle Käufer ein personalisiertes Angebot erhalten, das ihren Anforderungen und ihrem Budget bestmöglich entspricht.
Lesen Sie auch: Cyberangriffe auf das Gesundheitswesen führen zu höherer Sterblichkeit und schlechterer Patientenversorgung: Ponemon-Studie
Rapid7 InsightVM: Am besten für günstige Preise und automatisierte Risikobewertung
Die InsightVM-Plattform von Rapid7 und der Dienst Managed Vulnerability Management (MVM) verwalten, führen durch und priorisieren die Behebung von Schwachstellen in der gesamten Umgebung. Die Lösungen von Rapid7 bewerten Risiken proaktiv, um Bedrohungen zuvorzukommen und Transparenz im gesamten Ökosystem zu schaffen.
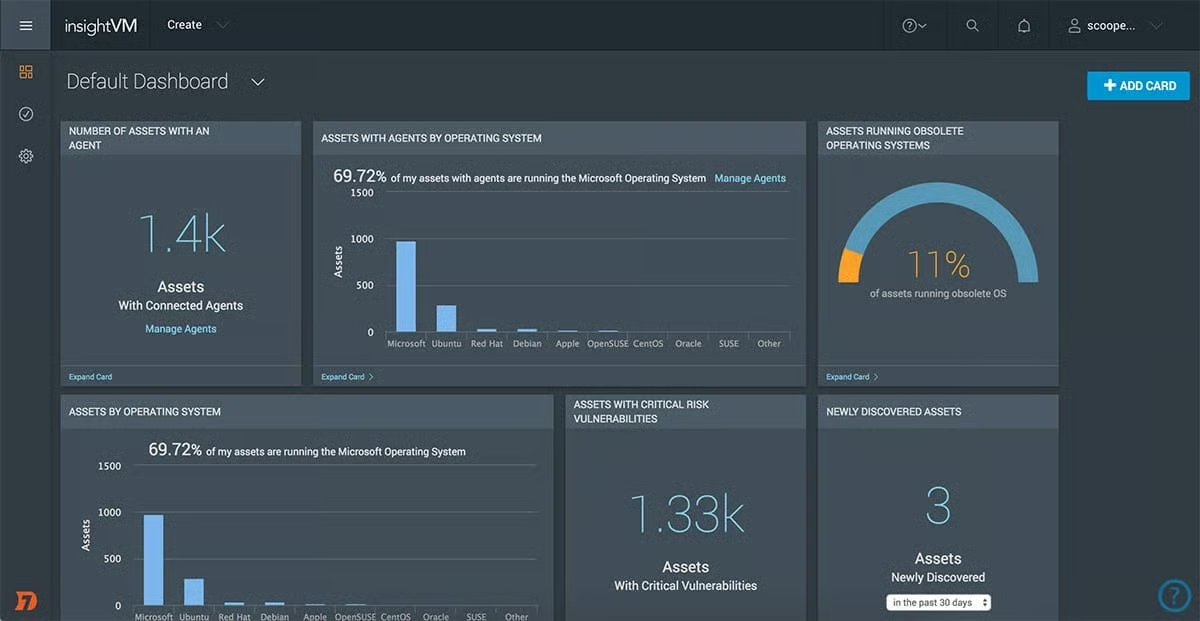
InsightVM nutzt fortschrittliche Scantechnologie, um Schwachstellen, Fehlkonfigurationen und andere Risiken in Ihrem Netzwerk sowie in Cloud- und virtualisierten Infrastrukturen zu erkennen. Die Lösung erstellt detaillierte Berichte mit konkreten Maßnahmen, die IT- und DevOps-Teams dabei unterstützen, diese schnell und effizient zu beheben.
InsightVM verfolgt und kommuniziert außerdem den Fortschritt in Echtzeit. So können Sie den Fortschritt bei den Zielen Ihres Programms messen und kommunizieren. Mit InsightVM können Unternehmen ihre Netzwerke sicher und konform halten und das Risiko kostspieliger Datenschutzverletzungen reduzieren.
Wichtige Funktionen
- Rapid7 InsightVM priorisiert Bedrohungen, die möglicherweise die größten Auswirkungen haben.
- InsightVM ermöglicht es Benutzern, die Behebung mithilfe priorisierter Anleitungen sowie Empfehlungen zur Reduzierung von Angriffsfläche und Risiken zu beschleunigen.
- Mit InsightVM können Benutzer Richtlinien, Verfahren und Prozesse für das Schwachstellenmanagement umsetzen, um die Zusammenarbeit im gesamten Unternehmen zu fördern, Schwachstellen zu beheben und die Auswirkungen zu messen.
- Zu den Funktionen von InsightVM gehören Asset-Erkennung, Cloud-Konfiguration, Containerbewertung und Reporting.
- Rapid7 verbessert die Reaktion auf neu auftretende Bedrohungen, sobald neue Schwachstellen auftreten.
Wichtige Funktionen
- Scannen interner und externer Netzwerke auf Schwachstellen
- Priorisierung und Anleitung zur Behebung
- Leichtgewichtiger Endpoint-Agent
- Überwachung der Angriffsfläche mit Project Sonar
- Live-Dashboard
- Automatisierte Eindämmung
Preise
Rapid7 InsightVM verwendet eine gleitende Skala zur Ermittlung der Preise. Beispielsweise kostet die Verwaltung von 250 Assets 2,19 US-Dollar pro Monat oder 26,25 US-Dollar pro Jahr; 500 Assets kosten 1,93 US-Dollar monatlich oder 23,18 US-Dollar jährlich; 750 Assets kosten 1,79 US-Dollar pro Monat oder 21,43 US-Dollar jährlich; 1.000 Assets kosten 1,71 US-Dollar pro Monat oder 20,54 US-Dollar jährlich; 1.250 Assets kosten 1,62 US-Dollar pro Monat oder 19,43 US-Dollar pro Jahr.
Rapid7 bietet außerdem eine kostenlose 30-Tage-Testversion an, die für Windows-64-Bit- und Linux-64-Bit-Systeme zum Download bereitsteht. Diese grundlegende Bereitstellung ermöglicht das Scannen von bis zu 1.000 Assets in Ihrem lokalen Netzwerk und bietet Speicherplatz für Scandaten, Berichte und Datenbanksicherungen.
Für ein Angebot zu verwalteten Schwachstellendiensten wenden Sie sich an das Unternehmen.
Qualys VMDR: Am besten für die Echtzeitüberwachung von IT-Assets
Qualys VMDR (Vulnerability Management, Detection, and Response) erkennt und inventarisiert automatisch alle Software- und Hardware-Assets, unabhängig davon, wo sie sich in einer Umgebung befinden. Diese cloudbasierte Anwendung bewertet kontinuierlich Schwachstellen und nutzt Bedrohungsinformationen, um aktiv ausnutzbare Schwachstellen zu priorisieren und zu beheben.
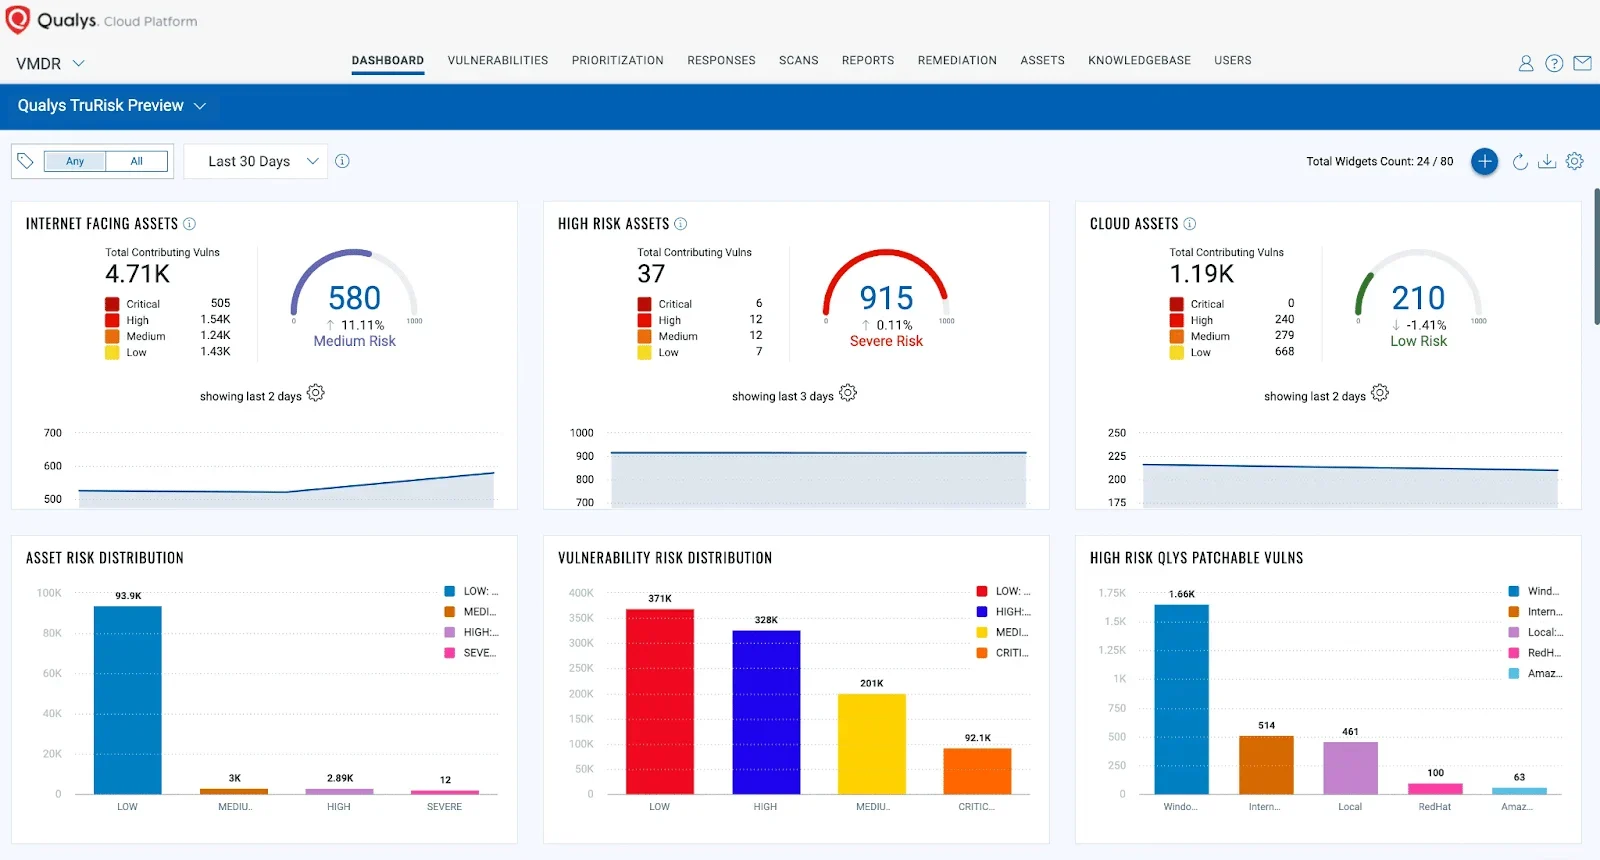
Die Lösung Qualys VMDR bietet Unternehmen in Echtzeit Transparenz und Kontrolle über ihre digitalen Assets. Sie unterstützt Unternehmen dabei, Sicherheitslücken in ihrer IT-Infrastruktur zu identifizieren, zu priorisieren und zu beheben – einschließlich physischer, virtueller, cloudbasierter und containerisierter Umgebungen. Außerdem bietet sie Funktionen für automatisiertes Scannen auf Schwachstellen, Patching und Reaktionen.
Qualys VMDR bewertet, meldet und überwacht sicherheitsrelevante Fehlkonfigurationen auf Grundlage der Benchmarks des Center for Internet Security (CIS). Das Produkt erkennt alle mit Ihrem Netzwerk verbundenen IT-, OT- und IoT-Geräte.
Qualys VMDR lässt sich in andere Lösungen von Drittanbietern wie Jira und ServiceNow integrieren und weist automatisch Tickets zu. Dadurch wird die Orchestrierung der Behebung ermöglicht und die MTTR (Mean Time To Repair) reduziert.
Wichtige Funktionen
- Qualys VMDR umfasst Funktionen für künstliche Intelligenz (KI) und maschinelles Lernen, die von Blue Hexagon erworben wurden.
- Qualys VMDR bietet neue Funktionen für Risikobewertung und Angriffsflächenmanagement.
- Der Dienst bietet mit maschinellem Lernen verknüpfte Bedrohungsinformationen in Echtzeit, um sich entwickelnde Bedrohungen zu kontrollieren und darauf zu reagieren sowie Sicherheitsverletzungen zu verhindern.
- Qualys VMDR erkennt automatisch den neuesten ersetzenden Patch für das gefährdete Asset und stellt ihn bereit.
- Qualys VMDR listet kritische Fehlkonfigurationen auf.
- Qualys VMDR deckt neben Betriebssystemen und Anwendungen auch mobile Geräte ab.
Wichtige Funktionen
- Behebung mit No-Code-Workflows automatisieren
- Erkenntnisse aus über 180.000 Schwachstellen gewinnen, die aus mehr als 25 Bedrohungsquellen stammen
- Schwachstellen und kritische Fehlkonfigurationen anhand der CIS-Asset-Benchmarks erkennen
- Kontinuierliche Bewertung von IT-Assets zur Erkennung von Schwachstellen
Preise
Angebote sind auf Anfrage erhältlich. Qualys bietet außerdem eine kostenlose 30-Tage-Testversion an, mit der Sie die Plattform vor dem Kauf testen können.
Crowdstrike Falcon Spotlight: Am besten für verteilte Unternehmen
Crowdstrike Falcon Spotlight ist eine cloudbasierte Sicherheitslösung, die Unternehmen jeder Größe Bedrohungsinformationen, Transparenz und Schutz bietet. Die Lösung kombiniert fortschrittliche Bedrohungsinformationen, maschinelles Lernen und künstliche Intelligenz, um fortschrittliche Bedrohungen zu erkennen, zu untersuchen und zu beheben.
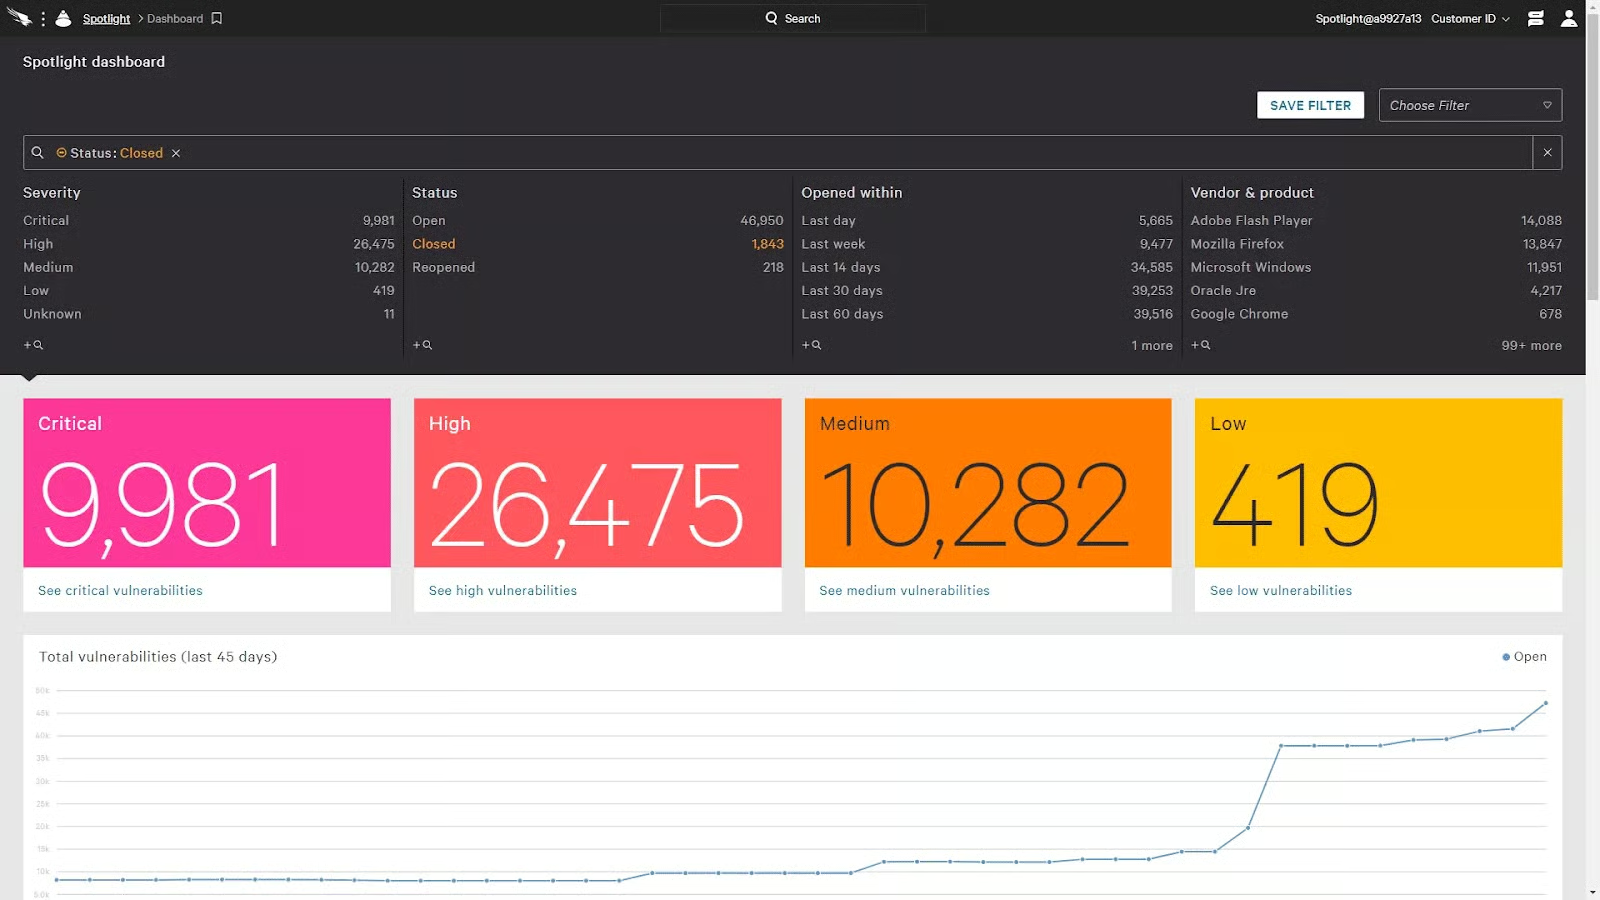
Spotlight kann schädliche Aktivitäten in Echtzeit erkennen und ermöglicht es Unternehmen, schnell auf diese Bedrohungen zu reagieren und sie einzudämmen. Darüber hinaus bietet die Lösung umfassende Transparenz über alle Aktivitäten im Netzwerk und ermöglicht es Unternehmen, verdächtige Aktivitäten schnell zu identifizieren.
CrowdStrike Falcon Spotlight bietet eine automatisierte Schwachstellenbewertung innerhalb und außerhalb des Netzwerks sowie eine schnelle Reaktionszeit. Das Tool schafft Echtzeittransparenz über Schwachstellen und Bedrohungen.
Wichtige Funktionen
- CrowdStrike Falcon Spotlight priorisiert und prognostiziert mithilfe der ExPRT-Bewertung, welche Schwachstellen die größten Auswirkungen auf das Unternehmen haben könnten.
- Es ist ein Modul der umfangreicheren Falcon-Suite, die Endpoint-Erkennung und -Reaktion (EDR), Antivirenprogramme, Bedrohungssuche und Bedrohungsinformationen sowie weitere Funktionen umfasst.
- CrowdStrike Falcon Spotlight verfügt über integrierte KI, die Bedrohungsinformationen mit einer Schwachstellenbewertung in Echtzeit verknüpft.
- CrowdStrike Falcon Spotlight basiert auf einer einheitlichen, leichtgewichtigen Agentenarchitektur.
- CrowdStrike Falcon Spotlight nutzt scanlose Technologie, um einen kontinuierlich aktiven, automatisierten Ansatz mit priorisierten Daten in Echtzeit bereitzustellen.
- CrowdStrike Falcon Spotlight ersetzt umfangreiche Berichte durch sein Dashboard.
Siehe die Top-Lösungen für Endpoint Detection & Response (EDR)
Wichtige Funktionen
- Überwacht den Schwachstellenstatus aller Endpunkte – ob lokal, außerhalb des Unternehmens oder in der Cloud – in Echtzeit
- Keine Hardware-Appliances oder Infrastruktur erforderlich
- Funktioniert mit anderen CrowdStrike-Falcon-Plattformen zusammen, um alle Endpunkte aktiv zu überwachen, Vorfälle zu erkennen, zu untersuchen und schnell zu beheben
- Einheitliches Bedrohungs- und Schwachstellenmanagement
Preise
Ein Angebot für die CrowdStrike-Lösung ist auf Anfrage erhältlich. Sie können das Produkt außerdem 15 Tage lang kostenlos testen, bevor Sie eine Kaufentscheidung treffen.
Was sind die wichtigsten Schritte bei VMaaS?
Vulnerability Management as a Service ist ein zyklischer Prozess, der mehrere Schritte umfasst:
- Erkennung: Je länger Schwachstellen unentdeckt bleiben, desto wahrscheinlicher führen sie zu einer Sicherheitsverletzung. Um dies zu verhindern, sollten Unternehmen wöchentlich externe und interne Netzwerkscans durchführen, um neue Schwachstellen zu identifizieren.
- Assets priorisieren: Sobald bekannt ist, welche Systeme verwendet werden, können Unternehmen jedem Asset anhand seiner Nutzung oder Funktion einen Wert zuweisen. Dieser Kontext hilft Unternehmen zu beurteilen, wie dringend eine Schwachstelle behoben werden muss.
- Schwachstellen bewerten: Dies hilft Unternehmen, den Zustand der Anwendungen und Systeme in ihren Umgebungen zu verstehen.
- Schwachstellen priorisieren: Bei einem Scan werden wahrscheinlich Schwachstellen aufgedeckt. In diesem Schritt müssen Unternehmen sie anhand des potenziellen Risikos für das Unternehmen, die Belegschaft und die Kunden priorisieren.
- Schwachstellen beheben: Sobald Schwachstellen identifiziert und priorisiert wurden, besteht der nächste Schritt darin, ihre Auswirkungen zu mindern. Unternehmen sollten darauf hinarbeiten, einen effektiven, unternehmensweiten Prozess zwischen den Teams für Security Operations, IT-Betrieb und Systemadministration zu etablieren, damit alle auf dem gleichen Stand sind.
- Behebung verifizieren: Nach der Eindämmung stellt die Verifizierung sicher, dass der Vorfall in einem Tracking-System erfasst wird, das wichtige Leistungskennzahlen zum Vorfall ermöglicht.
- Status berichten:Insbesondere bei einem schwerwiegenden Softwarefehler fragen sich interne Stakeholder möglicherweise, wie gut das Unternehmen die zuvor aktiven Schwachstellen behoben hat. Die Berichterstattung über den Status dieser Schwachstellen kann zusätzliche Berichte und Dashboards erfordern, die mit verschiedenen Benutzern, Stakeholdern und aus unterschiedlichen Perspektiven geteilt werden.
Vorteile von VMaaS
Unternehmen entwickeln häufig eigene benutzerdefinierte Softwareanwendungen, was die Risiken für die Anwendungssicherheit erhöhen kann. Laut dem Verizon Data Breach Investigations Report stammten 39 % der Datenschutzverletzungen aus der Kompromittierung von Webanwendungen. Dies kann häufig darauf zurückzuführen sein, dass Unternehmen Open-Source-Code einsetzen, was zu einem schwer überschaubaren Geflecht von Abhängigkeiten führen kann, das bei Schwachstellen wie Log4j Log4Shell und Apache Commons Text4Shell sichtbar wurde.
Zu den Vorteilen von Open-Source-Code gehört zwar eine schnellere Anwendungsentwicklung, doch dieser Code ist für Kriminelle attraktiv, weil sie ihn untersuchen und ausnutzen können. Deshalb ist es so wichtig geworden, diese Schwachstellen zu finden und zu beheben. Durch den Einsatz von VMaaS-Systemen, die effektive zusätzliche Schutzebenen bieten, können Sicherheitslücken fortlaufend gefunden, verwaltet und behoben werden.
„Vulnerability Management as a Service verbessert herkömmliche Praktiken des Schwachstellenmanagements, indem ein Agent auf verwalteten Assets platziert wird“, sagte Graham Brooks, Senior Security Solutions Architect bei Syxsense. „Herkömmliche Tools für das Schwachstellenmanagement können Probleme außerhalb des Perimeters des traditionellen Unternehmensnetzwerks weder überprüfen noch beheben. VMaaS umgeht diese Abhängigkeit, indem Assets unabhängig von der Netzwerktopologie überwacht und verwaltet werden können.“
Nachteile von Vulnerability-Management-Diensten
Wie jede andere auf dem Markt erhältliche Software ist auch Software für das Schwachstellenmanagement bei Weitem nicht perfekt. Der Einsatz von Schwachstellendiensten bedeutet nicht, dass jede Schwachstelle gefunden wird. Daher ist es wichtig, dass IT-Teams bewährte Verfahren einhalten und häufige Scans durchführen, damit sie nicht durch ein falsches Sicherheitsgefühl in die Irre geführt werden. VMaaS ist kein Allheilmittel; IT-Teams benötigen weiterhin alle Sicherheitstools, die sie derzeit einsetzen.
Auch wenn Vulnerability-Management-Dienste nicht perfekt sind, führen sie einen wichtigen Prozess aus. Unternehmen müssen daher sicherstellen, dass sie den Nutzen dieser Lösungen maximieren. Sie können ein Unternehmen möglicherweise davor bewahren, in einer dieser rätselhaften Schlagzeilen über eine Sicherheitsverletzung zu landen, bei denen eine seit Langem behobene Schwachstelle eine Rolle spielt.
Wie viel kostet Vulnerability Management as a Service?
Die Kosten können je nach Anbieter drastisch variieren, da auch die angebotenen Dienstarten stark unterschiedlich sein können. Einige Sicherheitsanbieter führen lediglich Schwachstellenscans durch. Andere bieten ein vollständig automatisiertes Management des Schwachstellenlebenszyklus.
Vor der Auswahl eines Anbieters von Sicherheitsprodukten ist es wichtig, zunächst die Anforderungen zu verstehen. Bei VMaaS-Produkten mit geringerem Funktionsumfang können die Preise bei unter 1 US-Dollar pro Endpunkt und Monat beginnen. Andere Plattformen mit einem umfangreicheren Leistungsangebot können zwischen 8 und 12 US-Dollar pro Asset und Monat kosten.
Siehe auch:
- Die besten Anbieter von Patch-Management-Diensten
- Die führenden Anbieter für Breach and Attack Simulation (BAS)
So wählen Sie den besten Vulnerability-Management-Dienst für Ihr Unternehmen aus
Ermitteln Sie Ihren Bedarf
Der erste Schritt bei der Auswahl des besten Vulnerability-Management-Dienstes für Ihr Unternehmen besteht darin, Ihren konkreten Bedarf zu ermitteln. Berücksichtigen Sie die Größe Ihres Unternehmens sowie die Menge an Daten und Systemen, die Sie schützen müssen. Suchen Sie nach einem Dienst, der regelmäßige Scan-, Patch- und Berichtsfunktionen bietet? Benötigen Sie einen Dienst, der die Durchsetzung von Richtlinien und Bedrohungsinformationen umfasst?
Recherchieren Sie verschiedene Lösungen
Sobald Sie wissen, vor welchen Bedrohungen Sie Schutz benötigen, können Sie mit der Recherche nach verschiedenen Lösungen beginnen. Informieren Sie sich über unterschiedliche Anbieter und lesen Sie Online-Bewertungen. Fragen Sie andere Unternehmen in Ihrer Branche, welche Lösungen sie verwenden und warum.
Berücksichtigen Sie Ihr Budget
Die Preise für Vulnerability-Management-Dienste können von kostenlos bis zu mehreren Hundert US-Dollar pro Monat reichen. Überlegen Sie, welche Funktionen Sie benötigen und wie viel Sie ausgeben möchten.
Bewerten Sie Ihre Optionen
Sobald Sie Ihre Suche auf einige wenige Anbieter eingegrenzt haben, bewerten Sie jede Option anhand ihrer Vorzüge. Achten Sie auf Funktionen für Datenschutz, System-Scans und Reaktion auf Vorfälle. Stellen Sie sicher, dass der Dienst auf Ihre Bedürfnisse zugeschnitten ist und Sie beim Erreichen Ihrer Sicherheitsziele unterstützt.
Testen Sie den Dienst
Fordern Sie schließlich eine Testversion des Dienstes an, bevor Sie sich zum Kauf verpflichten. So können Sie den Dienst testen und feststellen, ob er Ihren Anforderungen entspricht.
Fazit
Das Schwachstellenmanagement gehört zu den anspruchsvollsten Sicherheitsaufgaben, vor denen ein Unternehmen stehen kann, ist aber auch eine der wichtigsten überhaupt. Wie wichtig Cloud- und Sicherheitsunternehmen diese Aufgabe einschätzen – und welchen Aufwand sie für das Management von Schwachstellen betreiben –, zeigt unsere aktuelle Berichterstattung über die MITRE-ResilienCyCon-Konferenz: Sie werden kompromittiert werden – seien Sie vorbereitet.
Diese Schwierigkeit und Bedeutung ist der Grund, warum viele Unternehmen diese Aufgabe an Sicherheitsdienstleister ausgelagert haben – ein Trend, der unserer Einschätzung nach im Laufe der Zeit weiter zunehmen wird.
Aminu Abdullahi hat zu diesem Bericht beigetragen