

















毎年、2万件以上の新たなソフトウェアおよびハードウェアの脆弱性が発見されています。組織内のどこに脆弱性が存在するのか、そしてどの脆弱性を優先すべきかを判断するのは、ITセキュリティチームの役割です。
このプロセスは大きな負担になり得ます。脆弱性管理ツールは役立ちますが、それでも脆弱性の発見、パッチ適用、テストには非常に多くの時間がかかることがあります。そこで役立つのが、より自動化されたソリューションです。その中でも人気が高まっているのが、サービスとしての脆弱性管理(VMaaS)です。
本文の項目:
- サービスとしての脆弱性管理とは?
- サービスとしての脆弱性管理プロバイダー8選
- VMaaSの主なステップとは?
- VMaaSを利用するメリット
- 脆弱性管理サービスを利用するデメリット
- サービスとしての脆弱性管理の料金
- 脆弱性管理サービスの選び方
サービスとしての脆弱性管理とは?
脆弱性管理は、環境に対して脆弱性スキャンを実行できるだけのものではありません。パッチ管理やIT資産管理(ITAM)も含まれ、近年では自動化や修復も取り入れられるようになっています。脆弱性管理の目的は、修復、緩和、または削除によって、環境内の脆弱性に迅速に対処できるようにすることです。
VMaaSは、オンプレミスのソフトウェアをダウンロードして実行するのではなく、クラウド経由でこれらのサービスを提供する仕組みです。VMaaSは、オンプレミスとクラウドのアイデンティティ、ワークロード、プラットフォーム構成、インフラ全体にわたり、脆弱性の特定、評価、報告、管理を継続的に行うプロセスです。
VMaaSベンダーの中には、セキュリティチームが対応するための優先順位付き修復計画を提供するところがあります。修正まで自動化するベンダーもあります。また、マネージドセキュリティサービスプロバイダー(MSSP)のように、より実践的かつ包括的な形で運用するベンダーもあり、その一部は脆弱性管理サービスも提供しています。必要な支援と制御のレベルは、購入者が決められます。
関連記事:脆弱性対策の答えは、サービスとしてのパッチ管理か?
サービスとしての脆弱性管理プロバイダー8選
以下は、複数のユースケースを分析した結果、特に優れていると判断したVMaaSベンダーです。オンプレミスではなくクラウド経由で提供されるサービスもあります。スキャン、スケジュール設定、優先順位付けは行うものの、修復を社内のITリソースに委ねるサービスもあります。一方で、すべてを任せられるサービスもあります。もちろん、自社の予算内でニーズを最も満たすサービスが、最適な選択肢です。
Ivanti VMaaS:自動化に最適
Ivanti Neurons for RBVM(リスクベースの脆弱性管理)は、複数のサードパーティ製スキャナーからデータを取り込み、セキュリティ上のギャップや死角の解消を支援します。これらのツールは、脆弱性スキャナーから得たデータを自律的に分析し、ITチームやセキュリティチームに洞察を提供するため、担当者がデータを手作業で精査する必要がありません。
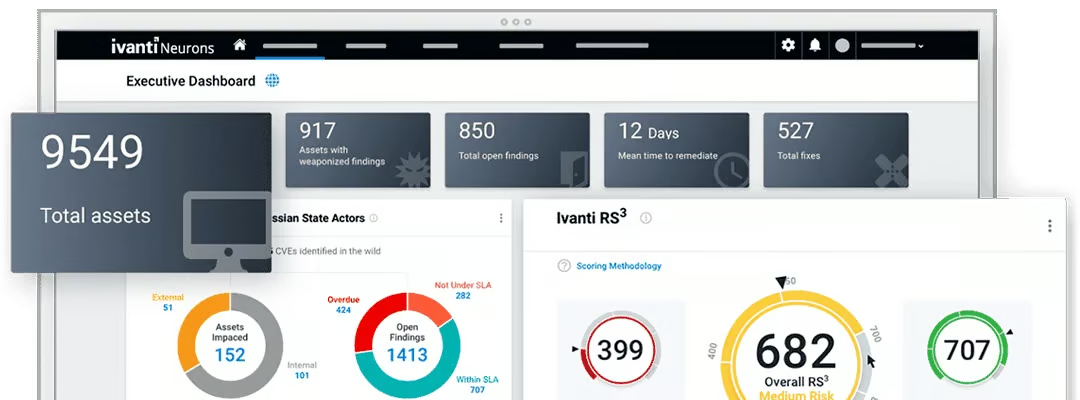
Ivanti Neurons for RBVMは、包括的なネットワークおよびアプリケーションスキャン機能を提供し、組織がIT環境内の脆弱性を特定、測定、優先順位付け、分析できるようにします。さらに、Ivantiのソリューションは、CoalFire Cybersecurity、CrowdStrike Falcon Spotlight、Aqua Security、Qualys Vulnerabilityなどの他のセキュリティソリューションとも容易に統合でき、最大限の保護を実現します。
主な機能
- Ivantiのサービスは、専門のセキュリティアナリストとスキャンツールおよびプロセスを組み合わせ、ネットワークとアプリケーションの脆弱性を特定します。
- スキャン結果は、脅威データや分析結果と自動的に関連付けられ、コンテキスト情報が付加されたうえで優先順位付けされます。
- このサービスは、実行しやすい修復計画を提供します。
- 内部および/または外部ネットワーク上の設定ミスや脆弱性を特定できます。
- このサービスは、コードの弱点を発見し、Webアプリケーション内のコーディングエラーとその悪用可能性を特定します。
- このサービスは、スキャナーが特定した重大な脆弱性を検証し、誤検知を確認することで、ノイズやデータ過多を削減します。
主な機能
- 多様なデータソース:このサービスでは、ネットワークスキャナー、脆弱性の発見結果、調査チームやペネトレーションテストチームによる手動調査結果など、さまざまなソースからデータを収集できます。
- Ivanti Neuronsの脅威エンジンは、脆弱性ナレッジベースを通じて、ランサムウェアに関連する脆弱性に関する洞察を提供します。
- Ivantiの脆弱性リスク評価(VRR)は、脆弱性の属性と現実の脅威シナリオに基づいて、そのリスクを評価します。
- カスタマイズ可能なデータ整理
- アラートと通知
料金
料金見積もり制のサービスです。購入を検討するユーザーは、各社に合わせた料金を確認するため、料金リクエストフォームに記入する必要があります。
ServiceNow Vulnerability Response:SecOpsに最適
ServiceNow Vulnerability Responseは、Now Platform上に構築された包括的な脆弱性管理サービスで、セキュリティ脆弱性の特定、評価、対応のプロセスを効率化するために設計されています。
Vulnerability Responseは構成管理データベース(CMDB)と統合し、脆弱性関連情報の信頼できる唯一の情報源を提供します。組織は潜在的な脅威や脆弱性を迅速に特定、分析、対応できるようになります。
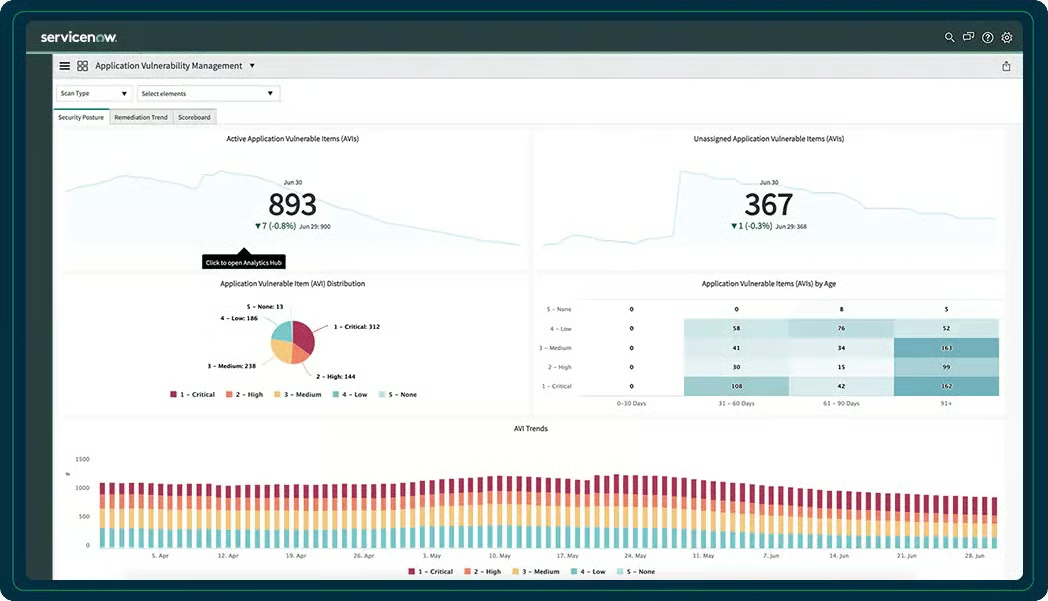
ServiceNow Vulnerability Responseを利用すると、組織は脆弱性を追跡、優先順位付け、修復できるほか、脅威への対応を自動化して迅速な対応時間を実現できます。OS、アプリケーション、クラウド環境を幅広くカバーします。
このプラットフォームでは、業界標準やベストプラクティスへの準拠を確実にするため、顧客がカスタムポリシーやルールを作成できます。また、リスク態勢を可視化し、潜在的な脅威の影響を迅速に評価して、システムを保護するために必要な措置を講じることも可能です。
さらに、ServiceNow Vulnerability ResponseはQualysやRapid7など、さまざまな他のツールと互換性があり、すべての脆弱性を迅速に特定して修復できます。
主な機能
- ServiceNow Vulnerability Responseは、組織のIT環境を完全に可視化します。
- このサービスは動的テストと静的テストの結果を評価し、脆弱な項目を追跡するとともに、アプリケーションの修復を調整します。
- ServiceNowでは、組織内で優先度が最も高い修復アクティビティを確認し、その完了状況を監視できます。
- ServiceNow Vulnerability Responseにはパッチオーケストレーション機能があり、重大な脆弱性に対するパッチを迅速に特定・推奨し、パッチ更新をスケジュールできます。
- このサービスは、コラボレーションワークスペースを使い、ITチームと戦略的に連携して脆弱性を修復します。
主な機能
- アプリケーションの脆弱性に対応
- 脆弱性スキャンソリューションとのサードパーティー連携
- クラウドコンテナセキュリティ
- クラウド構成の問題に優先順位を付け、修復するための構成コンプライアンス
- 延期のスケジュール設定と自動再有効化による例外管理
料金
このソリューションの料金はベンダーのWebサイトでは公開されていませんが、購入を検討しているユーザーは営業チームに見積もりを依頼できます。また、購入を決める前に、デモを予約してソリューションへの理解を深めることも可能です。デモでは、ソリューションの機能、プラットフォームのメリット、ソリューションの拡張性について詳しく確認できます。
Syxsense Active Secure:使いやすさに最適
Syxsense Active Secureは、組織のネットワーク、システム、データの保護を支援する包括的なセキュリティツールとサービスを備えた、高度なセキュリティソリューションです。オンプレミス、リモート、ローミング、クラウドのサービスをエンドツーエンドで保護します。
Windows、Mac、Linuxを含む複数OSをサポートするほか、インベントリおよび資産管理、デスクトップ、ノートPC、サーバー、仮想マシンの可視化、分散チームのデバイス管理を支援するリモートコントロール機能を提供します。
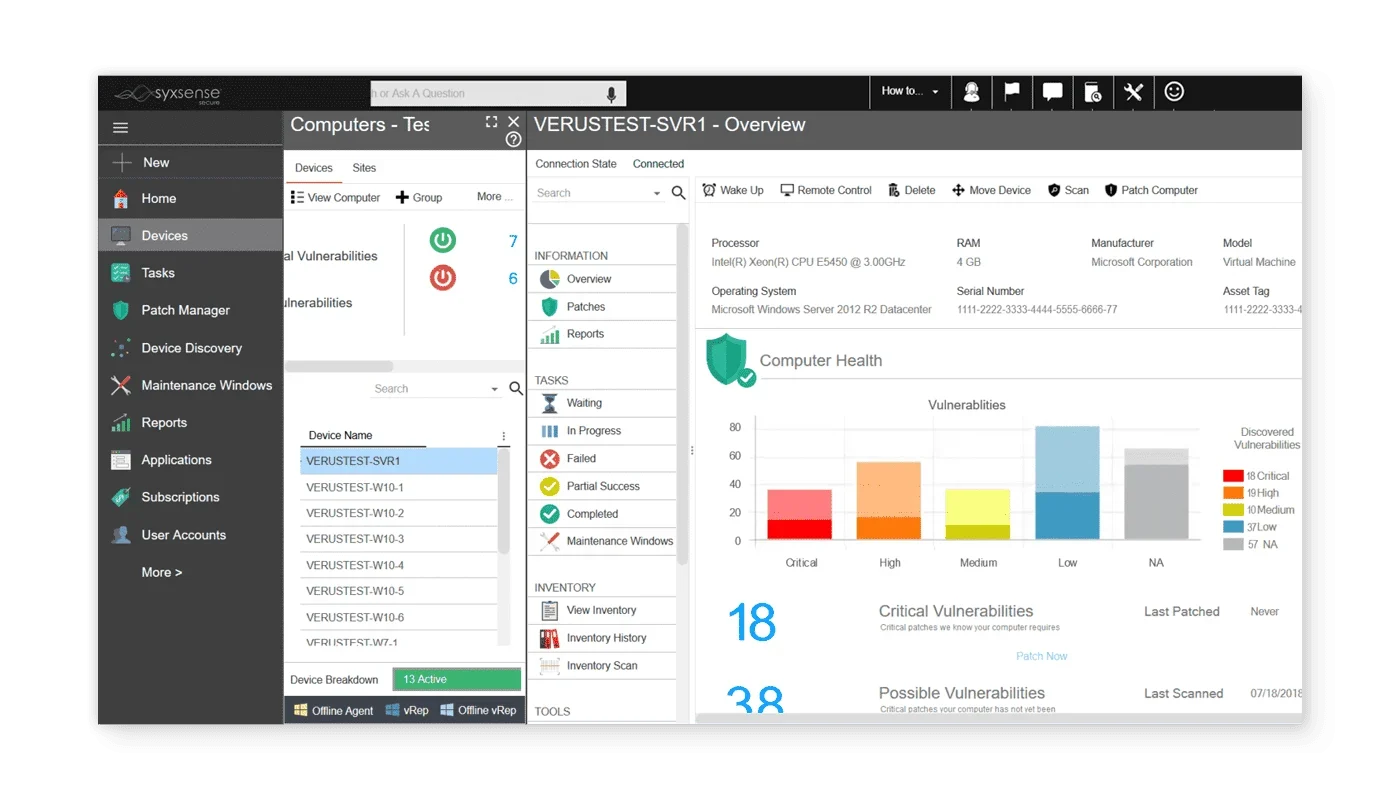
Syxsense Active Secureを利用すると、組織は悪意ある活動や不正アクセスを事前に監視・防止し、高度な脅威を検知・対応するとともに、業界標準や政府規制への準拠を確保できます。
このソリューションは脆弱性管理にとどまらず、リアルタイムの脅威検知と対応、ユーザーおよびシステムのアクティビティ監視、脆弱性とパッチの管理、エンドポイントセキュリティなどの機能を備えています。直感的なユーザーインターフェースにより、Syxsense Active Secureはビジネス環境を容易に管理・保護できます。
Syxsenseは、脆弱性ライフサイクルのあらゆる側面に対応できます。脆弱性スキャン、パッチ管理、IT管理、修復を提供します。さらに、ネットワークハードウェアを除くすべてのコンピューティングデバイス(ノートPC、デスクトップ、サーバー)に関する脆弱性を発見し、修復します。
主な機能
- Syxsenseは、24時間体制のカバレッジとコンプライアンス評価を提供します。
- ユーザーは、数千台のデバイスから10秒未満で正確なデータを取得できます。
- Syxsense Active Secureは、実行中の.exeファイル、マルウェア、ウイルスを即座に検知して排除します。
- Syxsenseは、サービスチームの支援により、企業がガバナンスまたはコンプライアンス規制を満たせるようにします。
- ユーザーは、ゼロデイ攻撃を積極的に防止する専門家の支援を受けられます。
- フル版のSyxsense Enterpriseスイートにアップグレードすると、自動修復機能とモバイルデバイス管理(MDM)機能も利用できます。
主な機能
- 100GBのクラウドストレージ
- ハードウェアとソフトウェアのインベントリ
- OSとサードパーティーのパッチ適用
- Windows 10の機能更新管理
- Cortexドラッグ&ドロップワークフロービルダー
料金
Syxsense Active Secureには、Syxsense Manage、Syxsense Secure、Syxsense Enterpriseの3つの料金プランがあります。各プランの料金は、管理するエンドポイント数に基づいて決まります。正確な料金を確認するには、購入者がSyxsenseに見積もりを依頼する必要があります。
Flexera Software Vulnerability Management:包括的なパッチ管理に最適
Flexera Software Vulnerability Management(SVM)は、旧称Secunia Corporate Software Inspectorで、クラウド版を利用できます。ソフトウェアの脆弱性を特定、優先順位付けし、パッチを適用するという課題に特化しています。
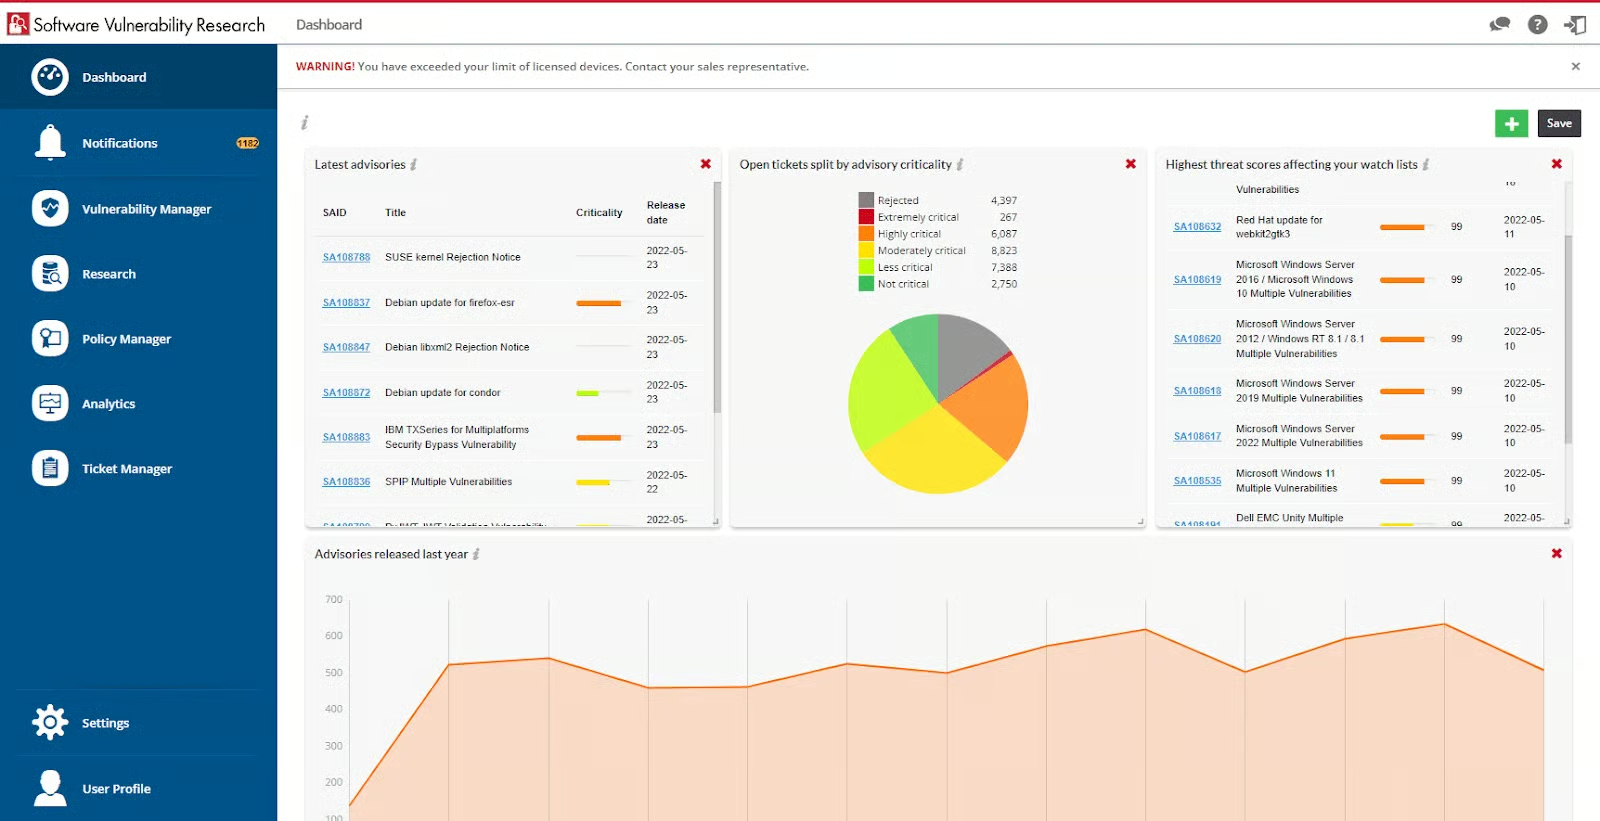
Software Vulnerability Managementツールは、包括的な脆弱性・パッチ管理ソリューションです。組織はIT環境内の脆弱性を検出し、パッチの優先順位付けと迅速な展開を行うことで、Windows、Mac、Red Hat Enterprise Linuxシステム全体のリスクを低減できます。
このソリューションは、National Vulnerability Databaseから脆弱性インテリジェンスを収集し、システム上に存在するセキュリティ脆弱性を特定して、深刻度に基づいて優先順位を付けます。
次に、これらの脆弱性に対処するパッチを作成・公開し、Microsoft WSUSやSystem Center Configuration Managerなどのパッチ展開ツールと連携して、影響を受けるシステムにパッチを展開します。
主な機能
- Microsoft製品と非Microsoft製品(サードパーティー)の幅広い製品の脆弱性をカバーします。
- セキュリティアドバイザリーにより、パッチやバージョンに関連するすべての脆弱性を集約します。
- Secunia Researchチームが脆弱性を検証し、再スコアリングして対応の優先順位を付けます。
- Flexeraは、他のどのソリューションよりも多くのサードパーティーアプリケーションを検出できると主張しています。
- パッチのCVSSスコア、Flexeraの重大度評価、悪用される可能性に基づく脅威スコアに従って優先順位を付けます。
- Flexera Software Vulnerability Managementは、4,000件を超えるパッチをリリースしています。
- 自動化機能により、公開するパッチの基準を自動的に設定できます。
- 展開に向けて、Intune、ConfigMan、WSUS、Workspace ONE、BigFixなどのエンドポイント管理ソリューションと連携できます。
主な機能
- パッチの自動化
- サードパーティーアプリケーションのカバレッジ
- 脅威インテリジェンスと優先順位付け
- レポートとダッシュボード
料金
Flexera Software Vulnerability Managementの料金は、問い合わせに応じて提示されます。
Asimily Insight:医療機関に最適
Asimily Insightは、この一覧にある一部の製品よりも専門性が高いものの、VMaaS市場の多様性を示しています。病院システム、製薬研究所、その他の医療機関で利用される、インターネットに接続された重要な医療機器であるInternet of Medical Things(IoMT)デバイス向けに構築された、脆弱性管理・リスク修復プラットフォームです。
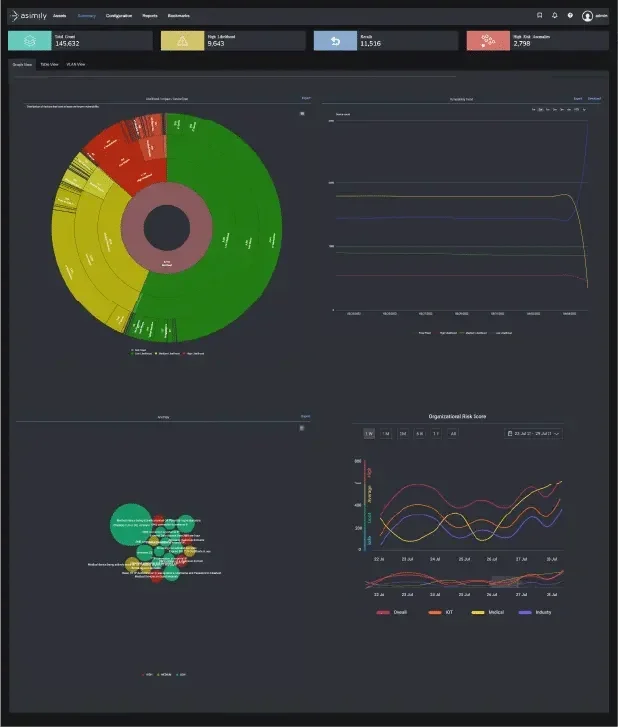
Asimily Insightは、IoT、IoMT、研究所のネットワーク接続デバイスの保護を支援します。ネットワーク全体の脅威とリスクを可視化し、組織は被害が発生する前に脅威を特定、評価、修復できます。
このツールは、フォレンジック分析、異常検知、防止と修復、ポリシー管理に加え、ネットワーク上の脅威を継続的に監視します。また、高度なダッシュボードを提供し、チームがセキュリティ態勢をより深く理解して管理できるようにします。
主な機能
- 脆弱性の一覧をただ表示するのではなく(その多くは悪用もパッチ適用もできません)、IoMTデバイスへの攻撃者の侵入経路となり得るルートを予測し、最も重大な問題に対処します。
- Asimily Insightは修復の優先順位を付け、パッチ適用ができない場合はリスクを軽減します。
- Distributed Snifferは、オンデマンドまたはネットワーク異常イベントへの自動対応により、ネットワーク上のあらゆるデバイスからネットワークトラフィックを取得します。
- Asimily Insightは、導入前のデバイスやネットワークに接続されていないデバイスについても、リスクと脆弱性の評価およびモデリングを行います。
主な機能
- あらゆる種類のデバイスを特定・分類
- フォレンジック分析
- 企業資産の利用状況を追跡
- ベンダー管理
- 購入前にデバイスをプロアクティブに保護
- 侵害の兆候とエクスプロイトの試みを特定
料金
Asimily Insightは、購入を検討するユーザーに個別見積もりを提示します。同社のサービスは、利用者一人ひとりの具体的なニーズに合わせて調整されます。Asimily Insightに問い合わせることで、ニーズと予算に最も適した個別見積もりを取得できます。
関連記事:医療機関へのサイバー攻撃で死亡率上昇、患者ケア低下:Ponemonの調査
Rapid7 InsightVM:手頃な料金と自動化されたリスク評価に最適
Rapid7のInsightVMプラットフォームとManaged Vulnerability Management(MVM)サービスは、環境全体の修復を管理、実行、優先順位付けします。Rapid7のソリューションは、脅威を先回りして把握し、エコシステムを可視化するためにリスクをプロアクティブに評価します。
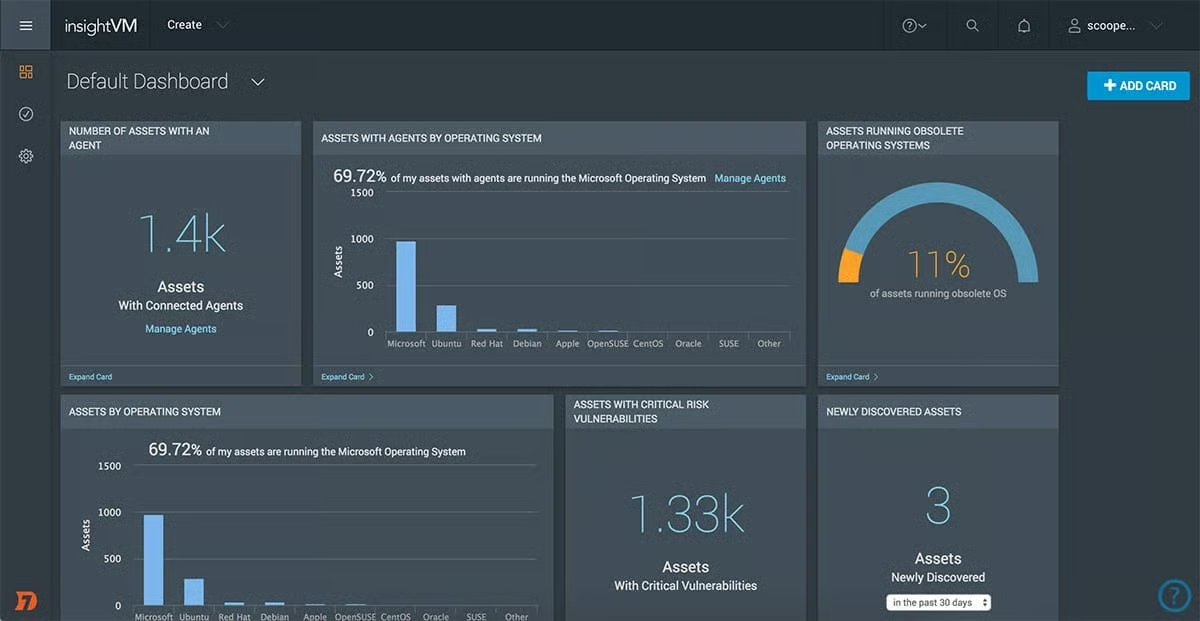
InsightVMは高度なスキャン技術を使用して、ネットワーク、クラウド、仮想化インフラに存在する脆弱性、設定ミス、その他のリスクを検出します。実行可能な手順を含む詳細なレポートを提供し、ITチームやDevOpsチームがそれらを迅速かつ効率的に修復できるようにします。
InsightVMは進捗状況をリアルタイムで追跡・伝達するため、プログラムの目標に対する進捗を測定して共有できます。InsightVMにより、組織はネットワークのセキュリティとコンプライアンスを維持し、コストのかかるデータ侵害のリスクを低減できます。
主な機能
- Rapid7 InsightVMは、最も大きな影響を及ぼす可能性のある脅威を優先します。
- InsightVMは、優先順位付けされたガイダンスに加え、エクスポージャーとリスク軽減に関するアドバイスを提供し、ユーザーによる修復の迅速化を可能にします。
- InsightVMを利用すると、ユーザーはポリシー、手順、脆弱性管理プロセスを実施して組織内の連携を構築し、修復を実行して影響を測定できます。
- InsightVMの機能には、資産検出、クラウド構成、コンテナ評価、レポート作成が含まれます。
- Rapid7は、新たな脆弱性が発生した際の新興脅威への対応を改善します。
主な機能
- 内部および外部ネットワークの脆弱性スキャン
- 修復の優先順位付けとガイダンス
- 軽量なエンドポイントエージェント
- Project Sonarによる攻撃対象領域の監視
- ライブダッシュボード
- 自動封じ込め
料金
Rapid7 InsightVMは、段階制の料金体系を採用しています。たとえば、250資産の管理費は月額2.19ドルまたは年額26.25ドル、500資産では月額1.93ドルまたは年額23.18ドル、750資産では月額1.79ドルまたは年額21.43ドル、1,000資産では月額1.71ドルまたは年額20.54ドル、1,250資産では月額1.62ドルまたは年額19.43ドルです。
Rapid7は30日間の無料トライアルも提供しており、Windows 64ビットおよびLinux 64ビットシステム向けにダウンロードできます。この基本的な導入では、ローカルネットワーク上の最大1,000資産をスキャンでき、スキャンデータ、レポート、データベースバックアップ用のストレージも提供されます。
マネージド脆弱性サービスの見積もりについては、同社に問い合わせてください。
Qualys VMDR:IT資産のリアルタイム監視に最適
Qualys VMDR(Vulnerability Management, Detection, and Response)は、環境内の場所を問わず、すべてのソフトウェアとハードウェア資産を自動的に検出してインベントリ化します。このクラウドベースのアプリは、脆弱性を継続的に評価し、脅威インテリジェンスを適用して、積極的に悪用されている脆弱性に優先順位を付け、修正します。
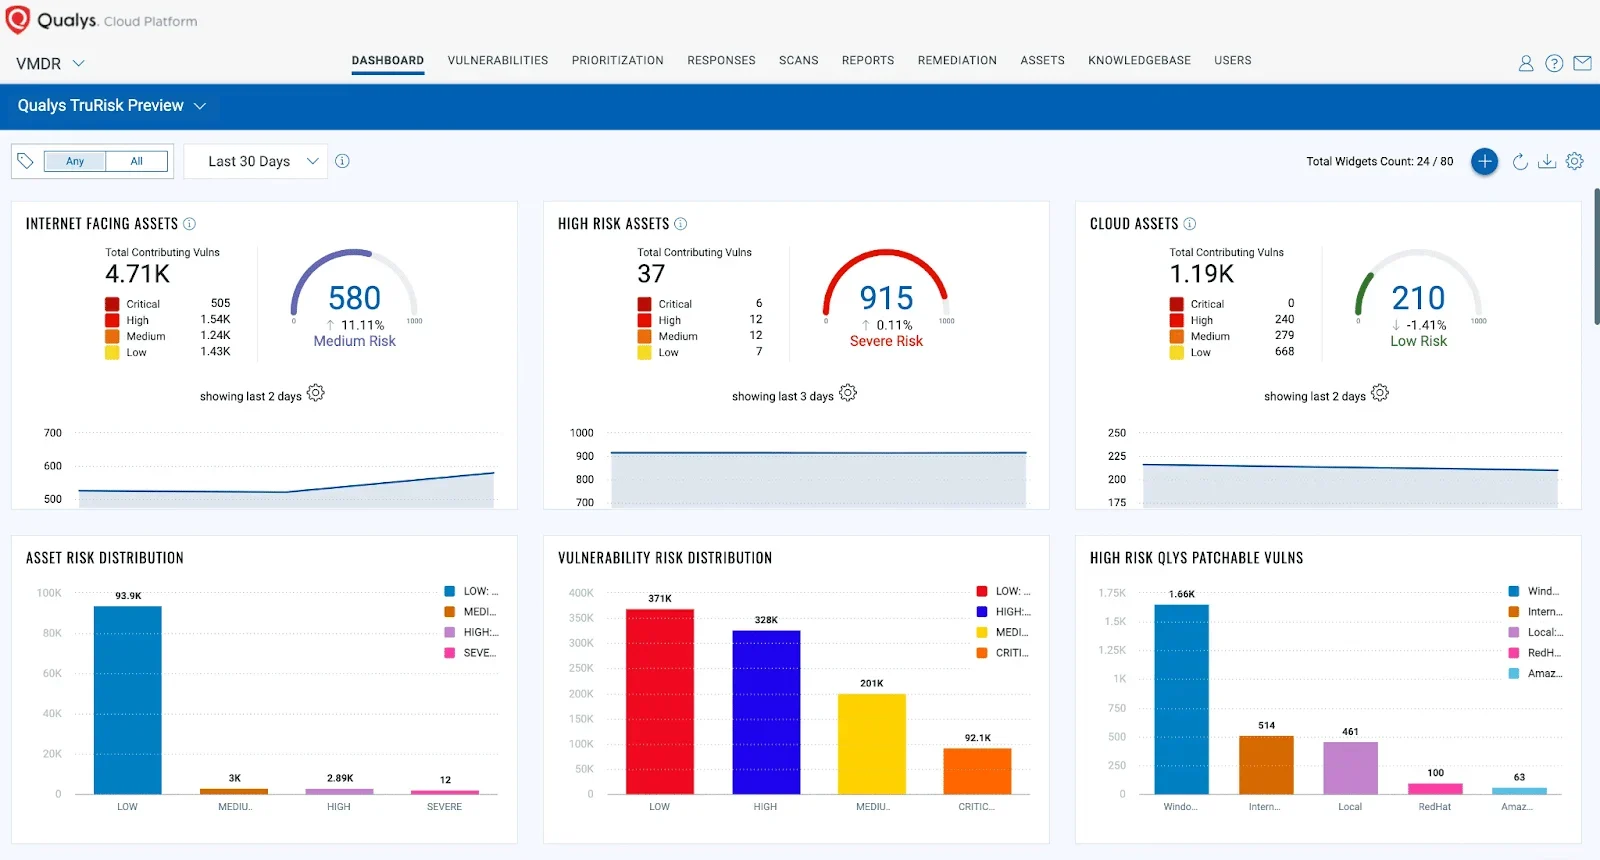
Qualys VMDRソリューションは、デジタル資産をリアルタイムで可視化し、制御する機能を組織に提供します。物理、仮想、クラウド、コンテナ化された環境を含むITインフラ全体のセキュリティ脆弱性を特定、優先順位付け、対処できるようにします。また、脆弱性の自動スキャン、パッチ適用、対応機能も提供します。
Qualys VMDRは、Center for Internet Security(CIS)のベンチマークに基づき、セキュリティ関連の設定ミスを評価、報告、監視します。ネットワークに接続されたすべてのIT、OT、IoTデバイスを検出します。
Qualys VMDRはJiraやServiceNowなどの他のサードパーティーソリューションと統合し、チケットを自動的に割り当てます。これにより、修復をオーケストレーションしてMTTR(平均修復時間)を短縮できます。
主な機能
- Qualys VMDRは、Blue Hexagonから取得した人工知能(AI)と機械学習の機能を組み込んでいます。
- Qualys VMDRは、新たなリスク評価と攻撃対象領域管理の機能を提供します。
- このサービスは、機械学習と連携したリアルタイムの脅威インテリジェンスを提供し、変化する脅威を制御・対応するとともに、侵害を防止します。
- Qualys VMDRは、脆弱な資産に適用できる最新の後継パッチを自動的に検出して展開します。
- Qualys VMDRは、重大な設定ミスを一覧表示します。
- Qualys VMDRは、OSやアプリケーションに加えてモバイルデバイスもカバーします。
主な機能
- ノーコードワークフローによる修復の自動化
- 25以上の脅威ソースから収集した18万件を超える脆弱性からインサイトを取得
- CIS資産ベンチマークに基づき、脆弱性と重大な設定ミスを検出
- IT資産を継続的に評価して脆弱性を発見
料金
見積もりは問い合わせに応じて提示されます。Qualysは、購入前にプラットフォームを試せる30日間の無料トライアルも提供しています。
Crowdstrike Falcon Spotlight:分散型企業に最適
Crowdstrike Falcon Spotlightは、あらゆる規模の組織に脅威インテリジェンス、可視性、保護を提供するクラウドベースのセキュリティソリューションです。高度な脅威インテリジェンス、機械学習、人工知能を組み合わせ、先進的な脅威を検出、調査、修復します。
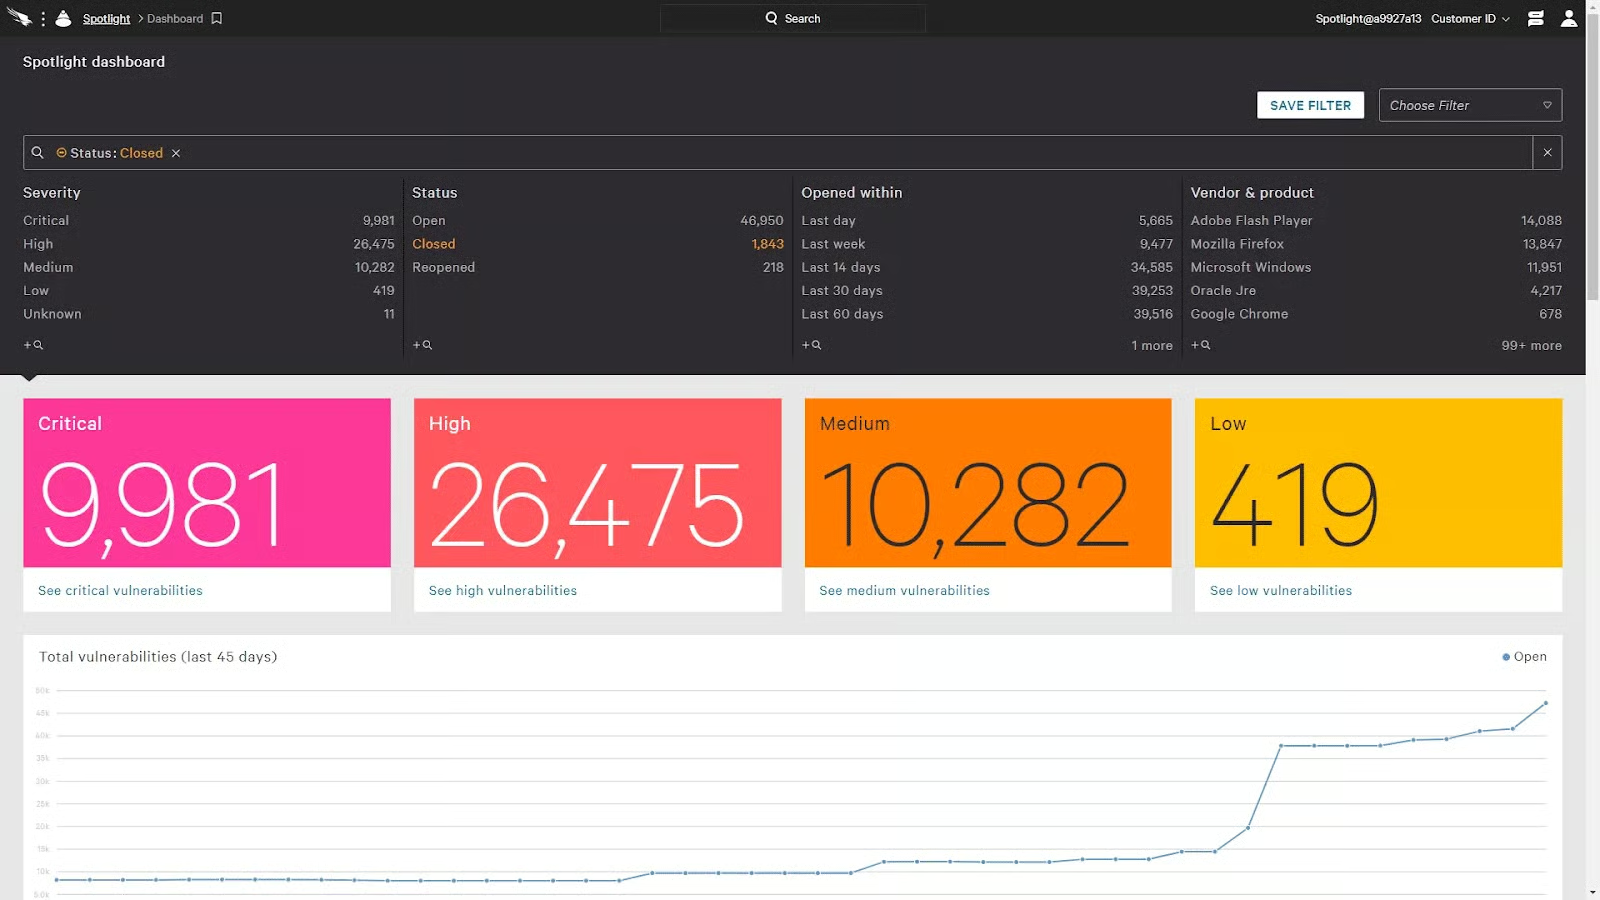
Spotlightは悪意ある活動をリアルタイムで検出し、組織がこうした脅威に迅速に対応して軽減できるようにします。さらに、ネットワーク上のすべてのアクティビティを包括的に可視化し、不審な活動を迅速に特定できます。
CrowdStrike Falcon Spotlightは、ネットワーク内外を問わず自動化された脆弱性評価を行い、迅速な対応を実現します。このツールは、脆弱性と脅威をリアルタイムで可視化します。
主な機能
- CrowdStrike Falcon Spotlightは、ExPRT評価により、組織に最も大きな影響を及ぼす可能性が高い脆弱性を優先して予測します。
- これは、エンドポイントの検知と対応(EDR)、ウイルス対策、脅威ハンティングやインテリジェンスなどを含む、より広範なFalconスイートのモジュールです。
- CrowdStrike Falcon SpotlightにはAIが組み込まれており、脅威インテリジェンスとリアルタイムの脆弱性評価を結び付けます。
- CrowdStrike Falcon Spotlightは、単一の軽量エージェントアーキテクチャを採用しています。
- CrowdStrike Falcon Spotlightはスキャンレス技術を利用し、リアルタイムで優先順位付けされたデータを用いた常時稼働の自動化アプローチを実現します。
- CrowdStrike Falcon Spotlightは、大量のレポートをなくし、ダッシュボードに置き換えます。
「エンドポイントの検知と対応(EDR)ソリューションのトップ製品」
主な機能
- オンプレミス、オフプレミス、クラウドを問わず、すべてのエンドポイントの脆弱性の状態をリアルタイムで監視
- ハードウェアアプライアンスやインフラは不要
- 他のCrowdStrike Falconプラットフォームと連携し、すべてのエンドポイントを継続的に監視して、インシデントを検出、調査し、迅速に修復
- 脅威と脆弱性の統合管理
料金
CrowdStrikeソリューションの見積もりは、問い合わせに応じて提示されます。購入を決める前に、15日間無料で製品を試すこともできます。
VMaaSの主なステップとは?
サービスとしての脆弱性管理は、いくつかのステップから成る循環的なプロセスです。
- 検出: 脆弱性が検出されないまま長期間放置されるほど、侵害につながる可能性が高くなります。これに対処するため、企業は毎週、外部および内部ネットワークのスキャンを実施し、新たな脆弱性を特定すべきです。
- 資産の優先順位付け: 使用中のシステムが判明したら、企業は各資産に、その用途や役割に基づいて価値を割り当てられます。このコンテキストにより、脆弱性の修正をどれほど急ぐべきかを判断できます。
- 脆弱性の評価: これにより、企業は環境内のアプリケーションやシステムの状態を把握できます。
- 脆弱性の優先順位付け: スキャン中に脆弱性が発見される可能性があります。ここで企業は、ビジネス、従業員、顧客に及ぼす潜在的なリスクに基づいて、脆弱性の優先順位を付ける必要があります。
- 脆弱性の修復: 脆弱性を特定して優先順位を付けたら、次のステップはその影響を軽減することです。ここでは、セキュリティ運用、IT運用、システム管理の各チームが共通認識を持てるよう、組織はこれらのチーム間で効果的な組織横断プロセスの実現に取り組むべきです。
- 修復の検証: 軽減策を講じた後、検証によってインシデントが追跡システムに記録され、インシデントに関する重要なパフォーマンス指標を算出できるようになります。
- ステータスの報告: 特に重大なソフトウェアの欠陥が発生した場合、社内の関係者は、組織がかつて有効だった脆弱性にどの程度対処できたのかを知りたいと考えるでしょう。こうした脆弱性のステータスを報告するには、さまざまなユーザー、関係者、視点に共有するための追加レポートやダッシュボードが必要になる場合があります。
VMaaSを利用するメリット
組織は独自のカスタムソフトウェアアプリケーションを開発することが多く、アプリケーションセキュリティのリスクを高める可能性があります。Verizon Data Breach Investigations Reportによると、データ侵害の39%はWebアプリケーションの侵害に起因していました。これは、組織がオープンソースコードを利用することで、依存関係が複雑化し、Log4j Log4ShellやApache Commons Text4Shellのような脆弱性で、その問題が明らかになることが原因となる場合があります。
オープンソースコードにはアプリケーション開発を迅速化できるというメリットがある一方で、犯罪者にとっては研究して悪用しやすい魅力的な対象でもあります。そのため、こうした脆弱性を発見して修正することが極めて重要になっています。効果的な追加保護層を提供するVMaaSシステムを活用すれば、セキュリティ上の欠陥を継続的に発見、管理、修正できます。
「サービスとしての脆弱性管理は、管理対象資産にエージェントを配置することで、従来の脆弱性管理手法を改善します」と、SyxsenseのシニアセキュリティソリューションアーキテクトであるGraham Brooks氏は述べています。「従来の脆弱性管理ツールでは、従来型の企業ネットワーク境界を越えた問題を確認したり修復したりすることはできません。VMaaSは、ネットワークトポロジーにかかわらず資産を監視・管理できるようにすることで、この依存関係を解消します」
脆弱性管理サービスを利用するデメリット
市場にある他のソフトウェアと同様、脆弱性管理ソフトウェアも決して完璧ではありません。脆弱性サービスを利用したからといって、すべての脆弱性を検出できるわけではありません。そのため、ITチームはベストプラクティスを維持し、頻繁にスキャンを実施して、誤った安心感によって脅威を見落とさないようにすることが重要です。VMaaSは万能薬ではなく、ITチームには現在利用しているすべてのセキュリティツールが引き続き必要です。
脆弱性管理サービスは不完全ではあるものの、不可欠なプロセスを実行します。組織は、こうしたソリューションのメリットを最大限に引き出す必要があります。これにより、長期間前に修正された脆弱性が関与する不可解な侵害ニュースの見出しを飾る事態を、組織が回避できる可能性があります。
サービスとしての脆弱性管理の料金はいくらかかる?
提供されるサービスの種類も大きく異なるため、ベンダーによって料金には大きな差があります。単に脆弱性スキャンを実施するセキュリティベンダーもあれば、脆弱性ライフサイクルを完全に自動管理するベンダーもあります。
まず要件を把握してから、セキュリティ製品のベンダーを選ぶことが重要です。機能が限定されたVMaaS製品では、料金がエンドポイント1台あたり月額1米ドル未満から始まる場合があります。より高水準のサービスを提供するプラットフォームでは、資産1台あたり月額8~12米ドルに達することもあります。
関連記事:
自社に最適な脆弱性管理サービスの選び方
ニーズを特定する
自社に最適な脆弱性管理サービスを選ぶ最初のステップは、具体的なニーズを特定することです。組織の規模と、保護が必要なデータやシステムの量を検討しましょう。定期的なスキャン、パッチ適用、レポート作成機能を提供するサービスを探していますか?ポリシー適用と脅威インテリジェンスを含むサービスを探していますか?
さまざまなソリューションを調査する
どのような脅威から保護する必要があるか把握したら、さまざまなソリューションの調査を始められます。複数のベンダーを調べ、オンラインレビューを読みましょう。同業他社にどのソリューションを利用しているか、またその理由を尋ねるのもよいでしょう。
予算を検討する
脆弱性管理サービスの料金は、無料から月額数百ドルまでさまざまです。必要な機能と、支出可能な金額を検討しましょう。
選択肢を評価する
候補を数社に絞り込んだら、それぞれの選択肢を長所に基づいて評価します。データ保護、システムスキャン、インシデント対応の機能を確認しましょう。サービスが自社のニーズに合わせて設計され、セキュリティ目標の達成に役立つことを確認してください。
トライアルを利用する
最後に、購入を決める前にサービスのトライアルを申し込みましょう。サービスをテストし、ニーズを満たしているか確認できます。
最後に
脆弱性管理は、組織が直面し得る最も困難なセキュリティ業務の1つですが、同時に最も重要な業務の1つでもあります。クラウド企業やセキュリティ企業がその重要性をどう捉え、脆弱性管理にどれほど力を注いでいるかを知るには、MITRE ResilienCyConカンファレンスに関する最近の記事、侵害されることを前提に備えよをご覧ください。
この業務が難しく重要であるため、多くの企業がセキュリティサービスプロバイダーに外部委託しています。この傾向は今後も強まると予想されます。
Aminu Abdullahiがこのレポートに寄稿した。