

















Chaque année, au moins 20 000 nouvelles vulnérabilités logicielles et matérielles sont découvertes. Il incombe aux équipes de sécurité informatique de déterminer où se trouvent ces vulnérabilités dans leur organisation et lesquelles elles doivent traiter en priorité.
Ce processus peut être accablant. Les outils de gestion des vulnérabilités peuvent aider, mais même dans ce cas, la détection, la correction et le test des vulnérabilités peuvent encore prendre énormément de temps. C’est là que des solutions plus automatisées peuvent être utiles — et l’une de celles qui gagnent en popularité est la gestion des vulnérabilités en tant que service (VMaaS).
Accéder directement à :
- Qu’est-ce que la gestion des vulnérabilités en tant que service ?
- Les 8 principaux fournisseurs de gestion des vulnérabilités en tant que service
- Quelles sont les principales étapes du VMaaS ?
- Avantages de l’utilisation du VMaaS
- Inconvénients des services de gestion des vulnérabilités
- Coût de la gestion des vulnérabilités en tant que service
- Choisir un service de gestion des vulnérabilités
- Qu’est-ce que la gestion des vulnérabilités en tant que service ?
- Les 8 principaux fournisseurs de gestion des vulnérabilités en tant que service
- Quelles sont les principales étapes du VMaaS ?
- Avantages de l’utilisation du VMaaS
- Inconvénients des services de gestion des vulnérabilités
- Combien coûte la gestion des vulnérabilités en tant que service ?
- Comment choisir le meilleur service de gestion des vulnérabilités pour votre entreprise
- En guise de conclusion
Qu’est-ce que la gestion des vulnérabilités en tant que service ?
La gestion des vulnérabilités ne se résume pas à la possibilité d’exécuter des analyses de vulnérabilités sur un environnement. Elle comprend la gestion des correctifs et la gestion des actifs informatiques (ITAM), et intègre de plus en plus l’automatisation et la remédiation. L’objectif de la gestion des vulnérabilités est de pouvoir traiter rapidement les vulnérabilités présentes dans l’environnement par la remédiation, l’atténuation ou la suppression.
Le VMaaS permet de fournir ces services via le cloud plutôt que de télécharger et d’exécuter des logiciels sur site. Le VMaaS est un processus continu qui consiste à identifier, évaluer, signaler et gérer les vulnérabilités dans les identités, les charges de travail, les configurations de plateformes et les infrastructures sur site et dans le cloud.
Certains fournisseurs de VMaaS fournissent aux équipes de sécurité des plans de remédiation hiérarchisés à mettre en œuvre. D’autres peuvent également automatiser les corrections. Certains encore interviennent de manière plus pratique et plus étroite, à l’image d’un fournisseur de services de sécurité gérés (MSSP), dont certains proposent également des services de gestion des vulnérabilités. Le niveau d’assistance et de contrôle requis dépend de l’acheteur.
À lire aussi : La réponse aux vulnérabilités est-elle la gestion des correctifs en tant que service ?
Les 8 principaux fournisseurs de gestion des vulnérabilités en tant que service
Voici les fournisseurs de VMaaS qui se sont distingués dans notre analyse de plusieurs cas d’utilisation. Certains sont proposés dans le cloud plutôt que sur site. Certains effectuent l’analyse, la planification et la hiérarchisation, mais laissent la remédiation aux ressources informatiques locales. D’autres s’occupent de tout. Le service qui vous convient le mieux est bien sûr celui qui répond le mieux à vos besoins dans les limites de votre budget.
Ivanti VMaaS : idéal pour l’automatisation
Ivanti Neurons for RBVM (gestion des vulnérabilités fondée sur les risques) peut ingérer des données provenant de plusieurs scanners tiers afin de contribuer à combler les failles et les angles morts en matière de sécurité. Ces outils analysent de manière autonome les données issues des scanners de vulnérabilités et fournissent des informations aux équipes informatiques et de sécurité, qui n’ont donc pas à examiner ces données manuellement.
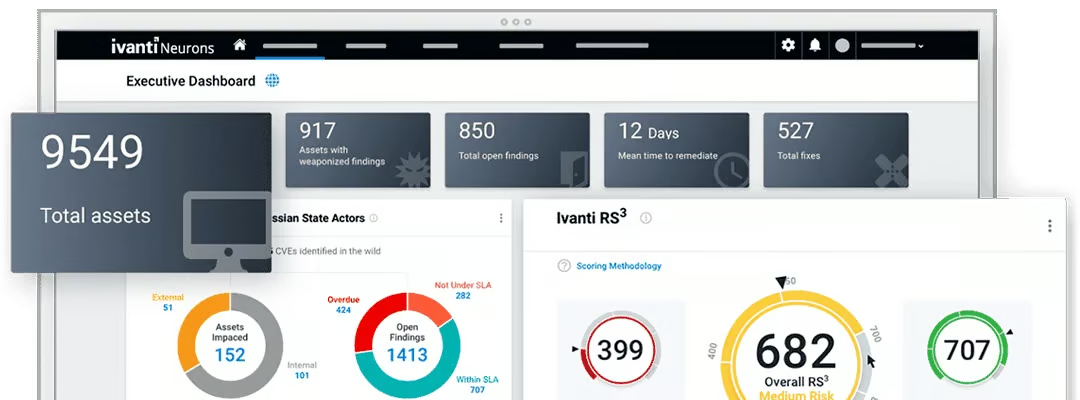
Ivanti Neurons for RBVM offre des fonctionnalités complètes d’analyse des réseaux et des applications, permettant aux organisations d’identifier, de mesurer, de hiérarchiser et d’analyser les vulnérabilités de leur environnement informatique. De plus, la solution d’Ivanti peut facilement s’intégrer à d’autres solutions de sécurité telles que CoalFire Cybersecurity, CrowdStrike Falcon Spotlight, Aqua Security et Qualys Vulnerability, pour une protection maximale.
Fonctionnalités clés
- Le service d’Ivanti associe des analystes de sécurité experts à des outils et processus d’analyse afin d’identifier les vulnérabilités des réseaux et des applications.
- Les résultats des analyses sont automatiquement corrélés et contextualisés à l’aide de données et d’analyses sur les menaces, puis hiérarchisés.
- Le service propose des plans de remédiation faciles à suivre.
- Les erreurs de configuration et les vulnérabilités peuvent être identifiées sur des réseaux internes et/ou externes.
- Le service détecte les faiblesses du code et localise les erreurs de programmation ainsi que leur exploitabilité au sein des applications web.
- Le service permet de valider les vulnérabilités critiques détectées par les scanners et de vérifier les faux positifs, réduisant ainsi le bruit et la surcharge de données.
Fonctionnalités principales
- Sources de données variées : ce service vous permet de recueillir des données provenant de diverses sources, notamment de scanners réseau, de découvertes de vulnérabilités et de résultats manuels fournis par les équipes de recherche et de tests d’intrusion.
- Grâce à sa base de connaissances sur les vulnérabilités, le moteur de détection des menaces d’Ivanti Neurons fournit des informations sur les vulnérabilités associées aux rançongiciels.
- L’évaluation du risque lié aux vulnérabilités (VRR) d’Ivanti évalue le risque d’une vulnérabilité en fonction de ses attributs et d’un scénario de menace réel.
- Organisation personnalisable des données
- Alertes et notifications
Tarification
Il s’agit d’un service proposé sur devis ; les acheteurs intéressés doivent remplir un formulaire de demande de tarification afin d’obtenir un prix adapté à leur entreprise.
ServiceNow Vulnerability Response : idéal pour les opérations de sécurité
ServiceNow Vulnerability Response est un service complet de gestion des vulnérabilités, fondé sur la Now Platform et conçu pour rationaliser le processus d’identification, d’évaluation et de traitement des vulnérabilités de sécurité.
Vulnerability Response s’intègre à la base de données de gestion des configurations (CMDB) afin de fournir une source unique et fiable pour toutes les informations relatives aux vulnérabilités. Il permet aux organisations d’identifier, d’analyser et de traiter rapidement les menaces et vulnérabilités potentielles.
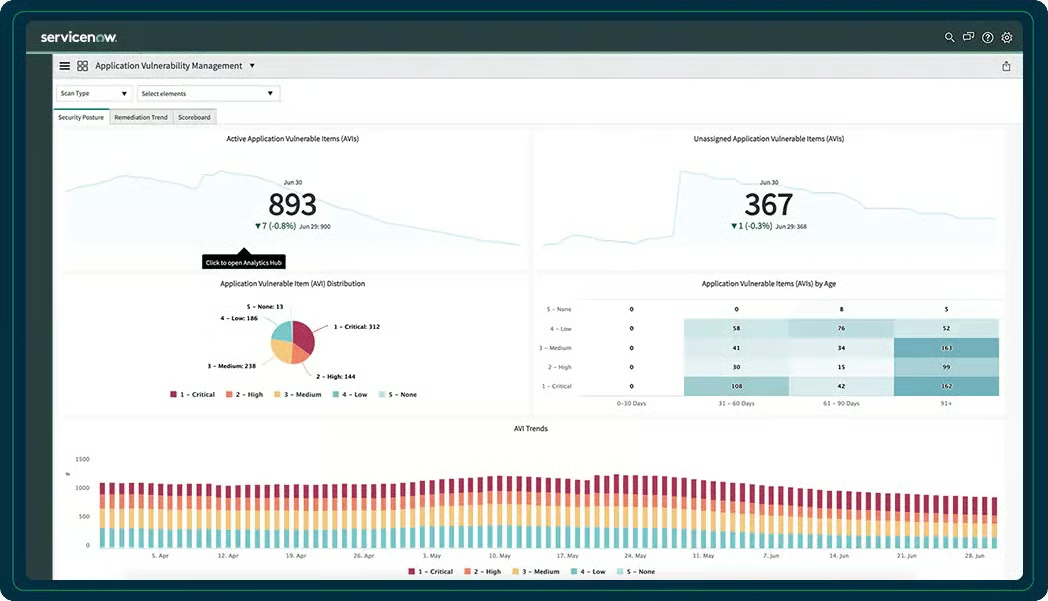
ServiceNow Vulnerability Response permet aux organisations de suivre, de hiérarchiser et de corriger les vulnérabilités, ainsi que d’automatiser les réponses aux menaces, garantissant ainsi des délais de réaction rapides. Il offre une large couverture des systèmes d’exploitation, des applications et des environnements cloud.
La plateforme permet aux clients de créer des politiques et des règles personnalisées afin de garantir la conformité aux normes du secteur et aux bonnes pratiques. Elle offre également une visibilité sur la posture de risque et permet aux organisations d’évaluer rapidement l’impact des menaces potentielles et de prendre les mesures nécessaires pour protéger leurs systèmes.
De plus, ServiceNow Vulnerability Response est compatible avec plusieurs autres outils, tels que Qualys et Rapid7, afin de garantir que toutes les vulnérabilités sont rapidement identifiées et corrigées.
Fonctionnalités clés
- ServiceNow Vulnerability Response offre une visibilité complète sur l’environnement informatique d’une organisation.
- Le service évalue les résultats des tests dynamiques et statiques afin de suivre les éléments vulnérables et de coordonner la remédiation des applications.
- Avec ServiceNow, les utilisateurs peuvent consulter les activités de remédiation les plus prioritaires de l’organisation et suivre leur réalisation.
- ServiceNow Vulnerability Response inclut l’orchestration des correctifs, qui identifie et recommande rapidement des correctifs pour les vulnérabilités critiques et planifie les mises à jour des correctifs.
- Le service collabore de manière stratégique avec les équipes informatiques pour corriger les vulnérabilités à l’aide d’espaces de travail collaboratifs.
Fonctionnalités principales
- Traite les vulnérabilités des applications
- Intégrations avec des solutions tierces d’analyse des vulnérabilités
- Sécurité des conteneurs cloud
- Conformité des configurations pour hiérarchiser et corriger les problèmes de configuration du cloud
- Gestion des exceptions avec reports planifiés et réactivation automatique
Tarification
Bien que le prix de cette solution ne soit pas disponible sur le site web du fournisseur, les acheteurs intéressés peuvent contacter l’équipe commerciale pour obtenir un devis. Vous pouvez également réserver une démonstration afin de mieux comprendre la solution avant de vous engager à l’acheter. Cette démonstration vous permettra d’en savoir plus sur ses fonctionnalités, les avantages de la plateforme et l’évolutivité de la solution.
Syxsense Active Secure : idéal pour la facilité d’utilisation
Syxsense Active Secure est une solution de sécurité avancée qui offre un ensemble complet d’outils et de services de sécurité pour aider les organisations à protéger leurs réseaux, leurs systèmes et leurs données. Elle fournit une protection de bout en bout pour les services sur site, distants, itinérants et cloud.
Elle prend en charge plusieurs systèmes d’exploitation, notamment Windows, Mac et Linux, ainsi que la gestion des inventaires et des actifs, la visibilité sur les ordinateurs de bureau, les ordinateurs portables, les serveurs et les machines virtuelles, et des fonctionnalités de contrôle à distance pour faciliter la gestion des appareils des équipes distribuées.
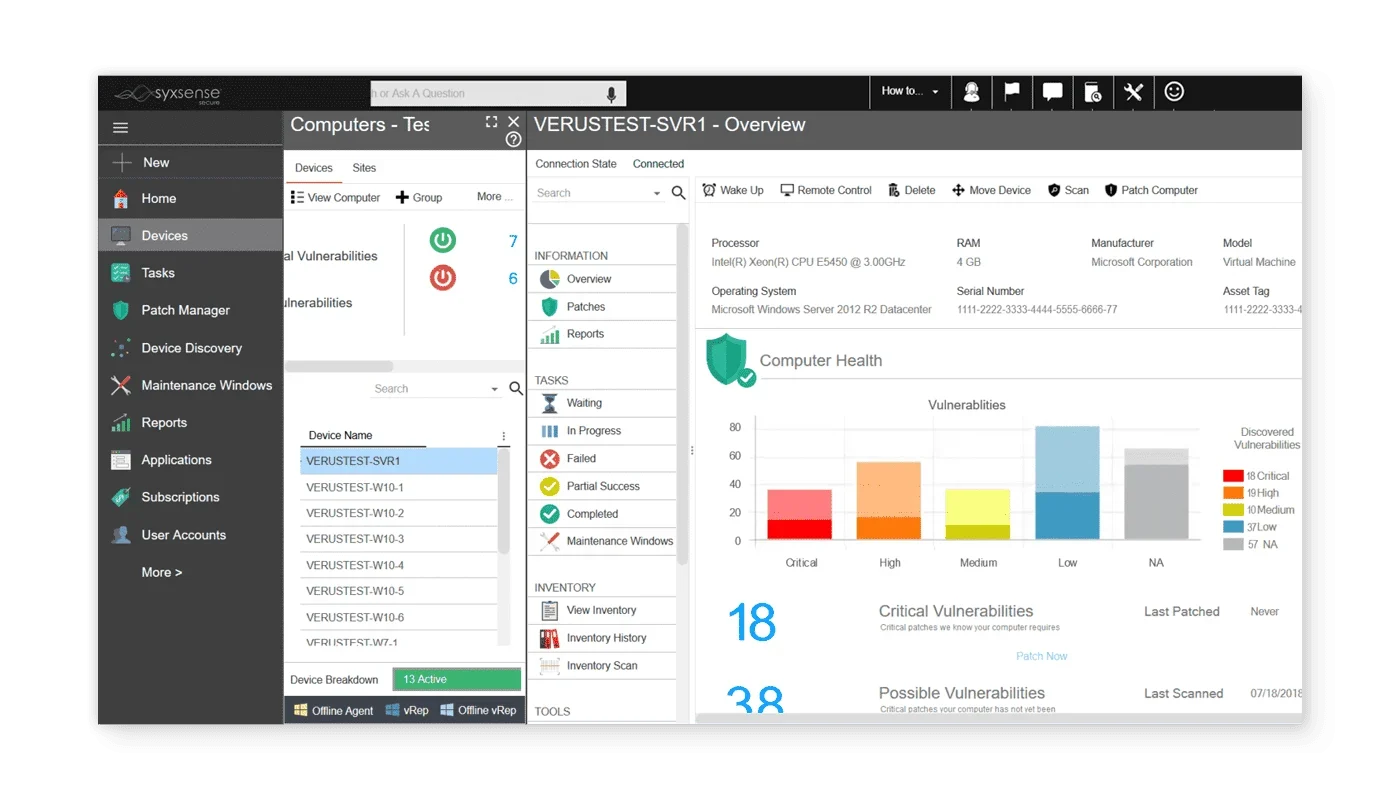
Avec Syxsense Active Secure, les organisations peuvent surveiller et contrer de manière proactive les activités malveillantes et les accès non autorisés, détecter les menaces avancées et y répondre, et garantir leur conformité aux normes du secteur et aux réglementations gouvernementales.
La solution va au-delà de la gestion des vulnérabilités et inclut notamment la détection et la réponse aux menaces en temps réel, la surveillance de l’activité des utilisateurs et des systèmes, la gestion des vulnérabilités et des correctifs, la sécurité des terminaux, et bien plus encore. Grâce à son interface utilisateur intuitive, Syxsense Active Secure facilite la gestion et la sécurisation de votre environnement professionnel.
Syxsense peut prendre en charge tous les aspects du cycle de vie des vulnérabilités. Il fournit des services d’analyse des vulnérabilités, de gestion des correctifs, de gestion informatique et de remédiation. De plus, Syxsense détecte et corrige les vulnérabilités liées à tous les appareils informatiques (ordinateurs portables, ordinateurs de bureau et serveurs), à l’exception du matériel réseau.
Fonctionnalités clés
- Syxsense assure une couverture et une évaluation de la conformité 24 heures sur 24.
- Les utilisateurs peuvent obtenir des données précises provenant de milliers d’appareils en moins de 10 secondes.
- Syxsense Active Secure détecte et élimine instantanément les fichiers .exe en cours d’exécution, les logiciels malveillants et les virus.
- Syxsense permet aux entreprises de respecter les exigences de gouvernance ou les réglementations de conformité avec l’aide de son équipe de services.
- Les utilisateurs auront accès à des experts qui empêchent activement les attaques zero-day.
- Ceux qui passent à la suite complète Syxsense Enterprise bénéficient également de la remédiation automatisée et de la gestion des appareils mobiles (MDM).
Fonctionnalités principales
- 100 Go de stockage cloud
- Inventaire du matériel et des logiciels
- Correctifs du système d’exploitation et des applications tierces
- Gestion des mises à jour de fonctionnalités de Windows 10
- Générateur de workflows par glisser-déposer Cortex
Tarification
Syxsense Active Secure propose trois formules tarifaires : Syxsense Manage, Syxsense Secure et Syxsense Enterprise. Le prix de chaque formule dépend du nombre de terminaux que vous souhaitez gérer. Les acheteurs doivent demander un devis à Syxsense pour connaître le prix exact correspondant à leurs besoins.
Flexera Software Vulnerability Management : idéal pour une gestion complète des correctifs
Flexera Software Vulnerability Management (SVM), anciennement Secunia Corporate Software Inspector, est disponible en édition cloud. La solution se concentre entièrement sur le défi que représentent l’identification, la hiérarchisation et l’application de correctifs aux vulnérabilités des logiciels.
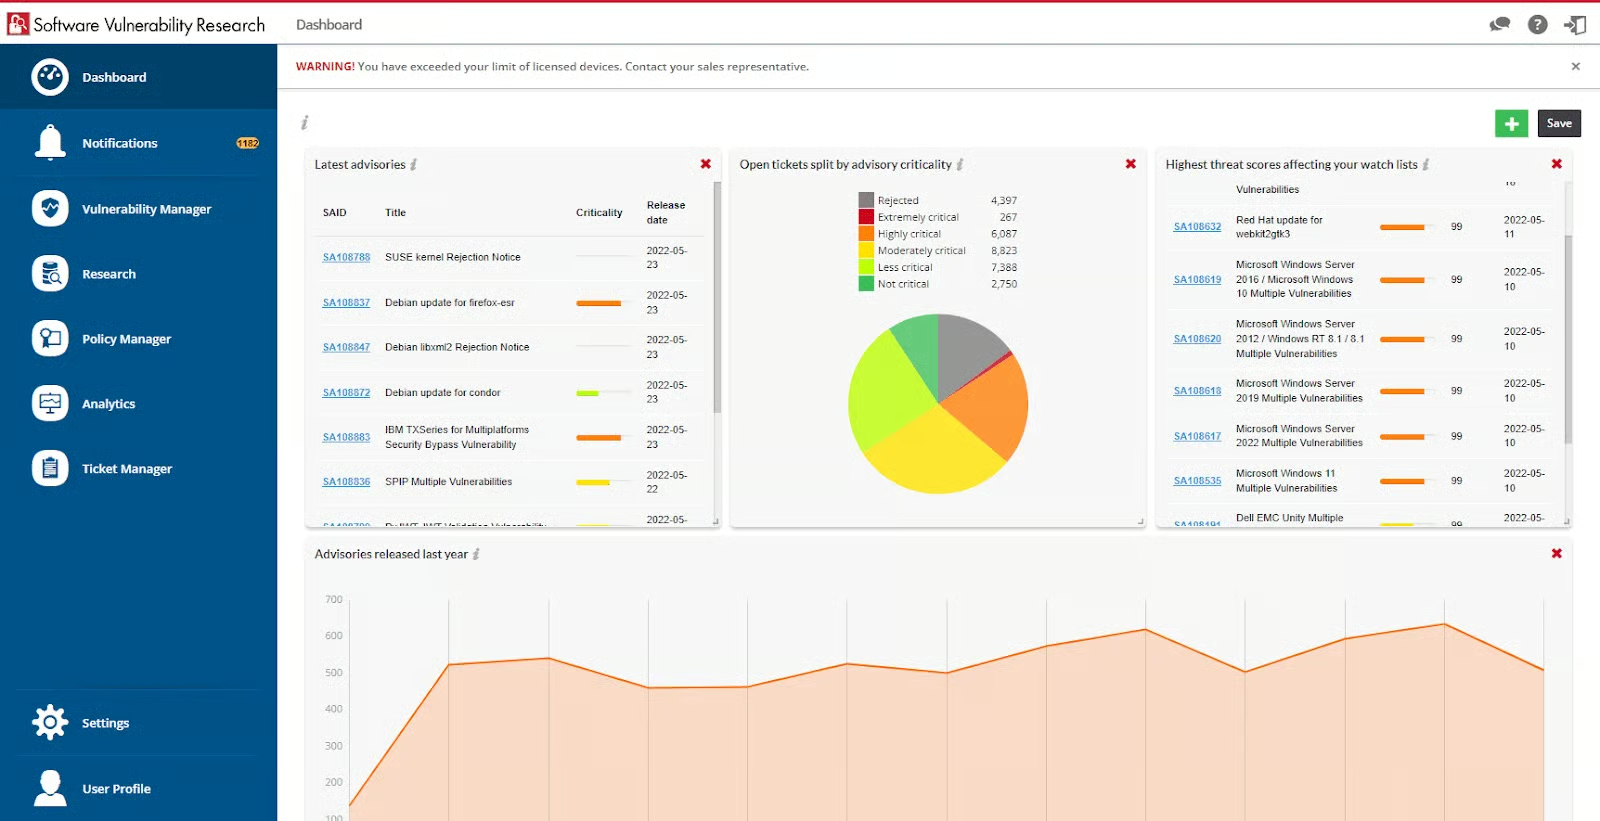
Software Vulnerability Management est une solution complète de gestion des vulnérabilités et des correctifs qui permet aux organisations de détecter les vulnérabilités présentes dans leur environnement informatique, puis de hiérarchiser et de déployer rapidement les correctifs afin de réduire les risques sur les systèmes Windows, Mac et Red Hat Enterprise Linux.
La solution collecte les informations sur les vulnérabilités auprès de la National Vulnerability Database, identifie les failles de sécurité présentes sur le système et hiérarchise les vulnérabilités en fonction de leur gravité.
Elle crée et publie ensuite des correctifs pour remédier à ces vulnérabilités et s’intègre à des outils de déploiement de correctifs tels que Microsoft WSUS et System Center Configuration Manager afin de déployer les correctifs sur les systèmes concernés.
Fonctionnalités clés
- Couvre un large éventail de vulnérabilités touchant des produits Microsoft et non-Microsoft (tiers).
- Les avis de sécurité regroupent toutes les vulnérabilités liées à un correctif ou à une version.
- L’équipe Secunia Research valide et réévalue la gravité des vulnérabilités afin de hiérarchiser les actions.
- Flexera affirme détecter davantage d’applications tierces que toute autre solution.
- La hiérarchisation repose sur les scores CVSS des correctifs, une évaluation de la criticité par Flexera et un score de menace fondé sur la probabilité d’exploitation.
- Flexera Software Vulnerability Management a publié plus de 4 000 correctifs.
- Les fonctionnalités d’automatisation permettent aux utilisateurs de définir automatiquement les critères des correctifs qu’ils souhaitent publier.
- La solution s’intègre à des solutions de gestion des terminaux telles qu’Intune, ConfigMan, WSUS, Workspace ONE ou BigFix pour le déploiement.
Fonctionnalités principales
- Automatisation des correctifs
- Prise en charge des applications tierces
- Renseignements sur les menaces et hiérarchisation
- Rapports et tableaux de bord
Tarification
Le prix de Flexera Software Vulnerability Management est communiqué sur demande.
Asimily Insight : idéal pour les organisations de santé
Asimily Insight est plus spécialisé que certains autres outils de cette liste, mais il illustre la diversité du marché du VMaaS. Il s’agit d’une plateforme de gestion des vulnérabilités et de remédiation des risques conçue pour les appareils de l’Internet des objets médicaux (IoMT), c’est-à-dire les équipements essentiels connectés au web utilisés par les établissements hospitaliers, les laboratoires pharmaceutiques et d’autres organisations de santé.
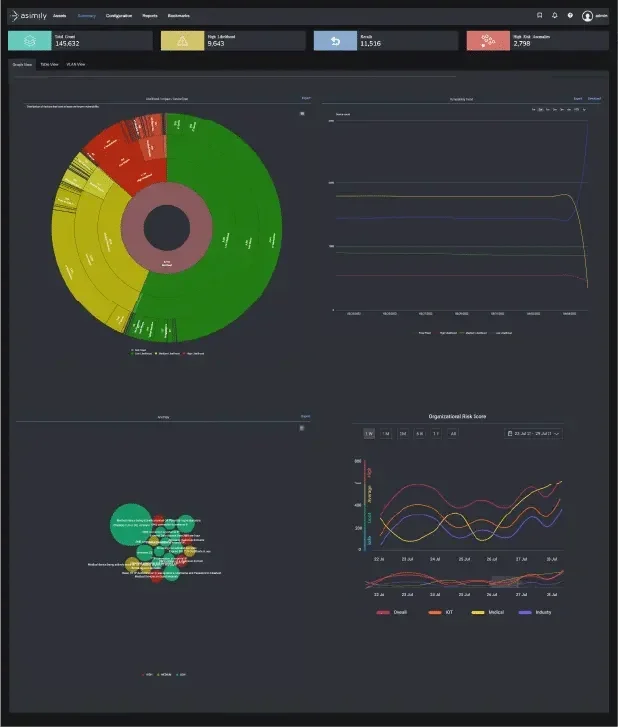
Asimily Insight aide les organisations à sécuriser les appareils IoT, IoMT et les appareils de laboratoire connectés. La solution offre une visibilité sur les menaces et les risques à l’échelle de l’ensemble du réseau, permettant aux organisations d’identifier, d’évaluer et de corriger les menaces avant qu’elles ne causent des dommages.
L’outil fournit des analyses forensiques, de la détection des anomalies, des fonctions de prévention et de remédiation ainsi que de la gestion des politiques, en plus d’une surveillance continue des menaces présentes sur le réseau. Il propose également un tableau de bord avancé pour aider les équipes à mieux comprendre et gérer leur posture de sécurité.
Fonctionnalités clés
- Au lieu d’afficher une longue liste de vulnérabilités, dont beaucoup ne sont ni exploitables ni corrigibles, la solution prédit les chemins potentiels qu’un attaquant pourrait emprunter pour pénétrer dans un appareil IoMT afin de résoudre les problèmes les plus importants.
- Asimily Insight hiérarchise la remédiation et atténue les risques lorsque l’application d’un correctif n’est pas possible.
- Distributed Sniffer capture le trafic réseau de tous les appareils présents sur le réseau, soit à la demande, soit automatiquement en réponse à un événement d’anomalie réseau.
- Asimily Insight fournit une évaluation et une modélisation des risques et des vulnérabilités pour les appareils avant leur acquisition ainsi que pour ceux qui n’ont pas encore été connectés au réseau.
Fonctionnalités principales
- Identifier et classer tous les types d’appareils
- Analyse forensique
- Suivre l’utilisation des actifs de l’entreprise
- Gestion des fournisseurs
- Sécuriser les appareils de manière proactive avant leur achat
- Identifier les signes de compromission et les tentatives d’exploitation
Tarification
Asimily Insight propose des devis personnalisés aux acheteurs potentiels. Les services de l’entreprise sont adaptés aux besoins spécifiques de chaque client. En contactant Asimily Insight, les acheteurs potentiels peuvent obtenir un devis personnalisé qui correspond au mieux à leurs besoins et à leur budget.
Rapid7 InsightVM : idéal pour son prix abordable et l’évaluation automatisée des risques
la plateforme InsightVM de Rapid7 et son service Managed Vulnerability Management (MVM) gèrent, exécutent et hiérarchisent la remédiation dans l’ensemble de l’environnement. Les solutions de Rapid7 évaluent les risques de manière proactive afin de garder une longueur d’avance sur les menaces et d’obtenir une visibilité sur l’écosystème.
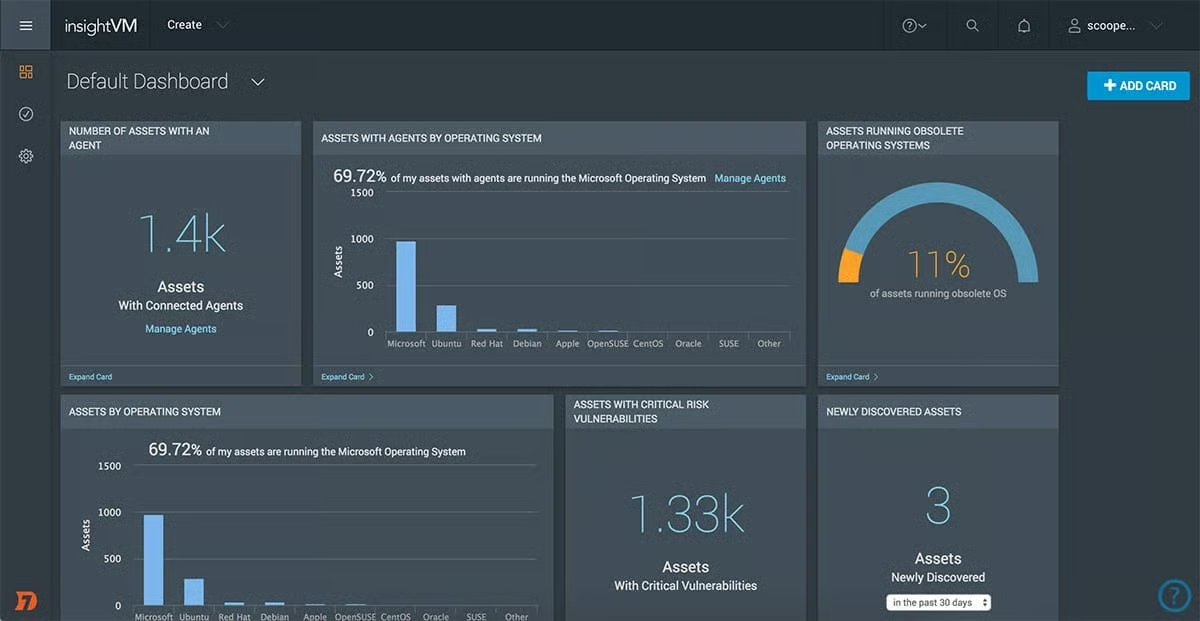
InsightVM utilise une technologie d’analyse avancée pour détecter les vulnérabilités, les mauvaises configurations et autres risques présents dans vos réseaux, vos environnements cloud et vos infrastructures virtualisées. La solution fournit des rapports détaillés assortis de mesures concrètes afin d’aider les équipes informatiques et DevOps à y remédier rapidement et efficacement.
InsightVM suit et communique également les progrès en temps réel, ce qui vous permet de mesurer et de communiquer l’avancement de votre programme par rapport à ses objectifs. Avec InsightVM, les organisations peuvent maintenir la sécurité et la conformité de leurs réseaux et réduire le risque de coûteuses fuites de données.
Fonctionnalités clés
- Rapid7 InsightVM hiérarchise les menaces susceptibles d’avoir le plus fort impact.
- InsightVM permet aux utilisateurs d’accélérer la remédiation grâce à des conseils hiérarchisés ainsi qu’à des recommandations en matière d’exposition et d’atténuation des risques.
- Avec InsightVM, les utilisateurs peuvent mettre en œuvre des politiques, des procédures et des processus de gestion des vulnérabilités afin de favoriser la collaboration au sein de l’organisation, d’effectuer les remédiations et d’en mesurer l’impact.
- Les fonctionnalités d’InsightVM comprennent la découverte des actifs, la configuration cloud, l’évaluation des conteneurs et la création de rapports.
- Rapid7 améliore la réponse aux menaces émergentes à mesure que de nouvelles vulnérabilités apparaissent.
Fonctionnalités principales
- Analyse des vulnérabilités des réseaux internes et externes
- Hiérarchisation et conseils en matière de remédiation
- Agent léger pour terminaux
- Surveillance de la surface d’attaque avec Project Sonar
- Tableau de bord en temps réel
- Confinement automatisé
Tarification
Rapid7 InsightVM utilise une échelle progressive pour déterminer vos tarifs. Par exemple, la gestion de 250 actifs coûte 2,19 $ par mois ou 26,25 $ par an ; 500 actifs coûtent 1,93 $ par mois ou 23,18 $ par an ; 750 actifs coûtent 1,79 $ par mois ou 21,43 $ par an ; 1 000 actifs coûtent 1,71 $ par mois ou 20,54 $ par an ; 1 250 actifs coûtent 1,62 $ par mois ou 19,43 $ par an.
Rapid7 propose également un essai gratuit de 30 jours, disponible au téléchargement sur les systèmes Windows 64 bits et Linux 64 bits. Ce déploiement de base permet d’analyser jusqu’à 1 000 actifs au maximum sur votre réseau local et fournit un espace de stockage pour les données d’analyse, les rapports et les sauvegardes de bases de données.
Pour obtenir un devis concernant des services de gestion des vulnérabilités, contactez l’entreprise.
Qualys VMDR : idéal pour la surveillance en temps réel des actifs informatiques
Qualys VMDR (Vulnerability Management, Detection, and Response) découvre et répertorie automatiquement tous les actifs matériels et logiciels, où qu’ils se trouvent dans l’environnement. Cette application cloud évalue en permanence les vulnérabilités et applique des renseignements sur les menaces afin de hiérarchiser et de corriger les vulnérabilités activement exploitables.
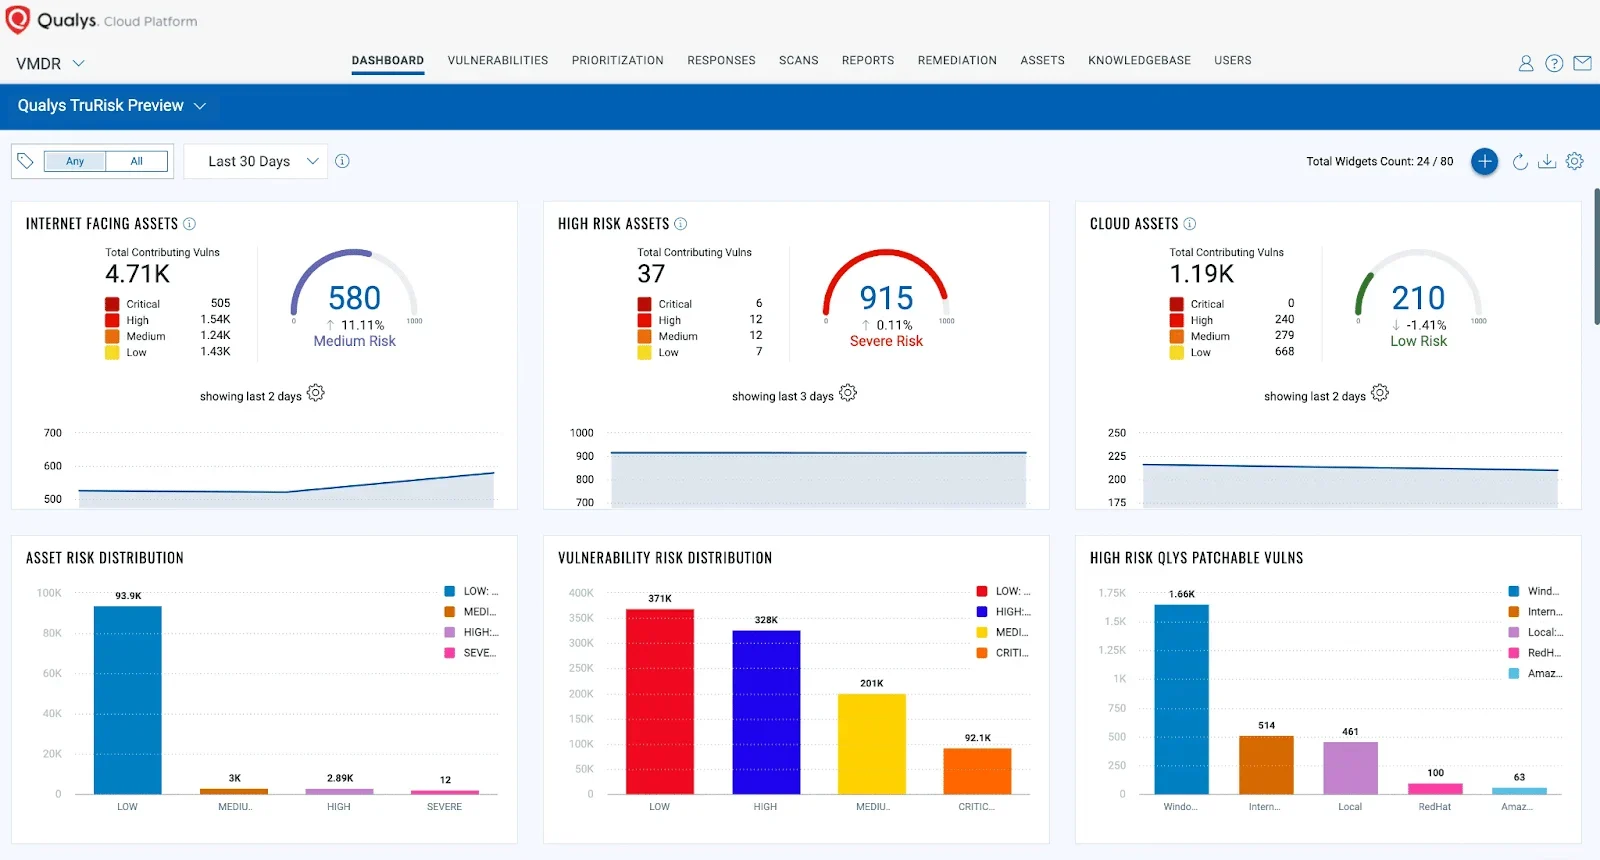
La solution Qualys VMDR offre aux organisations une visibilité et un contrôle en temps réel de leurs actifs numériques. Elle les aide à identifier, hiérarchiser et corriger les vulnérabilités de sécurité dans l’ensemble de leur infrastructure informatique, notamment dans les environnements physiques, virtuels, cloud et conteneurisés. Elle fournit également des fonctionnalités d’analyse automatisée des vulnérabilités, d’application de correctifs et de réponse.
Qualys VMDR évalue, signale et surveille les problèmes de mauvaise configuration liés à la sécurité sur la base des référentiels du Center for Internet Security (CIS). Le produit détecte tous les appareils IT, OT et IoT connectés à votre réseau.
Qualys VMDR s’intègre à d’autres solutions tierces telles que Jira et ServiceNow et attribue automatiquement les tickets, permettant d’orchestrer la remédiation afin de réduire le MTTR (Mean Time To Repair).
Fonctionnalités clés
- Qualys VMDR intègre des fonctionnalités d’intelligence artificielle (IA) et d’apprentissage automatique acquises auprès de Blue Hexagon.
- Qualys VMDR propose de nouvelles fonctionnalités d’évaluation des risques et de gestion de la surface d’attaque.
- Le service fournit des renseignements sur les menaces en temps réel associés à l’apprentissage automatique afin de contrôler les menaces en évolution, d’y répondre et de prévenir les compromissions.
- Qualys VMDR détecte automatiquement le dernier correctif de remplacement pour l’actif vulnérable et le déploie.
- Qualys VMDR répertorie les mauvaises configurations critiques.
- Qualys VMDR couvre les appareils mobiles en plus des systèmes d’exploitation et des applications.
Fonctionnalités principales
- Automatiser la remédiation grâce à des workflows sans code
- Recueillir des informations sur plus de 180 k vulnérabilités issues de plus de 25 sources de menaces
- Détecter les vulnérabilités et les mauvaises configurations critiques selon les référentiels d’actifs du CIS
- Évaluation continue des actifs informatiques pour détecter les vulnérabilités
Tarification
Les devis sont disponibles sur demande. Qualys propose également un essai gratuit de 30 jours pour tester la plateforme avant l’achat.
Crowdstrike Falcon Spotlight : idéal pour les entreprises distribuées
Crowdstrike Falcon Spotlight est une solution de sécurité cloud qui fournit des renseignements sur les menaces, de la visibilité et une protection aux organisations de toutes tailles. La solution combine des renseignements avancés sur les menaces, l’apprentissage automatique et l’intelligence artificielle pour détecter, enquêter sur les menaces avancées et y remédier.
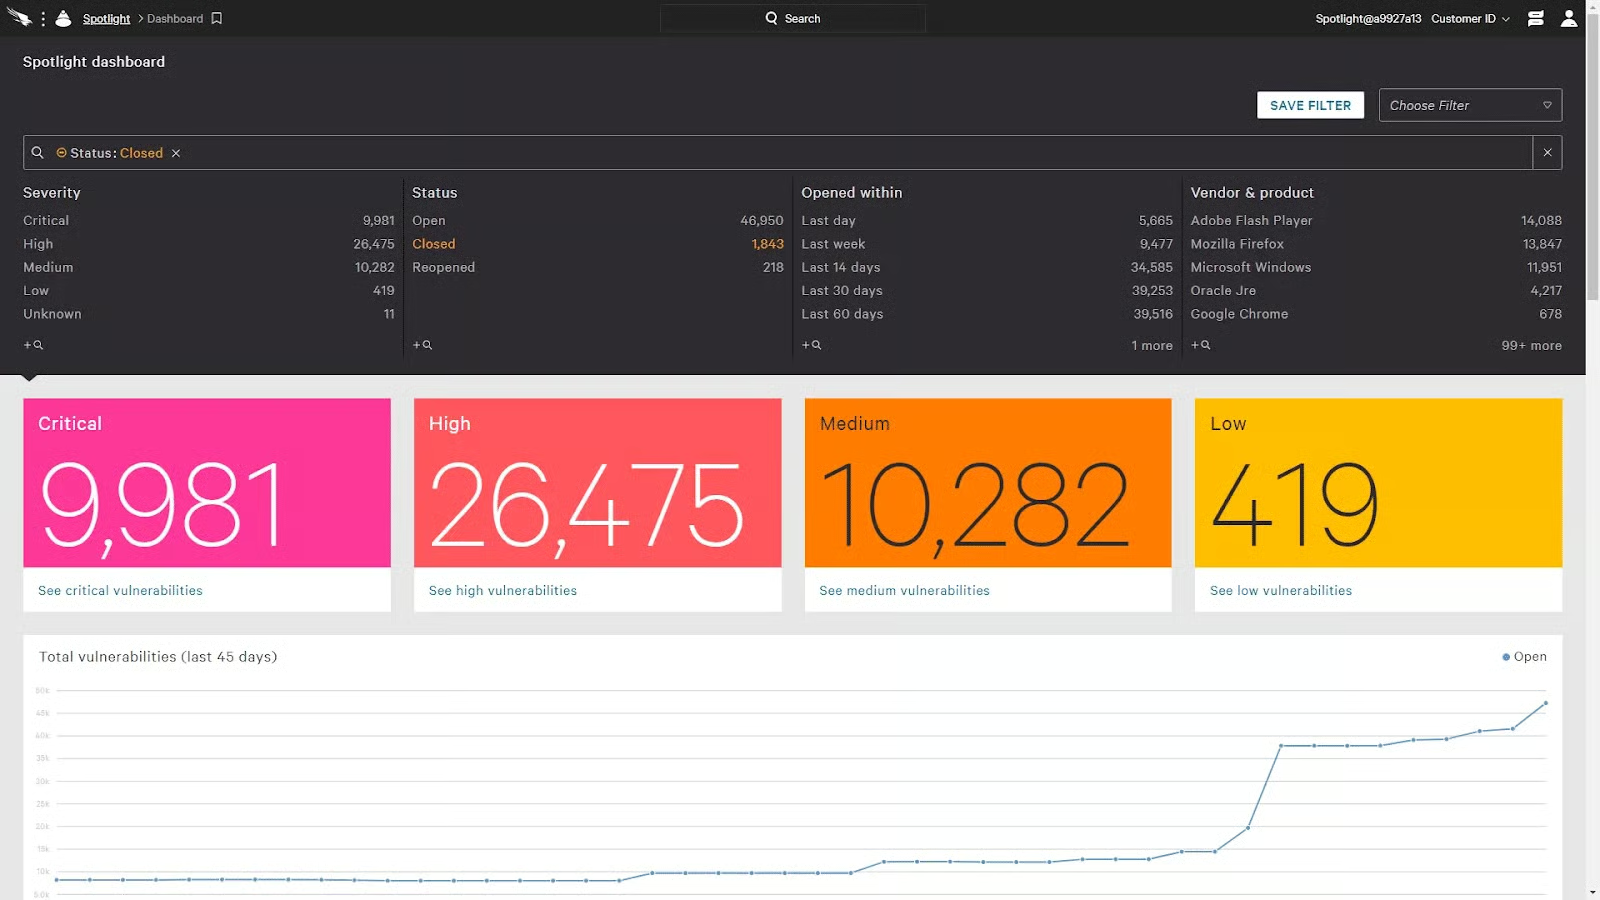
Spotlight peut détecter les activités malveillantes en temps réel et permet aux organisations de réagir rapidement à ces menaces et de les atténuer. La solution offre également une visibilité complète sur l’ensemble des activités du réseau et permet aux organisations d’identifier rapidement toute activité suspecte.
CrowdStrike Falcon Spotlight propose une évaluation automatisée des vulnérabilités, que les appareils soient connectés ou non au réseau, ainsi qu’un délai de réponse court. Cet outil offre une visibilité en temps réel sur les vulnérabilités et les menaces.
Fonctionnalités clés
- CrowdStrike Falcon Spotlight hiérarchise et prédit les vulnérabilités les plus susceptibles d’affecter l’organisation grâce à la notation ExPRT.
- Il s’agit d’un module d’une suite Falcon plus vaste qui comprend la détection et la réponse sur les terminaux (EDR), antivirus, chasse aux menaces et renseignement, entre autres.
- CrowdStrike Falcon Spotlight intègre une IA qui associe les renseignements sur les menaces à une évaluation des vulnérabilités en temps réel.
- CrowdStrike Falcon Spotlight repose sur une architecture à agent léger unique.
- CrowdStrike Falcon Spotlight utilise une technologie sans analyse pour fournir une approche automatisée et permanente avec des données hiérarchisées en temps réel.
- CrowdStrike Falcon Spotlight élimine les rapports volumineux et les remplace par son tableau de bord.
Voir les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Fonctionnalités principales
- Surveille en temps réel l’état des vulnérabilités de tous les terminaux, qu’ils soient sur site, hors site ou dans le cloud
- Aucune appliance matérielle ni infrastructure requise
- Fonctionne avec d’autres plateformes CrowdStrike Falcon pour surveiller activement tous les terminaux, détecter les incidents et enquêter rapidement avant d’y remédier
- Gestion unifiée des menaces et des vulnérabilités
Tarification
Le devis pour la solution CrowdStrike est disponible sur demande. Vous pouvez également essayer gratuitement le produit pendant 15 jours avant de prendre une décision d’achat.
Quelles sont les principales étapes du VMaaS ?
La gestion des vulnérabilités en tant que service est un processus cyclique qui comprend plusieurs étapes :
- Découverte : Plus les vulnérabilités restent longtemps indétectées, plus elles sont susceptibles d’entraîner une compromission. Pour lutter contre ce risque, les entreprises doivent effectuer chaque semaine des analyses des réseaux externes et internes afin d’identifier les nouvelles vulnérabilités.
- Hiérarchiser les actifs : Une fois les systèmes utilisés identifiés, les entreprises peuvent attribuer une valeur à chaque actif en fonction de son utilisation ou de son rôle. Ce contexte les aide à déterminer l’urgence avec laquelle une vulnérabilité doit être corrigée.
- Évaluer les vulnérabilités : Cela aide les entreprises à comprendre l’état des applications et des systèmes dans leurs environnements.
- Hiérarchiser les vulnérabilités : Au cours d’une analyse, des vulnérabilités seront probablement découvertes. Les entreprises devront alors les hiérarchiser en fonction du risque potentiel qu’elles représentent pour l’activité, le personnel et les clients.
- Remédier aux vulnérabilités : Une fois les vulnérabilités identifiées et hiérarchisées, l’étape suivante consiste à atténuer leur impact. Les organisations doivent alors s’efforcer de mettre en place un processus efficace à l’échelle du système entre les équipes chargées des opérations de sécurité, des opérations informatiques et de l’administration des systèmes, afin de garantir que tout le monde soit sur la même longueur d’onde.
- Vérifier la remédiation : Une fois le risque atténué, la vérification garantit que l’incident est enregistré dans un système de suivi, ce qui facilite le calcul des indicateurs clés de performance associés à l’incident.
- Rendre compte de l’état : En particulier lorsqu’il existe une faille logicielle majeure, les parties prenantes internes peuvent se demander dans quelle mesure l’organisation a traité les vulnérabilités auparavant actives. Rendre compte de l’état de ces vulnérabilités peut nécessiter des rapports et des tableaux de bord supplémentaires à partager avec différents utilisateurs, parties prenantes et selon différents angles d’analyse.
Avantages de l’utilisation du VMaaS
Les organisations développent souvent leurs propres applications logicielles personnalisées, ce qui peut accroître les risques liés à la sécurité des applications. Selon le Verizon Data Breach Investigations Report, 39 % des compromissions de données provenaient d’une compromission d’applications web, souvent due au recours des organisations à du code open source, qui peut entraîner un enchevêtrement de dépendances comme celui mis en évidence par des vulnérabilités telles que Log4j Log4Shell et Apache Commons Text4Shell.
Si le code open source permet notamment d’accélérer le développement des applications, il est également tentant pour les cybercriminels, qui peuvent l’étudier et l’exploiter. C’est pourquoi il est devenu essentiel de détecter et de corriger ces vulnérabilités. En s’appuyant sur des systèmes VMaaS qui fournissent des couches de protection supplémentaires et efficaces, les failles de sécurité peuvent être détectées, gérées et corrigées en continu.
« La gestion des vulnérabilités en tant que service améliore les pratiques traditionnelles de gestion des vulnérabilités en installant un agent sur les actifs gérés », a déclaré Graham Brooks, architecte principal de solutions de sécurité chez Syxsense. « Les outils traditionnels de gestion des vulnérabilités ne peuvent pas examiner ni corriger les problèmes au-delà du périmètre traditionnel du réseau d’entreprise. Le VMaaS contourne cette dépendance en permettant de surveiller et de gérer les actifs quelle que soit la topologie du réseau. »
Inconvénients des services de gestion des vulnérabilités
Comme tout autre logiciel disponible sur le marché, les logiciels de gestion des vulnérabilités sont loin d’être parfaits. Le recours à des services de gestion des vulnérabilités ne signifie pas que toutes les vulnérabilités seront détectées. Il est donc important que les équipes informatiques appliquent les bonnes pratiques et effectuent des analyses fréquentes afin de ne pas se laisser tromper par un faux sentiment de sécurité. Le VMaaS n’est pas une panacée ; les équipes informatiques auront toujours besoin de tous les outils de sécurité dont elles disposent actuellement.
Bien que les services de gestion des vulnérabilités soient imparfaits, ils assurent un processus essentiel, et les organisations doivent veiller à tirer le meilleur parti de ces solutions. Ils peuvent empêcher une organisation de faire la une des journaux à la suite d’une compromission incompréhensible impliquant une vulnérabilité corrigée depuis longtemps.
Combien coûte la gestion des vulnérabilités en tant que service ?
Les coûts peuvent varier considérablement selon les fournisseurs, tout comme les types de services proposés. Certains fournisseurs de sécurité se contentent d’effectuer des analyses de vulnérabilités. D’autres proposent une gestion entièrement automatisée du cycle de vie des vulnérabilités.
Il est important de commencer par comprendre ses besoins avant de choisir un fournisseur de produits de sécurité. Pour les produits VMaaS aux fonctionnalités limitées, les prix peuvent commencer à moins de 1 $US par terminal et par mois. D’autres plateformes offrant un niveau de service supérieur peuvent coûter de 8 à 12 $US par actif et par mois.
Voir aussi :
- Meilleurs fournisseurs de services de gestion des correctifs
- Principaux fournisseurs de simulation de compromission et d’attaque (BAS)
Comment choisir le meilleur service de gestion des vulnérabilités pour votre entreprise
Déterminez vos besoins
La première étape pour choisir le meilleur service de gestion des vulnérabilités pour votre entreprise consiste à déterminer vos besoins spécifiques. Tenez compte de la taille de votre organisation ainsi que de la quantité de données et de systèmes que vous devez protéger. Recherchez-vous un service offrant des fonctionnalités régulières d’analyse, de déploiement de correctifs et de création de rapports ? Recherchez-vous un service comprenant l’application des politiques et les renseignements sur les menaces ?
Étudiez différentes solutions
Une fois que vous savez contre quels types de menaces vous devez vous protéger, vous pouvez commencer à étudier différentes solutions. Examinez les différents fournisseurs et consultez les avis en ligne. Demandez à d’autres entreprises de votre secteur quelles solutions elles utilisent et pourquoi.
Tenez compte de votre budget
Le prix des services de gestion des vulnérabilités peut aller de la gratuité à plusieurs centaines de dollars par mois. Réfléchissez aux fonctionnalités dont vous avez besoin et à ce que vous êtes prêt à dépenser.
Évaluez vos options
Une fois votre recherche réduite à quelques fournisseurs, évaluez chaque option en fonction de ses mérites. Recherchez des fonctionnalités de protection des données, d’analyse des systèmes et de réponse aux incidents. Assurez-vous que le service est adapté à vos besoins et peut vous aider à atteindre vos objectifs de sécurité.
Demandez un essai
Enfin, demandez un essai du service avant de vous engager à l’acheter. Vous pourrez ainsi tester le service et vérifier s’il répond à vos besoins.
En guise de conclusion
La gestion des vulnérabilités est l’une des tâches de sécurité les plus difficiles auxquelles une organisation puisse être confrontée, mais c’est aussi l’une des plus essentielles. Pour avoir une idée de l’importance que les entreprises du cloud et de la sécurité lui accordent — et des efforts qu’elles déploient pour gérer les vulnérabilités — consultez notre récent article consacré à la conférence MITRE ResilienCyCon : Vous serez victime d’une compromission, alors préparez-vous.
Cette difficulté et cette importance expliquent pourquoi de nombreuses entreprises ont externalisé cette tâche auprès de fournisseurs de services de sécurité — une tendance qui, selon nous, ne fera que s’accentuer au fil du temps.
Aminu Abdullahi a contribué à ce rapport