













Integriertes Risikomanagement (IRM) ist eine Disziplin, die darauf ausgelegt ist, Risikobetrachtungen bei der Nutzung von Technologie in der gesamten Organisation zu verankern. Anders gesagt: Es verknüpft Technologieausgaben direkt mit dem Wert der geschützten Ressource und den damit verbundenen Risiken, die durch diese Technologie kontrolliert werden.
Zur Erläuterung von IRM skizziere ich in diesem Artikel die wichtigsten Komponenten und Vorteile, zeige, wie sich IRM von anderen Risikomodellen unterscheidet, und stelle IRM-Frameworks vor. Lesen Sie außerdem, welche Schritte für die Implementierung eines effektiven IRM erforderlich sind, welche Best Practices gelten und wo Sie IRM-Kurse belegen oder eine Zertifizierung erwerben können.
- 7 zentrale Komponenten des integrierten Risikomanagements
- Die 5 wichtigsten Vorteile des integrierten Risikomanagements
- ERM vs. IRM vs. GRC vs. SRM: Gibt es einen Unterschied?
- Was ist ein Framework für integriertes Risikomanagement?
- Die 5 wichtigsten Best Practices für die IRM-Implementierung
- Zertifizierungen, Kurse und Tools für integriertes Risikomanagement
- Fazit: Integriertes Risikomanagement ermöglicht sicheres Wirtschaften
7 zentrale Komponenten des integrierten Risikomanagements
IRM versucht, bei jedem Mitarbeiter und auf jeder Ebene einer Organisation ein Verständnis für Risiken zu verankern, das ähnlich selbstverständlich ist wie das natürliche Verständnis jedes Mitarbeiters für Geld, Befehlsstrukturen oder Ethik. Um dieses Ziel zu erreichen, muss eine Organisation die sieben zentralen Komponenten von IRM verstehen und integrieren: Geschäftsanforderungen, Abläufe, Risiken, Kontrollen, Überwachung, Reaktion und Berichterstattung.
Geschäftsziele
Geschäftsziele definieren die Ziele einer Organisation über einfache Finanzkennzahlen wie Umsatz und Gewinn hinaus. Welche Ziele schaffen den größtmöglichen Wert für die Aktionäre? Eine Bekleidungsmarke könnte beispielsweise das Geschäftsziel verfolgen, einzigartige und attraktive Designs zu entwickeln. Die Ziele eines 911- (oder 999-)Callcenters konzentrieren sich dagegen wahrscheinlich auf eine hohe Verfügbarkeit der Dienste und kurze Reaktionszeiten für Anrufer.
Betriebssysteme
Betriebssysteme setzen die Geschäftsziele mithilfe von Menschen, Prozessen und Technologie um. In den obigen Beispielen nutzt die Bekleidungsmarke traditionelle und computergestützte Design-Prototypen sowie Marktforschung. Das 911-Callcenter benötigt ein robustes Telefonsystem, geschultes Personal und einen Entscheidungsbaum, um zu bestimmen, wie Anliegen an die zuständigen Notfall- oder Nichtnotfallbehörden weitergeleitet werden, die sich um die Bedürfnisse eines Anrufers kümmern.
Kritische Risiken
Kritische Risiken bezeichnen die wesentlichen und wahrscheinlichen Risiken, die Betriebssysteme oder Geschäftsziele gefährden. Die Bekleidungsmarke ist beispielsweise dem Risiko ausgesetzt, dass jemand ihre Designs stiehlt oder ihre Marktforschung zerstört. Für das 911-Callcenter wären eher Ausfälle der Versorgung (Strom, Telefon) oder ein Absturz des Computersystems problematisch, der die Möglichkeit beeinträchtigt, geeignete Notfallmaßnahmen zu veranlassen.
Risikomindernde Kontrollen
Risikomindernde Kontrollen verhindern oder reduzieren Risiken. In unseren Beispielen sichert die Bekleidungsmarke ein abgegrenztes Designteam durch physische Türschlösser und zusätzliche Computersicherheit gegen digitalen Diebstahl ab und nutzt eine Backup-Lösung für ihre Marketingdaten. Das 911-Callcenter schützt sich mit Stromgeneratoren und mehreren Telefonsystemen vor Versorgungsunterbrechungen. Gegen Computerausfälle setzt es redundante Computersysteme, Load Balancing und Ähnliches ein.
Bedrohungsüberwachung
Bei der Bedrohungsüberwachung werden Risiken und Kontrollen untersucht, um potenzielle Probleme vorherzusagen oder zu erkennen. Das Designunternehmen installiert Überwachungskameras und Technologie zur Verhinderung von Datenverlusten (DLP), um physische und digitale Diebstahlversuche zu überwachen. Das 911-Callcenter nutzt Wettervorhersagen, um Stromausfälle vorherzusagen, sowie Software zur Netzwerküberwachung , um Betriebs- und Sicherheitsprobleme in Computer- und Telefonsystemen zu erkennen.
Bedrohungsreaktion
Nach der Erkennung einer Bedrohung muss eine Organisation darauf reagieren. Wenn der Computer mit den Marketingdaten abstürzt, muss das Designunternehmen reagieren und den Computer sowie die Daten wiederherstellen. Bei einem Stromausfall im 911-Center müssen die Generatoren eingeschaltet werden, um vorübergehend Strom bereitzustellen.
Feedback-Berichterstattung
Die Feedback-Berichterstattung übermittelt Überwachungsergebnisse an die richtigen Personen, damit diese Maßnahmen ergreifen oder Kontrollen anpassen können. Bei der Bekleidungsmarke könnte die Überwachungskamera Personen entdecken, die in Autos auf der gegenüberliegenden Straßenseite sitzen und das Designteam mit Ferngläsern beobachten. Das könnte die Installation von Fensterabdeckungen erforderlich machen. Im 911-Center kann ein Stromausfall zu der unglücklichen Feststellung führen, dass die Generatoren nicht ausreichend betankt sind, und zusätzliche Kontrollen zur Sicherung der Kraftstoffreserven erforderlich machen.
Die 5 wichtigsten Vorteile des integrierten Risikomanagements
Integriertes Risikomanagement bietet zahlreiche wiederholbare und messbare Vorteile. Dazu gehören neue Chancen, klare Prioritäten sowie eine bessere Sicherheit, Leistung und Resilienz.
Zusätzliche Chancen
Die meisten Risikostrategien konzentrieren sich auf die Kontrolle von Risiken mit negativen Auswirkungen. IRM berücksichtigt und fördert jedoch auch Chancen aus Risiken mit positiven Auswirkungen. Die Implementierung zusätzlicher Rechenressourcen für Spitzenzeiten bei Amazon kontrolliert beispielsweise nicht nur die Betriebsrisiken während der Weihnachtszeit, sondern eröffnet auch die Möglichkeit, überschüssige Rechenleistung zu vermieten und AWS-Cloud-Computing weiterzuentwickeln.
Klare Priorisierung
Der IRM-Prozess ordnet Daten, Systemen und den Risiken, die sie potenziell bedrohen, einen Wert zu. Diese Werte ermöglichen eine klare und begründbare Priorisierung, die sich problemlos in der gesamten Organisation kommunizieren lässt, um Ziele für Betrieb, Sicherheit und Finanzen aufeinander abzustimmen.
Robuste Sicherheit
Ein gründliches IRM führt zu effektiver Netzwerksicherheit mit physischen und verschiedenen Arten von Netzwerksicherheitslösungen , die Ressourcen vor Risiken schützen. Diese Kontrollen werden getestet und kontinuierlich überwacht und führen dadurch insgesamt zu einer effektiveren und robusteren Sicherheit.
Optimierte Leistung
Systemkomplexität kann Fragilität verursachen und Datenpfade für wichtige oder regulierte Daten verschleiern. Integriertes Risikomanagement identifiziert und beseitigt unnötige Komplexität, um Risikoanalysen und die Kontrolle von Bedrohungen zu vereinfachen, und führt als möglichen Nebeneffekt zu einer optimierten Betriebsleistung.
Größere Resilienz
Effektives IRM antizipiert die wahrscheinlichsten Probleme, die Betriebs- und Sicherheitsunterbrechungen verursachen könnten, und implementiert Maßnahmen zu deren Kontrolle. Systeme werden robuster und effizienter, fallen seltener aus und lassen sich schneller wiederherstellen, was die allgemeine Resilienz verbessert.
ERM vs. IRM vs. GRC vs. SRM: Gibt es einen Unterschied?
Alle Risikomanagementstrategien versuchen, anhand von Bedrohungen für Geschäftsprozesse Risiken zu bestimmen. Das Risiko priorisiert anschließend Sicherheitskontrollen mit dem Ziel, tatsächlich effektive Sicherheit statt einer Compliance nach dem Abhaken von Checklisten zu erreichen. Zu den gängigsten Risikomanagementpraktiken gehören:
- Enterprise-Risikomanagement (ERM): Konzentriert sich auf die Minimierung taktischer und operativer Risiken zur Erreichung von Geschäftszielen, ohne Technologie, Strategie oder Daten in den Mittelpunkt zu stellen.
- Integriertes Risikomanagement (IRM): Bewertet die täglichen Auswirkungen von Risiken durch die Linse konkreter Technologien und weniger aus der Perspektive von Daten, Geschäftszielen oder Strategie.
- Governance, Risiko und Compliance (GRC): Verfolgt Datenrisiken im täglichen regulatorischen Kontext und richtet dabei weniger Aufmerksamkeit auf Technologien, Strategien und Geschäftsziele.
- Strategisches Risikomanagement (SRM): Stellt die Strategie in den Mittelpunkt der Risikoanalyse und berücksichtigt dabei weniger die Minimierung von Risiken oder ein bestimmtes Geschäftsziel, einen Datentyp oder eine Technologie.
So integrieren Sie IRM mit Compliance- und regulatorischen Anforderungen
Alle Compliance-Anforderungen an die Datensicherheit und regulatorischen Anforderungen konzentrieren sich auf bestimmte Risiken für bestimmte Ressourcen. Um diese Anforderungen in IRM zu integrieren, bewerten und quantifizieren Sie die Risiken und verknüpfen sie mit konkreten Systemen und Kontrollen.
Der Health Insurance Portability and Accountability Act (HIPAA) reguliert beispielsweise personenbezogene Gesundheitsdaten und verhängt Geldstrafen bei Datenschutzverletzungen oder Nichtverfügbarkeit von Daten. IRM berücksichtigt HIPAA-Daten, indem zugehörige Speicherorte, Übertragungen und Systeme erfasst und die Risiken anhand geschätzter HIPAA-Strafen erhöht werden. Höhere Risiken führen zu größeren Sicherheitsbudgets. IRM verfolgt, überwacht und meldet den Status jedes Datentyps, Systems oder jeder Kontrolle, um die Compliance nachzuweisen.
Was ist ein Framework für integriertes Risikomanagement?
IRM-Frameworks bieten strenge Prozesse, um IRM formalisiert und wiederholbar in der gesamten Organisation zu implementieren. Ohne Frameworks können Sie zwar verstehen, was ein IRM ausmacht und welche Vorteile es bietet, verfügen aber nicht über die Mittel zu seiner Umsetzung. IRM und andere Risikomanagement-Tools können anbieterspezifische Risiko-Frameworks bereitstellen. Tools bieten jedoch nur eine Teillösung. Alle Frameworks müssen die sechs folgenden zentralen Schritte umfassen, um ein effektives IRM-Programm zu entwickeln.
6 Schritte zum Aufbau eines effektiven IRM-Frameworks
Ein IRM-Framework erfordert einen Zyklus aus sechs Phasen in drei Abschnitten. In der Planungsphase wird eine Strategie entwickelt und werden potenzielle Risiken bewertet. In der Implementierungsphase werden Maßnahmen zur Risikominderung angewendet und die Ergebnisse überwacht. In der Managementphase wird auf Vorfälle reagiert und der Status gemeldet.
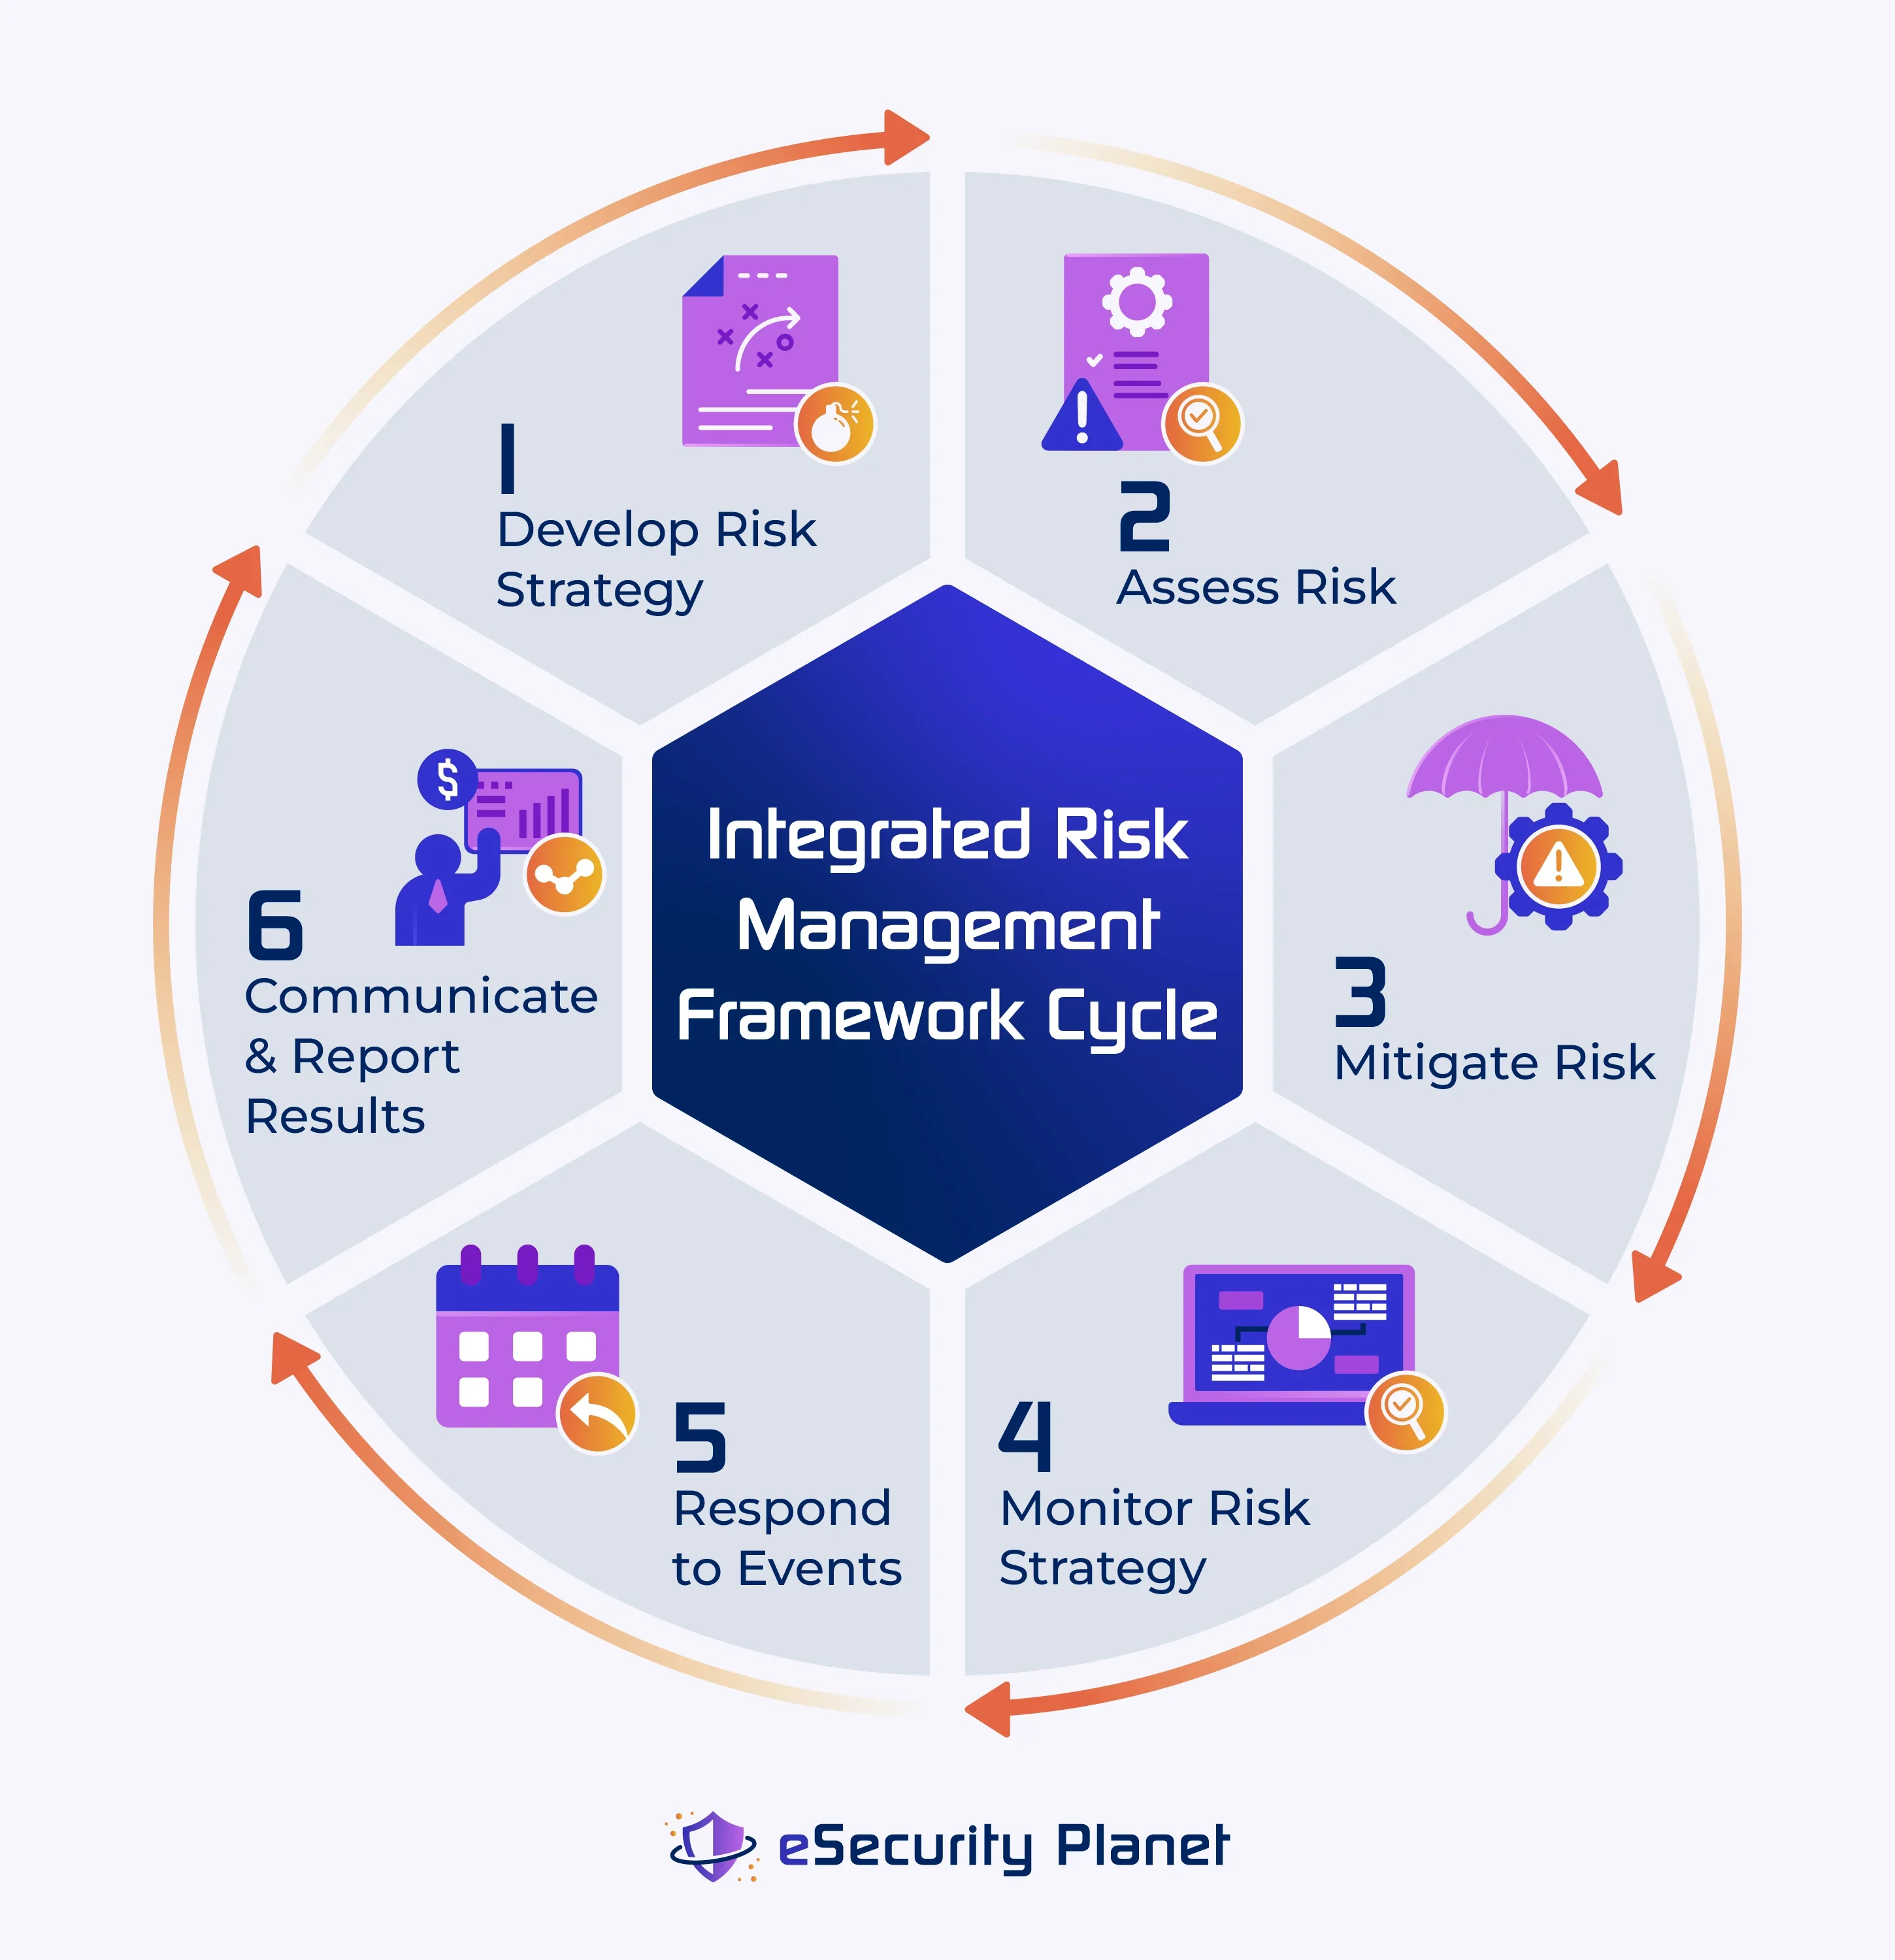
1. Eine Risikostrategie entwickeln
Der Zyklus des IRM-Frameworks beginnt mit einer Planungsphase, in der Ziele und Umfang dokumentiert werden. Der Umfang kann die gesamte Organisation, einen Geschäftsbereich, ein System oder bestimmte Daten umfassen. Beziehen Sie Feedback aller Stakeholder innerhalb des Umfangs ein: Betrieb, Führungskräfte, Prozessverantwortliche, IT-Sicherheit und in manchen Fällen Anbieter oder Kunden. Wenn jeder Stakeholder versteht, wie Risiken mit seinen Zielen und Verantwortlichkeiten zusammenhängen, unterstützt er die IRM-Strategie eher.
Berücksichtigen Sie in dieser Phase Governance- oder Compliance-Anforderungen und legen Sie die Risikobereitschaft fest (den maximal tolerierbaren Verlust). Alle Ziele des Geschäfts, des Betriebs und des Cybersecurity-Risikomanagements sollten in der Berichtsphase konkret und messbar sein. Jede Komponente innerhalb des Umfangs sollte mit einem Geschäftsziel verknüpft werden, um zu verstehen, was im Fall einer Kompromittierung der Komponente gefährdet ist.
2. Risiken bewerten
Die Planungsphase wird mit einer Risikobewertung der verschiedenen Elemente fortgesetzt, die während der Strategieentwicklung als Bestandteil des Umfangs festgelegt wurden. Risikobewertungen berücksichtigen Risiken einzeln und in Kombination sowie sowohl negative Risiken (Geschäftsverluste) als auch positive Risiken (geschäftliche Gewinne). Ziel ist die Erstellung eines Risikoregisters für Daten, Personen, Prozesse und Systeme, die mit dem IRM-Umfang verbunden sind.
Machen Sie Risiken messbar und möglichst quantifizierbar, indem Sie Wahrscheinlichkeiten und Geldbeträge verwenden. Qualitative Risiken lassen sich zwar schneller erfassen, sind aber weniger greifbar und helfen nicht dabei, eine echte Risikobereitschaft zu bestimmen. Sowohl interne als auch externe Risiken sollten berücksichtigt werden, da sowohl Datenschutzverletzungen als auch Hurrikane erhebliche Auswirkungen auf das Unternehmen haben können.
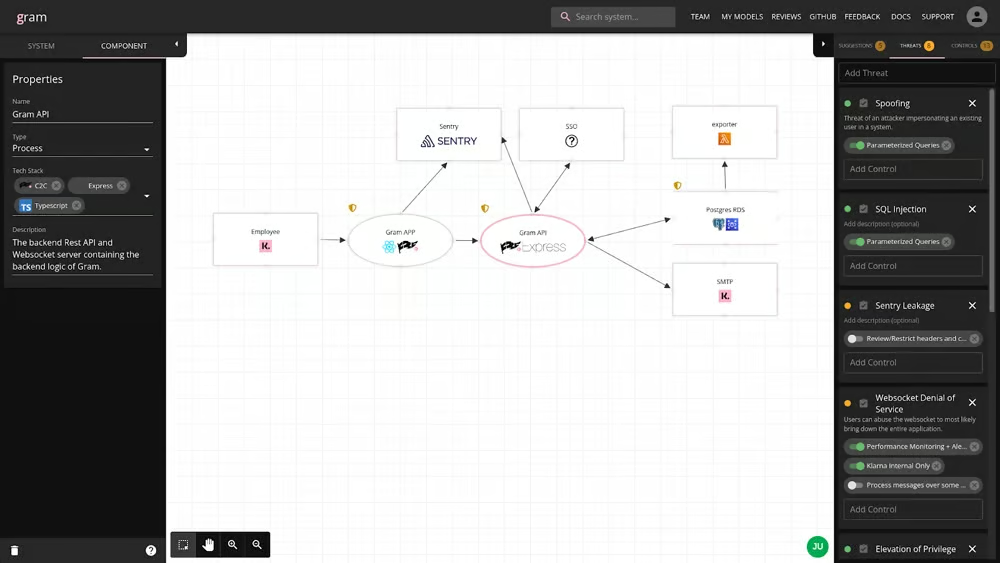
Viele kostenpflichtige und kostenlose Tools konzentrieren sich darauf, diese Phase des IRM-Prozesses zu ermöglichen. Klarna hat kürzlich Gram veröffentlicht, ein visuelles Tool zur Verknüpfung von Risiken mit Systemen und Datenflüssen, das kostenlos von GitHub heruntergeladen werden kann. Unabhängig davon, ob Sie ein automatisiertes Tool zur Risikobewertung, ein IRM-Tool oder ein kostenlos nutzbares Programm verwenden: Bilden Sie Datenflüsse detailliert ab und erfassen Sie alle möglichen Fehlerquellen.
3. Risiken mindern
Die Phase der Risikominderung überführt den IRM-Prozess von der Theorie in die Umsetzung. In der Bewertungsphase wird ein Risikoregister erstellt, das mit der bei der Strategieentwicklung festgelegten Risikobereitschaft verglichen werden kann. Risiken, die die Risikobereitschaft des Unternehmens überschreiten, müssen in der Phase der Risikominderung beseitigt oder reduziert werden.
Stakeholder sollten gemeinsam überlegen, wie sich Risiken durch Kontrollen, Prozessänderungen, Versicherungen oder Geschäftsentscheidungen wie „keine Kreditkartenzahlungen mehr akzeptieren“ managen lassen. Ziel dieser Phase ist die Entwicklung einer priorisierten Auswahl optimaler Optionen zur Risikokontrolle.
4. Status überwachen
Etablierte Sicherheitskontrollen sollten Risiken mindern. Richten Sie jedoch eine Statusüberwachung ein, um dies zu überprüfen. Diese Implementierungsphase des IRM-Frameworks konzentriert sich darauf zu verifizieren, ob Kontrollen wie erwartet funktionieren. Die Überwachung erkennt Systemausfälle, Hinweise auf eine Kompromittierung, Schwachstellen und Abweichungen im Betrieb.
Schwachstellen-Scans, Penetrationstests, Compliance-Audits und Netzwerküberwachung liefern Komponenten der Netzwerksicherheitsüberwachung. Jede Form der Überwachung stellt Kennzahlen und Berichte bereit, mit denen die Wirksamkeit bestehender Kontrollen validiert, potenzielle Angriffe erkannt und Ausfälle von Betriebssystemen vorhergesagt werden können.
5. Auf Ereignisse reagieren
Wenn die Überwachung ein Risikoereignis erkennt (Geräteausfall, potenzieller Angriff, offengelegte Schwachstelle usw.), bestimmt die Ereignisreaktion die Prozesse und Verfahren, mit denen schnell auf das Risiko reagiert und der Schaden begrenzt wird. Entwickeln Sie diese Managementphase des Frameworks für integriertes Risikomanagement im Voraus, auch wenn sie nicht regelmäßig benötigt wird.
Bereiten Sie Incident-Response-Pläne im Voraus für wahrscheinliche Ereignisse vor (Ransomware-Angriff, Zero-Day-Schwachstelle in der Firewall usw.), um zeitaufwendige Entscheidungen zu vermeiden, etwa welche Führungskräfte kontaktiert werden, wann Cybersecurity-Versicherer informiert werden und wann ein externes Incident-Response-Team hinzugezogen wird. Pläne können nicht alle Möglichkeiten abdecken, doch die meisten Ereignisse lassen sich auf bestehenden Plänen aufbauen, und schnellere Reaktionen begrenzen potenzielle Schäden.
6. Ergebnisse kommunizieren und melden
Die Phase der Kommunikation und Berichterstattung beschreibt die verschiedenen Kommunikationsarten, die für die regelmäßige Kommunikation und für bestimmte Ereignisse erforderlich sind. Diese Managementphase baut auf der Statusüberwachung und der Ereignisreaktion auf. Die Überwachung erzeugt Statusberichte und Berichte zu Penetrationstests , die bestehende Kontrollen validieren. Jede Ereignisreaktion erzeugt Incident-Response-Berichte, die die Bearbeitung des Vorfalls von der Erkennung bis zur Behebung dokumentieren.
Für regelmäßige Berichte, die der Entscheidungsfindung dienen, sowie für Compliance-Berichte und Berichte an den Vorstand sollten klar definierte Kennzahlen verwendet werden. Stakeholder müssen eine Kommunikation erhalten, die diese Berichte in einem geeigneten technischen und angemessenen Detailgrad zusammenfasst. Ein effektives IRM stellt organisationsweite Berichte bereit, um Mitarbeiterschulungen zu informieren und eine risikobewusste Kultur zu fördern.
Die 5 wichtigsten Best Practices für die IRM-Implementierung
Die bloße Anwendung eines Frameworks verbessert das Risikomanagement nicht automatisch. Best Practices sorgen für ein effektives IRM, indem sie die richtigen Voraussetzungen für den Erfolg schaffen: IRM mit Geschäftspraktiken verknüpfen, Ressourcen klassifizieren, Abläufe zentralisieren, Prozesse standardisieren, Systeme detailliert verbinden, Informationen effektiv nutzen, alle relevanten Parteien einbeziehen und IRM zu einem wichtigen Schwerpunkt der Organisation machen.
Ressourcen kategorisieren
Ordnen Sie alle Ressourcen und Datentypen allgemeinen, organisationsspezifischen Kategorien zu. Diese Kategorien bilden eine Taxonomie, die es verschiedenen Teilen der Organisation ermöglicht, ein gemeinsames Verständnis ihrer Systeme zu entwickeln und potenzielle Redundanzen zur Beseitigung zu erkennen. Die gemeinsame Terminologie reduziert außerdem Verwirrung und erleichtert eine konsistente interne Kommunikation sowie die Kommunikation mit dem Vorstand.
Management zentralisieren
Konsolidieren Sie Zuständigkeiten, Datenflüsse, Speicherorte und Systemmanagement. Dieser Prozess beseitigt Redundanzen in isolierten Bereichen, verhindert ein uneinheitliches Sicherheits- oder Compliance-Management und verkleinert die Angriffsfläche wertvoller Ressourcen. In vielen Fällen kann eine Konsolidierung Geld sparen, indem redundanter Speicher, Tests oder Berichte reduziert werden.
Standardisierung etablieren
Standardisieren Sie Prozesse zur Ereignisreaktion, Überwachungskriterien, Tests und Berichterstattung, um Automatisierung zu ermöglichen, Entscheidungen zu beschleunigen und Reaktionszeiten bei den meisten Problemen zu verkürzen. Standardisierung macht Daten objektiv, quantifizierbar und organisationsweit vergleichbar, verbessert die Analyse und ermöglicht einheitliche Entscheidungen. Die bei alltäglichen und wiederholbaren Aufgaben eingesparte Zeit schafft Freiraum für strategisches Denken und die Bearbeitung von Ausnahmen.
Verbindungen formalisieren
Identifizieren Sie Abhängigkeiten, Verbindungen und Datenflüsse zwischen Ressourcen formal. Die formale Verknüpfung von Beziehungen macht Redundanzen, Sicherheitslücken und potenzielle Stakeholder (einschließlich Anbieter oder Kunden) sichtbar. Verknüpfen Sie Risiken mit Zielen, zentralen Risikoindikatoren und Geschäftsaktivitäten, um das Verständnis des Geschäfts bei allen Beteiligten zu verbessern.
Stakeholder einbeziehen
Schaffen Sie eine risikobewusste Kultur und organisationsweite Verantwortlichkeit, indem Sie alle internen und externen Stakeholder in die Entwicklung und laufende Überarbeitung des IRM einbeziehen. Nutzen Sie funktionsübergreifende Teams, um das Wissen jedes Einzelnen zu erfassen und genaue Systemübersichten sowie umfassende Risikobewertungen zu erstellen. Ohne breite Beteiligung sind die verzerrten Ergebnisse ungenau, unwirksam und stoßen wahrscheinlich auf Widerstand.
Zertifizierungen, Kurse und Tools für integriertes Risikomanagement
Integriertes Risikomanagement verbindet Konzepte aus Netzwerksicherheit, Governance, Compliance und Enterprise-Risikomanagement. Um mehr zu lernen, können Sie einzelne Kurse bei Online-Anbietern belegen, um die Grundlagen zu verstehen und eine weitergehende formale Zertifizierung anzustreben, mit der Sie Ihre Kenntnisse vertiefen oder Ihre Erfahrung nachweisen.
Zu den Anbietern von Onlinekursen gehören:
- Coursera: Bietet über 100 Kurse zu Risikomanagement, Frameworks und Compliance an. Die Abrechnung erfolgt pro Kurs (der Preis variiert) oder über Coursera Plus (59 US-Dollar/Monat).
- edX: Bietet Kurse zum Risikomanagement an; viele davon kostenlos, Zertifikate sind je nach Kurs gegen zusätzliche Gebühren von 5 bis 249 US-Dollar erhältlich.
- ServiceNow: Bietet einen anbieterspezifischen Zertifizierungskurs für ServiceNow-Kunden zu GRC IRM Fundamentals an, in dem sie im Umgang mit der ServiceNow-Suite von GRC-Anwendungen geschult werden.
- Udemy: Bietet über 10.000 kostenlose und kostenpflichtige Kurse zu Risikomanagement, ERM, der Zertifizierung zum Risk Management Professional (RMP) und weiteren Themen an, deren Preise zwischen 45 und 85 US-Dollar liegen.
Zu den Zertifizierungsmöglichkeiten gehören:
- Certified in Risk and Information Systems Control (CRISC): Validiert Governance, IT-Sicherheit und Risikobewertung für Fachleute mit drei Jahren Erfahrung (beginnt bei 575 US-Dollar).
- Governance, Risk, and Compliance Certification (CGRC): Erfordert zwei Jahre Berufserfahrung für die Zertifizierung in verschiedenen GRC- und Risikomanagementbereichen (kostet 599 US-Dollar).
- Integrated Risk and Decision Professional (IRDP): Verspricht eine Zertifizierung in Themen wie quantitativer und qualitativer Risikomanagement; die Zertifizierung befindet sich in der Beta-Phase (kostet 499 US-Dollar pro Jahr).
- Project Management Institute Risk Management Professional (PMI-RMP): Bietet eine Zertifizierung für Projektmanager mit zwei Jahren Erfahrung (beginnt bei 520 US-Dollar).
Fazit: Integriertes Risikomanagement ermöglicht sicheres Wirtschaften
Alle Unternehmen gehen allein durch ihre Geschäftstätigkeit Risiken ein. IRM macht jedoch verborgene technische, operative oder unternehmensweite Risiken sichtbar, die den Erfolg beeinträchtigen oder eine Organisation bei Nichtbeachtung vollständig auslöschen können. Die Einführung und Umsetzung eines effektiven Risikomanagements erkennt Risiken formell an und etabliert Kontrollen gegen Verlustrisiken, um verantwortungsvolles Wachstum zu ermöglichen. Führen Sie IRM ein, um das Risikobewusstsein in der gesamten Organisation zu verankern und eine sicherere, besser abgestimmte Kultur zu schaffen.
Wenn Sie sich stärker auf IT-Sicherheit konzentrieren möchten, lesen Sie mehr über Netzwerksicherheitsarchitektur.