













統合リスク管理(IRM)は、組織全体でテクノロジーの利用に伴うリスクへの考慮を組み込むための手法です。言い換えれば、テクノロジーへの支出を、保護対象となるリソースの価値と、そのテクノロジーによって管理される関連リスクに直接結び付けます。
本記事では、IRMの主要な構成要素やメリット、IRMと他のリスクモデルとの違い、IRMフレームワークについて説明します。効果的なIRMの導入に必要な手順、ベストプラクティス、IRMの講座や認定資格についても紹介します。
統合リスク管理の7つの主要コンポーネント
IRMは、組織のあらゆる階層にいる全従業員が、金銭や指揮系統、倫理について自然に理解しているのと同じ程度に、リスクを理解できる状態を目指します。この目標を達成するには、組織がIRMの7つの主要コンポーネント、すなわちビジネスニーズ、業務、リスク、統制、モニタリング、対応、報告を理解し、取り入れる必要があります。
ビジネス目標
ビジネス目標は、売上や利益といった単純な財務指標を超えた、組織の目標を定義します。株主に最大の価値をもたらす目標とは何でしょうか。例えば、衣料品ブランドなら、独自性があり魅力的なデザインの開発をビジネス目標に設定するかもしれません。一方、911(または999)のコールセンターでは、サービスの高可用性や発信者への迅速な応答時間が目標になるでしょう。
業務システム
業務システムは、人、プロセス、テクノロジーを使ってビジネス目標を実現します。上記の例では、衣料品ブランドは従来型およびコンピューター支援によるデザインのプロトタイピングと市場調査を利用します。911のコールセンターには、堅牢な電話システム、訓練を受けたスタッフ、そして発信者のニーズに対応する適切な緊急・非緊急機関へ問題を振り分けるための意思決定ツリー型プロセスが必要です。
重大なリスク
重大なリスクは、業務システムやビジネス目標を脅かす、重要かつ発生可能性の高いリスクを定義します。例えば衣料品ブランドは、誰かにデザインを盗まれたり、市場調査を破壊されたりするリスクに直面します。911のコールセンターでは、電力や電話などのインフラ停止、あるいは適切な緊急対応の派遣を妨げるコンピューターシステムのクラッシュの方が大きな懸念となります。
リスク低減のための統制
リスク低減のための統制は、リスクを防止または軽減します。上記の例では、衣料品ブランドは、ドアに物理的な鍵を設けた分離されたデザインチーム、デジタル窃盗を防ぐ追加のコンピューターセキュリティ、そしてマーケティングデータ用のバックアップソリューションを用意します。911のコールセンターは、発電機と複数の電話システムでインフラ停止に備え、コンピューターのクラッシュ対策として冗長化されたコンピューターシステムやロードバランシングなどを導入します。
脅威のモニタリング
脅威のモニタリングでは、リスクと統制を調査し、潜在的な問題を予測または検知します。デザイン会社は、物理的・デジタルな窃盗の試みを監視するため、監視カメラとデータ損失防止(DLP)テクノロジーを導入します。911のコールセンターは、天気予報で停電を予測し、ネットワーク監視ソフトウェアでコンピューターおよび電話システムの業務上・セキュリティ上の問題を監視します。
脅威への対応
脅威を検知したら、組織はそれに対応する必要があります。マーケティングデータを保存するコンピューターがクラッシュした場合、デザイン会社はコンピューターとデータを復旧しなければなりません。911センターで停電が発生した場合は、発電機を稼働させて一時的に電力を供給します。
フィードバックの報告
フィードバックの報告は、対策を講じたり統制を調整したりするため、モニタリング結果を適切な担当者に届けます。衣料品ブランドでは、監視カメラが通りの向かいに停車した車内で、デザインチームを双眼鏡で監視する人物を捉えることがあります。その場合、窓を覆う設備の設置が必要になるかもしれません。911センターでは、停電によって発電機の燃料が不足しているという不都合な事実が判明し、燃料備蓄を維持するための追加の統制が必要になることがあります。
統合リスク管理の主な5つのメリット
統合リスク管理は、繰り返し適用でき、測定可能な多くのメリットをもたらします。これには、新たな機会、明確な優先順位、そしてセキュリティ、パフォーマンス、レジリエンスの向上が含まれます。
新たなメリット
多くのリスク戦略は、下振れリスクの抑制に重点を置きますが、IRMは上振れリスクの機会も検討し、促進します。例えば、Amazon向けにピーク時のコンピューティングリソースを導入すれば、ホリデーシーズンの業務リスクを抑制できるだけでなく、余剰のコンピューティング能力を貸し出し、AWSクラウドコンピューティングを発展させる機会も生まれます。
明確な優先順位付け
IRMのプロセスは、データ、システム、それらを脅かす可能性のあるリスクに価値を関連付けます。その価値により、業務、セキュリティ、財務の目標を一致させるための、組織全体で容易に共有できる明確かつ正当な優先順位付けが可能になります。
強化されたセキュリティ
綿密なIRMは、効果的なネットワークセキュリティを実現します。資産をリスクから守るため、物理的な対策とさまざまな種類のネットワークセキュリティソリューションを組み合わせた多層防御を採用します。これらの統制はテストと継続的なモニタリングが行われるため、全体としてより効果的で強固なセキュリティにつながります。
パフォーマンスの最適化
システムの複雑さは脆弱性を生み、重要データや規制対象データへのデータ経路を不明瞭にする可能性があります。統合リスク管理は、不要な複雑さを特定して排除し、リスク分析と脅威対策を簡素化するとともに、副次的な効果として業務パフォーマンスの最適化をもたらします。
レジリエンスの強化
効果的なIRMは、業務やセキュリティを中断させる可能性が最も高い問題を予測し、それらを制御する手順を実施します。システムはより堅牢で効率的になり、障害の発生頻度が下がり、より迅速に復旧できるため、全般的なレジリエンスが向上します。
ERM、IRM、GRC、SRMの違いとは?
すべてのリスク管理戦略は、ビジネスプロセスへの脅威を利用してリスクを特定しようとします。そのうえでリスクの優先順位を定め、形式的なチェック項目の達成ではなく、真に効果的なセキュリティを実現することを目指してセキュリティ統制を導入します。一般的なリスク管理手法には、次のようなものがあります。
- エンタープライズリスク管理(ERM):テクノロジー、戦略、データには焦点を当てず、ビジネス目標の達成に向けて戦術的・業務上のリスクを最小化することに重点を置きます。
- 統合リスク管理(IRM):データ、ビジネス目標、戦略よりも、特定のテクノロジーの視点から日々のリスクの影響を評価します。
- ガバナンス、リスク、コンプライアンス(GRC):テクノロジー、戦略、ビジネス目標への関心を抑え、日々の規制環境におけるデータリスクを追跡します。
- 戦略的リスク管理(SRM):リスク分析の中心に戦略を据え、リスクの最小化や特定のビジネス目標、データ種別、テクノロジーへの関心は相対的に低くなります。
IRMをコンプライアンスおよび規制要件と統合する方法
すべてのデータセキュリティのコンプライアンスおよび規制要件は、特定の資産に関する具体的なリスクに焦点を当てます。これらの要件をIRMに統合するには、リスクを評価して定量化し、特定のシステムや統制に関連付けます。
例えば、医療保険の相互運用性と説明責任に関する法律(HIPAA)は、個人の健康情報を規制し、データ侵害やデータへのアクセス不能に対して罰金を科します。IRMでは、関連するリポジトリ、送信、システムを追跡するとともに、HIPAA違反時の罰金見積もりによるリスク増加を把握し、HIPAA関連データを管理します。高まったリスクによってセキュリティ予算が増加し、IRMは各データ種別、システム、統制を追跡、監視、報告してコンプライアンスを示します。
統合リスク管理フレームワークとは?
IRMフレームワークは、組織全体にIRMを正式かつ反復可能な形で導入するための厳格なプロセスを提供します。フレームワークがなければ、IRMを構成する要素やメリットは理解できても、それを導入する手段がありません。IRMやその他のリスク管理ツールはベンダー固有のリスクフレームワークを提供できますが、ツールだけでは部分的な解決にとどまります。効果的なIRMプログラムを構築するには、以下で説明する6つの主要なステップをすべてのフレームワークに含める必要があります。
効果的なIRMフレームワークを構築する6つのステップ
IRMフレームワークでは、3つのフェーズにまたがる6段階のサイクルが必要です。計画フェーズでは、戦略を策定し、潜在的なリスクを評価します。導入フェーズでは、リスク低減策を適用して結果を監視します。管理フェーズでは、インシデントに対応し、状況を報告します。
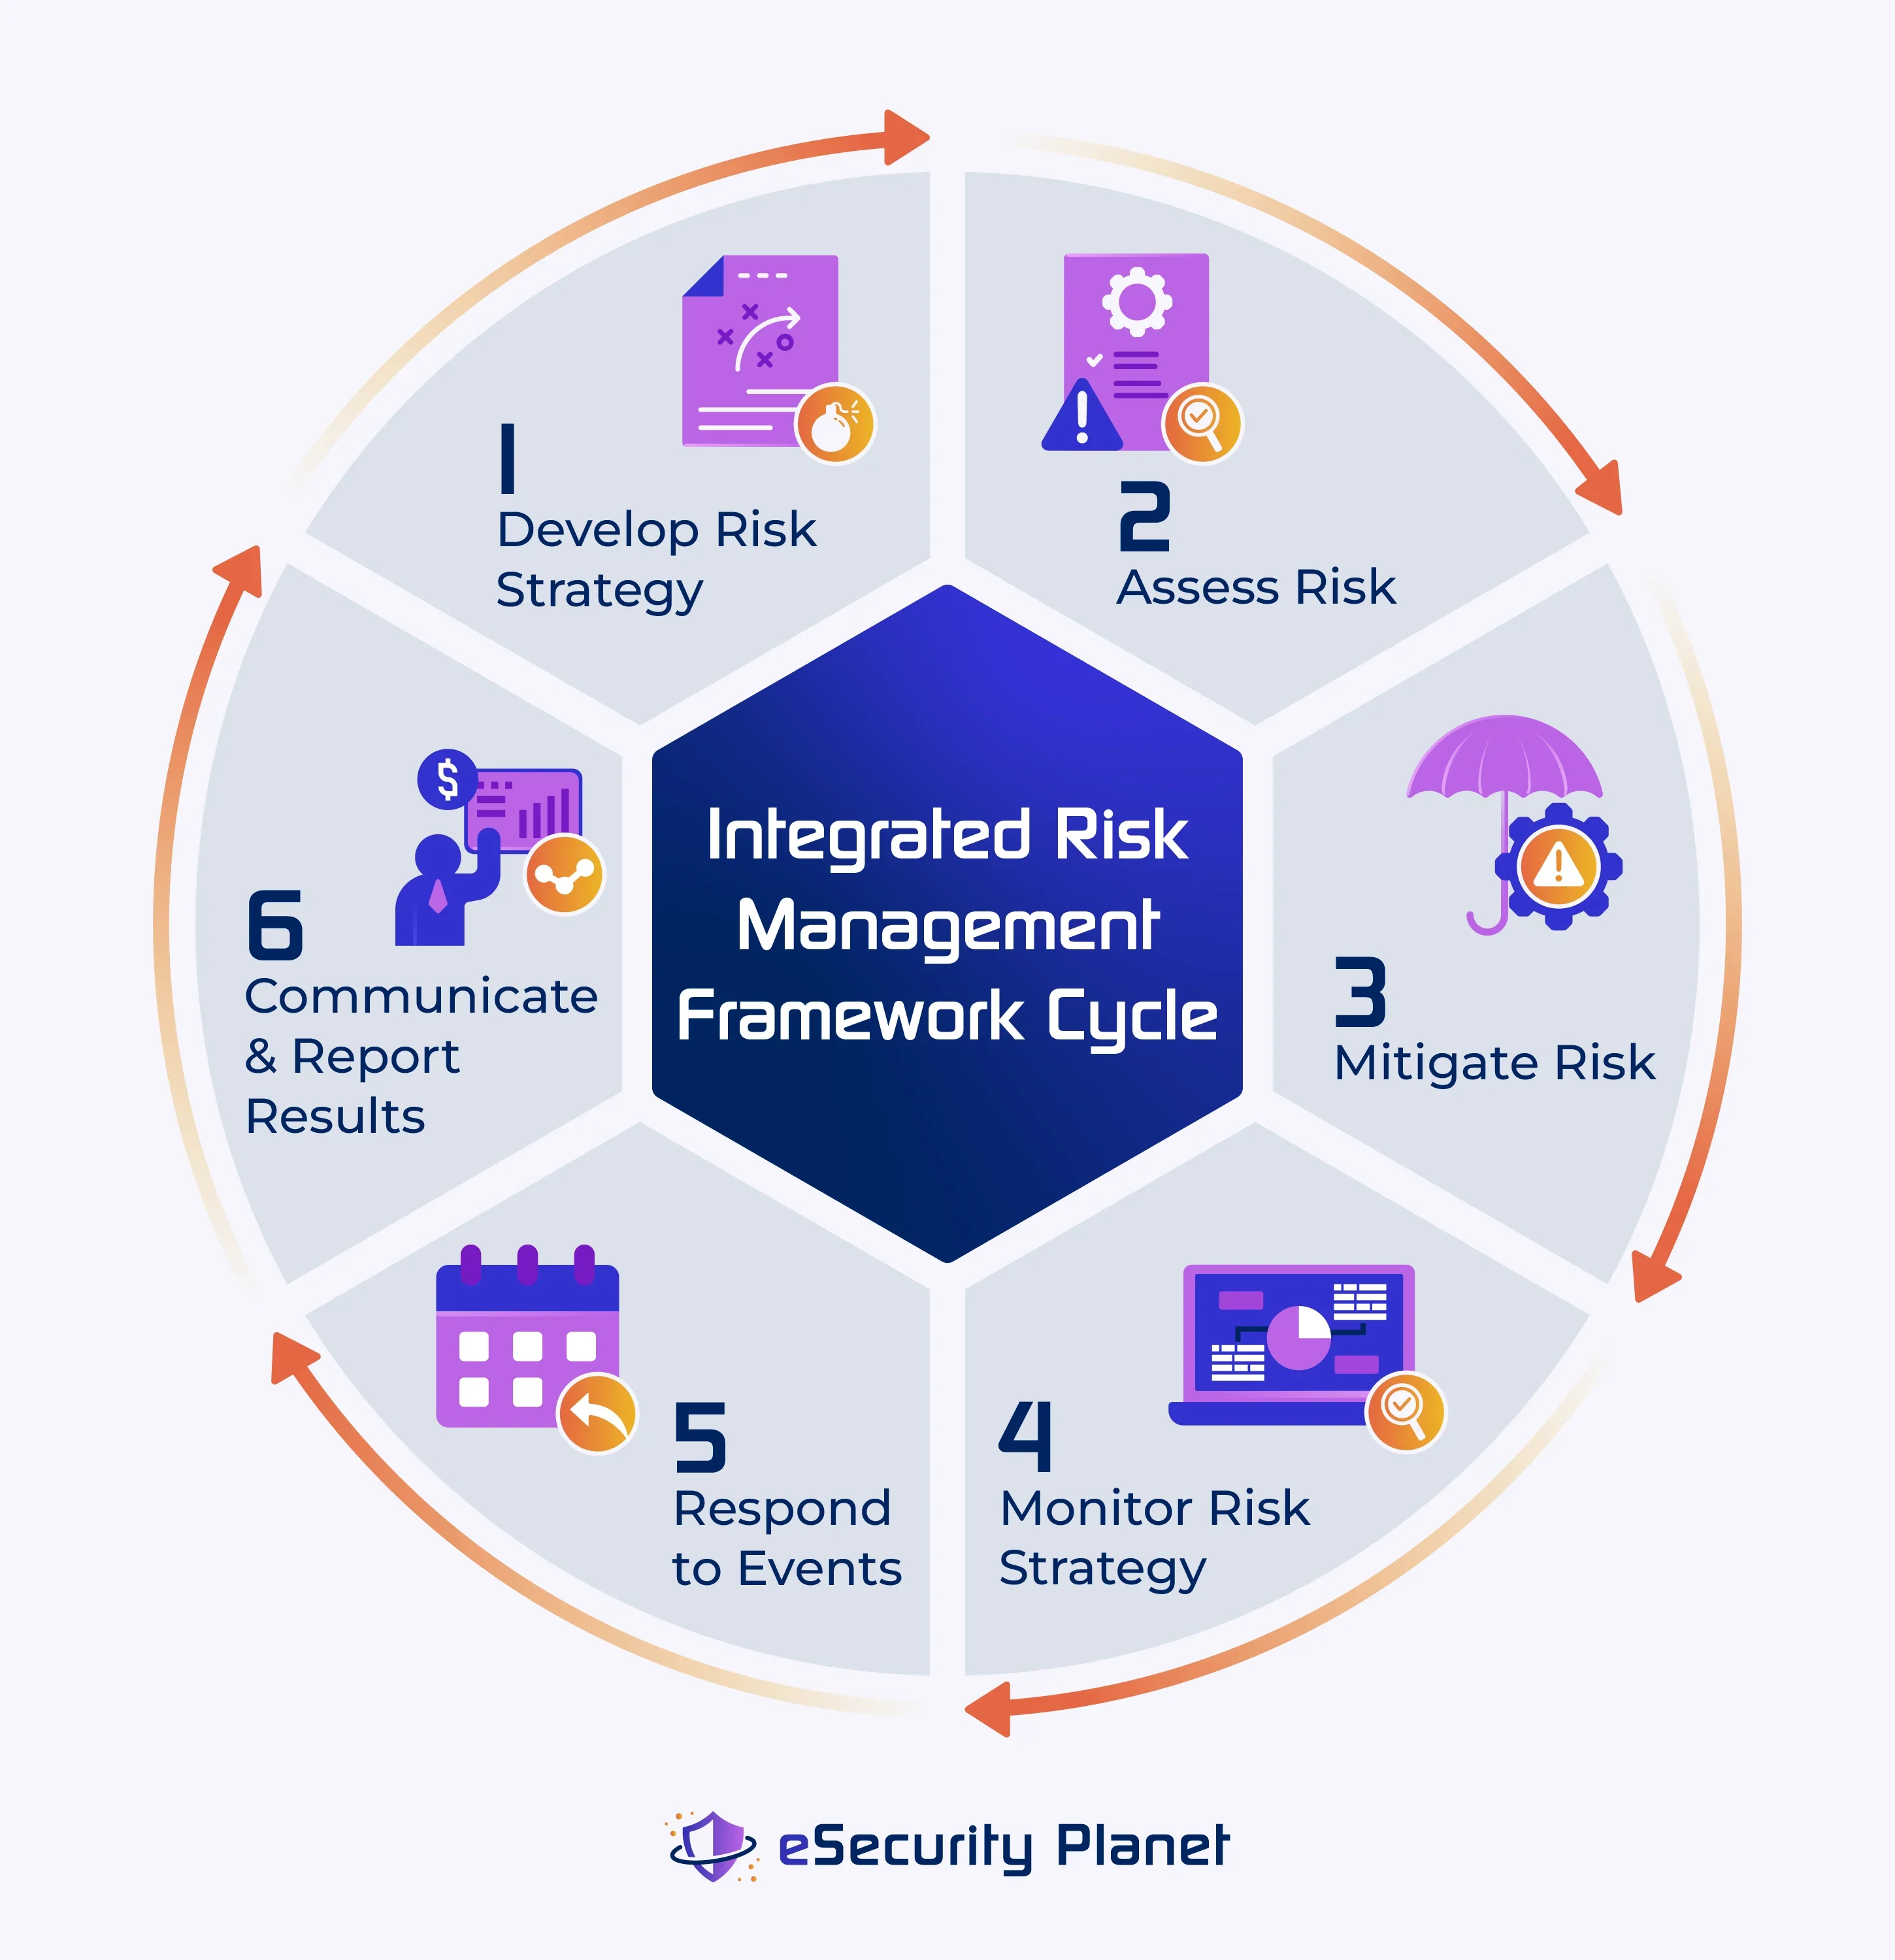
1. リスク戦略を策定する
IRMフレームワークのサイクルは、目標と範囲を文書化する計画段階から始まります。範囲は、組織全体、部門、システム、特定のデータなどを対象にできます。範囲内のすべてのステークホルダー、すなわち業務部門、経営層、プロセスオーナー、ITセキュリティ部門、場合によってはベンダーや顧客からフィードバックを取り入れます。各ステークホルダーがリスクと自分の目標や責任との関係を理解すれば、IRM戦略への賛同を得やすくなります。
この段階では、ガバナンスやコンプライアンス上の懸念を取り入れ、リスク許容度(許容可能な損失の最大額)を設定します。すべてのビジネス、業務、サイバーセキュリティのリスク管理目標は、報告段階で具体的かつ測定可能なものにする必要があります。また、範囲内の各コンポーネントをビジネス目標に結び付け、コンポーネントが侵害された場合に何がリスクにさらされるのかを把握します。
2. リスクを評価する
計画フェーズでは、戦略策定時に範囲内と判断したさまざまな要素についてリスク評価を続けます。リスク評価では、リスクを個別に、また組み合わせて検討し、負のリスク(ビジネス上の損失)と正のリスク(ビジネス上の利益)の両方を考慮します。目標は、IRMの範囲に関連するデータ、人、プロセス、システムのリスク登録簿を作成することです。
確率と金額を用いて、リスクを測定可能、できれば定量化可能なものにします。定性的なリスクは作成が早い一方、具体性に欠け、真のリスク許容度の決定には役立ちません。データ侵害もハリケーンもビジネスに大きな影響を与える可能性があるため、内部・外部の両方のリスクを検討する必要があります。
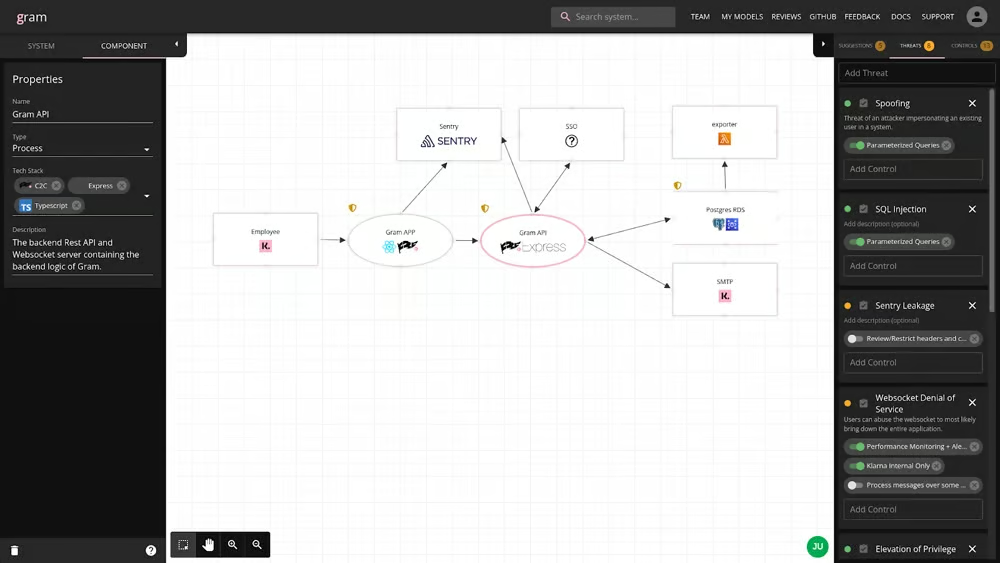
IRMプロセスのこの段階を支援する有料・無料のツールは数多くあります。例えば、Klarnaが最近公開したGramは、リスクをシステムやデータフローに関連付けるビジュアルツールで、GitHubから無料でダウンロードできます。自動リスク評価ツール、IRMツール、または無料で使えるプログラムのいずれを使用する場合でも、データフローを詳細にマッピングし、障害が発生する可能性のある地点をすべて記録します。
3. リスクを低減する
IRMのリスク低減段階では、プロセスを理論から導入へと移行させます。リスク評価段階で作成したリスク登録簿を、戦略策定時に設定したリスク許容度と比較します。ビジネス上のリスク許容度を超えるリスクは、リスク低減段階で排除または軽減しなければなりません。
ステークホルダーは、統制、プロセス変更、保険、あるいは「支払いでクレジットカードの利用を受け付けない」といったビジネス上の判断を通じて、リスクを管理する方法を検討します。この段階では、最適なリスク統制の選択肢に優先順位を付けます。
4. 状況を監視する
確立されたセキュリティ統制はリスクを軽減しますが、確認のために状況のモニタリングも設定します。IRMフレームワークの導入フェーズでは、統制が期待どおりに機能しているかを検証します。モニタリングでは、システム障害、侵害の兆候、脆弱性、業務の逸脱を検知します。
脆弱性スキャン、ペネトレーションテスト、コンプライアンス監査、ネットワーク監視は、ネットワークセキュリティモニタリングの構成要素です。それぞれのモニタリング手法で得られる指標とレポートを使って、既存の統制の有効性を検証し、潜在的な攻撃を検知し、オペレーティングシステムの障害を予測します。
5. イベントに対応する
モニタリングによってリスクイベント(デバイス障害、攻撃の可能性、露呈した脆弱性など)が検知されると、イベント対応によってリスクに迅速に対応し、被害を抑えるプロセスと手順が決まります。統合リスク管理フレームワークのこの管理フェーズは、頻繁に使用しない場合でも事前に策定しておきます。
発生する可能性の高いイベント(ランサムウェア攻撃、ファイアウォールのゼロデイ脆弱性など)に備え、インシデント対応計画を事前に準備しておきます。これにより、どの経営幹部に連絡するか、サイバーセキュリティ保険会社にいつ連絡するか、外部のインシデント対応チームをいつ招くかといった、時間のかかる判断を不要にできます。計画ですべての可能性を網羅することはできませんが、多くのイベントには既存の計画を応用でき、対応を迅速化して潜在的な被害を抑えられます。
6. 結果を伝達・報告する
コミュニケーションと報告の段階では、定期的な連絡や特定のイベントに必要なさまざまなコミュニケーションの種類を定めます。この管理フェーズは、状況のモニタリングとイベント対応を基盤とします。モニタリングによって状況報告書や、既存の統制を検証するペネトレーションテストのレポートが作成されます。イベント対応ごとに、検知から是正までの対応処理を詳述したインシデント対応レポートが作成されます。
意思決定、コンプライアンス、取締役会への報告に使用する定期レポートには、明確に定義された指標を用いる必要があります。ステークホルダーには、これらのレポートを適切な技術レベルと詳細度で要約した情報を伝えます。効果的なIRMは組織全体のレポートを作成し、従業員研修に役立てるとともに、リスクを意識する文化の醸成を促します。
IRM導入の主な5つのベストプラクティス
フレームワークに沿って運用するだけでは、リスク管理は改善しません。ベストプラクティスは、IRMをビジネス慣行と結び付け、資産を分類し、業務を一元化し、プロセスを標準化し、システムを詳細に接続し、情報を効果的に活用し、関係者全員を関与させ、IRMを組織にとって重要な重点領域にすることで、効果的なIRMを実現します。
リソースを分類する
すべての資産とデータ種別を、組織固有の一般的なカテゴリーに割り当てます。これらのカテゴリーによって分類体系が作られ、組織内の各部門がシステムについて共通の理解を持ち、排除すべき潜在的な重複を特定できるようになります。共通の用語を使うことで混乱も減り、組織内や取締役会に対して一貫したコミュニケーションを取りやすくなります。
管理を一元化する
権限、データフロー、リポジトリ、システム管理を統合します。このプロセスにより、サイロ間に存在する重複を排除し、セキュリティやコンプライアンスに関する一貫性のない管理を防ぎ、価値あるリソースへの攻撃対象領域を縮小できます。多くの場合、ストレージ、テスト、レポートの重複を減らすことで、統合によるコスト削減も可能です。
標準化を徹底する
イベント対応プロセス、モニタリング基準、テスト、報告を標準化し、自動化を可能にするとともに、意思決定を迅速化し、大半の問題への対応時間を短縮します。標準化によりデータが客観的、定量的、比較可能になり、組織全体で分析を改善し、一貫した意思決定を可能にします。平凡で反復的な作業にかかる時間を節約すれば、戦略的な思考や例外への対応に時間を振り向けられます。
接続関係を明確化する
リソース間の依存関係、接続、データフローを正式に特定します。関係を正式に接続することで、重複、セキュリティ上の抜け、潜在的なステークホルダー(ベンダーや顧客を含む)を特定できます。リスクを目標、主要リスク指標、業務活動に結び付け、全員のビジネス理解を深めます。
ステークホルダーを関与させる
IRMの策定と継続的な改訂に、社内外のすべてのステークホルダーを関与させ、リスクを意識する文化と組織全体の説明責任を構築します。部門横断型チームを活用して各人の知識を引き出し、正確なシステムマップと包括的なリスク評価を作成します。幅広い参加がなければ、偏った結果は不正確で効果がなく、抵抗を招く可能性があります。
統合リスク管理の認定資格、講座、ツール
統合リスク管理は、ネットワークセキュリティ、ガバナンス、コンプライアンス、エンタープライズリスク管理の概念を組み合わせたものです。さらに学ぶには、オンラインプロバイダーの個別講座を受講して基礎を理解し、概念を習得したり経験を証明したりするための、より正式な認定資格の取得を目指すとよいでしょう。
オンライン講座のプロバイダーには、次のようなものがあります。
- Coursera:リスク管理、フレームワーク、コンプライアンスに関する100以上の講座を提供しています。料金は講座ごとに設定され(料金は講座により異なります)、Coursera Plus(月額$59)に含まれる講座もあります。
- edX:リスク管理に関する講座を提供しています。無料で受講できる講座も多く、認定証は講座に応じて5ドルから249ドルの追加料金で取得できます。
- ServiceNow:ServiceNowの顧客向けに、GRC IRM Fundamentalsのベンダー固有の認定講座を提供し、ServiceNowのGRCアプリケーションスイートについて学べます。
- Udemy:リスク管理、ERM、リスクマネジメント・プロフェッショナル(RMP)認定などに関する、無料と有料の1万以上の講座を提供しています。料金は45ドルから85ドルです。
認定資格には、次のようなものがあります。
- Certified in Risk and Information Systems Control(CRISC):3年の実務経験を持つ専門家を対象に、ガバナンス、ITセキュリティ、リスク評価に関する知識を証明します(575ドルから)。
- Governance, Risk, and Compliance Certification(CGRC):さまざまなGRCおよびリスク管理領域で認定を受けるために、2年の実務経験が必要です(599ドル)。
- Integrated Risk and Decision Professional(IRDP):定量的・定性的なリスク管理などのトピックに関する認定を取得できます。認定資格はベータ版です(年間499ドル)。
- Project Management Institute Risk Management Professional(PMI-RMP):2年の実務経験を持つプロジェクトマネージャー向けの認定資格を提供しています(520ドルから)。
結論:統合リスク管理がビジネスを安全に推進する
すべての企業は、ビジネスを行うだけでリスクを受け入れることになります。しかしIRMによって、隠れた技術的リスク、運用リスク、エンタープライズリスクが明らかになります。こうしたリスクを放置すれば、成功が損なわれ、組織が完全に崩壊する可能性もあります。効果的なリスク管理を導入・実践することで、リスクを正式に認識し、マイナスの影響につながるリスクへの統制を整備して、責任ある成長を実現できます。IRMを導入して組織全体にリスク意識を根付かせ、より安全で足並みのそろった文化を醸成しましょう。
ITセキュリティに重点を置くなら、ネットワークセキュリティアーキテクチャについての記事もご覧ください。