













La reconnaissance informatique est un processus utilisé par les acteurs malveillants pour trouver des vulnérabilités et des chemins d’attaque. Pendant cette phase, les attaquants recueillent des données sur leurs victimes et tentent d’éviter d’être détectés par l’équipe de sécurité ou les logiciels de leur cible. Il est important que votre entreprise comprenne cette étape initiale afin de pouvoir détecter les attaques suffisamment tôt. Les systèmes informatiques sécurisés peuvent également utiliser des outils de détection avancés pour repérer et bloquer les activités suspectes, voire démasquer les adversaires.
Fonctionnement de la reconnaissance
Pour effectuer une reconnaissance avant de lancer une attaque, les pirates doivent déterminer l’étendue du réseau ciblé et recueillir des données telles que les ports réseau ouverts, les services qui y sont exécutés et une cartographie globale du réseau. Parallèlement, ils tentent de rester inaperçus pendant toute la durée du processus de reconnaissance.
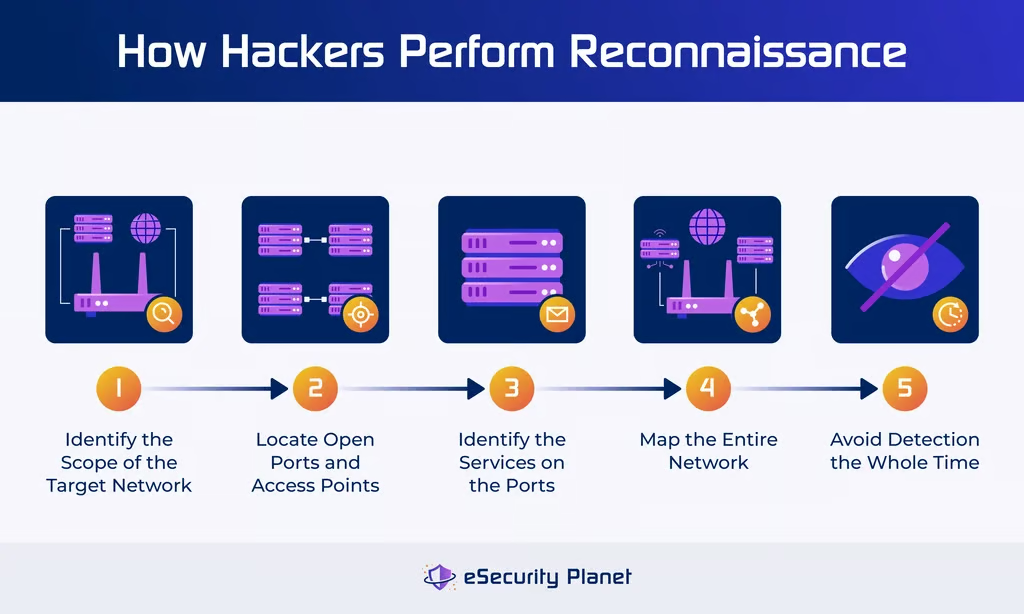
Déterminer l’étendue du réseau cible
La personne qui attaque votre entreprise connaît probablement la taille de votre réseau, car elle s’est renseignée. Elle doit également déterminer quelle sera l’ampleur de l’attaque. Prévoit-elle de cibler l’ensemble du réseau en s’y infiltrant progressivement, ou veut-elle seulement viser un sous-réseau particulier ? Le processus de reconnaissance exige de définir très précisément les objectifs afin d’être plus efficace au moment de lancer réellement l’attaque.
Localiser les ports ouverts et les points d’accès
Lorsqu’un acteur malveillant examine un réseau cible, il recherche les ports ouverts — là où le trafic réseau n’est pas examiné de manière approfondie ou est rejeté — et les répertorie. Il note également les autres points d’accès éventuels, comme les terminaux mal configurés ou insuffisamment sécurisés. Les appareils de l’Internet des objets ne prennent souvent pas en charge les mises à jour de sécurité, ce qui en fait l’un des points les plus faibles de la sécurité du réseau d’entreprise. Les acteurs malveillants peuvent utiliser les appareils IoT comme points d’accès.
Identifier les services associés aux ports
Les acteurs malveillants cherchent également à savoir quels services correspondent à quels ports. Cela leur donne une meilleure orientation pour élaborer une stratégie d’attaque. S’ils utilisent des techniques d’analyse des ports et découvrent quel service réside sur un port réseau donné, ils n’ont pas à perdre de temps à le déterminer pendant une attaque en cours. Si leur reconnaissance initiale réussit, cela réduit également le risque d’être découverts pendant l’attaque.
Cartographier le réseau
La cartographie réseau est un outil utile aussi bien aux professionnels de la sécurité qu’aux pirates : elle permet de visualiser l’ensemble de l’infrastructure informatique de manière globale, notamment les connexions entre les sous-réseaux, les services et les terminaux. Pour un pirate, elle consiste aussi à savoir où se trouvent les routeurs et les ports, ainsi qu’à quels endroits il devra contourner un pare-feu.
En savoir plus sur les menaces pesant sur la sécurité des réseaux, notamment les logiciels malveillants, les produits obsolètes et les réseaux publics non sécurisés.
Éviter la détection
Éviter la détection préliminaire est l’une des étapes les plus importantes d’une stratégie de reconnaissance. Certaines des cyberattaques les plus longues s’étendent sur des semaines, des mois, voire des années d’infiltration d’un système informatique ou d’un réseau, ce qui oblige l’acteur malveillant à rester furtif pendant toute cette période.
Même si la plupart des pirates ne consacreront pas des années à une opération de reconnaissance, ils s’efforceront de ne pas être remarqués par l’équipe de sécurité de la cible ni par les autres employés. Ils prennent souvent leur temps pour recueillir tout ce dont ils ont besoin afin d’attaquer le réseau ou les systèmes informatiques d’une victime.
4 types de techniques de reconnaissance
Pour lancer une attaque avec succès, les acteurs malveillants ont besoin de nombreuses informations en amont afin de ne pas avancer à l’aveugle et d’éviter la détection aussi longtemps que possible. Parmi les techniques de reconnaissance courantes figurent la collecte de données, les expériences d’ingénierie sociale, l’analyse des ports réseau et la prise d’empreinte des activités du système d’exploitation.
Agrégation des données
L’agrégation des données est un terme générique qui englobe toutes les méthodes employées par un pirate pour recueillir des informations sur les entreprises, les réseaux, les ordinateurs, les utilisateurs et les locaux. Les méthodes courantes d’agrégation des données comprennent :
- Étudier le site web de l’entreprise : L’une des méthodes les plus simples pour recueillir des données consiste à explorer la page web principale d’une entreprise, ainsi que sa documentation accessible au public.
- Effectuer des recherches sur les employés : Les profils LinkedIn révèlent des informations sur les activités de l’entreprise et son organigramme, notamment les coordonnées des employés.
- Explorer les locaux : Il arrive que des pirates rôdent dans des immeubles de bureaux ou des centres de données afin de trouver des points faibles ou d’observer le trafic.
- Étudier les renseignements de sources ouvertes : Les flux de sources ouvertes sont utiles pour la sécurité, mais ils constituent également un outil permettant aux attaquants d’étudier les vulnérabilités existantes.
Les pirates peuvent consacrer quelques heures à la collecte de données, ou plusieurs années. Certaines compromissions se sont produites parce qu’un attaquant est resté indétecté pendant une longue période, se déplaçant dans un système avant d’exécuter les dernières étapes de l’attaque.
Ingénierie sociale
Le processus d’ingénierie sociale constitue souvent une forme de reconnaissance, car il consiste à recueillir des informations telles que des adresses e-mail à cibler et à se renseigner sur le fonctionnement d’une organisation. Voici quelques exemples d’ingénierie sociale :
- Hameçonnage : Les victimes reçoivent des e-mails ou des appels téléphoniques leur demandant de l’argent ou leurs identifiants de connexion, ou reçoivent des liens malveillants sur lesquels elles sont incitées à cliquer.
- Smishing : Forme d’hameçonnage envoyée par SMS ou message texte, le smishing vise à inciter les utilisateurs à prendre rapidement des décisions sur leur téléphone.
- Hameçonnage ciblé : Cette méthode est généralement plus précise que certaines attaques d’hameçonnage : elle vise quelques personnes précises plutôt qu’un grand nombre de personnes.
L’envoi d’e-mails contenant des liens malveillants peut également relever de la reconnaissance, car l’attaquant cherche à savoir si la victime mordra à l’hameçon. Si c’est le cas, il tente ensuite d’accéder aux ressources de l’entreprise grâce à ses informations. C’est notamment ainsi que les pirates peuvent dérober les données de votre entreprise. Si le pirate exécute correctement son attaque, la victime peut ne pas se rendre compte qu’elle a été victime d’un hameçonnage.
Analyse des ports
Lorsque les pirates explorent un réseau pour évaluer ses contrôles de sécurité, ils analysent souvent ses ports en leur envoyant des paquets de données et en observant ce qui se produit. Parfois, ils constatent que le paquet atteint sa destination, mais les règles de pare-feu préconfigurées peuvent aussi bloquer le trafic. En réalisant une analyse des ports, les pirates peuvent observer :
- Les pare-feu existants : Cela leur indique s’ils devront contourner un premier pare-feu.
- Les utilisateurs potentiels du réseau : Les attaquants peuvent être en mesure de déterminer quels utilisateurs sont responsables d’un service réseau donné.
- L’état actuel des ports : Ils cherchent à savoir si chaque port est ouvert ou fermé au trafic, ou s’il filtre et bloque le trafic.
Par ailleurs, certains produits de sécurité peuvent détecter l’analyse des ports lorsque l’activité suspecte déclenche une alerte ; les pirates doivent donc veiller à rester indétectés.
Prise d’empreinte du système d’exploitation
Les pirates utilisent la prise d’empreinte du système d’exploitation en lisant les paquets provenant du système informatique et en essayant d’en déduire les politiques de sécurité et les vulnérabilités du système d’exploitation. Cette méthode ne permet pas toujours de déterminer de manière fiable l’état actuel du système, mais elle peut servir à observer :
- Les faiblesses du système : Dans certains cas, les paquets de données peuvent révéler des endroits où un attaquant pourrait préparer une compromission réussie.
- Les politiques de sécurité potentielles du réseau : Si les attaquants constatent que certains paquets sont autorisés, mais pas d’autres, ils peuvent supposer que certaines politiques sont en vigueur.
- Les schémas de trafic habituels : Les pirates peuvent être en mesure de déterminer à quels moments le système informatique reçoit davantage de trafic et quand il est plus inactif.
La prise d’empreinte du système d’exploitation est plus efficace lorsque le pirate a déjà accédé au réseau et peut observer le trafic sans être détecté.
Reconnaissance active ou passive
Les deux grandes approches de la reconnaissance — active et passive — reposent sur des stratégies différentes et peuvent toutes deux être utiles aux acteurs malveillants. Par ailleurs, les pentesters combinent souvent ces deux approches pour évaluer les vulnérabilités et empêcher leur exploitation à des fins malveillantes.
Reconnaissance active
Dans les stratégies de reconnaissance active, les attaquants interagissent directement avec les machines ciblées afin d’énumérer les données exploitables. Les sondes ping, l’analyse des ports et traceroute sont quelques exemples de recherche active d’itinéraires permettant d’accéder à des ressources et systèmes sensibles. Comme la reconnaissance active implique de toucher directement un système, les utilisateurs peuvent plus facilement comprendre ce que vous faites. Elle est plus risquée que la reconnaissance passive.
Reconnaissance passive
La reconnaissance passive est l’inverse : les attaquants n’interagissent pas directement, mais recueillent des données de manière indirecte. Cela inclut notamment les Google dorks, le renseignement de sources ouvertes (OSINT), les recherches avancées sur Shodan, les données WHOIS et l’interception de paquets. La reconnaissance passive peut également prendre des formes non numériques, comme surveiller des bâtiments à la recherche de faiblesses, écouter des conversations ou voler des identifiants écrits.
8 moyens de protéger votre organisation contre la reconnaissance
Pour empêcher les pirates d’effectuer une reconnaissance sur votre réseau, vous devez identifier tous les endroits où ils pourraient recueillir des données, créer des segments réseau et surveiller et évaluer régulièrement le réseau. De plus, tenez vos employés informés, utilisez des outils de sécurité qui restreignent l’accès au réseau et renforcez votre sécurité afin de compliquer les techniques de reconnaissance des pirates.
Vous pouvez appliquer ces pratiques dans un ordre différent ou choisir celles qui vous conviennent dans la liste ci-dessous, mais nous vous recommandons de toutes les appliquer dans l’ordre indiqué afin de préparer au mieux vos équipes à détecter et prévenir la reconnaissance.
Effectuer une reconnaissance initiale
L’un des meilleurs moyens de protéger votre entreprise contre la reconnaissance consiste à l’effectuer vous-même sur votre propre réseau. L’examen des schémas de trafic, des politiques de sécurité, des portes dérobées, des vulnérabilités non corrigées, des adresses IP et d’autres données révélera ce que les attaquants peuvent eux aussi voir et exploiter.
Examinez également votre site web. Révèle-t-il des informations qui n’ont pas explicitement besoin d’être accessibles depuis l’extérieur, et ces données pourraient-elles donner un avantage aux pirates ? Examinez aussi vos locaux : les portes dérobées numériques ne sont pas les seuls moyens dont dispose un acteur malveillant pour trouver des données sensibles. Observez de quelles façons une personne pourrait accéder physiquement à votre réseau ou à vos ordinateurs.
Configurer soigneusement votre pare-feu
Faites de votre pare-feu d’entreprise un véritable allié. Si la reconnaissance vous préoccupe, configurez des règles spécialement conçues pour détecter les activités pouvant indiquer une interception de paquets, une analyse des ports ou une prise d’empreinte du système d’exploitation. Assurez-vous que les règles ne se contredisent pas et ne laissent pas de lacunes, car un pirate pourrait exploiter ces faiblesses pour contourner le pare-feu et recueillir davantage d’informations. Auditez soigneusement vos règles afin de repérer toute contradiction ou porte ouverte avant de terminer la configuration.
Mettre en œuvre la segmentation réseau
La segmentation des réseaux d’entreprise limite les possibilités de reconnaissance des attaquants, car ils ne peuvent pas se déplacer aussi facilement dans le réseau. Configurez les sous-réseaux pour exiger une vérification à chaque point d’entrée ou pour chaque application. Vous pouvez installer des pare-feu sur chaque sous-réseau et définir des politiques de sécurité imposant une vérification de l’identité. Cela réduit considérablement les possibilités de déplacement latéral et limite les données que les acteurs malveillants peuvent recueillir.
Surveiller le trafic et les journaux réseau
Les solutions de surveillance et de gestion des journaux de votre entreprise doivent détecter les signaux inhabituels provenant du trafic et des utilisateurs du réseau. Vous aurez bien sûr besoin d’une méthode pour les analyser efficacement, mais un bon outil de surveillance identifiera davantage de tentatives potentielles de reconnaissance que le personnel ne pourrait en trouver manuellement. Si vous ne disposez pas d’un système de surveillance ou de gestion des journaux, configurez-en un dès que possible afin de ne pas manquer d’autres signaux d’alerte sur votre réseau.
La reconnaissance provoque parfois des schémas de trafic inhabituels que les équipes de sécurité peuvent observer, mais les acteurs malveillants utilisent également des techniques pour dissimuler leur comportement. Vous ne devez pas compter uniquement sur les schémas de trafic pour savoir si quelqu’un vous espionne. Toutefois, les outils de surveillance de la sécurité réseau signaleront parfois des activités suspectes, comme l’interception de paquets.
Envisager des systèmes de détection et de prévention des intrusions
Les systèmes de détection des intrusions (IDS) et les systèmes de prévention des intrusions (IPS) sont souvent regroupés en un seul produit, appelé système de détection et de prévention des intrusions (IDPS). Utilisez conjointement la détection et la prévention : elles sont plus efficaces pour arrêter les menaces lorsqu’elles fonctionnent simultanément. Les solutions IDPS proposent des fonctions d’identification des menaces, comme l’analyse des journaux et la surveillance des systèmes, ainsi que des fonctions d’élimination des menaces, comme le blocage et la mise en quarantaine des actions malveillantes.
Consultez notre guide des meilleurs systèmes de détection et de prévention des intrusions si votre entreprise n’en a pas encore déployé.
Déployer des outils d’analyse des vulnérabilités
Utilisez un logiciel d’analyse des vulnérabilités pour rechercher en permanence les faiblesses de l’infrastructure informatique de votre entreprise, notamment des réseaux, des applications importantes et des terminaux. Les scanners de vulnérabilités réduisent une partie du travail manuel que le personnel de sécurité devrait autrement effectuer et contribuent également à détecter ce que les humains ne remarquent pas toujours.
Outre les produits logiciels de sécurité, votre équipe doit se tenir informée des dernières vulnérabilités répertoriées par MITRE ATT&CK, la CISA, le NIST et d’autres sources fiables. Donnez la priorité aux correctifs, appliquez-les, puis mettez en œuvre les autres mesures d’atténuation recommandées.
Si votre organisation a besoin d’aide supplémentaire pour analyser automatiquement les vulnérabilités, consultez notre sélection des meilleurs scanners de vulnérabilités pour les entreprises.
Réaliser régulièrement des évaluations de sécurité
Évaluer fréquemment la posture de sécurité de votre infrastructure informatique est l’un des meilleurs moyens de voir ce que les pirates verront eux aussi. Essayez de vous placer du point de vue d’un acteur malveillant : de quelles possibilités dispose-t-il pour observer le trafic ou trouver des portes dérobées ? Consignez ensuite chaque vulnérabilité découverte et chargez un membre de l’équipe de la corriger, même si cela consiste pour l’instant à prendre quelques mesures préliminaires.
Les audits du réseau et du pare-feu sont deux outils utiles pour évaluer l’efficacité de la sécurité de votre réseau. Si vous souhaitez analyser les vulnérabilités en profondeur, envisagez de faire appel à un testeur d’intrusion. Les pentesters cherchent à découvrir toutes les faiblesses possibles de votre réseau et de vos systèmes informatiques. Ils peuvent également identifier les risques liés aux erreurs humaines, qui sont l’une des principales causes des compromissions.
Sensibiliser les employés aux risques de sécurité
Une fois que votre entreprise a déterminé les domaines dans lesquels elle doit progresser, informez-en immédiatement vos employés. Cela concerne tout le monde, du directeur général aux stagiaires. Les sessions de formation de base à la cybersécurité sont utiles, mais faites de votre mieux pour les rendre amusantes et mémorables : plus les membres de l’équipe comprendront l’importance de la sécurité, plus ils seront motivés pour vous aider.
Veillez également à échanger régulièrement avec les employés, jusque dans les plus petites équipes. Les responsables doivent parler des techniques de reconnaissance auxquelles leurs équipes doivent être attentives, comme les e-mails suspects ou les personnes qui rôdent dans le bâtiment. Des discussions fréquentes découragent aussi les menaces internes : les employés mal intentionnés seront davantage hésitants à lancer une attaque si la sécurité est un sujet régulièrement abordé.
Les 4 meilleurs outils de prévention de la reconnaissance
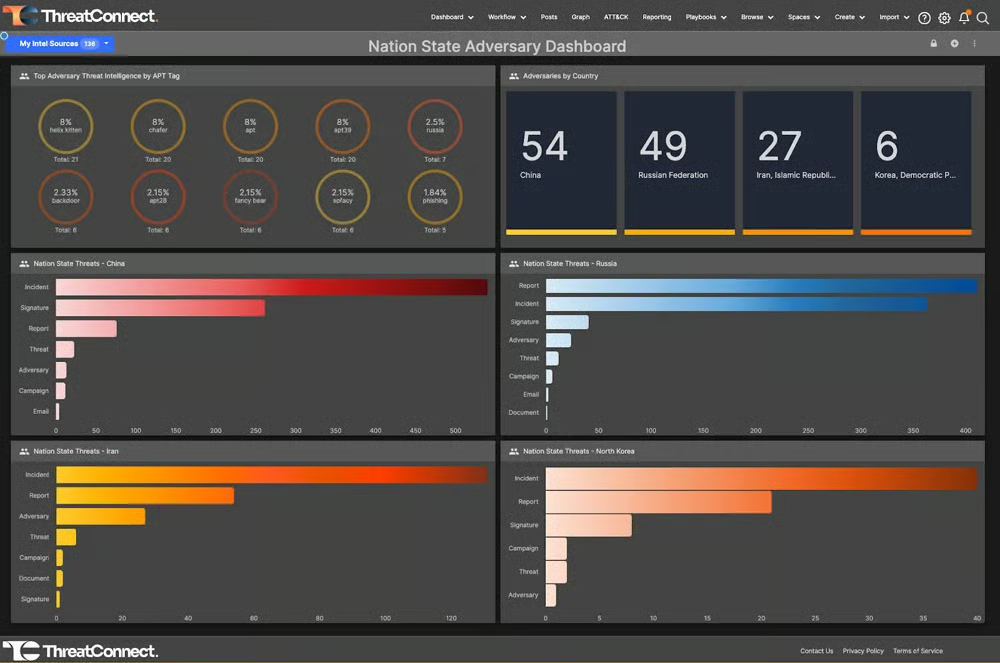
La détection des techniques de reconnaissance est difficile, mais elle n’est pas forcément impossible. Je recommande d’associer le renseignement sur les menaces et les technologies de déception afin que votre entreprise puisse identifier les menaces complexes et piéger les attaquants simultanément. ThreatConnect et Rapid7 ThreatCommand proposent des fonctions de renseignement sur les menaces, tandis que Cynet AutoXDR et Acalvio ShadowPlex offrent des technologies de déception telles que les pots de miel.
ThreatConnect (renseignement sur les menaces)
ThreatConnect est une plateforme de renseignement sur les menaces de niveau entreprise proposant plusieurs options de déploiement, notamment des installations isolées. Parmi ses principales fonctionnalités figurent le triage automatisé des alertes et la mise en correspondance des menaces découvertes avec la base de données MITRE ATT&CK. La plateforme s’intègre à Palo Alto, LogRhythm et CrowdStrike, ainsi qu’à d’autres fournisseurs de solutions de sécurité.
ThreatConnect ne communique pas publiquement ses tarifs : vous devrez donc contacter son équipe commerciale pour obtenir une tarification personnalisée. La plateforme ne propose pas non plus d’essai gratuit, mais vous pouvez planifier une démonstration gratuite pour voir comment elle fonctionne.
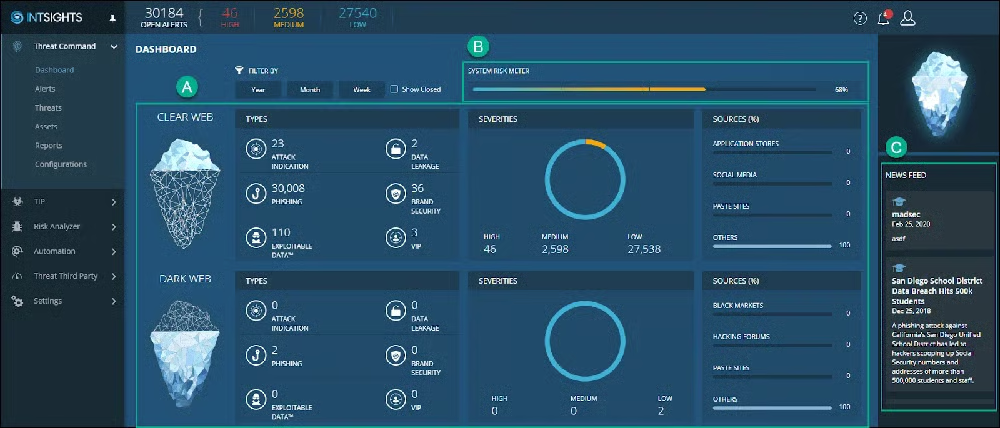
Rapid7 Threat Command (renseignement sur les menaces)
Rapid7 Threat Command est une solution de renseignement sur les menaces destinée aux entreprises qui ont besoin d’une surveillance 24 h/24 et 7 j/7 et de fonctionnalités avancées telles que la gestion des alertes et la remédiation. Ses fonctions de scoring des menaces calculent automatiquement un score pour chaque indicateur de compromission à partir de plusieurs paramètres. Associée au produit InsightIDR de l’entreprise, qui comprend l’EDR, SIEM et des fonctionnalités de réponse aux incidents, elle est encore plus puissante.
Rapid7 ne propose pas de tarifs publics pour Threat Command, mais certaines informations tarifaires limitées sont disponibles auprès de revendeurs. Il n’y a pas d’essai gratuit, mais vous pouvez planifier une démonstration avec l’équipe commerciale de Rapid7.
Si aucune de ces solutions ne semble adaptée à votre entreprise, consultez notre guide des meilleures plateformes de renseignement sur les menaces pour plus d’options.
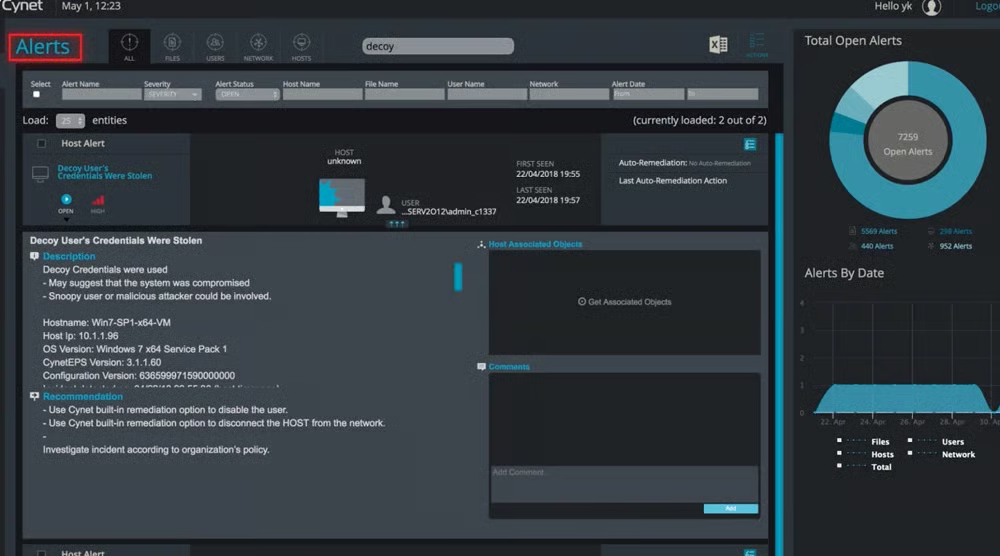
Cynet 360 AutoXDR (déception)
La technologie de déception de Cynet est l’un des composants de sa plateforme AutoXDR, une solution de détection et de réponse étendues. Les clients peuvent créer des fichiers leurres ou utiliser les options prêtes à l’emploi de Cynet pour tromper les acteurs malveillants. Lorsqu’un acteur malveillant ouvre un fichier ou tente d’utiliser un mot de passe leurre, votre équipe de sécurité reçoit une alerte. Cela l’aide à identifier les tentatives de reconnaissance potentielles avant que les acteurs malveillants n’aillent trop loin.
Pour obtenir des informations tarifaires adaptées à votre entreprise, contactez l’équipe commerciale de Cynet. Cynet propose un essai gratuit d’AutoXDR, mais sa durée n’est pas clairement indiquée. Vous pouvez également demander une démonstration d’AutoXDR.
Acalvio ShadowPlex (déception)
Acalvio ShadowPlex est un produit de sécurité avancé qui propose des mécanismes de déception pour les environnements informatiques d’entreprise comme pour les processus de gestion des identités des utilisateurs. Parmi ses principaux outils figurent les Lures, qui sont mal configurés afin d’exposer volontairement des vulnérabilités, et les Breadcrumbs, que les clients déploient sur des actifs professionnels déjà existants. ShadowPlex peut être déployé sur site ou dans le cloud.
Acalvio ne communique pas ses propres informations tarifaires pour ShadowPlex, mais certains revendeurs en fournissent sur leurs marketplaces. ShadowPlex ne propose pas d’essai gratuit ; si vous souhaitez voir comment il fonctionne, planifiez une démonstration avec l’équipe commerciale d’Acalvio.
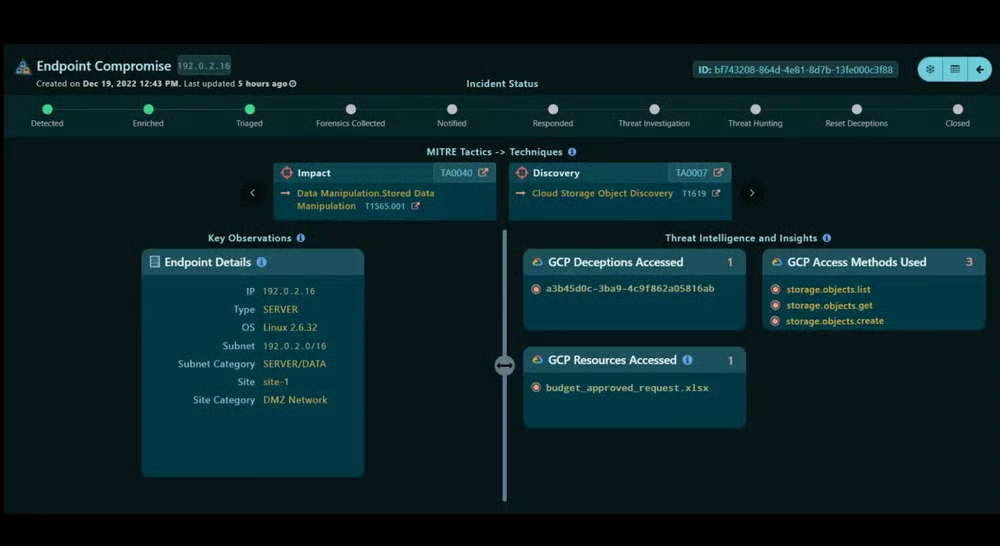
Si vous souhaitez examiner davantage d’options, consultez notre guide des meilleurs outils de déception du secteur de la sécurité.
En bref : prévenir la reconnaissance demande du doigté
À mesure que les pirates mettent au point des techniques d’attaque plus sophistiquées, ils passent plus souvent inaperçus. Certaines menaces persistantes restent même indétectées pendant des années, tandis que l’attaquant apprend progressivement les moindres détails du système et le compromet discrètement. Vous aurez besoin de solutions de sécurité tout aussi sophistiquées pour stopper les attaquants dès les premières étapes de la reconnaissance, avant qu’ils n’aient recueilli trop d’informations. Identifier les techniques de reconnaissance constitue l’une des meilleures défenses de votre équipe.
Continuez à protéger votre entreprise en apprenant comment sécuriser le réseau d’entreprise.