













Cyber-Reconnaissance ist ein Prozess, den Bedrohungsakteure nutzen, um Schwachstellen und Angriffspfade zu finden. Während der Reconnaissance sammeln Angreifer Daten über ihre Opfer und versuchen, von deren Sicherheitsteam oder Sicherheitssoftware nicht entdeckt zu werden. Für Ihr Unternehmen ist es wichtig, diesen ersten Schritt zu verstehen, damit Sie Angriffe frühzeitig erkennen können. Abgesicherte Computersysteme können außerdem fortschrittliche Erkennungstools einsetzen, um verdächtige Aktivitäten aufzuspüren und zu blockieren und sogar Angreifer zu ertappen.
So funktioniert Reconnaissance
Um vor einem Angriff Reconnaissance zu betreiben, müssen Hacker ermitteln, wie weit sich das Zielnetzwerk erstreckt, und Daten wie offene Netzwerkports, auf den Ports laufende Dienste und eine Gesamtkarte des Netzwerks sammeln. Gleichzeitig versuchen die Hacker, während des gesamten Reconnaissance-Prozesses unbemerkt zu bleiben.
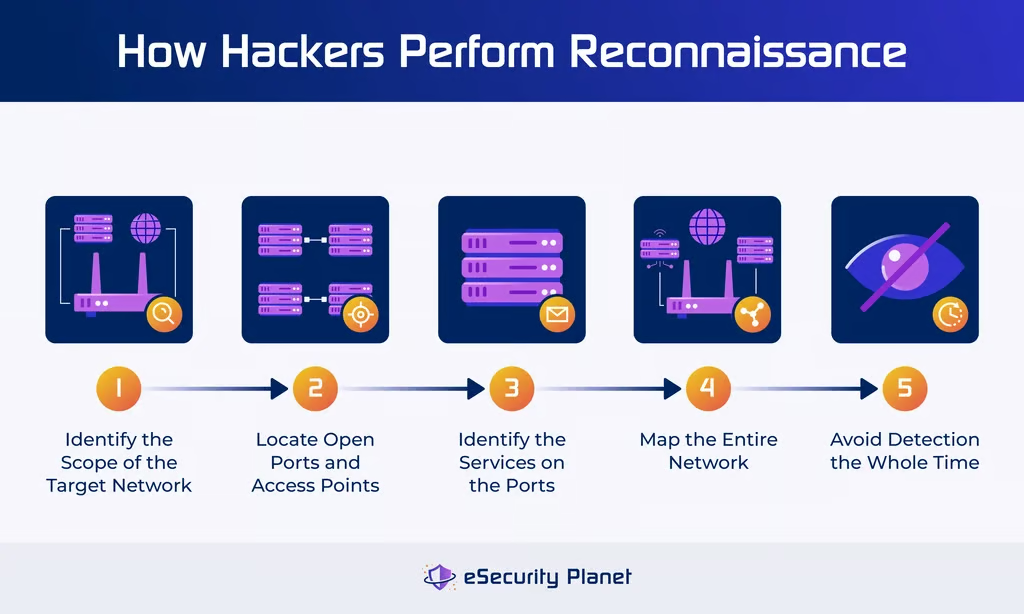
Den Umfang des Zielnetzwerks bestimmen
Die Person, die Ihr Unternehmen angreift, kennt wahrscheinlich die Größe Ihres Netzwerks, weil sie entsprechende Recherchen durchgeführt hat. Außerdem muss ein Angreifer bestimmen, welchen Umfang der Angriff haben soll. Soll das gesamte Netzwerk angegriffen und schrittweise infiltriert werden, oder soll nur ein bestimmtes Subnetz im Visier stehen? Beim Reconnaissance-Prozess muss ein Angreifer seine Ziele sehr genau festlegen, damit er beim eigentlichen Angriff effektiver vorgehen kann.
Offene Ports und Zugangspunkte lokalisieren
Bei der Untersuchung eines Zielnetzwerks suchen Bedrohungsakteure nach offenen Ports – also Stellen, an denen der Netzwerkverkehr nicht gründlich geprüft oder verworfen wird – und katalogisieren diese. Außerdem halten sie nach anderen Zugangspunkten Ausschau, etwa nach nicht ordnungsgemäß konfigurierten oder abgesicherten Endpunkten. Geräte des Internets der Dinge unterstützen häufig keine Sicherheitsupdates und sind daher einer der schwächsten Bestandteile der Netzwerksicherheit. Bedrohungsakteure können IoT-Geräte als Zugangspunkt nutzen.
Dienste auf den Ports identifizieren
Bedrohungsakteure wollen außerdem wissen, welcher Dienst welchem Port zugeordnet ist. Das gibt ihnen bei der Entwicklung einer Angriffsstrategie eine bessere Orientierung. Wenn sie Port-Scanning-Techniken einsetzen und erfahren, welcher Dienst auf einem bestimmten Netzwerkport läuft, müssen sie während eines aktiven Angriffs keine Zeit darauf verwenden, dies herauszufinden. Ist die erste Reconnaissance erfolgreich, sinkt außerdem die Wahrscheinlichkeit, während des Angriffs entdeckt zu werden.
Das Netzwerk kartieren
Netzwerkkartierung ist sowohl für Sicherheitsexperten als auch für Hacker ein nützliches Werkzeug, um die gesamte IT-Infrastruktur ganzheitlich zu betrachten und die Verbindungen zwischen allen Subnetzen, Diensten und Endpunkten zu sehen. Für Hacker bedeutet Netzwerkkartierung jedoch auch, zu wissen, wo sich Router und Ports befinden und an welchen Stellen sie eine Firewall umgehen müssen.
Lesen Sie mehr über Bedrohungen für die Netzwerksicherheit, darunter Malware, veraltete Produkte und ungesicherte öffentliche Netzwerke.
Entdeckung vermeiden
Die Vermeidung einer frühzeitigen Entdeckung ist einer der wichtigsten Schritte einer Reconnaissance-Strategie. Einige der langwierigsten Cyberangriffe umfassen die Infiltration eines Computersystems oder Netzwerks über Wochen, Monate oder sogar Jahre. Dafür muss ein Bedrohungsakteur während der gesamten Zeit unauffällig vorgehen.
Die meisten Hacker benötigen zwar keine Jahre, um eine Reconnaissance-Operation durchzuführen, arbeiten aber daran, vom Sicherheitsteam des Ziels oder anderen Mitarbeitern nicht bemerkt zu werden. Häufig lassen sie sich Zeit, während sie alles zusammentragen, was sie für den Angriff auf das Netzwerk oder die Computersysteme eines Opfers benötigen.
4 Arten von Reconnaissance-Techniken
Um erfolgreich einen Angriff zu starten, benötigen Bedrohungsakteure im Vorfeld zahlreiche Informationen, damit sie nicht blind vorgehen und möglichst lange unentdeckt bleiben. Zu den verbreiteten Reconnaissance-Techniken gehören das Sammeln von Daten, Social-Engineering-Experimente, das Scannen von Netzwerkports und das Fingerprinting von Betriebssystemaktivitäten.
Datenaggregation
Datenaggregation ist ein weit gefasster Begriff für alle Methoden, mit denen ein Hacker Informationen über Unternehmen, Netzwerke, Computer, Benutzer und physische Räumlichkeiten sammelt. Zu den gängigen Methoden der Datenaggregation gehören:
- Unternehmenswebsite untersuchen: Eine der einfachsten Methoden zur Datensammlung besteht darin, die Hauptwebsite eines Unternehmens und sogar öffentlich zugängliche Dokumentationen zu durchsuchen.
- Mitarbeiter recherchieren: LinkedIn-Profile geben Aufschluss über Geschäftsabläufe und Organisationsstrukturen, einschließlich der Kontaktdaten von Mitarbeitern.
- Räumlichkeiten erkunden: Manchmal schleichen sich Hacker in Bürogebäude oder Rechenzentren ein, um Schwachstellen zu finden oder den Datenverkehr zu beobachten.
- Open-Source-Informationen untersuchen: Open-Source-Feeds sind für die Sicherheit nützlich, dienen Angreifern aber auch dazu, bestehende Schwachstellen zu untersuchen.
Hacker können einige Stunden oder auch Jahre mit der Datensammlung verbringen. Einige Sicherheitsverletzungen ereigneten sich, weil ein Angreifer lange Zeit unentdeckt blieb, während er sich durch ein System bewegte, bevor er die letzten Phasen des Angriffs einleitete.
Social Engineering
Der Prozess des Social Engineering ist häufig eine Form der Reconnaissance, da dabei Informationen wie Ziel-E-Mail-Adressen gesammelt und Details über die Abläufe einer Organisation in Erfahrung gebracht werden. Beispiele für Social Engineering sind:
- Phishing: Opfer erhalten E-Mails oder Anrufe mit der Aufforderung, Geld oder Zugangsdaten herauszugeben, oder bekommen schädliche Links, auf die sie klicken sollen.
- Smishing: Smishing ist eine Form des Phishings, die per SMS oder Textnachricht versendet wird und Benutzer dazu bringen soll, auf ihren Mobiltelefonen vorschnelle Entscheidungen zu treffen.
- Spear-Phishing: Diese Methode ist in der Regel gezielter als manche Phishing-Angriffe und konzentriert sich auf einige wenige Personen, statt viele Menschen zu kontaktieren.
Sogar das Versenden von E-Mails mit schädlichen Links kann Reconnaissance darstellen, da der Angreifer prüft, ob das Opfer den Köder schluckt. Tut es das, versucht der Angreifer anschließend, mithilfe der erhaltenen Informationen auf Unternehmensressourcen zuzugreifen. Das ist eine wichtige Möglichkeit, wie Hacker Ihre Unternehmensdaten stehlen können. Führt der Hacker den Angriff geschickt aus, bemerkt das Opfer möglicherweise nicht, dass es Opfer eines Phishing-Angriffs geworden ist.
Port-Scanning
Wenn Hacker ein Netzwerk untersuchen, um dessen Sicherheitskontrollen einzuschätzen, scannen sie häufig die Netzwerkports, indem sie Datenpakete an den Port senden und beobachten, was geschieht. Manchmal stellen sie fest, dass das Paket sein Ziel erreicht, in anderen Fällen blockieren vorkonfigurierte Firewall-Regeln den Datenverkehr. Durch einen Portscan können Hacker Folgendes beobachten:
- Vorhandene Firewalls: Daraus erkennen sie, ob sie eine erste Firewall umgehen müssen.
- Potenzielle Netzwerkbenutzer: Angreifer können möglicherweise feststellen, welche Benutzer für einen bestimmten Netzwerkdienst zuständig sind.
- Aktuelle Portstatus: Sie wollen wissen, ob jeder Port für Datenverkehr offen oder geschlossen ist oder ob er den Datenverkehr filtert und blockiert.
Außerdem können Sicherheitsprodukte Portscans manchmal erkennen, wenn die verdächtige Aktivität einen Alarm auslöst. Hacker müssen daher darauf achten, unentdeckt zu bleiben.
OS-Fingerprinting
Hacker nutzen OS-Fingerprinting, indem sie Pakete aus dem Computersystem auslesen und daraus die Sicherheitsrichtlinien und Schwachstellen des Betriebssystems abzuleiten versuchen. Diese Methode ist zwar nicht immer zuverlässig, um den aktuellen Status des Systems zu bestimmen, kann aber bei der Beobachtung folgender Aspekte hilfreich sein:
- Schwachstellen des Systems: In einigen Fällen können Datenpakete Stellen offenlegen, an denen ein Angreifer einen erfolgreichen Einbruch vorbereiten könnte.
- Mögliche Netzwerksicherheitsrichtlinien: Wenn Angreifer beobachten, dass bestimmte Pakete zugelassen werden, andere jedoch nicht, können sie vermuten, dass bestimmte Richtlinien aktiv sind.
- Typische Datenverkehrsmuster: Hacker können möglicherweise erkennen, wann das Computersystem mehr Datenverkehr empfängt und wann es weniger aktiv ist.
OS-Fingerprinting ist am effektivsten, wenn der Hacker bereits auf das Netzwerk zugegriffen hat und den Datenverkehr beobachten kann, ohne entdeckt zu werden.
Aktive und passive Reconnaissance
Die beiden wichtigsten Ansätze bei der Reconnaissance – aktiv und passiv – verfolgen unterschiedliche Strategien und können für Bedrohungsakteure beide nützlich sein. Außerdem kombinieren Pentester diese beiden Ansätze häufig, um Schwachstellen zu bewerten und schädliche Ausnutzung zu verhindern.
Aktive Reconnaissance
Bei aktiven Reconnaissance-Strategien interagieren die Angreifer direkt mit den Zielsystemen, um ausnutzbare Daten zu erfassen. Ping-Sonden, Portscans oder Traceroute sind einige Beispiele für die aktive Suche nach Wegen zum Zugriff auf sensible Ressourcen und Systeme. Da aktive Reconnaissance den direkten Kontakt mit einem System umfasst, können Benutzer leichter erkennen, was Sie tun. Aktive Reconnaissance ist riskanter als passive Reconnaissance.
Passive Reconnaissance
Passive Reconnaissance ist das Gegenteil: Angreifer greifen nicht direkt ein, sondern sammeln Daten indirekt. Dazu gehören unter anderem Google-Dorks, Open-Source-Intelligence (OSINT), erweiterte Shodan-Suchen, WHOIS-Daten und Packet-Sniffing. Passive Reconnaissance kann auch nichtdigitale Formen des Ausspähens umfassen, etwa das Beobachten von Gebäuden auf Schwachstellen, das Belauschen von Gesprächen und den Diebstahl schriftlich festgehaltener Zugangsdaten.
8 Möglichkeiten, Ihre Organisation vor Reconnaissance zu schützen
Um Hacker daran zu hindern, Reconnaissance in Ihrem Netzwerk durchzuführen, müssen Sie alle Stellen identifizieren, an denen sie Daten sammeln könnten, Netzwerksegmente erstellen und das Netzwerk regelmäßig überwachen und bewerten. Halten Sie außerdem Ihre Mitarbeiter auf dem Laufenden, setzen Sie Sicherheitstools ein, die den Netzwerkzugriff beschränken, und verschärfen Sie Ihre Sicherheitsmaßnahmen, damit Hacker Reconnaissance-Techniken schwerer einsetzen können.
Sie können diese Maßnahmen in einer anderen Reihenfolge durchführen oder aus der folgenden Liste auswählen. Wir empfehlen jedoch, alle Schritte in der angegebenen Reihenfolge umzusetzen, um Ihre Teams bestmöglich auf die Erkennung und Verhinderung von Reconnaissance vorzubereiten.
Eine erste Reconnaissance durchführen
Eine der wichtigsten Möglichkeiten, Ihr Unternehmen vor Reconnaissance zu schützen, besteht darin, selbst Reconnaissance in Ihrem eigenen Netzwerk durchzuführen. Die Untersuchung von Datenverkehrsmustern, Sicherheitsrichtlinien, Hintertüren, ungepatchten Schwachstellen, IP-Adressen und anderen Daten zeigt, was Angreifer ebenfalls sehen und ausnutzen können.
Sehen Sie sich auch Ihre Website an. Gibt sie Informationen preis, die nicht ausdrücklich nach außen zugänglich sein müssten, und könnten diese Daten Hackern einen Vorteil verschaffen? Untersuchen Sie auch Ihre physischen Räumlichkeiten – digitale Hintertüren sind nicht die einzige Möglichkeit, wie ein Bedrohungsakteur an sensible Daten gelangt. Beobachten Sie, auf welche Weise eine Person vor Ort auf Ihr Netzwerk oder Ihre Computer zugreifen könnte.
Firewall sorgfältig konfigurieren
Sorgen Sie dafür, dass Ihre Unternehmens-Firewall für Sie arbeitet. Wenn Sie sich wegen Reconnaissance Sorgen machen, konfigurieren Sie Regeln , die speziell dafür ausgelegt sind, Aktivitäten zu erkennen, die auf Packet-Sniffing, Portscanning oder OS-Fingerprinting hindeuten könnten. Stellen Sie sicher, dass sich die Regeln nicht widersprechen und keine Lücken lassen, denn ein Hacker könnte diese Schwachstellen nutzen, um die Firewall zu umgehen und weitere Informationen zu sammeln. Prüfen Sie Ihre Regeln sorgfältig auf Widersprüche oder offene Zugänge, bevor Sie die Konfiguration abschließen.
Netzwerksegmentierung implementieren
Die Segmentierung von Unternehmensnetzwerken schränkt die Reconnaissance-Möglichkeiten von Angreifern ein, da sie sich nicht so leicht durch das Netzwerk bewegen können wie ohne diese Maßnahme. Konfigurieren Sie Subnetze so, dass an jedem Zugangspunkt oder für jede Anwendung eine Verifizierung erforderlich ist. Sie können für jedes Subnetz Firewalls einrichten und Sicherheitsrichtlinien festlegen, die eine Identitätsprüfung verlangen. Dadurch verringern sich die Möglichkeiten für laterale Bewegungen erheblich, und die Datenmenge, die Bedrohungsakteure sammeln können, wird begrenzt.
Netzwerkverkehr und Protokolle überwachen
Die Überwachungs- und Protokollverwaltungslösungen Ihres Unternehmens sollten ungewöhnliche Signale im Datenverkehr und von Benutzern im Netzwerk erkennen. Sie benötigen natürlich eine Methode, um diese Daten erfolgreich zu analysieren. Ein gutes Überwachungstool erkennt jedoch mehr potenzielle Reconnaissance-Versuche, als das Personal manuell finden könnte. Wenn Sie noch kein Überwachungs- oder Protokollverwaltungssystem haben, konfigurieren Sie schnellstmöglich eines, damit Ihnen weitere Warnsignale in Ihrem Netzwerk nicht entgehen.
Reconnaissance verursacht manchmal ungewöhnliche Datenverkehrsmuster, die Sicherheitsteams beobachten können. Bedrohungsakteure nutzen jedoch auch Techniken, um ihr Verhalten zu verbergen. Sie sollten sich daher nicht ausschließlich auf Datenverkehrsmuster verlassen, um festzustellen, ob jemand Ihr Netzwerk ausspäht. Es wird jedoch Fälle geben, in denen Tools zur Netzwerküberwachung verdächtige Aktivitäten wie Packet-Sniffing melden.
Intrusion-Detection- und -Prevention-Systeme in Betracht ziehen
Intrusion-Detection-Systeme (IDS) und Intrusion-Prevention-Systeme (IPS) werden häufig zu einem Produkt kombiniert, einem Intrusion-Detection-and-Prevention-System (IDPS). Setzen Sie Erkennung und Prävention gemeinsam ein – bei gleichzeitigem Betrieb sind sie zur Abwehr von Bedrohungen wirksamer. IDPS-Lösungen bieten Funktionen zur Identifizierung von Bedrohungen, etwa Protokollanalyse und Systemüberwachung, sowie Funktionen zur Beseitigung von Bedrohungen, etwa das Blockieren und Quarantänisieren schädlicher Aktionen.
Sehen Sie sich unseren Leitfaden zu den besten Intrusion-Detection- und -Prevention-Systemen an, falls Ihr Unternehmen noch kein solches System implementiert hat.
Tools für Schwachstellenscans einsetzen
Setzen Sie Software für Schwachstellenscans ein, um kontinuierlich nach Schwachstellen in der IT-Infrastruktur Ihres Unternehmens zu suchen, einschließlich Netzwerken, wichtigen Anwendungen und Endpunkten. Schwachstellenscanner reduzieren einen Teil der manuellen Arbeit, die Sicherheitspersonal ansonsten erledigen müsste, und helfen außerdem dabei, Dinge zu entdecken, die Menschen nicht immer auffallen.
Neben Sicherheitssoftware sollte Ihr Team über die neuesten Schwachstellen informiert bleiben, die von MITRE ATT&CK, CISA, NIST und anderen zuverlässigen Quellen beschrieben werden. Priorisieren Sie die Behebungen, spielen Sie die entsprechenden Patches ein und setzen Sie weitere empfohlene Gegenmaßnahmen um.
Wenn Ihre Organisation zusätzliche Hilfe beim automatischen Scannen nach Schwachstellen benötigt, sehen Sie sich unsere Auswahl der besten Schwachstellenscanner für Unternehmen an.
Regelmäßige Sicherheitsbewertungen durchführen
Die Sicherheitslage Ihrer IT-Infrastruktur regelmäßig zu bewerten, ist eine der besten Möglichkeiten, um zu sehen, was auch Hacker sehen werden. Versuchen Sie, durch die Augen eines Bedrohungsakteurs zu schauen: Welche Möglichkeiten hat er, den Datenverkehr zu beobachten oder Hintertüren zu finden? Dokumentieren Sie anschließend jede Schwachstelle, die Sie entdecken, und weisen Sie jedem Problem ein Teammitglied zu – auch wenn das zunächst nur bedeutet, vorläufige Maßnahmen einzuleiten.
Netzwerk- und Firewall-Audits sind zwei nützliche Werkzeuge, um die Wirksamkeit Ihrer Netzwerksicherheit zu bewerten. Wenn Sie eine eingehende Analyse der Schwachstellen wünschen, sollten Sie einen Penetrationstester beauftragen. Pentester versuchen, jede mögliche Schwachstelle in Ihrem Netzwerk und Ihren Computersystemen aufzudecken. Sie können möglicherweise auch Risiken durch menschliche Fehler identifizieren, die eine der häufigsten Ursachen für Sicherheitsverletzungen sind.
Mitarbeiter über Sicherheitsrisiken informieren
Sobald Ihr Unternehmen ermittelt hat, in welchen Bereichen es sich weiterentwickeln muss, beziehen Sie umgehend Ihre Mitarbeiter ein. Dazu gehören alle – vom CEO bis zu den Praktikanten. Grundlegende Schulungen zur Cybersicherheit sind hilfreich. Versuchen Sie jedoch, sie unterhaltsam und einprägsam zu gestalten. Je mehr Teammitglieder verstehen, wie wichtig Sicherheit ist, desto motivierter werden sie sein, Sie zu unterstützen.
Führen Sie außerdem regelmäßig Gespräche mit Mitarbeitern – bis hin zur Ebene der kleinsten Teams. Manager sollten über Reconnaissance-Techniken sprechen, auf die ihre Teams achten müssen, etwa verdächtige E-Mails oder Personen, die sich heimlich im Gebäude bewegen. Häufige Gespräche wirken auch Insiderbedrohungen entgegen: Mitarbeiter mit unlauteren Absichten werden einen Angriff weniger wahrscheinlich ausführen, wenn Sicherheit regelmäßig Thema ist.
Die 4 wichtigsten Tools zur Reconnaissance-Prävention
Die Erkennung von Reconnaissance-Techniken ist schwierig, muss aber nicht unmöglich sein. Ich empfehle eine Kombination aus Threat Intelligence und Täuschungstechnologien, damit Ihr Unternehmen komplexe Bedrohungen erkennen und Angreifer gleichzeitig in Fallen locken kann. ThreatConnect und Rapid7 ThreatCommand bieten Funktionen für Threat Intelligence, während Cynet AutoXDR und Acalvio ShadowPlex Täuschungstechnologien wie Honeypots bereitstellen.
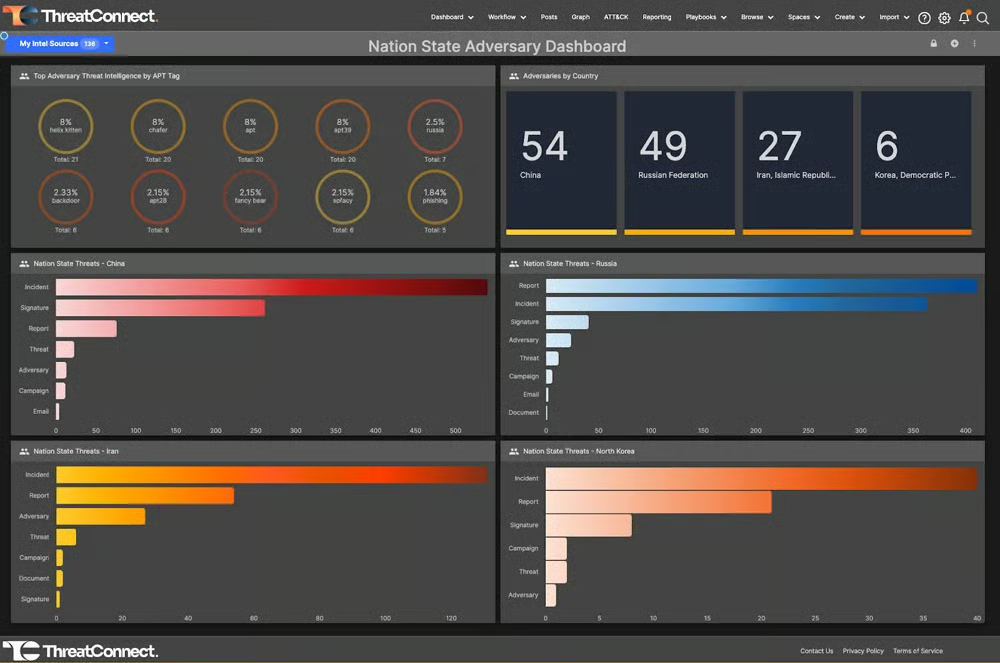
ThreatConnect (Threat Intelligence)
ThreatConnect ist eine Threat-Intelligence-Plattform für Unternehmen mit mehreren Bereitstellungsoptionen, einschließlich Air-Gap-Installationen. Zu den herausragenden Funktionen gehören die automatisierte Alarmpriorisierung und die Zuordnung entdeckter Bedrohungen zur MITRE-ATT&CK-Datenbank. Die Plattform bietet Integrationen mit Palo Alto, LogRhythm und CrowdStrike sowie weiteren Sicherheitsanbietern.
ThreatConnect veröffentlicht keine Preise, daher müssen Sie sich für ein individuelles Angebot an das Vertriebsteam wenden. Eine kostenlose Testversion gibt es ebenfalls nicht, aber Sie können eine kostenlose Demo vereinbaren, um zu sehen, wie die Plattform funktioniert.
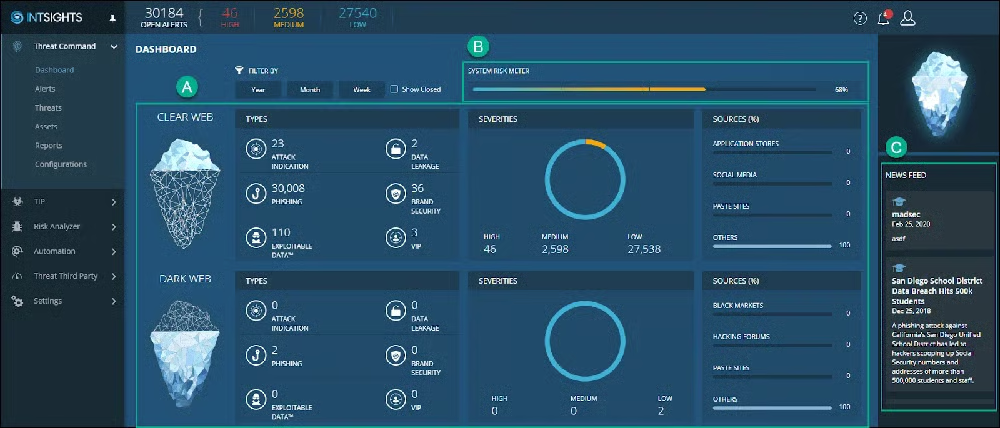
Rapid7 Threat Command (Threat Intelligence)
Rapid7 Threat Command ist eine Threat-Intelligence-Lösung für Unternehmen, die rund um die Uhr Aufmerksamkeit und erweiterte Funktionen wie Alarmverwaltung und Behebung benötigen. Die Funktionen zur Bedrohungsbewertung berechnen automatisch anhand mehrerer Parameter eine Bewertung für jeden Kompromittierungsindikator. In Kombination mit dem Produkt InsightIDR des Unternehmens – das EDR, SIEM und Funktionen zur Reaktion auf Vorfälle umfasst – ist die Lösung noch leistungsfähiger.
Rapid7 veröffentlicht keine Preise für Threat Command, aber von Wiederverkäufern sind einige begrenzte Preisinformationen erhältlich. Eine kostenlose Testversion gibt es nicht, aber Sie können eine Demo mit dem Vertriebsteam von Rapid7 vereinbaren.
Wenn keine dieser Lösungen für Ihr Unternehmen geeignet erscheint, sehen Sie sich unseren vollständigen Leitfaden zu den wichtigsten Threat-Intelligence-Plattformen für weitere Optionen an.
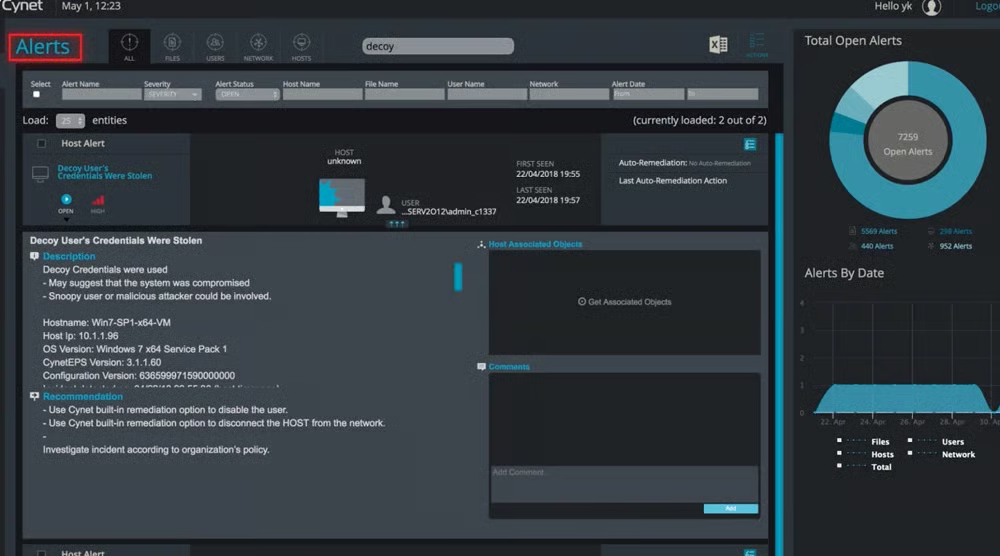
Cynet 360 AutoXDR (Täuschungstechnologie)
Die Täuschungstechnologie von Cynet ist eine Komponente der AutoXDR-Plattform, einer Lösung für erweiterte Erkennung und Reaktion. Kunden können Köderdateien erstellen oder die sofort einsatzbereiten Optionen von Cynet verwenden, um Bedrohungsakteure zu täuschen. Wenn ein Bedrohungsakteur eine Datei öffnet oder versucht, ein Köderpasswort zu verwenden, erhält Ihr Sicherheitsteam einen Alarm. So kann Ihr Team potenzielle Reconnaissance-Aktivitäten erkennen, bevor die Bedrohungsakteure zu weit vorgedrungen sind.
Für unternehmensspezifische Preisinformationen wenden Sie sich an das Vertriebsteam von Cynet. Cynet bietet eine kostenlose Testversion für AutoXDR an, aber die Dauer der Testversion ist nicht eindeutig. Sie können außerdem eine Demo von AutoXDR anfordern.
Acalvio ShadowPlex (Täuschungstechnologie)
Acalvio ShadowPlex ist ein erweitertes Sicherheitsprodukt, das Täuschung sowohl für IT-Umgebungen in Unternehmen als auch für Prozesse zur Verwaltung von Benutzeridentitäten bietet. Zu den wichtigsten Tools gehören Lures, die absichtlich fehlerhaft konfiguriert werden, um Schwachstellen offenzulegen, sowie Breadcrumbs, die Kunden auf bereits vorhandenen Unternehmensressourcen einsetzen. ShadowPlex kann lokal oder in der Cloud bereitgestellt werden.
Acalvio veröffentlicht keine eigenen Preisinformationen für ShadowPlex, aber einige Wiederverkäufer stellen in ihren Marktplätzen entsprechende Daten bereit. Für ShadowPlex gibt es keine kostenlose Testversion. Wenn Sie sich ansehen möchten, wie die Lösung funktioniert, vereinbaren Sie eine Demo mit dem Vertriebsteam von Acalvio.
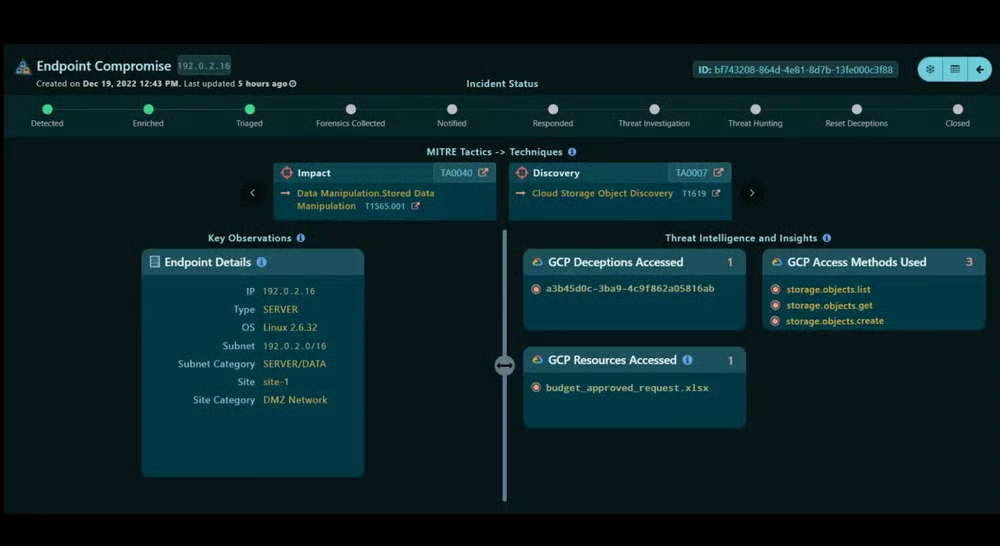
Wenn Sie weitere Optionen prüfen möchten, lesen Sie unseren Leitfaden zu den besten Täuschungstools in der Sicherheitsbranche.
Fazit: Reconnaissance zu verhindern, erfordert Fingerspitzengefühl
Da Hacker immer ausgefeiltere Angriffstechniken entwickeln, bleiben sie häufiger unentdeckt. Einige hartnäckige Bedrohungen bleiben sogar jahrelang unentdeckt, während der Angreifer nach und nach die Feinheiten des Systems kennenlernt und es unbemerkt kompromittiert. Sie benötigen ebenso ausgefeilte Sicherheitslösungen, um Angreifer bereits in der Reconnaissance-Phase aufzuhalten, bevor sie viele Informationen sammeln können. Reconnaissance-Techniken zu erkennen, ist eine der besten Abwehrmaßnahmen Ihres Teams.
Setzen Sie den Schutz Ihres Unternehmens fort, indem Sie lernen, wie Sie Ihr Unternehmensnetzwerk absichern.