













La détection et réponse sur les terminaux (EDR) est un système de sécurité avancé conçu pour détecter, examiner et résoudre les cyberattaques visant les terminaux. Il analyse les incidents, étudie les comportements et restaure les systèmes dans leur état antérieur à l’attaque. L’EDR s’appuie sur l’intelligence artificielle, l’apprentissage automatique et les renseignements sur les menaces pour éviter les récidives, permettant aux équipes informatiques de neutraliser les attaques grâce à la traque des menaces, à l’analyse comportementale et à la mise en quarantaine.
Pourquoi votre entreprise a besoin d’une solution EDR
Si votre entreprise exige une détection et une réponse avancées aux menaces en temps réel, vous devriez utiliser une solution EDR. L’EDR convient aux grandes organisations, aux entreprises ayant des exigences strictes en matière de sécurité et aux sociétés disposant d’équipes informatiques spécialisées. Il sécurise de nombreux appareils, offre une reconnaissance avancée des menaces et s’intègre à l’EPP pour assurer une sécurité complète des terminaux, mais peut s’avérer coûteux pour les petites entreprises aux ressources limitées.
Envisagez d’utiliser l’EDR si votre entreprise appartient à l’une des catégories suivantes :
- Entreprises disposant d’équipes informatiques expertes : Adopter l’EDR pour gérer efficacement la sécurité des terminaux nécessite une équipe compétente qui surveille, met à jour et maintient constamment des performances système optimales.
- Secteurs soumis à des normes de sécurité strictes : Mettez en œuvre l’EDR pour répondre aux exigences rigoureuses de conformité et de protection des données, en garantissant que toutes les données sensibles sont protégées contre les cyberattaques avancées.
- Grandes entreprises : Utilisez des solutions EDR si vous devez sécuriser plusieurs appareils dans votre entreprise. L’EDR assure une protection uniforme des terminaux dans toute votre organisation et garantit une couverture unifiée de tous les systèmes connectés.
- Organisations à la recherche d’une protection en temps réel : Exploitez la puissante surveillance en temps réel de l’EDR pour détecter les menaces, y répondre et limiter les dommages causés par les menaces émergentes avant leur propagation.
- Entreprises nécessitant des analyses avancées : Exploitez les informations fournies par l’IA de l’EDR et son analyse comportementale pour identifier les menaces sophistiquées et améliorer votre capacité à détecter et prévenir les attaques complexes.
L’EDR peut ne pas convenir aux petites entreprises disposant de ressources informatiques limitées en raison de ses importants besoins de maintenance. Il peut être coûteux pour les organisations aux ressources restreintes, car il nécessite des équipes de sécurité dédiées à la surveillance continue. Il peut également s’avérer très complexe pour les entreprises à la recherche de solutions de sécurité simples, centrées sur la protection élémentaire des terminaux. Évaluez les capacités et les ressources de votre entreprise afin de tirer le meilleur parti des fonctionnalités et des avantages de l’EDR.
Comment optimiser la mise en œuvre de votre EDR
Plusieurs étapes importantes doivent être suivies lors de la mise en œuvre de l’EDR afin de garantir un déploiement fluide et des performances optimales. Les entreprises peuvent optimiser l’efficacité de l’EDR en adoptant une approche structurée, qui améliore leur capacité à identifier, contrer et prévenir les intrusions. Voici comment vous assurer que la solution EDR choisie fonctionne à pleine capacité :
- Identifier les terminaux : Commencez par identifier tous les terminaux qui doivent être protégés, qu’ils soient sur site, dans le cloud ou distants. Cette étape garantit une couverture de tous vos appareils.
- Évaluer les solutions EDR : Comparez plusieurs systèmes EDR en évaluant les besoins spécifiques de votre organisation, en testant les démonstrations et en déterminant lequel répond le mieux à vos exigences de sécurité.
- Planifier le déploiement : Élaborez un plan de déploiement tenant compte de l’architecture réseau, de l’infrastructure de sécurité, de la compatibilité et des ressources nécessaires à une intégration réussie.
- Installer la solution EDR : Suivez les recommandations du fournisseur pour installer la solution EDR sur tous les terminaux, assurer une configuration adéquate et résoudre les éventuelles difficultés avec l’aide du service client.
- Tester le déploiement : Avant la mise en production, déployez l’outil EDR dans un environnement de préproduction afin de vérifier sa compatibilité avec votre système, de résoudre les problèmes et d’apporter les modifications nécessaires.
- Configurer l’outil EDR : Personnalisez l’EDR selon les exigences de sécurité spécifiques de votre organisation. Cette étape offre une flexibilité de configuration pour des performances optimales.
- Surveiller le déploiement : Veillez à surveiller continuellement le système, à effectuer des tests d’intrusion et à vérifier que votre solution détecte efficacement tout type de menace et y répond.
- Mettre à jour continuellement la solution : Mettez régulièrement à jour le logiciel EDR afin de détecter les nouvelles menaces et de stopper les attaques provenant d’autres variantes de logiciels malveillants. Il s’agit d’un élément essentiel pour garantir une sécurité durable.
- Maintenir la formation des utilisateurs : Dispensez en permanence aux utilisateurs finaux des formations de sensibilisation à la sécurité afin qu’ils puissent repérer les dangers potentiels, signaler les incidents et éviter efficacement les cyberattaques.
- Intégrer d’autres solutions de sécurité : Combinez l’EDR avec des systèmes SIEM, des flux de renseignements sur les menaces, ainsi qu’avec d’autres outils, afin d’améliorer les capacités globales de détection et de réponse aux menaces dans tout votre écosystème de sécurité.
10 fonctionnalités clés de l’EDR
Les systèmes EDR améliorent la cybersécurité grâce à des fonctionnalités telles que la traque des menaces, la restauration après une attaque par rançongiciel et l’analyse continue des données. Ils réduisent le temps de présence des attaquants, améliorent la réponse aux incidents et automatisent la remédiation tout en intégrant des flux de renseignements sur les menaces. Ces fonctionnalités permettent aux organisations de découvrir et de traiter les vulnérabilités de manière proactive, d’améliorer leur posture de sécurité et de réagir rapidement aux attaques émergentes.
Traque des menaces en temps réel
Des capacités de détection améliorées permettent à l’EDR de rechercher activement les menaces dissimulées sur tous les terminaux. Les organisations peuvent considérablement améliorer leur posture de sécurité en détectant et en traitant ces vulnérabilités de manière proactive. Cette capacité accrue de traque des menaces garantit une sécurité complète en permettant aux équipes informatiques de traiter les dangers potentiels avant qu’ils ne deviennent des incidents majeurs, protégeant ainsi vos ressources essentielles.
Visibilité accrue
La collecte et l’analyse continues des données fournissent des informations plus détaillées sur la sécurité des terminaux. L’EDR améliore la visibilité grâce à une surveillance en temps réel, permettant aux équipes de sécurité de détecter les attaques et d’y répondre efficacement afin d’identifier et de neutraliser rapidement les menaces. Une meilleure connaissance de la situation permet aux entreprises de prendre des décisions plus éclairées concernant leur posture de sécurité et de renforcer leurs défenses contre l’évolution des cybermenaces.
Réduction du temps de présence
L’EDR repose en grande partie sur sa capacité à identifier et à neutraliser rapidement les menaces. L’EDR réduit le temps pendant lequel les attaquants restent indétectés dans un système, limitant ainsi le risque de dommages importants. Cette capacité de réaction rapide protège non seulement les données sensibles, mais contribue également à préserver la confiance des clients et des parties prenantes, maintenant ainsi la bonne réputation de l’organisation.
Restauration après une attaque par rançongiciel
Les solutions EDR permettent de se remettre d’attaques par rançongiciel en rétablissant les systèmes touchés dans leur état antérieur à l’infection. Cette capacité limite les dommages et réduit considérablement la durée de récupération. Les organisations peuvent assurer la continuité de leurs activités grâce à une restauration rapide, éviter les interruptions et reprendre rapidement leurs opérations après un incident, tout en protégeant leurs données critiques.
Collecte et analyse des données
Les systèmes EDR collectent et interprètent systématiquement les données des terminaux afin d’obtenir des informations précieuses sur les risques et les tendances potentiels. Cette capacité aide les entreprises à évaluer les données antérieures pour prévoir et éviter les attaques futures. Les équipes de sécurité peuvent exploiter ces informations fondées sur les données pour remédier aux vulnérabilités et renforcer proactivement la résilience de l’organisation en matière de sécurité.
Réponse aux incidents et analyse criminalistique
L’EDR fournit des outils essentiels pour la gestion des événements et les enquêtes criminalistiques, aidant les équipes à comprendre et à traiter les vulnérabilités de sécurité. L’EDR permet de mener des investigations approfondies, afin que les entreprises tirent les enseignements des incidents passés et renforcent leurs défenses futures. Cette fonctionnalité améliore votre stratégie globale de sécurité en fournissant aux équipes les connaissances nécessaires pour prévenir les attaques futures.
Remédiation automatisée
Grâce à des configurations appropriées, l’EDR permet d’atténuer automatiquement les menaces sans intervention humaine. Cette fonctionnalité réagit immédiatement à certaines activités sur les terminaux, réduisant considérablement la charge de travail manuelle des équipes de sécurité. L’automatisation est particulièrement utile pour les petites équipes, car elle leur permet de se concentrer sur les problèmes de sécurité complexes tout en réagissant rapidement aux menaces.
Intégration des flux de renseignements sur les menaces
L’intégration de flux externes de renseignements sur les menaces est un aspect important de l’EDR, qui compile les indicateurs de compromission (IoC) et d’autres données critiques sur les menaces. Cette fonctionnalité améliore la détection en fournissant des informations complètes aux équipes de sécurité, leur permettant de remédier proactivement aux vulnérabilités. Les organisations peuvent utiliser ces informations pour éviter les menaces émergentes et renforcer leur posture globale de sécurité.
EDR face aux autres solutions de sécurité
L’EDR fonctionne harmonieusement avec divers outils de sécurité, notamment l’EPP, les antivirus, le SIEM et le MDR. La combinaison de l’EDR avec ces technologies renforce votre sécurité globale en permettant une détection complète des menaces, une surveillance en temps réel et une réponse plus rapide aux incidents. Cette intégration couvre les différents niveaux de sécurité dont votre organisation a besoin.
EDR et EPP
Les plateformes de protection des terminaux (EPP) utilisent l’apprentissage automatique pour évaluer les comportements sur les terminaux tels que les PC et les appareils mobiles, afin de prévenir les attaques connues et inédites. Elles gèrent de nombreux terminaux et étendent la protection au-delà des solutions antivirus traditionnelles. Cependant, l’EPP peine à détecter les menaces avancées. C’est là que l’EDR intervient. L’EDR peut détecter et contrer les menaces qui contournent les mesures préventives de l’EPP.
Les organisations devraient envisager l’EPP lorsqu’elles recherchent des capacités préventives complètes contre les menaces connues sur plusieurs terminaux, notamment lorsque les contrôles de sécurité de base doivent être améliorés. À l’inverse, l’EDR est essentiel pour les entreprises confrontées à des menaces sophistiquées ou ayant besoin de capacités avancées de détection et de réponse. L’utilisation conjointe de l’EPP et de l’EDR fournit une sécurité complète à plusieurs niveaux, couvrant à la fois la prévention et la réponse active.
EDR et antivirus
L’antivirus (AV) constitue une couche de sécurité élémentaire qui détecte et supprime les logiciels malveillants grâce à la comparaison de signatures, à l’analyse heuristique et aux contrôles d’intégrité. L’EDR, quant à lui, détecte, examine et neutralise les menaces sophistiquées qui échappent aux logiciels antivirus, en fournissant une traque des menaces en temps réel et une remédiation automatisée pour une protection complète des terminaux.
Les organisations devraient utiliser un logiciel antivirus pour se protéger contre les logiciels malveillants connus et les vulnérabilités de base. Toutefois, l’EDR est essentiel contre les menaces sophistiquées et les attaques ciblées. La combinaison de ces deux technologies offre une approche de sécurité robuste, en s’appuyant sur l’antivirus pour la défense fondamentale et sur l’EDR pour la détection et la réponse proactives aux attaques avancées, assurant ainsi une protection complète.
EDR et MDR
L’EDR se concentre sur l’identification et la réponse aux menaces au niveau des terminaux, améliorant la sécurité des appareils individuels. En revanche, le service de détection et de réponse managées (MDR) associe l’EDR à une surveillance de sécurité plus large, souvent assurée par un prestataire tiers. Cette stratégie complète permet aux entreprises d’améliorer leur visibilité et de gérer plus efficacement les menaces.
Le MDR est utile aux organisations qui ne disposent pas de compétences ou de ressources internes en cybersécurité, notamment dans les environnements complexes dotés de réseaux distants. La combinaison de l’EDR et du MDR produit souvent les meilleurs résultats, en couvrant les différentes facettes de la cybersécurité tout en assurant une protection complète contre les menaces modernes.
EDR et SIEM
Bien que tous deux renforcent la cybersécurité, le système de gestion des informations et des événements de sécurité (SIEM) et l’EDR remplissent des fonctions distinctes. Le SIEM collecte et analyse les données provenant de diverses sources du réseau, notamment les serveurs, les routeurs et les commutateurs, afin de fournir une vision complète de la sécurité. Il facilite la surveillance et la conformité. L’EDR se concentre quant à lui sur l’identification et la réponse aux menaces au niveau des terminaux, tels que les appareils des utilisateurs et les ordinateurs portables.
Les organisations devraient utiliser un SIEM pour améliorer la visibilité globale sur la sécurité du réseau et la conformité, notamment dans les environnements aux infrastructures complexes. L’EDR est essentiel pour assurer une protection ciblée et une réaction rapide aux menaces visant les terminaux. La combinaison des deux technologies renforce la posture globale de sécurité en permettant une meilleure corrélation des données des terminaux avec les événements réseau de plus grande ampleur.
Les meilleures solutions EDR à envisager
Parmi les meilleures solutions EDR figurent Microsoft Defender XDR, qui s’intègre harmonieusement à l’écosystème de sécurité de Microsoft ; Trend Micro Vision One, connu pour ses vastes renseignements sur les menaces ; et Cybereason Defense Platform, qui offre de solides capacités d’analyse comportementale et de réponse. Ces solutions renforcent la sécurité des terminaux en fournissant aux entreprises des outils avancés pour détecter et contrer efficacement les menaces avancées.
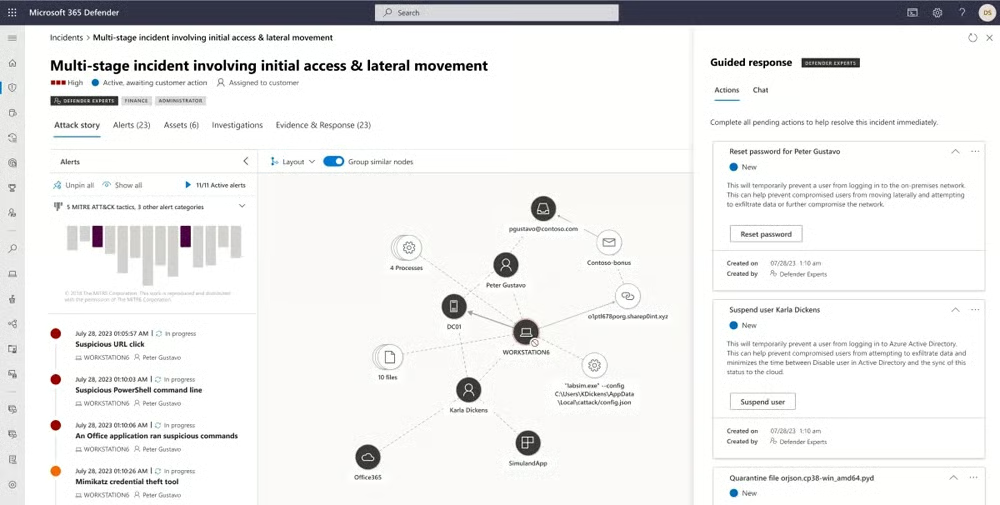
Microsoft Defender XDR
Microsoft Defender XDR est une solution avancée de détection et de réponse qui associe les terminaux, les applications cloud, les outils de collaboration et la gestion des identités. Elle est réputée pour ses performances élevées en matière de sécurité et sa facilité d’utilisation, notamment pour la traque des menaces et le triage des incidents. Elle comprend également une documentation détaillée et des supports de formation pour aider les utilisateurs à gérer facilement la solution. Un essai gratuit de 30 jours est disponible, et une tarification personnalisée peut être communiquée sur demande.
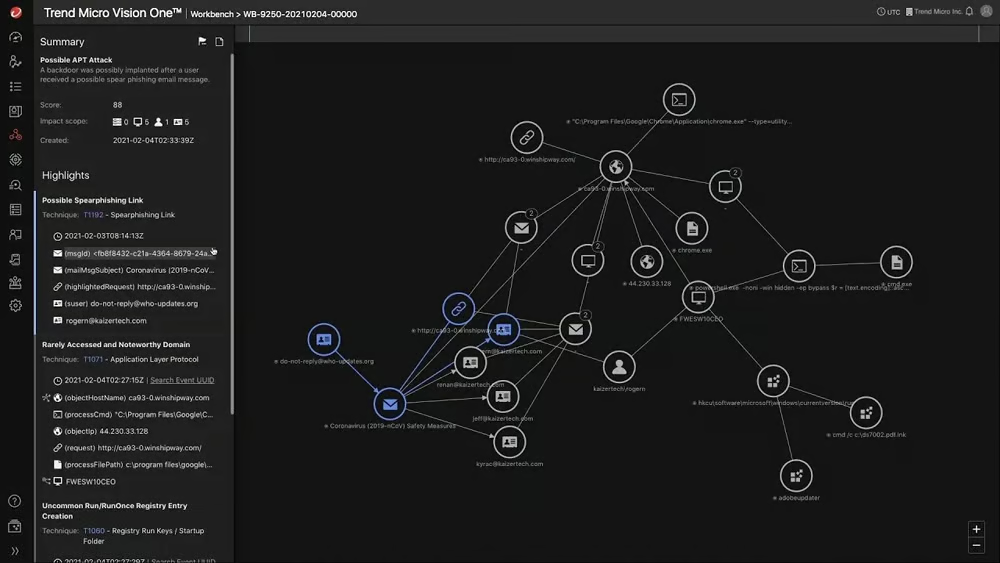
Trend Micro Vision One
Trend Micro Vision One est une solution complète de gestion XDR et de la surface d’attaque, conçue pour les entreprises utilisant plusieurs produits de sécurité. Elle améliore la cohérence de l’infrastructure et aide les équipes de cybersécurité débutantes. Grâce à ses connecteurs tiers robustes et à ses services managés, elle est idéale pour les entreprises qui ne disposent pas d’importantes ressources informatiques. Un essai gratuit et une démonstration de 30 jours sont proposés, et les informations tarifaires personnalisées sont disponibles sur demande.
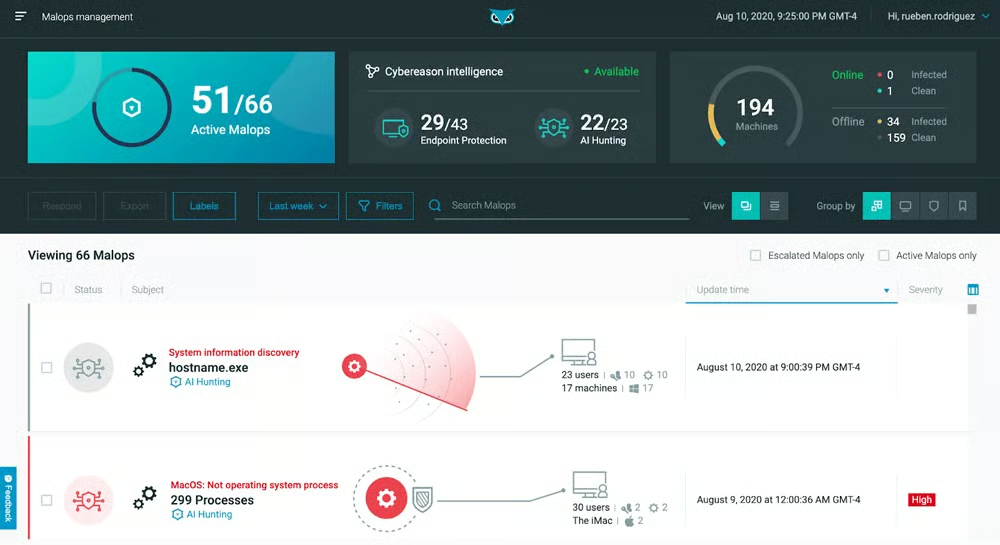
Cybereason Defense Platform
Cybereason Defense Platform est spécialisée dans la visualisation de la sécurité, avec de solides capacités et une documentation exhaustive. Elle adopte une approche MalOps approfondie, en évaluant les menaces et en créant des récits d’attaque détaillés. Elle a obtenu de très bonnes évaluations lors des tests MITRE. Cybereason propose les offres Enterprise, Enterprise Advanced et Enterprise Complete, dont les tarifs sont disponibles sur demande.
Découvrez d’autres solutions de détection et de réponse sur les terminaux (EDR) de premier plan dans notre guide, qui présente leurs principales fonctionnalités, leurs avantages, leurs limites et d’autres informations susceptibles de vous aider à choisir la meilleure solution EDR pour vos besoins.
Foire aux questions (FAQ)
Comment choisir une solution EDR adaptée à mon entreprise ?
Pour sélectionner la meilleure solution EDR pour votre entreprise, prenez en compte le prix, les options de déploiement (cloud ou sur site), les fonctionnalités essentielles et supplémentaires (telles que la détection des menaces et l’intégration de l’IA), ainsi que l’assistance client. Évaluez vos exigences de sécurité, vos ressources disponibles et votre expertise. Vérifiez la compatibilité avec les solutions de sécurité existantes et, si vos effectifs sont limités, envisagez des services de détection et de réponse managées.
Puis-je intégrer l’EDR à d’autres solutions ?
L’EDR peut être associé à d’autres technologies telles que le SIEM, l’antivirus et l’EPP afin d’améliorer ses capacités de protection. La combinaison de l’EDR avec ces outils donne naissance à une stratégie de sécurité à plusieurs niveaux, qui améliore la détection et la réponse aux menaces sur l’ensemble du réseau. L’intégration fournit une protection complète en combinant les données de plusieurs sources et en couvrant différents domaines de la cybersécurité.
Quelle est la différence entre l’EDR et l’XDR ?
L’EDR se concentre sur les risques au niveau des terminaux, c’est-à-dire des appareils individuels. La détection et réponse étendues (XDR) élargit cette approche en combinant les données provenant de plusieurs niveaux de sécurité, notamment des environnements réseau et cloud. L’XDR améliore l’EDR en matière de visibilité, de détection des menaces, de corrélation des incidents et d’évolutivité.
En résumé : renforcez votre sécurité avec l’EDR
L’EDR s’intègre harmonieusement à d’autres technologies et améliore votre stratégie de cybersécurité grâce à la surveillance en temps réel et à l’analyse approfondie des terminaux. Sans détection et réponse efficaces aux menaces, vos données, vos finances et votre réputation sont en danger. Veillez à ce que votre approche soit alignée sur les objectifs de l’organisation et évaluez votre profil de risque ainsi que votre infrastructure afin de déterminer si l’EDR répond à vos besoins.
Découvrez d’autres solutions de sécurité réseau pour renforcer votre protection et déterminer quelle solution répond le mieux à vos besoins.