













サイバー偵察とは、脅威アクターが脆弱性や攻撃経路を見つけるために用いるプロセスです。偵察中、攻撃者は標的に関するデータを収集し、標的のセキュリティチームやソフトウェアに検知されないよう努めます。攻撃を早期に検知できるよう、この初期段階について自社で理解しておくことが重要です。セキュリティで保護されたコンピューターシステムでは、高度な検知ツールを使って不審な活動を見つけてブロックし、攻撃者を捕捉することもできます。
偵察の仕組み
攻撃を実行する前に偵察を行うには、ハッカーは標的ネットワークの範囲を把握し、開いているネットワークポート、各ポートで稼働しているサービス、ネットワーク全体の構成図などのデータを収集する必要があります。同時に、偵察の全プロセスを通じて気付かれないようにも努めます。
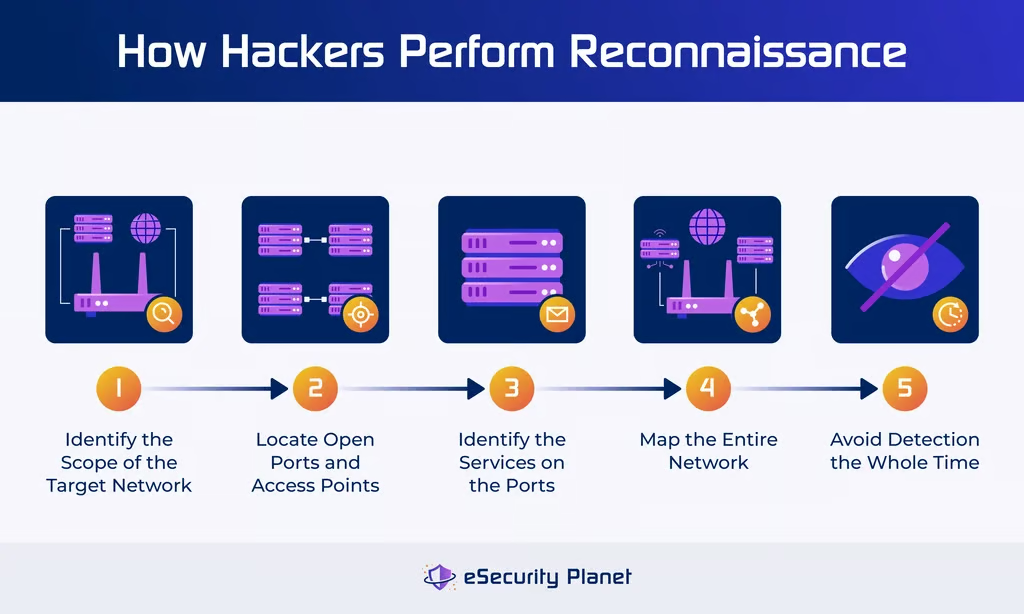
標的ネットワークの範囲を把握する
自社を攻撃する人物は、事前に調査を行っているため、ネットワークの規模を把握している可能性が高いでしょう。また攻撃者は、攻撃範囲を決める必要があります。ネットワーク全体を標的にして徐々に侵入するのか、それとも特定のサブネットだけを狙うのか。偵察では、実際に攻撃を開始した際により効果的に動けるよう、攻撃者が目的を具体化する必要があります。
開いているポートとアクセスポイントを特定する
脅威アクターが標的ネットワークを調べる際は、ネットワークトラフィックが十分に検査されていない、または破棄されていない開放ポートを探して一覧化します。また、適切に設定・保護されていないエンドポイントなど、その他のアクセスポイントも記録します。IoTデバイスはセキュリティ更新に対応していないことが多く、企業のネットワークセキュリティにおける最も弱い部分の1つです。脅威アクターはIoTデバイスをアクセスポイントとして利用する可能性があります。
ポート上のサービスを特定する
脅威アクターは、どのポートにどのサービスが対応しているかも把握しようとします。これにより、攻撃戦略を立てる際の方向性を明確にできます。ポートスキャンの手法を使って特定のネットワークポートにどのサービスが存在するかを把握すれば、実際の攻撃中にその確認で時間を浪費せずに済みます。初期偵察が成功すれば、攻撃中に発見される可能性も低くなります。
ネットワークをマッピングする
ネットワークマッピングは、セキュリティ専門家とハッカーの双方がITインフラ全体を包括的に把握し、すべてのサブネット、サービス、エンドポイント間の接続を確認するために役立つツールです。ただしハッカーにとってのネットワークマッピングには、ルーターやポートの位置、ファイアウォールをすり抜ける必要がある場所の把握も含まれます。
詳しく読む:ネットワークセキュリティの脅威(マルウェア、古い製品、保護されていない公衆ネットワークなど)
検知を回避する
予備的な検知を回避することは、偵察戦略における最も重要な段階の1つです。最も長期化するサイバー攻撃の中には、コンピューターシステムやネットワークへの侵入に数週間、数カ月、さらには数年をかけるものもあり、その間ずっと脅威アクターは身を隠していなければなりません。
多くのハッカーは偵察活動の実行に何年もかけることはありませんが、標的のセキュリティチームや他の従業員に気付かれないよう行動します。標的のネットワークやコンピューターシステムを攻撃するために必要なものをすべて集めながら、時間をかけて進めることが多いのです。
偵察手法の4つのタイプ
攻撃を成功させるには、脅威アクターは事前に十分な情報を集め、何も分からないまま侵入することを避け、可能な限り長く検知を回避する必要があります。代表的な偵察手法には、データ収集、ソーシャルエンジニアリングの実施、ネットワークポートのスキャン、OSの活動のフィンガープリンティングなどがあります。
データ集約
データ集約とは、企業、ネットワーク、コンピューター、ユーザー、物理施設に関する情報をハッカーが収集するあらゆる方法を含む広い概念です。一般的なデータ集約の方法には、次のようなものがあります。
- 企業のWebサイトを調査する:データ収集の最も簡単な方法の1つは、企業のメインWebページや一般公開されている文書を調べることです。
- 従業員を調査する:LinkedInのプロフィールからは、従業員の連絡先情報を含む、業務内容や組織図に関するデータが分かります。
- 物理施設を調べる:ハッカーはオフィスビルやデータセンターをうろつき、弱点を探したり、人の出入りを観察したりすることがあります。
- オープンソースインテリジェンスを調査する:オープンソースの情報はセキュリティに役立ちますが、攻撃者が既存の脆弱性を調べるための手段にもなります。
ハッカーはデータ収集に数時間しかかけないこともあれば、何年もかけることもあります。攻撃者が長期間検知されないままシステム内を移動し、攻撃の最終段階を実行するまでに、複数の侵害が発生した例もあります。
ソーシャルエンジニアリング
ソーシャルエンジニアリングは、標的にするメールアドレスなどの情報を集め、組織の業務に関する詳細を知る手法であるため、しばしば偵察の一種となります。ソーシャルエンジニアリングの例には、次のようなものがあります。
- フィッシング:被害者に金銭やログイン認証情報を要求するメールや電話を送ったり、クリックするよう促す悪意のあるリンクを送り付けたりします。
- スミッシング:SMSやテキストメッセージを使ったフィッシングの一種で、スマートフォン上でユーザーに素早い判断をさせ、だますことを目的とします。
- スピアフィッシング:この手法は通常、一部のフィッシング攻撃よりも対象を絞り、多数の人ではなく特定の少人数に焦点を当てます。
悪意のあるリンクを記載したメールを送るだけでも、被害者が餌に食いつくかどうかを探っているため、偵察になる場合があります。被害者が応じると、攻撃者はその情報を使って企業のリソースへのアクセスを試みます。これは、ハッカーが企業データを盗む代表的な方法の1つです。ハッカーが攻撃を巧妙に実行すれば、被害者はフィッシングに遭ったことに気付かない可能性があります。
ポートスキャン
ハッカーがネットワークを調べてセキュリティ制御の状況を把握する際は、ポートにデータパケットを送信し、何が起きるかを確認してネットワークポートをスキャンすることがよくあります。パケットが宛先まで到達することもあれば、事前設定されたファイアウォールルールによってトラフィックがブロックされることもあります。ポートスキャンを行うことで、ハッカーは次の点を確認できます。
- 既存のファイアウォール:最初のファイアウォールを回避する必要があるかどうかが分かります。
- ネットワークの潜在的なユーザー:特定のネットワークサービスを誰が管理しているかを特定できる可能性があります。
- 現在のポートの状態:各ポートがトラフィックに対して開いているか閉じているか、またはトラフィックをフィルタリングしてブロックしているかを把握しようとします。
さらに、不審な活動がアラートを発生させると、セキュリティ製品がポートスキャンを検知することがあります。そのためハッカーは、検知されないよう注意しなければなりません。
OSフィンガープリンティング
ハッカーは、コンピューターシステムから送られてくるパケットを読み取り、そこからOSのセキュリティポリシーや脆弱性を推測することで、OSフィンガープリンティングを行います。システムの現在の状態を判断する方法として常に信頼できるわけではありませんが、次の観察に役立ちます。
- システムの弱点:データパケットから、攻撃者が侵害を成功させるための足掛かりにできる場所が分かる場合があります。
- ネットワークセキュリティポリシーの可能性:特定のパケットは許可されているのに別のパケットは許可されていないことが分かれば、何らかのポリシーが適用されていると推測できる可能性があります。
- 通常のトラフィックパターン:コンピューターシステムのトラフィックが増える時間帯や、活動が低調になる時間帯を把握できる可能性があります。
OSフィンガープリンティングは、ハッカーがすでにネットワークにアクセスし、検知されずにトラフィックを観察できる場合に最も効果を発揮します。
アクティブ偵察とパッシブ偵察
偵察における2つの主要なアプローチ、アクティブ偵察とパッシブ偵察には、それぞれ異なる戦略があり、どちらも脅威アクターにとって有用です。また、ペネトレーションテスターは、脆弱性を評価し、有害な悪用を防ぐために、これら2つのアプローチを組み合わせることがよくあります。
アクティブ偵察
アクティブ偵察では、攻撃者が標的のマシンと直接やり取りし、悪用可能なデータを列挙します。Pingプローブ、ポートスキャン、tracerouteなどは、機密性の高いリソースやシステムへのアクセス経路を積極的に探す例です。アクティブ偵察はシステムに直接接触するため、ユーザーに行動を把握されやすくなります。パッシブ偵察よりもリスクの高い手法です。
パッシブ偵察
パッシブ偵察はその反対で、攻撃者は直接関与せず、間接的にデータを収集します。Google dorks、オープンソースインテリジェンス(OSINT)、高度なShodan検索、WHOISデータ、パケットスニッフィングなどの手法が含まれます。デジタル以外の調査も含まれ、弱点を探して建物を監視したり、会話を盗み聞きしたり、書面の認証情報を盗んだりする行為も該当します。
組織を偵察から守る8つの方法
ハッカーによるネットワーク偵察を防ぐには、データを収集できる場所をすべて特定し、ネットワークセグメントを作成して、ネットワークを定期的に監視・評価する必要があります。さらに、従業員に情報を共有し、ネットワークアクセスを制限するセキュリティツールを使用し、ハッカーが偵察手法を実行しにくくなるようセキュリティを強化しましょう。
以下の対策は順番を変えたり、いくつかだけ選んだりしても実施できますが、チームが偵察を検知・防止できるよう最も効果的に備えるため、ここではすべてを記載順に行うことを推奨します。
まず自分で偵察を行う
自社を偵察から守る最も重要な方法の1つは、自社ネットワークに対して自ら偵察を実施することです。トラフィックパターン、セキュリティポリシー、バックドア、未修正の脆弱性、IPアドレスなどを調べれば、攻撃者にも見えて悪用できるものが分かります。
Webサイトも確認しましょう。外部に公開する必要が明確にない情報まで公開していないか、そのデータがハッカーに有利に働かないかを確認します。物理施設も調べてください。脅威アクターが機密データを見つける方法は、デジタルなバックドアだけではありません。誰かが直接ネットワークやコンピューターにアクセスする方法を確認しましょう。
ファイアウォールを慎重に設定する
自社のファイアウォールを有効に機能させましょう。偵察が心配なら、パケットスニッフィング、ポートスキャン、OSフィンガープリンティングを示す活動を検知するよう特別に設計されたルールを設定します。ルール同士が矛盾したり、隙間が残ったりしないようにしてください。ハッカーはこうした弱点を利用してファイアウォールを回避し、さらに情報を収集できるからです。設定を完了する前にルールを入念に監査し、矛盾や侵入口がないか確認しましょう。
ネットワークセグメンテーションを実施する
エンタープライズネットワークをセグメント化することで、攻撃者がネットワーク内を従来のように容易に移動できなくなり、偵察の機会を制限できます。すべての入口やアプリケーションで認証を要求するようサブネットを設定しましょう。各サブネットにファイアウォールを設置し、本人確認を要求するセキュリティポリシーを設定することもできます。これにより、ラテラルムーブメントの機会が大幅に減り、脅威アクターが収集できるデータも制限されます。
ネットワークトラフィックとログを監視する
自社の監視・ログ管理ソリューションは、ネットワーク上のトラフィックやユーザーから発生する異常な兆候を捉える必要があります。もちろん、適切に分析する方法も必要ですが、優れた監視ツールなら、人員が手作業で見つけられるより多くの偵察の試みを特定できます。監視やログ管理のシステムがない場合は、ネットワーク上の危険信号を見逃さないよう、できるだけ早く導入しましょう。
偵察によってセキュリティチームが観察できる奇妙なトラフィックパターンが生じることもありますが、脅威アクターは自分たちの行動を隠す手法も使います。誰かが調査していることを判断する際、トラフィックパターンだけに頼るべきではありません。ただし、ネットワークセキュリティ監視ツールがパケットスニッフィングのような不審な活動を警告する場合もあります。
侵入検知・防止システムを検討する
侵入検知システム(IDS)と侵入防止システム(IPS)は、侵入検知・防止システム(IDPS)という1つの製品に統合されることがよくあります。検知と防止は同時に行う方が脅威の阻止に効果的なので、両方を組み合わせて使用しましょう。IDPSソリューションは、ログ分析やシステム監視などの脅威特定機能に加え、悪意のある行動のブロックや隔離といった脅威排除機能も提供します。
まだ導入していない場合は、最適な侵入検知・防止システムに関するガイドをご覧ください。
脆弱性スキャンツールを導入する
脆弱性スキャンソフトウェアを使って、ネットワーク、重要なアプリケーション、エンドポイントなど、自社のITインフラに存在する弱点を常に探しましょう。脆弱性スキャナーは、セキュリティ担当者が手作業で行う必要のある作業を一部削減し、人間が常に気付けるとは限らない問題の発見にも役立ちます。
セキュリティソフトウェア製品に加えて、チームはMITRE ATT&CK、CISA、NISTなど信頼できる情報源が示す最新の脆弱性についても把握しておく必要があります。修正の優先順位を付け、パッチを適用し、推奨されるその他の緩和策も実施しましょう。
脆弱性の自動スキャンにさらなる支援が必要な場合は、企業向けの最適な脆弱性スキャナーのおすすめをご覧ください。
定期的にセキュリティ評価を実施する
ITインフラのセキュリティ体制を頻繁に評価することは、ハッカーにも見えるものを把握する最善の方法の1つです。脅威アクターの目線で考えてみましょう。トラフィックを観察したり、バックドアを見つけたりする機会はどこにあるでしょうか。見つけた脆弱性をすべて記録し、それぞれに対処する担当者を割り当ててください。今は暫定的な措置を講じるだけでも構いません。
ネットワーク監査とファイアウォール監査は、ネットワークセキュリティの有効性を評価するのに役立つ2つのツールです。脆弱性を深く調査したい場合は、ペネトレーションテスターの起用を検討しましょう。ペネトレーションテスターは、ネットワークやコンピューターシステムに存在するあらゆる弱点を見つけようとします。また、侵害の最大の原因の1つである人的ミスに起因するリスクも特定できる可能性があります。
セキュリティリスクについて従業員を教育する
自社が成長のために必要な方法を判断したら、すぐに従業員へ共有しましょう。CEOからインターンまで、全員が対象です。基本的なサイバーセキュリティ研修は役立ちますが、楽しく記憶に残る内容にするよう努めてください。チームメンバーがセキュリティの重要性を理解するほど、協力する意欲も高まります。
従業員とは、少人数のチーム単位に至るまで、定期的に話し合う機会も設けてください。マネージャーは、不審なメールや建物内を不自然にうろつく人物など、チームが警戒すべき偵察手法について話し合う必要があります。頻繁な話し合いは内部脅威の抑止にもなります。悪意を持つ従業員は、セキュリティが普段から話題になっていると、攻撃を実行することに不安を感じるでしょう。
偵察防止に役立つ主要ツール4選
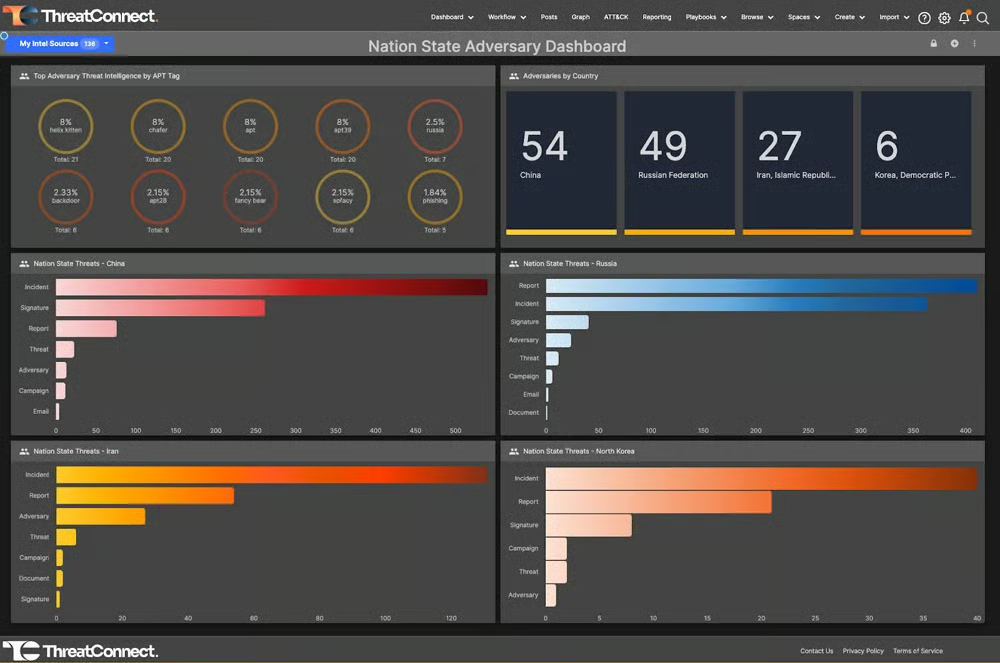
偵察手法の検知は困難ですが、不可能ではありません。複雑な脅威を特定し、攻撃者を同時におびき寄せて封じ込められるよう、脅威インテリジェンスとデセプション技術を組み合わせて使用することを推奨します。 ThreatConnectとRapid7 ThreatCommandは脅威インテリジェンス機能を提供し、Cynet AutoXDRとAcalvio ShadowPlexはハニーポットなどのデセプション技術を提供します。
ThreatConnect(脅威インテリジェンス)
ThreatConnectは、エアギャップ環境への導入を含む複数の導入方法に対応した、エンタープライズ向けの脅威インテリジェンスプラットフォームです。主な機能として、アラートの自動トリアージや、発見した脅威とMITRE ATT&CKデータベースのマッピングなどがあります。Palo Alto、LogRhythm、CrowdStrikeをはじめとするセキュリティプロバイダーとの統合にも対応しています。
ThreatConnectは料金を公開していないため、個別の料金については営業チームに問い合わせる必要があります。無料トライアルもありませんが、無料デモを予約してプラットフォームの仕組みを確認できます。
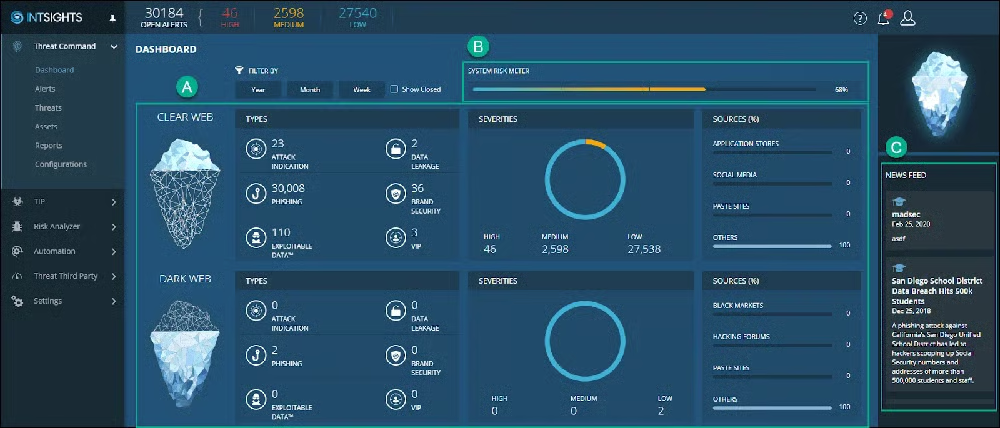
Rapid7 Threat Command(脅威インテリジェンス)
Rapid7 Threat Commandは、24時間365日の対応と、アラート管理や修復などの高度な機能を必要とする企業向けの脅威インテリジェンスソリューションです。脅威スコアリング機能は、複数のパラメーターに基づき、侵害の痕跡を示す各インジケーターのスコアを自動的に算出します。同社のInsightIDR製品(EDR、SIEM、インシデント対応機能を含む)と組み合わせると、さらに強力です。
Rapid7はThreat Commandの料金を公開していませんが、一部の限定的な料金情報は販売代理店から入手できます。無料トライアルはありませんが、Rapid7の営業チームにデモを予約できます。
どちらも自社に適していないと思われる場合は、主要な脅威インテリジェンスプラットフォームに関する完全ガイドで他の選択肢をご確認ください。
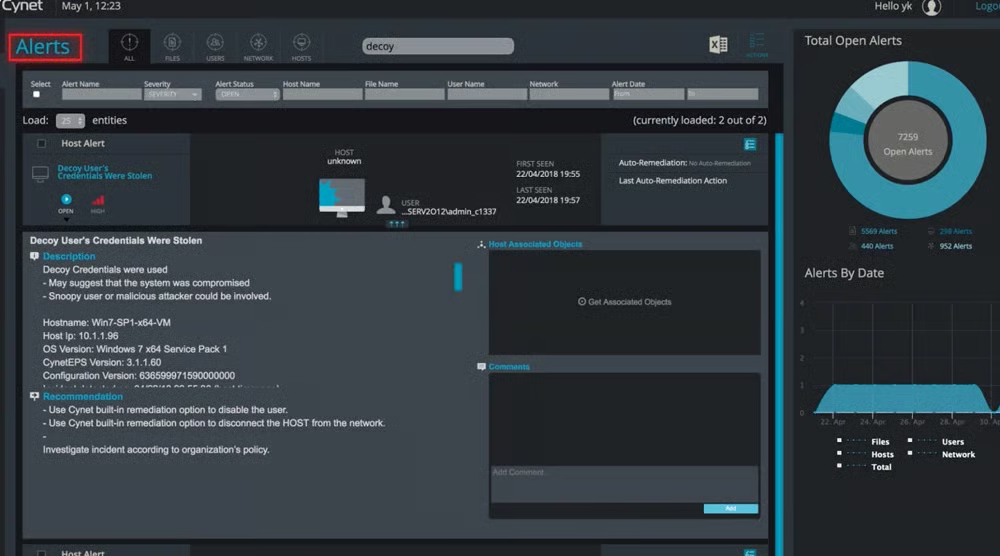
Cynet 360 AutoXDR(デセプション)
Cynetのデセプション技術は、拡張検知・対応ソリューションであるAutoXDRプラットフォームの構成要素の1つです。顧客はおとりファイルを作成したり、Cynetの標準オプションを使用したりして、脅威アクターをだますことができます。脅威アクターがファイルを開いたり、おとりのパスワードを使おうとしたりすると、セキュリティチームにアラートが届きます。これにより、脅威アクターが深く侵入する前に、潜在的な偵察活動を特定できます。
自社に固有の料金の詳細については、Cynetの営業チームに問い合わせてください。CynetはAutoXDRの無料トライアルを提供していますが、期間は明確ではありません。AutoXDRのデモをリクエストすることもできます。
Acalvio ShadowPlex(デセプション)
Acalvio ShadowPlexは、エンタープライズIT環境とユーザーID管理プロセスの両方にデセプションを提供する、高度なセキュリティ製品です。主なツールには、脆弱性を意図的に露呈させるよう設定ミスを施したLuresや、既存の業務資産に導入するBreadcrumbsなどがあります。ShadowPlexはオンプレミスまたはクラウドに導入できます。
AcalvioはShadowPlexの料金情報を独自には提供していませんが、一部の販売代理店はマーケットプレイスで情報を掲載しています。ShadowPlexに無料トライアルはありません。仕組みを確認したい場合は、Acalvioの営業チームにデモを予約してください。
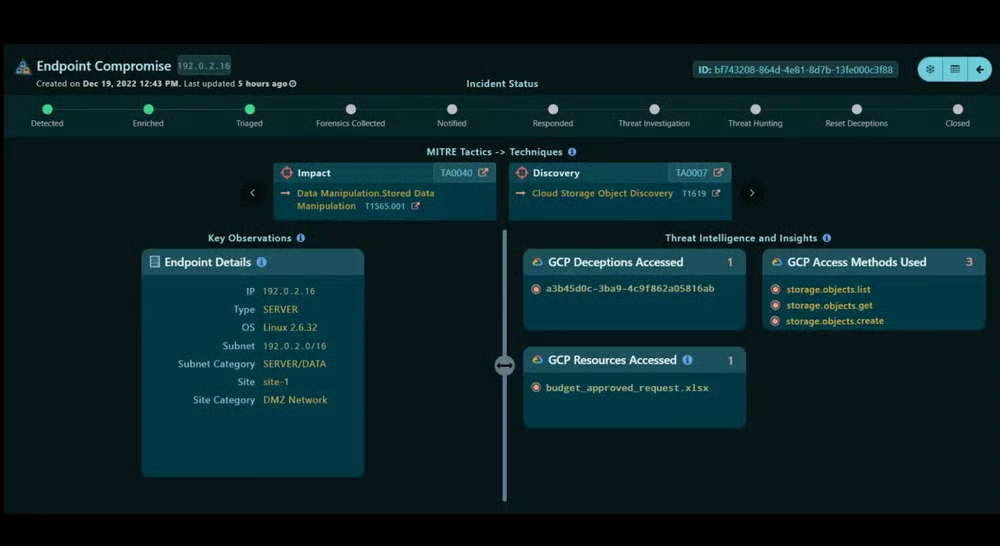
さらに多くの選択肢を検討したい場合は、セキュリティ業界の最適なデセプションツールに関するガイドをご覧ください。
まとめ:偵察の防止には高度な技術が必要
ハッカーがより巧妙な攻撃手法を開発するにつれて、検知されないケースが増えています。また、攻撃者がシステムの仕組みを徐々に学習し、ひそかに侵害していくことで、執拗な脅威が何年も検知されないこともあります。攻撃者が多くの情報を得る前に、偵察段階の早期で阻止するには、同等に高度なセキュリティソリューションが必要です。偵察手法を特定することは、チームにとって最も有効な防御策の1つです。
自社を守る取り組みを続けるため、エンタープライズネットワークを保護する方法を学びましょう。