

















Incidents de logiciels malveillants ciblant les appareils de l’Internet des objets (IoT) basés sur Linux ont augmenté de plus d’un tiers en 2021, trois familles de logiciels malveillants étant principalement à l’origine de cette hausse.
Selon un rapport de CrowdStrike, les logiciels malveillants ciblant ces appareils ont progressé de 35 % d’une année sur l’autre en 2021, et les familles XorDDoS, Mirai et Mozi étaient responsables de 22 % de l’ensemble des logiciels malveillants visant les appareils IoT basés sur Linux. Le nombre d’échantillons de Mozi trouvés sur le terrain a été multiplié par dix, a écrit Mihai Maganu, chercheur en menaces chez CrowdStrike, dans un article de blog.
L’objectif principal de tous ces logiciels malveillants est de compromettre les appareils et les systèmes, de les intégrer à un botnet et de les utiliser pour lancer des attaques par déni de service distribué (DDoS) attaques, a écrit Maganu. Cela fait écho à des rapports similaires faisant état d’une hausse des attaques DDoS dans le monde. L’an dernier, des chercheurs de Kaspersky ont constaté que ces attaques avaient augmenté d’environ un tiers d’une année sur l’autre au troisième trimestre 2021.
L’an dernier, Microsoft Azure a déclaré être parvenu à contrer une attaque DDoS record contre un client européen.
À lire aussi : Les 8 meilleurs fournisseurs de services de protection contre les attaques DDoS
Menaces visant l’open source et l’IoT
Les chiffres de CrowdStrike mettent en évidence non seulement la menace qui pèse sur les technologies open source – voir Log4j – mais aussi celle qui provient des appareils IoT, une préoccupation de longue date pour les entreprises à mesure que ces appareils deviennent plus connectés et plus intelligents.
Linux est largement utilisé dans les serveurs web et les infrastructures cloud, mais ce logiciel open source est également très présent dans les appareils mobiles et IoT en raison de son évolutivité, de ses performances et de sa sécurité. En outre, le vaste éventail de distributions facilite la prise en charge de multiples architectures matérielles.
Cependant, alors que plus de 30 milliards d’appareils IoT devraient être connectés à Internet d’ici 2026, les attaques contre ces appareils peuvent avoir des conséquences très diverses.
« Avec les différentes versions et distributions de Linux au cœur des infrastructures cloud, mobiles et IoT, cela représente une occasion considérable pour les acteurs malveillants », a-t-il écrit. « Qu’il s’agisse de comptes codés en dur, de ports ouverts ou de vulnérabilités non corrigées, les appareils IoT fonctionnant sous Linux sont des proies faciles pour les acteurs malveillants — et leur compromission massive peut menacer l’intégrité de services Internet critiques. »
À lire aussi : Les meilleures solutions de sécurité pour l’IoT
Une surface d’attaque en forte croissance
Bud Broomhead, PDG du fournisseur de solutions de cybersécurité Viakoo, a déclaré à eSecurity Planet que les appareils IoT constituent la surface d’attaque la plus vaste et celle qui croît le plus rapidement pour la plupart des entreprises, et qu’ils présentent davantage de vulnérabilités connues que les systèmes informatiques traditionnels.
Il y a une multitude de raisons à cela, a déclaré Broomhead. Les entreprises peuvent compter jusqu’à 100 fois plus d’appareils IoT que d’autres systèmes ; les solutions de correction des vulnérabilités basées sur des agents ne fonctionnent pas avec ces appareils, contrairement à d’anciens vecteurs de menace comme les attaques de type « man-in-the-middle », et le grand nombre d’appareils IoT vulnérables permet de constituer et de déployer d’immenses armées de botnets.
D’autres problèmes se posent également, notamment le fait que de nombreux appareils IoT sont gérés par des équipes métier plutôt que par le service informatique, et que beaucoup utilisent des systèmes d’exploitation non standard avec lesquels les produits traditionnels de cybersécurité informatique ne sont pas compatibles.
« Les appareils IoT présentent deux menaces fondamentales », a-t-il déclaré. « Le plus grand risque est que des systèmes IoT — pensez au contrôle de l’eau ou aux pipelines — puissent être contrôlés par un acteur malveillant afin de provoquer des dommages matériels, des pertes humaines ou de faciliter des actes terroristes. Les appareils IoT vulnérables représentent également une menace, car ils peuvent servir de point d’entrée dans un réseau, permettant ensuite de se déplacer latéralement vers des données d’entreprise sensibles ou d’autres systèmes. Comme les appareils IoT remplissent des fonctions essentielles à l’activité et à la mission, les éteindre n’est souvent pas une option, ce qui rend par nature leur exploitation plus risquée que celle de systèmes informatiques pouvant être mis hors ligne. »
Voir aussi : L’UE va obliger les fabricants d’appareils IoT et sans fil à renforcer leur sécurité
Mozi, XorDDoS et Mirai
Mozi est un réseau de botnet pair à pair (P2P) détecté pour la première fois en 2019, qui utilise le système de table de hachage distribuée (DHT). Le DHT intègre un mécanisme de recherche distribué et décentralisé qui permet à Mozi de dissimuler facilement ses communications avec un serveur de commande et de contrôle (C2) derrière un grand nombre de flux DHT légitimes.
« L’utilisation du DHT est intéressante, car elle permet à Mozi de développer rapidement un réseau P2P », a écrit Maganu. « Et comme il utilise une extension du DHT, ce trafic n’est pas corrélé au trafic normal, ce qui rend difficile la détection des communications avec le C2. Mozi infecte les systèmes en lançant des attaques par force brute contre les ports SSH et Telnet. Il bloque ensuite ces ports afin de ne pas être remplacé par d’autres acteurs malveillants ou logiciels malveillants. »
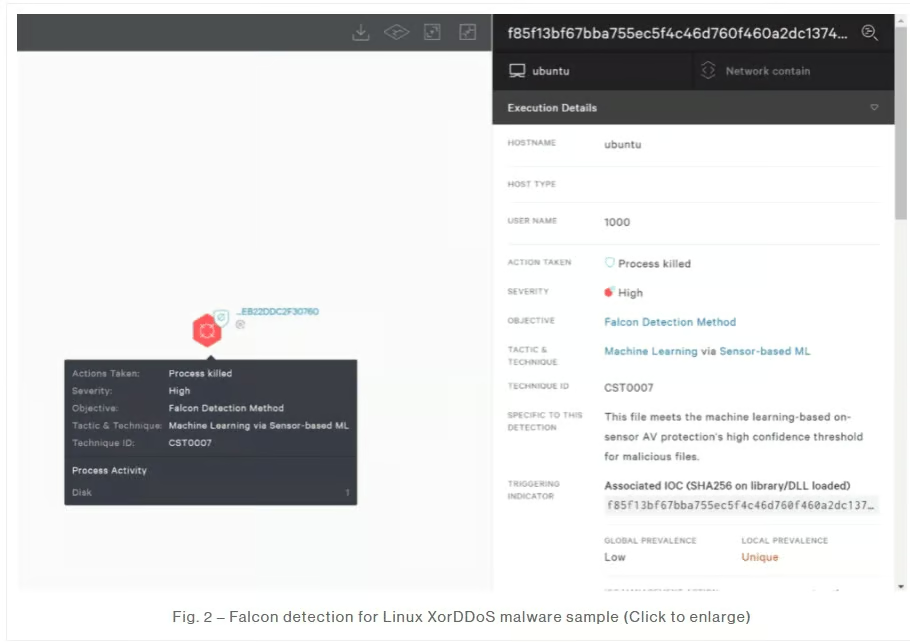
En 2021, CrowdStrike a également observé une hausse de 123 % d’une année sur l’autre du nombre d’échantillons de XorDDoS, un cheval de Troie ciblant plusieurs architectures Linux, notamment celles équipées de puces x86 d’Intel et d’AMD ainsi que de processeurs Arm. Ce logiciel malveillant utilise des attaques par force brute contre SSH pour prendre le contrôle à distance des appareils, et certaines variantes permettent aux acteurs malveillants d’analyser et de rechercher des conteneurs Docker, a-t-il écrit.
Mirai, un cheval de Troie Linux présent depuis 2016, ressemble à Mozi en ce qu’il exploite des protocoles et des mots de passe faibles pour compromettre les appareils au moyen d’attaques par force brute. Son développeur a publié le code source de Mirai, ce qui a accéléré la multiplication des variantes, notamment Sora, IZIH9 et Rekai. Au total, le nombre d’échantillons identifiés des trois familles a augmenté en 2021, de 33 % pour Sora à 83 % pour Rekai.
Les données sensibles, une cible de choix
Il n’est pas surprenant que les appareils IoT, dont le nombre augmente rapidement, soient devenus une cible privilégiée des acteurs malveillants, selon John Bambenek, responsable de la chasse aux menaces chez le fournisseur de cybersécurité Netenrich.
« Tout ce qui contient des données sensibles constitue une cible de choix », a déclaré Bambenek à eSecurity Planet. « Les criminels veulent gagner de l’argent. Les espions veulent voler des informations. Si un Commodore 64 stockait suffisamment de données de valeur pour qu’un criminel y trouve son intérêt, ils y déploieraient aussi un zero-day. Le problème des appareils IoT est qu’ils disposent de toutes les fonctionnalités d’une machine Linux, sans possibilité d’y installer la moindre protection. »
Beaucoup nécessitent des mises à jour du micrologiciel plutôt que l’utilisation d’outils tels que yum ou apt pour appliquer les correctifs, ajoute-t-il, et les utilisateurs ne peuvent pas déployer de protection des terminaux sur la plupart d’entre eux.
« Les appareils IoT ont redonné leur grandeur aux botnets », a déclaré Bambenek.
Ils peuvent également servir de voie d’accès au réseau et aux données d’une entreprise, a-t-il ajouté. En particulier, les appareils IoT qui traitent des informations sensibles, tels que les appareils de point de vente (POS) et les équipements médicaux, peuvent être exploités pour voler et exfiltrer des données.
Mesures de protection de l’IoT
Broomhead, de Viakoo, a indiqué que les entreprises peuvent prendre trois mesures clés pour se protéger de la menace posée par les appareils IoT vulnérables, notamment tenir un inventaire des actifs informatiques complet et corriger leurs vulnérabilités. Il a également recommandé de mettre en œuvre une solution automatisée de correction des vulnérabilités IoT afin d’appliquer les correctifs de sécurité le plus rapidement possible, et d’étendre une initiative de zéro confiance au matériel IoT.
La première suggestion de Bambenek est de jeter brutalement — de « yeet » — les appareils IoT.
« Si une entreprise ne peut pas « yeet » ses appareils IoT non gérés dans l’abîme, elle devrait les placer sur des segments de réseau isolés et utiliser des outils de sécurité réseau et un IPS pour protéger ces appareils et identifier les comportements anormaux qu’ils présentent », a-t-il déclaré.
Pour aller plus loin : Les meilleurs logiciels de gestion des correctifs