

















Microsoft colmate deux failles de sécurité, dont l’une est depuis des années une cible privilégiée des attaquants et dont l’autre pourrait, comme l’a récemment découvert le géant des logiciels d’entreprise, être exploitée pour installer un package malveillant.
Dans le même temps, le gouvernement fédéral ajoute une autre faille de Microsoft à sa liste des vulnérabilités connues, accordant aux agences fédérales jusqu’au 18 février pour corriger un bug présent dans toutes les versions non corrigées de Windows 10 et exhortant les organisations privées et commerciales à remédier à toutes les failles répertoriées dans son Catalogue des vulnérabilités exploitées connues.
Dans son alerte, la Cybersecurity and Infrastructure Security Agency (CISA) a déclaré que la décision d’ajouter la faille — suivie sous le nom de CVE-2022-21882 — était « fondée sur des éléments démontrant que des acteurs malveillants exploitent activement les vulnérabilités répertoriées dans le tableau ci-dessous. Ces types de vulnérabilités constituent fréquemment un vecteur d’attaque pour les cybercriminels de tous types et présentent un risque important pour l’administration fédérale. »
« Il semble que la CISA ait ajouté cette faille par mesure de diligence, plutôt qu’en raison d’un niveau de menace élevé », a déclaré Mike Parkin, ingénieur chez l’éditeur de cybersécurité Vulcan Cyber, à eSecurity Planet. « D’après les explications de Microsoft, l’attaque nécessite un accès local et présente un niveau de complexité élevé, deux facteurs qui réduisent la probabilité qu’elle soit largement utilisée dans la nature. Des correctifs sont disponibles et doivent être déployés dans le cadre des procédures de maintenance habituelles de toute organisation. »
À lire aussi : Meilleurs logiciels de gestion des correctifs
Désactivation des macros VBA
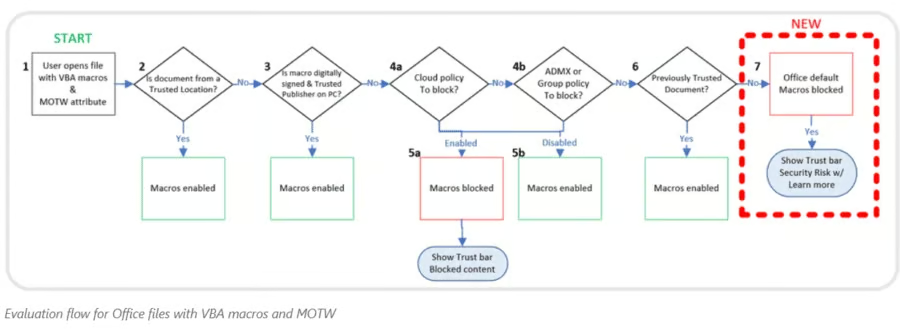
Les responsables de Microsoft ont notamment annoncé cette semaine leur intention de bloquer par défaut les macros Visual Basic for Applications (VBA) dans plusieurs applications Office. La modification vise les macros VBA provenant d’Internet. Les utilisateurs ne pourront plus activer certains contenus d’un simple clic sur un bouton. S’ils essaient de le faire, une barre de message les invitera à en savoir plus sur la situation.
« Le paramétrage par défaut est plus sécurisé et devrait mieux protéger davantage d’utilisateurs, notamment les particuliers et les travailleurs du savoir des organisations gérées », a écrit Kellie Eickmeyer, responsable principale de programme chez Microsoft, dans un article de blog. « Depuis des années, Microsoft Office propose de puissantes fonctions d’automatisation appelées contenus actifs, dont les macros sont le type le plus courant. Même si nous fournissions une barre de notification pour avertir les utilisateurs au sujet de ces macros, ceux-ci pouvaient toujours décider de les activer en cliquant sur un bouton. »
Les acteurs malveillants peuvent envoyer des macros dans des fichiers Office à des utilisateurs qui pourraient facilement les activer, entraînant la diffusion de charges malveillantes.
« L’impact peut être grave : notamment des logiciels malveillants, des identités compromises, des pertes de données et des accès à distance », a écrit Eickmeyer.
Cette modification s’inscrit dans une tendance récente chez Microsoft, qui a commencé à prendre lui-même les choses en main en matière de sécurité, les utilisateurs pouvant tarder à installer les correctifs critiques (voir Microsoft rend les correctifs d’Exchange Server moins facultatifs).
La sécurité par défaut
La modification commencera à être déployée avec la version 2203, d’abord dans la préversion du canal actuel au début du mois d’avril, puis dans d’autres canaux de mise à jour, tels que le canal actuel, le canal Entreprise mensuel et le canal Entreprise semestriel. Elle concernera Office sur les appareils fonctionnant sous Windows et affectera Access, Excel, PowerPoint, Word et Visio.
Les professionnels de la sécurité ont salué la décision de Microsoft.
« L’un des aspects importants, mais sous-estimés, de la cybersécurité est que les paramètres par défaut comptent — et comptent parfois beaucoup », a déclaré Oliver Tavakoli, directeur technique de l’entreprise de cybersécurité Vectra, à eSecurity Planet. « Des décisions apparemment équilibrées prises par les responsables produit des fournisseurs d’applications et de plateformes peuvent exposer leurs clients à des risques extraordinaires. Comme le montre l’exemple des macros VBA, une fois un tel choix effectué, il est difficile et long de modifier le paramètre par défaut pour adopter une option plus sécurisée, car la crainte de provoquer des dysfonctionnements crée une forme de paralysie institutionnelle. »
Selon Tavakoli, le raisonnement est simple : « Désactiver par défaut les fonctionnalités susceptibles d’avoir des implications en matière de sécurité et laisser les clients décider si leur avantage l’emporte sur le risque de sécurité lié à leur activation. »
Une évolution de la sécurité attendue depuis longtemps
Ray Kelly, Fellow chez NTT Application Security, a déclaré à eSecurity Planet que « les macros VBA sont une cible pour les pirates depuis plus de deux décennies ; elles sont faciles à coder et à exécuter avec les autorisations de l’utilisateur actuel. Bloquer les macros par défaut est une bonne décision, au prix d’un certain inconfort, et peut potentiellement protéger un utilisateur contre les rançongiciels ou la perte de données. »
Jon Gaines, consultant senior en sécurité des applications chez nVisium, a souligné que, pour les équipes rouges de nombreuses organisations, les macros constituaient un outil utile dans le cadre de la formation à la sécurité. Il a également reproché à Microsoft d’avoir mis trop longtemps à désactiver les macros VBA.
« Les macros représentent une menace pour les utilisateurs d’Office depuis de nombreuses années », a déclaré Gaines à eSecurity Planet. « Il était temps que [Microsoft] mette enfin cette mesure en œuvre, mais je ne pense pas qu’elle mette complètement les utilisateurs finaux à l’abri. Il est important de préciser que cela ne concerne que les fichiers Office téléchargés depuis Internet, qui affichaient déjà un avertissement lorsqu’ils contenaient une macro. Toutefois, faire en sorte qu’il faille plus d’un clic pour exécuter les macros est une excellente avancée. »
À lire aussi : Principales solutions de passerelle de messagerie sécurisée
Désactivation temporaire de MSIX
À la fin de la semaine dernière, Microsoft a également annoncé la désactivation temporaire du gestionnaire de protocole ms-appinstaller de MSIX dans son programme d’installation Windows AppX, après avoir découvert qu’une faille de sécurité était exploitée par des cybercriminels pour diffuser des logiciels malveillants tels qu’Emotet (un cheval de Troie diffusé par e-mail), TrickBot (un cheval de Troie bancaire) et Bazaloader (susceptible d’entraîner le vol de données ou l’installation d’un rançongiciel).
Dans un article de blog, Dian Hartono, responsable de programme chez Microsoft, a écrit que l’éditeur avait appris qu’un attaquant pouvait usurper l’identité d’App Installer pour installer un package que l’utilisateur ne souhaitait pas installer. La vulnérabilité est suivie sous le nom de CVE-2021-43890.
« Nous travaillons activement à corriger cette vulnérabilité », a écrit Hartono. « Pour l’instant, nous avons désactivé le schéma ms-appinstaller (protocole). Cela signifie qu’App Installer ne pourra pas installer directement une application depuis un serveur web. Les utilisateurs devront d’abord télécharger l’application sur leur appareil, puis installer le package avec App Installer. Cela peut augmenter la taille du téléchargement de certains packages. »
Avec le package d’application MSIX, certaines applications Windows anciennes peuvent bénéficier de « fonctionnalités modernes de packaging et de déploiement », offrant aux entreprises un moyen de s’assurer que leurs applications sont à jour et de faciliter leur installation.
« Le gestionnaire de protocole ms-appinstaller a été introduit pour permettre aux utilisateurs d’installer une application de manière transparente, en cliquant simplement sur un lien présent sur un site web », a écrit Hartono. « Ce gestionnaire permet aux utilisateurs d’installer une application sans avoir à télécharger l’intégralité du package MSIX. Cette expérience est populaire et nous sommes ravis qu’elle ait été adoptée par tant de personnes aujourd’hui. »
Le protocole sera réactivé une fois sa sécurité garantie. Microsoft envisage de mettre en place une stratégie de groupe qui permettra aux administrateurs informatiques de réactiver le protocole et d’en contrôler l’utilisation au sein de leur organisation.
À lire ensuite : Principaux outils de gestion des vulnérabilités