

















En novembre, Microsoft a déjoué une gigantesque attaque par déni de service distribué (DDoS) dans son cloud Azure, que des responsables ont qualifiée de plus importante jamais enregistrée. Il s’agit de la dernière d’une vague d’attaques record qui a déferlé sur le secteur informatique au second semestre 2021.
Le géant des logiciels d’entreprise et du cloud a déclaré dans un article de blog cette semaine qu’au cours des six derniers mois de l’année, le nombre d’attaques DDoS dans le monde avait augmenté de 40 % par rapport au premier semestre 2021, avec une moyenne de 1 955 attaques par jour et un maximum de 4 296 le 10 août. Microsoft a lui-même neutralisé 359 713 attaques distinctes contre son infrastructure entre juillet et décembre, soit une hausse de 43 % par rapport au premier semestre 2021.
En outre, l’activité DDoS a également atteint des niveaux inédits en matière de complexité et de fréquence, ont écrit dans l’article de blog Anupam Vij, principal PM manager, et Syed Pasha, principal network engineer, tous deux au sein d’Azure Networking.
Ils ont relevé que « la disponibilité de services DDoS à la demande ainsi que leurs faibles coûts — environ 300 USD par mois seulement — permettent à n’importe qui de mener très facilement des attaques DDoS ciblées ».
Une nouvelle attaque record
Les responsables d’Azure ont indiqué en octobre qu’ils avaient réussi à neutraliser une attaque DDoS de 2,4 térabits par seconde contre un client européen du cloud, lancée depuis la région Asie-Pacifique. Cette attaque était 140 % plus importante qu’une attaque de 1 Tbit/s en 2020 et dépassait en ampleur tout événement similaire jamais détecté sur le cloud public Azure, ont-ils précisé.
Depuis, Azure a réussi à contrer trois attaques encore plus importantes, dont une en novembre qui a atteint un débit de 3,47 Tbit/s et un rythme de 240 millions de paquets par seconde (pps). Elle visait un client d’Azure en Asie.
« Il s’agissait d’une attaque distribuée provenant d’environ 10 000 sources et de plusieurs pays du monde, dont les États-Unis, la Chine, la Corée du Sud, la Russie, la Thaïlande, l’Inde, le Vietnam, l’Iran, l’Indonésie et Taïwan », ont écrit Vii et Pasha.
L’attaque DDoS a utilisé plusieurs vecteurs d’attaque visant la réflexion via le protocole UDP (User Datagram Protocol), notamment le protocole SSDP (Simple Service Discovery Protocol), le protocole CLDAP (Connection-less Lightweight Directory Access Protocol), le système DNS (Domain Name System) et le protocole NTP (Network Time Protocol). L’attaque a connu un pic unique, qui a duré environ 15 minutes.
À lire également : Comment stopper les attaques DDoS : 6 conseils pour lutter contre les attaques DDoS
Deux autres attaques DDoS majeures
Deux autres attaques importantes ont également été observées en décembre, dont une attaque UDP en Asie qui a atteint 3,25 Tbit/s, a duré plus de 15 minutes et comportait quatre pics principaux, le plus élevé atteignant 3,25 Tbit/s. Un deuxième pic a atteint 2,54 Tbit/s. L’autre attaque était un flood UDP de 2,55 Tbit/s qui a duré un peu plus de cinq minutes.
Ces attaques s’inscrivaient dans un paysage DDoS plus vaste et en pleine évolution, marqué non seulement par une hausse rapide du nombre d’incidents, mais aussi par une sophistication accrue et un décalage des périodes où ces incidents se produisent habituellement.
« Fait intéressant, les attaques étaient moins concentrées pendant les fêtes de fin d’année que les années précédentes, ont-ils écrit. Nous avons observé davantage d’attaques au troisième trimestre qu’au quatrième, avec un pic en août, ce qui pourrait indiquer que les attaquants tendent à agir toute l’année — la période des fêtes n’est plus la saison DDoS par excellence ! Cela souligne l’importance d’une protection contre les DDoS toute l’année, et pas uniquement pendant les périodes de trafic intense. »
Voir les principaux fournisseurs de services de protection contre les DDoS pour 2022
Durée et intensité en hausse
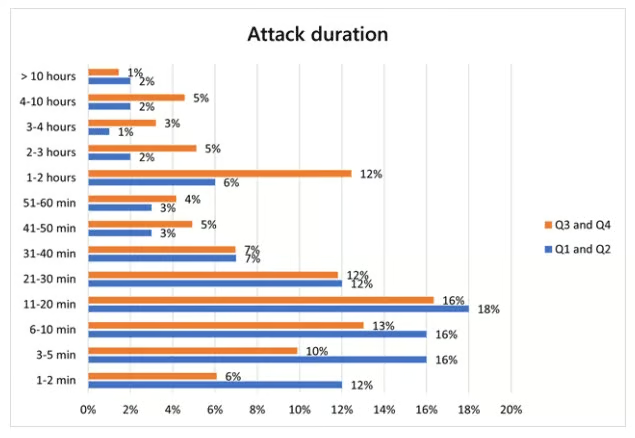
Le second semestre a également vu augmenter le nombre d’attaques durant plus d’une heure. Comme au cours des six premiers mois, la plupart des attaques ont été de courte durée. Toutefois, les attaques d’une durée inférieure ou égale à 30 minutes ont représenté 57 % des incidents au second semestre 2021, contre 74 % auparavant. Dans le même temps, celles qui ont duré plus d’une heure ont représenté 27 % des attaques, soit plus du double des 13 % enregistrés au premier semestre.
« Il est important de noter que, pour les attaques de longue durée, les clients vivent généralement chaque attaque comme une succession de brèves rafales répétées, ont écrit Vii et Pasha. L’attaque de 3,25 Tbit/s neutralisée en est un exemple : elle résultait de l’agrégation de quatre rafales consécutives de courte durée, dont chacune atteignait en quelques secondes des volumes de l’ordre du térabit. »
Le secteur du jeu vidéo, principale cible des DDoS
Le secteur du jeu vidéo est le plus ciblé par les attaques DDoS, mais Microsoft constate que d’autres secteurs — notamment les institutions financières, les médias, les fournisseurs d’accès à Internet (FAI), les distributeurs et les entreprises de la chaîne d’approvisionnement — connaissent eux aussi une hausse de ces incidents.
Les attaques UDP ont représenté 55 % de toutes les campagnes DDoS — une hausse de 16 % par rapport au premier semestre 2021 — et le protocole UDP est couramment utilisé dans les applications de jeu vidéo et de streaming.
« Le protocole UDP est couramment utilisé dans les applications de jeu vidéo et de streaming, ont-ils écrit. La majorité des attaques contre le secteur du jeu vidéo étaient des variantes du botnet Mirai et des attaques UDP de faible volume. Une écrasante majorité était constituée de floods UDP usurpés, tandis qu’une petite partie correspondait à des attaques par réflexion et amplification UDP, principalement via SSDP, Memcached et NTP. »
En outre, si les États-Unis restent la principale cible, avec 54 % des attaques, l’Inde a connu une forte progression, passant de 2 % à 23 %, tandis que la part de l’Europe a reculé de 19 % au premier semestre à 6 % au second.
Les objets connectés multiplient les attaques
Plusieurs raisons expliquent la hausse et la sophistication croissante des attaques DDoS. Comme l’ont relevé Vii et Pasha, l’essor de services DDoS bon marché — qui offrent même aux acteurs malveillants les moins expérimentés un moyen peu coûteux de lancer ce type d’attaque — en est une. En outre, la prolifération des objets connectés (IoT) fournit aux pirates un grand nombre de cibles à détourner et à intégrer dans un botnet, qui peut ensuite être utilisé pour mener des attaques DDoS toujours plus importantes.
« Les attaques DDoS augmentent en volume et en puissance en raison du nombre considérable d’appareils IoT vulnérables que les cybercriminels exploitent pour créer des botnets », a déclaré à eSecurity Planet. « Les vulnérabilités des objets connectés doivent être corrigées rapidement afin d’éliminer le risque qu’ils soient utilisés dans des cyberattaques. »
L’entreprise de cybersécurité CrowdStrike a publié ce mois-ci un rapport faisant état d’une hausse de 35 % sur un an en 2021 des logiciels malveillants ciblant les appareils IoT sous Linux, dont l’objectif principal est de compromettre ces appareils et de les intégrer à un botnet pour les utiliser dans des attaques DDoS. D’autres entreprises, comme Kaspersky et NetScout, ont également fait état d’une hausse des attaques DDoS au cours de l’année écoulée.
Voir les principales solutions de sécurité pour l’IoT
Des adversaires aguerris font monter les enjeux
« Les attaques DDoS restent une technique malveillante persistante, régulièrement utilisée par d’innombrables acteurs de la menace », a déclaré à eSecurity Planet. « Bien que les attaques DDoS soient souvent associées à des attaquants techniquement peu sophistiqués, ces événements nous rappellent que des adversaires hautement compétents peuvent mener des opérations de forte intensité susceptibles d’avoir de graves conséquences pour leurs cibles. »
De Blasi a déclaré que ces attaques pouvaient être motivées par diverses raisons. Elles visent généralement à perturber temporairement l’infrastructure d’une cible ou à servir de leurre pour masquer une activité plus dangereuse.
« Cependant, des attaques comme celles rapportées par Microsoft nous rappellent avec force que certaines attaques DDoS peuvent avoir à elles seules un impact considérable, a-t-il déclaré. En fait, les organisations touchées par des attaques DDoS de forte intensité peuvent subir une interruption prolongée de leurs activités, ce qui peut entraîner des pertes financières, nuire à leur marque ou à leur réputation et entamer la confiance des clients. »
Yehuda Rosen, ingénieur logiciel senior au sein de l’entreprise de cybersécurité nVisium, a déclaré à eSecurity Planet que, si les DDoS « constituent une nuisance pour la plupart des entreprises », ils peuvent être plus dangereux lorsqu’ils touchent des services essentiels, notamment les feux de signalisation, les dossiers médicaux et les pompes à eau.
“Les rançongiciels peuvent être évités en suivant simplement les bonnes pratiques en matière de sécurité de l’information, notamment les sauvegardes et les mises à jour, mais les attaques DDoS peuvent survenir même lorsque tout est fait correctement », a déclaré Rosen. « Même les meilleures entreprises de protection contre les DDoS ne sont pas à l’abri d’attaques comme celles-ci. »
À lire ensuite : Prévisions 2022 en matière de cybersécurité : les attaques de tiers, de rançongiciels et d’IA vont s’aggraver