

















Le fournisseur de visioconférence Zoom a vu sa fortune prospérer avec l’essor du télétravail ces deux dernières années, et d’autres plateformes de collaboration cloud comme Microsoft Teams et Cisco Webex ont elles aussi vu la demande bondir.
La forte hausse de la demande a mis en lumière les lacunes de sécurité de l’architecture de Zoom — le « Zoombombing » est devenu un phénomène — auxquelles l’entreprise s’est rapidement attaquée.
Mais de récents rapports de chercheurs en sécurité mettent en évidence non seulement d’autres vulnérabilités dans les offres de Zoom, mais aussi la menace que représente la nature interconnectée des technologies de collaboration basées dans le cloud. Et avec un modèle de travail hybride qui devrait s’inscrire dans la durée, ces problèmes soulèvent des questions plus larges sur les pratiques de sécurité dans une main-d’œuvre largement distribuée.
- Zoom au centre de l’attention
- Des vulnérabilités découvertes sur la plateforme
- Les failles des serveurs MMR préoccupent
- L’utilisation généralisée de Zoom exploitée dans une tentative d’hameçonnage
- Le problème de l’adoption généralisée
- Zoom et ses clients doivent s’attaquer aux risques
- L’ingénierie sociale n’est pas près de disparaître
Zoom au centre de l’attention
Au début du mois, Natalie Silvanovich, chercheuse au sein de l’initiative de recherche de failles Project Zero de Google, a publié une analyse de deux vulnérabilités sans clic dans la plateforme de visioconférence, qui auraient pu permettre à des acteurs malveillants de prendre le contrôle des clients Zoom et des routeurs multimédias (MMR) d’une victime.
Un peu plus d’une semaine plus tard, l’entreprise de cybersécurité Armorblox a décrit une attaque par prise de contrôle de compte qui exploitait un hameçonnage malveillant et l’ingénierie sociale.
Dans le cas d’Armorblox, Zoom lui-même n’a pas été compromis. En revanche, son utilisation généralisée par les entreprises a incité les acteurs malveillants à utiliser des e-mails aux adresses usurpées pour pousser les victimes à télécharger à leur insu une charge utile malveillante.
« Zoom étant devenu l’un des outils les plus utilisés par les entreprises pour communiquer en visioconférence, les attaquants ont saisi l’occasion de cibler les utilisateurs avec une campagne d’hameçonnage malveillante… visant à dérober les identifiants des comptes Microsoft Teams des victimes », a écrit Lauryn Cash, responsable du marketing produit chez Armorblox, dans un article de blog.
À lire également:
- Sécurité du télétravail : priorités et projets
- Accès sécurisé pour les télétravailleurs : RDP, VPN et VDI
- Les meilleures solutions de sécurité Zero Trust
Des vulnérabilités découvertes sur la plateforme
Dans son analyse, Silvanovich, de Project Zero, a souligné qu’avec de nombreuses autres plateformes de visioconférence, un utilisateur lance un appel que les autres acceptent ou refusent immédiatement. Mais les appels Zoom sont généralement planifiés à l’avance et les utilisateurs les rejoignent via une invitation par e-mail.
« Par le passé, je n’avais pas jugé prioritaire d’examiner Zoom, car je pensais qu’une attaque contre un client Zoom nécessiterait plusieurs clics de la part d’un utilisateur, a-t-elle écrit. Cependant, une attaque sans clic contre le client Zoom pour Windows a récemment été révélée lors de Pwn2Own, démontrant qu’il dispose effectivement d’une surface d’attaque entièrement distante. »
Son enquête a révélé deux vulnérabilités, dont un dépassement de tampon qui touchait à la fois les clients et les serveurs MMR. L’autre était une fuite d’informations exploitable par des attaquants sur les serveurs MMR. Des pirates exploitant cette faille pouvaient cibler les comptes Zoom via des connexions avec Zoom Contacts.
Les deux vulnérabilités ont été signalées à Zoom, qui les a corrigées le 24 novembre.
Les failles des serveurs MMR préoccupent
Silvanovich a écrit que les vulnérabilités des serveurs MMR de Zoom étaient particulièrement préoccupantes. Ces serveurs traitent les contenus audio et vidéo des réunions, ce qui signifie qu’un attaquant ayant compromis le système pourrait surveiller toute réunion Zoom qui ne bénéficiait pas d’un chiffrement de bout en bout. Les serveurs ne disposaient pas non plus de la randomisation de la disposition de l’espace d’adressage (ASLR), ce qui aurait facilité l’exploitation des vulnérabilités de corruption de mémoire par un acteur malveillant.
Zoom l’a récemment activée, a-t-elle écrit. Il n’en restait pas moins préoccupant que l’ASLR n’ait pas été activée auparavant.
« L’ASLR est sans doute la mesure d’atténuation la plus importante pour empêcher l’exploitation des corruptions de mémoire, et la plupart des autres mesures d’atténuation s’appuient sur elle à un certain niveau pour être efficaces, a écrit Silvanovich. Il n’existe aucune bonne raison de la désactiver dans l’immense majorité des logiciels. […] Tous les logiciels écrits pour des plateformes prenant en charge l’ASLR devraient l’avoir activée, ainsi que les autres mesures de protection de base de la mémoire. »
L’utilisation généralisée de Zoom exploitée dans une tentative d’hameçonnage
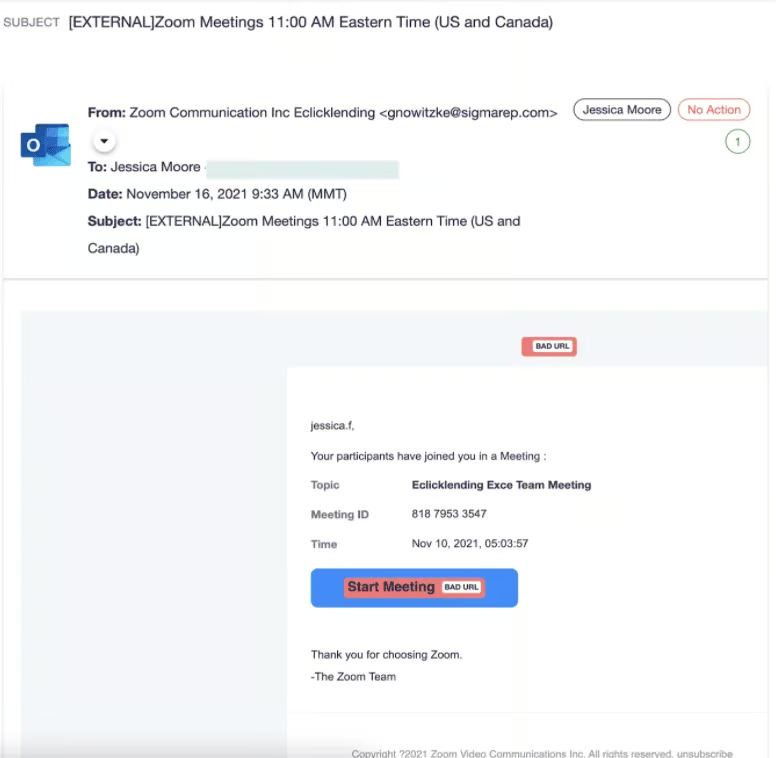
Dans l’étude d’Armoblox, les pirates ont utilisé un e-mail contenant une charge utile reposant sur l’ingénierie sociale. Les attaquants ont tenté d’usurper l’adresse e-mail et de reproduire l’objet d’un e-mail légitime envoyé par Zoom.
« L’e-mail tirait parti de l’instinct naturel des utilisateurs finaux — lors de tout appel Zoom — de démarrer la réunion, a écrit Cash d’Armorblox. Lorsque l’utilisateur cliquait sur le lien pour démarrer la réunion, il tombait dans le piège de l’attaque malveillante et était redirigé vers une page d’accueil imitant un écran de connexion Microsoft Outlook. »
L’e-mail a pu contourner les contrôles de sécurité des e-mails de Microsoft, a-t-elle écrit. Les e-mails ont pu éviter le filtrage antispam parce que les contrôles de Microsoft ont déterminé qu’ils provenaient d’un expéditeur sûr, étaient destinés à un destinataire sûr ou provenaient d’un serveur source figurant sur la liste d’adresses IP autorisées.
Selon Armorblox, environ 10 000 e-mails ont été envoyés à une société de courtage hypothécaire en ligne en Amérique du Nord.
Le problème de l’adoption généralisée
« L’adoption généralisée de Zoom comme outil privilégié de collaboration à distance a été utilisée par l’acteur malveillant pour mener une opération d’ingénierie sociale et envoyer des e-mails en se faisant passer pour un expéditeur de confiance, a écrit Cash. L’appel à l’action précis, « Démarrer la réunion », a été utilisé stratégiquement parce qu’il correspond à une procédure professionnelle courante exécutée chaque jour. »
Selon les professionnels de la cybersécurité, cette omniprésence et la vaste portée de Zoom au sein des entreprises ne doivent pas être négligées dans le cadre de la surface d’attaque.
« Les comptes et utilisateurs Zoom n’existent pas en vase clos, a déclaré à eSecurity Planet. Ils constituent plutôt des actifs numériques qui doivent être considérés dans le contexte de leurs relations directes et indirectes. Un même compte Zoom peut n’être utilisé que par un seul employé ; toutefois, cet employé est connecté à d’innombrables autres actifs numériques, tels que Microsoft Teams, des appareils, des ressources cloud et des référentiels de données sensibles. »
Zoom et ses clients doivent s’attaquer aux risques
Oliver Tavakoli, directeur technique du fournisseur de cybersécurité Vectra, a déclaré que de nombreuses plateformes de collaboration étaient à bien des égards relativement récentes, ce qui les rendait moins familières aux professionnels de la sécurité en entreprise.
« Les outils que les organisations utilisent pour mener leurs activités ordinaires ont toujours été des cibles pour les attaquants, car toute activité malveillante au sein de ces canaux de communication tend à se mêler aux schémas de trafic normaux », a déclaré Tavakoli à eSecurity Planet. « Les plateformes de collaboration, comme Zoom, qui sont devenues pendant la pandémie plus centrales dans le fonctionnement des entreprises, sont mal comprises par les équipes de sécurité en ce qui concerne la surface d’attaque qu’elles présentent. Ces outils sont également relativement immatures en matière de protections de sécurité proposées par des tiers. »
Il a ajouté qu’il incombait aux fournisseurs comme Zoom de redoubler d’efforts pour proposer davantage de contrôles de sécurité afin de verrouiller leurs environnements, et d’ajouter davantage de données de télémétrie pour les surveiller et bloquer les attaques.
L’ingénierie sociale n’est pas près de disparaître
Hank Schless, responsable senior des solutions de sécurité chez le fournisseur de cybersécurité Lookout, a également averti que l’ingénierie sociale resterait un défi majeur pour les équipes informatiques et de sécurité, car elle fonctionne non seulement pour les acteurs malveillants, mais que ceux-ci s’améliorent aussi dans ce domaine.
« Les acteurs malveillants savent que l’ingénierie sociale est la plus efficace sur les canaux personnels tels que les réseaux sociaux, les applications de messagerie tierces et même les applications de rencontre », a déclaré Schless à eSecurity Planet. « Les organisations qui autorisent leurs employés à utiliser leurs propres smartphones et tablettes pour travailler dans le cadre d’une politique d’utilisation de terminaux personnels [BYOD] sont exposées à un risque encore plus grand, car les employés ont à la fois des applications personnelles et professionnelles sur ces appareils. »
Les applications comme Zoom continueront également de poser problème, car les pirates utilisent de plus en plus de faux liens vers des plateformes couramment utilisées comme base de leurs campagnes d’hameçonnage.
« À l’ère du travail hybride, nous avons été conditionnés à cliquer automatiquement sur n’importe quel lien provenant de Zoom, Google Docs, Microsoft Office et d’autres services, a-t-il déclaré. Les attaquants le savent et retournent contre nous la confiance instinctive que nous accordons à ces noms. »
À lire ensuite : Les meilleurs routeurs Wi-Fi 6, suffisamment sécurisés et rapides pour les entreprises