

















Des dizaines de milliers d’applications essentielles au fonctionnement des data centers du monde entier sont exposées à Internet, et nombre d’entre elles sont protégées par des mots de passe d’usine par défaut, ce qui représente un risque cyber considérable pour les entreprises du monde entier。
Des chercheurs de l’entreprise de cybersécurité Cyble ont déclaré cette semaine qu’en plus des logiciels de gestion des infrastructures de data centers (DCIM) accessibles au public, ils avaient également découvert des dispositifs de surveillance intelligents, des systèmes de gestion du refroidissement thermique et des moniteurs d’alimentation pour racks vulnérables aux cyberattaques.
La découverte de plus de 20 000 instances et produits logiciels DCIM exposés à Internet rend très probable une « intensification des cybermenaces visant les data centers du monde entier », ont écrit les enquêteurs de Cyble Research Labs dans un article de blog.
« À l’échelle mondiale, les data centers deviennent plus rapides, plus intelligents et hautement évolutifs, mais cette évolution a un coût : une grande puissance implique de grandes responsabilités et des risques accrus de cyberattaques », ont-ils écrit. « Comme les data centers s’appuient sur la collaboration de multiples technologies et logiciels, les hackers malveillants peuvent facilement découvrir des vulnérabilités et des failles. De plus, les data centers se modernisent rapidement. Les hackers explorent donc de nouveaux vecteurs pour contourner les paramètres de sécurité. »
Voir aussi : Principaux outils de gestion des vulnérabilités
Présence croissante des logiciels DCIM
Les solutions DCIM occupent une place de plus en plus importante dans la gestion des data centers. Ces outils logiciels couvrent à la fois les opérations informatiques et celles des installations, en gérant et en contrôlant des composants tels que les serveurs, le stockage, les routeurs et les commutateurs, ainsi que les systèmes de chauffage, de ventilation et de climatisation (CVC), les systèmes d’alimentation sans interruption (ASI), les capteurs, les commutateurs de transfert — utilisés pour rediriger une charge électrique vers une autre source — et les solutions de surveillance des racks de serveurs.
Selon le cabinet d’études de marché KVB Research, le marché mondial des solutions DCIM devrait progresser de 21,7 % par an en moyenne jusqu’en 2026, date à laquelle il atteindra 4,4 milliards de dollars. Les analystes ont écrit que la demande croissante en matière de virtualisation des data centers, la migration continue des entreprises vers des clouds privés et la volonté d’améliorer l’efficacité des coûts au sein des data centers contribuent à stimuler la croissance du marché.
En raison de l’étendue de l’emprise des logiciels DCIM dans les data centers, ceux-ci attirent l’attention des acteurs malveillants, selon les chercheurs de Cyble. Par exemple, des hacktivistes pourraient lancer une attaque contre le système CVC d’un data center précis pour riposter à certaines actions menées par une personne ou un groupe associé au site. Des groupes de rançongiciel pourraient bloquer l’accès des responsables informatiques et des installations aux applications DCIM et exiger une rançon pour le rétablir, tandis que des hackers pourraient accéder à des données hautement sensibles.
Des groupes soutenus par des États pourraient couper l’alimentation de composants essentiels d’un data center et provoquer l’arrêt du site, ont-ils écrit.
« Les data centers constituent l’infrastructure critique la plus importante pour le pays et pour l’organisation qui utilise leurs installations », ont écrit les chercheurs. « Une attaque réussie contre ce secteur vital peut entraîner la perte d’une somme d’argent considérable. Les données stockées et traitées dans les data centers peuvent être corrompues et détruites, ce qui peut avoir de graves conséquences sur la réputation de la marque de l’organisation. Les hackers peuvent même effacer les traces de leur attaque en supprimant les journaux des… consoles web. »
À lire aussi : La protection des infrastructures critiques : la sécurité physique et la cybersécurité comptent toutes deux
Les logiciels accessibles au public, une menace
Les data centers utilisent également de nombreux produits provenant de différents fournisseurs, ce qui élargit la surface d’attaque pour les cybercriminels. Des professionnels de la sécurité ont déclaré à eSecurity Planet que permettre à ces applications d’être exposées à Internet constitue une décision dangereuse de la part des opérateurs de data centers comme des fournisseurs.
« Il ne peut y avoir de véritable sécurité si la sécurité physique d’un système est compromise », a déclaré John Bambenek, responsable principal de la chasse aux menaces au sein de l’entreprise de cybersécurité Netenrich. « Ces systèmes fournissent aux attaquants une quantité considérable d’informations sur la couche physique des opérations des data centers et, dans certains cas, leur permettent d’apporter des modifications susceptibles de compromettre les systèmes sous-jacents. Depuis les années 1990, il est recommandé de ne pas exposer des éléments à Internet, de les rendre accessibles au monde entier et de les protéger avec des identifiants par défaut. C’est la forme la plus extrême de négligence. »
« Exposer cela à Internet revient à laisser des terroristes diriger le contrôle du trafic aérien »
Sounil Yu, RSSI du fournisseur de solutions de cybersécurité JupiterOne, a déclaré : « Il est facile de perdre de vue ces applications sans un bon programme de gestion des actifs. C’est encore pire avec les outils DCIM, puisqu’ils font partie du plan de contrôle. Exposer cela à Internet revient à laisser des terroristes diriger le contrôle du trafic aérien. »
Voir aussi : Principaux outils de gestion des actifs informatiques pour la sécurité
APC by Schneider, Sunbird et Liebert dans la liste
Les chercheurs de Cyble ont déclaré avoir détecté des instances de logiciels de Sunbird, Liebert, APC by Schneider, Vertiv et Device42 auxquelles des acteurs malveillants pouvaient accéder depuis l’extérieur. APC by Schneider représentait plus de la moitié des instances accessibles au public découvertes par les chercheurs.
Ils ont également découvert des instances de logiciels accessibles au public de Device42, de la solution de refroidissement CRV-iCOM de Liebert et d’ASI intelligentes qui utilisaient encore les mots de passe d’usine par défaut. Ils ont « pu trouver plusieurs instances exposées sur Internet en enquêtant sur l’ampleur des attaques visant des data centers du monde entier. Ces data centers étaient protégés par des mots de passe par défaut. Certains des produits découverts étaient obsolètes, ce qui permettait à des hackers ou à des groupes malveillants d’exploiter davantage les systèmes des data centers. »
En plus de la sécurité des bâtiments et des salles, la surveillance des racks de serveurs est essentielle, car les équipements de stockage et de traitement des données sont installés dans des racks, ont souligné les chercheurs. « Une modification des paramètres externes pourrait provoquer de graves dommages », ont-ils déclaré. « Par exemple, une hausse de la température pourrait faire fondre les puces et entraîner l’arrêt de l’ensemble du système. En outre, la puissance de traitement des puces diminue et leur efficacité baisse lorsqu’elles fonctionnent à une température trop basse. »
Ils ont découvert plusieurs interfaces web exposées utilisées pour surveiller les racks, ces interfaces utilisant des mots de passe par défaut, « ce qui permet à un hacker d’obtenir facilement des informations sur un data center. Comme plusieurs capteurs, unités d’alimentation, équipements réseau et caméras de vidéosurveillance sont connectés à ces portails, un hacker dispose de nombreuses possibilités pour obtenir des informations sensibles sur les composants du data center et leur fonctionnement. »
Reconsidérer l’exposition sur le web
Les chercheurs de Cyble ont souligné que même les organisations qui dépensent déjà des millions de dollars pour protéger leurs data centers et garantir l’absence d’interruptions ou de failles de sécurité doivent adopter une vision globale de leurs installations et rechercher les points d’entrée que des acteurs malveillants pourraient exploiter.
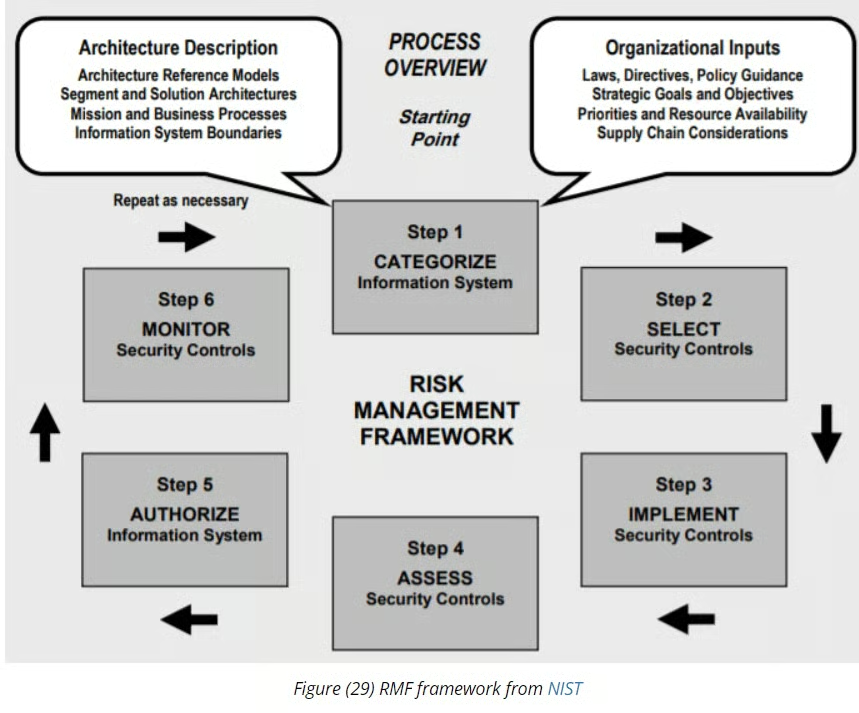
Les entreprises doivent adopter un cadre de gestion des risques, tel que le cadre RMF du NIST, ainsi que mettre en place des programmes de sensibilisation à la sécurité, corriger les vulnérabilités, mettre en œuvre des contrôles d’accès sur les systèmes connectés, lancer des initiatives de segmentation du réseau et réaliser régulièrement des audits. Les chercheurs préconisent également de solides politiques en matière de mots de passe, des programmes d’évaluation des vulnérabilités et l’utilisation de renseignements sur les menaces.
Il convient également de reconsidérer l’utilisation d’applications et d’instances exposées à Internet.
« Les instances web accessibles au public constituent une menace importante pour les secteurs critiques, à laquelle les équipes de sécurité ne remédient pas », ont-ils écrit. « Cette pratique expose l’ensemble de l’environnement à une cyberattaque. La vérification de l’exposition des actifs est essentielle dans ces secteurs. »
À lire ensuite : Comment utiliser MITRE ATT&CK pour comprendre le comportement des attaquants