













新たな調査によると、組織が侵害された後、重要資産の圧倒的多数は、わずか数種類の攻撃手法によって侵害可能な状態にある。
報告書では、侵害・攻撃シミュレーション(BAS)ベンダーのXM Cyberは、重要資産の63%が、最初の侵害から侵害成立まで、わずか1回の「ホップ」で到達可能であり、重要資産の81%は攻撃手法2種類以内で災害に至る可能性があり、さらに重要資産の94%は、最初の攻撃ベクトルの後、ハッカーによる4回以下の移動で侵害可能だと指摘した。
この報告書では、XM Researchチームが同社のAttack Path Managementプラットフォームを使い、1年分のデータと約200万件の「エンティティ」――すなわち、ハッカーが重要リソースに向かって攻撃経路を進む際に利用できるエンドポイント、ファイル、フォルダー、クラウドリソース――を調査した。
その他の主な調査結果は次の通りだ。
- 上位の攻撃手法の73%には、管理不備の認証情報または盗まれた認証情報が関与している。
- 組織の重要資産は平均して75%が、現在のセキュリティ状態のまま侵害可能である。
- 78%の企業は、新たなリモートコード実行(RCE)手法が見つかるたびに侵害の危険にさらされる。実際、つい昨日もゼロデイRCE脆弱性がSpring Javaフレームワーク(CVE-2022-22963)で明らかになったばかりだ。さらに、RCEとクラウドの手法を組み合わせると、90%の組織が侵害される可能性がある。
- 組織ユーザーの95%には、露出する可能性のある長期アクセスキーが付与されている。
- クラウドにおける主な攻撃ベクトルは、設定ミスと過剰に広いアクセスだ。
「脅威やアラートを監視しているだけでは十分ではない」と報告書は述べている。「重要なのは、こうした脆弱性が自社環境内でどのような意味を持つのか、そして重要資産への侵入を狙う攻撃者に対して、脆弱性がどのような攻撃経路を提供するのかを理解することだ」
侵害・攻撃シミュレーションツールは、攻撃をシミュレートして脆弱性や攻撃経路を見つけ、修正の優先順位を付けることで役立つ。これは、継続的に自動化されたペネトレーションテストツールのようなものだ。XM Cyberは、1つのステップだけでなく「すべてをチェック」することで、他のBASツールよりも広範囲に対応できると主張している。
XM Cyberによると、攻撃手法と攻撃ベクトルはさまざまな形で組み合わせることができ、その結果、多数の組み合わせが生じる。報告書では、考えられる組み合わせの1例として次を挙げている。
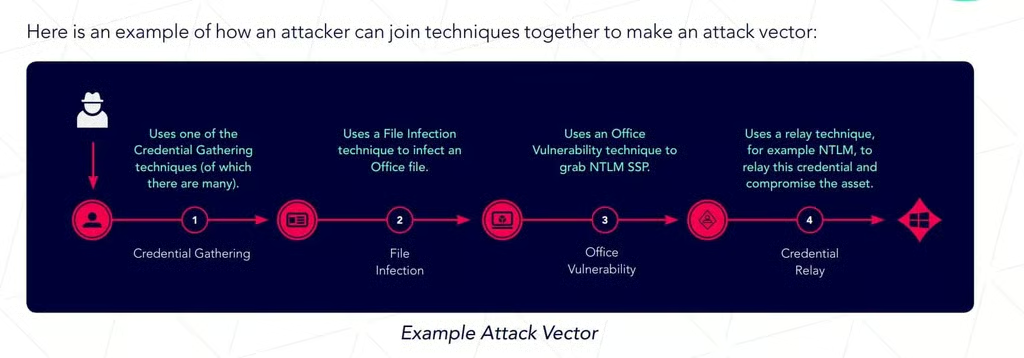
認証情報は「クラウドのアキレス腱」
報告書によると、クラウドのアクセス設定は複雑で、グループ全体に権限を設定するなどの近道を選びやすく、その結果、過剰に広いアクセスにつながる。上位の攻撃手法では、脆弱性、設定ミス、管理不備または盗難された認証情報が組み合わされていた。
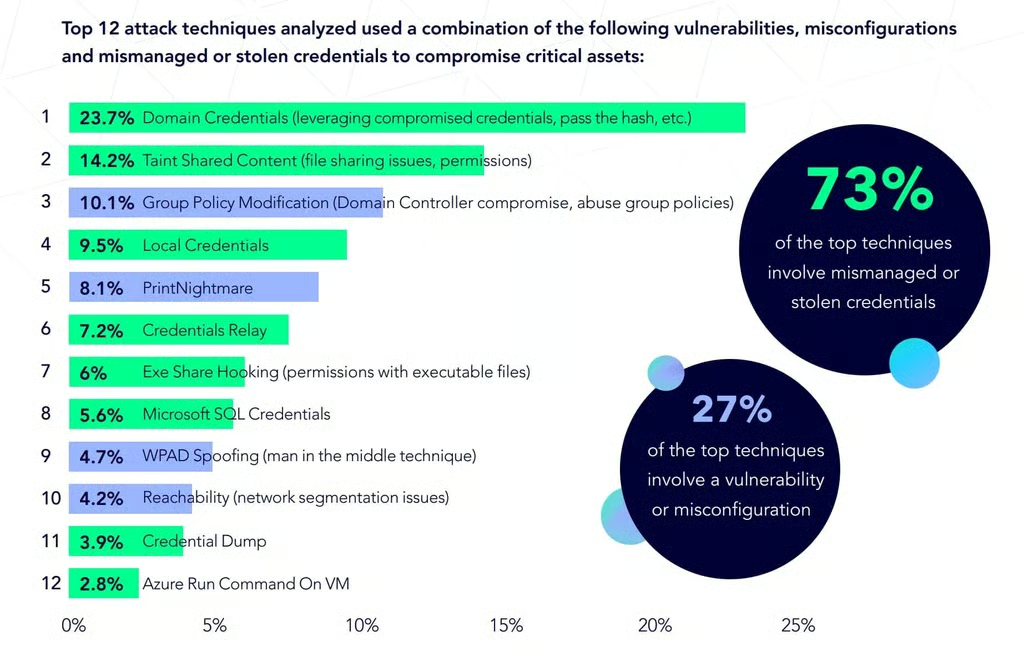
強力なパッチ管理プログラムと、ユーザー認証などのオペレーティングシステムのセキュリティ機能を導入すれば、「さまざまな認証情報の問題を悪用する多くの攻撃ベクトルを防げる」と報告書は指摘する。一方で、次のように警告している。「CVEにパッチを適用すればすべてが解決し、ラテラルムーブメントを止められると考えるのは誤りだ。調査によると、攻撃者の手法のほぼ30%は、設定ミスや認証情報を悪用して組織を侵害し、突破している」
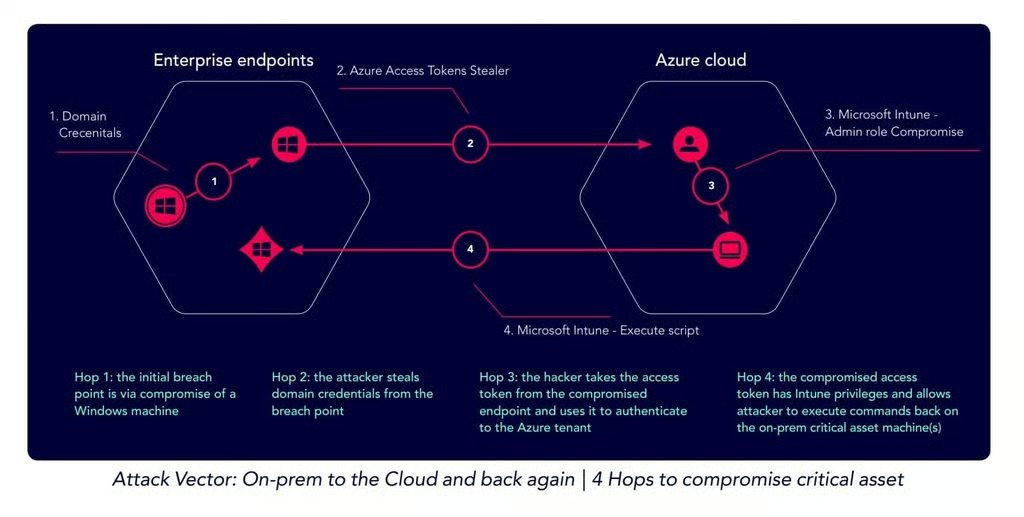
ハイブリッドクラウドでは、全組織の28%がクロスプラットフォーム攻撃に対して脆弱な状態にあり、所在場所にかかわらず重要資産を保護するセキュリティソリューションが必要となる。研究チームは、Azure経由でActive Directoryを侵害する際の出発点として、オンプレミスのデスクトップを例に挙げている。
脅威の低減
XM Cyberのようなソリューションは、攻撃経路をどこで断つべきかを把握することで、組織の脅威を80%削減できると報告書は述べている。
「現代の組織は、事業を加速させるために、より多くのプラットフォームやアプリ、その他のテクノロジーツールに投資している。しかし、これらすべてのテクノロジーの相互接続が重大なリスクをもたらすことを認識できていないケースがあまりにも多い」と、XM CyberのHead of ResearchであるZur Ulianitzky氏は述べている。「ネットワーク内のセキュリティの各要素をサイロ化されたチームが担当していると、全体像を見渡せる人がいなくなる。あるチームが一見小さなリスクを無視してしまい、それが全体像で見ると、重要資産に至る隠れた攻撃経路の足掛かりになっていることに気付かない可能性がある。今日のテクノロジーとビジネスの要求に対応するには、攻撃経路の修正を優先しなければならない」
XM Cyberの報告書はこちらで確認できる。
次の記事:主要な脆弱性管理ツール