













このガイドは、2026年に自社環境全体のセキュリティ可視性と修復対応を向上させたいITリーダー、セキュリティチーム、脆弱性管理の専門家を対象としています。セキュリティ運用に適したソリューションを選ぶ際に組織が評価すべき主要機能とともに、最適な脆弱性管理ソフトウェアおよびシステムを紹介します。
2026年版・最適な脆弱性管理ソリューションのポイント
- 脆弱性管理ツールは、システム、ネットワーク、クラウド環境全体のセキュリティ上の欠陥を発見し、優先順位を付けて修復するのに役立ちます。
- 主要プラットフォームには、継続的な監視、リスクスコアリング、資産検出、自動修復、カスタマイズ可能なレポートなどの機能が備わっています。
- Tenable NessusとTenable Vulnerability Managementは、強力な統合機能と包括的な性能を備えていることから、総合的に最適なソリューションに選ばれました。
- Microsoft Defender Vulnerability Managementは、Microsoft環境を広範に利用している組織に最適です。
- 適切な脆弱性管理ソリューションを選ぶことで、組織はリスクへの露出を抑え、最も重大な脆弱性から修復対応に取り組めるようになります。
脆弱性管理ツールは、ネットワーク環境やクラウド環境のセキュリティ上の欠陥を発見し、修正対応に優先順位を付けて適用します。脆弱性スキャンツールの機能を超え、リスクスコア、資産検出、レポートなどの機能によって、企業全体の脆弱性マップを作成します。業界をリードする脆弱性管理ツールを評価し、最適な6製品を選定しました。チームに合った製品を見つけられるよう、それぞれの機能、長所、短所を分析しています。
2026年の脆弱性管理システムのおすすめ6製品は次のとおりです。
- Tenable NessusとTenable Vulnerability Management: 総合的に最適
- Microsoft Defender Vulnerability Management: Microsoft環境に最適
- Rapid7 InsightVM: エンタープライズニーズに最適なソリューション
- Qualys VMDR: 複雑なインフラを持つ組織に最適
- Holm Security: 従業員のセキュリティ態勢改善に最適なツール
- Digital Defense Fortra VM: SMBの脆弱性テストに最適
主要な脆弱性管理ソフトウェアの比較
以下の表では、資産の分類やリスクスコア、料金の詳細など、主なおすすめ製品を簡単に比較しています。
| 資産グループ化 | リスクスコアリング | IoT資産の識別 | 料金 | |
|---|---|---|---|---|
| Tenable Nessus&Tenable Vulnerability Management | ✔️ | ✔️ | ❌ | • Nessus Professionalプラン: 年額3,990米ドル • Nessus Expertプラン: 年額5,990米ドル • Tenable VM: 100資産で3,500米ドル • Tenable VM: 200資産で7,000米ドル |
| Microsoft Defender Vulnerability Management | ✔️ | ❌ | ❌ | • 単体製品: 1ユーザーあたり月額3米ドル • Defender for Endpointアドオン: 1ユーザーあたり月額2米ドル |
| Rapid7 InsightVM | ✔️ | ✔️ | ❌ | • 500資産で1資産あたり月額1.93米ドル |
| Qualys VMDR | ✔️ | ✔️ | ✔️ | • 資産単位での料金設定。見積もり依頼が必要 |
| Holm Security | ✔️ | ✔️ | ✔️ | • 見積もり依頼が必要 |
| Digital Defense Frontline VM | ✔️ | ✔️ | ❌ | • 見積もり依頼が必要 |
これらの製品はいずれも優れた脆弱性管理ソリューションですが、機能、料金、総合的な性能を基に評価した結果、最も優れているのはTenableだと判断しました。主要な脆弱性管理製品のおすすめについて詳しく読むか、6つの異なるカテゴリーでの評価方法を見ることもできます。
Tenable Nessus&Tenable Vulnerability Management ― 総合的に最適な脆弱性管理ソリューション
Pros
- ペネトレーションテスターなどの請負業者向けに設計されている
- 24時間365日の高度なサポートはアドオンで利用可能
- 中小企業に適した選択肢
Cons
- 大企業のニーズをすべて満たせるとは限らない
- Nessus ProおよびExpertのトライアル期間は7日間のみ
- IoT資産の識別など、一部の機能が不足している
総合評価:4.2/5
- 料金: 3.5/5
- 主要機能: 4.7/5
- 追加機能: 3.5/5
- 使いやすさと管理: 4/5
- カスタマーサポート: 4.2/5
- 統合とカスタマイズ: 5/5
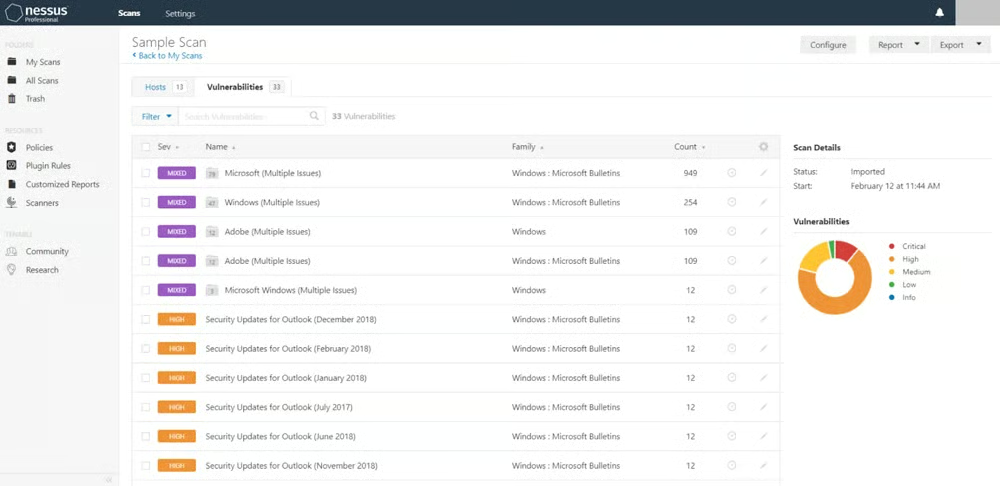
Tenable Vulnerability Managementは、企業とセキュリティ請負業者の双方に対応する脆弱性評価ソリューションです。TenableのスキャンソリューションであるNessusを基盤としており、ロールベースのアクセス制御や、同様の問題に対する脅威修復を簡素化する資産グループ化などの機能を提供します。SMB、開発者、ペネトレーションテスター、コンサルタントにとってNessus Expertは有用でしょう。また、外部攻撃対象領域のスキャンなどの機能は幅広いユーザーに役立ちます。
料金
Tenable Nessusには2つのプランがあります。
- Professional: 年額3,990米ドル
- Expert: 年額5,990米ドル
- サポート料金: 高度なカスタマーサポートには追加料金が必要
- 無料トライアル: Nessusは7日間
Tenable Vulnerability Managementは資産数に応じた料金設定です。
- 100資産: $3,500
- 200資産: $7,000
- 250資産超: 見積もりについて問い合わせ
主要機能
- サードパーティーとの統合: Splunk、Fortinet、Palo Altoなどに対応しています。
- ロールベースのアクセス制御: 必要に応じて有効化できます。
- 資産グループ化: 資産リストを使って、業務機能別に資産を論理的に整理できます。
- 事前構成済みテンプレート: Nessusには450種類以上の脆弱性テンプレートがあらかじめ用意されています。
スクリーンショット
代替製品
Nessusには高度なVM機能がいくつか不足しているため、エンタープライズには最適な選択肢ではありません。大企業の場合は、IoT資産の識別や一部のパッチ管理機能を備えたHolm Securityのような製品を検討するとよいでしょう。
Microsoft Defender Vulnerability Management ― 広範なMicrosoftエコシステムに最適なツール
Pros
- 脆弱なデバイスのレポートを閲覧できる
- 他のMicrosoft製品と統合可能
- 無料トライアルは90日間
Cons
- 単体製品にはリスクスコアリング機能がない
- パッチ管理やロールバック機能がない
- Windows以外との統合は難しい可能性がある
総合評価:4.1/5
- 料金: 5/5
- 主要機能: 3.6/5
- 追加機能: 4/5
- 使いやすさと管理: 4.2/5
- カスタマーサポート: 4.3/5
- 統合とカスタマイズ: 4.3/5
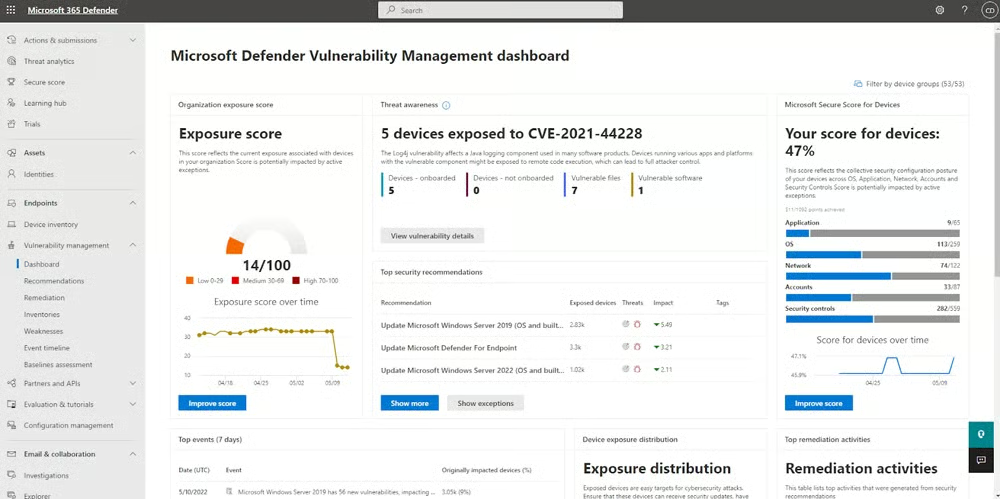
Microsoft Defender Vulnerability Managementは、既存のMicrosoftユーザーに適したVM製品ですが、単体でも利用できます。最近のMITREスコアが示すとおり、Microsoftのセキュリティ事業は優れており、アプリのブロックなどの機能も提供しています。Defender VMはMicrosoft Sentinelをはじめ、他のMicrosoft製品とも幅広く統合できます。Windowsのセキュリティインフラを構築したい場合は、Defenderを検討するとよいでしょう。
料金
- 1ユーザーあたり月額2米ドル: Microsoft Defender for Endpoint Plan 2およびMicrosoft 365 E5向けのアドオン料金
- 1ユーザーあたり月額3米ドル: EDR製品をサポートする単体ソリューション
- 無料デモ: 問い合わせて日程を調整
主要機能
- アプリケーションのブロック: Defenderは脆弱なプログラムをブロックし、アプリケーションに関する具体的なメッセージで顧客に通知できます。
- セキュリティ評価: チームは、National Institute of Standards and Technology(NIST)やCISなどの業界ベンチマークと自社のセキュリティ態勢を比較できます。
- 脅威インテリジェンスデータ: Defenderは、侵害の可能性や脆弱なエンドポイントデバイスに関する情報を提供します。
- 定期評価: Defenderは、古い証明書、デジタル署名に不十分なアルゴリズム、設定ミスを検出します。
スクリーンショット
代替製品
チームでWindows以外のテクノロジーを多く利用している場合は、Mac、Linux、Windowsの各オペレーティングシステムに対応するTenableのようなソリューションを検討するとよいでしょう。Tenableはリスクスコアリングにも対応していますが、Defenderにはありません。
Rapid7 InsightVM ― エンタープライズニーズに最適なソリューション
Pros
- 中小企業にとって妥当な料金
- リスクを受け入れる必要がある場合に例外を設定できる
- マネージドサービスとして利用可能
Cons
- パッチのロールバック機能がない
- ロールベースのアクセス制御機能が一部不足している
- IoT資産の識別に対応していない
総合評価:4.1/5
- 料金: 5/5
- 主要機能: 4.4/5
- 追加機能: 3.3/5
- 使いやすさと管理: 3.9/5
- カスタマーサポート: 3.4/5
- 統合とカスタマイズ: 3.9/5
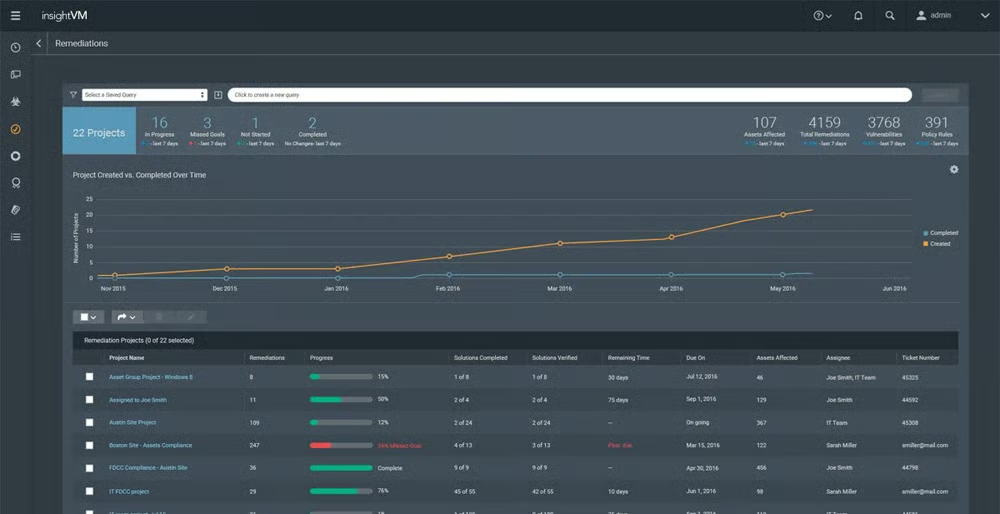
Rapid7 InsightVMは、拡張性に優れた脆弱性管理ソリューションです。あらゆる規模の企業に対応します。特に人気の高い機能の1つがリスクの優先順位付けで、効果的な修復対応の手順を段階的に示します。優れたコストパフォーマンスと自動化機能を備えているため、InsightVMは特にSMBに有用ですが、より高度な知識を持つ組織はリスクの優先順位付け機能を活用できます。高度なセキュリティチームを持たない組織向けに、InsightVMはマネージドサービスとしても利用可能です。
料金
- 料金: 500資産以上の場合、Rapid7は1資産あたり月額約1.93米ドル
- 無料トライアル: 30日間
- 無料デモ: 問い合わせて日程を調整
主要機能
- リアルタイムのリスク表示: カスタマイズ可能なダッシュボードで、最新の脆弱性情報を確認できます。
- 脅威フィードの統合: チームは、その時点で最も関連性の高い脅威を確認できます。
- サードパーティーとの統合: InsightVMは、CyberArk、Palo Alto、McAfeeなどのツールと統合できます。
- 資産グループ化: 特定の資産グループを対象にして、レポートを作成できます。
スクリーンショット
代替製品
InsightVMは複数のチームに対応する総合的に優れたソリューションですが、IoT資産には対応していません。SMBと大規模チームの双方に対応し、IoTデバイスもサポートするVMソリューションを探している場合は、Holm Securityを検討するとよいでしょう。
Qualys VMDR ― 複雑なインフラを持つ組織に最適
Pros
- カスタマーサポートの選択肢が豊富
- OTやIoTを含むさまざまな資産に対応
- 主要な管理機能が充実している
Cons
- 料金に関する情報が限られている
- 業界ベンチマーク機能がない
- マネージドサービスとして利用できない
総合評価:3.9/5
- 料金: 3/5
- 主要機能: 4.7/5
- 追加機能: 3.5/5
- 使いやすさと管理: 3.9/5
- カスタマーサポート: 3.2/5
- 統合とカスタマイズ: 4.3/5
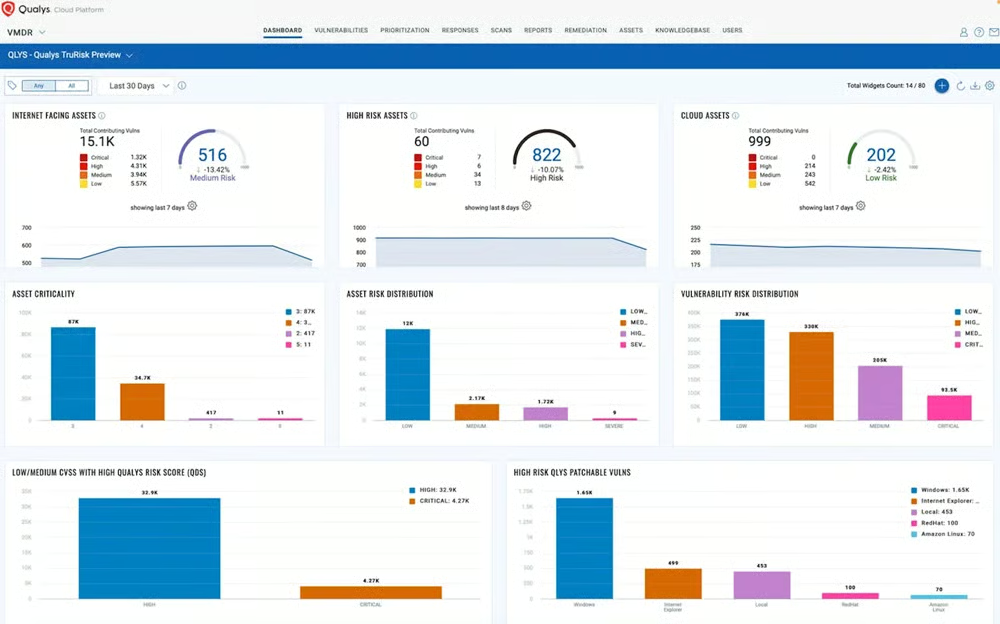
Qualys VMDRは、複雑なセキュリティ環境向けのエンタープライズグレードのサイバーリスク管理ソリューションです。VMDRはCenter for Internet Security(CIS)のベンチマークを使用して、業務で利用する資産の設定ミスや脆弱性を検出します。すでにセキュリティインフラを構築している中規模から大規模の組織には、Qualysが適しています。IoTデバイスや運用テクノロジーをスキャンできるため、複雑な環境に適したソリューションです。
料金
- 128資産: 年額5,964米ドル
- 256資産: 年額9,423米ドル
- 512資産: 年額14,889米ドル
- 無料トライアル: 30日間
- 無料デモ: 問い合わせて日程を調整
主要機能
- IoT資産の識別: チームはIoT環境をより詳細に把握できます。
- トレーニング動画: セットアップ手順を説明する動画ライブラリにより、チームはVMDRを使い始めやすくなります。
- ノーコード自動化: チームは脆弱性の修復タスク向けにワークフロー自動化を設計できます。
- パッチ管理: VMDRは脆弱性を自動的に検出し、関連するパッチを適用します。
スクリーンショット
代替製品
Qualysはマネージドサービスとして利用できません。マネージドサービスが必要な場合は、代わりにRapid7を検討するとよいでしょう。Rapid7はInsightVMをマネージド製品として提供しており、Qualysでは限定的な脆弱性の例外設定機能も備えています。
Holm Security ― 従業員のセキュリティ体制改善に最適なツール
Pros
- 包括的なセキュリティ向けに設計されている
- チケット管理、CMDB、SSOとの統合に対応
- 小規模チームにも大規模チームにも適した選択肢
Cons
- 料金に関する透明性の高い情報がない
- パッチのロールバック機能がない
- マネージドサービスとして利用できない
総合評価:3.5/5
- 料金: 1.5/5
- 主要機能: 4.5/5
- 追加機能: 4.5/5
- 使いやすさと管理: 2.5/5
- カスタマーサポート: 3.2/5
- 統合とカスタマイズ: 4.3/5
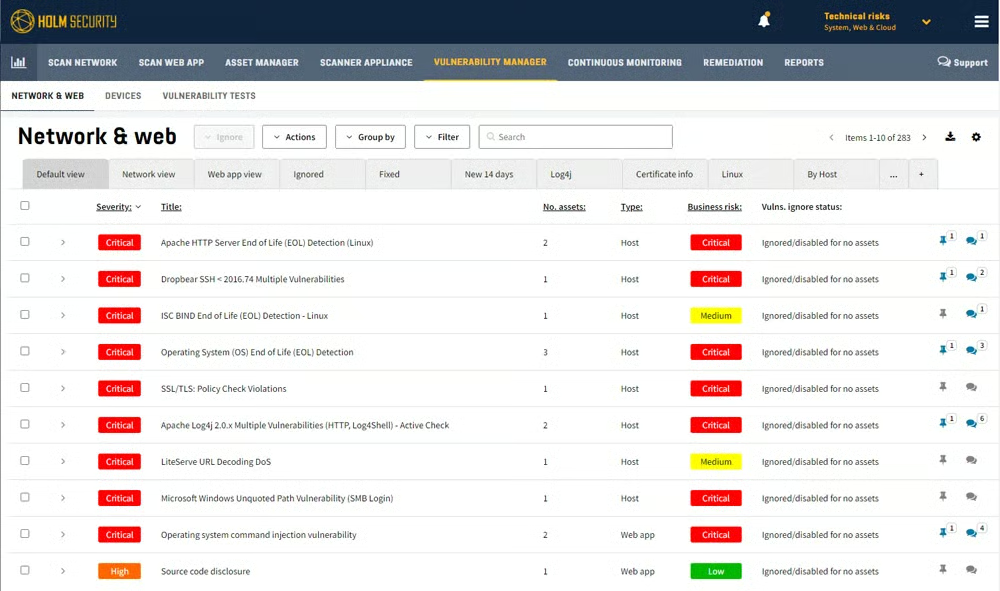
Holm Security VMPは、単一のプラットフォームでネットワークと人的資産全体の弱点を検出できる次世代の脆弱性管理プラットフォームです。特に注目すべき機能の1つがフィッシングモジュールで、従業員へのフィッシング攻撃をシミュレートすることで、弱点を特定し、チームのセキュリティに関するトレーニングを行えます。Holm Securityは、フィッシングへの意識向上などの機能とコストパフォーマンスからSMBに好まれていますが、その機能は大規模チームにも適しています。
料金
- 見積もりについて問い合わせ: カスタム料金を提供
- 無料デモ: 問い合わせて日程を調整
主要機能
- CI/CDツールとの統合: チームは自社のコードベースにある脆弱性を発見できます。
- IoT資産の検出: Holm Securityは、インフラ全体のデバイスにある脆弱性を探します。
- ロールベースのアクセス制御: 重要なアプリケーションへのチームのアクセスを管理します。
- 他のセキュリティツールとの統合: SplunkやMicrosoft Sentinelなどに対応しています。
スクリーンショット
代替製品
Holm Securityはマネージドサービスとして利用できません。サービスとして提供される強力なVMソリューションをビジネスで必要としている場合は、Rapid7を検討するとよいでしょう。Rapid7は、Holmにはないリスクの例外設定機能も提供しています。
Digital Defense Fortra VM ― SMBの脆弱性テストに最適
Pros
- 全体的にFrontline VMは使いやすいとユーザーから評価されている
- マネージドサービスとして利用可能
- 電話とメールによる24時間365日のサポートを利用可能
Cons
- パッチ管理やロールバック機能がない
- エンタープライズ向けの透明性の高い料金情報がない
- ドキュメントとトレーニング動画が限られている
総合評価:3.4/5
- 料金: 2/5
- 主要機能: 3.5/5
- 追加機能: 3.5/5
- 使いやすさと管理: 3.8/5
- カスタマーサポート: 4.3/5
- 統合とカスタマイズ: 3.5/5
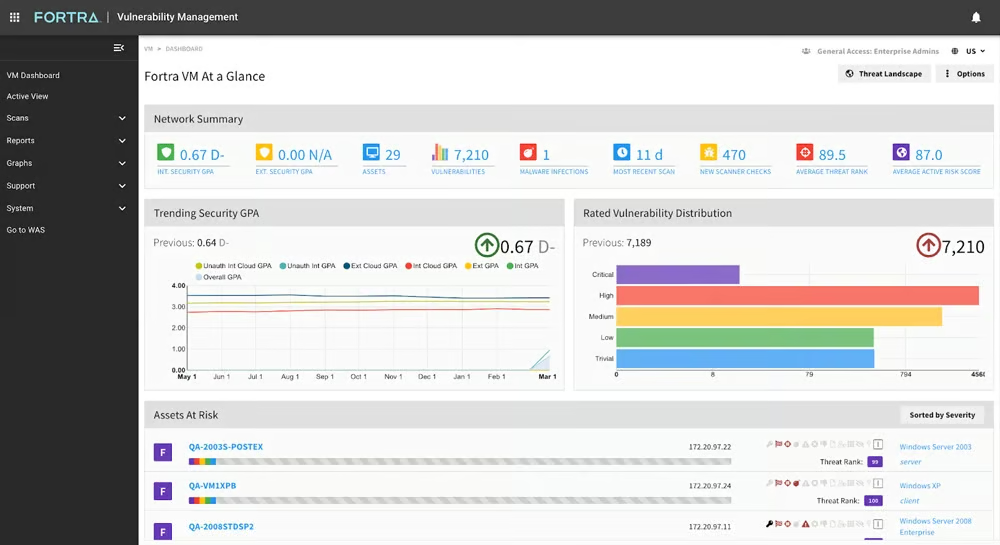
Digital Defense Frontline Vulnerability Manager(Frontline VM)は、ネットワーク資産全体をカバーする包括的なSaaS型VMツールです。Frontline VMは、このリストの中でも特に使いやすいツールの1つです。SMBの脆弱性評価とペネトレーションテストのニーズに適しています。ただし、Digital Defenseのオンデマンドサービスは大規模組織のニーズにも対応できますが、パッチ管理機能は別途調達する必要がある点に注意してください。
料金
- 見積もりについて問い合わせ: カスタム料金を提供
- 無料トライアル: 14日間
- 無料デモ: 問い合わせて日程を調整
主要機能
- セキュリティ統合: ServiceNow、LogRhythm、Palo Altoなどのベンダーに対応しています。
- ロールベースのアクセス制御: セキュリティチームは、従業員による機密データへのアクセスを制限できます。
- リスクスコア: スコアは、脅威のランキングを考慮した、事前構成済みまたは設定済みのリスクプロファイルから算出されます。
- ネットワークマッピング: 企業は、フィルタリングと資産間の関係を利用して、ネットワークデバイス全体の脅威を可視化できます。
スクリーンショット
代替製品
脆弱性管理製品に内部パッチ管理を求めている場合は、Qualysを検討するとよいでしょう。Qualysは大規模チームにも適しています。
脆弱性管理ソフトウェアの5つの主要機能
あらゆるサイバーセキュリティソリューションを選ぶ際には、モニタリング、リスクスコア、攻撃対象領域の可視化、自動化、レポートなど、自社に必要な主要機能を絞り込んでください。
継続的なモニタリングとスキャン
脆弱性管理システムは常時稼働する防御線であるべきです。新旧の脅威をスキャンし、ビジネスネットワークとアプリケーションを監視します。脆弱性管理ソフトウェアは、担当者が対応できない場合でも、潜在的な問題を継続的に探す必要があります。ゼロデイ脆弱性管理では特に、問題を迅速に特定し、コストが発生する前にビジネスで脅威を軽減できるようにする必要があります。
リスクスコアリング
セキュリティチームが取るべき手順を正確に把握していなければ、リスクの一覧化と修復対応は簡単に手に負えなくなります。深刻度に基づいてリスクをスコアリングすると、担当者は修復タスクの優先順位を付けやすくなります。たとえば、パッチ未適用のゼロデイは、従業員が使用する古いバージョンのMicrosoft Wordよりも緊急性の高い修正対象でしょう。リスクスコアリングは、従業員が対応に追われるのを防ぐため、脆弱性管理を長期的に成功させるうえで重要な役割を果たします。
攻撃対象領域の可視化
攻撃対象領域の可視化は、ビジネスが攻撃される可能性のある場所をすべて特定するプロセスを簡素化するためのものです。インターネットに公開された資産と内部資産を対象にし、チームが脆弱性と保護すべき領域を完全に把握できるようにする必要があります。優れた攻撃対象領域の可視化ソリューションは、セキュリティの全体像に欠ける部分が生じないよう、包括的でなければなりません。
自動修復
セキュリティチームがすべての脆弱性を修正する時間を常に確保できるとは限りません。そこで自動化が役立ちます。修復戦略には、少なくとも一部の脆弱性管理タスクを自動的に修正する仕組みを組み込むのが理想的です。たとえば、脆弱性スキャナーがパッチ未適用の資産を検出したときに、あらかじめ設計されたパッチ管理ワークフローを起動できます。これにより、セキュリティチームは適用すべきパッチを正確に把握できます。
カスタマイズ可能なレポート
組織内の他のチームが、IT部門で何が起きているのかを把握する必要がある場合も少なくありません。レポートを使えば、セキュリティチームは経営陣を含む社内の関係者に、最も関連性の高い情報を提供できます。
ポリシーに基づくコンプライアンスレポートも、現在の脆弱性統計と同様に重要です。理想的には、脆弱性管理ツールのレポート機能は、あらかじめ用意されたテンプレートとカスタマイズ機能の両方を備え、セキュリティチームが自社のニーズに合わせてレポートを調整できるようにする必要があります。
最適な脆弱性管理ソフトウェアの評価方法
製品スコアリング基準を用いて、幅広い脆弱性管理製品を評価しました。ベンダーの製品ページ、データシート、独立したユーザーレビューなど、入手可能な情報を調査し、読者に最適な製品を判断しました。スコアリング基準は6つの主要カテゴリーに分けました。各カテゴリーには独自の重み付けを持つサブ基準を設け、それを総合スコアに反映しました。各製品は5点満点で総合評価を受けています。
評価基準
スコアリング基準を作成するにあたり、まず企業に必要な最も重要な脆弱性管理機能を検討しました。次に、ドキュメントやマネージドサービスなど、使いやすさと管理機能を確認しました。その後、資産グループなどのあると便利な機能と、資産単位の料金や無料トライアルを含む料金を評価しました。最後に、カスタマーサポートの内容、関連する統合機能、カスタマイズ機能に基づいて各ソリューションを採点しました。
- 主要機能(30%): 資産検出、リスクスコアリング、パッチ適用、レポート機能など、脆弱性管理ツールの最も重要な機能を確認しました。
- この基準の勝者: 複数の製品
- 使いやすさと管理(20%): ナレッジベース、ドキュメント、トレーニング動画の有無と、製品をマネージドサービスとして利用できるかどうかを検討しました。
- この基準の勝者: Microsoft
- 料金(15%): このカテゴリーでは、ベンダーの料金情報の提供状況、相対的なコストパフォーマンス、無料トライアルの有無を評価しました。
- この基準の勝者: 複数の製品
- 追加機能(15%):RBACやリスクの例外設定など、あまり一般的でない機能を採点しました。
- この基準の勝者: Holm Security
- カスタマーサポート(10%): チャット、メール、電話によるテクニカルサポートと、サポートの提供時間を評価しました。
- この基準の勝者: 複数の製品
- 統合とカスタマイズ(10%): このカテゴリーでは、継続的インテグレーション/継続的デリバリー(CI/CD)ツールとの統合やカスタムレポートなどの機能を評価しました。
- この基準の勝者: Tenable
よくある質問(FAQ)
脆弱性スキャンと脆弱性管理の違いとは?
脆弱性管理は脆弱性スキャンよりも広い概念です。資産やネットワークをスキャンするだけでなく、セキュリティチームによる脆弱性の修復対応を支援し、全体的なセキュリティ体制を改善することも含まれます。脆弱性管理は、セキュリティインフラに共通する弱点を特定し、継続的な改善を実現するために、いわば地図を作成するような支援をビジネスに提供する必要があります。
リスク管理と脆弱性管理の違いとは?
リスク管理は、セキュリティの脆弱性だけでなく、財務リスクや自然災害などの事象を含む、ビジネス上のあらゆるリスクを対象とするため、より広範なエンタープライズカテゴリーです。リスク管理計画にはサイバーセキュリティリスクへの備えを含める必要があり、その中には脆弱性管理戦略が含まれる場合があります。
脆弱性管理のKPIの例とは?
脆弱性管理の主要業績評価指標(KPI)は、チームが達成を目指す、容易に測定できる指標である必要があります。例えば、脆弱性が検出されてから修復されるまでの具体的な時間などです。KPIが詳細であるほど、セキュリティチームは脆弱性管理戦略が機能しているか、変更が必要かどうかを容易に判断できます。
詳しくは脆弱性管理ポリシーの作成方法について、ポリシーのベストプラクティス、ポリシーに必要なセクション、無料のポリシーテンプレートを解説します。
まとめ:セキュリティに不可欠な脆弱性管理
毎年およそ2万件の新たな脆弱性が発見されており、その多くは、サイバー攻撃に利用されるまで発見されないゼロデイ脆弱性です。こうした穴を塞ぐには、最もセキュリティが堅牢な企業やネットワークでさえ多くの時間と労力を要します。その他の組織には、脆弱性管理ツールやサービスによるあらゆる支援が必要です。
自社に適した脆弱性管理ツールを見つけるには、ベンダーが提供するデモや無料トライアルを活用し、セキュリティチームとITチームの専門知識に合った製品を選びましょう。適切なVMツールが修正の優先順位を付けられれば、組織に影響を及ぼす可能性が最も高い脆弱性にチームが集中できるようになります。
自社でマネージドVMサービスを検討している場合は、「サービスとしての脆弱性管理:完全ガイド」を次にお読みください。このガイドでは、主要なマネージドVMプロバイダーと、VMaaSのプロセスにおける主な手順を解説します。
この記事は2024年7月に初公開され、2026年5月に更新されました。