













Dieser Leitfaden richtet sich an IT-Verantwortliche, Sicherheitsteams und Fachleute für Schwachstellenmanagement, die 2026 die Transparenz und Behebung von Sicherheitsproblemen in ihren Umgebungen verbessern möchten. Er behandelt die besten Lösungen und Systeme für das Schwachstellenmanagement sowie die wichtigsten Funktionen, die Unternehmen bei der Auswahl der richtigen Lösung für ihren Sicherheitsbetrieb prüfen sollten.
- Die wichtigsten Erkenntnisse zu den besten Lösungen für das Schwachstellenmanagement 2026
- Die besten Lösungen für das Schwachstellenmanagement im Vergleich
- 5 wichtige Funktionen von Software für das Schwachstellenmanagement
- Wie ich die beste Software für das Schwachstellenmanagement bewertet habe
- Häufig gestellte Fragen (FAQs)
- Fazit: Schwachstellenmanagement ist für die Sicherheit unverzichtbar
Die wichtigsten Erkenntnisse zu den besten Lösungen für das Schwachstellenmanagement 2026
- Tools für das Schwachstellenmanagement helfen Sicherheitsteams dabei, Sicherheitslücken in Systemen, Netzwerken und Cloud-Umgebungen zu erkennen, zu priorisieren und zu beheben.
- Die besten Plattformen bieten Funktionen wie kontinuierliche Überwachung, Risikobewertung, Asset-Erkennung, automatisierte Behebung und anpassbare Berichte.
- Tenable Nessus und Tenable Vulnerability Management wurden aufgrund ihrer leistungsstarken Integrationen und umfassenden Funktionen als insgesamt beste Lösung eingestuft.
- Microsoft Defender Vulnerability Management eignet sich ideal für Unternehmen, die stark in Microsoft-Umgebungen investieren.
- Die Wahl der richtigen Lösung für das Schwachstellenmanagement hilft Unternehmen, ihr Risiko zu reduzieren und ihre Behebungsmaßnahmen zunächst auf die kritischsten Schwachstellen zu konzentrieren.
Tools für das Schwachstellenmanagement erkennen Sicherheitslücken in Netzwerk- und Cloud-Umgebungen, priorisieren sie und wenden Korrekturen an. Sie gehen über Tools zum Scannen von Schwachstellen hinaus und erstellen mit Funktionen wie Risikobewertungen, Asset-Erkennung und Berichten eine umfassende Schwachstellenübersicht für Unternehmen. Ich habe führende Tools für das Schwachstellenmanagement bewertet und sechs der besten ausgewählt. Dabei habe ich ihre Funktionen sowie Vor- und Nachteile analysiert, damit Sie das richtige Produkt für Ihr Team finden.
Hier sind die sechs besten Systeme für das Schwachstellenmanagement 2026:
- Tenable Nessus und Tenable Vulnerability Management: Insgesamt beste Lösung
- Microsoft Defender Vulnerability Management: Am besten für Microsoft-Umgebungen
- Rapid7 InsightVM: Beste Lösung für Anforderungen von Unternehmen
- Qualys VMDR: Am besten für Unternehmen mit komplexen Infrastrukturen
- Holm Security: Bestes Tool zur Verbesserung der Sicherheitslage von Mitarbeitern
- Digital Defense Fortra VM: Am besten für Schwachstellentests in kleinen und mittleren Unternehmen
Die besten Lösungen für das Schwachstellenmanagement im Vergleich
Die folgende Tabelle vergleicht kurz unsere Top-Empfehlungen, darunter Funktionen wie Asset-Kategorisierung und Risikobewertungen sowie Preisdetails.
| Asset-Gruppierung | Risikobewertung | Identifizierung von IoT-Assets | Preise | |
|---|---|---|---|---|
| Tenable Nessus & Tenable Vulnerability Management | ✔️ | ✔️ | ❌ | • Tarif Nessus Professional: 3.990 US-Dollar/Jahr • Tarif Nessus Expert: 5.990 US-Dollar/Jahr • Tenable VM: 3.500 US-Dollar für 100 Assets • Tenable VM: 7.000 US-Dollar für 200 Assets |
| Microsoft Defender Vulnerability Management | ✔️ | ❌ | ❌ | • Eigenständiges Produkt: 3 US-Dollar/Nutzer/Monat • Defender for Endpoint-Add-on: 2 US-Dollar/Nutzer/Monat |
| Rapid7 InsightVM | ✔️ | ✔️ | ❌ | • 1,93 US-Dollar/Asset/Monat für 500 Assets |
| Qualys VMDR | ✔️ | ✔️ | ✔️ | • Preis pro Asset; Angebot muss angefordert werden |
| Holm Security | ✔️ | ✔️ | ✔️ | • Angebot muss angefordert werden |
| Digital Defense Frontline VM | ✔️ | ✔️ | ❌ | • Angebot muss angefordert werden |
Obwohl all diese Produkte leistungsstarke Lösungen für das Schwachstellenmanagement sind, halte ich Tenable aufgrund seiner Funktionen, Preise und umfassenden Möglichkeiten für die beste Lösung. Lesen Sie mehr über unsere Empfehlungen für die besten Produkte für das Schwachstellenmanagement oder springen Sie nach unten, um zu sehen, wie ich sie bewertet habe in sechs verschiedenen Kategorien.
Tenable Nessus & Tenable Vulnerability Management – Insgesamt beste Lösung für das Schwachstellenmanagement
Pros
- Für Auftragnehmer wie Penetrationstester entwickelt
- Erweiterter Support rund um die Uhr als Add-on verfügbar
- Gute Option für kleine Unternehmen
Cons
- Möglicherweise nicht für alle Anforderungen großer Unternehmen geeignet
- Testversionen von Nessus Pro und Expert sind auf 7 Tage begrenzt
- Einige Funktionen wie die Identifizierung von IoT-Assets fehlen
Gesamtbewertung: 4,2/5
- Preise: 3.5/5
- Kernfunktionen: 4.7/5
- Zusätzliche Funktionen: 3.5/5
- Benutzerfreundlichkeit und Administration: 4/5
- Kundensupport: 4.2/5
- Integrationen und Anpassungsmöglichkeiten: 5/5
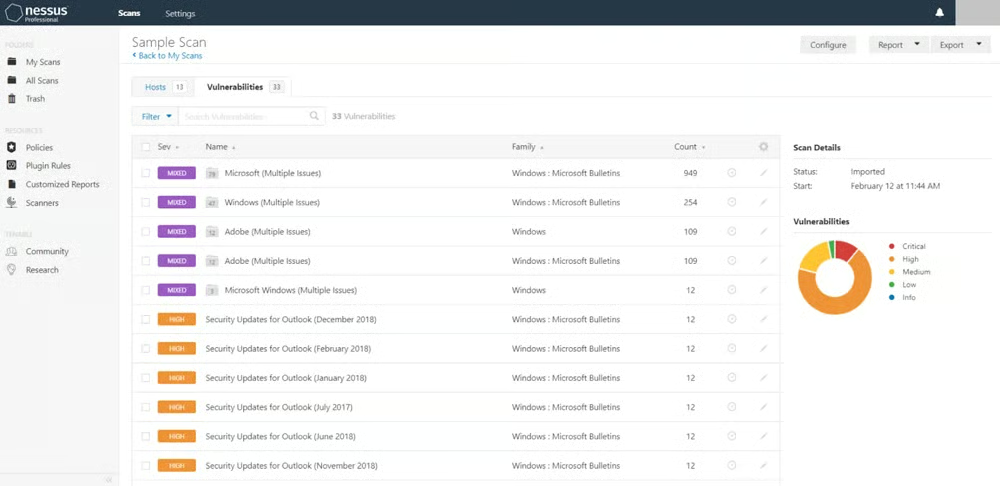
Tenable Vulnerability Management ist eine Lösung zur Bewertung von Schwachstellen für Unternehmen und Sicherheitsdienstleister. Sie basiert auf Nessus, der Scanlösung von Tenable, und bietet Funktionen wie rollenbasierte Zugriffskontrollen sowie Asset-Gruppierung, um die Behebung ähnlicher Probleme zu vereinfachen. Für KMU, Entwickler, Penetrationstester, und Berater ist Nessus Expert eine nützliche Lösung. Funktionen wie das Scannen der externen Angriffsfläche finden breite Anwendung.
Preise
Tenable Nessus bietet zwei Tarife:
- Professional: 3.990 US-Dollar/Jahr
- Expert: 5.990 US-Dollar/Jahr
- Support-Preise: Für erweiterten Kundensupport ist ein kostenpflichtiges Add-on erforderlich
- Kostenlose Testversion: 7 Tage für Nessus
Tenable Vulnerability Management wird nach Anzahl der Assets berechnet:
- 100 Assets: $3,500
- 200 Assets: $7,000
- Mehr als 250 Assets: Angebot anfordern
Wichtige Funktionen
- Integrationen von Drittanbietern: Splunk, Fortinet und Palo Alto sind besonders hervorzuheben.
- Rollenbasierte Zugriffskontrollen: Kunden können diese bei Bedarf aktivieren.
- Asset-Gruppierung: Asset-Listen helfen dabei, Assets logisch nach Geschäftsfunktion zu organisieren.
- Vorkonfigurierte Vorlagen: Nessus bietet mehr als 450 vorgefertigte Vorlagen für Schwachstellen.
Screenshot
Alternativen
Da Nessus einige fortgeschrittene Funktionen für das Schwachstellenmanagement fehlen, ist es nicht die beste Wahl für Großunternehmen. Wenn Sie ein großes Unternehmen führen, sollten Sie ein Produkt wie Holm Security in Betracht ziehen, das Funktionen wie die Identifizierung von IoT-Assets und einige Funktionen für das Patchmanagement bietet.
Microsoft Defender Vulnerability Management – Bestes Tool für umfangreiche Microsoft-Ökosysteme
Pros
- Benutzer können Berichte zu gefährdeten Geräten anzeigen
- Integration mit anderen Microsoft-Produkten
- Kostenlose Testversion dauert 90 Tage
Cons
- Eigenständigem Produkt fehlt die Risikobewertung
- Keine Funktionen für Patchmanagement oder Rollbacks
- Integrationen außerhalb der Windows-Welt könnten schwierig sein
Gesamtbewertung: 4,1/5
- Preise: 5/5
- Kernfunktionen: 3.6/5
- Zusätzliche Funktionen: 4/5
- Benutzerfreundlichkeit und Administration: 4.2/5
- Kundensupport: 4.3/5
- Integrationen und Anpassungsmöglichkeiten: 4.3/5
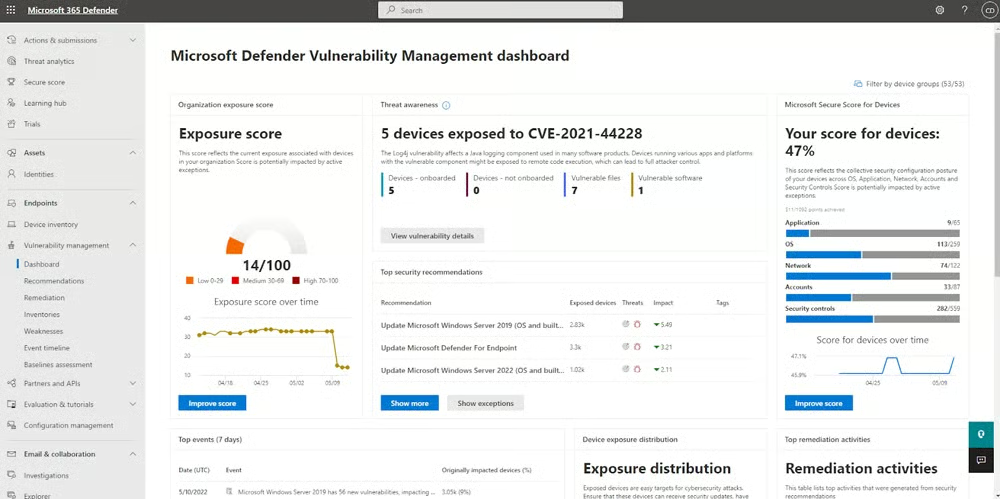
Microsoft Defender Vulnerability Management ist eine Lösung für das Schwachstellenmanagement, die für bestehende Microsoft-Kunden sinnvoll ist, aber auch eigenständig eingesetzt werden kann. Das Sicherheitsgeschäft von Microsoft ist beeindruckend, wenn die aktuellen MITRE-Ergebnisse ein Indikator dafür sind, und bietet Funktionen wie das Blockieren von Anwendungen. Defender VM lässt sich außerdem in zahlreiche andere Microsoft-Produkte integrieren, darunter Microsoft Sentinel. Ziehen Sie Defender in Betracht, wenn Sie Ihre Windows-Sicherheitsinfrastruktur ausbauen möchten.
Preise
- 2 US-Dollar/Nutzer/Monat: Add-on-Preis gilt für Microsoft Defender for Endpoint Plan 2 und Microsoft 365 E5
- 3 US-Dollar/Nutzer/Monat: Eigenständige Lösung zur Unterstützung von EDR-Produkten
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Blockieren von Anwendungen: Defender kann anfällige Programme blockieren und Kunden mit spezifischen Meldungen zu den Anwendungen warnen.
- Sicherheitsbewertungen: Teams können ihre Sicherheitslage mit Branchen-Benchmarks wie denen des National Institute of Standards and Technology (NIST) und von CIS vergleichen.
- Daten zu Bedrohungsinformationen: Defender liefert Informationen über die Wahrscheinlichkeit von Sicherheitsverletzungen und darüber, welche Endgeräte gefährdet sind.
- Regelmäßige Bewertungen: Defender sucht nach veralteten Zertifikaten, unzureichenden Algorithmen für digitale Signaturen und Fehlkonfigurationen.
Screenshot
Alternativen
Wenn Ihr Team viele Technologien außerhalb der Windows-Welt nutzt, sollten Sie eine Lösung wie Tenable in Betracht ziehen, die die Betriebssysteme Mac, Linux und Windows unterstützt. Tenable bietet außerdem Risikobewertungen, während Defender diese Funktion nicht bietet.
Rapid7 InsightVM – Beste Lösung für Anforderungen von Unternehmen
Pros
- Angemessene Preise für kleinere Unternehmen
- Unterstützt Ausnahmen, wenn Sie ein Risiko akzeptieren müssen
- Als Managed Service verfügbar
Cons
- Keine Funktionen für Patch-Rollbacks
- Einige Funktionen für rollenbasierte Zugriffskontrollen fehlen
- Keine Unterstützung für die Identifizierung von IoT-Assets
Gesamtbewertung: 4,1/5
- Preise: 5/5
- Kernfunktionen: 4.4/5
- Zusätzliche Funktionen: 3.3/5
- Benutzerfreundlichkeit und Administration: 3.9/5
- Kundensupport: 3.4/5
- Integrationen und Anpassungsmöglichkeiten: 3.9/5
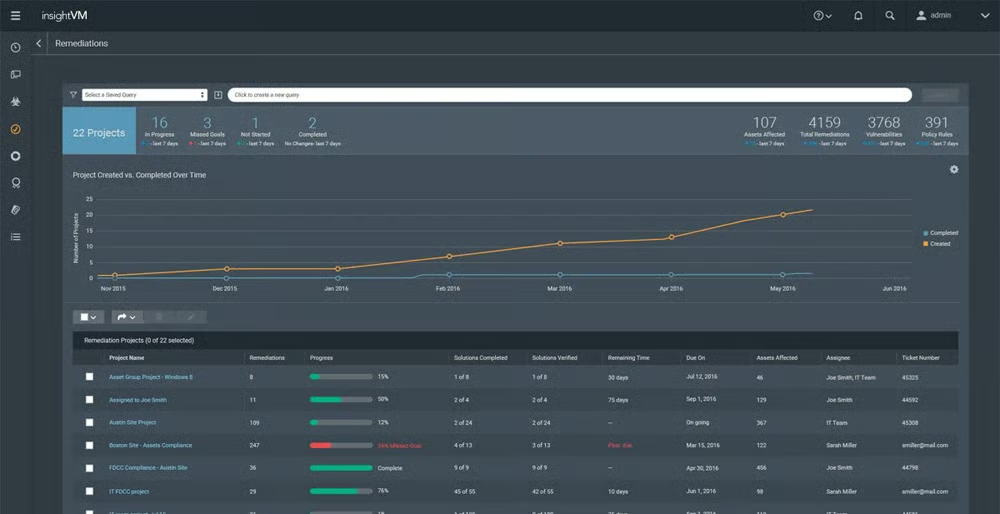
Rapid7 InsightVM ist eine skalierbare Lösung für das Schwachstellenmanagement für Unternehmen jeder Größe. Eine der gefragtesten Funktionen ist die Priorisierung von Risiken mit Schritt-für-Schritt-Anleitungen für eine effektive Behebung. Das gute Preis-Leistungs-Verhältnis und die Automatisierung machen InsightVM besonders für KMU nützlich, aber auch Unternehmen mit größerer Expertise können von den Funktionen zur Priorisierung von Risiken profitieren. Für Unternehmen ohne hochspezialisierte Sicherheitsteams ist InsightVM auch als Managed Service verfügbar.
Preise
- Kosten: Für mindestens 500 Assets kostet Rapid7 etwa 1,93 US-Dollar/Asset/Monat
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Echtzeit-Anzeige von Risiken: Anpassbare Dashboards bieten aktuelle Informationen zu Schwachstellen.
- Integrierte Threat-Feeds: Teams können die aktuell relevantesten Bedrohungen anzeigen.
- Integrationen von Drittanbietern: InsightVM lässt sich in Tools wie CyberArk, Palo Alto und McAfee integrieren.
- Asset-Gruppierung: Dies hilft Teams dabei, bestimmte Asset-Gruppen gezielt anzusprechen und darüber zu berichten.
Screenshot
Alternativen
InsightVM ist zwar insgesamt eine leistungsstarke Lösung für mehrere Teams, unterstützt jedoch keine IoT-Assets. Ziehen Sie Holm Security in Betracht, wenn Sie nach einer Lösung für das Schwachstellenmanagement suchen, die IoT-Geräte unterstützt und sich sowohl für KMU als auch für große Teams eignet.
Qualys VMDR – Am besten für Unternehmen mit komplexen Infrastrukturen
Pros
- Zahlreiche Optionen für den Kundensupport
- Unterstützt verschiedene Assets, darunter OT und IoT
- Bietet ein umfangreiches Set an zentralen Verwaltungsfunktionen
Cons
- Eingeschränkte Preisinformationen
- Keine Funktionen für Branchen-Benchmarks
- Nicht als Managed Service verfügbar
Gesamtbewertung: 3,9/5
- Preise: 3/5
- Kernfunktionen: 4.7/5
- Zusätzliche Funktionen: 3.5/5
- Benutzerfreundlichkeit und Administration: 3.9/5
- Kundensupport: 3.2/5
- Integrationen und Anpassungsmöglichkeiten: 4.3/5
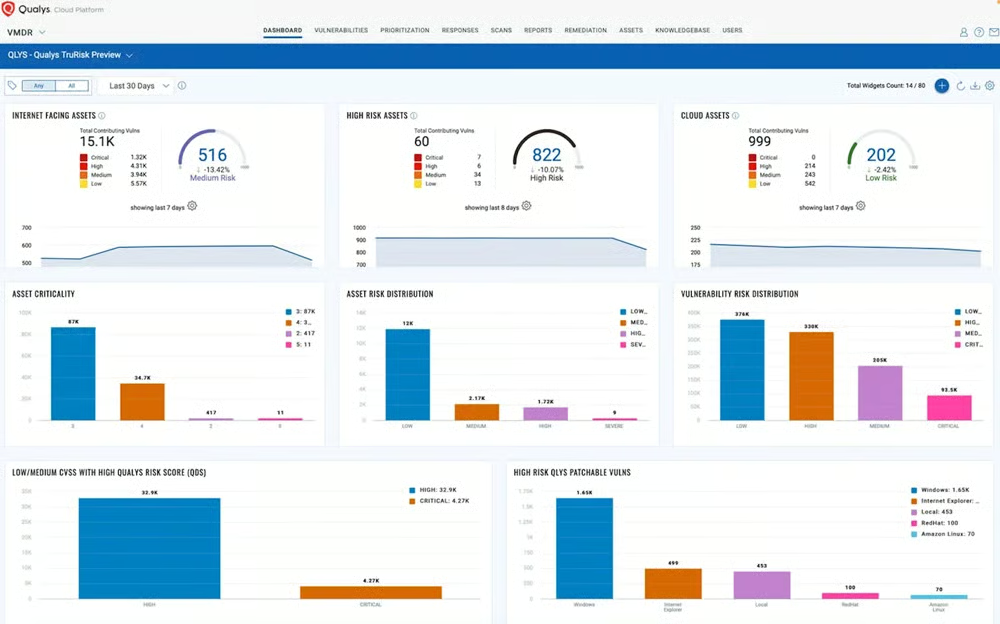
Qualys VMDR ist eine Cyber-Risikomanagementlösung auf Enterprise-Niveau für komplexe Sicherheitsumgebungen. VMDR nutzt Benchmarks des Center for Internet Security (CIS), um Fehlkonfigurationen und Schwachstellen in den Assets Ihres Unternehmens zu finden. Ziehen Sie Qualys in Betracht, wenn Sie ein mittelgroßes bis großes Unternehmen mit einer bereits ausgebauten Sicherheitsinfrastruktur sind. Für komplexe Umgebungen ist die Lösung gut geeignet, da sie IoT-Geräte und Betriebstechnologie scannen kann.
Preise
- 128 Assets: 5.964 US-Dollar pro Jahr
- 256 Assets: 9.423 US-Dollar pro Jahr
- 512 Assets: 14.889 US-Dollar pro Jahr
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Identifizierung von IoT-Assets: Teams erhalten ein umfassenderes Inventar ihrer IoT-Landschaft.
- Schulungsvideos: Eine Videobibliothek mit Anleitungen zur Einrichtung hilft Teams beim Einstieg in VMDR.
- Automatisierung ohne Code: Teams können Workflow-Automatisierungen für Aufgaben zur Behebung von Schwachstellen erstellen.
- Patchmanagement: VMDR findet automatisch Schwachstellen und spielt die zugehörigen Patches ein.
Screenshot
Alternativen
Qualys ist nicht als Managed Service verfügbar. Wenn Ihr Team darauf angewiesen ist, sollten Sie Rapid7 in Betracht ziehen – dort ist InsightVM als Managed Product erhältlich, außerdem bietet Rapid7 Funktionen für Schwachstellenausnahmen, die bei Qualys nur eingeschränkt verfügbar sind.
Holm Security – Das beste Tool zur Verbesserung der Sicherheitslage von Mitarbeitenden
Pros
- Für umfassende Sicherheit entwickelt
- Bietet Integrationen für Ticketing, CMDB und SSO
- Gute Wahl für kleine und große Teams
Cons
- Keine transparenten Preisinformationen
- Keine Funktionen für Patch-Rollbacks
- Nicht als Managed Service verfügbar
Gesamtbewertung: 3,5/5
- Preise: 1.5/5
- Kernfunktionen: 4.5/5
- Zusätzliche Funktionen: 4.5/5
- Benutzerfreundlichkeit und Administration: 2.5/5
- Kundensupport: 3.2/5
- Integrationen und Anpassungsmöglichkeiten: 4.3/5
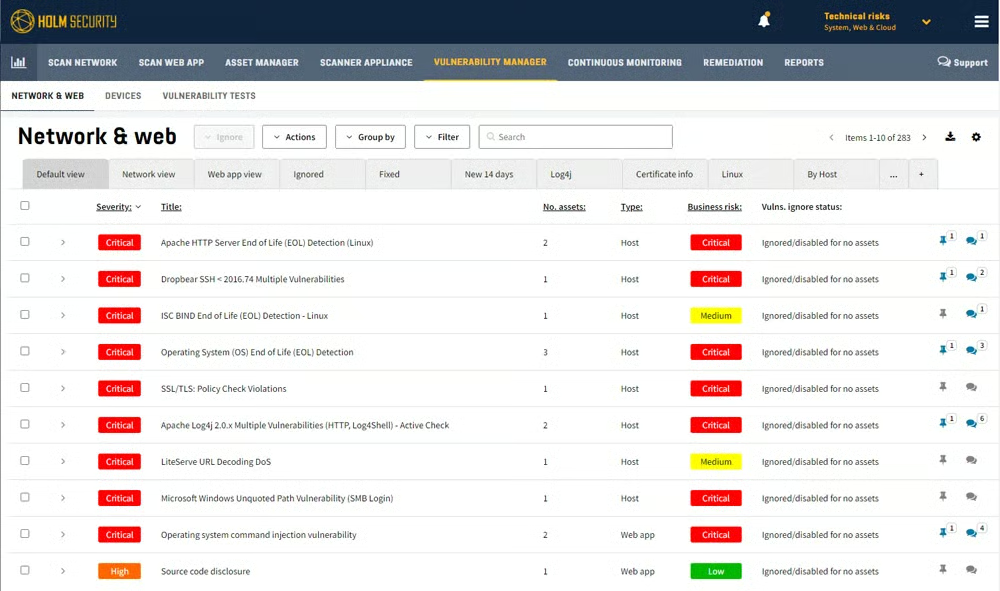
Holm Security VMP ist eine Vulnerability-Management-Plattform der nächsten Generation, die dabei hilft, Schwachstellen im gesamten Netzwerk und bei den menschlichen Assets auf einer einzigen Plattform zu erkennen. Zu den herausragenden Funktionen der Plattform gehört das Phishing-Modul, das Phishing-Angriffe auf Mitarbeitende simuliert , um Schwachstellen zu identifizieren und Teams in Sachen Sicherheit zu schulen. Holm Security wird dank seines guten Preis-Leistungs-Verhältnisses und Funktionen wie Phishing-Awareness von KMU bevorzugt, eignet sich mit seinen Funktionen aber auch für große Teams.
Preise
- Kontakt für ein Angebot: Individuelle Preise verfügbar
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Integrationen mit CI/CD-Tools: Teams können Schwachstellen in den Codebasen ihres Unternehmens finden.
- Auffinden von IoT-Assets: Holm Security sucht nach Schwachstellen in Geräten in Ihrer Infrastruktur.
- Rollenbasierte Zugriffskontrollen: Damit wird der Zugriff von Teams auf wichtige Anwendungen verwaltet.
- Integrationen mit anderen Sicherheitstools: Dazu gehören unter anderem Splunk und Microsoft Sentinel.
Screenshot
Alternativen
Holm Security ist nicht als Managed Service verfügbar. Wenn Ihr Unternehmen eine leistungsstarke Lösung für das Schwachstellenmanagement als Service beziehen möchte, sollten Sie stattdessen Rapid7 in Betracht ziehen. Rapid7 bietet außerdem Funktionen für Risikoausnahmen, die Holm fehlen.
Digital Defense Fortra VM – Am besten für Schwachstellentests in KMU
Pros
- Nutzer finden Frontline VM insgesamt einfach zu bedienen
- Als Managed Service verfügbar
- Support rund um die Uhr per Telefon und E-Mail verfügbar
Cons
- Keine Funktionen für Patchmanagement oder Rollbacks
- Keine transparenten Enterprise-Preise
- Eingeschränkte Dokumentation und Schulungsvideos
Gesamtbewertung: 3,4/5
- Preise: 2/5
- Kernfunktionen: 3.5/5
- Zusätzliche Funktionen: 3.5/5
- Benutzerfreundlichkeit und Administration: 3.8/5
- Kundensupport: 4.3/5
- Integrationen und Anpassungsmöglichkeiten: 3.5/5
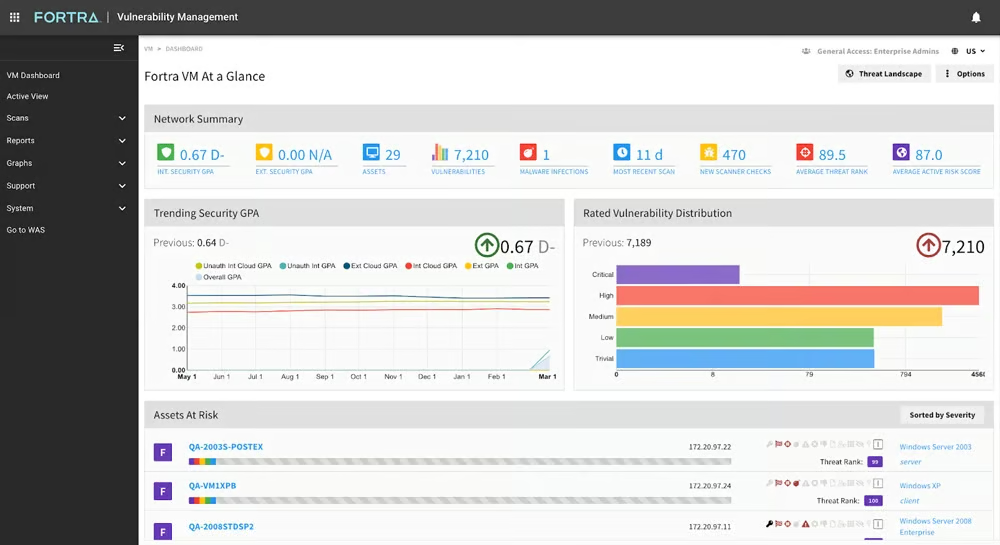
Digital Defense Frontline Vulnerability Manager (Frontline VM) ist ein umfassendes SaaS-Tool für das Schwachstellenmanagement, das alle Netzwerk-Assets abdeckt. Frontline VM gehört zu den benutzerfreundlichsten Tools auf dieser Liste. Es eignet sich gut für die Anforderungen von KMU an Schwachstellen- und Penetrationstests. Der On-Demand-Service von Digital Defense kann jedoch auch die Anforderungen eines großen Unternehmens erfüllen – bedenken Sie lediglich, dass Sie die Patchmanagement-Funktionen anderweitig beschaffen müssen.
Preise
- Kontakt für ein Angebot: Individuelle Preise verfügbar
- Kostenlose Testversion: 14 Tage
- Kostenlose Demo: Kontakt zur Terminvereinbarung
Wichtige Funktionen
- Sicherheitsintegrationen: Dazu gehören Anbieter wie ServiceNow, LogRhythm und Palo Alto.
- Rollenbasierte Zugriffskontrollen: Sicherheitsteams können den Zugriff von Mitarbeitenden auf sensible Daten beschränken.
- Risikobewertungen: Die Bewertung basiert entweder auf vordefinierten oder konfigurierten Risikoprofilen, die Bedrohungsrankings berücksichtigen.
- Netzwerk-Mapping: Unternehmen können Bedrohungen auf ihren Netzwerkgeräten mithilfe von Filtern und Asset-Beziehungen visualisieren.
Screenshot
Alternativen
Wenn Ihr Unternehmen in einem Produkt für das Schwachstellenmanagement nach internem Patchmanagement sucht, sollten Sie Qualys in Betracht ziehen; Qualys ist außerdem eine gute Wahl für größere Teams.
5 wichtige Funktionen von Software für das Schwachstellenmanagement
Legen Sie bei der Auswahl jeder Cybersicherheitslösung eine Auswahlliste der wichtigsten Funktionen an, die Ihr Unternehmen benötigt, darunter Monitoring, Risikobewertungen, die Visualisierung der Angriffsfläche, Automatisierung und Berichte.
Kontinuierliches Monitoring und Scanning
Systeme für das Schwachstellenmanagement sollten eine dauerhaft aktive Verteidigungslinie bilden, nach neuen und alten Bedrohungen suchen und die Netzwerke und Anwendungen Ihres Unternehmens überwachen. Ihre Software für das Schwachstellenmanagement sollte kontinuierlich nach potenziellen Problemen suchen, wenn Sie dazu nicht in der Lage sind. Das Management von Zero-Day-Schwachstellen muss Probleme besonders schnell identifizieren, damit Ihr Unternehmen Bedrohungen eindämmen kann, bevor sie Kosten verursachen.
Risikobewertung
Das Katalogisieren und Beheben von Risiken kann schnell überwältigend werden, wenn Ihr Sicherheitsteam nicht genau weiß, welche Schritte es unternehmen muss. Die Bewertung von Risiken anhand ihres Schweregrads hilft Mitarbeitenden, Aufgaben zur Behebung zu priorisieren. Beispielsweise muss eine ungepatchte Zero-Day-Schwachstelle wahrscheinlich dringender behoben werden als eine veraltete Version von Microsoft Word auf dem Gerät eines Mitarbeitenden. Die Risikobewertung spielt eine entscheidende Rolle dabei, den Erfolg des Schwachstellenmanagements langfristig sicherzustellen, da sie Mitarbeitenden hilft, Überforderung zu vermeiden.
Visualisierung der Angriffsfläche
Die Visualisierung der Angriffsfläche soll den Prozess vereinfachen, alle Bereiche zu identifizieren, über die Ihr Unternehmen angegriffen werden könnte. Sie sollte internetseitige und interne Assets abdecken, damit Ihr Team ein vollständiges Bild seiner Schwachstellen und der zu schützenden Bereiche erhält. Eine leistungsstarke Lösung zur Visualisierung der Angriffsfläche muss umfassend sein, damit keine wichtigen Teile des Sicherheitspuzzles fehlen.
Automatisierte Behebung
Sicherheitsteams haben nicht immer die Zeit, jede Schwachstelle zu beheben. Hier kommt die Automatisierung ins Spiel: Strategien zur Behebung sollten idealerweise für zumindest einige Aufgaben des Schwachstellenmanagements automatische Korrekturen bieten. Beispielsweise kann ein vordefinierter Patchmanagement-Workflow ausgelöst werden, wenn ein Schwachstellenscanner ein ungepatchtes Asset erkennt. Dadurch weiß Ihr Sicherheitsteam genau, welcher Patch eingespielt werden muss.
Anpassbare Berichte
Oft müssen andere Teams in Ihrem Unternehmen wissen, was in der IT-Abteilung vor sich geht. Berichte helfen Sicherheitsteams dabei, Unternehmensverantwortlichen, einschließlich der Geschäftsführung, die relevantesten Informationen bereitzustellen.
Auch richtliniengesteuerte Compliance-Berichte sind wichtig, nicht nur aktuelle Statistiken zu Schwachstellen. Idealerweise sollte die Berichtsfunktion eines Tools für das Schwachstellenmanagement sowohl vorgefertigte Vorlagen als auch Anpassungsoptionen bieten, damit Ihr Sicherheitsteam Berichte an die Anforderungen Ihres Unternehmens anpassen kann.
Wie ich die beste Software für das Schwachstellenmanagement bewertet habe
Wir haben eine breite Auswahl an Produkten für das Schwachstellenmanagement anhand eines Bewertungsrasters untersucht. Ich habe verfügbare Informationen herangezogen, darunter Produktseiten der Anbieter, Datenblätter und unabhängige Nutzerbewertungen, um zu bestimmen, welche Produkte für unsere Zielgruppe am besten geeignet sind. Ich habe das Bewertungsraster in sechs Hauptkategorien unterteilt. Jede Kategorie umfasste Unterkriterien mit einer eigenen Gewichtung, die in die Gesamtbewertung einfloss. Jedes Produkt erhielt eine Gesamtbewertung von fünf Punkten.
Bewertungskriterien
Für die Erstellung des Bewertungsrasters habe ich zunächst die wichtigsten Funktionen des Schwachstellenmanagements berücksichtigt, die Unternehmen benötigen. Anschließend habe ich die Benutzerfreundlichkeit und Administrationsfunktionen wie Dokumentation und Managed Services betrachtet. Danach habe ich wünschenswerte Zusatzfunktionen wie Asset-Gruppen sowie die Preise bewertet, einschließlich der Preise pro Asset und kostenloser Testversionen. Abschließend habe ich die Lösungen anhand ihres Kundensupports, relevanter Integrationen und Anpassungsmöglichkeiten bewertet.
- Kernfunktionen (30 %): Ich habe die wichtigsten Funktionen von Tools für das Schwachstellenmanagement betrachtet, darunter Asset-Erkennung, Risikobewertung, Patching und Berichtsfunktionen.
- Sieger des Kriteriums: Mehrere Gewinner
- Benutzerfreundlichkeit und Administration (20 %): Ich habe die Verfügbarkeit von Wissensdatenbanken, Dokumentation und Schulungsvideos sowie die Frage berücksichtigt, ob das Produkt als Managed Service verfügbar ist.
- Sieger des Kriteriums: Microsoft
- Preise (15 %): In dieser Kategorie wurden die Verfügbarkeit von Preisinformationen des Anbieters, das relative Preis-Leistungs-Verhältnis und kostenlose Produkttests bewertet.
- Sieger des Kriteriums: Mehrere Gewinner
- Zusätzliche Funktionen (15 %): Ich habe weniger verbreitete Funktionen wie RBAC und Risikoausnahmen bewertet.
- Sieger des Kriteriums: Holm Security
- Kundensupport (10 %): Ich habe den technischen Support per Chat, E-Mail und Telefon sowie die verfügbaren Supportzeiten bewertet.
- Sieger des Kriteriums: Mehrere Gewinner
- Integrationen und Anpassungsmöglichkeiten (10 %): In dieser Kategorie wurden Funktionen wie Integrationen mit Tools für Continuous Integration und Deployment (CI/CD) sowie benutzerdefinierte Berichte berücksichtigt.
- Sieger des Kriteriums: Tenable
Häufig gestellte Fragen (FAQs)
Was ist der Unterschied zwischen dem Scannen nach Schwachstellen und dem Schwachstellenmanagement?
Das Schwachstellenmanagement geht über das Scannen nach Schwachstellen hinaus. Es geht nicht nur darum, Assets und Netzwerke zu scannen, sondern auch Sicherheitsteams bei der Behebung von Schwachstellen zu unterstützen und ihre allgemeine Sicherheitslage zu verbessern. Das Schwachstellenmanagement sollte Ihrem Unternehmen dabei helfen, eine Art Karte zu erstellen, um häufige Schwachstellen in der Sicherheitsinfrastruktur zu lokalisieren und nachhaltige Verbesserungen vorzunehmen.
Was ist der Unterschied zwischen Risikomanagement und Schwachstellenmanagement?
Risikomanagement ist eine umfassendere Kategorie auf Unternehmensebene, da es alle Aspekte des Unternehmensrisikos abdeckt, einschließlich Sicherheitslücken, aber auch finanzielle Risiken und Ereignisse wie Naturkatastrophen. Ein Risikomanagementplan sollte die Planung für Cybersicherheitsrisiken umfassen, zu der auch eine Strategie für das Schwachstellenmanagement gehören kann.
Was ist ein Beispiel für eine KPI im Schwachstellenmanagement?
Kennzahlen für das Schwachstellenmanagement (KPI) sollten leicht messbare Metriken sein, die Ihr Team erreichen will, etwa eine bestimmte Zeitspanne zwischen dem Erkennen einer Schwachstelle und ihrer Behebung. Je detaillierter Ihre KPIs sind, desto leichter kann Ihr Sicherheitsteam feststellen, ob die Strategie für das Schwachstellenmanagement funktioniert und ob sie geändert werden muss.
Lesen Sie mehr über die Erstellung einer Richtlinie für das Schwachstellenmanagement, einschließlich bewährter Verfahren für Richtlinien, der erforderlichen Abschnitte einer Richtlinie und einer kostenlosen Richtlinienvorlage.
Fazit: Schwachstellenmanagement ist für die Sicherheit unverzichtbar
Jedes Jahr werden etwa 20.000 neue Schwachstellen entdeckt – und bei vielen davon handelt es sich um Zero-Day-Schwachstellen, die erst entdeckt werden, nachdem sie bei einem Cyberangriff ausgenutzt wurden. Das Schließen dieser Lücken erfordert viel Zeit und Engagement, selbst für die sichersten Unternehmen und Netzwerke. Für alle anderen ist jede Hilfe willkommen, die sie von Tools und Diensten für das Schwachstellenmanagement bekommen können.
Um das richtige Tool für das Schwachstellenmanagement für Ihr Unternehmen zu finden, sollten Sie alle von den Anbietern angebotenen Demos oder kostenlosen Testversionen nutzen und ein Produkt auswählen, das zur Fachkompetenz Ihrer Sicherheits- und IT-Teams passt. Die Fähigkeit des richtigen VM-Tools, Behebungen zu priorisieren, sollte Ihrem Team dabei helfen, sich auf die Schwachstellen zu konzentrieren, die Ihr Unternehmen am wahrscheinlichsten beeinträchtigen.
Wenn Ihr Unternehmen einen Managed-VM-Dienst in Betracht zieht, lesen Sie Vulnerability Management as a Service: Ultimate Guide als Nächstes. Dieser Leitfaden behandelt die wichtigsten Anbieter von Managed-VM-Diensten und die wichtigsten Schritte des VMaaS-Prozesses.
Dieser Artikel wurde ursprünglich im Juli 2024 veröffentlicht und im Mai 2026 aktualisiert.