

















Web管理者にDDoSという略語を口にすれば、冷や汗をかく人が多いだろう。DDoS、つまり分散型サービス拒否攻撃は、WebサイトやSaaSプラットフォームなど、DDoSの影響を受けやすいサービスに仕掛けられる、最も悪質で阻止が難しいネットワーク攻撃の一つだ。これらの攻撃では、複数の侵害されたシステムが標的サーバーに大量のリクエストを送りつけ、過負荷を引き起こしてクラッシュさせる。
では、組織がDDoS攻撃を受けているのか、それともWebサイトのトラフィックが急増しているだけなのかを、どう見分ければよいのだろうか。また、DDoS攻撃により迅速に対応するための初期警告サインはあるのだろうか。
DDoS攻撃を受けている場合は、DDoS攻撃を3段階で阻止する方法を参照してほしい。
DDoS攻撃の一般的な兆候とは?
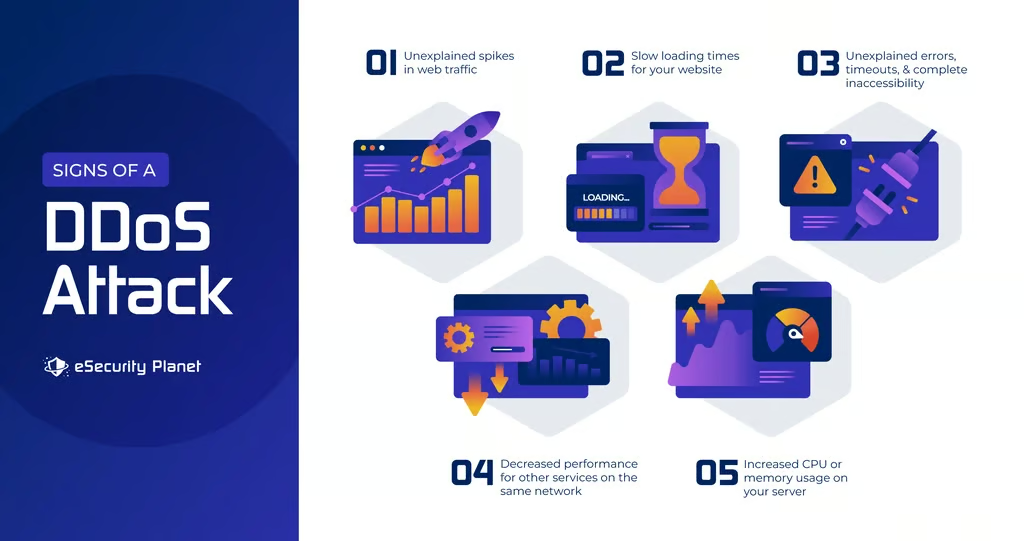
DDoS攻撃を受けている可能性がある場合、確認すべき兆候はいくつかある。DDoS攻撃で最も一般的な兆候を5つ紹介する。
1. 原因不明のWebトラフィック急増
DDoS攻撃の最も一般的な兆候の一つが、原因不明のWebトラフィック急増だ。これは、Webサイトのサーバーログを監視したり、Web分析ツールを使用したりして検知できる。トラフィックが特定の場所やIPアドレスから突然増加している場合、サイトが攻撃を受けている可能性がある。
2. Webサイトの読み込み時間が遅い
DDoS攻撃のもう一つの一般的な兆候は、Webサイトの読み込み時間が遅くなることだ。これは、攻撃者がサーバーに大量のリクエストを送りつけ、システムに過負荷をかけて速度を低下させるために起こる。サイトの読み込みに通常より時間がかかる場合、DDoS攻撃が原因かもしれない。
3. 原因不明のエラー、タイムアウト、完全なアクセス不能
DDoS攻撃では、原因不明のエラーやタイムアウトが発生することもある。攻撃者がサーバーで処理できないほど大量のリクエストを送りつけることで、サイトにアクセスしようとするユーザーにエラーやタイムアウトが表示され、HTTP 503 Service Unavailableエラーコードが返される場合もある。サイトへのアクセス時にユーザーがエラーやタイムアウトに遭遇しているなら、DDoS攻撃が原因かもしれない。場合によっては、DDoS攻撃によってWebサイトに完全にアクセスできなくなることもある。
4. 同じネットワーク上にある他のサービスの性能低下
Webサイトと同じネットワーク上にある他のサービスの性能が低下している場合、サイトが攻撃を受けている可能性がある。これは、攻撃者からのリクエストがネットワーク帯域幅をすべて消費し、他のサービスの速度低下や利用不能を引き起こすためだ。
5. サーバーのCPUまたはメモリ使用率の上昇
サーバーのCPUやメモリ使用率の急上昇は、サイトが攻撃を受けているサインかもしれない。攻撃者からのリクエストがサーバーのリソースをすべて消費し、速度低下や応答不能を引き起こすためだ。
DDoS攻撃を受けたかどうかを見分けるには?
残念ながら、上記の典型的な兆候は、他の問題によっても引き起こされる。その中には好ましいものもある。例えば、Webトラフィックが突然急増し、サイトの読み込みが遅くなった場合、マーケティングキャンペーンが口コミで広がったり、人気のWebサイトやソーシャルメディアのプロフィールで紹介されたりした結果、正規ユーザーのトラフィックが増加した可能性がある。
正規のトラフィック急増にサーバーが対応しきれないと、CPUやメモリの使用率上昇やその他のエラーにつながる可能性がある。
では、DDoS攻撃を受けたと確信するにはどうすればよいのだろうか。
トラフィックがDDoS攻撃か正規のものかを見分ける
トラフィックがDDoS攻撃によるものか正規のものかを見分けるのは難しい。しかし、DDoS対策プラットフォームには通常、トラフィックがDDoS攻撃から来ているかどうかを特定するためのWeb分析ツールが用意されている。こうしたツールは、特定のトラフィックソースがサイトのTime To Live(TTL)が経過した後も、特定のデータセットを引き続き問い合わせているかどうかを確認する。これは、サイトが保持しているデータを破棄し、リソースを解放するまでの時間として設定した期間だ。もしそうであれば、DDoS攻撃を受けている可能性が高い。その時点で正規のソースがトラフィックを生成し続けることはないからだ。
DDoS対策に使われる代表的なWeb分析ツール
代表的なDDoS対策用Web分析ツールには、次のようなものがある。
- CloudFlare Web Application Firewall
- Sucuri Website Firewall
- Azure Web Application Firewall
- AWS WAF
- Imperva
DDoS攻撃の初期警告サイン
Webアプリケーションファイアウォールや監視サービスを導入することが、DDoS攻撃に対する最善の防御策だ。これらは、例えばDDoS攻撃者がテストトラフィックで防御を探っている場合と、リソースを圧迫しているものの悪意のない、設定ミスのあるロードバランサーなどを見分けられる。
DDoS攻撃を可能な限り早期に発見できることは、Webサイトの可用性にビジネスが依存している組織にとって極めて重要だ。検討すべきDDoS対策サービスは多岐にわたる。詳しくは、最適なDDoS対策サービスと最適なボット対策ソリューションに関するガイドを参照してほしい。
DDoS攻撃は通常どのくらい続くのか?
DDoS攻撃は、攻撃の複雑さや激しさに応じて、数分から数日間続く可能性がある。多くの場合、攻撃者は自動化ソフトウェアを使ってサイトにリクエストを送り続け、過負荷によって応答が停止するまで攻撃する。
典型的なDDoS攻撃は1~2日続くことがある一方、Qrator Labsの報告によると、平均攻撃時間は6分強だという。組織の防御を試すため、より短時間のバースト攻撃が使われることも多い。
DDoS攻撃を阻止する方法
サイトが攻撃を受けている疑いがある場合、まずホスティングプロバイダーに連絡して支援を求めるべきだ。プロバイダーは、ネットワークレベルの防御やその他の対策を実施して攻撃を緩和し、サイトを通常の状態に戻せる可能性がある。
ISPへの通知に加えて、進行中のDDoS攻撃を阻止するために、次のような対策も取れる。
- DDoS対策の専門家に支援を求める:DDoS攻撃を阻止する最善の方法の一つは、こうした攻撃の緩和・阻止を専門とするサービスプロバイダーと協力することだ。こうした企業は、攻撃の発生源を迅速に特定し、防御対策を実施して、可能な限り早くWebサイトを通常の状態に戻す支援を行える。攻撃の深刻度によっては、攻撃を調査し、潜在的な犯人を特定するために法執行機関の協力が必要になる場合もある。
- 攻撃の特性分析:攻撃の発生源を特定するだけでなく、DDoS緩和サービスは、攻撃者がどのようにサイトを標的にし、リソースを侵害しているのかを把握するためにも役立つ。この情報は、将来の攻撃に対する効果的な防御策を策定し、サイトが繰り返し標的になるのを防ぐうえで重要だ。
- 攻撃のトレースバック:場合によっては、リアルタイムで攻撃を阻止できなくても、DDoS攻撃の発生源を特定できる可能性がある。攻撃のトレースバックとは、トラフィックパターンを分析し、異常または不審な挙動を特定することで、攻撃の発信元を突き止めようとするプロセスだ。
- 攻撃への耐性と緩和:リアルタイムで阻止できないほど激しい、または複雑なDDoS攻撃の標的になる可能性もある。この場合、攻撃が収束するまでサイトをオンラインに保ちながら被害を最小限に抑えるため、チームとホスティングプロバイダーがどのように連携するかの戦略を策定する必要がある。攻撃の影響を緩和しつつサイトを稼働させ続けるため、トラフィックのスロットリングやDNSリダイレクトの実施が必要になる場合もある。
関連記事:DDoSの俗説:ブラックホール化と外部委託ですべてを阻止できるわけではない
DDoS攻撃を防ぐ方法
オンライン資産に対するDDoS攻撃に対処する最善の方法は、そもそも攻撃を発生させないことだ。WebサイトをDDoS攻撃から守るために実施できる対策をいくつか紹介する。
Webアプリケーションファイアウォール(WAF)とアンチボットフィルターを導入する
WebサイトをDDoS攻撃から守る最善の方法の一つは、Webアプリケーションファイアウォール(WAF)を導入することだ。WAFはWebサイトとインターネットの間に配置され、悪意のある活動を含む受信トラフィックをフィルタリングするソフトウェアコードである。さまざまなWAFが提供されているため、ニーズに合うものを見つけるために調査しよう。
WAFに加えて、アンチボットフィルターの導入も検討すべきだ。DDoS攻撃でよく使われるボットによるWebサイトへのアクセスをブロックするのに役立つ。
コンテンツ配信ネットワーク(CDN)の利用を検討する
WebサイトをDDoS攻撃から守るもう一つの重要な要素が、コンテンツ配信ネットワーク(CDN)だ。CDNは、画像、動画、スクリプトなどのWebサイトの静的アセットを世界中のサーバーに分散させる。これにより、攻撃者が特定のサーバーを狙ったり、特定のホストの帯域幅を圧迫したりすることが難しくなる。
さらに、CDNを利用すれば遅延を低減できるため、世界中の訪問者に対するWebサイトのパフォーマンスも向上する。
サイトのソフトウェア、プラグイン、スクリプトを定期的に更新する
DDoS攻撃を防ぐ最善の方法の一つは、Webサイトのソフトウェアとプラグインを最新の状態に保つことだ。サイトのすべてのソフトウェアを最新のセキュリティパッチで更新しておけば、攻撃者に悪用される前に潜在的な脆弱性に対処できる。
Webサイトのセキュリティ監査を定期的に実施する
WebサイトをDDoS攻撃から守るもう一つの重要な対策は、定期的にセキュリティ監査を実施することだ。監査によって、パッチ未適用のソフトウェア、脆弱なパスワード、設定ミス、攻撃者が攻撃に利用できる開放ポートなど、サイトのインフラに潜む弱点や脆弱性を特定できる。
追加のDDoS対策を購入する
DDoS攻撃を受けることが心配なら、CloudflareやImpervaなどのプロバイダーから追加の防御を購入する方法がある。これらのサービスは、悪意のあるトラフィックのフィルタリングや、攻撃中に追加の帯域幅容量を提供するなど、DDoS攻撃に対する防御層を追加する。費用は高額になる可能性があるが、DDoS攻撃の標的になることを懸念する企業に安心感をもたらす。
DDoS対応プレイブックを作成する
DDoS攻撃を防ぐための事前対策に加え、攻撃が発生した場合の対応方法を定めたインシデント対応計画を用意しておくことも重要だ。この計画は「DDoSプレイブック」と呼ばれることが多い。プレイブックには、攻撃中および攻撃後に取るべき手順と、各タスクの担当者を記載する。事前に計画を用意しておけば、攻撃が発生しても確実に対応できる。
定期的な監視とレポートを実施する
DDoS攻撃を発生中に検知するため、サイトのトラフィック、パフォーマンス、セキュリティについて定期的な監視とレポートを実施しよう。前述した専門的なWeb分析ツールやサービスを利用できる。ただし、トラフィックの急増や挙動の追跡は、Google Analyticsなどの無料ツールや、WebホスティングパネルからサーバーのCPU、メモリ、帯域幅の使用状況を確認することでも可能だ。
関連記事:DDoS攻撃を防ぐ方法:DDoS防止のための5つのステップ
まとめ:DDoS攻撃の検知
DDoS攻撃は依然として最も被害の大きいサイバー攻撃の一つであり、その発生頻度と深刻度は増し続けている。WebサイトやアプリケーションをDDoS攻撃から守る対策をまだ講じていないなら、今こそ始めるべきだ。DDoS対応サービスを確保することが、効果的な第一歩になる可能性がある。
DDoS対策には、複数の対策を組み合わせる必要がある。適切に計画すれば、DDoS攻撃による最悪の結果を防ぎ、一部の要素が妨害されてもWebサイトの稼働を維持できる。Webサイトに存続を依存する組織にとって、効果的なDDoS対策の準備は選択肢ではない。
次に読む: