













Ce guide s’adresse aux responsables de la sécurité, aux administrateurs informatiques et aux entreprises en croissance qui évaluent des plateformes de détection et réponse étendues (XDR). Il présente les meilleures solutions disponibles aujourd’hui, ainsi que leurs fonctionnalités clés et les critères à prendre en compte lors de l’achat.
Les outils XDR offrent une visibilité centralisée et détectent les menaces sur les terminaux, les réseaux, les charges de travail cloud et les systèmes de messagerie, aidant ainsi les entreprises à répondre à des cybermenaces toujours plus complexes. En unifiant les données provenant de plusieurs couches de sécurité, ces plateformes permettent une détection plus rapide, des investigations simplifiées et une réponse aux incidents plus efficace. Dans ce guide, nous passons en revue les principales solutions XDR, leurs fonctionnalités essentielles et les éléments à prendre en compte pour choisir la plateforme adaptée à votre environnement.
Voici les six meilleures plateformes XDR :
- Microsoft Defender XDR: Meilleure solution XDR globale
- Trend Micro Vision One: Meilleure solution pour la détection et la réponse combinées
- CrowdStrike Falcon Insight: Meilleure solution pour un équilibre entre fonctionnalités et options d’assistance
- Palo Alto Cortex XDR: Meilleure solution pour les besoins de sécurité des entreprises
- SentinelOne Singularity: Meilleure solution XDR avec fonctions d’investigation forensique pour les équipes débutantes
- Cybereason Defense Platform: Meilleure solution pour une gestion détaillée du cycle de vie des attaques
Comparatif des meilleures solutions XDR
Le tableau suivant compare mes meilleurs fournisseurs selon leurs principales fonctionnalités de détection et de réponse, ainsi que la disponibilité d’un essai gratuit.
| Contrôles des appareils | Réponse automatisée | Règles de détection personnalisées | Tarification | |
|---|---|---|---|---|
| Microsoft Defender XDR | ➕ | ✔️ | ✔️ | Contacter le service commercial |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| CrowdStrike Falcon Insight | ✔️ | ✔️ | ❌ | Contacter le service commercial |
| Palo Alto Cortex XDR | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | Contacter le service commercial |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | Contacter le service commercial |
✔️= Oui ❌= Non ➕ = Module complémentaire
D’après cette comparaison, chacune des six plateformes XDR présentées offre de solides capacités de détection et de réponse, avec des points forts variables en matière d’intégration, d’automatisation et d’évolutivité. Le bon choix dépendra en définitive de votre pile technologique existante, du niveau de maturité de votre sécurité et de vos besoins opérationnels.
Microsoft Defender XDR – Meilleure solution XDR globale
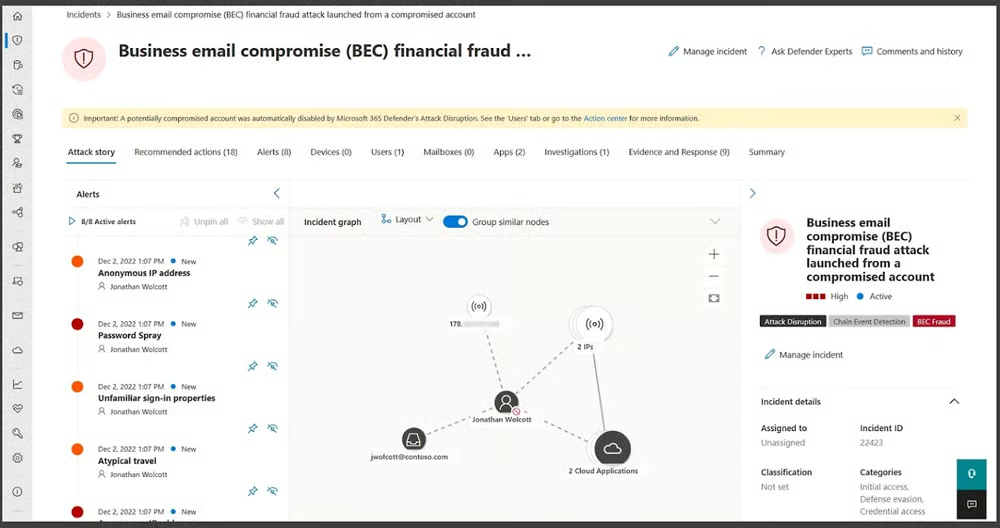
Microsoft Defender XDR est une plateforme de détection et réponse étendues native du cloud, conçue pour aider les entreprises à unifier la sécurité des terminaux, des identités, des e-mails, des applications cloud et des environnements hybrides. Elle fournit des alertes corrélées, des actions de réponse automatisées et une détection des menaces pilotée par l’IA afin d’aider les équipes de sécurité à identifier et à contenir plus rapidement les menaces. La plateforme s’intègre étroitement à l’écosystème de sécurité plus large de Microsoft, notamment à SIEM et aux solutions de gestion des identités, permettant une visibilité centralisée et des opérations rationalisées. Grâce à ses options de déploiement évolutives et à ses capacités d’automatisation avancées, Microsoft Defender XDR convient aussi bien aux équipes de taille moyenne qu’aux grandes entreprises.
Avantages
- Couverture XDR étendue
- Documentation complète
- Intégrations SIEM et IAM
Inconvénients
- La disponibilité d’une assistance 24 h/24 et 7 j/7 n’est pas clairement établie
- Fonctionnalités limitées de mise en quarantaine des incidents
- La possibilité d’un déploiement sur site n’est pas clairement établie
Tarification
- Devis personnalisé
Fonctionnalités clés
- Chasse aux menaces par requêtes : Les équipes de sécurité peuvent créer des requêtes personnalisées et les utiliser pour explorer 30 jours de données brutes de journaux à la recherche de menaces précises.
- Auto-réparation automatisée : Defender XDR automatise les tâches simples de réparation, comme le nettoyage des appareils, et permet aux équipes de créer des réponses automatiques personnalisées aux alertes courantes.
- Intégration à Entra ID : Defender XDR vous aide à protéger les applications et les identités en s’intégrant à Entra ID, la solution IAM de Microsoft.
- Copilot : l’outil de Microsoft destiné à l’assistance en matière de sécurité répond aux questions en langage naturel et propose des options pour résoudre les menaces, tout en permettant de consulter les stratégies et d’obtenir des informations sur les appareils.
Capture d’écran
Trend Micro Vision One – Meilleure solution pour la détection et la réponse combinées
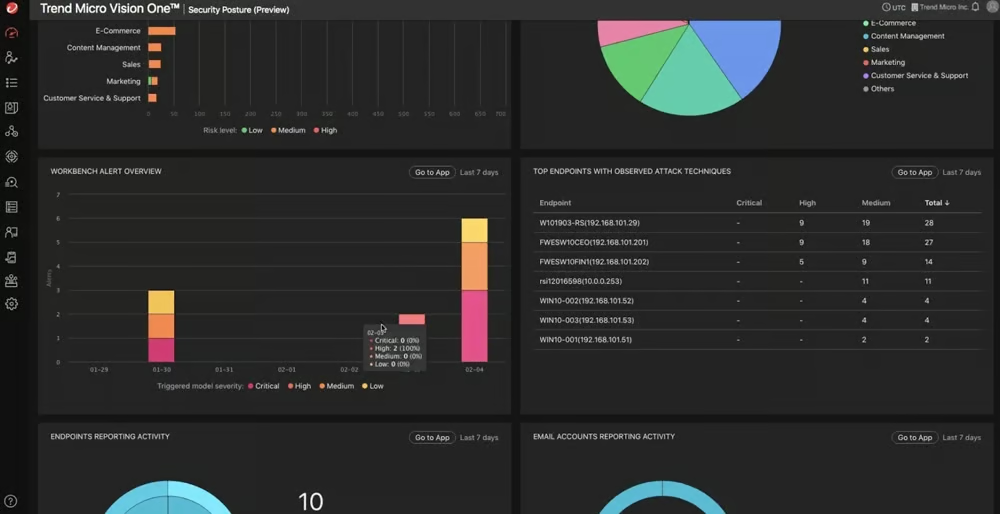
Trend Micro Vision One est une plateforme de détection et réponse étendues (XDR) qui associe les renseignements sur les menaces, la gestion de la surface d’attaque et la détection inter-couches au sein d’une solution unique. Elle offre une visibilité sur les terminaux, les serveurs, les e-mails, les charges de travail cloud et les identités des utilisateurs, aidant les équipes de sécurité à identifier et à traiter les menaces plus efficacement. Un lac de données centralisé regroupe la télémétrie, les journaux et les métadonnées provenant de l’ensemble de l’environnement, réduisant les silos de données et améliorant les processus d’investigation. Vision One s’intègre également aux principales plateformes SIEM et SOAR afin de permettre aux entreprises d’étendre et d’automatiser leurs opérations de sécurité.
Avantages
- La plateforme couvre plusieurs fonctions de sécurité
- Protection des charges de travail cloud et des e-mails
- Stratégies et rapports personnalisables
Inconvénients
- La conservation des journaux est limitée à 30 jours
- Intégrations SIEM limitées
- Aucune option de responsable de compte technique
Tarification
- Devis personnalisé
Fonctionnalités clés
- Gestion des vulnérabilités : Vision One vous aide à suivre les CVE des vulnérabilités et le délai moyen nécessaire pour les corriger.
- Analyse en bac à sable : Les analystes peuvent envoyer les fichiers suspects vers le bac à sable de Vision One et isoler les menaces potentielles pendant leur examen.
- Tableaux de bord basés sur les rôles : Certains rôles précis au sein de l’entreprise — comme les DSI ou le personnel chargé des opérations informatiques — bénéficient de tableaux de bord personnalisés en fonction de leurs responsabilités.
- Rapports personnalisés : Les clients de Vision One peuvent créer des rapports de risques prêts à l’emploi ou personnalisés, adaptés aux rapports précis dont vous avez besoin.
Capture d’écran
CrowdStrike Falcon Insight – Meilleur compromis entre fonctionnalités et options d’assistance
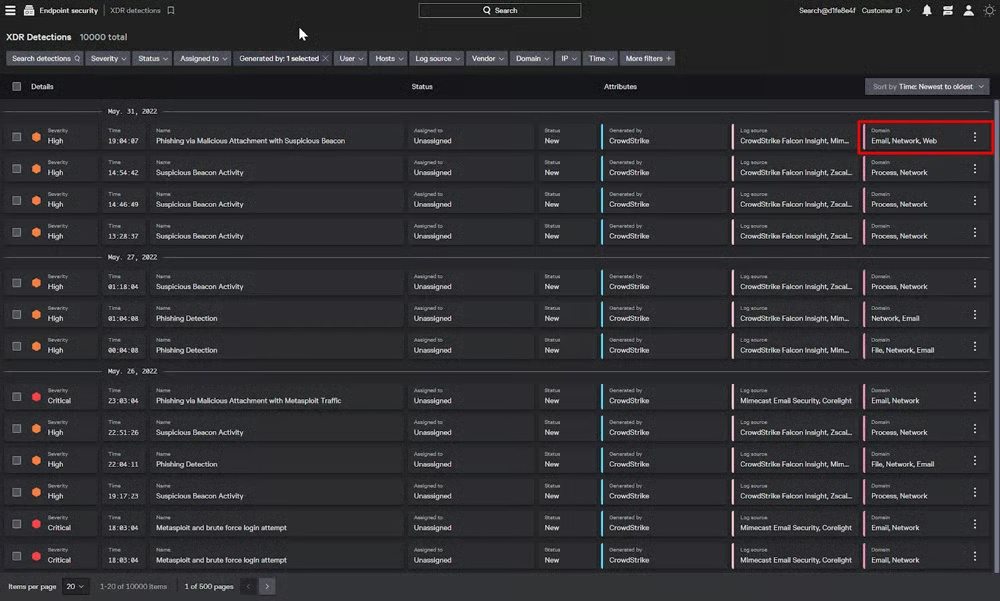
CrowdStrike Falcon est une plateforme native du cloud qui fournit des fonctionnalités de détection et réponse étendues (XDR) par l’intermédiaire de son module Falcon Insight et de son écosystème Falcon plus large. Elle offre une visibilité unifiée sur les terminaux, les identités, les charges de travail cloud et bien plus encore, en combinant antivirus avancé, analyse comportementale, renseignements sur les menaces et chasse proactive aux menaces. La plateforme est conçue pour être évolutive, avec des licences modulaires qui permettent aux entreprises d’adapter les fonctionnalités à leurs besoins, ainsi que de solides fonctions de réponse aux incidents et d’automatisation. CrowdStrike propose également des options d’assistance flexibles, notamment une assistance dédiée aux grandes entreprises, ce qui en fait une solution adaptée aux entreprises à la recherche d’une plateforme de sécurité hautement personnalisable et évolutive.
Avantages
- Idéal pour les besoins avancés en matière de réponse aux menaces
- Protection des e-mails et des charges de travail cloud
- Options d’assistance par téléphone et par chat
Inconvénients
- Informations limitées sur les politiques de conservation des données
- Les sources réseau ne sont pas clairement définies
- La quantité de documentation disponible n’est pas clairement établie
Tarification
- Devis personnalisé
Fonctionnalités clés
- Évaluations de confiance zéro : Les ZTA de Falcon Insight évaluent l’état de santé des terminaux à l’échelle de l’entreprise et vous indiquent quels paramètres et stratégies du système d’exploitation vous rendent vulnérable.
- Atelier d’incidents : Les équipes de sécurité peuvent visualiser une attaque de bout en bout afin de mieux comprendre son déroulement.
- CrowdScore : Votre entreprise reçoit un score global de menace ainsi qu’un tableau de bord des incidents qui effectue le tri des alertes pour vous.
- Ingestion des données : Les utilisateurs de Falcon Insight XDR bénéficient chaque jour de 10 Go de données tierces ingérées gratuitement par l’intermédiaire de CrowdStrike Falcon Next-Gen SIEM.
Capture d’écran
Palo Alto Cortex XDR – Meilleure solution pour les besoins de sécurité des grandes entreprises
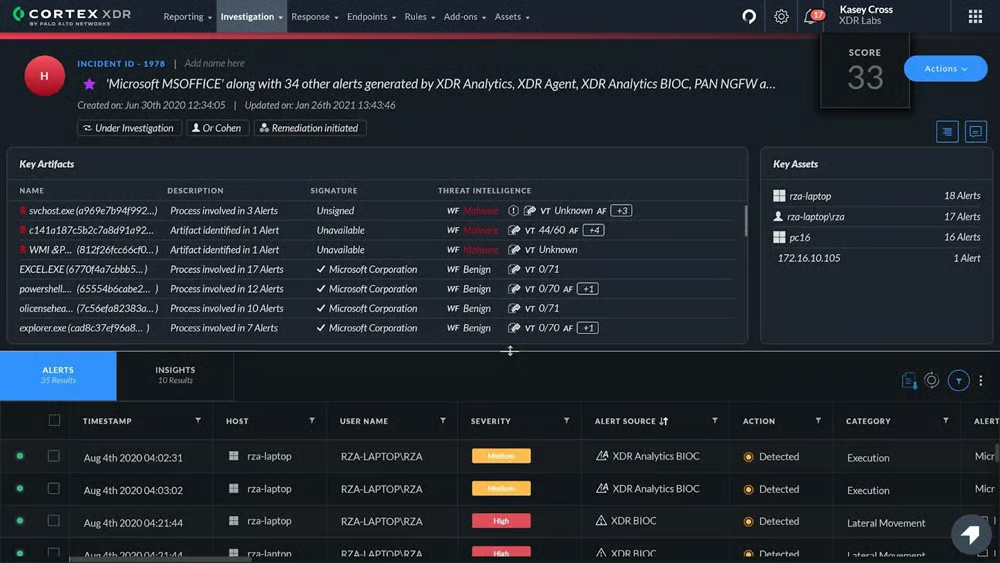
Cortex XDR de Palo Alto Networks est une plateforme avancée de détection et réponse étendues qui unifie les données provenant des terminaux, des réseaux et des environnements cloud afin d’améliorer la détection des menaces et de réduire les tâches manuelles. Elle s’appuie sur des analyses comportementales pilotées par l’apprentissage automatique, des règles de détection personnalisables et des renseignements sur les menaces de l’équipe Unit 42 de Palo Alto pour identifier les attaques sophistiquées et y répondre. Cortex XDR met également l’accent sur l’automatisation et la corrélation entre les environnements, aidant les équipes de sécurité à enquêter plus efficacement sur les incidents. Bien que la plateforme présente une courbe d’apprentissage plus exigeante, elle convient particulièrement aux entreprises disposant d’opérations de sécurité matures et ayant besoin d’une visibilité approfondie et de capacités avancées d’analyse des menaces.
Avantages
- L’un des fournisseurs les plus performants du secteur
- Résultats exceptionnels lors de tests indépendants
- Recherche sur les menaces disponible par l’intermédiaire de Unit 42
Inconvénients
- Peut s’avérer complexe pour les équipes moins expérimentées
- Pas d’essai gratuit
- Les fonctionnalités de protection des e-mails ne sont pas clairement définies
Tarification
- Devis personnalisé
Fonctionnalités clés
- Règles personnalisées : Cortex XDR propose des règles fondées sur des indicateurs de compromission (IOC), comme les adresses IP et les noms de fichiers, ainsi que des règles de corrélation des événements.
- Analyse des mouvements latéraux dans le cloud : Palo Alto détecte des schémas inhabituels dans les services cloud en fonction de leur utilisation et identifie les comportements généralement employés pour se déplacer latéralement.
- Actions de réponse : Les équipes peuvent isoler les terminaux, remédier aux modifications malveillantes et rechercher puis détruire les fichiers malveillants sur un appareil.
- Intégration à XSOAR : Cortex XDR et Cortex XSOAR s’intègrent étroitement, ce qui vous permet d’ingérer automatiquement les incidents de Cortex XDR dans les playbooks XSOAR.
Capture d’écran
SentinelOne Singularity – Meilleure solution XDR avec Forensics pour les équipes débutantes
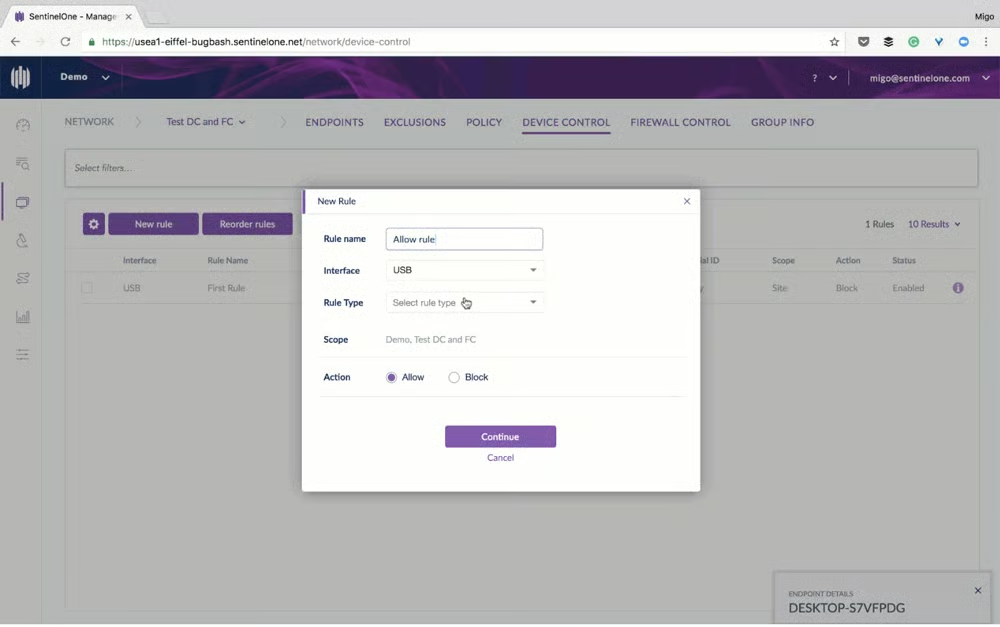
SentinelOne Singularity est une plateforme de détection et réponse étendues (XDR) qui associe protection autonome, automatisation avancée et fonctionnalités SOAR intégrées afin de rationaliser les opérations de sécurité. Elle assure la détection des menaces en temps réel et une réponse à la vitesse de la machine sur les terminaux, les charges de travail cloud et les identités, aidant les équipes à contenir rapidement les menaces avec un minimum d’intervention manuelle. La plateforme comprend également RemoteOps Forensics, qui permet d’approfondir les investigations et l’analyse des incidents depuis une console centralisée. Grâce à son interface intuitive et à sa solide réputation en matière d’assistance client, SentinelOne Singularity constitue une option intéressante pour les entreprises à la recherche d’une protection puissante qui reste accessible aux équipes de sécurité moins expérimentées.
Avantages
- Avis des utilisateurs constamment positifs
- Fonctionnalités Forensics disponibles avec le forfait Enterprise
- Prise en charge de l’IoT par l’intermédiaire de SentinelOne Ranger
Inconvénients
- Les fonctionnalités de création de stratégies de sécurité ne sont pas clairement définies
- Absence de fonctionnalités de triage
- La documentation est difficile à trouver
Tarification
- Devis personnalisé
Fonctionnalités clés
- RemoteOps Forensics : Les clients de Singularity Enterprise peuvent configurer la collecte automatique de preuves pour qu’elle soit déclenchée par les menaces et personnaliser des profils Forensics spécifiques.
- Contrôle d’accès basé sur les rôles : SentinelOne propose six rôles prédéfinis et permet également aux administrateurs de créer des rôles et des paramètres d’autorisation personnalisés.
- Détection du réseau : SentinelOne Network Discovery identifie par empreinte les appareils compatibles IP présents sur les réseaux des clients et repère les terminaux vulnérables.
- Contrôle du pare-feu : Singularity permet d’effectuer un contrôle natif du pare-feu sur les systèmes d’exploitation Windows, Linux et macOS.
Capture d’écran
Cybereason – Meilleure solution pour une gestion détaillée du cycle de vie des attaques
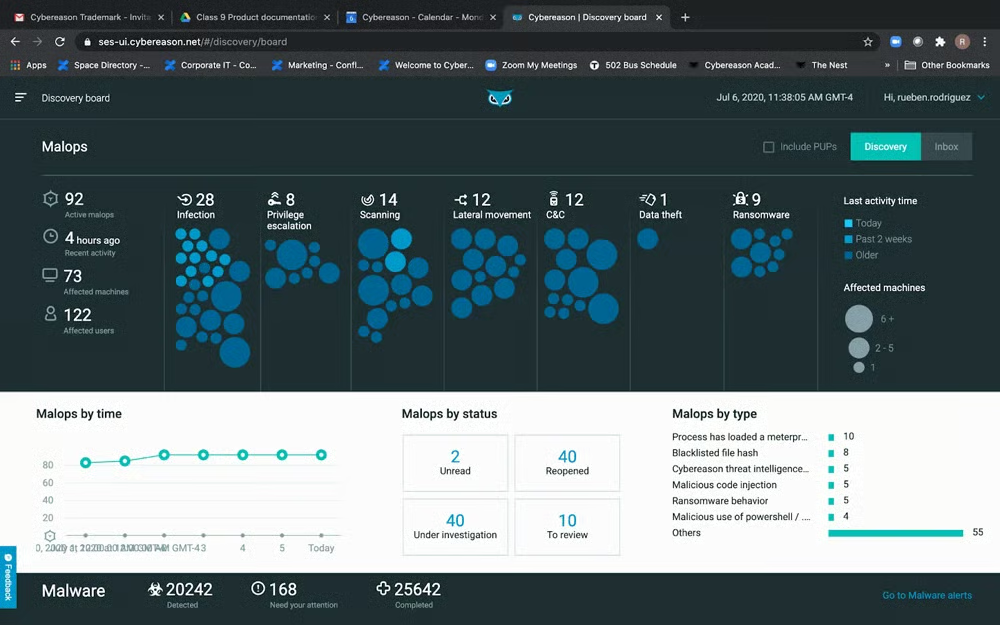
Cybereason Defense Platform est une solution de détection et réponse étendues (XDR) connue pour son analyse des opérations malveillantes, ou « MalOps », afin de fournir une vision claire du déroulement des attaques. Elle visualise l’ensemble du cycle d’attaque — de la compromission initiale au mouvement latéral et à l’impact — aidant les équipes de sécurité à mieux comprendre les menaces et à y répondre plus efficacement. La plateforme comprend également des fonctionnalités telles que le triage automatisé des incidents, la détection comportementale et des règles personnalisables pour une surveillance des menaces adaptée. Grâce à l’importance accordée à la visibilité et au contexte, Cybereason convient particulièrement aux entreprises qui privilégient les investigations approfondies et l’analyse complète des menaces.
Avantages
- Idéal pour visualiser les cycles d’attaque
- L’un des meilleurs résultats des évaluations MITRE
- Nombreuses intégrations IAM
Inconvénients
- La couverture des réseaux et des appareils IoT n’est pas clairement définie
- Les fonctionnalités de mise en quarantaine semblent limitées
- Pas d’essai gratuit
Tarification
- Devis personnalisé
Fonctionnalités clés
- MalOps : Cybereason suit l’historique et le comportement d’une menace précise depuis sa première entrée sur le réseau jusqu’à sa tentative d’attaque.
- Triage des incidents : La réponse aux incidents de Cybereason donne la priorité aux ressources les plus critiques de votre entreprise, afin que vous traitiez d’abord les problèmes les plus importants.
- Chasse aux menaces : Les équipes peuvent rechercher des preuves de menaces, mener des investigations et utiliser des règles de détection personnalisées en fonction de leur activité.
- Contrôles des appareils : Cybereason Endpoint Controls vous aide à gérer vos terminaux depuis un écran unique.
Capture d’écran
5 fonctionnalités clés des solutions XDR en 2026
Pour identifier la plateforme XDR adaptée, il faut commencer par comprendre les fonctionnalités fondamentales qui définissent la détection et la réponse modernes. Si les besoins varient d’une entreprise à l’autre, les principales solutions XDR actuelles reposent sur un ensemble commun de fonctionnalités, notamment une visibilité unifiée, une réponse intelligente aux incidents, l’automatisation, des renseignements de qualité sur les menaces et de solides intégrations. Utilisez ces éléments comme référence lors de l’évaluation des fournisseurs.
Visibilité unifiée dans tous les environnements
L’un des principaux avantages de l’XDR en 2026 est sa capacité à offrir une visibilité centralisée sur les terminaux, les réseaux, les charges de travail cloud, les identités et les systèmes de messagerie. Cette vue unifiée contribue à éliminer les silos de sécurité et permet aux équipes de corréler les activités entre différents environnements, facilitant ainsi la détection des attaques sophistiquées en plusieurs étapes. Lors de l’évaluation des solutions, recherchez une corrélation inter-couches éprouvée — et pas seulement de vastes promesses en matière de couverture.
Détection et réponse avancées aux incidents
Les plateformes XDR modernes vont au-delà des alertes en fournissant le contexte complet des incidents, notamment les chronologies des attaques, les ressources touchées et les actions recommandées. Les principales fonctionnalités de réponse comprennent l’isolement des terminaux, l’arrêt des processus malveillants et l’automatisation du confinement. De nombreuses plateformes intègrent désormais l’investigation et la réponse assistées par l’IA afin de réduire le temps de présence des attaquants et d’améliorer la précision.
Automatisation et orchestration (fonctionnalités SOAR)
L’automatisation n’est plus facultative — elle est essentielle. Les solutions XDR intègrent désormais des fonctionnalités d’orchestration qui permettent aux équipes de créer des workflows automatisés pour la détection, le triage et la réponse. Ces workflows contribuent à standardiser les processus, à réduire les tâches manuelles et à accélérer les temps de réaction, en particulier dans les environnements générant de nombreux alertes.
Renseignements intégrés sur les menaces
Les plateformes XDR performantes agrègent et analysent les renseignements sur les menaces provenant de plusieurs sources, notamment les flux mondiaux de menaces, les équipes de recherche des fournisseurs et la télémétrie en temps réel. En 2026, les principaux outils utilisent également l’IA pour hiérarchiser les menaces et leur donner du contexte, afin d’aider les équipes à se concentrer sur l’essentiel. Des renseignements de qualité, mis à jour en continu, sont indispensables pour garder une longueur d’avance sur les menaces émergentes.
Intégrations ouvertes et compatibilité avec l’écosystème
Les solutions XDR actuelles doivent s’intégrer parfaitement aux piles de sécurité existantes, notamment aux SIEM, aux fournisseurs d’identité, aux plateformes cloud et aux outils tiers. Les API ouvertes et les écosystèmes de partenaires solides sont essentiels pour éviter l’enfermement propriétaire et garantir la libre circulation des données de sécurité entre les systèmes. Plus la plateforme est interopérable, plus votre posture de sécurité globale sera efficace.
Comment j’ai évalué les meilleures solutions XDR
J’ai créé une grille de notation des produits pour comparer les plateformes XDR et évalué les solutions leaders du secteur selon six critères principaux et plusieurs sous-critères. Les six catégories retenues, comme les fonctionnalités et l’assistance, sont importantes à prendre en compte lors de l’achat d’une plateforme XDR. J’ai pondéré chaque critère en fonction de son importance, ainsi que l’ensemble des sous-critères. La façon dont chaque solution répondait aux critères définis, ainsi que la pondération de ces critères, a déterminé le score total de la plateforme.
Critères d’évaluation
J’ai d’abord examiné les fonctionnalités des produits, notamment les contrôles des appareils et la réponse automatisée, qui constituent le socle de l’XDR. J’ai également étudié la facilité d’utilisation et la couverture du produit, comme la documentation et la prise en charge des appareils, ainsi que l’administration, notamment les API et les options de déploiement. J’ai ensuite évalué les options d’assistance client, comme le téléphone et les canaux disponibles 24 h/24 et 7 j/7, ainsi que les évaluations MITRE, qui testent les capacités des fournisseurs dans des conditions réelles. Enfin, j’ai pris en compte les essais gratuits et la transparence des tarifs.
- Fonctionnalités (25 %) : Cette catégorie couvrait des fonctionnalités XDR importantes, comme la chasse aux menaces, les règles de détection et la protection de la messagerie et du cloud.
- Gagnant du critère : Trend Micro Vision One
- Facilité d’utilisation et couverture (20 %) : J’ai pris en compte les fonctionnalités qui contribuent à la facilité d’utilisation, comme les services gérés, ainsi que la couverture du produit, notamment la protection des réseaux et de l’IoT.
- Gagnant du critère : Microsoft Defender XDR
- Administration (15 %) : Cette catégorie comprenait les API, la gestion des stratégies de sécurité et les tableaux de bord, ainsi que d’autres sous-critères facilitant les tâches administratives.
- Gagnant du critère : Microsoft Defender XDR
- Assistance client (15 %) : J’ai évalué les canaux d’assistance comme l’e-mail, le téléphone et le chat, ainsi que la disponibilité des démonstrations, des forums communautaires et des responsables de comptes techniques.
- Gagnant du critère : Plusieurs gagnants
- Évaluations MITRE (15 %) : Les scores obtenus par les fournisseurs lors de tests de sécurité indépendants contribuent à montrer les véritables capacités de leurs produits.
- Gagnant du critère : Plusieurs gagnants
- Tarification (10 %) : J’ai examiné les informations tarifaires des plateformes XDR ainsi que la disponibilité d’essais gratuits des produits.
- Gagnant du critère : CrowdStrike Falcon Insight
Foire aux questions (FAQ)
Quels sont les avantages de l’XDR ?
L’XDR offre une approche plus unifiée et complète de la détection des menaces en corrélant les données entre les terminaux, les réseaux, les environnements cloud, les identités et les systèmes de messagerie. Cette visibilité élargie aide les équipes de sécurité à détecter les attaques sophistiquées en plusieurs étapes qui pourraient échapper aux outils autonomes. En 2026, de nombreuses plateformes XDR intègrent également des analyses et une automatisation pilotées par l’IA afin de réduire la lassitude liée aux alertes et d’accélérer les temps de réponse. Toutefois, pour en tirer le meilleur parti, les entreprises doivent toujours assurer une configuration et un réglage appropriés, ainsi qu’une gestion continue.
Quelle est la différence entre XDR et EDR ?
La détection et réponse sur les terminaux (EDR) se concentre spécifiquement sur les appareils terminaux tels que les ordinateurs portables et les serveurs, en offrant une visibilité et des fonctionnalités de réponse au niveau de l’appareil. L’XDR va plus loin en agrégeant et en corrélant les données issues de plusieurs couches de sécurité, notamment les réseaux, les charges de travail cloud, les identités et la messagerie. Si de nombreuses solutions EDR ont évolué pour intégrer des fonctionnalités XDR, les véritables plateformes XDR sont conçues pour fournir une visibilité et une réponse entre les environnements — et pas seulement une protection des terminaux.
Quelle est la différence entre XDR et MDR ?
La détection et réponse gérées (MDR) est un service, et non un produit. Il fournit aux entreprises une équipe externe qui surveille les menaces, mène les investigations et y répond en leur nom. Les services MDR peuvent reposer sur des plateformes EDR ou XDR, selon le fournisseur. En 2026, de nombreux fournisseurs proposent des services XDR gérés, combinant une technologie avancée et une expertise humaine — ce qui fait du MDR une option intéressante pour les entreprises disposant de ressources de sécurité internes limitées.
En résumé : les meilleures solutions XDR en 2026
La détection et réponse étendues est devenue un composant fondamental de la cybersécurité moderne, aidant les entreprises à bénéficier d’une visibilité sur l’ensemble de leur environnement numérique — et pas seulement sur les terminaux. En connectant les signaux entre les systèmes, l’XDR permet de détecter plus rapidement les menaces, de mener des investigations plus approfondies et de coordonner davantage les réponses.
Cela dit, l’XDR n’est pas toujours une solution prête à l’emploi. Pour être véritablement efficace, son déploiement doit être réfléchi, son réglage assuré en continu et son intégration à votre pile de sécurité existante réalisée avec soin. Les entreprises qui prennent le temps d’optimiser leur plateforme XDR — et de l’aligner sur leur stratégie de sécurité globale — seront mieux positionnées pour détecter les menaces émergentes et y répondre.
consultez ensuite les différences entre XDR, SIEM et SOAR.