

















このガイドは、拡張検知・対応(XDR)プラットフォームを評価するセキュリティ責任者、IT管理者、成長中の企業を対象としています。現在利用できる主要ソリューションに加え、主な機能や導入時の検討事項も取り上げます。
XDRツールは、エンドポイント、ネットワーク、クラウドワークロード、メールシステム全体の可視性と脅威検知を一元化し、ますます複雑化するサイバー脅威への対応を支援します。複数のセキュリティレイヤーからデータを統合することで、検知の迅速化、調査の効率化、インシデント対応の高度化を実現します。このガイドでは、主要なXDRソリューション、その中核機能、そして自社環境に適したプラットフォームを選ぶ際のポイントを解説します。
おすすめのXDRプラットフォーム6選は次のとおりです。
- Microsoft Defender XDR:総合的に最適なXDRソリューション
- Trend Micro Vision One:検知と対応の統合に最適
- CrowdStrike Falcon Insight:機能とサポートの選択肢のバランスを重視する場合に最適
- Palo Alto Cortex XDR:エンタープライズのセキュリティニーズに最適
- SentinelOne Singularity:ジュニアチーム向けのフォレンジック機能搭載XDRとして最適
- Cybereason Defense Platform:攻撃ライフサイクルの詳細な管理に最適
主要XDRソリューション比較
以下の表では、重要な検知・対応機能と無料トライアルの有無を基準に、主要ベンダーを比較しています。
| デバイス制御 | 自動対応 | カスタム検知ルール | 料金 | |
|---|---|---|---|---|
| Microsoft Defender XDR | ➕ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| CrowdStrike Falcon Insight | ✔️ | ✔️ | ❌ | 営業担当者に問い合わせ |
| Palo Alto Cortex XDR | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | 営業担当者に問い合わせ |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
✔️=はい ❌=いいえ ➕ =アドオン
この比較から分かるように、取り上げた6つのXDRプラットフォームはいずれも高い検知・対応機能を備えていますが、統合、自動化、拡張性などの強みはそれぞれ異なります。最終的に適切な選択肢は、組織の既存の技術スタック、セキュリティ成熟度、運用上のニーズによって決まります。
Microsoft Defender XDR – 総合的に最適なXDRソリューション
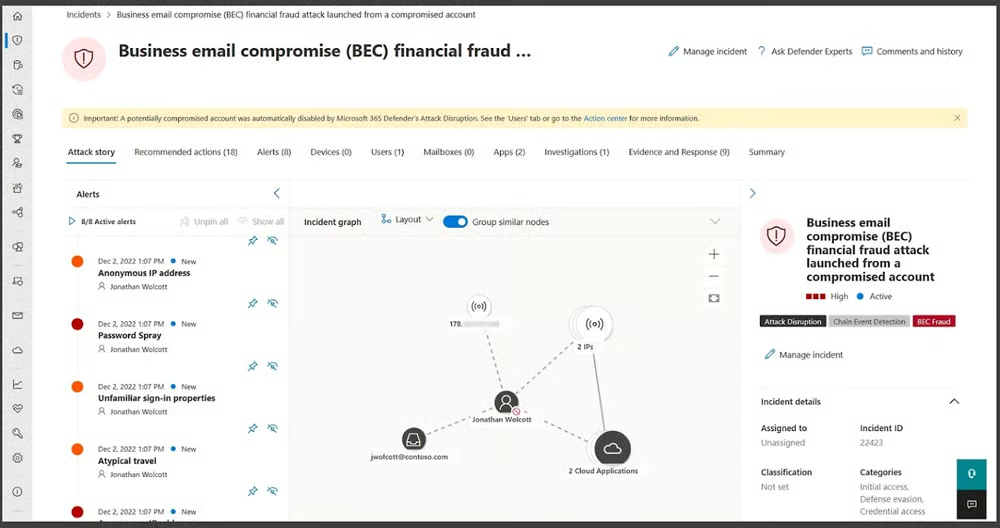
Microsoft Defender XDRは、エンドポイント、ID、メール、クラウドアプリ、ハイブリッド環境全体のセキュリティを統合できるよう設計された、クラウドネイティブの拡張検知・対応プラットフォームです。相関分析されたアラート、自動対応アクション、AIを活用した脅威検知を提供し、セキュリティチームによる脅威の特定と封じ込めを迅速化します。Microsoftの幅広いセキュリティエコシステムとも緊密に統合されており、これにはSIEMやIDソリューションも含まれます。これにより、一元的な可視性と効率化された運用を実現できます。拡張性のある導入オプションと高度な自動化機能を備えるMicrosoft Defender XDRは、中規模チームから大企業まで幅広い組織に適しています。
長所
- 幅広いXDRカバレッジ
- 充実したドキュメント
- SIEMおよびIAMとの統合
短所
- 24時間365日のサポートが利用できるか不明
- インシデント隔離機能が限定的
- オンプレミスに導入できるか不明
料金
- 個別見積もり
主な機能
- クエリベースの脅威ハンティング:セキュリティチームはカスタムクエリを作成し、特定の脅威を検索するために、過去30日分の生ログデータを調査できます。
- 自動自己修復:Defender XDRは、デバイスのクリーニングなどの簡単な修復タスクを自動化し、一般的なアラートに対するカスタム自動対応をチームが開発できるようにします。
- Entra IDとの統合:Defender XDRは、MicrosoftのIAMソリューションであるEntra IDと統合することで、アプリとIDの保護を支援します。
- Copilot:Microsoftのセキュリティ支援ツールであるCopilotは、自然言語の質問に回答し、脅威を解決するための選択肢を提示します。ポリシーの確認やデバイス情報の取得も可能です。
スクリーンショット
Trend Micro Vision One – 検知と対応の統合に最適
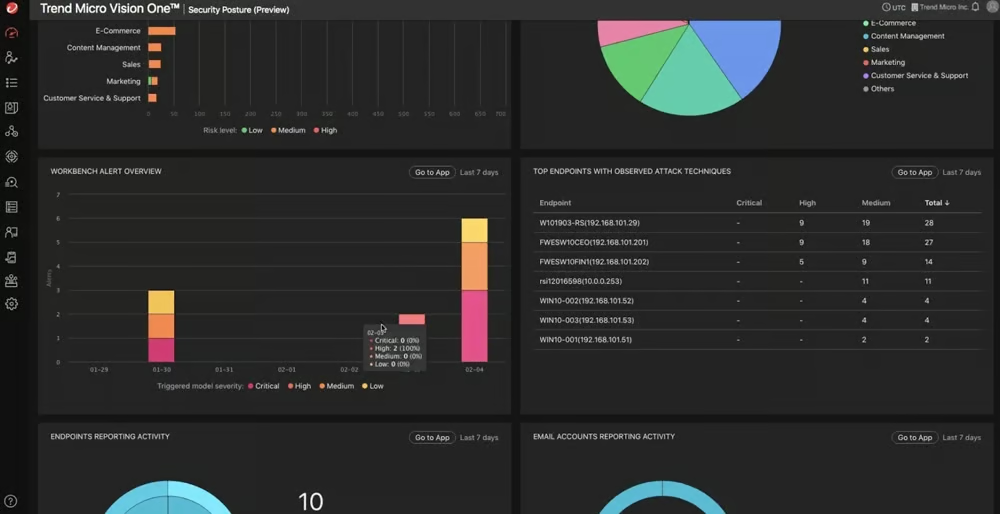
Trend Micro Vision Oneは、脅威インテリジェンス、攻撃対象領域管理、レイヤー横断型の検知を単一のソリューションに統合した、拡張検知・対応(XDR)プラットフォームです。エンドポイント、サーバー、メール、クラウドワークロード、ユーザーID全体を可視化し、セキュリティチームによる脅威の特定と効率的な対応を支援します。一元化されたデータレイクが環境全体のテレメトリ、ログ、メタデータを集約し、データサイロを減らして調査ワークフローを改善します。Vision Oneは主要なSIEMおよびSOARプラットフォームとも統合でき、セキュリティ運用の拡張と自動化を可能にします。
長所
- 複数のセキュリティ機能をカバーするプラットフォーム
- クラウドワークロードとメールを保護
- カスタマイズ可能なポリシーとレポート
短所
- ログ保持期間は30日間のみ
- SIEM統合が限定的
- テクニカルアカウントマネージャーの選択肢がない
料金
- 個別見積もり
主な機能
- 脆弱性管理:Vision Oneでは、脆弱性のCVEと、パッチ適用までの平均時間を追跡できます。
- サンドボックス分析:アナリストは疑わしいファイルをVision Oneのサンドボックスに送信し、調査中に潜在的な脅威を隔離できます。
- ロールベースのダッシュボード: CIOやIT運用担当者など、特定の組織上の役割を担うユーザーには、職責に応じたカスタムダッシュボードが提供されます。
- カスタムレポート: Vision Oneの顧客は、すぐに使える標準レポートや、必要な用途に合わせたカスタムリスクレポートを作成できます。
スクリーンショット
CrowdStrike Falcon Insight – 機能とサポートの選択肢のバランスを重視する場合に最適
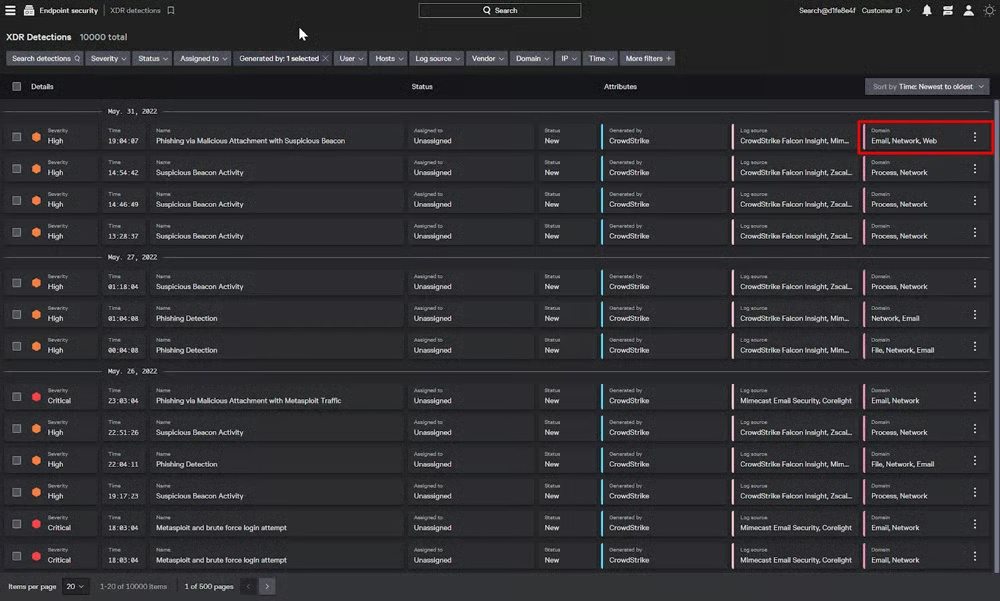
CrowdStrike Falconは、Falcon Insightモジュールと幅広いFalconエコシステムを通じて、拡張検知・対応(XDR)機能を提供するクラウドネイティブのプラットフォームです。エンドポイント、ID、クラウドワークロードなど全体を一元的に可視化し、高度なアンチウイルス、振る舞い分析、脅威インテリジェンス、プロアクティブな脅威ハンティングを組み合わせています。拡張性を重視して設計されており、モジュール式のライセンスによって組織のニーズに合わせて機能を選択できます。また、堅牢なインシデント対応機能と自動化機能も備えています。専任のエンタープライズサポートを含む柔軟なサポートオプションも提供しており、高度にカスタマイズ可能で拡張性の高いセキュリティプラットフォームを求める組織に適しています。
長所
- 高度な脅威対応のニーズに最適
- メールとクラウドワークロードの保護
- 電話およびチャットによるサポートの選択肢
短所
- データ保持ポリシーに関する情報が限定的
- ネットワークソースが不明確
- 利用できるドキュメントの量が不明確
料金
- 個別見積もり
主な機能
- ゼロトラスト評価: Falcon InsightのZTAは、組織全体のエンドポイントの健全性を評価し、どのOS設定やポリシーによって脆弱な状態になるかを知らせます。
- インシデントワークベンチ: セキュリティチームは、攻撃の開始から終了までを確認し、そのプロセスをより深く理解できます。
- CrowdScore: 組織全体の脅威スコアと、アラートを自動的にトリアージするインシデントダッシュボードが提供されます。
- データ取り込み: Falcon Insight XDRのユーザーは、CrowdStrike Falcon Next-Gen SIEMを通じて、毎日10GBのサードパーティデータを無料で取り込めます。
スクリーンショット
Palo Alto Cortex XDR – エンタープライズのセキュリティニーズに最適
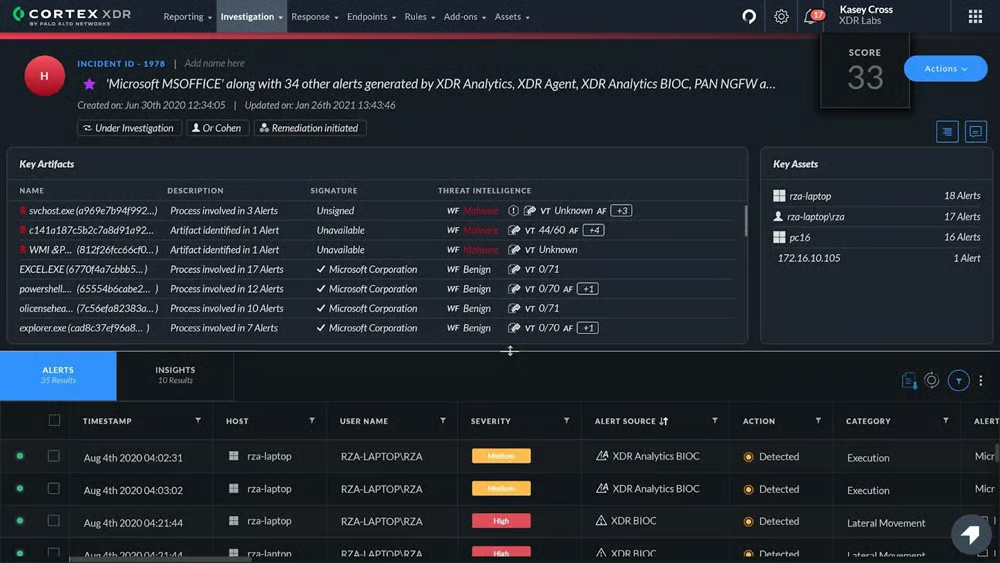
Palo Alto NetworksのCortex XDRは、エンドポイント、ネットワーク、クラウド環境のデータを統合して脅威検知を向上させ、手作業の負荷を軽減する高度な拡張検知・対応プラットフォームです。機械学習を活用した振る舞い分析、カスタマイズ可能な検知ルール、Palo AltoのUnit 42チームによる脅威インテリジェンスを統合して高度な攻撃を特定・対応します。Cortex XDRは自動化と環境横断型の相関分析も重視しており、セキュリティチームによるインシデント調査をより効率化します。学習曲線はやや急ですが、高度なセキュリティ運用を行い、深い可視性と高度な脅威分析機能を必要とする組織に適しています。
長所
- 業界屈指のプロバイダーの1つ
- 独立テストで際立った成果
- Unit 42を通じて脅威リサーチを利用可能
短所
- 経験の浅いチームには複雑な可能性がある
- 無料トライアルなし
- メール保護機能が不明確
料金
- 個別見積もり
主な機能
- カスタムルール: Cortex XDRは、IPアドレスやファイル名などの侵害の痕跡(IOC)や、イベント相関ルールに基づくルールを提供します。
- クラウドの横方向移動分析: Palo Altoは、利用状況に基づいてクラウドサービス内の異常なパターンを検出し、通常は横方向の移動に使われる振る舞いを特定します。
- 対応アクション: チームはエンドポイントを隔離し、悪意のある変更を修復するとともに、デバイス上の悪意のあるファイルを検索して削除できます。
- XSOARとの統合: Cortex XDRとCortex XSOARは緊密に統合されており、Cortex XDRのインシデントをXSOARのプレイブックに自動的に取り込めます。
スクリーンショット
SentinelOne Singularity – ジュニアチーム向けのフォレンジック機能搭載XDRとして最適
SentinelOne Singularityは、自律型保護、高度な自動化、統合SOAR機能を組み合わせ、セキュリティ運用を効率化する拡張検知・対応(XDR)プラットフォームです。エンドポイント、クラウドワークロード、ID全体でリアルタイムの脅威検知と機械速度の対応を実現し、手作業を最小限に抑えながらチームによる脅威の迅速な封じ込めを支援します。プラットフォームにはRemoteOpsフォレンジック機能も搭載されており、一元化されたコンソールから、より詳細な調査とインシデント分析を行えます。直感的なインターフェースと高い評価を得ているカスタマーサポートを備えたSentinelOne Singularityは、経験の浅いセキュリティチームでも扱いやすい強力な保護機能を求める組織に適した選択肢です。
長所
- 一貫して高いユーザーレビュー
- Enterpriseプランでフォレンジックを利用可能
- SentinelOne Rangerを通じたIoTサポート
短所
- セキュリティポリシー作成機能が不明確
- トリアージ機能を欠く
- ドキュメントを見つけにくい
料金
- 個別見積もり
主な機能
- RemoteOpsフォレンジック: Singularity Enterpriseの顧客は、脅威をトリガーとして証拠の自動収集を実行したり、特定のフォレンジックプロファイルをカスタマイズしたりできます。
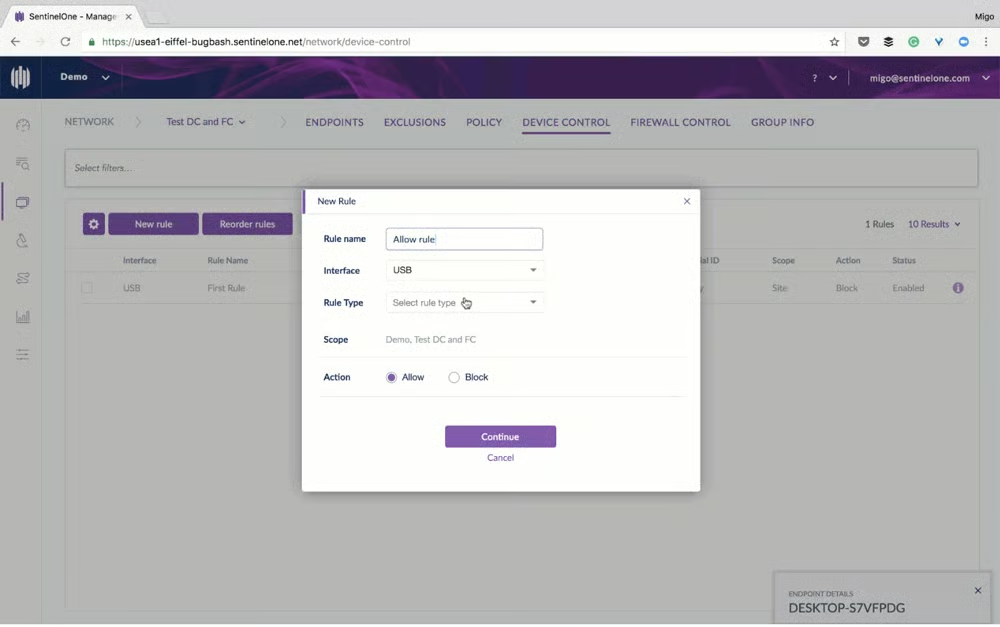
- ロールベースのアクセス制御: SentinelOneは6つの定義済みロールを提供しており、管理者はカスタムロールや権限設定を作成することもできます。
- ネットワーク検出: SentinelOne Network Discoveryは、顧客ネットワーク上のIP対応デバイスをフィンガープリントし、脆弱なエンドポイントを特定します。
- ファイアウォール制御: Singularityでは、Windows、Linux、macOSの各OSでネイティブのファイアウォール制御を実行できます。
スクリーンショット
Cybereason – 攻撃ライフサイクルの詳細な管理に最適
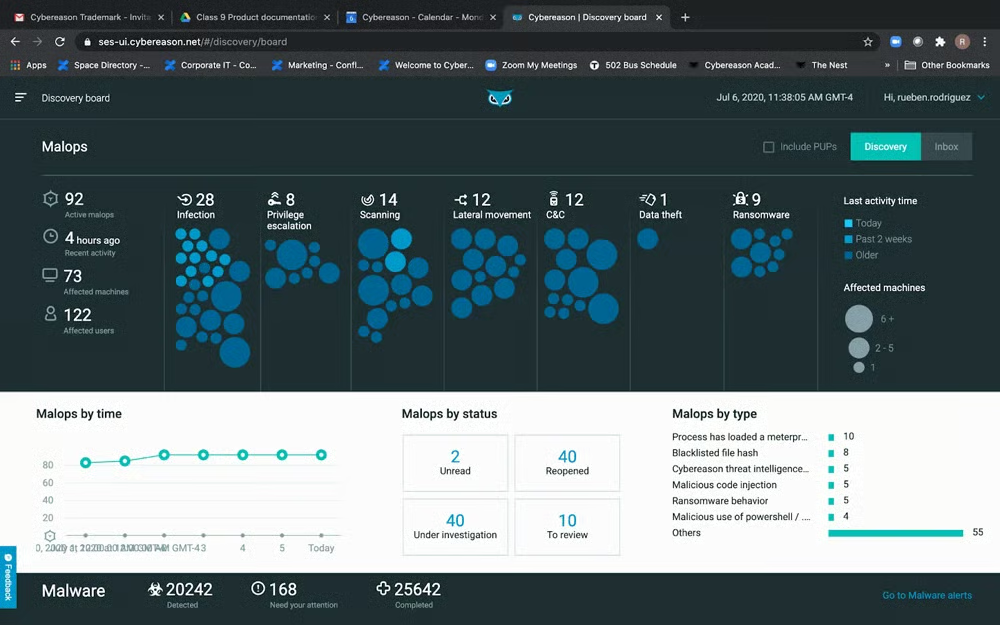
Cybereason Defense Platformは、悪意のあるオペレーション、つまり「MalOps」の分析に重点を置き、攻撃の展開を明確に把握できる拡張検知・対応(XDR)ソリューションです。初期侵害から横方向の移動と影響に至るまで攻撃ライフサイクル全体を可視化し、セキュリティチームによる脅威の理解と対応を支援します。また、自動化されたインシデントトリアージ、振る舞いベースの検知、カスタマイズ可能なルールによる柔軟な脅威監視などの機能も備えています。可視性とコンテキストを重視するCybereasonは、詳細な調査と包括的な脅威分析を優先する組織に適しています。
長所
- 攻撃ライフサイクルの可視化に最適
- MITRE評価でトップクラスの実績
- IAM統合が豊富
短所
- ネットワークおよびIoTデバイスのカバレッジが不明確
- 隔離機能は限定的と思われる
- 無料トライアルなし
料金
- 個別見積もり
主な機能
- MalOps: Cybereasonは、特定の脅威がネットワークに侵入してから攻撃を試みるまでの履歴と振る舞いを追跡します。
- インシデントトリアージ:Cybereasonのインシデント対応は、ビジネスにとって最も重要な資産を優先するため、重要度の高い問題から対応できます。
- 脅威ハンティング:チームは脅威の証拠を検索し、調査を実施するとともに、自社のビジネスに応じたカスタム検知ルールを利用できます。
- デバイス制御:Cybereason Endpoint Controlsを使えば、1つの画面からエンドポイントを管理できます。
スクリーンショット
2026年版XDRソリューションの主な5つの機能
適切なXDRプラットフォームを見極めるには、現代の検知・対応を定義する中核機能を理解することから始めます。組織ごとにニーズは異なりますが、現在の主要なXDRソリューションは、統合された可視性、インテリジェントなインシデント対応、自動化、高品質な脅威インテリジェンス、強力な統合機能という共通の機能群を中心に構築されています。ベンダーを評価する際は、これらを基準として活用してください。
環境全体にわたる統合された可視性
2026年のXDRの主な利点は、エンドポイント、ネットワーク、クラウドワークロード、ID、メールシステム全体を一元的に可視化できることです。この統合されたビューにより、セキュリティのサイロ化を解消し、異なる環境間のアクティビティを関連付けられるため、巧妙な多段階攻撃を検出しやすくなります。ソリューションを評価する際は、単に広範なカバレッジを謳っているだけでなく、実証済みのレイヤー横断型の相関分析に注目してください。
高度なインシデント検知と対応
現代のXDRプラットフォームは、アラートを通知するだけでなく、攻撃のタイムライン、影響を受けた資産、推奨アクションなど、インシデントの全体像を提供します。主な対応機能には、エンドポイントの隔離、悪意のあるプロセスの停止、封じ込めの自動化などがあります。現在では多くのプラットフォームがAI支援による調査と対応を取り入れ、攻撃者の滞留時間を短縮し、精度を高めています。
自動化とオーケストレーション(SOAR機能)
自動化はもはや選択肢ではなく、不可欠なものです。現在のXDRソリューションには、検知、トリアージ、対応のための自動化されたワークフローをチームが作成できる、組み込みのオーケストレーション機能が備わっています。こうしたワークフローは、プロセスの標準化や手作業の削減に役立つほか、特に大量のアラートが発生する環境で、より迅速な対応を可能にします。
統合された脅威インテリジェンス
効果的なXDRプラットフォームは、グローバルな脅威フィード、ベンダーのリサーチチーム、リアルタイムのテレメトリなど、複数のソースから脅威インテリジェンスを集約・分析します。2026年の主要ツールはAIも活用して脅威の優先順位付けとコンテキスト化を行い、チームが最も重要な事象に集中できるよう支援します。高品質で継続的に更新されるインテリジェンスは、新たな脅威を先取りするうえで不可欠です。
オープンな統合機能とエコシステム互換性
現在のXDRソリューションには、SIEM、IDプロバイダー、クラウドプラットフォーム、サードパーティ製ツールなど、既存のセキュリティスタックとのシームレスな統合が求められます。オープンなAPIと強力なパートナーエコシステムは、ベンダーロックインを避け、セキュリティデータがシステム間を自由に流れるようにするうえで重要です。プラットフォームの相互運用性が高いほど、全体的なセキュリティ態勢の有効性も高まります。
最適なXDRソリューションの評価方法
XDRプラットフォームを比較するために製品スコアリング基準を作成し、業界をリードするソリューションを6つの主要基準と個別の下位基準に基づいて評価しました。機能やサポートなど、選定した6つのカテゴリーは、XDRプラットフォームを購入する際にバイヤーが検討すべき重要な要素です。各基準の重要度に応じて重み付けを行い、下位基準にも重みを付けました。各ソリューションが設定した基準をどの程度満たしたかに加え、基準の重み付けもプラットフォームの合計スコアを決定しました。
評価基準
まず、XDRの基盤となるデバイス制御や自動対応など、製品の機能を検討しました。また、ドキュメントやデバイスサポートなどの使いやすさと製品カバレッジ、APIや導入オプションなどの管理機能も確認しました。次に、電話や24時間365日のチャネルなどのカスタマーサポートの選択肢と、ベンダーの実環境での能力を検証するMITRE評価を調べました。最後に、無料トライアルと料金の透明性を検討しました。
- 機能(25%):このカテゴリーでは、脅威ハンティング、検知ルール、メールおよびクラウド保護など、重要なXDR機能を評価しました。
- 評価項目の勝者:Trend Micro Vision One
- 使いやすさとカバレッジ(20%):マネージドサービスなどの使いやすさに貢献する機能と、ネットワークおよびIoT保護を含む製品カバレッジを検討しました。
- 評価項目の勝者:Microsoft Defender XDR
- 管理(15%):このカテゴリーでは、API、セキュリティポリシー管理、ダッシュボードのほか、管理作業を容易にするその他の下位基準を評価しました。
- 評価項目の勝者:Microsoft Defender XDR
- カスタマーサポート(15%):メール、電話、チャットなどのサポートチャネルに加え、デモ、コミュニティフォーラム、テクニカルアカウントマネージャーの有無を評価しました。
- 評価項目の勝者:複数の勝者
- MITRE評価(15%):ベンダーの独立したセキュリティテストのスコアは、製品の実際の能力を示すのに役立ちます。
- 評価項目の勝者:複数の勝者
- 料金(10%):XDRプラットフォームの料金情報と、製品を無料で試用できるかどうかを確認しました。
- 評価項目の勝者:CrowdStrike Falcon Insight
よくある質問(FAQ)
XDRのメリットは何ですか?
XDRは、エンドポイント、ネットワーク、クラウド環境、ID、メールシステム全体のデータを関連付けることで、脅威検知により統合された包括的なアプローチを提供します。この広範な可視性により、セキュリティチームは、単体のツールでは見逃す可能性のある巧妙な多段階攻撃を検出できます。2026年には、多くのXDRプラットフォームがAI主導の分析と自動化も取り入れ、アラート疲れを軽減し、対応時間を短縮しています。ただし、最大限の価値を得るには、組織側で適切な設定、チューニング、継続的な管理を行う必要があります。
XDRとEDRの違いは何ですか?
エンドポイント検知・対応(EDR)は、ノートパソコンやサーバーなどのエンドポイントデバイスに特化し、デバイスレベルで可視性と対応機能を提供します。XDRはこれを拡張し、ネットワーク、クラウドワークロード、ID、メールなど、複数のセキュリティレイヤーからデータを集約して関連付けます。多くのEDRソリューションがXDR機能を備えるよう進化していますが、真のXDRプラットフォームは、エンドポイント保護だけでなく、環境横断型の可視性と対応を実現するよう設計されています。
XDRとMDRの違いは何ですか?
マネージド検知・対応(MDR)は製品ではなくサービスです。組織に代わって脅威の監視、調査、対応を行う外部チームを提供します。MDRサービスは、プロバイダーによってEDRまたはXDRプラットフォーム上に構築されます。2026年には、多くのベンダーがマネージドXDRサービスを提供しており、高度なテクノロジーと人の専門知識を組み合わせています。そのため、社内のセキュリティリソースが限られている組織にとって、MDRは有力な選択肢です。
結論:2026年に最適なXDRソリューション
拡張検知・対応は現代のサイバーセキュリティにおける基盤要素となり、エンドポイントだけでなく、デジタル環境全体にわたる可視性を組織にもたらします。XDRはシステム間のシグナルをつなぐことで、脅威の迅速な検知、より詳細な調査、より連携した対応を可能にします。
とはいえ、XDRは常にすぐ使えるソリューションとは限りません。真に効果を発揮させるには、慎重な導入、継続的なチューニング、既存のセキュリティスタックとの統合が必要です。XDRプラットフォームの最適化に時間を投じ、より広範なセキュリティ戦略と整合させる組織は、新たな脅威を検知・対応できる体制を整えられます。
ビジネスで選ぶべきセキュリティプラットフォームの種類に悩んでいるなら、XDR、SIEM、SOARの違いについて、続けて読んでください。