













Patch-Management ist der konsistente und wiederholbare Prozess der Verteilung und Implementierung von Software-Updates, typischerweise zur Behebung von Sicherheits- und Funktionsproblemen.
Obwohl die korrekte Umsetzung schwierig ist, gehört Patch-Management zu den wichtigsten Praktiken der Cybersicherheit und ist daher den Aufwand wert, der nötig ist, um es zu verstehen und anzuwenden. Wir erläutern, wie schwierig das ist – und stellen einige Strategien vor, mit denen es gelingt.
Außerdem lesenswert:
- Best Practices und Schritte für das Patch-Management
- Patch-Management-Richtlinie: Schritte, Vorteile und kostenlose Vorlage
Warum ist Patch-Management wichtig?
In den vergangenen Jahren sind spektakuläre Datenschutzverletzungen alltäglich geworden, weil Angreifer Systemschwachstellen in Unternehmen ausnutzen – insbesondere bei Angriffen auf die Software-Lieferkette, bei denen Schwachstellen in Software von Drittanbietern ausgenutzt werden. Und selbst wenn sich Hacker auf einfacheren und häufigeren Wegen wie Phishing oder über Remote-Access-Konten Zugang verschaffen, können Schwachstellen und Fehlkonfigurationen Hackern ermöglichen, Angriffe auszuweiten – durch laterale Bewegungen und andere Techniken.
Patch-Management hilft Unternehmen, ein hohes Maß an Cyberhygiene aufrechtzuerhalten und so die Angriffsfläche für Cyberbedrohungen zu begrenzen. Das ist aus mehreren Gründen wichtig:
- Sicherheit: Mit Patch-Management senken Unternehmen ihr Sicherheitsrisiko, da es die Sicherheitslücken in ihrer Software und ihren Anwendungen schließt, die Hacker ausnutzen könnten.
- Compliance: Aufsichtsbehörden verlangen von Unternehmen, Datenschutz- und Sicherheitsgesetze einzuhalten und die Compliance dauerhaft sicherzustellen. Patch-Management trägt dazu bei, dass Unternehmen diese Standards erfüllen. Bei einigen Vorschriften wie der DSGVO ist der Nachweis eines guten Glaubens ein wichtiger rechtlicher Schutz. Die Dokumentation des Patch-Managements und anderer Sicherheitsprozesse kann daher rechtliche Haftungsrisiken sowohl in aufsichtsrechtlichen als auch in zivilrechtlichen Verfahren verringern.
- Verfügbarkeit: Patch-Management unterstützt die Systemverfügbarkeit, indem es sicherstellt, dass die Software und Anwendungen eines Unternehmens auf dem aktuellen Stand gehalten werden.
- Funktionsverbesserungen: Patch-Management kann grundlegende Funktionen verbessern, etwa durch die Behebung von Softwarefehlern sowie Updates für Features und Funktionalität.
8 Schritte zu effektivem Patch-Management
In einem separaten Artikel gehen wir ausführlicher auf Best Practices für das Patch-Management ein. Hier skizzieren wir die wichtigsten Schritte für ein effektives Patch-Management:
- Erkennung: Führen Sie einen gründlichen Scan des gesamten Unternehmens durch, um jede Software, jeden PC, Laptop, Server, jedes Tablet und alle anderen Geräte zu finden, die im Netzwerk betrieben werden.
- Risiko bewerten: Ermitteln Sie die finanziellen, betrieblichen oder sonstigen Auswirkungen eines Ausfalls oder einer Kompromittierung jedes Assets.
- Schwachstellen und Patches überwachen: Achten Sie auf offizielle Updates von Anbietern und beobachten Sie die Bedrohungslage im Hinblick auf Schwachstellen und Angriffe.
- Systeme sichern: Einige Patches schlagen fehl oder verursachen Konflikte. Erstellen Sie System- und Datensicherungen für den Fall, dass der Patch zurückgerollt oder Systeme wiederhergestellt werden müssen.
- Patches priorisieren: Ermitteln Sie, welche Patches relevant sind, und ordnen Sie sie anschließend anhand ihrer Gesamtrisiken für das Unternehmen – basierend auf der CVSS-Bewertung, aktiven Angriffen und der Risikobewertung.
- Patches regelmäßig bereitstellen: Stellen Sie Patches schnell und automatisch bereit, ohne dabei jedoch die Kapazitäten des Unternehmens zu binden oder den Betrieb zu stören.
- Installation überprüfen: Überprüfen Sie anhand von Berichten und durch die Kontrolle auf Bereiche, in denen die Bereitstellung von Patches fehlgeschlagen ist, ob die Patches korrekt installiert wurden.
- Ergebnisse melden: Aktualisieren Sie Asset-Listen und erstellen Sie Berichte, aus denen hervorgeht, welche Assets aktualisiert oder gepatcht wurden, welche Ausnahmen vorlagen und welche Probleme aufgetreten sind.
Weitere Einzelheiten finden Sie unter Best Practices und Schritte für das Patch-Management
Arten des Patch-Managements
Patch-Management umfasst die Identifizierung von Geräten, Software und Anwendungen, die gepatcht werden müssen, das automatische Abrufen der benötigten Patches, deren Bereitstellung auf Software und Geräten, die Überprüfung der Funktionsfähigkeit sowie die Erstellung von Berichten zur Dokumentation der Compliance und Unterstützung geschäftlicher Prioritäten. Zu den häufigsten Arten des Patch-Managements gehören:
Automatisiertes Patch-Management
Automatisiertes Patch-Management bezeichnet einfach eine Form des Patch-Managements, bei der Patches automatisch verteilt werden. Es reduziert den menschlichen Anteil am Patch-Management-Prozess so weit wie möglich, um Patches intelligent an Zielgeräte auszuliefern.
Diese Form des Patch-Managements verringert die Arbeitslast von IT-Teams, da sie sich auf kritische Aufgaben konzentrieren können, und steigert dadurch deren Effizienz und Produktivität. Automatisiertes Patch-Management reduziert außerdem die Wahrscheinlichkeit von Sicherheitsverletzungen, indem es sicherstellt, dass Sicherheitspatches zeitnah ausgeliefert werden.
Betriebssysteme, Windows-Umgebungen und viele Anwendungen können so eingestellt werden, dass sie automatisch aktualisiert werden. Einige Anwendungen, Software und Hardware müssen dagegen möglicherweise manuell oder mit einem Patch-Management-Tool aktualisiert werden. Netzwerkgeräte, Firmware sowie einige weniger verbreitete oder komplexere Anwendungen bieten möglicherweise keine Optionen für automatisches Patchen und erfordern unter Umständen manuelles Patchen.
Manuelles Patch-Management
Manuelles Patch-Management erfordert, dass IT-Teams Patches und Updates für jede Workstation und jede Softwareinstanz manuell bereitstellen. Dadurch behalten Teams die vollständige Kontrolle über ihre Patch-Umgebungen und können Server, Software und Geräte unabhängig voneinander verwalten. Allerdings ist dieses Vorgehen zeitaufwendig und kann den Fokus der IT-Teams von wichtigen Projekten ablenken. Manuelles Patch-Management kann außerdem ressourcenintensiv sein. Dennoch bestehen viele Unternehmen darauf, um sicherzustellen, dass ein Patch keine Funktionsstörungen verursacht.
Kontinuierliches Patchen
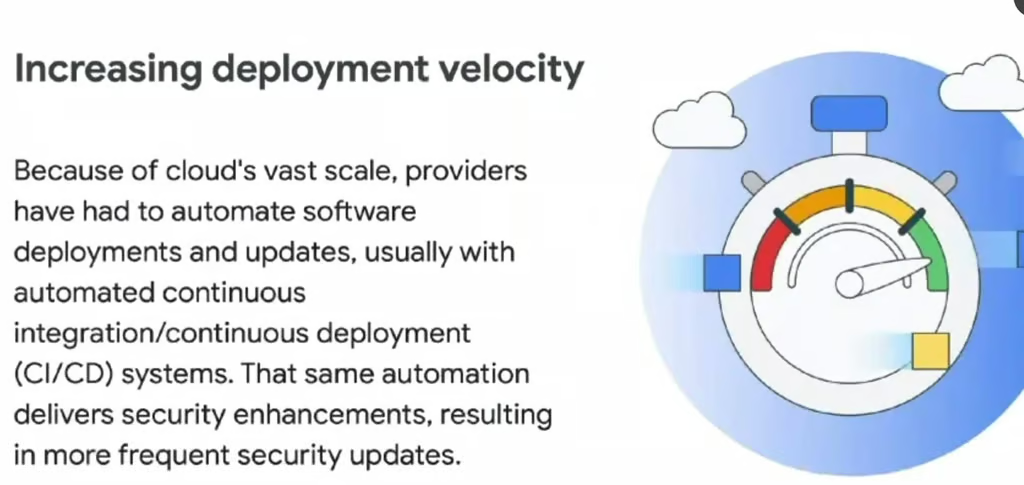
Anspruchsvolle Unternehmen wie Cloud- und Serviceanbieter patchen häufig kontinuierlich, sobald neue Patches veröffentlicht werden, da ihr Geschäft von erstklassiger Sicherheit abhängt – siehe die Folie von Google Cloud weiter unten. Ein derart aufwendiger Prozess übersteigt jedoch die Ressourcen vieler Unternehmen. Das ist ein Grund, warum viele Unternehmen Unterstützung bei Software- oder Serviceanbietern suchen.
Tools und Services für Patch- und Schwachstellenmanagement
Jedes Jahr werden rund 20.000 neue Schwachstellen entdeckt. Für die große Mehrheit der Unternehmen ist das eine überwältigende Zahl.
Die meisten Unternehmen wissen außerdem nicht alles, was ihnen gehört – möglicherweise befinden sich alte, vergessene Hardware oder Anwendungen noch im Netzwerk. Zudem fehlen ihnen die Ressourcen, um Patches anhand des Risikos einer Ausnutzung zu priorisieren.
Aus diesen Gründen setzen viele Unternehmen inzwischen sinnvollerweise auf Patch-Management-Tools und -Services oder auf SaaS-Dienste wie Patch-Management als Service oder Schwachstellenmanagement als Service (VMaaS), um Schwachstellen im Blick zu behalten. Diese Tools und Services umfassen typischerweise Asset-Management und Asset-Erkennung, damit nichts übersehen wird.
Eine verwandte Technologie ist die Simulation von Sicherheitsverletzungen und Angriffen (BAS), die Schwachstellen identifizieren und die Behebung priorisieren kann. Penetrations- und Schwachstellentests sowie das Scannen von Netzwerken sind weitere Möglichkeiten, Assets und Schwachstellen zu finden, die gepatcht werden müssen.
Außerdem lesenswert: Ist Patch-Management als Service die Antwort auf Schwachstellen?
ITAM und Asset-Inventar im Patch-Management
Jede Information, Hardware oder Software, die ein Unternehmen zur Unterstützung seiner Geschäftsaktivitäten nutzt, ist ein IT-Asset. IT-Asset-Management (ITAM) bezeichnet den Prozess, mit dem sichergestellt wird, dass die IT-Assets eines Unternehmens erfasst, bereitgestellt, gewartet, aktualisiert und zum richtigen Zeitpunkt ausgemustert werden.
Patch-Management ist ein zentraler Bestandteil einer effektiven IT-Managementstrategie eines Unternehmens. Es sollte eine wichtige Komponente von ITAM-Programmen sein, da ITAM eine umfassende Verwaltung jedes wichtigen IT-Assets über seinen gesamten Lebenszyklus hinweg anstrebt.
Ein umfassender ITAM-Plan kann das Patch-Management verbessern, indem er sicherstellt, dass ein IT-Team Zugriff auf die für Erkennung, Zuordnung und Verwaltung der Informationen über alle wichtigen IT-Assets des Unternehmens erforderlichen Tools und Prozesse hat. Da Unternehmen häufig nicht wissen, was ihnen alles gehört, spielt ITAM eine wichtige Rolle im Patch-Management.
Das Asset-Inventarmanagement umfasst die Tools und Prozesse, die erforderlich sind, um ein aktuelles Verzeichnis der Software und Hardware innerhalb eines Unternehmens zu führen. Die Beherrschung des Asset-Inventarmanagements verbessert auch das Patch-Management, da sie die Entscheidungsfindung eines Unternehmens in Bezug auf seine Risikoposition und die Frage unterstützt, ob alle Assets in den Sicherheitsüberlegungen berücksichtigt sind.
Asset-Management-Tools können außerdem Systeme lokalisieren, die möglicherweise ausgeschaltet sind und automatische Updates verpasst haben, etwa selten verwendete Laptops und iPads, die nur an Messeständen eingesetzt werden.
Ein fehlendes präzises Asset-Inventarmanagement erschwert nicht nur die Verwaltung von Cyberrisiken, sondern auch die Sicherstellung der Compliance. Da Assets nachverfolgt und analysiert werden können, um diejenigen zu ermitteln, die wahrscheinlich kompromittiert werden, kann das Patchen anschließend Sicherheitslücken schließen und potenzielle Sicherheitsverletzungen verhindern.
Die Implementierung solider Patch-Management-Prozesse trägt dazu bei, dass IT- und Cybersicherheitsmanagementteams über die für ein Unternehmen wichtigsten IT-Assets Bescheid wissen. Dadurch können sie wiederholbare Prozesse einrichten, sich über verfügbare Patches benachrichtigen lassen und diese Patches zeitnah testen und bereitstellen.
Siehe die wichtigsten ITAM-Produkte
Welche Rolle spielt virtuelles Patchen?
Die zunehmende Komplexität von IT-Infrastrukturen macht das Patch-Management ressourcen- und zeitintensiver. Unternehmen haben möglicherweise Schwierigkeiten, Patches durchzuführen, weil sie befürchten, dass dies den Geschäftsbetrieb stört und von anderen Aufgaben ablenkt.
Diese Herausforderungen sollten Unternehmen jedoch nicht dazu verleiten, Patches zu verzögern oder vollständig aufzuschieben, denn nicht installierte Sicherheitspatches sind für einen großen Teil der kostspieligen Sicherheitsverletzungen verantwortlich – und Sicherheitsverletzungen sind weitaus teurer als eine angemessene Prävention.
Ransomware-Angriffe auf ungepatchte Schwachstellen haben ebenfalls zugenommen. Darüber hinaus bedeutet der Wechsel zu Remote-Arbeit, dass das Spektrum der zur Erfüllung geschäftlicher Anforderungen eingesetzten Technologien wächst und auch Schwachstellen von Remote-Nutzern gepatcht werden müssen.
Virtuelles Patchen hilft Unternehmen, all diese Herausforderungen zu bewältigen, indem es eine zusätzliche Sicherheitsebene gegen Bedrohungen bietet, die bekannte und unbekannte Schwachstellen ausnutzen.
Virtuelles Patchen wendet Sicherheitsebenen und -regeln an, häufig über IDPS, um Netzwerkpfade zu und von Schwachstellen zu blockieren. Es wird häufig bei neuen Schwachstellen eingesetzt, bevor offizielle Patches verfügbar sind – oder bei Altsystemen, für die Patchen möglicherweise keine Option ist. Virtuelles Patchen ergänzt die bestehenden Richtlinien eines Unternehmens für Schwachstellen- und Patch-Management.
Mit virtuellem Patchen haben Sicherheitsteams die nötige Zeit, Schwachstellen zu bewerten und die erforderlichen dauerhaften Patches zu testen und zu implementieren. Unternehmen erhalten dadurch außerdem mehr Freiheit, ihre Patch-Management-Richtlinien nach eigenen Vorstellungen umzusetzen, um unnötige Ausfallzeiten und die durch Betriebsunterbrechungen entstehenden Verluste zu vermeiden. Unternehmen sind zudem flexibler und müssen seltener Notfall-Patches oder Behelfslösungen für das Patchen ausrollen.
Komponenten in IT-Infrastrukturen, für die keine Patches mehr herausgegeben werden, etwa Altsysteme und Betriebssysteme außerhalb des Supports, profitieren ebenfalls vom virtuellen Patchen, da es ihnen Sicherheitskontrollen bereitstellt, mit denen sie sicher bleiben. Virtuelles Patchen kann auch zum Schutz vor neuen und Zero-Day-Schwachstellen eingesetzt werden, bis Patches verfügbar sind.
Außerdem lesenswert: Netzwerkschutz: So sichern Sie ein Netzwerk
Beliebte Lösungen für das Patch-Management
Glücklicherweise gibt es viele sehr gute Patch-Management-Produkte und Services, die dazu beitragen können, den Aufwand des Patch-Managements zu verringern. Hier sind einige davon. Es ist wichtig zu beachten, dass ein typisches Patch-Management-Produkt nicht alles abdeckt, insbesondere nicht die Open-Source-Optionen für das Patch-Management. Größere Unternehmensanwendungen sowie Netzwerk- und Speicherhardware sind beispielsweise häufige Ausnahmen, die separat gepatcht werden müssen.
NinjaOne
NinjaOne ist eine einheitliche Lösung für den IT-Betrieb, die verspricht, die Arbeitsweise von IT-Teams zu erleichtern. Das Patch-Management-Produkt ermöglicht es Unternehmen, das Patchen ihrer Workstations und Server über eine zentrale Oberfläche zu automatisieren.
NinjaOne bietet die automatische Identifizierung und Behebung von Schwachstellen im gesamten IT-Portfolio seiner Nutzer – skalierbar und schnell, ohne Infrastruktur zu benötigen. Nutzer des NinjaOne-Patch-Managements können ihre Endpunkte absichern, das Patchen von Betriebssystemen und Drittanbieteranwendungen automatisieren, Endpunkte innerhalb und außerhalb des Netzwerks verwalten und in Echtzeit die Patch-Compliance einsehen.
Atera
Atera bietet Managed-Service-Providern (MSPs) und IT-Serviceprovidern eine All-in-one-Lösung für die Remote-Überwachung und -Verwaltung von IT (RMM). Die Patch-Management-Lösung ermöglicht Nutzern die vollständige Übersicht über ihre Patches an einem Ort und unterstützt sie dabei, Best Practices der Cybersicherheit für Software, Hardware und Betriebssysteme umzusetzen. Mit Atera können Unternehmen die Einrichtung und Automatisierung des Software-Patch-Managements vollständig automatisieren und individuelle Zeitpläne für jeden Endpunkt erstellen.
Automox
Automox ist eine Plattform für Cyberhygiene, die das Patch-Management von Drittanbieteranwendungen und Betriebssystemen, Sicherheitskonfigurationen und benutzerdefinierte Skripte über eine zentrale Plattform durchsetzt. Das automatisierte Patch-Management stellt sicher, dass Drittanbieteranwendungen und Betriebssysteme ohne manuelles Eingreifen aktualisiert und vor bekannten Schwachstellen geschützt werden. Das Cloud-Patch-Management nutzt Cloud-Tools zur Verwaltung und Bereitstellung von Sicherheits- und Drittanbieter-Softwareupdates für alle Endpunkte.
Syxsense
Syxsense kombiniert in einer Lösung Patch-Management, IT-Management, Scannen auf Sicherheitslücken und deren Behebung. Das Patch-Management-Produkt hält die Angriffsfläche seiner Nutzer klein, indem es eine präzise Erkennungslogik zum Scannen von Netzwerken und Identifizieren von Geräten mit fehlenden Updates sowie eine schnelle Bereitstellung bietet, um kritische Bedrohungen aufzudecken und umgehend zu beheben.
SolarWinds Patch Manager
SolarWinds Patch Manager ist eine Patch-Management-Software, die zur schnellen Behebung von Softwareschwachstellen entwickelt wurde. Sie erleichtert die Ausführung von Updates auf Zehntausenden von Servern und Workstations und bietet vereinfachtes Patch-Management, Patch-Management für den Microsoft Windows Server Update Service (WSUS), das Patchen von Drittanbieteranwendungen, die Integration des Patchens in den Microsoft System Center Configuration Manager (SCCM), Remote-Patch-Management und mehr.
ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus ist eine Lösung, die Endpunkte scannt, um fehlende Patches aufzudecken, und Patches vor der Bereitstellung testet, um Sicherheitsrisiken zu minimieren. Zu den Funktionen gehören automatisiertes Patch-Management, das Patchen von Drittanbieteranwendungen, Remote-Patch-Management für die Arbeit im Homeoffice, die Bereitstellung von Funktionsupdates für Windows 10 und flexible Bereitstellungsrichtlinien.
Ausführliche Informationen zu den besten Patch-Management-Lösungen finden Sie unter Die beste Patch-Management-Software und die besten Tools
Patch-Management ist mit Arbeit verbunden
Patch-Management ist nicht einfach. Wäre es das, wären die Schlagzeilen zur Cybersicherheitnicht voller Berichte über Unternehmen, die über bekannte Schwachstellen angegriffen wurden, für die schon seit einiger Zeit Patches existieren.
Die sichersten Unternehmen sowie Cloud- und Managed-Service-Provider legen jedoch großen Wert auf Patch-Management und haben gelernt, es richtig umzusetzen. Dieses Wissen sollte alle anderen dazu veranlassen, herauszufinden, wie sie sich am besten schützen können – ob über einen Service oder eine On-Premises-Lösung.
Chad Kime hat zu diesem Bericht beigetragen
Weiterlesen: Die besten Lösungen für das Schwachstellenmanagement