

















Patch-Management ist der kontinuierliche Prozess der Veröffentlichung und Bereitstellung von Software-Updates, der meist dazu dient, Sicherheits- und Funktionsprobleme zu beheben. Damit Patch-Management richtig funktioniert, benötigen Sie jedoch einen detaillierten, wiederholbaren Prozess.
Die Etablierung eines effizienten Patch-Management-Prozesses ist entscheidend, um Ihre Systeme sicher und stabil zu halten. Patches beheben Schwachstellen, die von Hackern ausgenutzt werden könnten, korrigieren Fehler oder Mängel in der Software und bieten als Funktionserweiterungen Verbesserungen für die Benutzererfahrung. Durch die Installation dieser Patches und Updates bleiben Ihre Software und Firmware sicher, zuverlässig und mit den neuesten Verbesserungen auf dem aktuellen Stand.
Dieser Schritt-für-Schritt-Leitfaden zum Patch-Management-Prozess hilft Ihnen, Schwachstellen zuvorzukommen und Cyberrisiken zu reduzieren.
- Schritt 1: Ein Inventar erstellen
- Schritt 2: Zu patchende Endpunkte überprüfen
- Schritt 3: Prioritäten festlegen
- Schritt 4: Eine Patch-Management-Richtlinie erstellen
- Schritt 5: Alles dokumentieren
- Schritt 6: Patches bewerten und testen
- Schritt 7: Eine vollständige Sicherung erstellen
- Schritt 8: Eine Pilotbereitstellung durchführen
- Schritt 9: Patches systemweit bereitstellen
- Schritt 10: Patches überwachen und überprüfen
- Schritt 11: Auf dem neuesten Stand bleiben
- Ziele des Patch-Management-Prozesses
- Fazit: der Patch-Management-Prozess
Lesen Sie auch: Patch-Management-Richtlinie: Schritte, Vorteile und eine kostenlose Vorlage
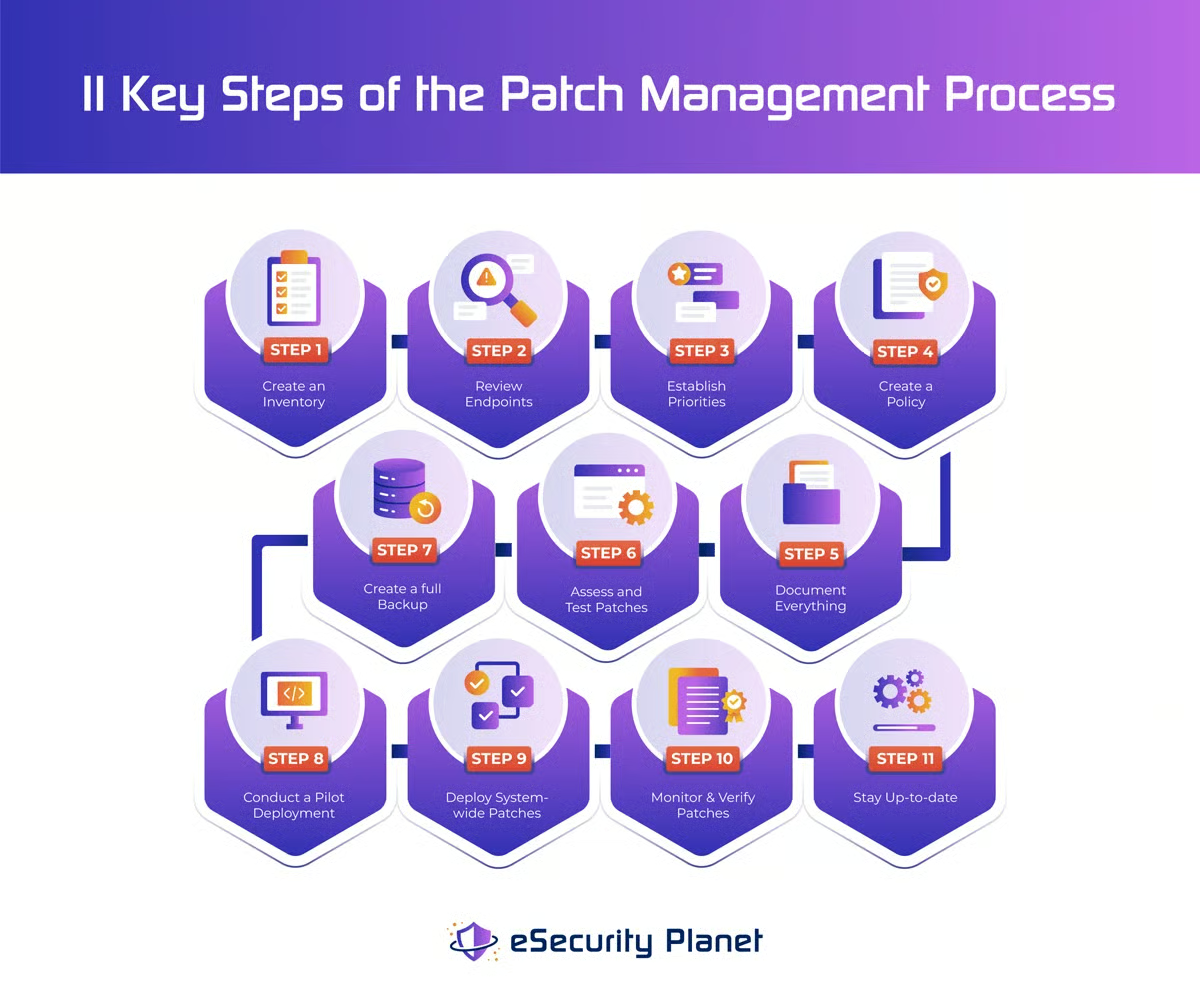
- Schritt 1: Ein Inventar aller Softwareanwendungen und Systeme erstellen
- Schritt 2: Die zu patchenden Endpunkte überprüfen
- Schritt 3: Prioritäten anhand von Risiko und Kritikalität festlegen
- Schritt 4: Eine Patch-Management-Richtlinie erstellen
- Schritt 5: Vor und nach dem Patchen eine Dokumentation erstellen
- Schritt 6: Patches bewerten und testen
- Schritt 7: Eine vollständige Sicherung erstellen
- Schritt 8: Eine Pilotbereitstellung von Patches durchführen
- Schritt 9: Patches systemweit bereitstellen
- Schritt 10: Patch-Updates überwachen und Probleme beheben
- Schritt 11: Mit den neuesten Patches auf dem aktuellen Stand bleiben
- Ziele des Patch-Management-Prozesses
- Fazit: der Patch-Management-Prozess
Schritt 1: Ein Inventar aller Softwareanwendungen und Systeme erstellen
Der erste Schritt im Patch-Management besteht darin, ein Inventar aller Softwareprogramme und Systeme in der Organisation zu erstellen. Dieses Inventar vermittelt einen umfassenden Überblick über den Umfang und die Komplexität Ihrer Umgebung und stellt sicher, dass während des Patch-Prozesses keine Software und kein System übersehen wird. Ein vollständiges Inventar ist der erste Schritt, um festzustellen, welche Korrekturen implementiert wurden und welche möglicherweise fehlen. Die Kenntnis des aktuellen Patch-Status hilft bei der Entwicklung eines Plans.
Eine Herausforderung für Unternehmen besteht darin, dass sie häufig nicht wissen, was alles mit ihren Netzwerken verbunden ist. IT-Asset-Management-Tools können Teams dabei helfen, alle zu überwachenden Assets zu identifizieren.
Siehe Die besten IT-Asset-Management-Tools (ITAM) für die Sicherheit
Schritt 2: Die zu patchenden Endpunkte überprüfen
Führen Sie eine umfassende Prüfung aller Endpunkte in Ihrem Unternehmen durch, die gepatcht werden müssen. Dazu gehören Server, Workstations, Laptops und alle anderen Geräte, auf denen Softwareprogramme ausgeführt werden, sowie die darauf laufende Software, Firmware und die Anwendungen. Ermitteln Sie anhand des zuvor erstellten Inventars genau, welche Endpunkte gepatcht werden müssen, um eine vollständige Abdeckung zu gewährleisten, anfällige Systeme zu identifizieren, das Patchen zu priorisieren, Versäumnisse zu vermeiden und die Einhaltung von Sicherheitsrichtlinien sicherzustellen. Durch eine gründliche Bewertung können Unternehmen Schwachstellen erfolgreich überwachen und beheben, das Risiko möglicher Sicherheitsverletzungen senken und eine sichere IT-Umgebung gewährleisten.
Schritt 3: Prioritäten anhand von Risiko und Kritikalität festlegen
Nachdem Sie Ihre Softwareanwendungen und Systeme identifiziert haben, priorisieren Sie diese abhängig von ihrer Bedeutung und ihrer Position in einem möglichen Angriffspfad. Bewerten Sie die Auswirkungen von Schwachstellen auf jedes System und priorisieren Sie die Patch-Maßnahmen entsprechend. So wird sichergestellt, dass Schwachstellen mit hohem Risiko und wichtige Systeme die erforderliche Aufmerksamkeit erhalten.
Die Bedeutung des Assets ist ebenso wichtig wie der Schweregrad der Schwachstelle. Eine Schwachstelle mit einem niedrigeren CVE-Score in einer Kundendatenbank kann dringlicher werden, wenn der Wert des Assets berücksichtigt wird.
Schritt 4: Eine Patch-Management-Richtlinie erstellen
Die Erstellung einer Patch-Management-Richtlinie ist entscheidend für ein konsistentes und einheitliches Patch-Verfahren. Eine Patch-Management-Richtlinie kodifiziert die grundlegende IT-Anforderung, alle Systeme und Software entsprechend ihrer Priorität zu patchen und zu aktualisieren. Sie beschreibt außerdem klare Prozesse, die befolgt und dokumentiert werden können, vorab festgelegte Standards, die getestet und validiert werden können, sowie Regeln für die Anforderungen an Patches und Upgrades. Die Patch-Management-Methoden, Richtlinien sowie Rollen und Verantwortlichkeiten Ihrer Organisation sollten in der Richtlinie festgehalten werden.
Lesen Sie auch: Patch-Management-Richtlinie: Schritte, Vorteile und eine kostenlose Vorlage
Schritt 5: Vor und nach dem Patchen eine Dokumentation erstellen
Führen Sie während des gesamten Patch-Management-Prozesses eine detaillierte Dokumentation. Dokumentieren Sie den Zustand der Systeme vor dem Patchen, einschließlich Versionen, Einstellungen und Schwachstellen. Dokumentieren Sie die nach dem Patchen vorgenommenen Änderungen, einschließlich der bereitgestellten Patches und ihrer Auswirkungen auf die Systeme. Dies ist entscheidend, um Systemzustände, bereitgestellte Patches und deren Auswirkungen nachzuverfolgen. Es erleichtert die Fehlerbehebung, Compliance, Audits und Berichte. Durch eine umfassende Dokumentation des Patch-Management-Prozesses können Unternehmen ihre Fähigkeit verbessern, die Wirksamkeit von Patches zu bewerten, Probleme zu lösen und die Einhaltung von Sicherheitsanforderungen zu bestätigen.
Schritt 6: Patches bewerten und testen
Patches müssen vor ihrer Bereitstellung im Produktivsystem bewertet und getestet werden, um den effizienten Betrieb Ihrer Systeme und Anwendungen sicherzustellen. Bewerten Sie die Auswirkungen der Patches auf Ihre Systeme und Anwendungen in einer kontrollierten Testumgebung. Dieses Verfahren hilft dabei, mögliche Konflikte, Inkompatibilitäten oder schädliche Auswirkungen des Patchens zu erkennen. Gründliche Tests verringern das Risiko einer Unterbrechung der Produktionsumgebung. Durch umfassende Bewertungen, das Aufdecken von Konflikten oder Kompatibilitätsproblemen und die Beseitigung von Risiken können Sie Störungen verhindern, die Zuverlässigkeit der Systeme gewährleisten und die Integrität Ihrer IT-Infrastruktur schützen.
Schritt 7: Eine vollständige Sicherung erstellen
Erstellen Sie vor dem Anwenden von Korrekturen ein vollständiges Backup wichtiger Systeme und Daten. Dieses Backup dient als Sicherheitsnetz für den Fall, dass während des Patch-Vorgangs Probleme auftreten. Bei einer Fehlfunktion können Sie das Backup verwenden, um die Systeme in ihren vorherigen Zustand zurückzuversetzen.
Eine vollständige Sicherung vor der Verteilung von Patches ist eine wichtige vorbeugende Maßnahme. Sie reduziert Risiken, erleichtert die Systemwiederherstellung, schützt Daten, ermöglicht ein Rollback und schafft Vertrauen. Indem Unternehmen diese Phase in den Patch-Management-Prozess integrieren, können sie das Patchen sicherer und einfacher gestalten und die möglichen Auswirkungen auftretender Probleme verringern.
Viele Patch-Management-Tools bieten Rollback-Funktionen.
Schritt 8: Eine Pilotbereitstellung von Patches durchführen
Um das Potenzial für weitreichende Probleme zu reduzieren, sollten Patches zunächst in begrenztem Umfang getestet werden, bevor sie im gesamten Unternehmen ausgerollt werden. Wenden Sie die Patches auf eine repräsentative Auswahl von Systemen an. Beobachten Sie die Ergebnisse und beheben Sie auftretende Probleme. Diese Phase hilft dabei, mögliche Schwierigkeiten zu erkennen und das Bereitstellungsverfahren zu optimieren. Eine Testbereitstellung repräsentativer Patches vor der unternehmensweiten Verteilung ist eine proaktive Strategie zur Risikominimierung und Optimierung des Bereitstellungsprozesses. Sie hilft, mögliche Probleme zu erkennen, die Kompatibilität sicherzustellen und das Vertrauen in die Wirksamkeit der Updates zu erhöhen.
Schritt 9: Patches systemweit bereitstellen
Nun ist es an der Zeit, die Test-Patches im gesamten Unternehmen auf den richtigen Endpunkten bereitzustellen. Nach der Bewertung, dem Test und der Validierung der Patches besteht der nächste Schritt darin, sie aus der richtigen Quelle herunterzuladen und entsprechend den festgelegten Prioritäten sowie innerhalb des für die Patch-Verteilung vorgegebenen Zeitrahmens bereitzustellen. Auch hier können Patch-Management-Tools hilfreich sein.
Um die Integrität der IT-Umgebung zu gewährleisten, ist es entscheidend, in dieser Phase vorsichtig vorzugehen, den Bereitstellungsprozess kontinuierlich zu überwachen und Probleme so häufig und schnell wie möglich zu beheben.
Schritt 10: Patch-Updates überwachen und Probleme beheben
Damit der Patch-Management-Prozess effektiv bleibt, ist die Überprüfung und Überwachung von Patch-Updates unerlässlich. So können Unternehmen kontrollieren, ob Patches erfolgreich installiert wurden, den Systembetrieb sicherstellen, die Einhaltung von Richtlinien bewerten, neue Patches identifizieren, die angewendet werden müssen, und einen konsistenten Patch-Zeitplan einhalten. Nach der Installation von Korrekturen lässt sich durch die Überwachung und Bewertung des Patch-Verfahrens dessen Erfolg messen. Es ist wichtig zu bestätigen, dass Patches ordnungsgemäß bereitgestellt wurden, die Systeme wie vorgesehen funktionieren und die Patch-Management-Standards der Organisation eingehalten werden.
Unternehmen können Patch-Management-Lösungen einsetzen, die den Prozess automatisieren und optimieren, um Patch-Updates effizient zu überwachen. Diese Lösungen ermöglichen IT-Organisationen, nachzuverfolgen, welche Patches installiert wurden, und mögliche Probleme oder Lücken zu erkennen, indem sie Einblick in den Patch-Status verschiedener Systeme geben.
Systemverwaltungs- und Überwachungstools können dabei helfen, den Patch-Prozess nachzuverfolgen und die Integrität der bereitgestellten Patches sicherzustellen. Untersuchen und beheben Sie Patch-Fehler oder Probleme so schnell wie möglich. Ermitteln Sie die grundlegende Ursache des Fehlers und entwickeln Sie eine Lösung. Um das Problem zu beheben und die Sicherheit Ihrer Systeme zu schützen, müssen Sie möglicherweise erneut testen, Fehler beheben oder alternative Patches installieren. Wenn Schwachstellen durch einen Patch nicht behoben oder vollständig entschärft werden können, können Sicherheitskontrollen den Schutz des betroffenen Assets verbessern. Dieser Prozess wird häufig als virtuelles Patchen bezeichnet.
Schritt 11: Mit den neuesten Patches auf dem aktuellen Stand bleiben
Bleiben Sie über die wichtigsten Schwachstellen und Patches für Ihre Systeme und Geräte informiert und aktualisieren Sie auch Ihre Patch-Management-Software, damit sie stets aktuell bleibt. Wer über die neuesten Schwachstellen und Updates informiert ist, stellt sicher, dass die Systeme mit den bestmöglichen Sicherheitsmaßnahmen gegen bekannte Schwachstellen geschützt sind.
Diese Änderungen können auch den Betrieb und die Stabilität Ihrer Systeme verbessern. Durch die Aktualisierung Ihrer Software bleibt die Kompatibilität mit neuen Technologien erhalten und die Wahrscheinlichkeit von Softwarekonflikten oder Leistungsproblemen sinkt. Prüfen Sie regelmäßig Ressourcen zum Patch-Management, Sicherheitsbulletins und Schwachstellendatenbanken, um über neue für Ihre Systeme relevante Korrekturen informiert zu sein. Auch in diesem Bereich können Patch-Management- und Schwachstellenmanagement-Tools helfen, indem sie Probleme für Sie identifizieren.
Dieser Schritt ermöglicht einen proaktiven Ansatz für das Patch-Management und eine schnelle Reaktion auf neu auftretende Risiken. Indem Sie über die neuesten Schwachstellen und Patches auf dem Laufenden bleiben, können Sie neu entdeckte Schwachstellen und Sicherheitsrisiken schnell beheben und gleichzeitig Compliance-Anforderungen erfüllen sowie Branchenstandards einhalten.
Lesen Sie auch: Patch-Management vs. Schwachstellenmanagement: Wo liegt der Unterschied?
Ziele des Patch-Management-Prozesses
Indem Unternehmen ihre Patch-Management-Maßnahmen an diesen Zielen ausrichten, können sie eine starke und proaktive Patch-Strategie entwickeln und so die Sicherheit, Stabilität und optimale Leistung ihrer Softwareanwendungen und Systeme gewährleisten.
- Für Planbarkeit und eine regelmäßige Patch-Routine sorgen.Ein organisierter Ansatz für das Patch-Management beginnt mit der Festlegung regelmäßiger Patch-Zeitpläne, der Befolgung von Richtlinien und Verfahren sowie der Pflege einer Dokumentation. Da Patch-Vorgänge vorhersehbar sind, können Unternehmen sie einplanen und sich darauf vorbereiten, sodass sie effektiv und konsistent durchgeführt werden.
- Dem IT-Team ermöglichen, dringende Schwachstellen zu beheben.Bei Bedarf sollten Patch-Management-Protokolle dem IT-Team Notfallfunktionen zur Verfügung stellen. Dazu gehören nicht nur Sicherheitsnotfälle, sondern auch die Möglichkeit eines Rollbacks, falls ein Patch unerwartete Probleme oder Unterbrechungen verursacht.
- Die allgemeine Sicherheit, Integrität und Zuverlässigkeit der Systeme verbessern.Ein effektiver Patch-Management-Prozess erhöht die Sicherheit, Integrität und Zuverlässigkeit der Systeme. Er stellt sicher, dass Systeme vertrauenswürdig sind, optimal funktionieren und weniger anfällig für Angriffe oder Fehlfunktionen sind. Indem Unternehmen Softwareprogramme und Systeme mit den neuesten Upgrades auf dem aktuellen Stand halten, können sie ihre allgemeine Sicherheitslage verbessern, sensible Daten schützen und das Vertrauen von Kunden und Stakeholdern bewahren.
- Die Kompatibilität zwischen Anwendungen und Systemen sicherstellen.Patch-Management stellt sicher, dass Softwareprogramme und Systeme mit der IT-Infrastruktur der Organisation kompatibel sind. Updates und Patches werden häufig durchgeführt, um Kompatibilitätsprobleme zu beheben, die durch Änderungen an Programmversionen oder Abhängigkeiten entstehen können. Durch die Installation dieser Updates können Unternehmen eine anpassungsfähige und kohärente IT-Infrastruktur aufrechterhalten und künftige Konflikte oder Probleme reduzieren.
- Vollständige Transparenz über den Patch-Status schaffen.Ein vollständiger Überblick über den Patch-Status im gesamten Unternehmen ist ein zentrales Ziel des Patch-Managements. Dazu gehört das Wissen darüber, welche Systeme gepatcht wurden, welche noch gepatcht werden müssen und welche Probleme oder Ausnahmen aufgetreten sein könnten. Transparenz ermöglicht es Unternehmen, die Compliance zu überwachen, Lücken zu erkennen und die notwendigen Schritte einzuleiten, um alle Systeme aktuell zu halten.
- Systemstabilität und -leistung verbessern.Durch die Behebung von Softwarefehlern und -problemen spielen Patches eine entscheidende Rolle bei der Steigerung von Systemstabilität und -leistung. Bugs können zu unerwartetem Verhalten, Abstürzen oder Leistungsproblemen bei Anwendungen und Systemen führen. Durch das Anwenden von Fehlerkorrekturen in Form von Patches können Unternehmen diese Probleme beheben und sicherstellen, dass die Software wie vorgesehen funktioniert, wodurch eine zuverlässigere und stabilere Computerumgebung entsteht.
- Systeme vor potenziellen Bedrohungen schützen.Die Behebung von Sicherheitslücken in Softwareprogrammen und Systemen ist eines der Hauptziele des Patch-Managements. Durch die schnelle Implementierung von Updates können Unternehmen Sicherheitslücken schließen und ihre Systeme vor möglichen Gefahren wie unbefugtem Zugriff, Datenschutzverletzungen oder Malware-Angriffen schützen. Die Minimierung von Sicherheitsrisiken ist entscheidend, um die Integrität und Vertraulichkeit sensibler Informationen zu gewährleisten.
- Ausfallzeiten und Unterbrechungen durch Softwareprobleme reduzieren.Durch proaktives Patch-Management können Unternehmen Ausfallzeiten minimieren und die Wahrscheinlichkeit von Sicherheitsrisiken verringern. Nicht behobene Softwarefehler oder Schwachstellen können Systemabstürze oder ungeplante Ausfallzeiten verursachen. Das zeitnahe Implementieren von Updates, die Aufrechterhaltung der Geschäftskontinuität und die Reduzierung von Produktivitätsverlusten minimieren mögliche softwarebedingte Unterbrechungen. Systematisches Patchen verringert den Bedarf an kostspieligen Rollbacks oder Systemwiederherstellungen, indem es verhindert, dass sich kritische Probleme entwickeln. Dies führt zu effizienteren Abläufen und vermindert negative Erfahrungen für Endbenutzer oder Kunden.
Fazit: der Patch-Management-Prozess
Der Patch-Management-Prozess ist entscheidend für die Aufrechterhaltung einer effizienten, sicheren und zuverlässigen IT-Umgebung. Durch die Befolgung dieser 11 zentralen Schritte des Patch-Management-Prozesses können Unternehmen Patches effizient verwalten, Schwachstellen reduzieren und ihre Systeme vor potenziellen Cyberbedrohungen schützen. Patch-Management-Prozesse müssen proaktiv und organisiert sein, um die Integrität und Sicherheit Ihrer Softwareanwendungen und Systeme wirksam zu schützen.
Mehr dazu: Best Practices und Schritte für das Patch-Management