













Ein Distributed-Denial-of-Service-Angriff (DDoS) ist ein Cyberangriff, bei dem Angreifer ein Zielsystem oder Netzwerk mit großen Datenmengen überfluten, die das anvisierte Ziel überlasten und es für legitime Benutzer nicht mehr verfügbar machen.
Bei einem DDoS-Angriff kommen Systeme zum Erliegen und reagieren häufig überhaupt nicht mehr. Die Verteidiger müssen schnell handeln, um den Angriff zu blockieren – möglicherweise mit externer Unterstützung oder indem sie die Ressource vorübergehend herunterfahren; anhand von Protokollen, Warnungen und anderen Ressourcen die Art des DDoS-Angriffs bestimmen; und sich schließlich von dem Angriff erholen, indem sie Änderungen an der Sicherheitsarchitektur vornehmen und in Tools zur Verhinderung künftiger Angriffe investieren.
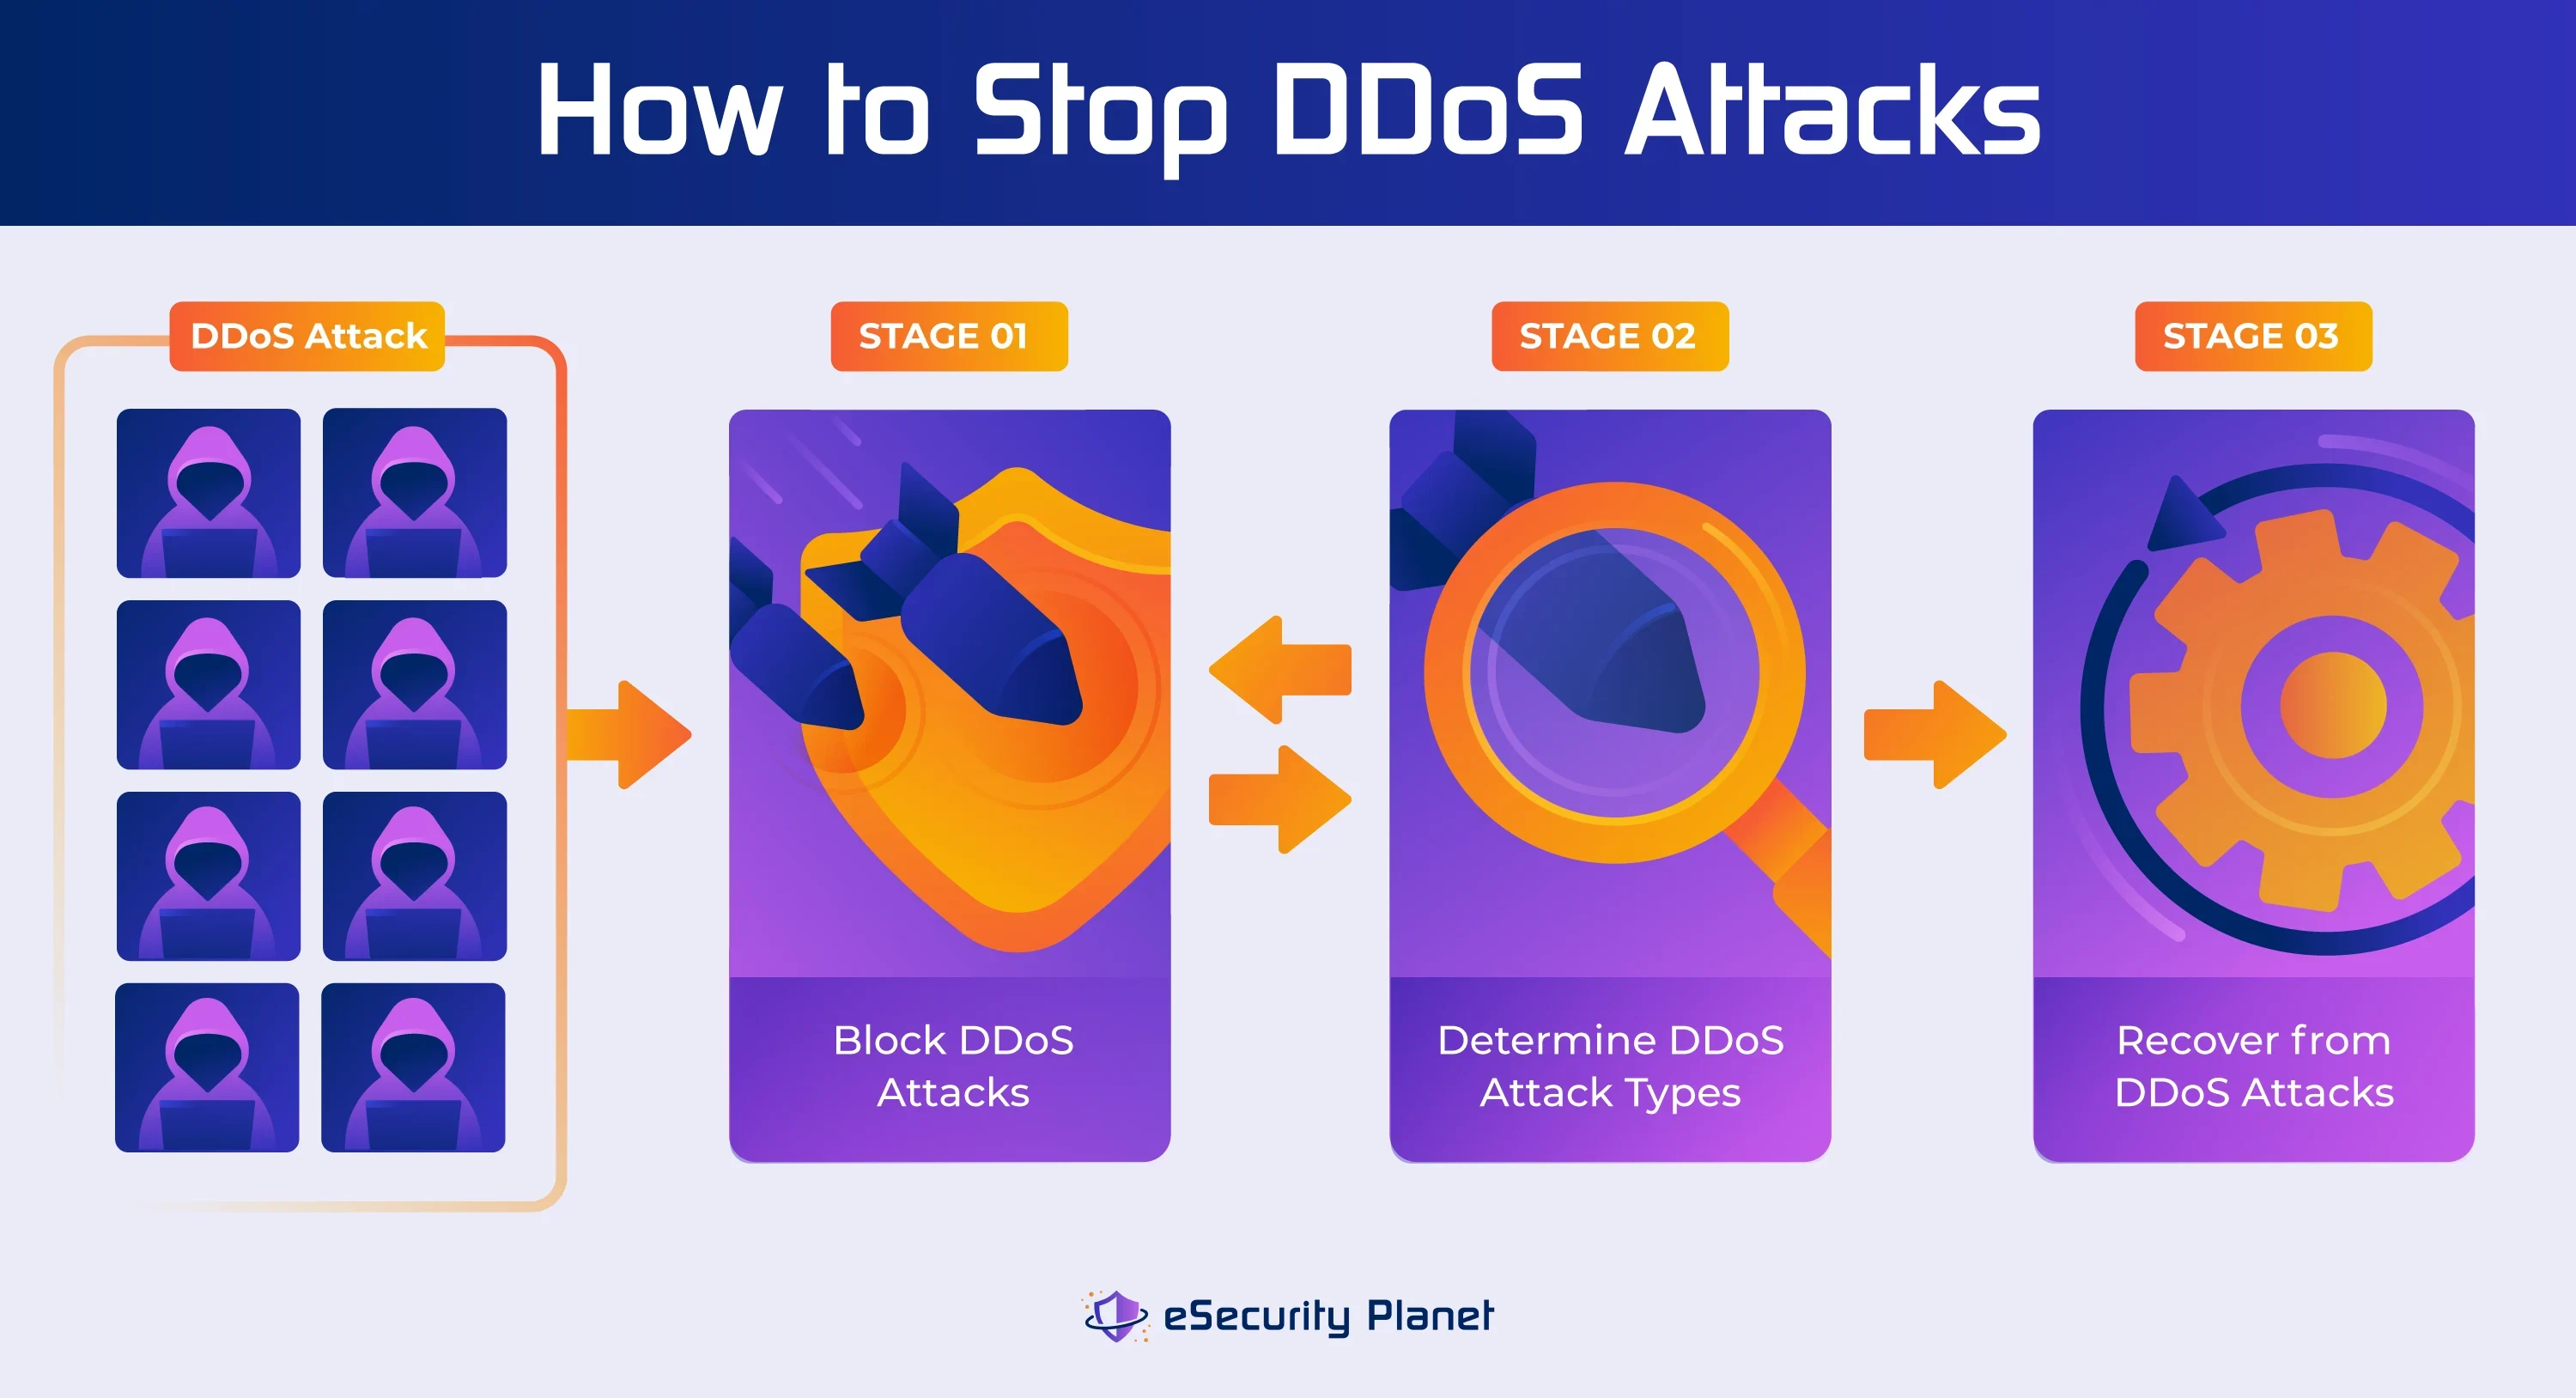
Phase I: Eindämmung
Sobald Ressourcen unter einem DDoS-Angriff stehen, arbeiten sie nur noch langsam, und selbst Änderungen zu ihrem Schutz lassen sich möglicherweise nur schwer umsetzen. Angriffe können zwar nicht vollständig gestoppt werden, solange der Angriff nicht identifiziert ist, doch eine Identifizierung ist nicht möglich, wenn wegen der Überflutung des Systems mit schädlichem Datenverkehr kein Zugriff auf die Systeme besteht.
Der Angriff muss – zumindest vorübergehend – gestoppt werden, um interne Ressourcen wie CPU-Kapazität und Arbeitsspeicher wiederherzustellen. Unternehmen, die Protokolle an andere Ressourcen senden (getrennten Speicher, SIEM-Lösungen usw.), können möglicherweise daran arbeiten, den Angriff zu blockieren, während sie gleichzeitig die Art des DDoS-Angriffs bestimmen.
Erste Maßnahmen zur Reaktion auf DDoS-Angriffe
Einfache DDoS-Angriffe lassen sich häufig mit qualifizierten internen Ressourcen blockieren. Bedenken Sie jedoch, dass selbst grundlegende DDoS-Angriffe möglicherweise mithilfe des Internetdienstanbieters (ISP) des Hosts bereits vorgelagert blockiert werden müssen. Andernfalls kann der blockierte DDoS-Angriffsverkehr weiterhin die Bandbreite der Verbindung und die Infrastruktur des ISP gefährden.
Zu den Optionen für die erste Reaktion auf einen DDoS-Angriff gehören der Anruf bei Ihrem Dienstanbieter (etwa für Internet und Webhosting), die Kontaktaufnahme mit Cybersicherheitsexperten, Änderungen an Ihrem Netzwerk zum Blockieren des Angriffs und zur Verstärkung des DDoS-Schutzes, das Herunterfahren Ihrer Dienste, um vor der Wiederaufnahme des Betriebs Änderungen vorzunehmen, und/oder die Implementierung neuer Technologien für besseren Schutz.
Kontaktieren Sie Ihre Dienstanbieter
In manchen Situationen kann es genügen, einfach Ihren Internet- oder Webhosting-Anbieter zu kontaktieren und ihn über die Situation zu informieren, um einen DDoS-Angriff sofort zu stoppen. Möglicherweise ist der Anbieter bereits informiert und arbeitet daran, den Datenverkehr zu blockieren. Dienstanbieter können das Vorliegen eines Angriffs bestätigen und Änderungen vornehmen, damit der schädliche Datenverkehr Ihr Netzwerk nicht erreicht. Dazu gehören unter anderem:
- Bandbreite erhöhen: Eine höhere Bandbreite kann dazu beitragen, einem DDoS-Angriff standzuhalten oder ihn vollständig einzudämmen, ist aber möglicherweise nicht kosteneffizient.
- IP-Adressen/-Bereiche ändern: Durch die Änderung Ihrer IP-Adresse und DNS-Informationen lässt sich der Angriff vorübergehend stoppen, bis der Angreifer die neue IP-Adresse ins Visier nimmt. Außerdem müssten mehrere interne Systeme geändert werden, um die neue IP-Adresse zu berücksichtigen.
Die Kontaktaufnahme mit Ihren Dienstanbietern ist zwar hilfreich, reicht aber möglicherweise nicht aus. Typische Größen internetbasierter Bot-DDoS-Angriffe können 100 bis 500 Gbit/s erreichen, wobei einige groß angelegte Angriffe mehr als 100 Millionen Anfragen pro Sekunde verzeichnen. Selbst die größten Unternehmen werden Schwierigkeiten haben, Angriffe dieser Größenordnung ohne professionelle Unterstützung zu blockieren.
Cybersicherheitsexperten beauftragen
Die Kombination aus qualifizierten Fachkräften und hochwertigen Tools und Diensten gehört zu den wirksamsten Methoden, sich gegen DDoS-Angriffe zu verteidigen und sich auch künftig vor Angriffen zu schützen. Dazu gehören unter anderem:
- Cybersicherheitsfachkräfte: Sicherheitsberater, Experten für Managed Detection and Response (MDR) und andere Fachkräfte sollten kontaktiert werden, um den Angriff zu stoppen, Systeme gegen künftige Angriffe zu wappnen und weitere Tools und Dienste zur Reaktion auf Sicherheitsvorfälle zu empfehlen.
- Cloud-Dienste: Cloudbasierte DDoS-Schutzdienste bieten häufig die umfassendste Möglichkeit, DDoS-Angriffe zu blockieren. Daher verlagern Unternehmen oft einen Teil oder die gesamte Infrastruktur zu einem Cloud-Anbieter wie AWS, Microsoft Azure oder Google Cloud.
Aktualisieren Sie unbedingt Ihre Zugriffskontrolllisten, damit die Verbindung zwischen den Diensten und dem zu schützenden System zugelassen wird, und blockieren Sie andere Verbindungen, damit nichts den DDoS-Dienst umgeht. Bedenken Sie jedoch auch, dass selbst Cloud-Anbieter DDoS-Angriffe aus dem Netzwerk des Unternehmens nicht verhindern können.
Professionelle Tools und Dienste sind zwar eine lohnende Investition, aber dennoch teuer und übersteigen die Kosten jeder internen Lösung. Möglicherweise ist das Unternehmen nicht bereit, diese Ausgaben zu übernehmen. Zudem kann es schwierig und belastend sein, während eines laufenden Angriffs qualifizierte Fachkräfte zu finden.
Darüber hinaus führen Sicherheitsexperten in der Regel Aufzeichnungen über Botnetze und Angriffsvektoren. So können sie schnell handeln und Angriffe sogar stoppen, bevor sie aktiviert werden.
Zielgerichtete IP-Adressen und Standorte filtern
Die Überprüfung von Protokolldateien liefert häufig wertvolle Informationen über Ihr Netzwerk, darunter IP-Adressen und Standorte, von denen der meiste DDoS-Datenverkehr ausgeht. Diese Informationen können Sie anschließend nutzen, um in Ihrem Netzwerk schnell und kostengünstig Schutzmaßnahmen zu aktivieren. Zu den Optionen gehören:
- IP-Filterung: Mit der IP-Filterung können Sie bestimmte IP-Adressen blockieren.
- Geoblocking: Mit Geoblocking können Sie Verbindungen von einem geografischen Standort blockieren.
Diese Maßnahmen können Teams die dringend benötigte Zeit verschaffen, um weitere Strategien zu entwickeln und einzusetzen. Sie sind jedoch selten eine dauerhafte Lösung, da Angreifer ihre IP-Adressen fälschen oder Botnetze aus nicht blockierten Regionen einsetzen können. Dadurch entsteht ein Katz-und-Maus-Spiel, bei dem die Verteidiger ständig versuchen, mit den Angreifern Schritt zu halten.
Außerdem kann legitimer Datenverkehr aus einem blockierten Gebiet nicht auf Ihre Ressourcen zugreifen, was in dieser Region zu finanziellen Verlusten und Reputationsschäden führen kann. Schließlich wird üblicherweise empfohlen, diese Filter auch auf ISP-Ebene anzuwenden, damit die Ressourcen nicht durch Datenverkehr ausgelastet werden, der ohnehin blockiert wird.
DDoS-Schutzoptionen aktivieren oder verstärken
Unternehmen sollten ihre vorhandenen Ressourcen (Serversoftware, Router-Firmware usw.) auf DDoS-Schutzoptionen überprüfen, die möglicherweise noch nicht aktiviert sind. Prüfen Sie Ihre Netzwerkgeräte auf die folgenden Sicherheitsoptionen:
- DDoS-Schutz auf Routern: Die Aktivierung schützt Ihr Netzwerk vor DDoS-Angriffen, indem sie die Anzahl der in Ihr Netzwerk eingehenden Datenpakete überwacht.
- Ratenbegrenzung: Die Ratenbegrenzung ist eine Sicherheitsfunktion, die die Anzahl der Anfragen begrenzt, die innerhalb eines bestimmten Zeitraums gestellt werden können.
Da diese Funktionen bereits in mehreren Netzwerkgeräten integriert sind, sollte es relativ einfach und kostengünstig sein, sie VOR einem Angriff in Ihrem Netzwerk einzurichten und zu aktivieren. Während eines Angriffs sind sie möglicherweise nicht wirksam, und eventuell können Sie diese Funktionen erst danach einsetzen.
Dienste herunterfahren
Manchmal ist das Herunterfahren des angegriffenen Systems die beste Option. Der Dienst oder die Ressource kann isoliert und gegen weitere Angriffe abgesichert werden, bevor sie wieder online gestellt wird. Beispiele sind:
- Bestimmte Anfragen stoppen: Wenn Sie feststellen, dass Sie mit einer bestimmten Netzwerkanfrage bombardiert werden (z. B. SYN-Flooding), können Sie die eingehenden Verbindungsanfragen per Ratenbegrenzung beschränken.
- Downloads blockieren: Wenn ein bestimmter Dienst versucht, sehr große Dateien herunterzuladen, können Sie Downloads vorübergehend deaktivieren, ohne den Rest der Website zu beeinträchtigen.
Dies ist eine schnelle, kostengünstige und wirksame Methode, DDoS-Angriffe auf Ihren Dienst zu stoppen. Der Ausfall kann für das Unternehmen jedoch ebenfalls störend und kostspielig sein – insbesondere bei einem vollständigen Herunterfahren des Systems.
Neue Technologie implementieren
Dieser Schritt erfordert die meiste Planung und Konfiguration und sollte idealerweise frühzeitig und nicht erst nach einem Angriff umgesetzt werden, wenn Entscheidungen unter Zeitdruck getroffen und wichtige Aspekte übersehen werden können. Zu den in Betracht kommenden Tools gehören:
- Firewalls: Eine Firewall überwacht den Netzwerkverkehr und setzt Sicherheitsrichtlinien durch, um verdächtige Netzwerkaktivitäten oder schädliche Angriffe zu blockieren.
- Sichere Web-Gateways: Dieses Tool ähnelt einer Firewall, konzentriert sich aber hauptsächlich auf das Blockieren verdächtigen Web-Datenverkehrs.
- DDoS-Schutzgerät: Ein DDoS-Schutzgerät ist ein dediziertes Gerät, das den Netzwerkverkehr analysiert, um DDoS-Angriffe zu erkennen und zu stoppen.
Der Nachteil dieser Tools besteht darin, dass ihre Bereitstellung teuer und zeitaufwendig sein kann und für die Wartung erhebliche Ressourcen erfordert. Außerdem schützen sie nicht vor externen Angriffen und lassen sich möglicherweise nicht schnell genug skalieren, um vor größeren Angriffen zu schützen.
Jedes angegriffene Unternehmen sollte alle Optionen prüfen und diejenigen umsetzen, die unter den gegebenen Umständen die größten Erfolgsaussichten bieten.
Nichttechnische Reaktionen auf DDoS-Angriffe
Auch wenn das Incident-Response-Team möglicherweise hektisch damit beschäftigt ist, den DDoS-Angriff zu bewältigen, muss sich das Unternehmen weiterhin um andere Stakeholder kümmern. Nach dem Angriff sollten Sie die folgenden nichttechnischen Maßnahmen ergreifen:
- Geschäftsleitung und Stakeholder informieren: Die gesamte Geschäftsleitung und alle Stakeholder müssen gemäß dem Incident-Response-Plan informiert und kontinuierlich auf dem Laufenden gehalten werden.
- Interne Kommunikation etablieren: Informieren Sie die Mitarbeiter über die Verfügbarkeit interner Ressourcen oder alternativer Methoden zur Erledigung ihrer Aufgaben.
- Öffentlichkeitsarbeit koordinieren: Informieren Sie Kunden gemäß dem Incident-Response-Plan über den Systemstatus.
- Versicherungsanbieter kontaktieren: Cybersicherheitsversicherer, Aufsichtsbehörden (z. B. die Securities and Exchange Commission) und Strafverfolgungsbehörden müssen informiert werden.
Die Geschäftsleitung sollte nichttechnische Unterstützung in ein Incident-Response-Team integrieren, um die schriftliche, mündliche und telefonische Kommunikation mit Stakeholdern zu koordinieren, zu verwalten und durchzuführen. Außerdem kann es sinnvoll sein, ein Teammitglied mit der Befugnis auszustatten, Ausgaben zu genehmigen oder die schnelle Genehmigung notwendiger Anschaffungen zur Wiederherstellung nach dem DDoS-Angriff zu koordinieren.
Lesen Sie unseren vollständigen Artikel darüber, wie Sie einen Incident-Response-Plan erstellen, der eine kostenlose Vorlage für den Einstieg enthält.
Interne und externe Angriffe
Die oben genannten anfänglichen DDoS-Techniken gelten für alle Angriffe. Je nach Art des DDoS-Angriffs und der betroffenen Architektur sind einige Techniken jedoch nützlicher als andere. Sie müssen den Unterschied zwischen dem Schutz interner Netzwerke und dem Schutz externer Ressourcen wie Videospielsystemen vor DDoS-Angriffen kennen.
DDoS-Angriffe auf interne und externe Router, Server und Websites stoppen
Assets, die für Dienstprogramme, Anwendungen und Websites dem Internet ausgesetzt sind, werden von DDoS-Angreifern häufig ins Visier genommen, weil sie am einfachsten zu beeinträchtigen sind. Server, die diese Ressourcen hosten oder unterstützen, leiden häufig unter einer Überlastung von CPU, Arbeitsspeicher und Bandbreite.
Diese Angriffe unterscheiden sich stark von internen DDoS-Angriffen auf Server und Router, die auf interne Netzwerkprotokolle und -ressourcen abzielen. Sobald ein Angriff begonnen hat, sind die Schritte zum Schutz dieser unterschiedlichen Ressourcen jedoch ziemlich ähnlich.
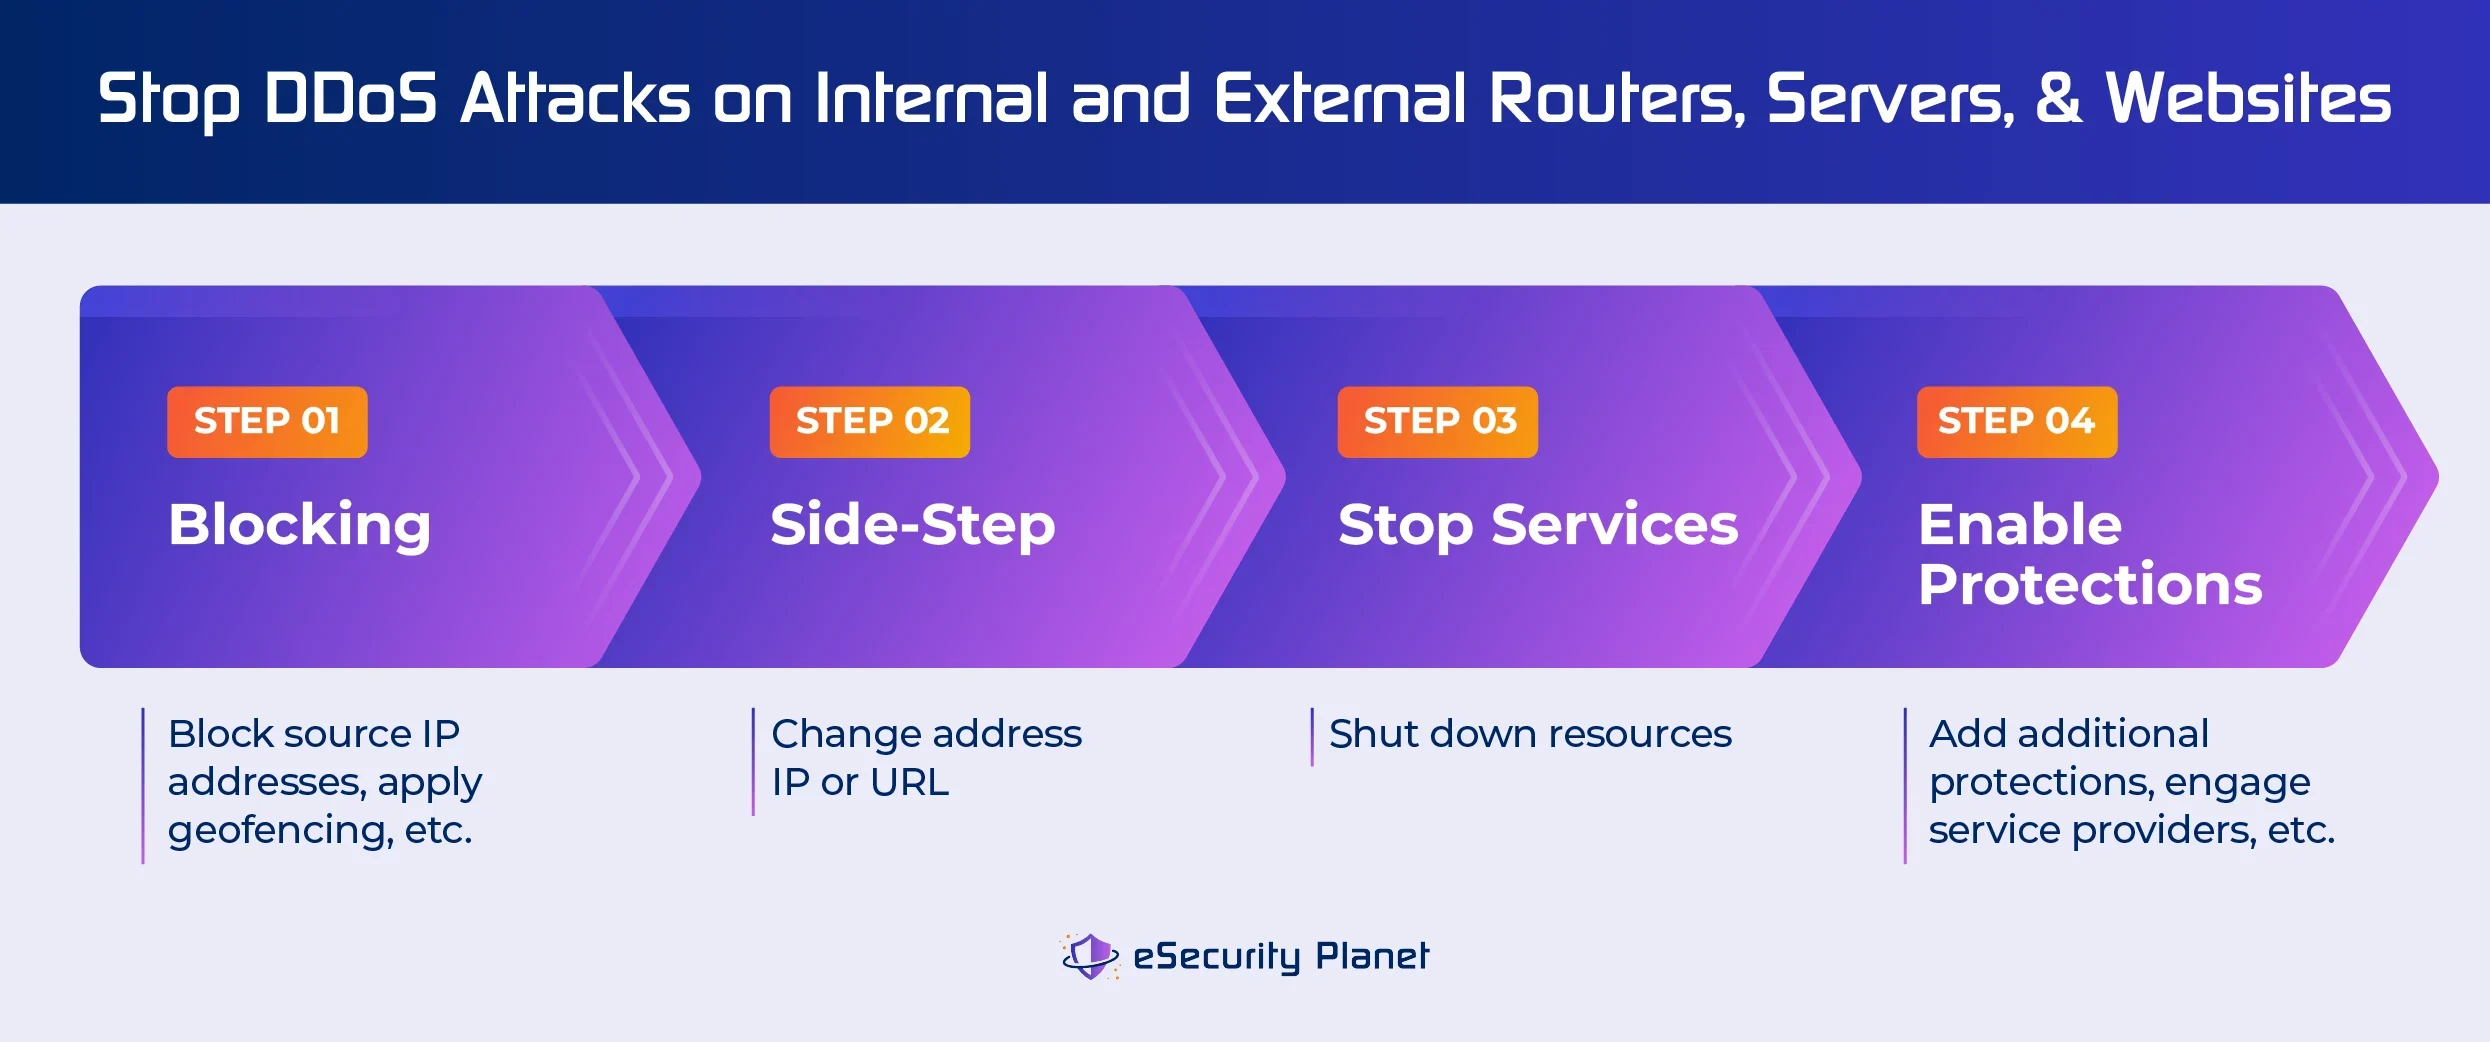
1. Den ersten Angriff blockieren
Untersuchen Sie die Protokolldateien und beginnen Sie, die mit dem Angriff verbundenen IP-Adressen (intern oder extern) zu blockieren, bestimmte Regionen per Geofencing zu sperren oder bei internen Angriffen sogar kompromittierte lokale Geräte abzuschalten, die Datenverkehr erzeugen.
Es kann jedoch Umstände geben, die ein Abschalten der DDoS-Angreifer nicht zulassen. Wenn ein Angreifer beispielsweise die Beatmungsgeräte eines Krankenhauses in ein Botnetz verwandelt, kann das Krankenhaus die Geräte nicht einfach ausschalten, ohne die Gesundheit der Patienten erheblich zu gefährden.
Zudem sind viele Angreifer so raffiniert, dass sie Taktiken und Quellen wechseln, sobald sie erkennen, dass der Angriff blockiert wurde. Auch wenn das Blockieren möglicherweise nur vorübergehend wirksam ist, verschafft es dennoch Zeit, um einen wirksameren Schutz einzurichten.
2. Dem Angriff ausweichen
Wenn sich das Blockieren als unwirksam erweist, versuchen Sie, die IP-Adresse des Servers oder Routers beziehungsweise die URL der Website zu ändern, um den Server aus dem Weg des DDoS-Angriffs zu bringen. Wie beim Blockieren des Angriffs ist dies möglicherweise nur eine vorübergehende Entlastung, kann aber Zeit verschaffen, um andere, zeitaufwendigere Maßnahmen umzusetzen.
3. Den Dienst stoppen
Wenn das Blockieren oder Ausweichen vor dem Angriff nicht funktioniert, muss das Unternehmen möglicherweise den angegriffenen Dienst stoppen (etwa einen PDF-Download, einen Warenkorb, einen internen Router usw.).
Das teilweise oder vollständige Abschalten einer Website, Anwendung oder eines internen Netzwerks ist derart störend, dass dieser Schritt nicht leichtfertig ergriffen werden sollte. Er sollte nur in Betracht gezogen werden, wenn die Schritte 1 und 2 nicht genügend Zeit für die Umsetzung weiterer Maßnahmen verschaffen.
4. Zusätzliche Schutzmaßnahmen aktivieren
Während ein Teil des Incident-Response-Teams versucht, den laufenden Angriff zu stoppen, sollten andere Mitglieder daran arbeiten, auf folgende Weise zusätzlichen Schutz vor DDoS-Angriffen zu aktivieren:
- Den ISP anrufen: Der ISP kann beim Einrichten externer DDoS-Schutzdienste für angegriffene Websites, Anwendungen und öffentlich zugängliche Geräte (Firewalls, Server, Router usw.) helfen.
- Firewall-Schutz bewerten: Die Installation von WAF-Diensten oder die Anpassung Ihrer aktuellen WAF-Einstellungen und -Richtlinien kann Ihre Netzwerkabwehr stärken, um die Angriffe zu blockieren. Alternativ können Sie Ihren internen Datenverkehr über Firewalls der nächsten Generation (NGFW) umleiten.
- Ratenbegrenzungen anpassen: Die Konfiguration einer Ratenbegrenzung auf Ihren Netzwerkgeräten kann die Anfragegrenzwerte für vorhandene Firewalls, Server und andere verwandte Ressourcen ändern, um die Menge des in Ihr Netzwerk eingehenden Datenverkehrs zu begrenzen.
- Tools hinzufügen: Durch das Hinzufügen oder Aufrüsten des Schutzes für Netzwerke und Websites können Netzwerk-Sicherheitsprodukte, Systeme zur Erkennung (IDS) und Verhinderung (IPS) von Netzwerkeindringversuchen sowie Cloud-Firewall-Lösungen wie FWaaS Sie vor künftigen Angriffen schützen.
- Hilfe erhalten: Die Beauftragung eines Dienstleisters für Incident Response oder eines Anbieters eines Managed-IT-Sicherheitsdienstes (MSSP) kann dabei helfen, die Malware zu finden und zu entfernen, die den DDoS-Angriff verursacht.
Beachten Sie jedoch, dass zusätzlicher Schutz die bestehende Architektur oder Leistung beeinträchtigen kann. Beispielsweise können Load-Balancer von DDoS-Tools umgangen werden, oder die Paketinspektion von DDoS-Schutzgeräten kann zu Verzögerungen beim Datenverkehr führen.
Bedenken Sie außerdem, dass eine forensische Untersuchung oder Sicherheitsuntersuchung Teil des Wiederherstellungsprozesses sein wird, insbesondere bei Angriffen, die möglicherweise Ansprüche aus einer Cybersecurity-Versicherung auslösen. Die ursprüngliche Infektion, Zugangspunkte, Malware und von den Angreifern vorgenommene Änderungen an den Systemen müssen gefunden und entfernt werden, um künftige DDoS-Angriffe oder andere Angriffsarten (Ransomware, Datendiebstahl usw.) zu verhindern.
Erfahren Sie mehr über die besten von Experten verwendeten Forensik-Tools, einschließlich ihrer wichtigsten Funktionen, Preise und ihres Vergleichs mit anderen Tools.
DDoS-Angriffe auf externe Router oder Videospielsysteme stoppen
Kleinere Unternehmen, Gameserver und Streamer verbinden ihre Router häufig direkt mit dem Internet, und Angreifer können ihre IP-Adressen finden, um sie ins Visier zu nehmen. Ohne Unterstützung durch IT-Fachkräfte können Angriffe auf diese offengelegten Systeme dazu führen, dass der Internetzugang vollständig ausfällt. Zu den Möglichkeiten, diese Angriffe zu stoppen, gehören das Ändern der IP-Adresse, das Aktivieren von Schutzfunktionen in den Geräten und das Hinzufügen zusätzlicher Sicherheitsebenen.
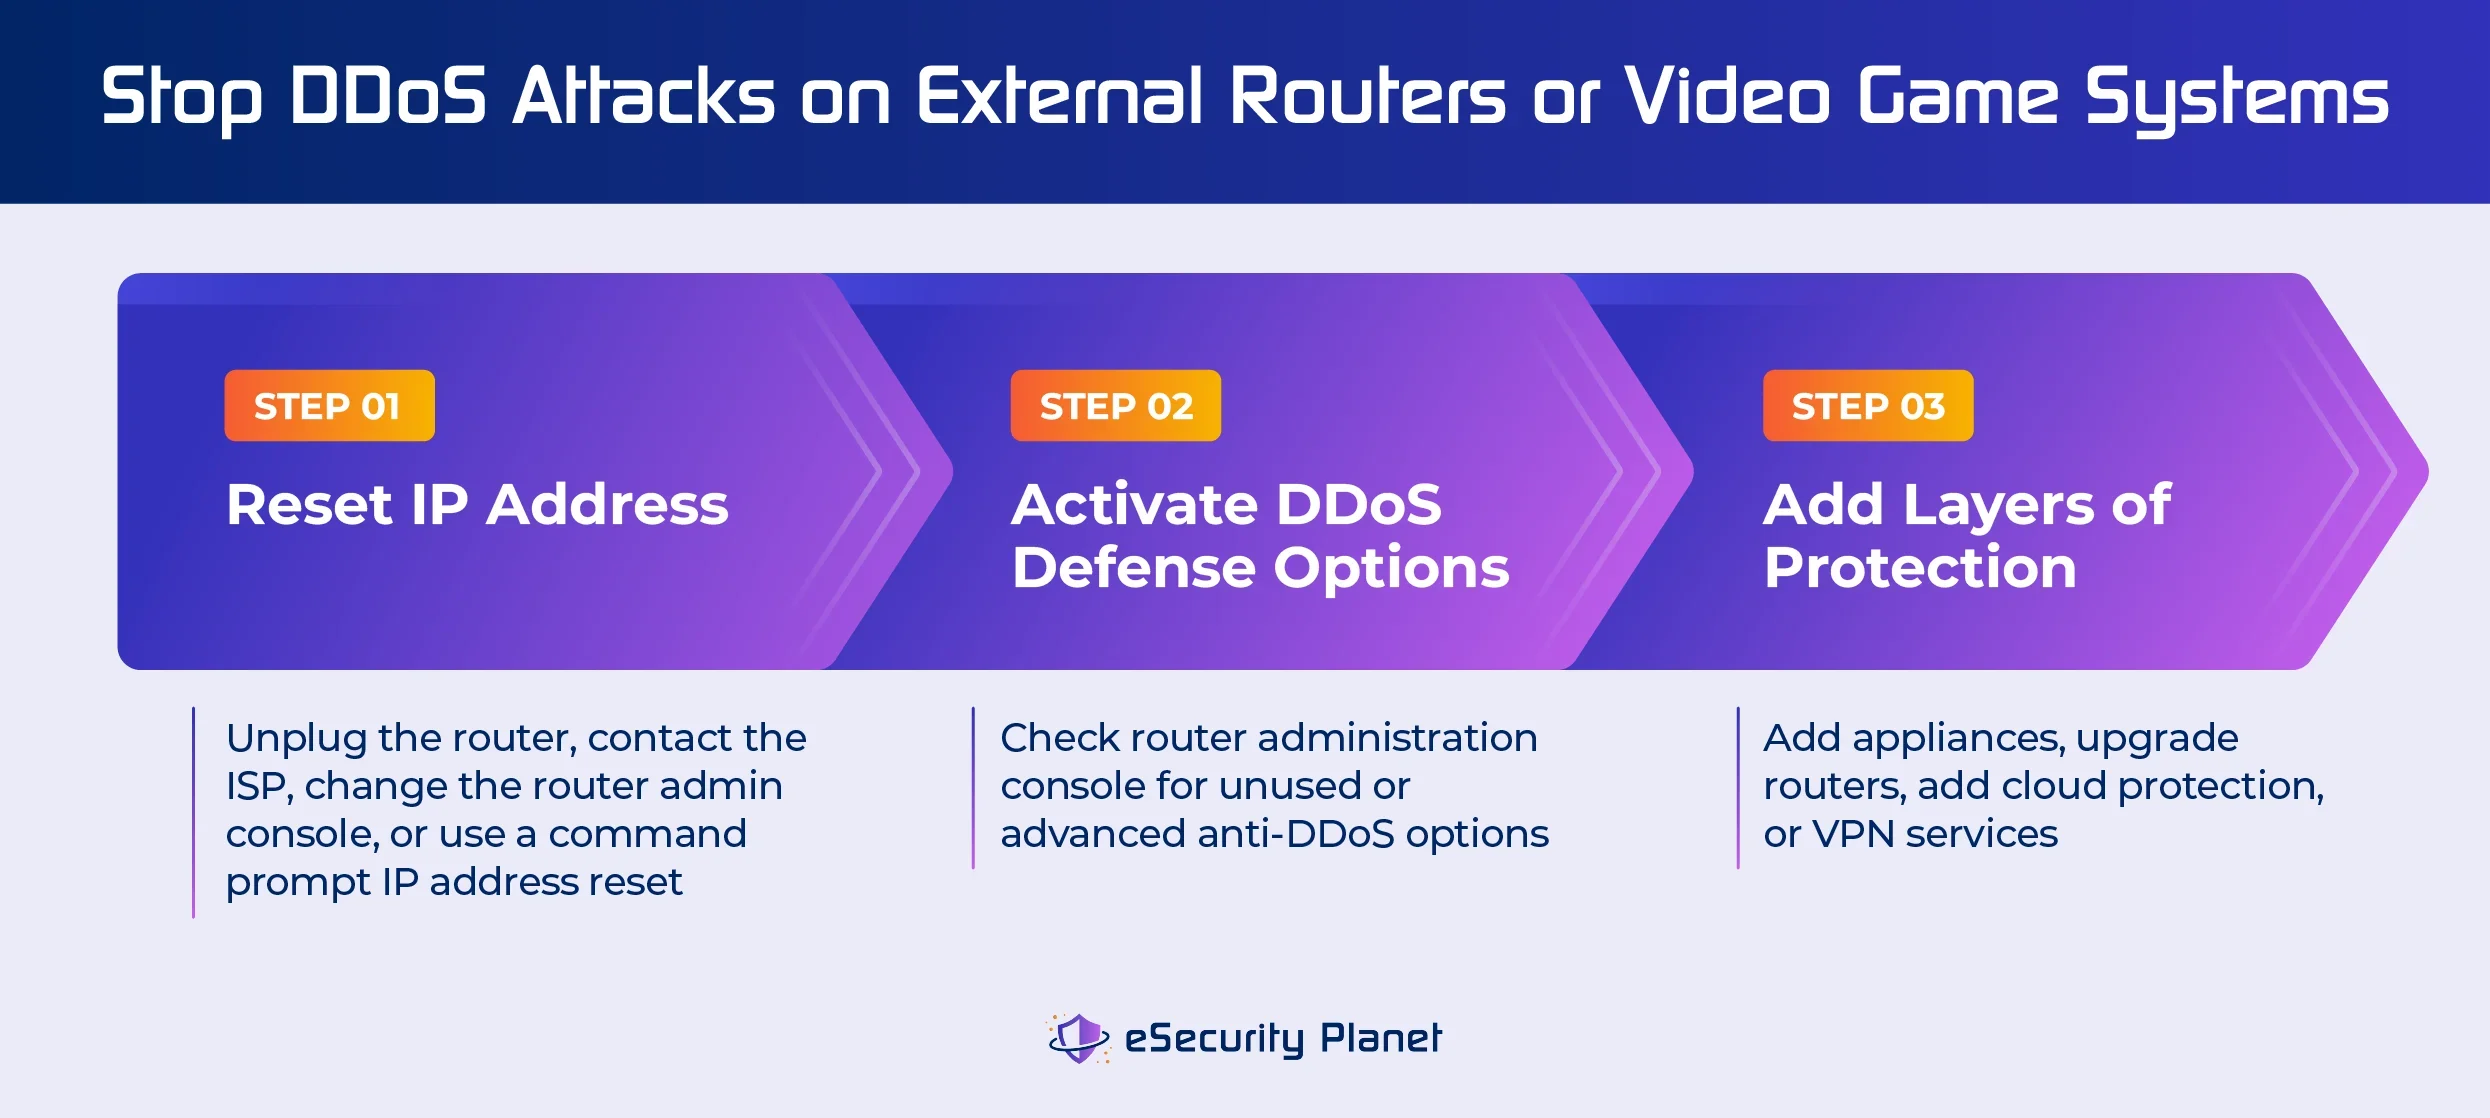
1. IP-Adresse zurücksetzen
Die schnellste Methode, einem DDoS-Angriff auszuweichen, besteht darin, die IP-Adresse zurückzusetzen. Dafür gibt es mehrere Möglichkeiten:
- Schnellste Methode – Netzstecker ziehen: Ziehen Sie den Netzstecker des Routers, des Spielsystems und manchmal auch des Modems. Das Zurücksetzen der Router-IP-Adresse kann je nach ISP nur 5 Minuten oder bis zu 24 Stunden dauern, bis eine neue IP-Adresse zugewiesen wird.
- Beste Methode – ISP kontaktieren: Kontaktieren Sie den Internetdienstanbieter (ISP). Einige ISPs begrenzen Änderungen an der IP-Adresse und müssen direkt kontaktiert werden, können aber auch zusätzlichen Schutz implementieren oder weitere Dienste zum Blockieren von DDoS-Angriffen anbieten.
- IP-Adresse über die Administratorkonsole zurücksetzen: Melden Sie sich über einen Webbrowser als Administrator bei der Routerkonsole an und ändern Sie die IP-Adresse. Anweisungen finden Sie im Handbuch des Routers.
- IP-Adresse über die Eingabeaufforderung zurücksetzen: Geben Sie die IP-Adresse mithilfe von Befehlszeilenbefehlen wie ipconfig (Windows, MacOS) oder ip (Linux) frei und erneuern Sie sie. MacOS-Benutzer können auch die erweiterten Systemeinstellungen öffnen, TCP/IP auswählen und „DHCP-Lease erneuern“ anklicken.
Natürlich ist das Internet oder Netzwerk bei dieser Methode bis zum Neustart des Routers nicht verfügbar, und Angreifer können weiterhin nach der neuen IP-Adresse suchen, um den Router anzugreifen.
2. DDoS-Schutzoptionen aktivieren
Sie können auch die Schutzoptionen der von Ihnen verwendeten Geräte prüfen. Zu den Schutzoptionen gehören:
- Routerschutz: Prüfen Sie die Administrationskonsolen und Handbücher Ihres Routers auf zusätzliche DDoS-Schutzoptionen, die aktiviert oder verstärkt werden können. Diese lassen sich schnell aktivieren, können aber die Leistung beeinträchtigen.
- Geräte aufrüsten: Älteren Routern oder Routern für Privatanwender fehlen möglicherweise Funktionen zum Schutz vor modernen DDoS-Angriffen und anderen gängigen Netzwerkbedrohungen. Erwägen Sie ein Upgrade auf Geräte mit mehr Sicherheitsfunktionen oder höherer Kapazität.
- Privatsphärenmodus aktivieren: Einige Spielkonsolen bieten in den Menüs Optionen für Privatsphäre und Onlinesicherheit, mit denen sich öffentlich zugängliche Informationen minimieren lassen. Xbox verfügt beispielsweise über eine Funktion für den „privaten Modus“, die unter More Options>Xbox Settings>Privacy and Online Safety verfügbar ist.
3. Schutzebenen hinzufügen
Um künftige Angriffe auf Router zu blockieren, sollten Sie zusätzliche Schutzebenen hinzufügen:
- Geräte hinzufügen: Fügen Sie Netzwerkschutzgeräte wie Firewalls, sichere Web-Gateways und DDoS-Schutz zwischen Router und Internet ein.
- Professionelle Geräte aufrüsten oder hinzufügen: Erwägen Sie den Kauf neuerer Router und Firewalls der nächsten Generation, die mehr Sicherheit bieten.
- Cloud-basierter Schutz: Fügen Sie Cloud-Lösungen wie FWaaS oder einen DDoS-Schutzdienst eines Anbieters wie Cloudflare oder Sucuri hinzu.
- VPN-Netzwerkdienst: Verwenden Sie ein Virtual Private Network (VPN), um IP-Adressen zu verschleiern. Aufgrund zusätzlicher Netzwerkabschnitte kann dies jedoch den Ping erhöhen. Gamer und Streamer können nach VPN-Diensten mit Verbindungen mit geringer Latenz und sicheren IP-Adressen suchen.
Die beste Wahl hängt vom Budget und den technischen Möglichkeiten der Organisation oder Person sowie davon ab, wie schnell die Lösung umgesetzt werden muss.
Phase II: Analyse
Manche Angriffe werden offensichtlich, weil alles zum Stillstand kommt. Häufig gibt es jedoch eine Phase, in der sich die Ressource angesichts der frühen Stadien eines DDoS-Angriffs „merkwürdig verhält“. In beiden Fällen lässt sich der Angriff erst vollständig stoppen, wenn er erkannt, die Protokolle zur Bestimmung der Art des DDoS-Angriffs geprüft und der Angriff möglicherweise bis zu seinem Ursprung zurückverfolgt wurde.
Anzeichen eines DDoS-Angriffs erkennen
Die ersten Anzeichen eines DDoS-Angriffs sind Verzögerungen. Anwendungen reagieren langsam, Websites werden langsam geladen, Server antworten nur langsam auf Anfragen usw.
Benutzer hinter einer angegriffenen Internetverbindung stellen möglicherweise fest, dass sie vom Internet getrennt sind oder lokale Ressourcen nicht nutzen können. Netzwerkbetriebszentren, Tools zur Firewall-Überwachung, Tools zur Cloud-Nutzung und andere Überwachungslösungen können Spitzen beim Netzwerk- oder Internetdatenverkehr erkennen.
Im weiteren Verlauf des Angriffs werden Ressourcen möglicherweise einfach nicht mehr verfügbar sein – selbst für die Ausführung von Diagnosetools oder den Zugriff auf Protokolldateien und andere Berichte. Teams sollten so schnell wie möglich reagieren oder sicherstellen, dass Ressourcen das Senden von Protokollen zur Analyse priorisieren.
Protokolle, Warnungen und Aufzeichnungen prüfen und analysieren
Idealerweise gehen die ersten Anzeichen eines Problems in Form von Protokollen und Warnungen aus Überwachungstools und Software ein, die Bandbreiten-, Anwendungsleistungs-, Speicher- oder CPU-Probleme überprüft. Warnungen können ein Reaktionsteam zum Handeln veranlassen und den DDoS-Angriff verhindern, bevor Ressourcen ausfallen.
TIPP: Dokumentieren Sie alles. Diese Aufzeichnungen über den DDoS-Angriff enthalten wertvolle Informationen für mehrere Teams und Stakeholder, darunter:
- Incident-Response-Teams: Teams für digitale Forensik und Incident Response verwenden die Protokolle, um ihre Analyse des Angriffs zu unterstützen und besser zu verstehen, was geschehen ist und wie sich künftige Angriffe verhindern lassen.
- Cybersecurity-Versicherung: Die meisten Unternehmen für Cybersecurity-Versicherungen verlangen bei der Prüfung eines Anspruchs zur Berechnung des Schadens eine Kopie der Protokolle zusammen mit den Berichten.
Ohne Warnungen muss sich eine Organisation möglicherweise auf Kundenbeschwerden oder interne Beschwerden verlassen, die aufgrund der überlasteten Ressource (Anwendung, Server usw.) verzögert eintreffen können – oder warten, bis das gesamte Netzwerk durch den DDoS-Angriff lahmgelegt ist.
Charakterisierung des Angriffs
Die Charakterisierung des Angriffs hilft dabei, Angriffsverkehr von legitimem Datenverkehr zu trennen und die Art des Angriffs zu bestimmen. Angriffe, die beispielsweise Protokolle zur Deaktivierung der Infrastruktur verwenden, erfordern eine andere Reaktion als ein Angriff auf Anwendungsebene, der auf eine bestimmte Funktion in einer Anwendung abzielt.
Bei der Vielzahl unterschiedlicher Arten von DDoS-Angriffen kann es schwierig sein, genau zu bestimmen, welcher davon eingesetzt wird. Das Reaktionsteam analysiert jedoch die Protokolle, um Informationen über den Angriff und mögliche Schutzmaßnahmen zu finden.
Bei DDoS-Angriffen kann eine digitale forensische Untersuchung erforderlich sein, um festzustellen, wie die Malware in das Netzwerk gelangt ist und den DDoS-Angriff gestartet hat. Die Ermittler sammeln Beweise und stellen sicher, dass Angreifer und Malware aus dem Netzwerk entfernt wurden.
Rückverfolgung des Angriffs
Bei der Rückverfolgung eines DDoS-Angriffs soll die Quelle des DDoS-Angriffs ermittelt werden. Wenn sich der Angriff beispielsweise auf einen Bereich von IP-Adressen zurückverfolgen lässt, kann er durch IP-Blockierung blockiert werden. Die Rückverfolgung kann jedoch äußerst schwierig sein und führt möglicherweise nicht zum tatsächlichen Angreifer.
Phase III: Wiederherstellung
Organisationen, die einen DDoS-Angriff schnell beseitigen können, müssen möglicherweise nicht mehr als Unannehmlichkeiten hinnehmen. Weniger glückliche Organisationen müssen den Schaden bewerten, die aufgrund der Behebung des DDoS-Angriffs erforderlichen Anpassungen vornehmen, festlegen, welche unmittelbaren Schritte zur Verhinderung eines erneuten DDoS-Angriffs zu ergreifen sind, und weitere Präventionsmaßnahmen erwägen.
Schäden durch DDoS-Angriffe
Die Schäden durch DDoS-Angriffe unterscheiden sich von Organisation zu Organisation und hängen von den betroffenen Ressourcen ab. Eine aktuelle Umfrage von Corero schätzt jedoch, dass DDoS-Angriffe Organisationen Hunderte Tausend US-Dollar pro Stunde und größere Organisationen bis zu 1 Million US-Dollar kosten können – im Durchschnitt etwas mehr als 6.000 US-Dollar pro Minute. Keine dieser Schätzungen berücksichtigt jedoch andere Kosten oder den Verlust von Geschäften und Ansehen.
Nach einem DDoS-Angriff müssen Organisationen ihre Kosten und Schäden für die Versicherung dokumentieren und eine Schätzung erstellen, um die für Tools und Dienste zur Verhinderung künftiger DDoS-Angriffe erforderlichen Mittel zu budgetieren.
Anpassungen zur Behebung von DDoS-Angriffen
Im hektischen Versuch, den Angriff zu stoppen, nehmen Organisationen möglicherweise Änderungen an der Architektur oder Software vor, die unbeabsichtigt andere Probleme verursachen. Teil des Wiederherstellungsprozesses ist die Untersuchung der Infrastruktur, um diese beschädigten Komponenten oder Verbindungen zu erkennen und zu reparieren. Wenn eine Website beispielsweise hinter einen DDoS-Filterdienstanbieter verschoben wird, betrifft dies möglicherweise nur die Hauptdomain. Subdomains müssen eventuell manuell migriert werden.
Auch die Integration mit anderen Tools von Drittanbietern kann zusätzliche Konfigurationen erfordern. Eine Website zur Veröffentlichung von Inhalten könnte beispielsweise feststellen, dass ihr Web-Content-Management-System keine korrekte Verbindung mehr zu den vom DDoS-Anbieter geschützten veröffentlichten Inhalten herstellt und Änderungen erforderlich sind, um die Verbindung wiederherzustellen.
Bei DDoS-Angriffen, die innerhalb des Netzwerks gestartet wurden, müssen einzelne Computersysteme möglicherweise bereinigt werden, um Malware oder die Zugriffsmöglichkeit eines Angreifers auf das Gerät für künftige Angriffe zu entfernen. Manchmal kann dies auch die Wiederherstellung von Daten und Systemen erforderlich machen.
Aus DDoS-Angriffen gewonnene Erkenntnisse
Erstellen Sie einen Bericht über die gewonnenen Erkenntnisse, der alle Ereignisse erläutert und klar darlegt, wie Sie sich vor ähnlichen Angriffen schützen können. Schutzmaßnahmen sollten sofort umgesetzt werden. Ist dies nicht praktikabel, sollten sie so schnell wie möglich geplant und zur Budgetierung vorgeschlagen werden.
Die Kosten für die Behebung des DDoS-Angriffs und etwaige Geschäftsverluste durch den Ausfall liefern einen groben Vergleichswert für das Budget der Schutzmaßnahmen.
Wenn der Angriff hinsichtlich Umfang oder Auswirkungen erheblich war, melden Sie den Vorfall den Strafverfolgungsbehörden oder Branchen-organisationen wie CERT. Die Meldung von Angriffen kann dazu beitragen, Profile wichtiger Angreifer zu erstellen, und beim Abschalten großer Botnetze wie 911 S5 und Raptor Train.
Die 3 Phasen bewältigen
Incident-Response-Teams führen diese Phasen häufig gleichzeitig aus. Außerdem ändern Angreifer oft ihre Taktik, wenn sie die Maßnahmen der Verteidiger beobachten, und zwingen das Verteidigungsteam dazu, zwischen diesen Phasen und den darin enthaltenen Schritten zu wechseln.
Die Einzelheiten jeder Phase werden natürlich stark individuell angepasst und hängen von vielen Faktoren ab, angefangen bei der Art des DDoS-Angriffs, der angegriffenen Ressource (Router, Website, App, Server usw.) und den bereits vorhandenen DDoS-Schutzmaßnahmen.
Darüber hinaus spielen die IT-Architektur, die Ressourcen des Verteidigers und der Einsatz des Angreifers eine wichtige Rolle dabei, wie die Phasen und Techniken bewältigt werden müssen.
Glücklicherweise können ISPs und Anbieter professionelle DDoS-Schutzdienste für Bedürftige bereitstellen. Einige der von ihnen ausgeführten Aufgaben ähneln jedoch den von uns behandelten, mit dem Unterschied, dass sie möglicherweise über mehr Erfahrung und ausgefeiltere Tools verfügen.
Das OSI-Modell und DDoS-Angriffe
Die gesamte Kommunikation in einem Netzwerk wird als Netzwerkpakete übertragen. Wenn ein Computer oder eine Firewall das Paket empfängt, prüft das Gerät dessen Inhalt und verarbeitet es gemäß den Anweisungen im Header. DDoS-Angriffe missbrauchen diese Pakete und versuchen, potenzielle Schwachstellen auszunutzen, um Systeme zu überlasten. Die verschiedenen Ebenen des OSI-Modells können verwendet werden, um den Typ des DDoS-Angriffs:
| # | Ebenenname | Datenverkehrstyp | Arten von DDoS-Angriffen |
|---|---|---|---|
| 1 | Physisch | Bits, die Hardware durchqueren | Keine Angriffe auf dieser Ebene |
| 2 | Datenübertragung | Frames zur Adressierung | Keine Angriffe auf dieser Ebene |
| 3 | Netzwerk | Pakete zur Übertragung | UDP-Reflection-Angriffe, Ping of Death usw. |
| 4 | Transport | Segmente für zuverlässige Kommunikation | ACK-Floods, SYN-Floods usw. |
| 5 | Sitzung | Daten für die Kommunikation zwischen Hosts | Telnet-Exploits (sollten veraltet sein) |
| 6 | Darstellung | Datendarstellung und Verschlüsselung | SSL-Missbrauch |
| 7 | Anwendung | Daten zur Verwendung durch Anwendungen | DNS-Query-Floods, HTTP-Floods |
Zu wissen, welche Ebene angegriffen wird, hilft jedoch nur sehr wenig dabei, den Angriff abzuwehren oder zu stoppen. Im Kern lassen sich alle Angriffe im Allgemeinen in zwei Kategorien einteilen:
- Angriffe auf die Infrastrukturebene (Ebenen 3, 4): Diese DDoS-Angriffe beeinträchtigen Firewalls, Server und Router durch volumetrische oder fehlerhafte Paketangriffe. ISPs und Hosting-Partner können bei diesen Angriffen in der Regel helfen, wenn sie von außerhalb erfolgen.
- Angriffe auf die Anwendungsebene (Ebenen 6, 7): Diese Angriffe zielen auf Websites und Anwendungen, indem sie Informationsanfragen überlasten. Sie können durch Web Application Firewalls gestoppt werden, doch möglicherweise sind zusätzliche Funktionen erforderlich, etwa Captchas, um automatisierte Anfragen zu blockieren.
Nach der Durchführung der drei entscheidenden Phasen zum Stoppen eines DDoS-Angriffs befindet sich ein Unternehmen in einer besseren Ausgangslage. Die Wiederherstellung allein kann zukünftige DDoS-Angriffe jedoch nicht verhindern, da sie nur die letzten Angriffe berücksichtigt. Der beste Weg, einen DDoS-Angriff zu stoppen, besteht daher immer darin, proaktiv vorzugehen und Schutzmaßnahmen zu ergreifen, bevor ein Angriff erfolgt.
5 Schritte zur Vermeidung zukünftiger DDoS-Angriffe
IT- und Sicherheitsteams können zur Vorbereitung auf einen DDoS-Angriff zahlreiche Maßnahmen ergreifen, die dabei helfen, die künftigen Auswirkungen eines solchen Angriffs zu kontrollieren und zu bewältigen. Dazu gehören unter anderem:
- Sich gegen Angriffe wappnen: Ressourcen durch Aktualisierungen, Patches und geänderte Einstellungen vor Angriffen schützen.
- Eine Anti-DDoS-Architektur implementieren: Ressourcen konfigurieren und Richtlinien umsetzen, die Ressourcen vor potenziellen Angriffen schützen und die Auswirkungen eines erfolgreichen Angriffs minimieren.
- Anti-DDoS-Tools einsetzen: Funktionen aktivieren und Tools hinzufügen, um DDoS-Angriffe zu erkennen und sich davor zu schützen oder ihre Auswirkungen zu mindern.
- Ein DDoS-Reaktionshandbuch erstellen: Einen Plan dafür erstellen, wie Sicherheits-, Betriebs- und Managementteams auf einen DDoS-Angriff reagieren.
- DDoS-Monitoring installieren: Monitoring installieren, um Anzeichen eines Angriffs zu beobachten und die zuständigen Mitarbeiter zu alarmieren.
Ein Unternehmen sollte außerdem die möglichen Motive der Angreifer berücksichtigen. Manche DDoS-Angriffe können als Ablenkung oder Verschleierung für andere Angriffe dienen, etwa für Spionage, Ransomware oder die Kompromittierung geschäftlicher E-Mail-Konten. Jedes DDoS-Reaktionshandbuch sollte auch die Aktivierung von
Erfahren Sie mehr über fünf Schritte zur Verhinderung von DDoS-Angriffen sowie drei grundlegende Verteidigungsstrategien.
Die 3 wichtigsten Anti-DDoS-Anbieter
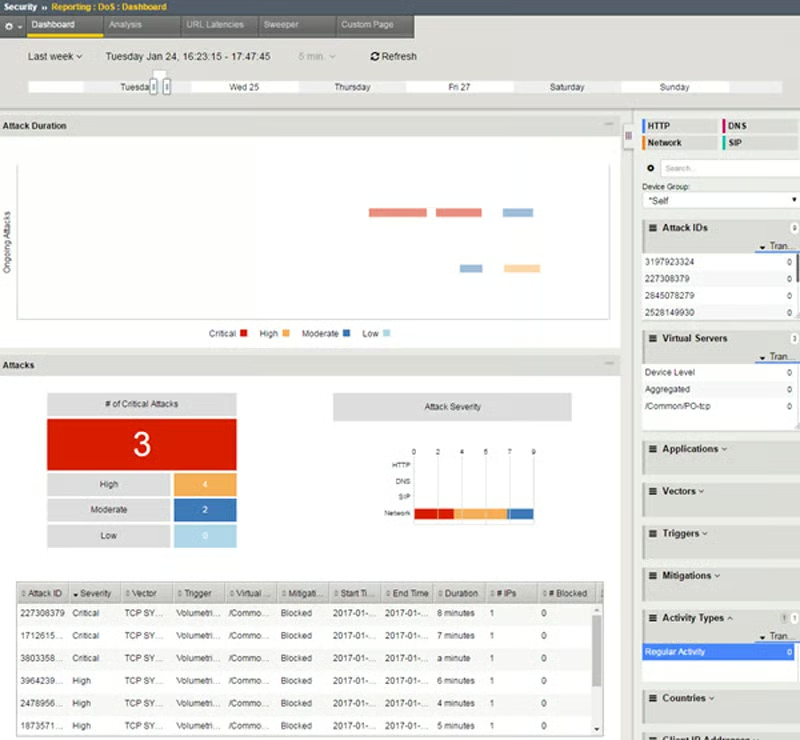
Obwohl Anti-DDoS-Maßnahmen eine erhebliche Bedrohung abwehren, sollten sie nicht so stark optimiert werden, dass sie andere betriebliche und sicherheitsbezogene Prioritäten beeinträchtigen. Zu den besten Web-Application-Firewall-Optionen, die bei der Abwehr von DDoS-Angriffen helfen, gehören AppTrana, Cloudflare und F5.
AppTrana
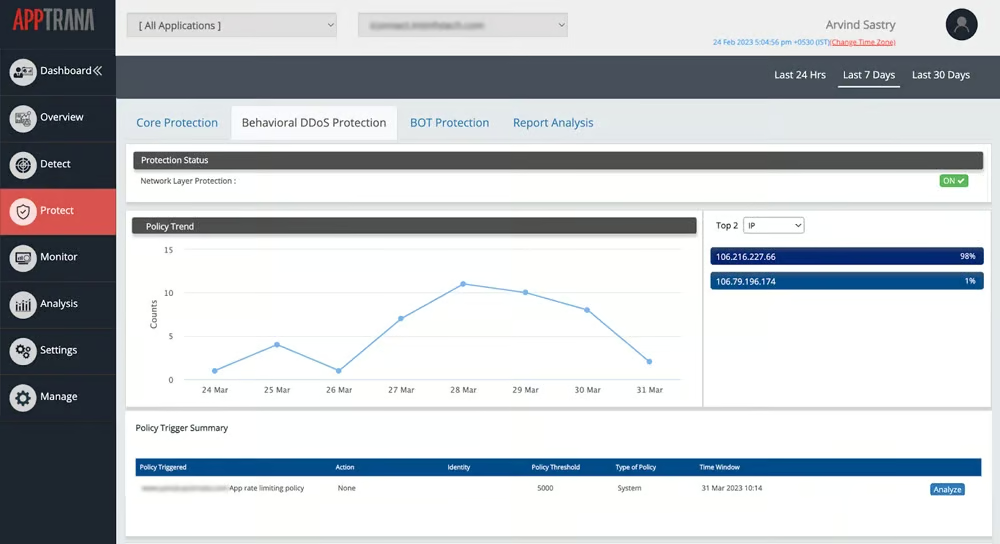
AppTrana ist eine vollständig verwaltete, KI-gestützte Web Application Firewall (WAF), die Webanwendungsscans zur Erkennung von Schwachstellen auf der Anwendungsebene, sofortigen und verwalteten risikobasierten Schutz mit ihrem WAF-, Managed-DDOS- und Bot-Mitigation-Service sowie zahlreiche weitere Funktionen umfasst. Unterstützt wird dies durch einen rund um die Uhr verfügbaren Managed-Security-Expert-Service, der benutzerdefinierte Regeln und Richtlinienaktualisierungen mit einer Garantie und einem Versprechen von null Fehlalarmen bietet.
AppTrana bietet eine 14-tägige kostenlose Testversion seiner WAF an. Die Preise für den Advanced-Tarif beginnen bei 99 US-Dollar pro Monat. Kunden können eine Demo anfordern und Preise für die Premium- und Enterprise-Angebote erhalten.
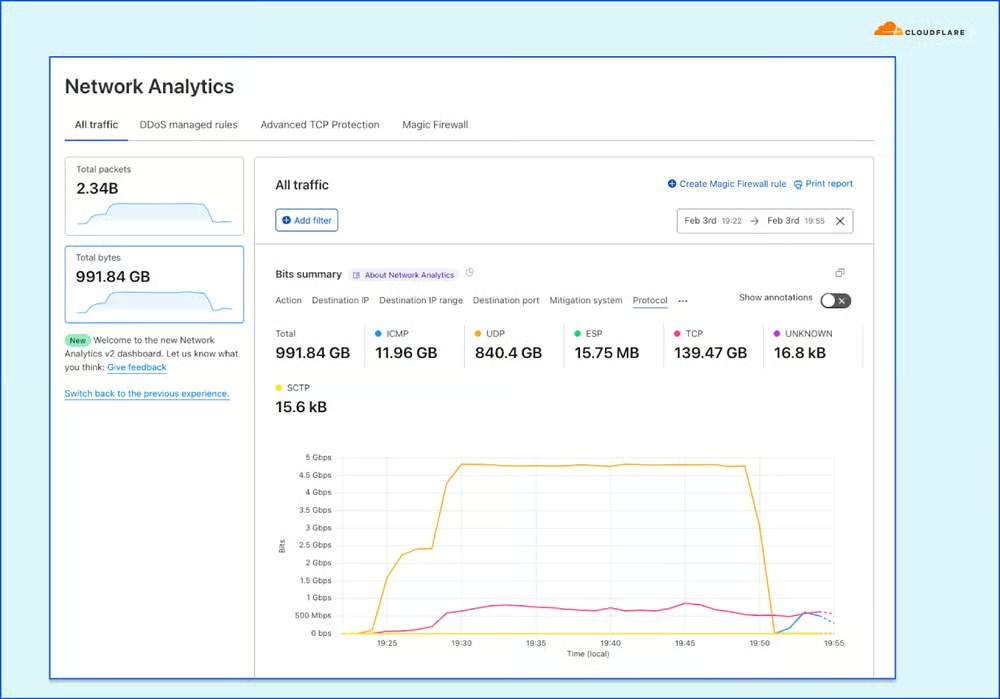
Cloudflare
Cloudflare ist ein Unternehmen für Webinfrastruktur und Cybersicherheit, das sich auf den Schutz von Websites und Unternehmen vor Cyberangriffen spezialisiert hat. Die Cloudflare WAF nutzt Threat Intelligence und maschinelles Lernen, um sich gegen Cyberbedrohungen zu schützen.
Cloudflare bietet einen kostenlosen Tarif an. Dessen Funktionalität ist jedoch im Vergleich zu den anderen Tarifen stark eingeschränkt. Diese beginnen bei 20 US-Dollar pro Monat für die Pro-Lizenz und steigen auf 200 US-Dollar pro Monat für die Business-Lizenz (bei jährlicher Zahlung).
F5
Die preisgekrönte WAF von F5 bietet Funktionen wie Verhaltensanalyse, maschinelles Lernen und die Verschlüsselung von Daten im Browser sowie weitere Funktionen, um schädliche Aktivitäten zu untersuchen und zu blockieren. Die als SaaS bereitgestellte WAF lässt sich schnell einrichten und implementieren und ist einfach zu verwalten.
Auf der F5-Website sind keine Preise verfügbar. Kunden können sich jedoch für eine Testversion oder Demo an F5 wenden oder den Pay-as-you-go-Service F5 Distributed Cloud nutzen, der auf dem AWS Marketplace verfügbar ist.
Bei der Auswahl von Anbietern für Anti-DDoS-Tools oder -Dienste ist es wichtig, mit DDoS-Spezialisten zusammenzuarbeiten. Diese Anbieter sollten sich jedoch wie alle anderen IT-Maßnahmen in die übergreifenden IT- und Sicherheitsstrategien einfügen, die grundlegenden Schutz vor DDoS-Angriffen auf Websites (Web Application Firewalls usw.), Anwendungen (Anwendungssicherheit, usw.) oder Netzwerken (Firewalls, usw.) bieten.
Arten von DDoS-Schutzlösungen
Bei der Auswahl von Schutz-Tools lassen sich die Lösungen häufig in drei Kategorien einteilen: Do-it-yourself (DIY), On-Premises-Appliances und Off-Premises-Tools. Jeder Ansatz hat eigene Vor- und Nachteile:
- DIY-Tools: Diese werden typischerweise aus Open-Source-Tools erstellt und sind daher meist kostenlos oder günstiger als kommerzielle Tools. Der Nachteil besteht darin, dass für ihre Integration in der Regel Fachwissen erforderlich ist und sie nur begrenzte Filterfunktionen und Skalierbarkeit bieten.
- On-Premises-Appliances: On-Premises-Tools können lokal installiert werden, bieten gute Filterfunktionen und lassen sich einfacher verwenden und integrieren. Sie können jedoch teuer sein, eine begrenzte Skalierbarkeit aufweisen und nur mit bestimmter Infrastruktur kompatibel sein.
- Off-Premises-Schutz:Bei diesen Tools handelt es sich um Cloud-gehostete Lösungen, die häufig als Software-as-a-Service oder SaaS bezeichnet werden. Cloud-basierte Tools sind in der Regel einfach zu verwenden und zu integrieren und bieten Skalierbarkeit und Kompatibilität. Der einzige Nachteil des cloudbasierten Schutzes sind die Kosten.
Letztlich drehen sich die Abwägungen um Preis, Geschwindigkeit und Kontrolle. DIY-Tools kosten stets am wenigsten und bieten vollständige Kontrolle, reagieren jedoch nicht schnell und lassen sich nicht einfach skalieren, um große Angriffe zu bewältigen. Skalierung steht für Kapazität, wirkt sich aber auch direkt auf die Geschwindigkeit aus, da ein Gerät, das seine Kapazitätsgrenze überschreitet, die Wiederherstellungszeit verlängert.
On-Premises-Appliances können eine höhere Geschwindigkeit und vollständige Kontrolle ermöglichen, kosten jedoch mehr und sind nur begrenzt skalierbar. Cloud-gehostete Tools reagieren stets schneller und können nahezu unbegrenzt skaliert werden, kosten aber mehr und unterliegen außerdem nicht der direkten Kontrolle des Unternehmens.
Fazit: Jetzt vorbereiten oder später leiden
Angesichts der zunehmenden Raffinesse und Leistungsfähigkeit von Angreifern müssen Verteidiger wachsam sein. DDoS-Angriffe zu stoppen wird nicht nur schwieriger, Angreifer werden auch weiterhin die Geschwindigkeit erhöhen, mit der sie Gelegenheiten ausnutzen. Unternehmen sollten sich jetzt auf zukünftige DDoS-Angriffe vorbereiten und die verfügbaren leistungsfähigen Tools und Dienste nutzen, die sie dabei unterstützen.
Erfahren Sie mehr über die besten Tools zur Abwehr von Bots, die DDoS-Angriffe verursachen. Im Artikel finden Sie deren Funktionen, Vor- und Nachteile sowie weitere Informationen.