













分散型サービス拒否(DDoS)攻撃とは、悪意ある攻撃者が標的のシステムやネットワークに大量のデータを送り付け、処理能力を圧倒して正規ユーザーが利用できない状態にするサイバー攻撃です。
DDoS攻撃にさらされると、システムは処理を停止し、完全に応答しなくなることも少なくありません。防御側は迅速に動いて攻撃を遮断する必要があり、外部の支援を求めたり、リソースを一時的に停止したりしなければならない場合もあります。次に、ログやアラートなどの情報を使ってDDoS攻撃の種類を特定し、最後に、セキュリティアーキテクチャを変更し、将来の攻撃を防ぐツールに投資して復旧します。
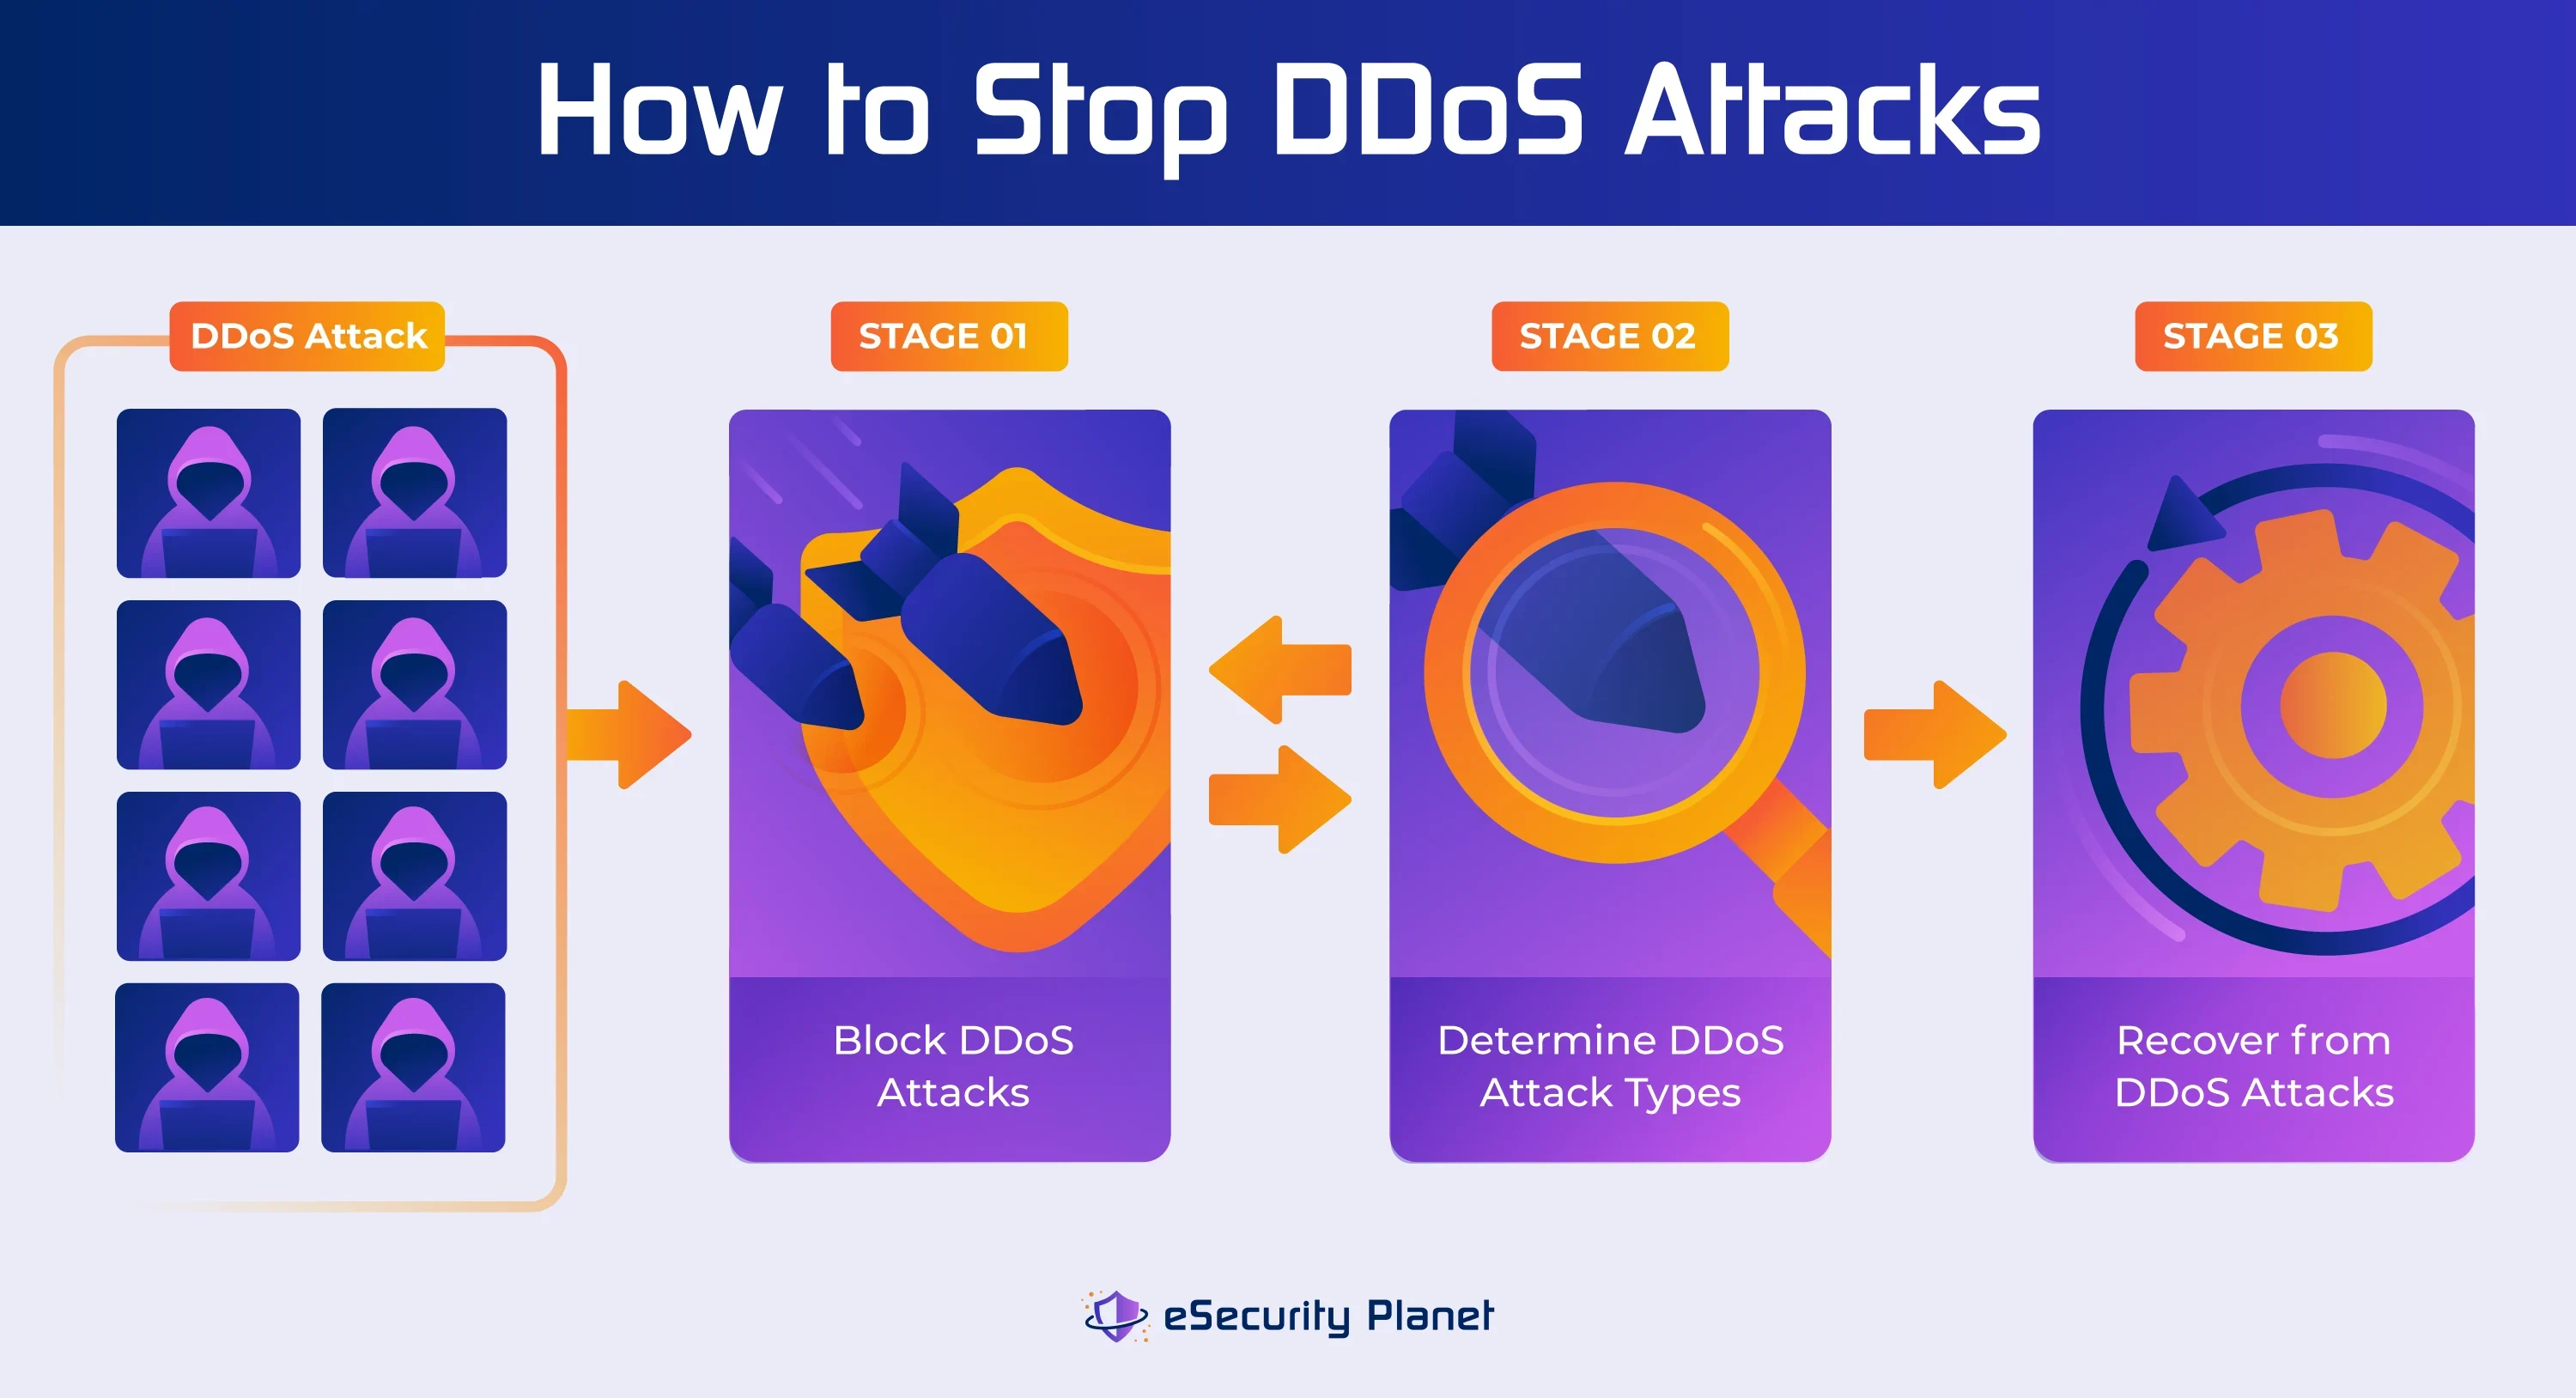
第1段階:封じ込め
いったんDDoS攻撃を受けると、リソースの動作は遅くなり、それらを保護するための変更さえ実行が難しくなります。攻撃を特定しなければ完全に阻止することはできませんが、悪意あるトラフィックがシステムに殺到してアクセスできない状態では、攻撃を特定することもできません。
CPU容量やメモリなどの内部リソースを回復させるため、攻撃は一時的であっても停止させなければなりません。ログを別のリソース(分離ストレージ、SIEMソリューションなど)に送信している組織であれば、DDoS攻撃の種類を特定しながら、同時に攻撃の遮断に取り組める可能性があります。
初動のDDoS対応策
単純なDDoS攻撃であれば、熟練した社内リソースを使って遮断できることが少なくありません。ただし、基本的なDDoS攻撃であっても、ホスティング先のインターネットサービスプロバイダー(ISP)の協力を得て上流で遮断する必要がある場合があります。そうしなければ、遮断したDDoS攻撃のトラフィックが接続帯域やISPのインフラを脅かし続ける可能性があります。
選択できる初動のDDoS対応策には、サービスプロバイダー(インターネット接続やWebホスティングなど)への連絡、サイバーセキュリティ専門家への相談、攻撃を遮断してDDoS対策を強化するためのネットワーク変更、オンラインに戻す前に変更を加えるためのサービス停止、そして/または保護を強化する新技術の導入があります。
サービスプロバイダーに連絡する
状況によっては、インターネット接続事業者やWebホスティング事業者に連絡して状況を知らせるだけで、DDoS攻撃をその場で止められることがあります。プロバイダー側がすでに状況を把握し、トラフィックの遮断に取り組んでいる可能性もあります。サービスプロバイダーは攻撃の存在を確認し、悪意あるトラフィックがネットワークに到達しないよう変更を加えられます。具体的には次のような方法があります。
- 帯域幅を増やす:帯域幅を増やせばDDoS攻撃に耐えたり、攻撃を完全に緩和したりできますが、費用対効果が低い場合があります。
- IPアドレス/範囲を変更する:IPアドレスとDNS情報を変更すれば、攻撃者が新しいIPアドレスを標的にするまでの間、一時的に攻撃を止められます。また、新しいIPアドレスを反映するため、複数の内部システムも変更する必要があります。
サービスプロバイダーへの連絡は有効ですが、それだけでは不十分な場合があります。一般的なインターネットボットによるDDoS攻撃の規模は100~500Gbpsに達することがあり、大規模な攻撃では毎秒1億リクエストを超えることもあります。最大規模の企業でさえ、専門家の支援なしにこの規模の攻撃を遮断するのは困難です。
サイバーセキュリティ専門家を雇う
熟練した専門家と高性能なツール・サービスを組み合わせて活用することは、DDoS攻撃から防御し、将来の攻撃から身を守るための最も効果的な方法の一つです。これには次のようなものがあります。
- サイバーセキュリティ専門家:セキュリティコンサルタント、マネージド検知・対応(MDR)の専門家、その他の専門家に連絡し、攻撃の阻止、将来の攻撃に備えたシステム改善、その他のインシデント対応ツールやサービスの推奨を依頼します。
- クラウドサービス:クラウドベースのDDoS対策サービスは、DDoS攻撃を遮断するための最も包括的な選択肢となることが多いため、AWS、Microsoft Azure、Google Cloudなどのクラウドプロバイダーにインフラの一部または全体を移行する組織も少なくありません。
サービスと保護対象システム間の接続を許可し、その他の接続をブロックするようアクセス制御リストを必ず更新し、DDoS対策サービスを迂回するものがないようにしてください。ただし、クラウドプロバイダーであっても、組織のネットワーク内部から発生するDDoS攻撃は防げないことに注意が必要です。
専門的なツールやサービスへの投資には価値がありますが、社内で構築するソリューションを上回る高額な費用がかかり、企業が負担できない場合もあります。さらに、攻撃を実際に受けている最中に資格のある専門家を見つけるのは、困難でストレスの多い作業になりかねません。
そのうえ、セキュリティ専門家は通常、ボットネットや攻撃ベクトルの記録を保持しているため、迅速に対応し、攻撃が実行される前に阻止することさえ可能です。
標的となったIPアドレスと地域をフィルタリングする
ログファイルを確認すると、DDoSトラフィックの大半を発生させているIPアドレスや地域など、ネットワークに関する有用な情報が明らかになることが多いものです。この情報を使えば、ネットワーク上で迅速かつ低コストの防御を有効にできます。選択肢には次のようなものがあります。
- IPフィルタリング:IPフィルタリングを使えば、特定のIPアドレスをブロックできます。
- ジオブロッキング:ジオブロッキングを使えば、特定の地域からの接続をブロックできます。
これらは、チームが他の戦略を策定・展開するために必要な時間を確保できます。しかし、攻撃者はIPアドレスを偽装したり、ブロックされていない地域のボットネットを利用したりできるため、恒久的な解決策となることはまれです。その結果、防御側が攻撃者に追い付こうとし続ける、いたちごっこのような状況になります。
また、ブロックした地域からの正規のトラフィックもリソースにアクセスできなくなるため、その地域で経済的損失や評判の低下につながる可能性があります。最後に、ブロック対象のトラフィックで自社のリソースが消費されないよう、通常はこれらのフィルターをISPレベルでも適用することが推奨されます。
DDoS対策オプションを有効化・強化する
組織は、既存のリソース(サーバーソフトウェア、ルーターのファームウェアなど)に、まだ有効化されていないDDoS対策オプションがないか確認すべきです。ネットワーク機器で次のセキュリティオプションを確認してください。
- ルーターのDDoS対策:これを有効にすると、ネットワークに入ってくるトラフィックパケット数を監視し、DDoSからネットワークを保護できます。
- レート制限:レート制限は、一定の時間内に実行できるリクエスト数を制限するセキュリティ機能です。
これらの機能は複数のネットワーク機器にすでに組み込まれているため、攻撃前にネットワーク上で設定して稼働させるのは比較的簡単で低コストです。攻撃中には効果を発揮しない可能性があり、機能を導入できるのが攻撃後になる場合もあります。
サービスを停止する
攻撃を受けているシステムを停止することが最善の選択肢となる場合もあります。サービスやリソースを分離し、再びオンラインに戻す前に、さらなる攻撃に備えて強化できます。例としては次のようなものがあります。
- 特定のリクエストを停止する:特定のネットワークリクエスト(SYNフラッドなど)が大量に送られている場合は、着信接続リクエストをレート制限できます。
- ダウンロードをブロックする:特定のサービスが非常に大きなファイルをダウンロードしようとしている場合、Webサイトの他の部分に影響を与えず、ダウンロードだけを一時的に無効にする方法があります。
これは、サービスへのDDoS攻撃を止める迅速かつ低コストで効果的な方法です。しかし、その停止時間は組織に混乱とコストをもたらす可能性もあります。特にシステム全体を停止する場合はなおさらです。
新技術を導入する
この段階では、最も多くの計画と設定が必要になります。判断を急いだり、考慮すべき点を見落としたりしやすい攻撃後ではなく、早い段階で導入しておくのが理想です。検討すべきツールには次のようなものがあります。
- ファイアウォール:ファイアウォールはネットワークトラフィックを監視し、セキュリティポリシーを適用して、不審なネットワーク活動や悪意ある攻撃をブロックするツールです。
- セキュアWebゲートウェイ:このツールはファイアウォールに似ていますが、主に不審なWebトラフィックのブロックに重点を置きます。
- DDoS対策アプライアンス:DDoS対策アプライアンスは、ネットワークトラフィックを分析してDDoS攻撃を検知・阻止する専用デバイスです。
これらのツールの欠点は、導入に費用と時間がかかり、維持にも相当なリソースが必要なことです。さらに、外部からの攻撃は防げず、より大規模な攻撃から守るために迅速に拡張できない場合もあります。
攻撃を受けている組織は、あらゆる選択肢を検討し、目下の状況に基づいて成功の可能性が最も高いと考える対策を導入すべきです。
技術以外のDDoS対応
インシデント対応チームがDDoS攻撃への対処に奔走している間も、組織は他の利害関係者への対応を続けなければなりません。攻撃後は、以下の技術以外の対応を行ってください。
- 経営幹部と利害関係者に通知する:組織のインシデント対応計画に従い、すべての経営幹部と利害関係者に通知し、継続的に最新情報を提供する必要があります。
- 社内コミュニケーションを確立する:従業員に、社内リソースの利用可否や業務を遂行するための代替手段を知らせます。
- 広報活動を調整する:インシデント対応計画に従い、システムの状況について顧客に連絡します。
- 保険会社に連絡する:サイバーセキュリティ保険会社、規制当局(証券取引委員会など)、法執行機関に通知する必要があります。
経営陣は、利害関係者との文書、口頭、電話によるコミュニケーションを調整・管理・実行するため、技術以外の支援担当者をインシデント対応チームに組み込むべきです。経営幹部は、DDoS攻撃からの復旧に必要な支出を承認したり、購入を迅速に承認できるよう調整したりする権限を持つ人物をチームに加えることも検討するとよいでしょう。
無料テンプレートも含まれる、インシデント対応計画の作成方法に関する詳しい記事もご覧ください。
内部攻撃と外部攻撃
前述の初動DDoS対策は、すべての攻撃に適用できます。ただし、DDoS攻撃の種類や影響を受けたアーキテクチャによって、ある手法が別の手法より有効な場合があります。内部ネットワークを保護する場合と、ゲームシステムなど外部リソースをDDoS攻撃から保護する場合の違いを理解する必要があります。
内部・外部のルーター、サーバー、WebサイトへのDDoS攻撃を止める
ユーティリティ、アプリケーション、Webサイト向けにインターネットへ公開されている資産は、影響を与えやすいため、DDoS攻撃者の標的になりがちです。これらのリソースをホスティングまたは支援するサーバーは、CPU、メモリ、帯域幅の過負荷に見舞われることがよくあります。
これらの攻撃は、内部ネットワークのプロトコルやリソースを標的とする、サーバーやルーターへの内部DDoS攻撃とは大きく異なります。それでも、いったん攻撃が始まれば、これら異なるリソースを保護する手順はかなり似ています。
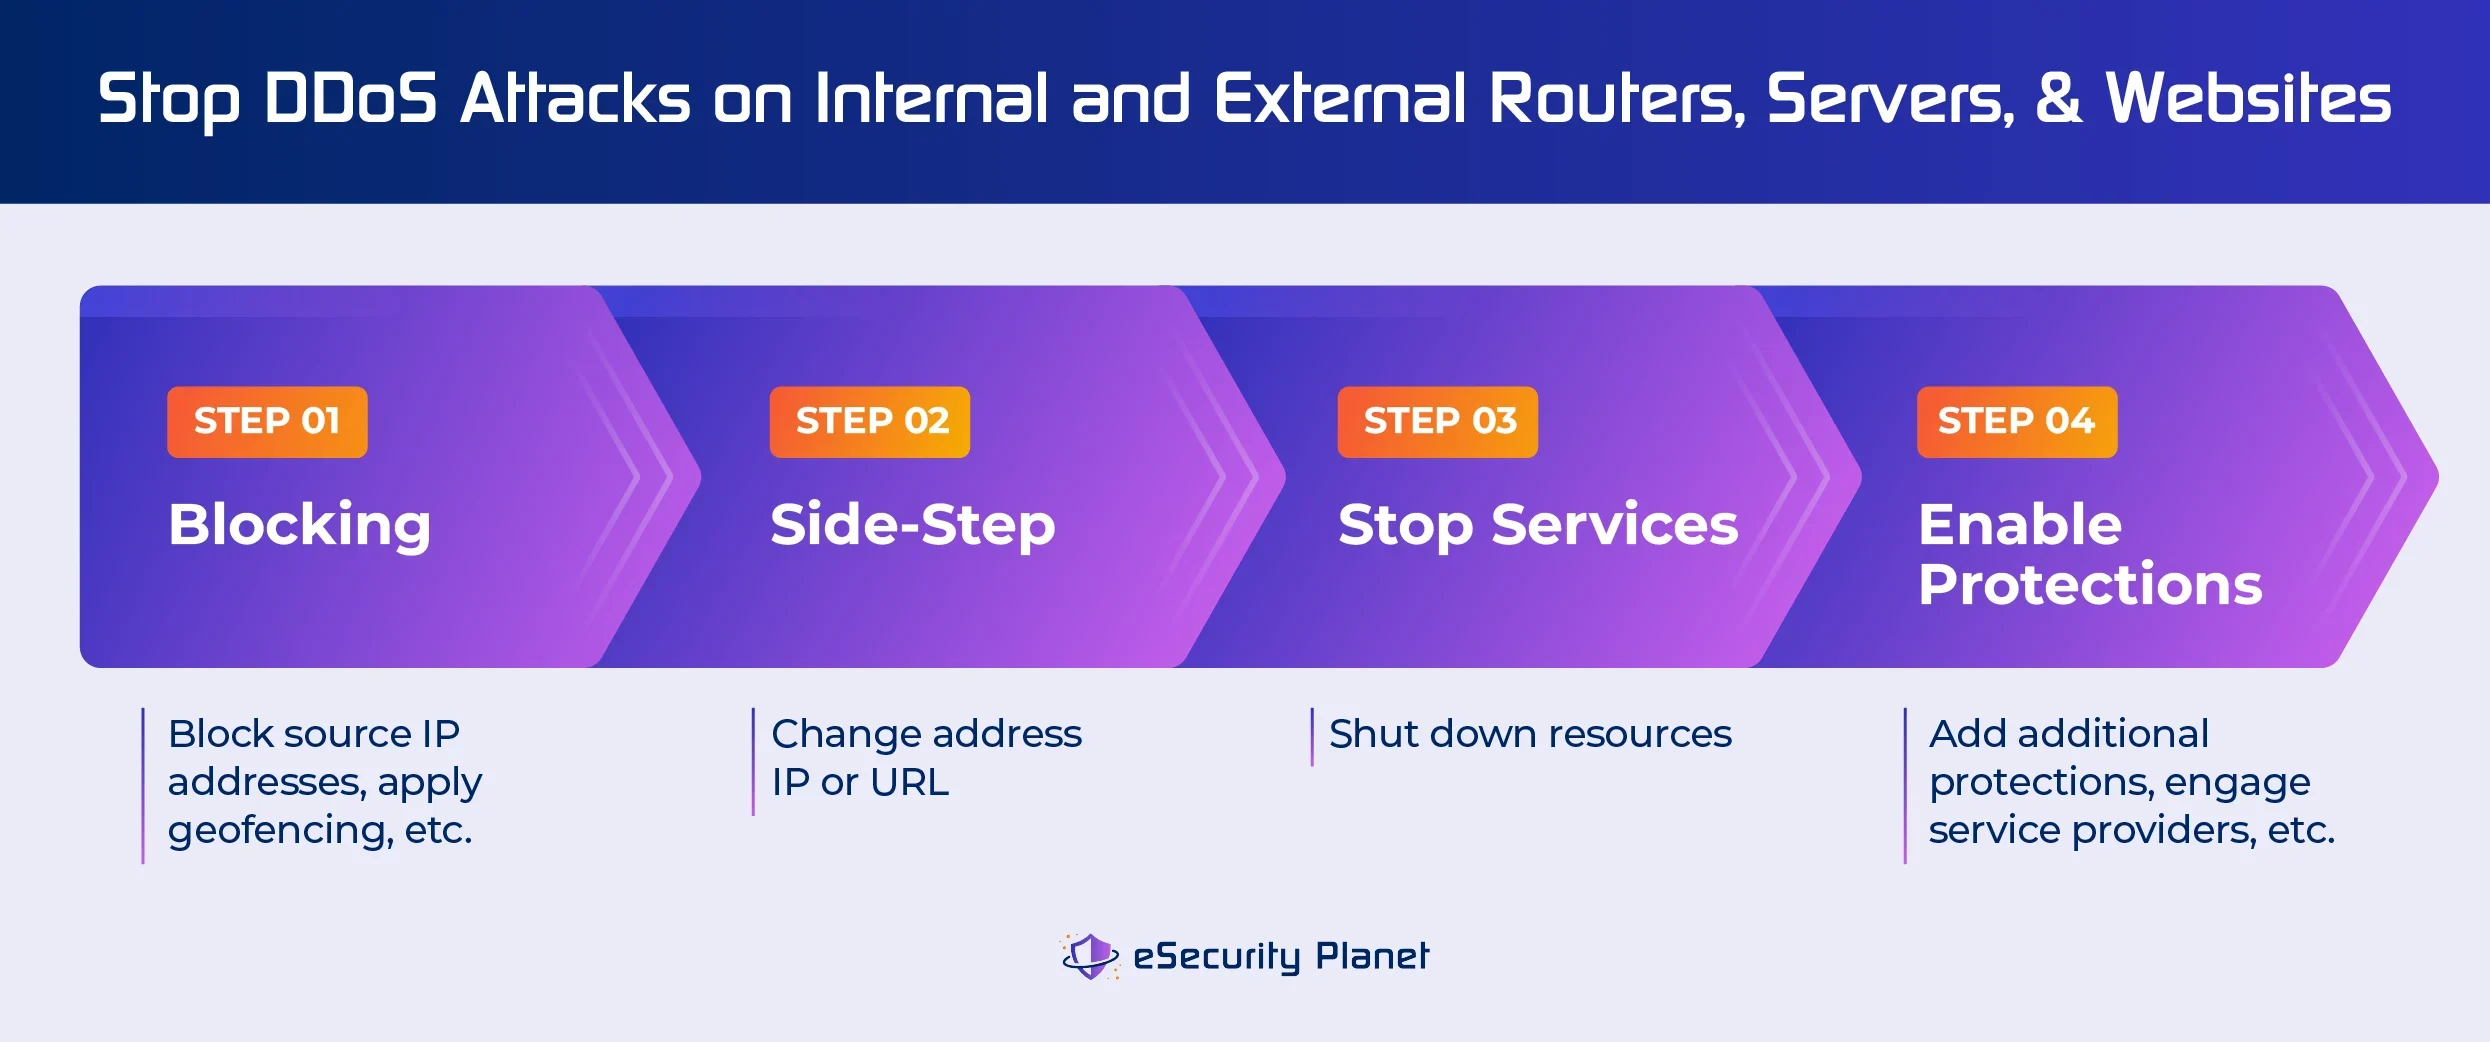
1. 初期攻撃をブロックする
ログファイルを調べ、攻撃に関連するIPアドレス(内部または外部)のブロックを開始します。特定地域をブロックするジオフェンシングを行うほか、内部攻撃の場合は、トラフィックを生成している侵害されたローカルデバイスの電源を落とす方法もあります。
ただし、DDoS攻撃者を停止できない状況もあります。例えば、攻撃者が病院の人工呼吸器をボットネット化した場合、患者の健康に深刻な影響を及ぼすことなく、病院が人工呼吸器を単純に停止することはできません。
さらに、多くの攻撃者は、攻撃がブロックされたと気付くと、戦術や発信元を切り替えられるほど高度な能力を持っています。ブロックの効果が一時的にしか続かない場合でも、より効果的な保護を導入するための時間を稼ぐことができます。
2. 攻撃を迂回する
ブロックが効果を発揮しない場合は、サーバーのIPアドレス、ルーターのIPアドレス、またはWebサイトのURLを変更し、サーバーをDDoS攻撃の経路から移動させてみてください。攻撃のブロックと同様、これは一時的な回避にすぎない可能性がありますが、実行に時間がかかる他の対策を導入するための時間を稼げます。
3. サービスを停止する
攻撃のブロックや迂回が機能しない場合、組織は攻撃を受けているサービス(PDFのダウンロード、ショッピングカート、内部ルーターなど)を停止する必要があるかもしれません。
Webサイト、アプリケーション、内部ネットワークを一部または完全に停止すると非常に大きな混乱が生じるため、この手順は慎重に判断すべきです。1と2の手順で、以下の他の対策を講じるための十分な時間を確保できない場合に限って実施してください。
4. 追加の保護を有効にする
インシデント対応チームの一部が現在発生している攻撃の停止を試みる一方、他のメンバーは次の方法でDDoS攻撃に対する追加の保護を有効にする作業に取り組むべきです。
- ISPに連絡する:ISPは、攻撃を受けているWebサイト、アプリケーション、インターネットに公開されたデバイス(ファイアウォール、サーバー、ルーターなど)向けの外部DDoS対策サービスの設定を支援できます。
- ファイアウォールの保護を評価する:ネットワーク防御を強化して攻撃をブロックするには、WAFサービスを導入するか、現在のWAF設定やポリシーを調整します。または、内部トラフィックを次世代ファイアウォール(NGFW)経由で再ルーティングすることもできます。
- レート制限を調整する:ネットワーク機器でレート制限を設定すると、既存のファイアウォール、サーバー、その他の関連リソースのリクエストしきい値を変更し、ネットワークに流入するトラフィック量を制限できます。
- ツールを追加する: ネットワークやWebサイトの保護を追加・強化するには、ネットワークセキュリティ製品、ネットワーク侵入検知システム(IDS)および侵入防止システム(IPS)、さらにFWaaSのようなクラウドファイアウォールソリューションを導入すると、今後の攻撃から保護できます。
- 支援を受ける: インシデント対応業者またはマネージドITセキュリティサービス(MSSP)ベンダーに依頼すれば、DDoS攻撃を引き起こしているマルウェアの特定と除去を支援してもらえます。
ただし、追加の保護対策によって既存のアーキテクチャやパフォーマンスに影響が及ぶ可能性がある点には注意してください。例えば、ロードバランサーがDDoSツールによって迂回されたり、DDoS対策アプライアンスによるパケット検査によってトラフィックに遅延が生じたりする場合があります。
また、フォレンジック調査やセキュリティ調査は復旧プロセスの一部となることにも留意してください。特に、サイバーセキュリティ保険の請求につながる可能性がある攻撃では重要です。初期感染、侵入経路、マルウェア、攻撃者によってシステムに加えられた変更を特定して除去し、今後のDDoS攻撃やその他の攻撃(ランサムウェア、データ窃取など)を防ぐ必要があります。
詳しくは専門家が使う最適なフォレンジックツール(主な機能や価格、他のツールとの比較も紹介)をご覧ください。
外部ルーターやゲームシステムへのDDoS攻撃を止める
中小企業、ゲームサーバー、ストリーマーは、ルーターをインターネットに直接接続していることが多く、攻撃者はIPアドレスを見つけて標的にできます。環境を支援するIT専門家がいない場合、こうした露出したシステムへの攻撃によって、インターネットアクセスが完全に停止する可能性があります。こうした攻撃を止める方法には、IPアドレスの変更、機器の防御機能の有効化、セキュリティ層の追加などがあります。
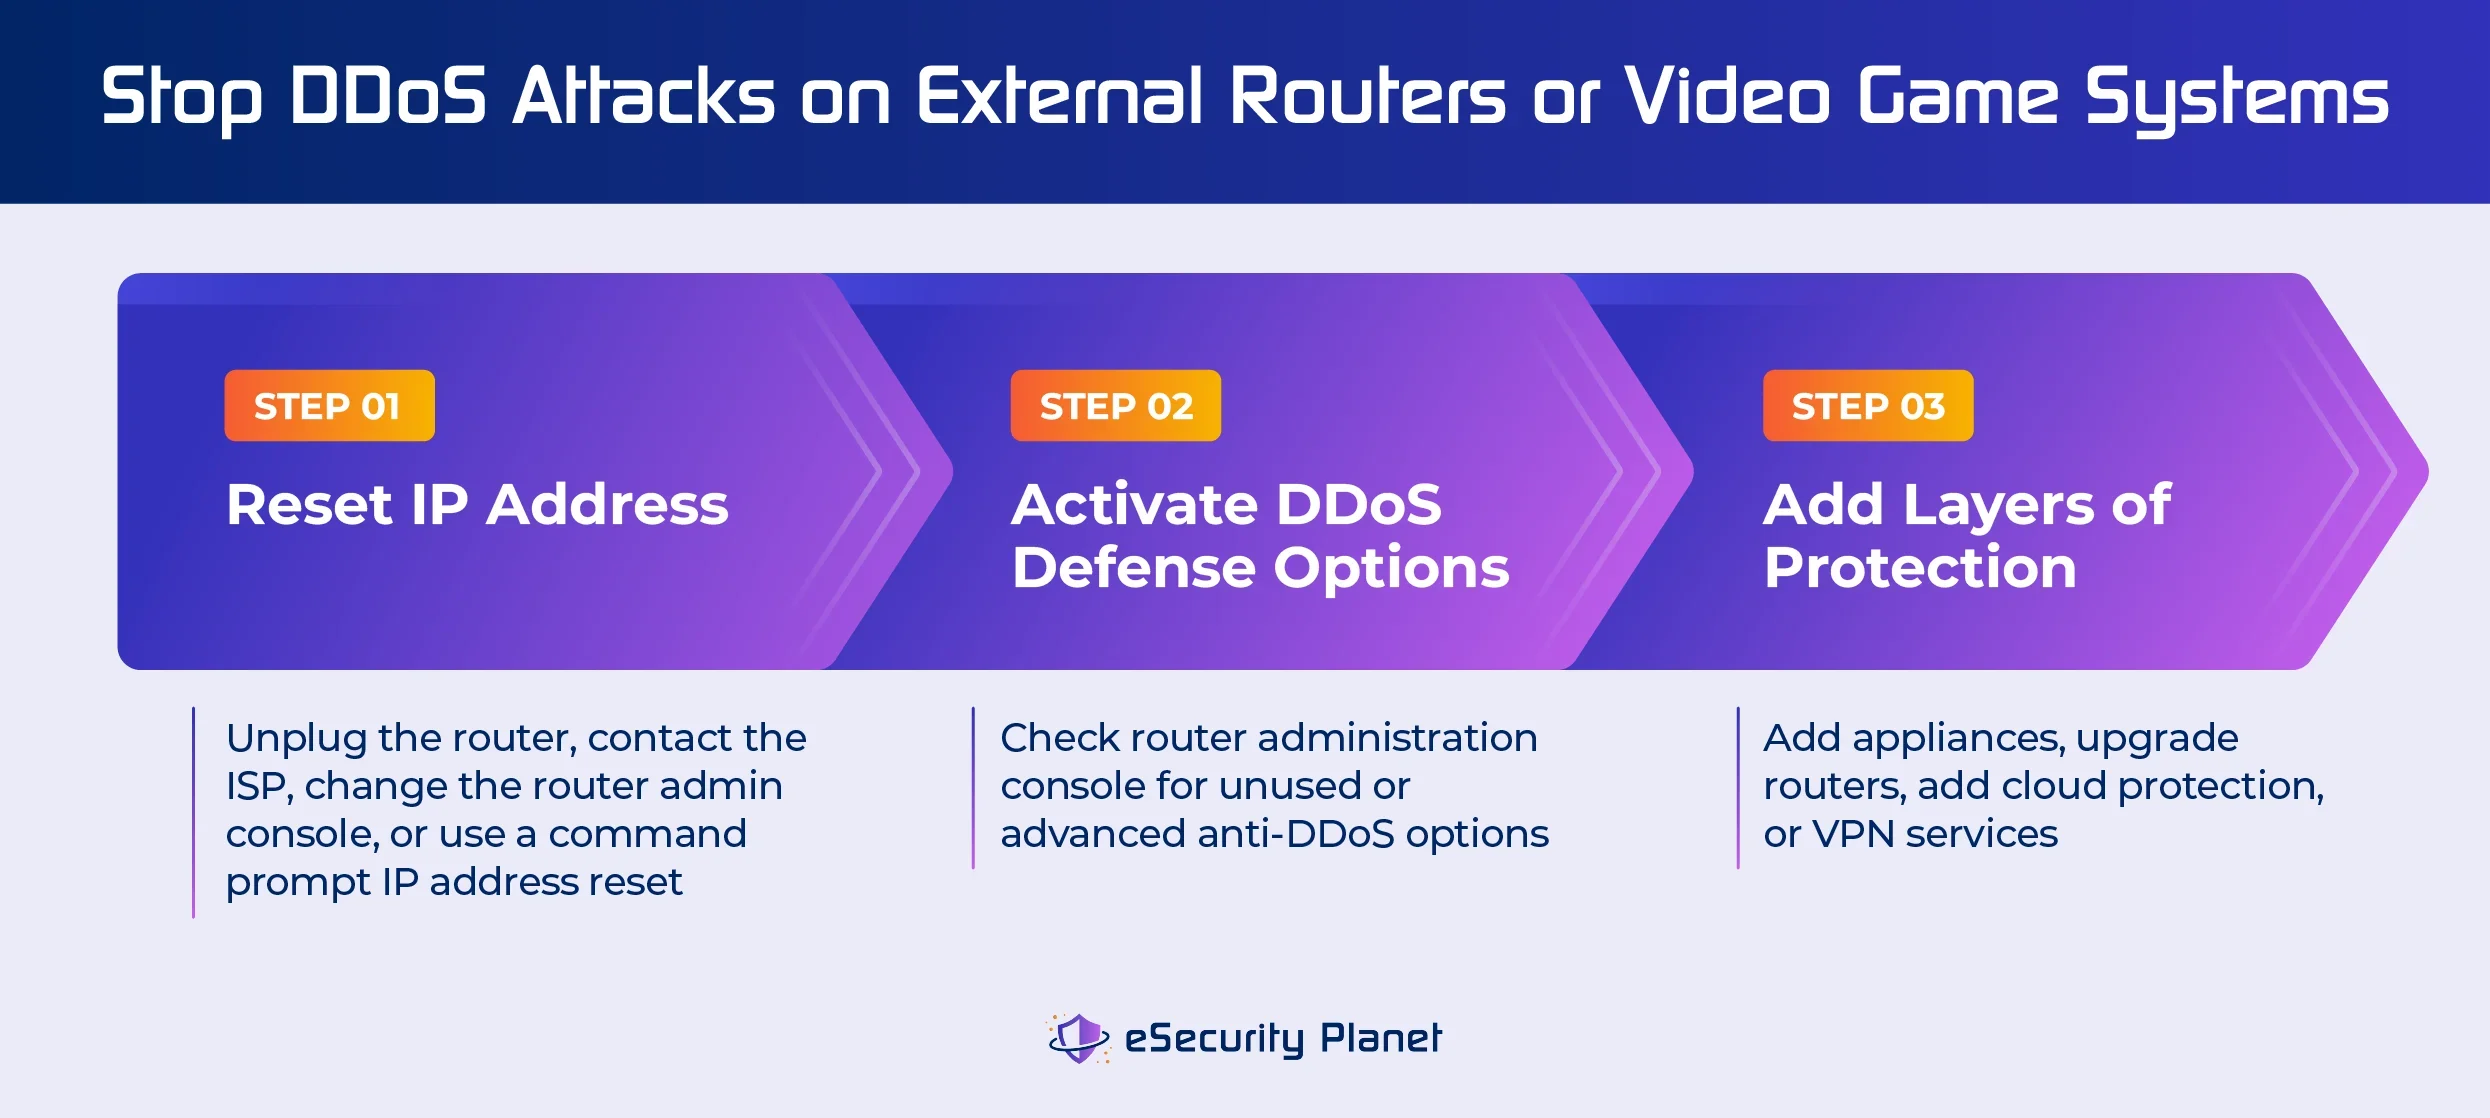
1. IPアドレスをリセットする
DDoS攻撃を回避する最も速い方法は、IPアドレスをリセットすることです。これを行うには、いくつかの方法があります。
- 最速の方法—電源を抜く: ルーター、ゲームシステム、場合によってはモデムの電源を抜きます。ルーターのIPアドレスのリセットには、新しいIPアドレスが割り当てられるまで5分程度しかかからない場合もあれば、ISPによっては24時間かかる場合もあります。
- 最善の方法—ISPに連絡する: インターネットサービスプロバイダー(ISP)に連絡します。IPアドレスの変更を制限しており、直接連絡する必要があるISPもありますが、ISPは追加のセキュリティを実装したり、DDoS攻撃をブロックする追加サービスを提供したりすることもできます。
- 管理コンソールからIPアドレスをリセットする: Webブラウザーから管理者としてルーターのコンソールにログインし、IPアドレスを変更します。手順についてはルーターのマニュアルを確認してください。
- コマンドプロンプトでIPアドレスをリセットする: ipconfig(Windows、MacOS)やip(Linux)などのコマンドラインプロンプトを使ってIPアドレスを解放・更新します。MacOSユーザーは、システム環境設定の詳細設定からTCP/IPを選択し、「DHCPリースを更新」を選ぶこともできます。
もちろん、この方法ではルーターを再起動するまでインターネットやネットワークが利用できなくなり、攻撃者は新しいIPアドレスを探してルーターを再び攻撃できます。
2. DDoS防御オプションを有効にする
使用している機器の防御オプションを検討することもできます。防御オプションには次のようなものがあります。
- ルーターの保護: ルーターの管理コンソールやマニュアルを確認し、有効化または強化できる追加のDDoS対策オプションを探します。こうした機能はすぐに有効化できますが、パフォーマンスに影響する可能性があります。
- 機器をアップグレードする: 古いルーターや一般消費者向けルーターには、最新のDDoS攻撃やその他の一般的なネットワーク脅威から保護する機能がない場合があります。より多くのセキュリティ機能や容量を備えた機器へのアップグレードを検討してください。
- プライバシーモードを有効にする: 一部のゲーム機には、メニューから利用できるプライバシーやオンライン安全のオプションがあり、公開情報を最小限に抑えられます。例えばXboxには「プライベートモード」機能があり、「その他のオプション」>「Xbox設定」>「プライバシーとオンラインの安心設定」から利用できます。
3. 保護層を追加する
今後のルーターへの攻撃をブロックするには、保護層の追加を検討してください。
- アプライアンスを追加する: ルーターとインターネットの間に、ファイアウォール、セキュアWebゲートウェイ、DDoS対策などのネットワーク保護デバイスを追加します。
- 業務用機器にアップグレードまたは追加する: より高いセキュリティを提供する新しいルーターや次世代ファイアウォールの購入を検討します。
- クラウドベースの保護: CloudflareやSucuriなどのベンダーが提供するFWaaSやDDoS対策サービスなどのクラウドソリューションを追加します。
- VPNネットワークサービス: IPアドレスを隠すために仮想プライベートネットワーク(VPN)を使用します。ただし、ネットワークホップが増えるため、pingが増加する可能性があります。ゲーマーやストリーマーは、低遅延接続と安全なIPアドレスを提供するVPNサービスを探すとよいでしょう。
最適な選択肢は、組織や個人の予算と技術的能力に加え、ソリューションを導入する必要がある速さによって決まります。
ステージII:分析
すべてが停止するため明らかになる攻撃もありますが、DDoS攻撃の初期段階に対処する中で、リソースが「おかしな動作をする」期間が生じることも少なくありません。いずれの場合も、攻撃を認識し、ログを調べてDDoS攻撃の種類を特定し、場合によっては攻撃元まで追跡しない限り、攻撃を完全に止めることはできません。
DDoS攻撃の兆候を認識する
DDoS攻撃の最初の兆候は遅延です。アプリケーションの処理が遅くなり、Webサイトの読み込みが遅くなり、サーバーのリクエストへの応答が遅くなるなどの現象が起こります。
攻撃を受けているインターネット接続の背後にいるユーザーは、インターネットから切断されたり、ローカルリソースを利用できなくなったりすることがあります。ネットワークオペレーションセンター、ファイアウォール監視ツール、クラウド利用状況ツールなどの監視ソリューションが、ネットワークやインターネットトラフィックの急増を検知する場合もあります。
攻撃が深刻化すると、診断ツールの実行やログファイルなどのレポートへのアクセスさえできないほど、リソースが利用不能になります。チームはできる限り迅速に対応するか、分析のためにログを優先的に外部へ送信するようリソースを設定すべきです。
ログ、アラート、記録を調査・分析する
理想的には、問題の最初の兆候は、帯域幅、アプリケーションのパフォーマンス、メモリ、CPUの問題を監視するツールやソフトウェアからのログとアラートとして現れます。アラートがあれば対応チームはすぐに行動し、リソースが停止する前にDDoS攻撃を防げます。
ヒント: すべてを記録してください。DDoS攻撃に関するこれらの記録は、次のような複数のチームや関係者にとって貴重な情報となります。
- インシデント対応チーム: デジタルフォレンジック・インシデント対応チームはログを使って攻撃を分析し、何が起きたのか、今後の攻撃をどう防ぐかをより深く理解します。
- サイバーセキュリティ保険: 多くのサイバーセキュリティ保険会社は、損害額を算定するために請求を審査する際、報告書とともにログのコピーを要求します。
アラートがなければ、組織は顧客や社内からの苦情に頼らざるを得ない場合があります。しかし、輻輳しているリソース(アプリケーション、サーバーなど)が原因で苦情の把握が遅れたり、DDoS攻撃によってネットワーク全体が機能不全に陥るまで気付けなかったりする可能性があります。
攻撃の特性評価
攻撃の特性評価は、攻撃トラフィックと正規のトラフィックを分離し、攻撃の種類を特定するのに役立ちます。例えば、インフラを無効化するプロトコルを使った攻撃には、アプリケーション内の特定機能を標的とするアプリケーション層攻撃とは異なる対応が必要です。
DDoS攻撃には非常に多くの種類があるため、どの攻撃が仕掛けられているのかを正確に判断するのは難しい場合があります。しかし、対応チームはログを分析し、攻撃や潜在的な防御策に関する情報を見つけ出します。
DDoS攻撃では、マルウェアがどのようにネットワークへ侵入し、DDoS攻撃を開始したのかを特定するため、デジタルフォレンジック調査が必要になる場合があります。調査担当者は証拠を収集し、攻撃者とマルウェアがネットワークから除去されたことを確認します。
攻撃元の追跡
DDoS攻撃の追跡では、DDoS攻撃の発信元を特定します。例えば、攻撃をIPアドレスの範囲まで追跡できれば、IPブロッキングによって攻撃をブロックできます。ただし、追跡は極めて難しく、実際の攻撃者までたどり着けない場合もあります。
ステージIII:復旧
DDoS攻撃を迅速に排除できた組織は、不便を被るだけで済むかもしれません。そうでない組織は、被害を評価し、DDoS攻撃の修復に必要な調整を行い、同じDDoS攻撃の再発を防ぐために直ちに取るべき措置を決定し、その他の予防策を検討する必要があります。
DDoS攻撃による被害
DDoS攻撃による被害は組織ごとに異なり、影響を受けたリソースによって変わります。しかし、最近のCoreroの調査では、DDoS攻撃によって組織は1時間あたり数十万ドル、規模の大きい組織では最大100万ドルの損失を被る可能性があり、平均では1分あたり6,000ドル強に上ると推定されています。ただし、これらの報告はいずれも、その他のコストや事業・評判の損失を考慮していません。
DDoS攻撃の後、組織は保険請求のためにコストと被害を記録するとともに、今後のDDoS攻撃を防ぐツールやサービスの予算を見積もる必要があります。
DDoS攻撃の修復に伴う調整
攻撃を止めようとする中で、組織がアーキテクチャやソフトウェアに変更を加え、それが意図せず別の問題を引き起こす場合があります。復旧プロセスの一環として、インフラを調査し、壊れたコンポーネントや接続を検出して修正する必要があります。例えば、WebサイトをDDoSフィルタリングサービスプロバイダーの背後に移行しても、移動するのはメインドメインだけかもしれません。サブドメインは手動で移行する必要がある場合があります。
同様に、他のサードパーティ製ツールとの統合には追加設定が必要になることがあります。例えば、出版サイトでは、Webコンテンツ管理システムがDDoSプロバイダーによって保護された公開コンテンツに正しく接続できなくなり、再接続のために変更が必要だと判明する可能性があります。
ネットワーク内部から開始されたDDoS攻撃の場合、マルウェアや攻撃者によるデバイスへのアクセス能力を除去するため、個々のコンピューターシステムを無害化する必要があるかもしれません。その結果、データやシステムの復旧も必要になる場合があります。
DDoS攻撃から得られた教訓
起きたことをすべて説明し、同様の攻撃から保護する方法を明確に示す教訓報告書を作成します。緩和策は直ちに実施すべきですが、現実的でない場合は、できるだけ早く緩和策を計画・提案し、予算化してください。
DDoS攻撃の修復費用と、サービス停止による事業損失は、緩和策の予算と比較するためのおおよその目安になります。
攻撃の規模や影響が大きかった場合は、法執行機関またはCERTなどの組織といった業界団体にインシデントを報告してください。攻撃を報告することで、主要な攻撃者のプロファイル作成に役立ち、911 S5やRaptor Trainのような大規模ボットネットの停止にもつながります。
3つのステージを進める
インシデント対応チームは、こうしたステージを同時に実行することがよくあります。さらに、攻撃者は防御側の行動を観察しながら戦術を変更するため、防御チームはこれらのステージと各ステージ内の手順を行き来しながら対応する必要が生じます。
もちろん、各ステージの具体的な内容は大きく異なり、まずDDoS攻撃の種類、 攻撃対象のリソース(ルーター、Webサイト、アプリ、サーバーなど)、すでに導入されているDDoS対策や緩和策など、多くの要因によって決まります。
さらに、ITアーキテクチャ、防御側のリソース、攻撃者の執念も、ステージや手法をどのように進めるべきかに大きな影響を及ぼします。
幸い、ISPやベンダーは、支援を必要とする組織にプロフェッショナルなDDoS対策サービスを提供できます。ただし、ベンダーが実施する作業の多くはここまでに説明した内容と似ており、違いはより豊富な経験と高度なツールを備えている可能性があることです。
OSIモデルとDDoS攻撃
ネットワーク上のすべての通信は、ネットワークパケットとして送信されます。各コンピューターやファイアウォールがパケットを受信すると、デバイスは内容を確認し、ヘッダーの指示に従ってパケットを処理します。DDoS攻撃はこうしたパケットを悪用し、潜在的な弱点を突いてシステムを過負荷状態にしようとします。OSIモデルの各層を使って、DDoS攻撃の種類を特定できます。
| # | 層の名称 | トラフィックの種類 | DDoS攻撃の種類 |
|---|---|---|---|
| 1 | 物理層 | ハードウェアを通過するビット | このレベルでは攻撃は発生しない |
| 2 | データリンク層 | アドレス指定用のフレーム | このレベルでは攻撃は発生しない |
| 3 | ネットワーク層 | 配信用のパケット | UDPリフレクション攻撃、Ping of Deathなど |
| 4 | トランスポート層 | 信頼性の高い通信のためのセグメント | ACKフラッド、SYNフラッドなど |
| 5 | セッション層 | ホスト間通信のためのデータ | Telnetの脆弱性悪用(本来は廃止されているべき) |
| 6 | プレゼンテーション層 | データの表現と暗号化 | SSLの悪用 |
| 7 | アプリケーション層 | アプリケーションで使用するデータ | DNSクエリフラッド、HTTPフラッド |
ただし、攻撃を受けている層を把握しても、攻撃のブロックや停止にはほとんど役立ちません。攻撃の本質を考えると、一般にすべての攻撃は次の2種類に分類できます:
- インフラストラクチャ層攻撃(レイヤー3、4): これらのDDoS攻撃は、ボリューム型または不正なパケットによる攻撃で、ファイアウォール、サーバー、ルーターに影響を及ぼします。外部からの攻撃であれば、通常はISPやホスティングパートナーが対応を支援できます。
- アプリケーション層攻撃(レイヤー6、7): これらの攻撃は、情報リクエストを過剰に送信してWebサイトやアプリケーションを標的にします。Webアプリケーションファイアウォールで阻止できますが、自動化されたリクエストをブロックするため、CAPTCHAの追加などの機能が必要になる場合があります。
DDoS攻撃を停止するための3つの重要なステージを実行した後、組織はより有利な立場に立てるでしょう。しかし、復旧だけでは将来のDDoS攻撃を防げません。最後に発生した攻撃に対処するだけだからです。DDoS攻撃を停止する最善の方法は、組織が常に先手を打ち、攻撃を受ける前に防御策を追加しておくことです。
将来のDDoS攻撃を防ぐ5つのステップ
ITチームとセキュリティチームは、DDoS攻撃に備えて多くの選択肢を導入できます。攻撃が発生した際に、将来の影響を抑制・管理するのに役立つものです。例えば、次のようなものがあります:
- 攻撃に備えて強化する: リソースを攻撃から保護するため、更新、パッチ適用、設定変更を行います。
- DDoS対策アーキテクチャを導入する: 潜在的な攻撃からリソースを保護し、攻撃が成功した場合の影響を最小限に抑えるよう、リソースを設定してポリシーを実装します。
- DDoS対策ツールを使用する: DDoS攻撃を検知し、その影響から保護または緩和する機能を有効にし、ツールを追加します。
- DDoS対応プレイブックを設計する: セキュリティ、運用、経営の各チームがDDoS攻撃にどう対応するかの計画を作成します。
- DDoS監視を導入する: 攻撃の兆候を監視し、スタッフに警告するための監視機能を導入します。
組織は、攻撃者の考えられる動機も検討すべきです。一部のDDoS攻撃は、スパイ活動、ランサムウェア、ビジネスメール詐欺など、別の攻撃の陽動や隠蔽に使われることがあります。DDoS対応プレイブックには、
詳しくは5つのステップでDDoS攻撃を防ぐ方法、および3つの基本的な防御戦略をご覧ください。
DDoS対策ベンダー上位3社
大きな脅威ではあるものの、DDoS対策は、運用やセキュリティにおける他の優先事項を損なうほど最適化すべきではありません。DDoS攻撃の緩和に役立つ最適なWebアプリケーションファイアウォールの選択肢には、AppTrana、Cloudflare、F5があります。
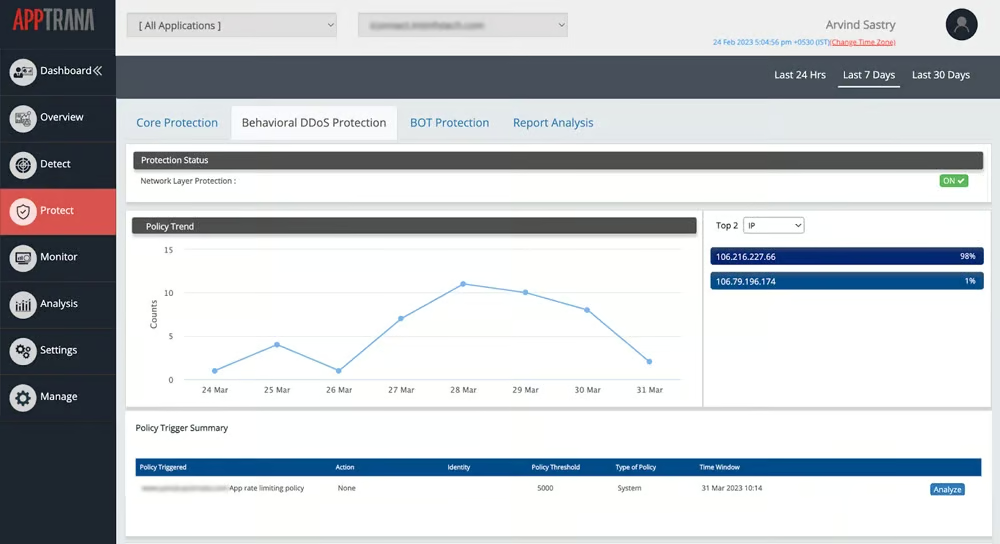
AppTrana
AppTranaはAIを搭載したフルマネージド型のWebアプリケーションファイアウォール(WAF)です。アプリケーション層の脆弱性を可視化するWebアプリケーションスキャン、WAFによる即時のリスクベース保護およびマネージドDDOS・ボット緩和サービスなど、複数の機能を備えています。これらはすべて、誤検知ゼロを保証し、カスタムルールとポリシーの更新を提供する24×7のマネージドセキュリティエキスパートサービスに支えられています。
AppTranaではWAFの14日間無料トライアルを提供しており、料金はAdvancedプランで月額99ドルからです。プレミアムおよびエンタープライズプランについては、デモの依頼と料金の問い合わせができます。
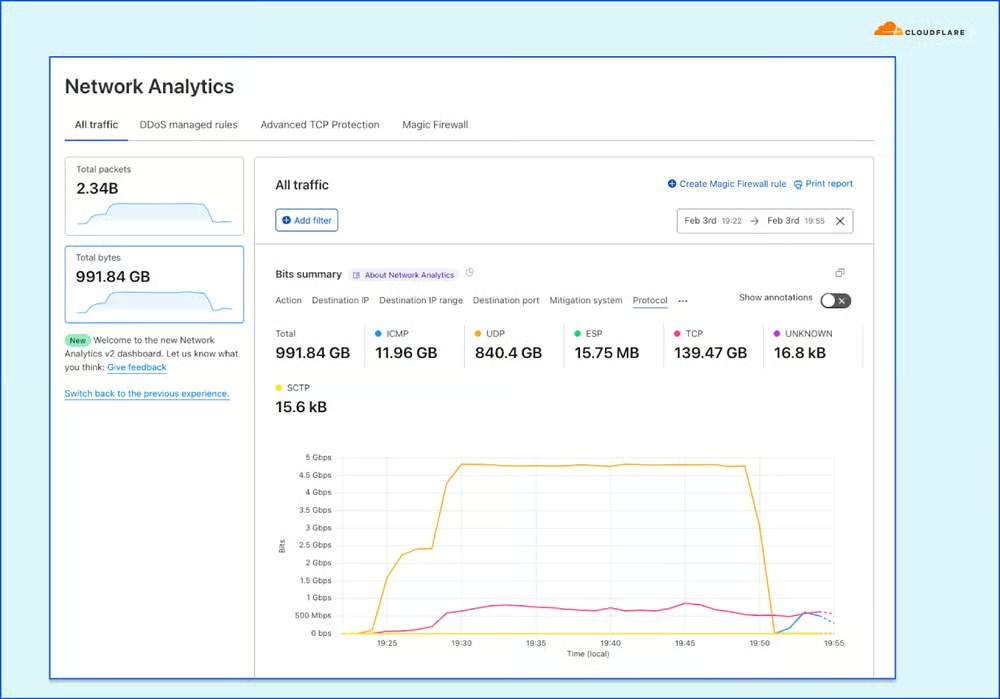
Cloudflare
Cloudflareは、サイバー攻撃からWebサイトや組織を保護することを専門とする、Webインフラストラクチャおよびサイバーセキュリティ企業です。CloudflareのWAFは、脅威インテリジェンスと機械学習を利用してサイバー脅威から防御します。
Cloudflareには無料プランもあります。ただし、機能は他のプランと比べて大幅に制限されています。他のプランは、Proライセンスが月額20ドルから始まり、Businessライセンスは年払いの場合で月額200ドルまで上がります。
F5
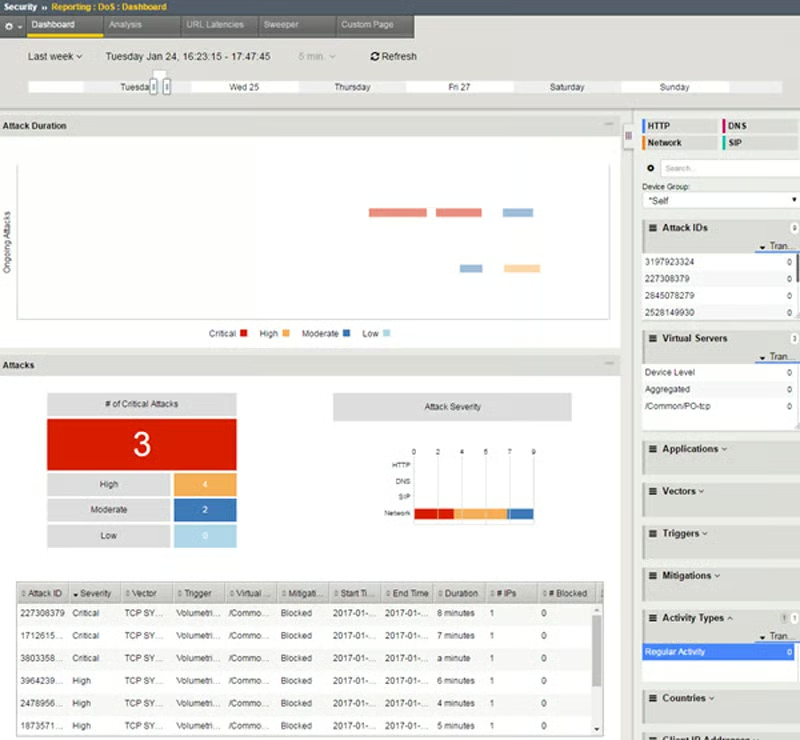
F5の受賞歴のあるWAFは、行動分析や機械学習、ブラウザー内データの暗号化などの機能を備え、悪意のある活動を検査してブロックします。SaaSとして提供される同社のWAFは、セットアップと導入が迅速で、管理も容易です。
F5のWebサイトでは料金を確認できません。ただし、トライアルやデモについて問い合わせることはできます。また、AWS Marketplaceで提供されているF5のDistributed Cloud従量課金サービスを利用することも可能です。
DDoS対策ツールやサービスのベンダーを選ぶ際は、DDoSの専門家と協力することが重要です。ただし、これらのベンダーも他のIT対策と同様に、Webサイト(Webアプリケーションファイアウォールなど)、アプリケーション(アプリケーションセキュリティなど)、またはネットワーク(ファイアウォールなど)に対するDDoS攻撃を基本的に防御する、ITおよびセキュリティ戦略全体に組み込めるものでなければなりません。
DDoS対策ソリューションの種類
保護ツールを検討する際、ソリューションは多くの場合、DIY(自前対応)、オンプレミスアプライアンス、オフプレミスツールの3種類に分類されます。それぞれに固有のメリットとデメリットがあります。
- DIYツール: これらは通常、オープンソースツールから作られているため、商用ツールより無料または低コストです。一方で、統合には専門知識が必要になる傾向があり、フィルタリング機能と拡張性も限られています。
- オンプレミスアプライアンス: オンプレミスツールはローカルにインストールでき、優れたフィルタリング機能を備え、使用や統合も容易です。ただし、高価になる可能性があり、拡張性が限られるほか、特定のインフラとのみ互換性があります。
- オフプレミスの保護:これらはクラウドでホストされるツールで、Software-as-a-Service、またはSaaSと呼ばれることがよくあります。クラウドベースのツールは通常、使いやすく統合も容易で、拡張性と互換性にも優れています。クラウドベースの保護の唯一のデメリットはコストです。
最終的に、トレードオフは価格、速度、制御をめぐるものになります。DIYツールは常に最も低コストで、完全な制御が可能ですが、大規模な攻撃に対応するための迅速な応答や容易な拡張はできません。拡張性は容量を示すだけでなく、容量を超えたデバイスは復旧にかかる時間を長くするため、速度にも直接影響します。
オンプレミスアプライアンスは、より高速な処理と完全な制御を可能にしますが、コストが高く、拡張性に限界があります。クラウドホスト型ツールは常により迅速に対応でき、ほぼ無制限に拡張できますが、コストが高く、組織が直接制御できる範囲の外にあります。
結論:今すぐ準備しなければ、後で苦しむことになる
攻撃者の高度化と能力向上が進む中、防御側は警戒を怠ってはなりません。DDoS攻撃の停止が難しくなるだけでなく、攻撃者は機会の窓を悪用する速度も高め続けるでしょう。組織は将来のDDoS攻撃に今から備え、利用可能な有能なツールやサービスを活用するべきです。
DDoS攻撃を引き起こすボットを防御する最適なツールについて詳しくは、記事をご覧ください。各ツールの機能、メリットとデメリットなどを紹介しています。