

















今四半期に発表された2023年のベンダー調査は、攻撃を受けているサイバーセキュリティ環境の実態を描き出している。導入、アラート対応、露呈した脆弱性に関わる優先課題が存在する。大半の組織は現在のセキュリティ状況と予算に自信を示している一方で、2024年には少なくとも1件のデータ侵害を経験すると予想している。
この実態は、具体的な統計の分析に加え、1Password、Cisco、CrowdStrike、Flashpoint、Google Threat Analysis Group/Mandiant、NetScout、Pentera、Sophosの報告書を読み解くことで明らかになった。本稿では、報告書から得られた2つの主要な発見、すなわち5つの大きなサイバーセキュリティ脅威と、優先順位付けの問題について詳しく説明する。これらの発見を取り上げた後、各報告書自体についても簡単に概説する。
まず、各報告書から読み取れる、検討すべきサイバーセキュリティ上の5つの重要なポイントを紹介しよう。
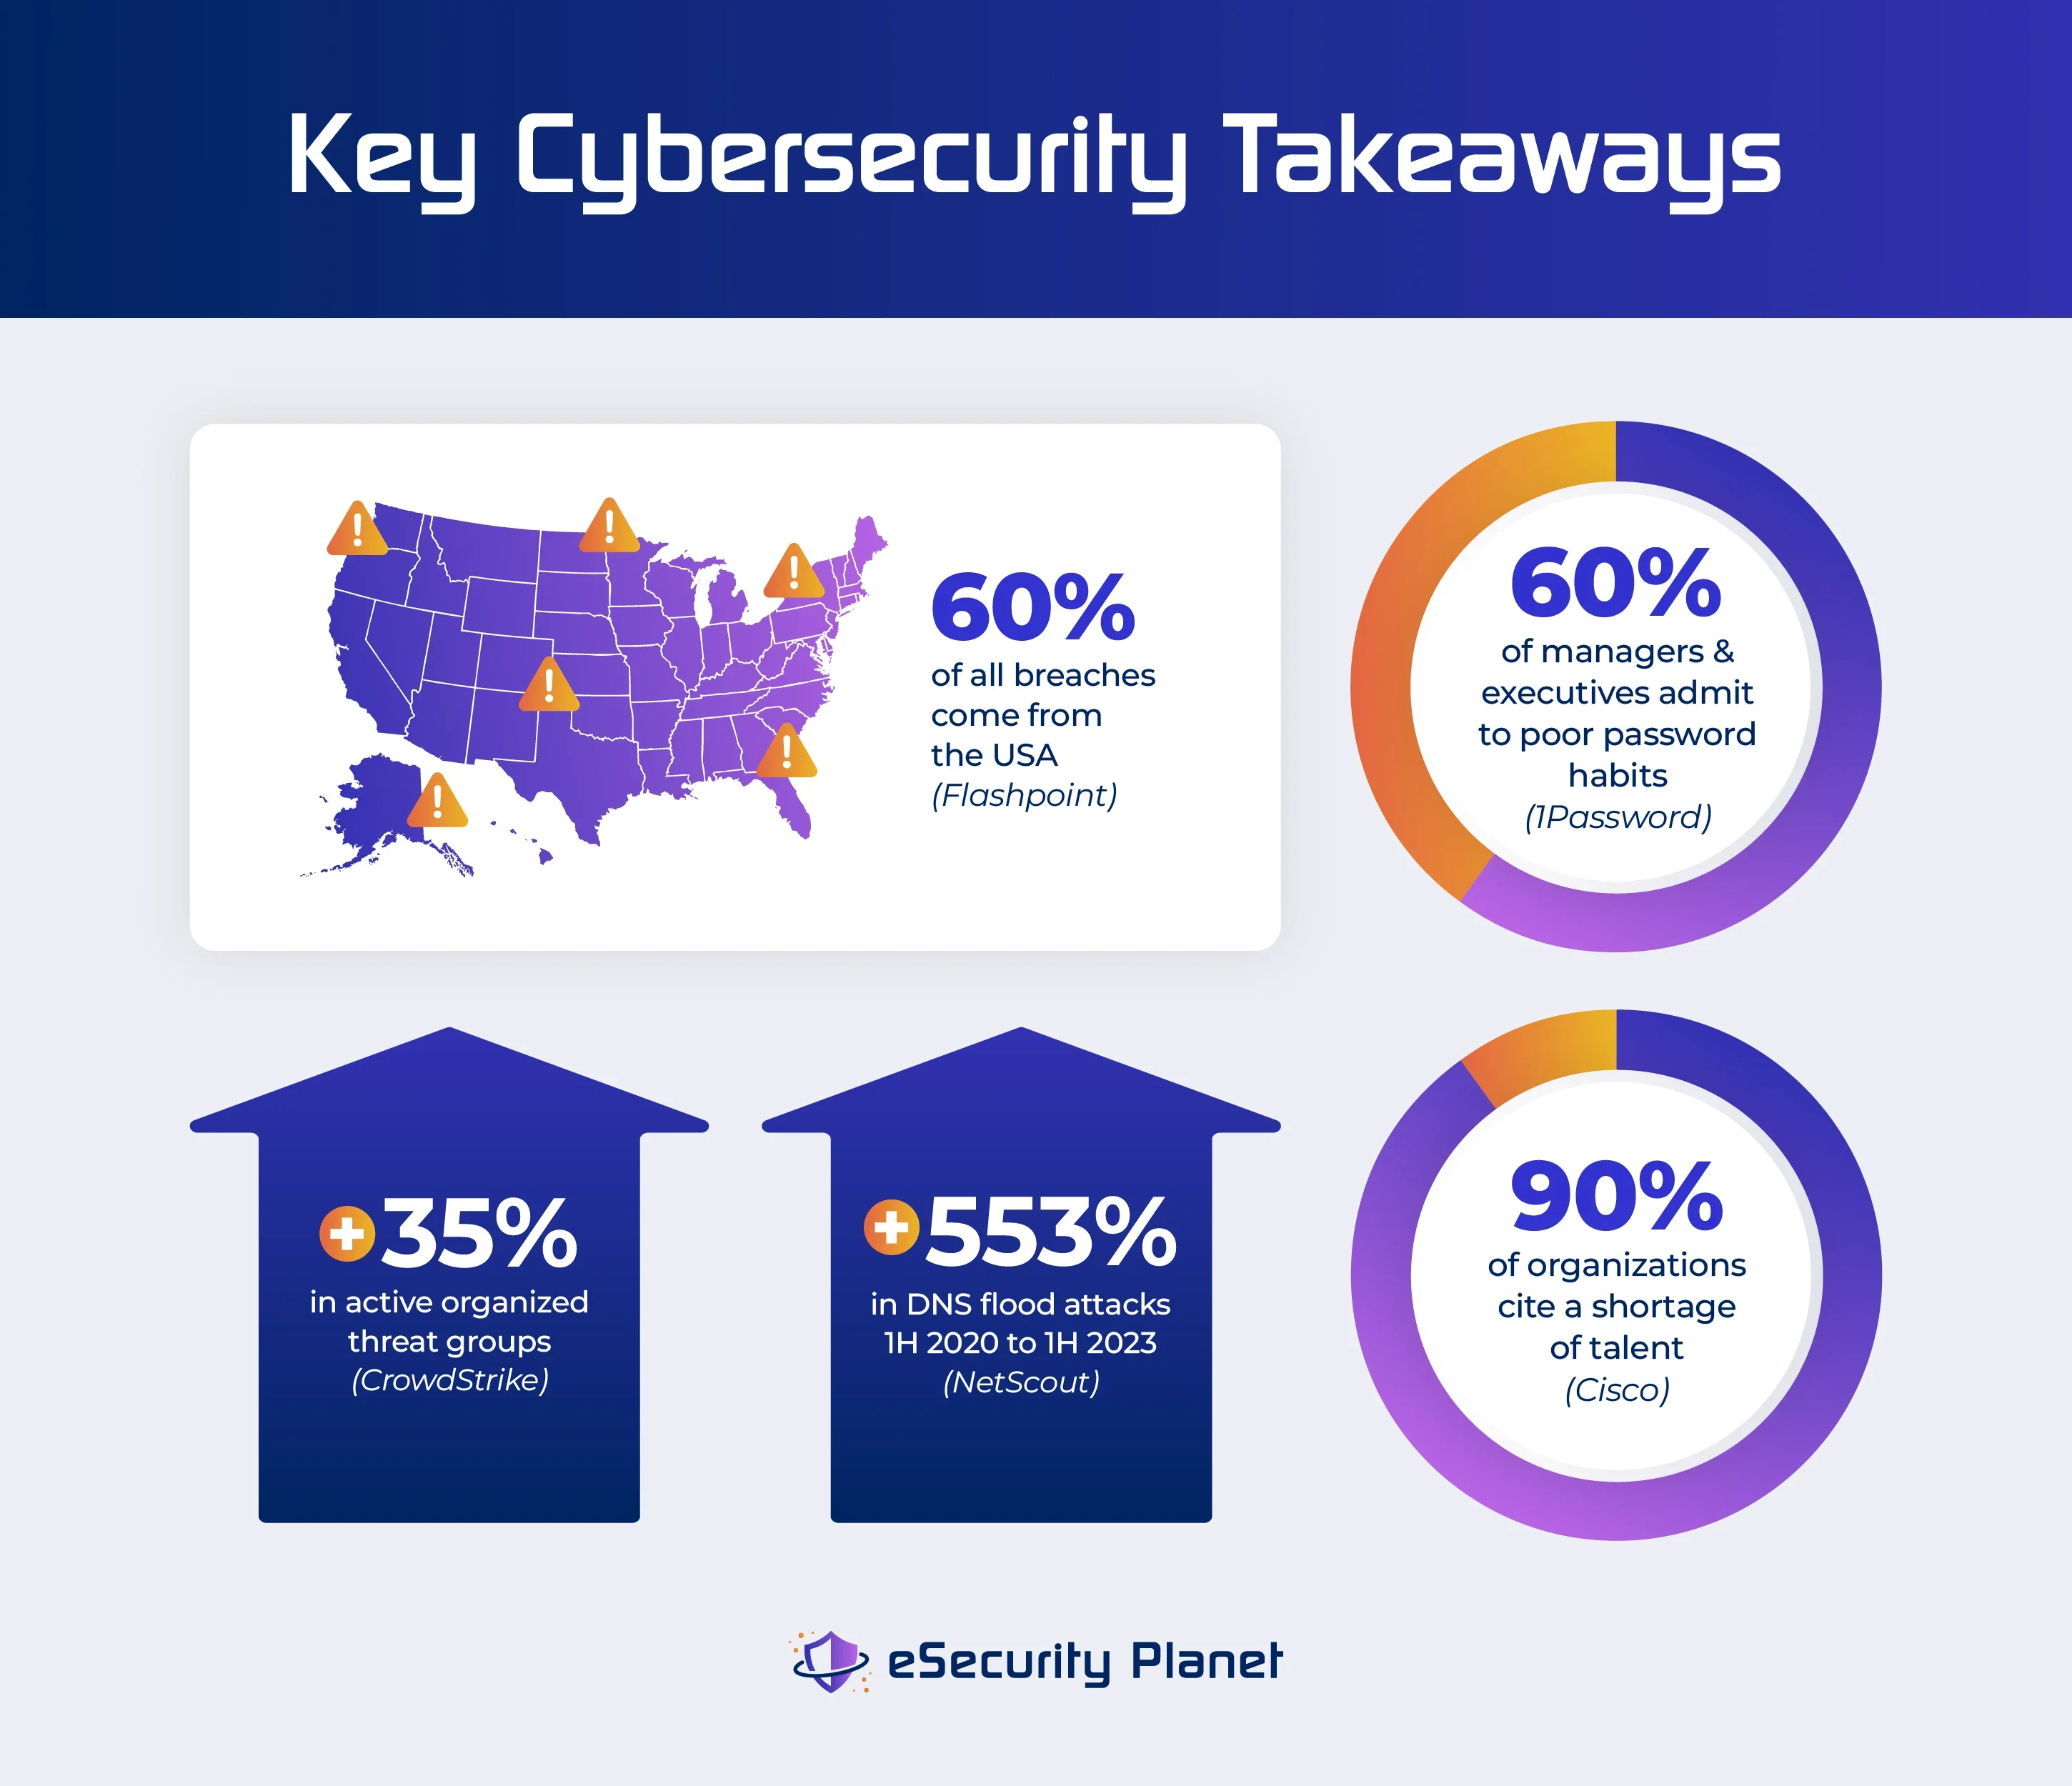
サイバーセキュリティを脅かす5つの大きな脅威
膨大な数の脆弱性と攻撃者が存在し、どの組織もそのすべてを同じ水準で防御することはできない。幸い、ベンダー調査からは、2024年に警戒すべき5つの主要なサイバーセキュリティ脅威として、認証情報の侵害、インフラへの攻撃、組織化された高度な攻撃者、ランサムウェア、管理されていないデバイスが浮かび上がっている。これらの脅威について詳しく読むには下へ移動して、リンク先のベンダー報告書を確認してほしい。
侵害された認証情報
フィッシング、情報窃取マルウェア、キーロガー、ずさんなパスワード習慣によって侵害されたIDは、ほとんどのランサムウェア攻撃やデータ侵害の侵入口となる。ベンダー報告書によると、攻撃者の大半は認証情報を狙っており、マルウェア開発の大部分は認証情報を盗むソフトウェアに向けられている。また、盗まれた認証情報の市場は急拡大している。
- Cisco:組織の54%でサイバーセキュリティインシデントが発生し、そのうち54%がフィッシング、37%が認証情報のスタッフィングに関係していたと判明。
- Sophos:2023年に更新されたマルウェアシグネチャ全体の43%が、デバイスから認証情報を盗むためによく使われる窃取ツール、スパイウェア、キーロガー向けだったと指摘。
- CrowdStrike:認証情報の窃取を示す重大な兆候を検出。
- eCrime専用リンクサイトに掲載された被害者数が前年比76%増加。
- 特定の組織へのアクセスを宣伝する件数が20%増加。
- 583%増加したKerberoasting[パスワードハッシュのクラッキング]攻撃。
ほとんどの組織ではユーザーのパスワードに広範な問題があるため、攻撃者は認証情報を侵害できる。しかし、基本的なニーズから高度なニーズまで、認証情報を保護するセキュリティソリューションは数多く存在する。
ユーザーのパスワード問題
これらのデータは問題の規模を示しているものの、認証情報の窃取やクレデンシャルスタッフィングがなぜ成功するのかまでは説明していない。1Passwordによると、従業員の大半、特に管理職は、「パスワードを使い回したり、IT部門が設定した初期パスワードの変更を怠ったりする」など、好ましくないパスワード習慣を持っている。
具体的に、報告書が明らかにしたパスワード上の問題は次のとおりだ。
- 61%従業員[全体]のうち、が好ましくないパスワード習慣を持っている。
- 64%管理職以上のうち、が好ましくないパスワード習慣を持っていると認めている。
- 23%が同一のパスワードを使うか、似たパターンに従っている。
- 13%が組織を離れた後も、会社のツールやリソースへのアクセスを維持している。
- 9%が社外の人と業務用ツールの認証情報を共有している。
認証情報の保護
攻撃が増加しているにもかかわらず、認証情報を保護するために導入できるツールや手法は数多くある。まず、すべての組織は、パスワードポリシーについて、複雑性や使い回しだけでなく、非公開の公開パスワード侵害データベースに対しても改善、適用、テストを行う必要がある。これらの対策には時間がかかるものの、費用はかからない。
すべての組織が少ない投資で検討すべき追加のセキュリティ対策には、次のものがある。
- Active Directoryのセキュリティ:Windows、Azure、その他の同等のID管理システムにおける、パスワードの保存・管理システムを攻撃から守る。
- IDおよびアクセス管理(IAM):自動化されたワークフローによって、Active Directory上のユーザー、シングルサインオン(SSO)などの管理を改善する。
- パスワードマネージャー:パスワードを安全に保存し、品質を強制し、安全な社内外での共有を可能にする。また、人事ソフトウェアと連携してユーザーのオフボーディングを効果的に行う。
- 特権アクセス管理(PAM):特権アクセスの検出、手順、保存、ジャストインタイムでの導入、監視、制御を改善する。
- 多要素認証:リソースへのアクセスに単純なユーザー名とパスワードの組み合わせ以上のものを要求し、盗まれた認証情報が使われるのを防ぐ。
より高度な組織では、次のようなツールへの投資によってIDをさらに保護できる。
- アプリケーション・プログラミング・インターフェース(API)セキュリティ:プログラム間通信プロトコルを利用した攻撃から守る。
- リスクベース分析:システム、アプリケーション、データへのアクセスに必要な権限レベルの文脈として、リスクの大きさを考慮する。
- パスワードレス認証:パスキー、SSO、生体認証、メールアクセスなど、別の認証方式を採用してパスワードを不要にする。
- ユーザーおよびエンティティの行動分析(UEBA):ユーザー、ハードウェア、ネットワークトラフィックの挙動を監視し、異常な活動や悪意のある活動を検出、場合によってはブロックする。
- ゼロトラスト:アクセスごとに権限を個別評価し、ユーザー、ネットワーク、アプリケーション、データ、システムに対してきめ細かなアクセスレベルを設定できるようにする。
インフラへの攻撃
インフラへの攻撃は、単純な妨害、恐喝の手段、あるいはビデオゲームでの優位性からランサムウェア活動の隠れみのまで、さまざまな副次的利益を目的とする。ベンダー報告書は、次のようなローカルおよび公共インフラへの攻撃が膨大な規模で発生していると指摘している。
- CrowdStrike:イスラエル・パレスチナ紛争に関連するハクティビストや国家による分散型サービス拒否(DDoS)攻撃を監視し、その中には米国の空港を標的とした攻撃も含まれていた。
- NetScout:13,142,840件のDDoS攻撃を観測。その内訳は次のとおり。
- ビデオゲーム企業への攻撃104,216件。
- ギャンブル業界への攻撃20,551件。
- パブリックドメインネームサービス(DNS)リゾルバーへのDDoS攻撃50,000件。
- 2020年上半期から2023年下半期にかけて、DNSフラッド攻撃が553%増加。
DDoS攻撃は単一のネットワークやWebサイトを利用不能にするが、DNSリゾルバーへのDDoS攻撃は、そのDNSリソースを利用するすべてのネットワークやWebサイトを停止させる。NetScoutは攻撃を阻止する上で2つの重要なDDoS問題を特定しているが、DNSやその他の重要な機能を保護するのに役立つインフラ保護制御もさまざまに存在する。
DDoSに関する2つの重要課題
NetScoutは、DDoS攻撃を撃退する上で重要な2つの問題として、巧妙さの格差と、企業インフラから発信されるDDoS攻撃を挙げている。巧妙さの格差は、セキュリティ担当者に「一方では高度な攻撃者がカスタムツールやクラウドインフラを使う一方、他方では依然として基本的で、多くの場合無料のサービスを使う攻撃者もいる」というジレンマを突きつける。防御側には、あらゆる攻撃を阻止できるツールとスキルが必要だ。
発信型DDoS攻撃は企業インフラ内部から発生し、企業が拒否リストに登録されたり、ブロックされたりする原因になる。管理されていない内部DDoS攻撃は企業の評判に影響を与えるだけでなく、多数の内部デバイスが侵害の兆候を示しているという事実を見過ごすことにもつながる。内部ネットワークトラフィックには介入しないよう求める企業の指示により、インターネットサービスプロバイダー(ISP)が抑制できているのは、月間100,000件の発信型DDoS攻撃のうちわずか1%に過ぎない。
インフラの保護
DDoS攻撃とDNS攻撃への防御は、効果的なネットワークセキュリティアーキテクチャから始まる。容易にアクセスできない冗長システムを構築し、負荷分散と多層防御で保護して、ほかの防御策を導入するまでのトラフィック急増に対処する。防御は次の手段によってさらに強化できる。
- DDoS保護サービス:クラウドで拡張可能なインフラと専門的な知見を通じて、インフラをすぐに利用でき、多くの場合自動化された形で防御する。
- 拒否リスト(別名:ブラックリスト):特定のWebサイトやIPアドレスをリストに追加し、ファイアウォールが無視するようにしてブロックする。大規模環境での管理は非常に難しい。
- 次世代ファイアウォール(NGFW)またはWeb・アプリケーションファイアウォール(WAF):ネットワークトラフィックを保護する多数の機能や性能の中に、DDoS保護を組み込んでいる。
組織化された攻撃者
国家、ハクティビスト、組織犯罪グループは、数、能力、影響力を増し続けている。ベンダー報告書は傾向を分析し、次のことを明らかにした。
- Cisco:企業の62%が外部の攻撃者を最大の脅威として挙げたのに対し、内部の攻撃者は31%だった。脅威を同程度と見ていた2023年から大きく変化している。
- CrowdStrike:組織化された攻撃者の活動が大幅に増加していることを追跡で確認。
- 新たな攻撃者グループが34組増加(特定されたグループの18%増、活動中のグループの35%増)。
- 対話型(専門家の誘導による)侵入キャンペーンが前年比60%増加。
- 攻撃者は、ConnectWise ScreenConnectなど、正規の一般的なITサポートツールを通じてユーザーにマルウェアを送り始めた。
- Google/Mandiant:攻撃者による2023年のゼロデイエクスプロイトを分析し、次のことを明らかにした。
- 悪用されたゼロデイが50%増加し、97件に達した。
- モバイルおよびブラウザーのゼロデイ全体の60%が、スパイウェアベンダーによって悪用されている。
- ベンダーが一般的な脆弱性を減らしたため、攻撃者はサードパーティーのコンポーネント(Linuxユーティリティなど)やソフトウェアライブラリーへと標的を移し、サプライチェーンを攻撃している。
- Sophos:防御の改善を受けた攻撃者の行動の変化を観測。
- Windowsがマクロをブロックすると、脆弱または悪意のあるドライバーを採用した。
- 検知ツールを回避するため、マルバタイジングやSEOポイズニングを展開した。
- 効果的なフィッシング検査の後、複数のメールを使った能動的なやり取りを行った。
国家による攻撃、ランサムウェアグループ、ハクティビストに特化して防御するツールは存在しない。代わりに多層防御を適用し、従業員にサイバーセキュリティトレーニングを提供し、脅威インテリジェンスプラットフォームを使って一般的な保護を提供するとともに、非技術系チームとセキュリティチームの双方に最新の脅威について教育する。
ランサムウェアとデータ窃取
世界中の組織はランサムウェア攻撃による被害を受け続けている。ただし、多くのランサムウェアグループは、データを暗号化する代わりにデータ窃取を使った恐喝へと移行している可能性がある。ベンダーの調査では、次のことが報告されている。
- Cisco:2023年の全攻撃の35%がランサムウェアだったと分析した。
- CrowdStrike:イスラエルに対する政治的な関係を持つランサムウェア攻撃を観測した。
- Google/Mandiant:少なくとも4つのランサムウェアグループがゼロデイ脆弱性を悪用した。
- Sophos:中小企業(SMB)に焦点を当てて報告した。
- ランサムウェア攻撃の70%がSMBを標的とした。
- > 顧客から報告された攻撃の90%以上が、データまたは認証情報の窃取に関係している。
- Flashpoint:公表されたランサムウェア攻撃とデータ侵害に関する統計を収集した。
- 前年比で世界のランサムウェア攻撃が84%増加。
- 2023年のデータ侵害は、世界で34.5%増加、米国で19.8%増加。
- 2024年最初の2カ月間で、データ侵害が30%、ランサムウェアが23%増加。
- すべての侵害の60%が米国で発生。
- すべてのデータ侵害の19.3%がMOVEitの脆弱性(CVE-2023-34362)に起因し、侵害された第三者データの開示も含まれる。
- > すべてのデータ侵害の54%以上が、製造、医療、政府、金融、小売、テクノロジー業界におけるランサムウェア攻撃に起因する。
ランサムウェア攻撃が増え続けているにもかかわらず、多くのベンダーは、深刻な事態になる前にランサムウェアやデータ窃取の試みを検知、遅延、さらにはブロックする効果的なソリューションを提供している。
ランサムウェアとデータ窃取の保護
ランサムウェアとデータ侵害は、主にインターネットに露出した脆弱性、フィッシング、エンドポイントに依存している。すべての組織は少なくとも、エンドポイントを監視し、次のような基本的なセキュリティツールを導入してアクセスポイントを保護すべきだ。
- アンチウイルス(AV):既知の悪意あるソフトウェアをブロックし、基本的な攻撃から保護する、エンドポイントにおける最も基本的なマルウェア対策を提供する。
- メールセキュリティツール:エンドユーザーに配信する前に、既知のマルウェア、悪意のあるURL、スパムが含まれていないかメールと添付ファイルを検査する。
- ホストベースおよびその他のファイアウォールタイプ:悪意のあるURL、既知のマルウェア、その他の種類の攻撃について、ネットワーク内またはエンドポイントへのトラフィックをフィルタリングする。
- セキュアなリモートアクセス:さまざまな方式を使い、内部ネットワークリソースとリモートユーザーの間に暗号化された接続を確立する。
より高度なセキュリティツールでは、人工知能(AI)や機械学習(ML)を組み込み、脅威の自動認識と修復を実現できる。ただし、次のような専門ツールや機能を拡張したツールの導入も検討すべきだ。
- 基本入出力システム(BIOS)セキュリティ:OSの外部で動作し、OSとPCを接続するファームウェアやその他の基本ソフトウェアを保護する。
- データ損失防止(DLP):機密データを監視し、許可されたユーザーと許可されていないユーザーの双方による、承認されていないアクセス、転送、持ち出しを警告・ブロックする。
- エンドポイント保護プラットフォーム(EPP)およびエンドポイントの検知と対応(EDR):ウイルス対策に機能を追加し、悪意のある挙動を検知して攻撃を先回りでブロックする。
- 拡張された検知と対応(XDR):エンドポイント保護を拡張し、ネットワークの監視・保護機能を含める。
管理されていないデバイス
組織化された攻撃者がますます巧妙な攻撃を仕掛け続けている一方で、その多くは、ネットワークやその他の重要な資産にアクセスできる、管理も保護もされていないデバイスを見つけることで成功している。管理されていないデバイスには、強固なポリシー適用が行われていない企業デバイス、業務に使われる個人デバイス、監視されていないクラウドインフラ、そして保守されなくなった旧式のデバイスなどが含まれる。ベンダーの調査では特に、次のことが明らかになっている。
- 1Password:ソフトウェアと個人デバイスへのアクセス管理が不十分であることを記録している。
- 企業ポリシーの92%がソフトウェアに対するITの承認を必須としているが、実際に適用しているのは59%。
- 従業員の34%が承認されていないアプリケーションやソフトウェアを使用。
- 従業員の17%が個人または公共のコンピューターだけで業務を行っている。
- Cisco:個人デバイスの一般的な利用と、管理されていないクラウドの危険性を指摘している。
- 従業員の43%が管理されていないデバイスから企業ネットワークにアクセス。
- 従業員が企業ネットワーク上で過ごす時間は20%。
- すべての攻撃の27%が暗号通貨のマイニングを行っており、通常は監視されていないクラウドシステム上で実行されている。
- CrowdStrike:2023年の主な攻撃ベクトルを確認し、2024年の標的を予測している。
- 管理されていないネットワークアプライアンス(エッジゲートウェイ、ファイアウォール、仮想プライベートネットワーク/VPN)は、2023年に悪用された初期アクセスベクトルとして、依然として最も多く観測された。
- 攻撃者は、ネットワーク接続ストレージ(NAS)、バックアップストレージ、電話、ネットワーク機器、サポート終了資産など、ネットワーク周辺機器を標的にする。
- Pentera:企業顧客が挙げた主な侵害の発生元に焦点を当てている。
- リモートデバイスが60%。
- オンプレミスインフラが54%。
- クラウドの標的が50%。
- Sophos:保護されていないデバイスがSMB攻撃の主な侵入経路であることを確認している。
管理されていないデバイスの中には、インストールされた技術的な制御をサポートできないものがあり、企業も従業員のデバイスに制御機能をインストールしないことが多い。それでも、さまざまなセキュリティ製品によって、管理されていないデバイスに防御策を提供できる。
管理されていないデバイスの防御
多くのセキュリティツールが管理されていないデバイスの保護に役立つが、おそらく最初のステップは、IT部門がデバイスをロックダウンし、すべてのソフトウェアのインストールについてIT部門の許可を得るという要件を適用できるようにすることだろう。この単純な手順によってマルウェアのインストールは難しくなり、資産を管理したりトラフィックを監視したりするほかのツールによって、次のように補完される。
- IT資産管理(ITAM):組織内のデバイスを特定、追跡、管理し、ソフトウェアライセンスの追跡、アップデートの管理、異常の検出を行う。
- 侵入検知・防御システム(IDS/IPS):既知の悪意のあるパケット、攻撃パターン、その他の侵害の痕跡がないかネットワークトラフィックを監視する。
- ネットワークアクセス制御(NAC):デバイスの状態を確認し、ネットワークへのアクセスを試みるユーザーを認証する。修復が必要なデバイスを隔離することもできる。
- ネットワーク監視:ローカルおよびクラウドのネットワークコンポーネントについて、障害の兆候や悪意のある侵害の指標を把握するため、挙動、トラフィック、健全性を追跡する。
- セグメンテーションまたはマイクロセグメンテーション:ネットワークを分離し、セグメント間でユーザー、アプリケーション、デバイスのアクセスをきめ細かく制御できる。
より高度な組織では、次のような、より堅牢なセキュリティを適用できる。
- クラウドセキュリティ:クラウドネイティブまたはクラウド固有のセキュリティを導入し、クラウドインフラと資産を監視して攻撃から保護する。
- モノのインターネット(IoT)セキュリティ:デバイス上のセキュリティ保護(ウイルス対策など)をサポートできない周辺機器やデバイスを保護する。
- セキュアサービスエッジまたはセキュアアクセスサービスエッジ(SASE):ローカルネットワークの外部までセキュリティを拡張し、リモートリソースとクラウドリソースを保護する。
サイバーセキュリティの準備態勢:優先順位付けの問題
組織は安全を確保する計画を立てているが、それでも侵害は発生する。予算のせいにしたくなるものだが、ほとんどのCISOは予算に自信を持っており、すでに相当なリソースを導入している。残念ながら、ベンダーの調査では、導入済みのツールが、ポジションの補充に苦慮しているチームにさらなる負荷をかけ、修正されない脆弱性が多数残っていることが明らかになっている。
多くのベンダーは、AIやMLを強化した自動化によって人手不足の問題に対処しようとしている。しかし、ベンダーが脆弱性についてより透明性の高い情報を提供し、組織が統合リスク管理を実践して優先順位を事業への最も重大な影響と結び付けるようになるまで、優先順位付けの問題は続く可能性が高い。資金、アラート、人材不足、未対処の脆弱性について、詳しく見ていこう。
資金を確保したサイバーセキュリティプログラム、それでも不完全
予算について、ベンダーの報告は相対的な強さを示している。
- Cisco:世界中の幅広い企業を調査し、次のことを明らかにした。
- 97%が支出の増加を計画。
- 80%が防御にある程度から非常に高い自信を持っている。
- Pentera:従業員1,000人以上の大企業のCISOに焦点を当てている。
- 53%が、2024年のITセキュリティ予算が減少または停滞していると回答。
- ITセキュリティ予算の平均は年間127万米ドル。
- 51%が過去24か月以内に侵害を記録。
- 1Password:調査対象となったSMBの24%が、予算を不十分と回答。
つまり、多くの大企業が予算を据え置くか削減する一方、平均的な企業は支出を増やす計画を立て、自信があると主張している。予算を重視するSMBでさえ、4社中3社以上が予算は十分だと認識している。それでも、ある程度の自信を持ちながら、セキュリティマネージャーの大半は失敗も予想している。
- 1Password:セキュリティ担当者の79%が、自社のセキュリティ対策は十分ではないと感じている。
- Cisco:マネージャーから同様の見解を得るとともに、侵害の詳細を調査している。
- 73%が、今後12~24か月以内に事業の中断を予想。
- 52%が、過去の侵害によって組織に少なくとも30万米ドルの損害が生じたと回答。
- 12%が、過去の侵害によって100万米ドル以上の損害が生じたと回答。
30万~100万ドルの侵害被害は、一部の企業にとってリスク許容度の範囲内である可能性があり、多くの企業は損害をサイバーセキュリティ保険から回収できると考えている可能性もある。それでも、インシデントによる損害を保険契約の限度額内に抑えるという課題には、以下で取り上げる重大な困難が伴う。
過剰なアラート
1Passwordの調査では、調査対象となったセキュリティ専門家の32%が、より完全なエンドツーエンドのソリューションを提供するものに切り替えるため、過去1年間にセキュリティツールやベンダーを変更していた。この切り替えの動機となっているのは、すでに導入されているツールとアラートの平均数だ。
- 1Password:セキュリティ対応の状況を調査している。
- 69%が、少なくとも部分的に事後対応型である。
- 61%が、相反する方向に引っ張られすぎている。
- Cisco:セキュリティスタックに含まれるセキュリティソリューションの数を調査している。
- 67%が、専門的なセキュリティソリューションを10個以上導入。
- 25%が、専門的なセキュリティソリューションを30個以上導入。
- 80%が、複数のソリューションによって検知、インシデント対応、復旧が遅くなると認めている。
- Pentera:最も潤沢な資金を持つ企業のセキュリティソリューションとアラートを分析している。
- 従業員1,000人以上の企業の89%が、少なくとも20個のセキュリティソリューションを導入。
- 21%が、専門的なセキュリティソリューションを少なくとも76個導入。
- 90%が、週に少なくとも250件のセキュリティイベントを報告。
- 30%が、週に少なくとも1,000件のセキュリティイベントを報告。
ツールの数が多いことで、アラート(セキュリティインシデント、パッチを適用すべき脆弱性など)が殺到し、チームは相反する方向に引っ張られる。大規模なチームは事前対応型になるのに十分な進展を遂げられるかもしれないが、大半のチームは依然として人手不足の状態にある。
不十分な人材
多くのサイバーセキュリティ施策は、人員が不十分なために進展しない。
- 1Password:21%が人手不足、20%が社内の知識やスキルセットの不足を訴えている。
- Cisco:90%が人材不足を挙げており、46%ではセキュリティチームに少なくとも10の空席がある。
- Pentera:42%が、ペネトレーションテスターの不足を理由に、ペネトレーションテストをより頻繁には実施していない。
人員不足は、さまざまな問題につながる。最も明らかなミスは見出しを飾るような問題につながる。たとえばOktaの顧客におけるパスワードの問題(2022年)だ。スタッフは24時間365日、オンコール対応を続けなければならないからである。大半のミスは、悪用されるのを待つ隠れたリスクとして残る。特に、露呈した脆弱性という形で残ることが多い。
露呈した脆弱性
大半のセキュリティチームは、警告なしに襲来するゼロデイ攻撃を最も懸念している。しかし、既知でありながら対処されていない脆弱性には、はるかに大きな注意を向けるべきだ。
- 1Password:24%が、パッチやアップデートのサイクルを最新の状態に保つことに苦労している。
- Flashpoint:脆弱性の深刻度と悪用状況を調査している。
- 脆弱性の52%が、高リスクから重大と評価されている。
- 脆弱性の35%には、一般に知られたエクスプロイトが存在する。
- Pentera:セキュリティ専門家が、どの脆弱性を優先すべきかをどのように決めているかを調査している。
- 34%が事業への影響に基づく。
- 40%がCVSSスコアに基づく。
- 44%がベンダーのリスクスコアリングに基づく。
ほぼ4組織に1つがパッチ適用に追いつくのに苦労している。これは、組織がベンダーやサプライヤーを考慮するまでは、許容できるようにも聞こえる。しかし、すべてのサプライチェーンの少なくとも一部に露呈した脆弱性が存在する可能性が高くなると、第三者リスクの影が突如として色濃くなる。
さらに、5組織に2つが正式な脆弱性評価に基づいて優先順位を付けている。しかしFlashpointは、Apache、Google、Microsoft、Zohoといった著名なベンダーを含め、10万件を超える脆弱性に追跡ID番号がないと指摘している。攻撃者は、こうした追跡対象外の脆弱性のうち数百件を実環境で積極的に悪用している。しかも、これにはShadowRay AIフレームワークの露呈など、見解が分かれている脆弱性すら含まれていない。
ペネトレーションテストによって、露呈した脆弱性と認識されていない脆弱性の両方を発見できるが、大半のペネトレーションテストは組織全体を対象としていない。
部分的なペネトレーションテスト
ペネトレーションテストは既存の制御を検証し、ミスを発見し、攻撃者に悪用される前に露呈した資産を明らかにする。しかしPenteraは、十分な資金を持つ組織でさえ、十分なペネトレーションテストの実施に苦労していることを明らかにしている。
- 73%四半期にシステムを大幅に変更する一方、四半期ごとにペネトレーションテストを実施するのは40%にとどまる。
- 組織はインフラを選択的にテストしている。
- 49%クラウドリソースをテストする。
- 49%外部に公開された資産をテストする。
- 44%優先度の高い内部ネットワーク資産をテストする。
- 15%個々のアプリケーションをテストする。
- 31%攻撃が成功した場合の潜在的な被害を評価するためにペネトレーションテストを実施する。
最も潤沢な資金を持つ組織でさえ苦労しているのであれば、侵害が依然として頻発する理由は容易に理解できる。ペネトレーションテストを実施している組織のほぼ3分の1が、侵害調査の一環として事後的にテストを行っている。これは、露呈した脆弱性、人員不足のチーム、アラートの過剰負荷に対して支払う代償を明らかにしている。侵害を先回りするのではなく、常に後追いしているのだ。
情報源について
この記事では、1Password、Cisco、CrowdStrike、Flashpoint、Google Threat Analysis Group/Mandiant、NetScout、Pentera、Sophosが発表した、2023年の動向に関する8件のベンダーレポートを参照している。
- 1Password State of Enterprise Security Report 2024:あらゆる規模の企業に勤めるホワイトカラー労働者1,500人(セキュリティ担当者500人、マネージャー300人を含む)を調査。
- 2024 Cisco Cybersecurity Readiness Index:30の世界市場における民間企業のセキュリティリーダー8,136人を対象とし、小規模・中規模・大規模企業を含む。
- CrowdStrike 2024 Global Threat Report:世界各地で活動する同社のサイバーセキュリティツールと脅威ハンティングチームからデータと知見を集約。
- Flashpoint 2024 Global Threat Intelligence Report:2023年の公開および独自の脅威インテリジェンスデータに基づき、現在の脅威環境を調査。
- Google Threat Analysis Group / Mandiant Year in Review of Zero-days:公開情報源のゼロデイに関するデータに、Googleの専門家による追加の知見を加えて提示。
- NetScout DDoS Threat Report:NetScoutのATLASテレメトリープラットフォームと、2023年のDDoS脅威への対応から得たデータを要約。
- Pentera 2024 State of Pentesting:従業員1,000人以上で、ペネトレーションテストの実施体制がある企業のセキュリティ専門家450人を調査。
- 2024 Sophos Threat Report:インシデント対応サービスチームの顧客の75%を占めるSMBについて、SophosのX-Opsデータを分析。
結論:現在のサイバーセキュリティの状況には改善が必要
2023年の各レポートが描くのは、許容範囲ではあるものの、決して優れたものとはいえないサイバーセキュリティ環境だ。セキュリティ専門家は、自社の準備態勢(ある程度から非常に高い自信を持つ割合は80%)とほぼ同じ程度に、事業の中断(73%)を確信している。もちろん、人手不足、アラートの過剰負荷、露呈した脆弱性は、侵害の言い訳となり、侵害が起きる理由にもなっている。
多くのソリューションが存在するが、適切なソリューションは現在のネットワークアーキテクチャ、既存のセキュリティ投資、既存の戦略との適合性によって異なる。AIを導入して修復を自動化すべき組織もあれば、プラットフォームを導入してアラートを統合すべき組織もあり、マネージドセキュリティサービスプロバイダー(MSSP)に委託すべき組織もある。2024年を成功させるため、今すぐ選択肢を検討し、自組織を事後対応型から準備態勢の整った状態へと転換しよう。
セキュリティの外部委託という選択肢を検討するには、マネージドセキュリティサービスプロバイダー(MSSP)について詳しく読むとよい。