

















Die in diesem Quartal veröffentlichten Anbieterumfragen für 2023 zeichnen das Bild einer angegriffenen Cybersicherheitslandschaft mit Priorisierungsproblemen, die Bereitstellung, Reaktion auf Warnmeldungen und offengelegte Schwachstellen betreffen. Die meisten Unternehmen zeigen sich zuversichtlich, was ihren aktuellen Status und ihre Budgets angeht, erwarten jedoch zugleich, 2024 mindestens eine Datenschutzverletzung zu erleiden.
Dieses Bild ergibt sich aus der Analyse konkreter Statistiken und dem Lesen zwischen den Zeilen in Berichten von 1Password, Cisco, CrowdStrike, Flashpoint, der Google Threat Analysis Group/Mandiant, NetScout, Pentera und Sophos. Dieser Artikel erläutert zwei wesentliche Erkenntnisse aus den Berichten: fünf große Bedrohungen für die Cybersicherheit und Probleme bei der Priorisierung. Nach der Darstellung dieser Erkenntnisse geben wir außerdem kurz einen Überblick über die Berichte selbst.
Doch zunächst sind hier fünf zentrale Erkenntnisse zur Cybersicherheit, die Sie aus den Berichten mitnehmen sollten:
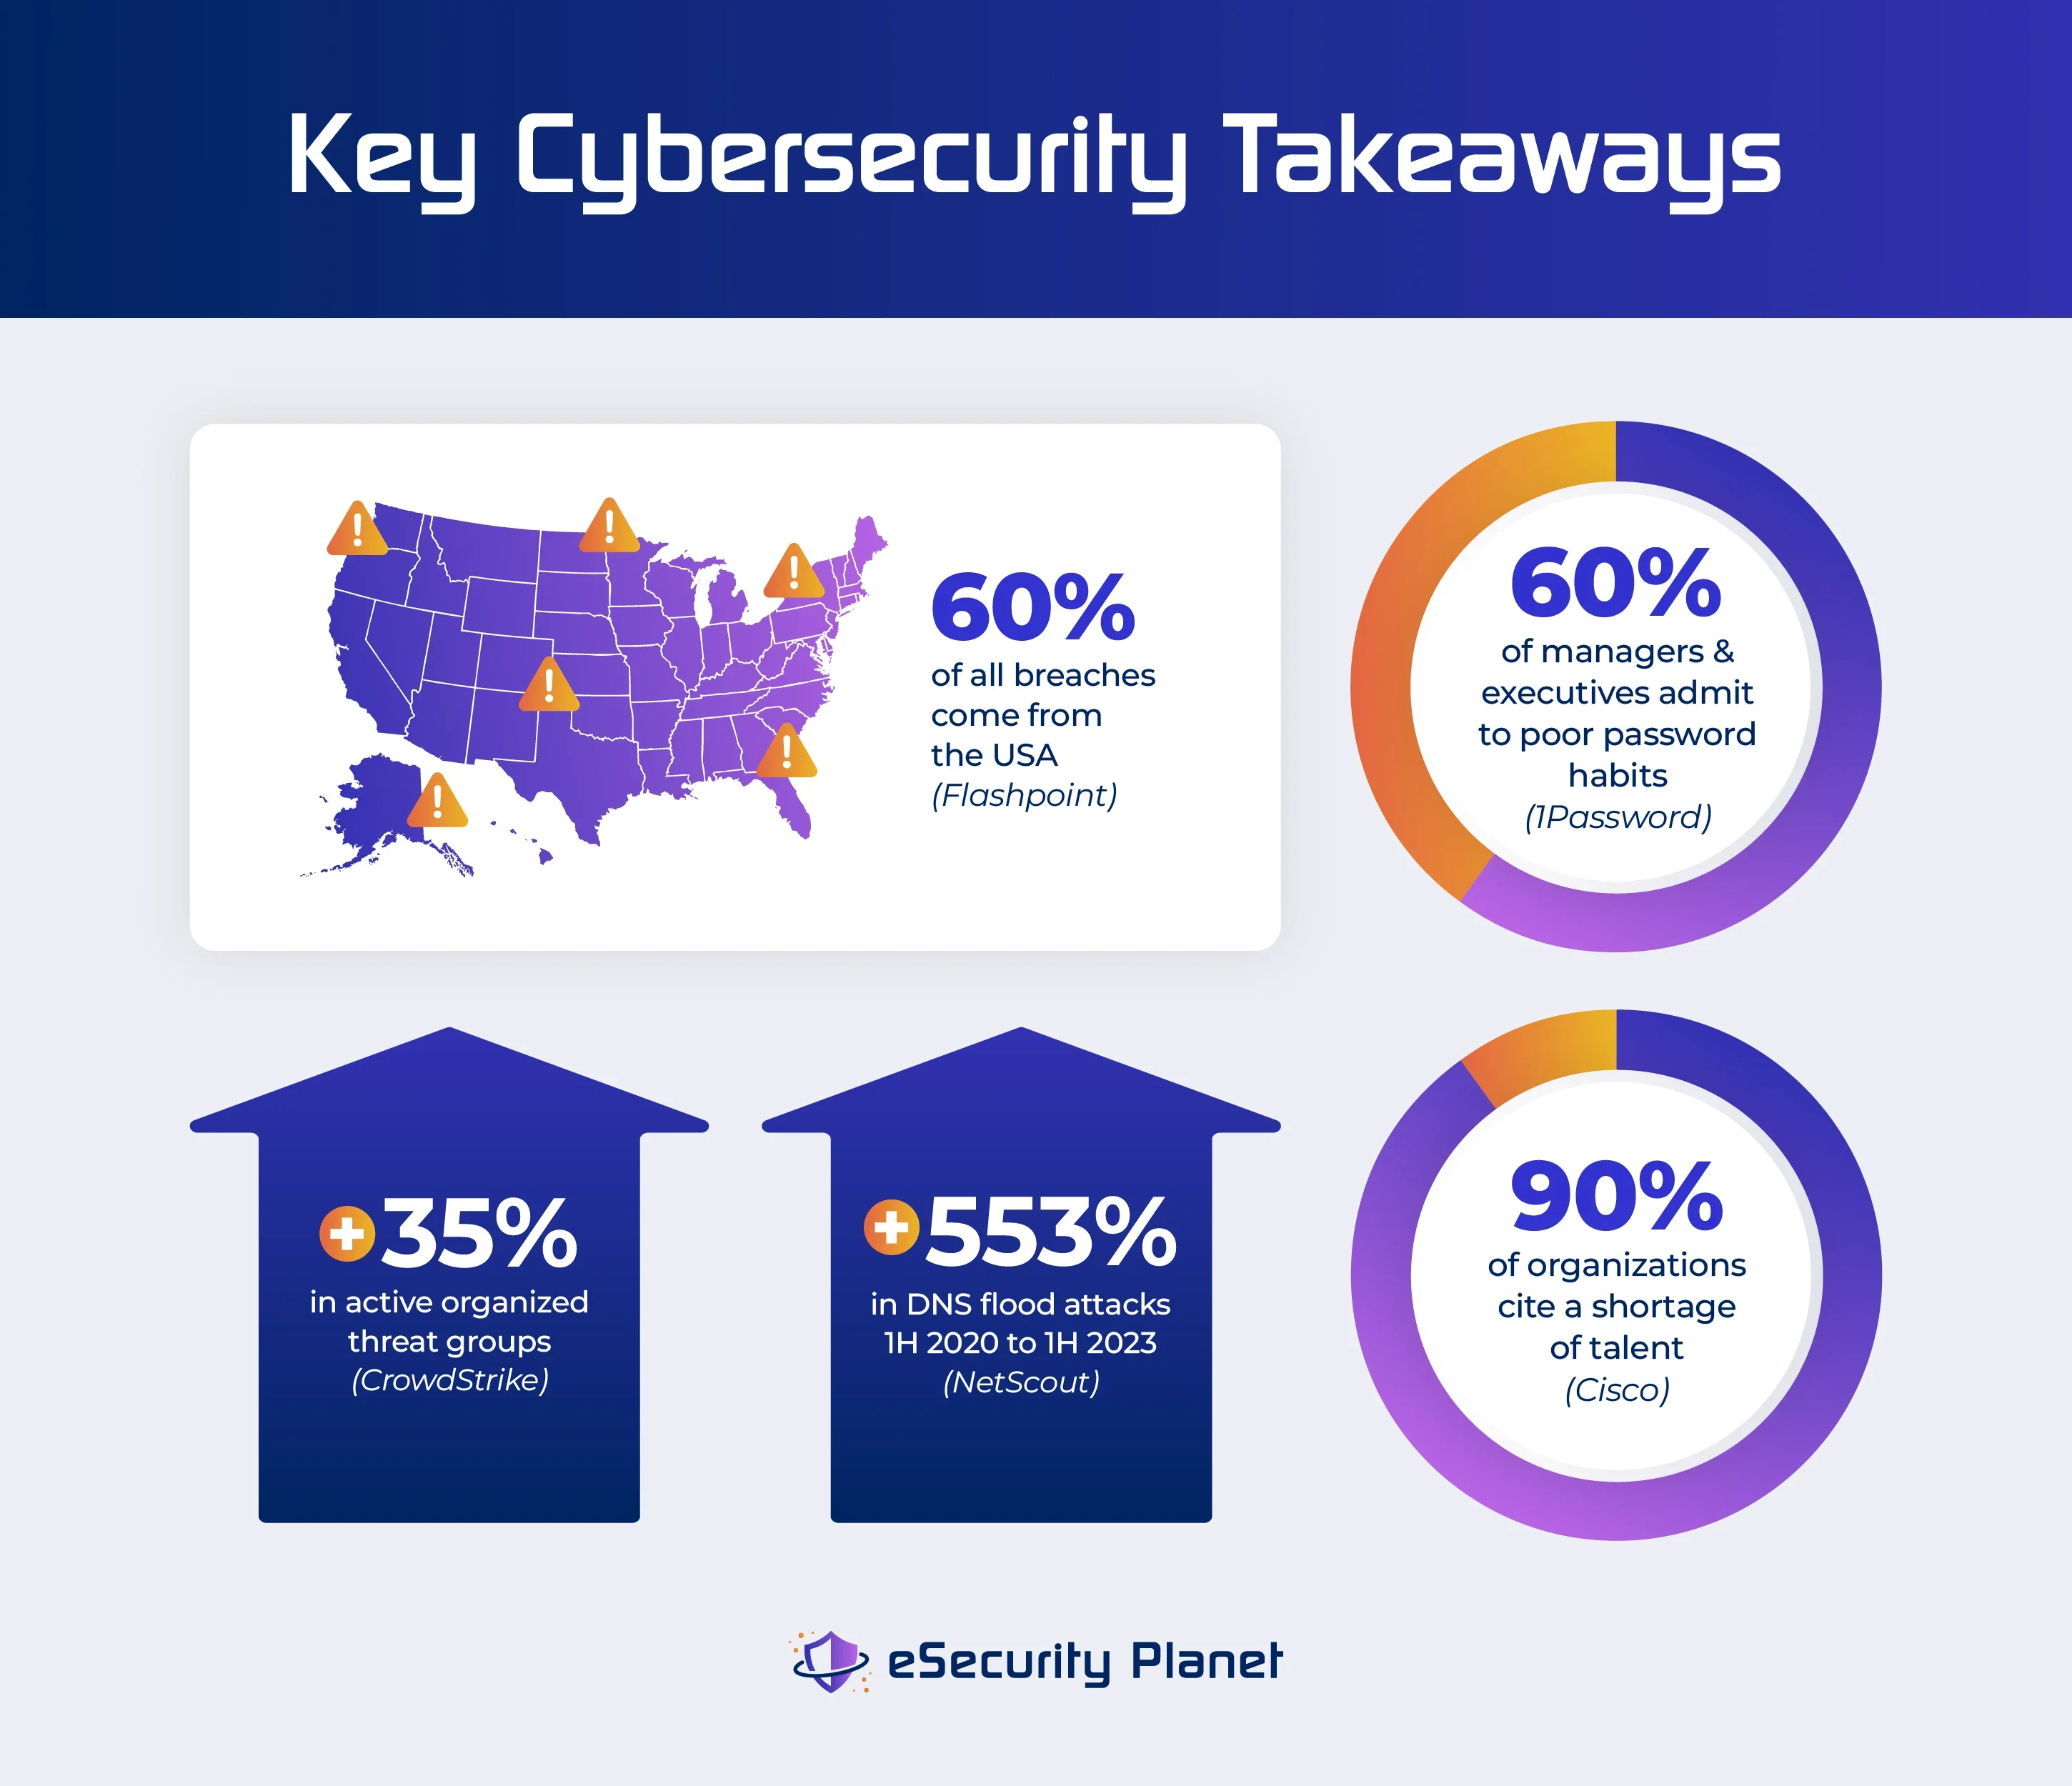
5 große Bedrohungen für die Cybersicherheit
Es gibt eine enorme Zahl an Schwachstellen und Angreifern, und kein Unternehmen kann sich gegen alle gleichermaßen gut verteidigen. Glücklicherweise identifizieren die Anbieterumfragen fünf zentrale Bedrohungen für die Cybersicherheit, die 2024 im Blick behalten werden sollten: kompromittierte Anmeldedaten, Angriffe auf die Infrastruktur, organisierte und hochentwickelte Angreifer, Ransomware und unkontrollierte Geräte. Lesen Sie weiter, um mehr über diese Bedrohungen zu erfahren, oder springen Sie nach unten zu den verlinkten Berichten der Anbieter.
Kompromittierte Anmeldedaten
Kompromittierte Identitäten infolge von Phishing, Info-Stealern, Keyloggern und schlechten Passwortgewohnheiten bilden den Einstiegspunkt für die meisten Ransomware-Angriffe und Datenschutzverletzungen. Die Anbieterberichte zeigen, dass die meisten Angreifer Anmeldedaten erbeuten wollen, der größte Teil der Malware-Entwicklung auf Software zum Diebstahl von Anmeldedaten entfällt und der Markt für gestohlene Anmeldedaten boomt:
- Cisco: Bei 54 % der Unternehmen wurde ein Cybersicherheitsvorfall festgestellt; von diesen Vorfällen betrafen 54 % Phishing und 37 % das Ausprobieren von Anmeldedaten (Credential Stuffing).
- Sophos: 43 % aller Aktualisierungen von Malware-Signaturen im Jahr 2023 betrafen Stealer, Spyware und Keylogger, die häufig zum Diebstahl von Anmeldedaten von Geräten eingesetzt werden.
- CrowdStrike: Es wurden deutliche Anzeichen für den Diebstahl von Anmeldedaten festgestellt:
- 76 % mehr Opfer im Jahresvergleich, die auf speziellen eCrime-Linkseiten genannt wurden.
- 20 % mehr Zugriffe auf beworbene spezifische Unternehmen.
- 583 % mehr Kerberoasting [Knacken von Passwort-Hashes]-Angriffe.
Angreifer können Anmeldedaten aufgrund weit verbreiteter Passwortprobleme der Nutzer in den meisten Unternehmen kompromittieren. Allerdings bieten zahlreiche Sicherheitslösungen Schutz für Anmeldedaten – sowohl für grundlegende als auch für fortgeschrittene Anforderungen.
Passwortprobleme der Nutzer
Obwohl diese Datenpunkte das Ausmaß des Problems veranschaulichen, erklären sie nicht, warum der Diebstahl von Anmeldedaten und Credential Stuffing funktionieren. 1Password zeigt, dass die meisten Beschäftigten, insbesondere Führungskräfte, schlechte Passwortpraktiken anwenden, etwa „Passwörter wiederzuverwenden oder die von der IT festgelegten Standardpasswörter nicht zurückzusetzen“.
Konkret nennt der Bericht folgende Passwortprobleme:
- 61% der [gesamten] Beschäftigten wenden schlechte Passwortpraktiken an.
- 64% der Führungskräfte und höher gestellten Mitarbeitenden geben schlechte Passwortpraktiken zu.
- 23% verwenden identische Passwörter oder folgen einem ähnlichen Muster.
- 13% behalten nach ihrem Ausscheiden aus dem Unternehmen Zugriff auf Tools oder Ressourcen des Unternehmens.
- 9% teilen Anmeldedaten für Arbeits-Tools mit Personen außerhalb des Unternehmens.
Schutz von Anmeldedaten
Trotz der zunehmenden Angriffe können Sie zahlreiche Tools und Techniken einsetzen, um Anmeldedaten zu schützen. Zunächst müssen alle Unternehmen ihre Passwortrichtlinien verbessern, durchsetzen und testen – nicht nur im Hinblick auf Komplexität und Wiederverwendung, sondern auch anhand privater und öffentlicher Datenbanken zu Passwortverletzungen. Diese Schritte benötigen etwas Zeit, kosten aber kein Geld.
Weitere Sicherheitsmaßnahmen, die alle Unternehmen mit überschaubaren Investitionen in Betracht ziehen sollten, sind:
- Sicherheit von Active Directory: Schützt das System zur Speicherung und Verwaltung von Passwörtern vor Angriffen – unter Windows, Azure und anderen gleichwertigen Identitätsverwaltungssystemen.
- Identitäts- und Zugriffsverwaltung (IAM): Verbessert mithilfe automatisierter Workflows die Verwaltung von Benutzern, Single Sign-on (SSO) und mehr in Active Directory.
- Passwortmanager: Speichert Passwörter sicher, setzt Qualitätsstandards durch, ermöglicht die sichere interne und externe Weitergabe und ist für ein effektives Offboarding von Benutzern an HR-Software angebunden.
- Verwaltung privilegierter Zugriffe (PAM): Verbessert die Erkennung, Prozesse, Speicherung, zeitgerechte Bereitstellung, Überwachung und Kontrolle privilegierter Zugriffe.
- Multi-Faktor-Authentifizierung: Schützt gestohlene Anmeldedaten vor einer Nutzung, indem für den Zugriff auf Ressourcen mehr als eine einfache Kombination aus Benutzername und Passwort erforderlich ist.
Hochentwickelte Unternehmen können die Identität zusätzlich durch Investitionen in Tools wie die folgenden schützen:
- Sicherheit von Application Programming Interfaces (API): Schützt vor Angriffen, die Protokolle zur Kommunikation zwischen Programmen nutzen.
- Risikobasierte Analysen: Berücksichtigen das Risikoniveau als Kontext für die erforderliche Berechtigungsstufe beim Zugriff auf Systeme, Anwendungen und Daten.
- Passwortlose Authentifizierung: Ersetzt Passwörter durch andere Authentifizierungsarten wie Passkeys, SSO, biometrische Verfahren oder den Zugriff per E-Mail.
- Verhaltensanalyse von Benutzern und Entitäten (UEBA): Überwacht das Verhalten von Benutzern, Hardware und Netzwerkverkehr, um abnormale und bösartige Aktivitäten zu erkennen und möglicherweise zu blockieren.
- Zero Trust: Behandelt jeden Zugriff als separate Berechtigungsprüfung und ermöglicht granulare Zugriffsstufen für Benutzer, Netzwerke, Anwendungen, Daten und Systeme.
Angriffe auf die Infrastruktur
Angriffe auf die Infrastruktur zielen auf reine Störung, einen Ansatzpunkt für Erpressung oder Nebenvorteile ab, die von Vorteilen in Videospielen bis hin zur Tarnung von Ransomware-Aktivitäten reichen. Die Anbieterberichte vermerken eine enorme Zahl von Angriffen auf lokale und öffentliche Infrastrukturen, etwa:
- CrowdStrike: Überwachte hacktivistische und von Nationalstaaten ausgehende Distributed-Denial-of-Service-Angriffe (DDoS) im Zusammenhang mit dem israelisch-palästinensischen Konflikt, darunter einen Angriff auf einen US-Flughafen.
- NetScout: Beobachtete 13.142.840 DDoS-Angriffe, darunter:
- 104.216 Angriffe auf Unternehmen der Videospielbranche.
- 20.551 Angriffe auf die Glücksspielbranche.
- 50.000 DDoS-Angriffe auf öffentliche Resolver des Domain Name Service (DNS).
- 553 % mehr DNS-Flood-Angriffe vom 1. Halbjahr 2020 bis zum 2. Halbjahr 2023.
DDoS-Angriffe auf einzelne Netzwerke oder Websites machen diese nicht verfügbar. DDoS-Angriffe auf DNS-Resolver legen jedoch alle Netzwerke und Websites lahm, die diese DNS-Ressource nutzen. Netscout identifiziert zwei zentrale DDoS-Probleme bei der Abwehr von Angriffen; darüber hinaus gibt es eine Reihe von Infrastruktur-Sicherheitsmaßnahmen, die zum Schutz von DNS und anderen kritischen Funktionen beitragen.
2 zentrale DDoS-Probleme
NetScout identifiziert zwei zentrale Probleme beim Abwehren von DDoS-Angriffen: eine Lücke bei der technischen Ausgereiftheit und ausgehende DDoS-Angriffe aus der Unternehmensinfrastruktur. Die Lücke bei der technischen Ausgereiftheit stellt Sicherheitsexperten vor das Dilemma, dass „auf der einen Seite fortgeschrittene Angreifer maßgeschneiderte Tools und Cloud-Infrastruktur einsetzen, während auf der anderen Seite manche noch immer einfache, oft kostenlose Dienste verwenden“. Verteidiger benötigen die Tools und die Fähigkeiten, um das gesamte Spektrum der Angriffe zu blockieren.
Ausgehende DDoS-Angriffe haben ihren Ursprung in der Unternehmensinfrastruktur und können dazu führen, dass ein Unternehmen auf Sperrlisten gesetzt und blockiert wird. Unverwaltete interne DDoS-Angriffe können den Ruf eines Unternehmens schädigen und lassen außer Acht, dass zahlreiche interne Geräte Anzeichen einer Kompromittierung zeigen. Die Anweisung von Unternehmen, den internen Netzwerkverkehr nicht anzutasten, führt dazu, dass Internetdienstanbieter (ISP) nur 1 % der 100.000 monatlich ausgehenden DDoS-Angriffe unterdrücken.
Schutz der Infrastruktur
Der Schutz vor DDoS- und DNS-Angriffen beginnt mit einer effektiven Netzwerksicherheitsarchitektur. Erstellen Sie redundante Systeme, die vor beiläufigem Zugriff verborgen und durch Load Balancing sowie mehrere Verteidigungsebenen geschützt sind, um Verkehrsspitzen zu bewältigen, bis weitere Abwehrmaßnahmen bereitgestellt werden. Der Schutz lässt sich durch Folgendes weiter verbessern:
- DDoS-Schutzdienst: Bietet einen schlüsselfertigen und häufig automatisierten Schutz der Infrastruktur durch cloudskalierbare Infrastruktur und gezielte Expertise.
- Sperrlisten (auch: Blacklists): Blockieren bestimmte Websites oder IP-Adressen, indem sie einer Liste hinzugefügt werden, die Firewalls ignorieren sollen; in großem Maßstab sehr schwer zu verwalten.
- Next-Generation-Firewalls (NGFW) oder Web- und Anwendungsfirewalls (WAF): Integrieren DDoS-Schutz in die große Zahl an Funktionen und Möglichkeiten zum Schutz des Netzwerkverkehrs.
Organisierte Angreifer
Staatliche Akteure, Hacktivisten und organisierte kriminelle Organisationen nehmen weiterhin an Zahl, Fähigkeiten und Wirkung zu. Die analysierten Anbieterberichte untersuchten Trends und stellten Folgendes fest:
- Cisco: 62 % der Unternehmen nannten externe Akteure als größte Bedrohung, gegenüber 31 % für interne Akteure – eine enorme Verschiebung gegenüber 2023, als die Bedrohungen als gleich groß angesehen wurden.
- CrowdStrike: Verzeichnete deutliche Zunahmen bei den Aktivitäten organisierter Angreifer:
- +34 neue Angreifergruppen (+18 % der benannten Gruppen, +35 % der aktiven Gruppen).
- +60 % Zunahme im Jahresvergleich bei interaktiven (von Experten angeleiteten) Eindringkampagnen.
- Angreifer begannen, Malware über legitime und gängige IT-Support-Tools wie ConnectWise ScreenConnect an Benutzer auszuliefern.
- Google/Mandiant: Analysierte Zero-Day-Exploits von Angreifern aus dem Jahr 2023 und stellte fest:
- 50 % mehr ausgenutzte Zero-Days, insgesamt 97.
- 60 % aller mobilen und browserbasierten Zero-Days werden von Spyware-Anbietern ausgenutzt.
- Die Anbieter verringerten die Zahl gängiger Schwachstellen, sodass Angreifer ihre Ziele auf Komponenten von Drittanbietern (etwa Linux-Dienstprogramme) und Softwarebibliotheken verlagern, um die Lieferkette anzugreifen.
- Sophos: Beobachtete Veränderungen im Verhalten der Angreifer als Reaktion auf verbesserte Abwehrmaßnahmen:
- Übernahmen sie verwundbare oder bösartige Treiber, sobald Windows Makros blockierte.
- Setzten sie Malvertising und SEO-Poisoning ein, um Erkennungstools zu umgehen.
- Nutzten sie nach erfolgreichen Phishing-Prüfungen aktive Interaktionen über mehrere E-Mails hinweg.
Es gibt kein spezielles Tool, das gezielt vor Angriffen staatlicher Akteure, Ransomware-Gangs oder Hacktivisten schützt. Setzen Sie stattdessen auf Defense in Depth, bieten Sie Ihren Mitarbeitern eine Cybersicherheitsschulung an und nutzen Sie Threat-Intelligence-Plattformen für einen allgemeinen Schutz und um sowohl nichttechnische Teams als auch Sicherheitsteams über die neuesten Bedrohungen zu informieren.
Ransomware und Datendiebstahl
Organisationen weltweit leiden weiterhin unter den Folgen von Ransomware-Angriffen, obwohl viele Ransomware-Gangs möglicherweise statt der Verschlüsselung von Daten zunehmend auf Erpressung durch Datendiebstahl setzen. Die Anbieterumfragen zeigen Folgendes:
- Cisco: Analysierte, dass 35 % aller Angriffe im Jahr 2023 Ransomware-Angriffe waren.
- CrowdStrike: Beobachtete politisch motivierte Ransomware-Angriffe gegen Israel.
- Google/Mandiant: Mindestens vier Ransomware-Gangs nutzten Zero-Day-Schwachstellen aus.
- Sophos: Konzentrierte sich in seinem Bericht auf kleine und mittlere Unternehmen (KMU):
- 70 % der Ransomware-Angriffe zielten auf KMU.
- > 90 % der von Kunden gemeldeten Angriffe beinhalten Daten- oder Anmeldedatendiebstahl.
- Flashpoint:Sammelte Statistiken zu offengelegten Ransomware-Angriffen und Datenschutzverletzungen:
- +84 % Wachstum der Ransomware-Angriffe weltweit im Jahresvergleich.
- +34,5 % weltweit, +19,8 % in den USA bei Datenschutzverletzungen im Jahr 2023.
- +30 % Datenschutzverletzungen und +23 % Ransomware in den ersten beiden Monaten des Jahres 2024.
- 60 % aller Datenschutzverletzungen stammen aus den USA.
- 19,3 % aller Datenschutzverletzungen gingen auf die MOVEit-Schwachstelle CVE-2023-34362 zurück, einschließlich der Offenlegung kompromittierter Daten von Drittanbietern.
- > 54 % aller Datenschutzverletzungen gehen auf Ransomware-Angriffe in den Branchen Fertigung, Gesundheitswesen, Behörden, Finanzwesen, Einzelhandel und Technologie zurück.
Trotz des anhaltenden Anstiegs von Ransomware-Angriffen bieten viele Anbieter effektive Lösungen, um Ransomware oder Datendiebstahl zu erkennen, zu verlangsamen und sogar zu blockieren, bevor daraus lähmende Vorfälle werden.
Schutz vor Ransomware und Datendiebstahl
Ransomware und Datenschutzverletzungen beruhen hauptsächlich auf Schwachstellen, die dem Internet ausgesetzt sind, auf Phishing und auf dem Endpunkt. Alle Organisationen sollten zumindest grundlegende Sicherheitstools zur Überwachung von Endpunkten und zur Absicherung von Zugangspunkten einsetzen, etwa:
- Antivirus (AV): Bietet den grundlegendsten Malware-Schutz auf dem Endpunkt, um bekannte Schadsoftware zu blockieren und vor grundlegenden Angriffen zu schützen.
- E-Mail-Sicherheitstools: Prüfen E-Mails und Anhänge vor der Zustellung an den Endbenutzer auf bekannte Malware, bösartige URLs und SPAM.
- Host-basierte und andere Firewall-Typen: Filtern den Datenverkehr in das Netzwerk oder am Endpunkt nach bösartigen URLs, bekannter Malware und anderen Angriffsarten.
- Sicherer Fernzugriff: Ermöglicht verschlüsselte Verbindungen zwischen internen Netzwerkressourcen und externen Benutzern mithilfe verschiedener Methoden.
Fortschrittlichere Sicherheitstools können künstliche Intelligenz (KI) oder maschinelles Lernen (ML) integrieren, um Bedrohungen automatisiert zu erkennen und zu beheben. Erwägen Sie jedoch auch die Bereitstellung spezialisierter Tools oder von Tools mit erweiterten Funktionen, etwa:
- Sicherheit des Basic Input/Output Systems (BIOS): Arbeitet außerhalb des Betriebssystems, um die Firmware und andere grundlegende Software zu schützen, die das Betriebssystem mit einem PC verbindet.
- Schutz vor Datenverlust (DLP): Überwacht sensible Daten und warnt bei unbefugtem Zugriff, unbefugter Übertragung oder Exfiltration durch autorisierte und nicht autorisierte Benutzer beziehungsweise blockiert diese.
- Endpoint-Protection-Plattform (EPP) und Endpoint Detection and Response (EDR): Ergänzen Antivirus um Funktionen zur Erkennung bösartigen Verhaltens und zur proaktiven Blockierung von Angriffen.
- Extended Detection and Response (XDR): Erweitert den Endpunktschutz um Funktionen zur Netzwerküberwachung und zum Netzwerkschutz.
Nicht verwaltete Geräte
Obwohl organisierte Angreifer weiterhin zunehmend ausgefeilte Angriffe starten, haben sie meist Erfolg, indem sie nicht verwaltete und ungeschützte Geräte ausfindig machen, die auf das Netzwerk oder andere wichtige Ressourcen zugreifen können. Nicht verwaltete Geräte umfassen eine Kombination aus Unternehmensgeräten ohne konsequente Durchsetzung von Richtlinien, für die Arbeit verwendeten persönlichen Geräten, nicht überwachten Cloud-Infrastrukturen und veralteten Geräten, die nicht mehr gewartet werden. Die Untersuchungen der Anbieter zeigen insbesondere:
- 1Password:Dokumentiert die unzureichende Kontrolle von Software- und Zugriffsrechten für persönliche Geräte:
- 92 % der Unternehmensrichtlinien verlangen eine IT-Genehmigung für Software, aber nur bei 59 % wird sie durchgesetzt.
- 34 % der Beschäftigten verwenden nicht genehmigte Anwendungen oder Software.
- 17 % der Beschäftigten arbeiten ausschließlich an persönlichen oder öffentlichen Computern.
- Cisco: Verweist auf die häufige Nutzung persönlicher Geräte und die Gefahren nicht verwalteter Clouds:
- 43 % der Beschäftigten verwenden nicht verwaltete Geräte für den Zugriff auf Unternehmensnetzwerke.
- 20 % der Arbeitszeit von Beschäftigten wird in Unternehmensnetzwerken verbracht.
- 27 % aller Angriffe schürfen Kryptowährungen, meist auf nicht überwachten Cloud-Systemen.
- CrowdStrike: Beobachtet den wichtigsten Angriffsvektor im Jahr 2023 und prognostiziert die Ziele für 2024:
- Nicht verwaltete Netzwerkgeräte (Edge-Gateway, Firewall, virtuelles privates Netzwerk/VPN) blieben 2023 der am häufigsten beobachtete, ausgenutzte Vektor für den Erstzugriff.
- Angreifer werden Netzwerkperipheriegeräte ins Visier nehmen: netzwerkgebundene Speicher (NAS), Backup-Speicher, Telefone, Netzwerkgeräte und nicht mehr unterstützte Anlagen.
- Pentera:Konzentriert sich auf die von Unternehmenskunden genannten häufigsten Ursprünge von Datenschutzverletzungen:
- 60 % Remote-Geräte.
- 54 % lokale Infrastruktur.
- 50 % Cloud-Ziele.
- Sophos:Stellt fest, dass ungeschützte Geräte den primären Einstiegspunkt für Angriffe auf KMU bilden.
Einige nicht verwaltete Geräte können keine installierten technischen Kontrollen unterstützen, und Unternehmen installieren solche Kontrollen häufig nicht auf Geräten von Beschäftigten. Dennoch können verschiedene Sicherheitsprodukte auch für nicht verwaltete Geräte Abwehrmaßnahmen bereitstellen.
Schutz nicht verwalteter Geräte
Viele Sicherheitstools tragen zum Schutz vor nicht verwalteten Geräten bei. Der erste Schritt könnte jedoch darin bestehen, die IT zu autorisieren, Geräte zu sperren und die Anforderung durchzusetzen, dass die IT alle Softwareinstallationen genehmigen muss. Dieser einfache Schritt erschwert die Installation von Malware und wird durch weitere Tools ergänzt, die entweder Anlagen verwalten oder den Datenverkehr überwachen, etwa:
- IT-Anlagenverwaltung (ITAM): Identifiziert, erfasst und verwaltet Geräte in der Organisation, um Softwarelizenzen zu verfolgen, Updates zu verwalten und Anomalien zu erkennen.
- Systeme zur Erkennung oder Verhinderung von Eindringversuchen (IDS/IPS): Überwacht den Netzwerkverkehr auf bekannte bösartige Pakete, Angriffsmuster und andere Anzeichen einer Kompromittierung.
- Netzwerkzugriffskontrolle (NAC): Prüft den Gerätestatus und autorisiert Benutzer, die auf das Netzwerk zugreifen möchten; kann Geräte, die eine Behebung benötigen, in Quarantäne verschieben.
- Netzwerküberwachung: Verfolgt Verhalten, Datenverkehr und Zustand lokaler und cloudbasierter Netzwerkkomponenten auf Anzeichen von Ausfällen und einer bösartigen Kompromittierung.
- Segmentierung oder Mikrosegmentierung: Trennt das Netzwerk und kann den Zugriff von Benutzern, Anwendungen und Geräten zwischen Segmenten detailliert steuern.
Ausgereiftere Organisationen können einen robusteren Schutz einsetzen, etwa:
- Cloud-Sicherheit: Setzt cloudnative oder cloudspezifische Sicherheitsmechanismen ein, um die Cloud-Infrastruktur und -Ressourcen zu überwachen und vor Angriffen zu schützen.
- Sicherheit des Internets der Dinge (IoT): Bietet Schutz für Peripheriegeräte und Geräte, die keinen geräteinternen Sicherheitsschutz (Antivirus usw.) unterstützen können.
- Sicherer Service-Edge oder Secure Access Service Edge (SASE): Erweitert den Schutz über das lokale Netzwerk hinaus, um Remote- und Cloud-Ressourcen abzusichern.
Cybersicherheitsvorsorge: ein Priorisierungsproblem
Organisationen planen, sicher zu sein, und dennoch kommt es weiterhin zu Datenschutzverletzungen. Es ist immer verlockend, die Budgets dafür verantwortlich zu machen, doch die meisten CISOs sind zuversichtlich, was ihre Budgets betrifft, und haben bereits erhebliche Ressourcen bereitgestellt. Leider zeigen die Anbieterumfragen, dass die eingesetzten Tools Teams überlasten, die bereits Schwierigkeiten haben, offene Stellen zu besetzen, und dass viele Schwachstellen weiterhin nicht behoben sind.
Viele Anbieter versuchen, das Personalproblem mit durch KI oder ML unterstützter Automatisierung zu lösen. Das Priorisierungsproblem wird jedoch wahrscheinlich bestehen bleiben, bis Anbieter mehr Transparenz bei Schwachstellen schaffen und Organisationen integriertes Risikomanagement praktizieren, um Prioritäten mit den gravierendsten Auswirkungen auf das Unternehmen zu verknüpfen. Betrachten wir die Finanzierung, Warnmeldungen, den Fachkräftemangel und die nicht behobenen Schwachstellen nun genauer.
Finanzierte Cybersicherheitsprogramme, aber weiterhin unvollständig
Bei der Budgetplanung zeigen die Anbieterberichte eine relative Stärke:
- Cisco: Befragte eine große Zahl von Unternehmen weltweit und stellte fest:
- 97 % planen, ihre Ausgaben zu erhöhen.
- 80 % fühlen sich bei der Abwehr mäßig bis sehr zuversichtlich.
- Pentera: Konzentrierte sich auf CISOs großer Unternehmen mit mindestens 1.000 Beschäftigten:
- 53 % berichten von sinkenden oder stagnierenden IT-Sicherheitsbudgets für 2024.
- 1,27 Millionen US-Dollar pro Jahr beträgt das durchschnittliche IT-Sicherheitsbudget.
- 51 % verzeichneten in den vergangenen 24 Monaten Sicherheitsverletzungen.
- 1Password: 24 % der befragten kleinen und mittleren Unternehmen bezeichnen ihre Budgets als unzureichend.
Während viele große Unternehmen also ihre Ausgaben nicht erhöhen oder kürzen, plant das durchschnittliche Unternehmen, die Ausgaben zu steigern, und gibt sich zuversichtlich. Selbst bei kostenbewussten kleinen und mittleren Unternehmen bezeichnen mehr als drei Viertel ihr Budget als ausreichend. Doch trotz eines gewissen Maßes an Zuversicht rechnen die meisten Sicherheitsmanager ebenfalls mit einem Scheitern:
- 1Password: 79 % der Sicherheitsexperten halten ihren Sicherheitsschutz nicht für ausreichend.
- Cisco: Stellte ähnliche Einschätzungen von Managern fest und untersuchte Details zu Sicherheitsverletzungen:
- 73 % rechnen in den nächsten 12 bis 24 Monaten mit einer Betriebsunterbrechung.
- 52 % gaben an, dass frühere Sicherheitsverletzungen ihre Organisation mindestens 300.000 US-Dollar gekostet haben.
- 12 % gaben an, dass frühere Sicherheitsverletzungen 1 Million US-Dollar oder mehr gekostet haben.
Schäden durch Sicherheitsverletzungen in Höhe von 300.000 bis 1 Million US-Dollar können für einige innerhalb der Risikotoleranz liegen, und viele rechnen möglicherweise damit, die Schäden durch eine Cyberversicherung. Dennoch stellt die Herausforderung, den Schaden eines Vorfalls auf die Versicherungssumme zu begrenzen, erhebliche Probleme dar, auf die wir weiter unten eingehen.
Überlastung durch Warnmeldungen
1Password stellte fest, dass 32 % der befragten Sicherheitsexperten im vergangenen Jahr Sicherheits-Tools oder -Anbieter zugunsten von Lösungen gewechselt haben, die vollständigere End-to-End-Lösungen bieten. Der Grund für diesen Wechsel liegt in der bereits vorhandenen durchschnittlichen Anzahl von Tools und Warnmeldungen:
- 1Password: Untersuchte die Reaktionsfähigkeit im Sicherheitsbereich:
- 69 % reagieren zumindest teilweise reaktiv.
- 61 % werden in zu viele widersprüchliche Richtungen gezogen.
- Cisco: Untersuchte die Anzahl der Sicherheitslösungen im Security-Stack:
- 67 % verfügen über mindestens 10 spezialisierte Sicherheitslösungen.
- 25 % verfügen über mindestens 30 spezialisierte Sicherheitslösungen.
- 80 % räumen ein, dass mehrere Lösungen die Erkennung, die Reaktion auf Vorfälle und die Wiederherstellung verlangsamen.
- Pentera: Analysierte die Sicherheitslösungen und Warnmeldungen der am besten finanzierten Unternehmen:
- 89 % der Unternehmen mit mehr als 1.000 Beschäftigten verfügen über mindestens 20 Sicherheitslösungen.
- 21 % verfügen über mindestens 76 spezialisierte Sicherheitslösungen.
- 90 % berichten von mindestens 250 Sicherheitsereignissen pro Woche.
- 30 % berichten von mindestens 1.000 Sicherheitsereignissen pro Woche.
Die große Zahl an Tools erzeugt eine Flut von Warnmeldungen (Sicherheitsvorfälle, zu behebende Schwachstellen usw.) und zieht Teams in widersprüchliche Richtungen. Große Teams schaffen es möglicherweise, genügend Fortschritte zu machen, um proaktiv zu werden, doch die meisten Teams bleiben unterbesetzt.
Unzureichende Fachkräfte
Viele Cybersicherheitsinitiativen kommen aufgrund unzureichender Personalstärke nicht voran:
- 1Password: 21 % sind unterbesetzt, bei 20 % fehlen internes Wissen oder entsprechende Fähigkeiten.
- Cisco: 90 % nennen einen Fachkräftemangel, wobei bei 46 % mindestens 10 Stellen im Sicherheitsteam unbesetzt sind.
- Pentera: 42 % führen aufgrund der Verfügbarkeit von Penetrationstestern nicht häufiger Penetrationstests durch.
Personalmangel führt zu einer Reihe von Problemen. Die offensichtlichsten Fehler sorgen für Schlagzeilen, etwa die Passwortprobleme bei Okta-Kunden (2022), weil das Personal rund um die Uhr erreichbar bleiben muss. Die meisten Fehler bleiben als verborgene Risiken bestehen, die nur darauf warten, ausgenutzt zu werden – insbesondere in Form offengelegter Schwachstellen.
Offengelegte Schwachstellen
Die meisten Sicherheitsteams machen sich am meisten Sorgen über Zero-Day-Angriffe, die ohne Vorwarnung zuschlagen. Bekannten und nicht behobenen Schwachstellen sollte jedoch deutlich mehr Aufmerksamkeit gelten:
- 1Password: 24 % haben Schwierigkeiten, bei Patch- und Update-Zyklen auf dem neuesten Stand zu bleiben.
- Flashpoint: Untersuchte den Schweregrad und die Ausnutzung von Schwachstellen:
- 52 % der Schwachstellen werden als hochriskant bis kritisch eingestuft.
- Für 35 % der Schwachstellen sind öffentlich bekannte Exploits vorhanden.
- Pentera: Untersuchte, wie Sicherheitsexperten priorisieren, welche Schwachstellen vorrangig behandelt werden sollen:
- 34 % basieren dies auf den geschäftlichen Auswirkungen.
- 40 % basieren dies auf CVSS-Scores.
- 44 % basieren dies auf der Risikobewertung des Anbieters.
Fast eine von vier Organisationen hat Schwierigkeiten, mit dem Patchen Schritt zu halten. Das klingt zunächst akzeptabel, bis eine Organisation Anbieter und Zulieferer berücksichtigt. Plötzlich tritt das Risiko durch Dritte deutlicher hervor, wenn es wahrscheinlich wird, dass zumindest ein Teil jeder Lieferkette offengelegte Schwachstellen aufweist.
Zusätzlich priorisieren zwei von fünf Unternehmen auf Grundlage formaler Schwachstellenbewertungen. Flashpoint weist jedoch darauf hin, dass mehr als 100.000 Schwachstellen keine Tracking-ID besitzen, darunter auch solche prominenter Anbieter wie Apache, Google, Microsoft und Zoho. Angreifer nutzen Hunderte dieser nicht erfassten Schwachstellen aktiv in freier Wildbahn aus, und darin sind umstrittene Schwachstellen wie die Offenlegung des KI-Frameworks ShadowRay nicht einmal enthalten.
Penetrationstests können sowohl offengelegte als auch nicht anerkannte Schwachstellen aufdecken, doch die meisten Penetrationstests decken nicht die gesamte Organisation ab.
Teilweise Penetrationstests
Penetrationstests überprüfen bestehende Kontrollen, decken Fehler auf und machen offengelegte Ressourcen sichtbar, bevor ein Angreifer sie ausnutzen kann. Dennoch stellt Pentera fest, dass selbst gut finanzierte Organisationen Schwierigkeiten haben, ausreichend Penetrationstests durchzuführen:
- 73% ändern Systeme in einem Quartal erheblich, während nur 40 % vierteljährlich Penetrationstests durchführen.
- Organisationen testen ihre Infrastruktur selektiv:
- 49% testen Cloud-Ressourcen.
- 49% testen extern erreichbare Ressourcen.
- 44% testen priorisierte Ressourcen im internen Netzwerk.
- 15% testen einzelne Anwendungen.
- 31% führen Penetrationstests durch, um den potenziellen Schaden eines erfolgreichen Angriffs zu bewerten.
Wenn selbst die am besten finanzierten Organisationen Schwierigkeiten haben, wird leicht verständlich, warum Sicherheitsverletzungen weiterhin häufig vorkommen. Fast eine von drei Organisationen, die Penetrationstests durchführen, tut dies nachträglich im Rahmen einer Untersuchung einer Sicherheitsverletzung. Dies zeigt den Preis, den Unternehmen für offengelegte Schwachstellen, unterbesetzte Teams und eine Überlastung durch Warnmeldungen zahlen müssen: Sie holen ständig nur auf, statt Sicherheitsverletzungen einen Schritt voraus zu sein.
Über die Quellen
Dieser Artikel stützt sich auf acht Anbieterberichte zu Trends des Jahres 2023 von 1Password, Cisco, CrowdStrike, Flashpoint, Google Threat Analysis Group/Mandiant, NetScout, Pentera und Sophos:
- 1Password State of Enterprise Security Report 2024: Befragte 1.500 Angestellte, darunter 500 Sicherheitsexperten und 300 Manager, aus Unternehmen aller Größen.
- 2024 Cisco Cybersecurity Readiness Index: Deckt 8.136 Sicherheitsverantwortliche des privaten Sektors in 30 globalen Märkten ab und umfasst kleine, mittelgroße und große Unternehmen.
- CrowdStrike 2024 Global Threat Report: Trägt Daten und Erkenntnisse aus den weltweit eingesetzten Cybersicherheitstools und von den Threat-Hunting-Teams zusammen.
- Flashpoint 2024 Global Threat Intelligence Report: Untersucht die aktuelle Bedrohungslage auf Grundlage öffentlicher und proprietärer Threat-Intelligence-Daten aus dem Jahr 2023.
- Google Threat Analysis Group / Mandiant Year in Review of Zero-days: Präsentiert Daten zu Zero-Days aus öffentlichen Quellen sowie zusätzliche Einblicke von Google-Experten.
- NetScout DDoS Threat Report: Fasst Daten aus der ATLAS-Telemetrieplattform von NetScout und zu den DDoS-Bedrohungsreaktionen des Jahres 2023 zusammen.
- Pentera 2024 State of Pentesting: Befragt 450 Sicherheitsexperten in Unternehmen mit mindestens 1.000 Beschäftigten, die über etablierte Penetrationstestverfahren verfügen.
- 2024 Sophos Threat Report: Analysiert die X-Ops-Daten von Sophos für deren Kunden aus dem Bereich der kleinen und mittleren Unternehmen, die 75 % der Incident-Response-Dienste des Teams ausmachen.
Fazit: Der aktuelle Stand der Cybersicherheit muss verbessert werden
Die Berichte aus dem Jahr 2023 zeichnen das Bild einer akzeptablen, aber keineswegs herausragenden Cybersicherheitslage, in der Sicherheitsexperten fast ebenso zuversichtlich mit einer Betriebsunterbrechung rechnen (73 %) wie hinsichtlich ihrer Bereitschaft (80 % mäßig bis sehr zuversichtlich). Natürlich liefern Fachkräftemangel, eine Überlastung durch Warnmeldungen und offengelegte Schwachstellen Entschuldigungen für Sicherheitsverletzungen und Gründe für Sicherheitsverletzungen.
Es gibt viele Lösungen, doch die richtige Lösung hängt von der aktuellen Netzwerkarchitektur, den bestehenden Sicherheitsinvestitionen und der Vereinbarkeit mit den vorhandenen Strategien ab. Einige sollten KI einsetzen, um die Behebung zu automatisieren, andere sollten Plattformen nutzen, um Warnmeldungen zu konsolidieren, und wieder andere sollten Sicherheitsdienstleistungen an Managed Security Service Provider (MSSPs) auslagern. Um 2024 erfolgreich zu gestalten, sollten Sie jetzt Optionen prüfen, um Ihre Organisation von einem reaktiven zu einem vorbereiteten Zustand zu führen.
Wenn Sie die Outsourcing-Option für die Sicherheit erkunden möchten, lesen Sie mehr über Managed Security Service Provider (MSSPs).