

















インシデント対応とは、組織内のセキュリティインシデントに対処・管理するための体系的な手法です。事象の影響を最小限に抑えて調査し、通常の業務を復旧することを目的とします。
インシデントがアラートや監視によって発見されると、対応チームは直ちに行動を開始し、被害への対処と拡大防止にあたります。感染したシステムの切断、サービスの無効化、不審な接続の遮断などを行う場合があります。また、対応チームはインシデントを調査し、脅威の性質や悪用された脆弱性を特定するために証拠を収集して原因を分析します。コミュニケーションも重要です。対応チームは、経営陣、ITスタッフ、被害者、法執行機関など、関係者全員に情報を共有します。
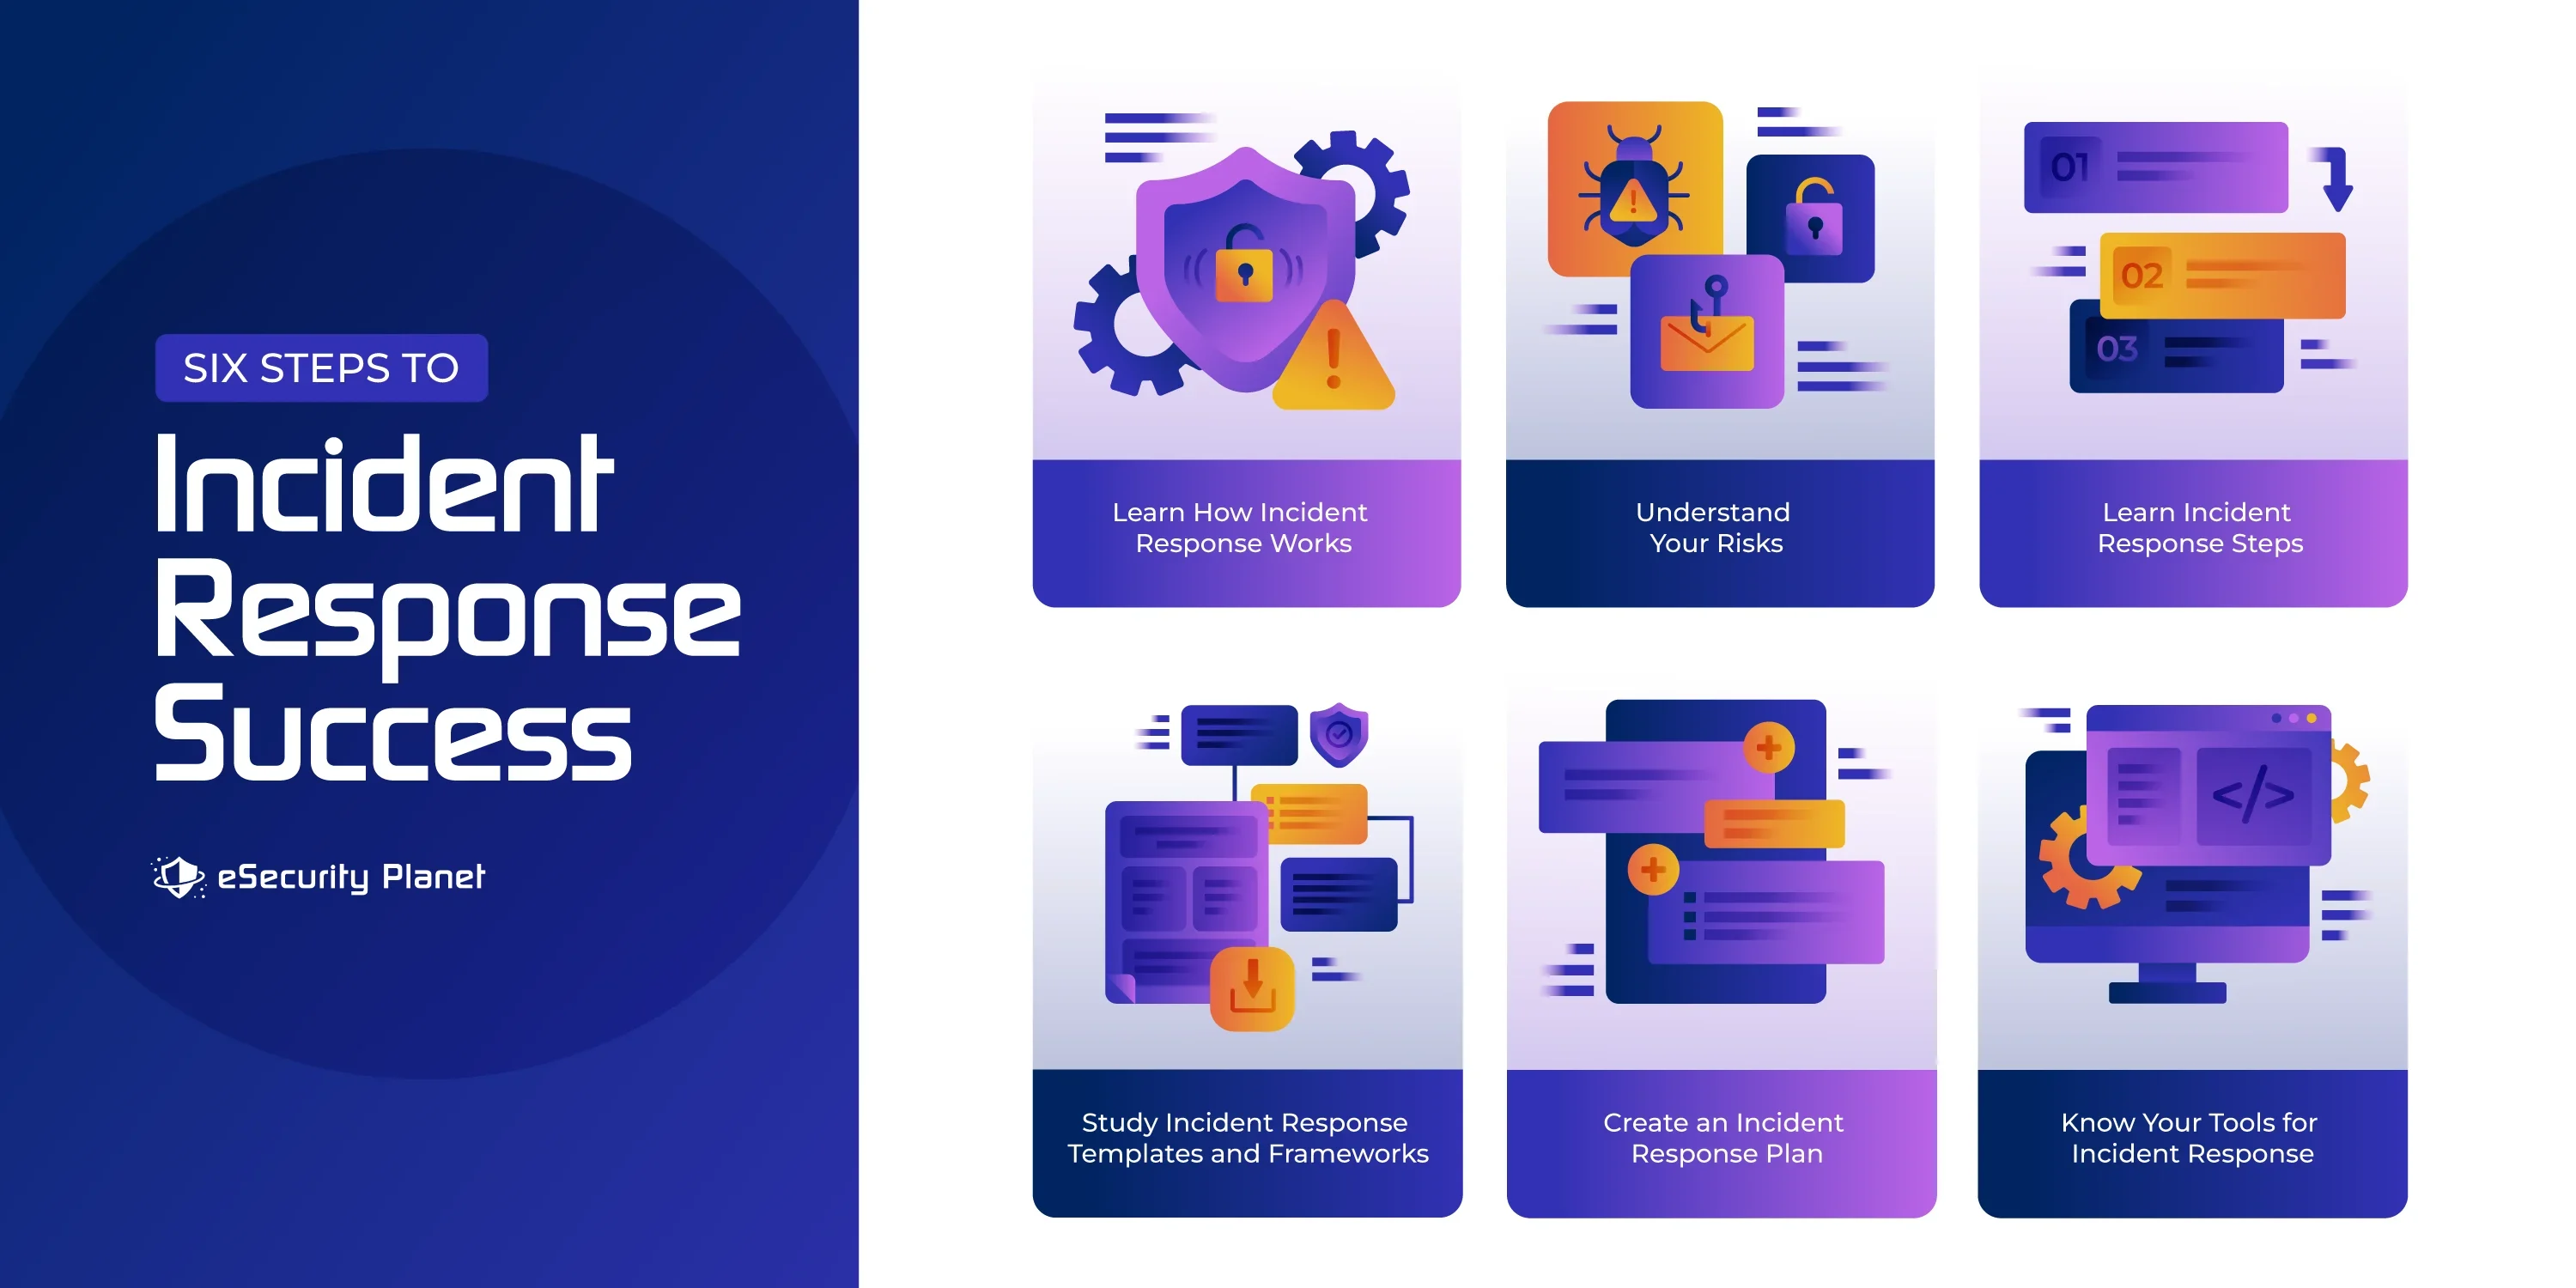
次の項目へジャンプ:
- インシデント対応の仕組み
- セキュリティインシデントの代表的な10種類
- インシデント対応の手順
- インシデント対応計画に含めるべき内容
- インシデント対応計画テンプレート6選
- NISTとSANSのインシデント対応フレームワーク
- インシデント対応に使われるソフトウェアとは?
- まとめ:インシデント対応への備え
インシデント対応の仕組み
組織内のインシデント対応は、多くの場合、進行中のセキュリティインシデントを迅速に特定・対処し、潜在的なセキュリティリスクを事業部門に通知する専門のセキュリティチームにかかっています。こうした献身的な防御担当者には、十分な準備と綿密な対応計画が必要です。小規模な組織では、インシデント発生時にITスタッフが別の役割を担わなければならない場合もあります。いずれの場合も、準備が重要です。
データ侵害やサイバー攻撃を阻止するには、組織はインシデント対応の訓練を実施しなければなりません。効果的なインシデント対応では、攻撃の種類と規模を迅速に把握し、影響を受けたシステムを調査し、攻撃元を断ち、影響を受けたシステムやネットワークを隔離して潜在的な被害を封じ込め、さらなる侵害を防ぐ必要があります。
差し迫った危険を排除した後、インシデント対応活動は本格的な修復へと移行し、問題の根本原因を特定して緊急の是正措置を講じます。これにより、将来同様の事象が再発する可能性を低減できます。
インシデント対応には、インシデント後の状況を詳細に評価する作業も含まれ、その中で継続的な学習プロセスが進められます。対応を分析し、対策の有効性を評価し、改善すべき領域を特定することで、組織はセキュリティ体制をさらに強化し、将来起こり得るインシデントに備えられます。
こちらもお読みください:
セキュリティインシデントの代表的な10種類
サイバー脅威は変化し続けており、単独の孤立した攻撃として現れることもあれば、複数の攻撃が同時に発生することもあります。この10種類の代表的なセキュリティインシデントを理解することで、デジタル環境の安全を確保する防御を強化できます。
- 内部関係者による脅威:これは、組織内で正規のアクセス権を持つ人物が、その権限を悪用して意図的または意図せずに組織のセキュリティ、システム、データに損害を与えるリスクを指します。
- マルウェア:コンピューターシステムやデータに損害を与え、データ、認証情報などの重要な情報を盗み出すことさえある悪意のあるソフトウェアです。マルウェアには、ウイルス、トロイの木馬、ランサムウェアなど、さまざまな種類があります。
- フィッシング攻撃:偽メールや偽サイトなどの欺瞞的な手法によって、クレジットカード情報や決済情報、パスワード、ログイン認証情報などの機密情報を開示するよう個人を誘導します。
- ランサムウェア攻撃:ランサムウェアは、被害者のファイルを暗号化し、復号鍵と引き換えに身代金を要求する恐喝攻撃です。企業に大きな業務停止やデータ損失をもたらすことが多く、最近では、身代金が支払われなければ機密データを公開すると脅し、データを窃取する手口へと変化しています。
- マルバタイジング:有料検索結果を含む正規の広告ネットワークを通じて配信される悪意のある広告です。ユーザーを感染したWebサイトへ誘導したり、マルウェアのダウンロードを開始させたりする可能性があります。
- 分散型サービス拒否攻撃: DDoS攻撃は、ボットネットを使って標的のネットワークやWebサイトに大量のトラフィックを送りつけ、正規ユーザーがアクセスできない状態にします。
- ソーシャルエンジニアリング攻撃:機密情報やシステムへの不正アクセスを得るために、個人を巧みに操る手法です。おとり、口実の偽装、なりすましなどがあります。
- データ侵害:データ侵害とは、権限のない人物が個人情報、クレジットカード情報などの決済情報、知的財産などの機密データにアクセスすることです。
- パスワード攻撃:総当たり攻撃、辞書攻撃、認証情報の詰め込み攻撃など、パスワードの入手や解読を試みるさまざまな手法があります。市場には、パスワードの保護に役立つパスワード管理ソリューションが複数提供されており、パスキーも利用できます。
- Webアプリケーション攻撃:Webアプリケーションへの攻撃や、クロスサイトスクリプティング(XSS)、SQLインジェクション、クロスサイトリクエストフォージェリ(CSRF)、サーバーサイドリクエストフォージェリ(SSRF)などの脆弱性を通じて、攻撃者はユーザーの機密情報に不正アクセスし、Webサイトのデータを侵害・改ざんしたり、機能を妨害したりできます。
こちらもお読みください:
インシデント対応の手順
インシデントにあらかじめ備えることで、事業を円滑に運営し、リスク、セキュリティ侵害、予期せぬ業務中断から守ることができます。綿密なインシデント対応戦略を策定し、計画の有効性を確保する主要な要素を特定して組み込むことが重要です。
- 準備:包括的なインシデント対応計画の策定、チームメンバーへの教育、潜在的なリスクを抑えるための予防措置の実施を行います。
- 特定:サイバー事象の種類と範囲をできるだけ早く把握・評価し、影響を受けたシステム、ネットワーク、データを特定します。
- 封じ込め:インシデントを認識したら、影響を軽減し、影響を受けたシステムやネットワークを隔離して拡大を防ぐため、緊急の措置を講じます。
- 根絶:インシデントの根本原因に対処し、有害な存在をすべて排除して、影響を受けたシステムやネットワークを通常の稼働状態に戻します。
- 復旧:データの復旧、システムの再構成、事業継続など、通常のサービスを回復することに重点を移します。
- 学習:インシデントの解決後、原因を特定し、脆弱性を明らかにして、将来同様の問題を防ぐための対策を導入するため、詳細な分析を行います。
- 再テスト:最後のステップとして、システムとネットワークを入念に評価し、セキュリティ修正の有効性と、インシデント対応計画の包括性および信頼性を確認します。
詳しく読む:インシデント対応プロセスとフレームワークの7つの手順
インシデント対応計画に含めるべき内容
組織のインシデント対応計画の範囲や具体的な内容は、インフラの規模と複雑さ、事業運営の性質、データの機密性、規制要件、業界に関連する固有の脅威や脆弱性など、複数の要因によって異なります。インシデント対応計画には、次のような一般的な要素を含めます。
- はじめに:インシデント対応計画の目的と関係者の概要。
- システム概要:インシデント対応の対象となる重要なシステムとネットワークインフラの説明。
- アーキテクチャモデル:想定される攻撃対象領域を把握するために使用する、ネットワークとシステムアーキテクチャの図または説明。
- システムハードウェアインベントリ:インシデント調査に役立つ、ハードウェアコンポーネント、デバイス、構成の詳細な一覧。
- 監査ログ:システムの活動を追跡し、フォレンジック調査を支援するために使用するログシステムに関する情報。
- システム連絡先: インシデント対応チームのメンバーや外部の関係者など、関係する連絡先とその担当業務の一覧。
- 対応手順/プロセス:さまざまな事象に対応する際に実施すべき手順を説明したステップ形式のガイド。
- セキュリティイベントの確認:セキュリティイベントの発生を確認・検証するための基準と方法。
- 影響の評価:インシデントがシステム、データ、業務に直ちに及ぼす影響を評価する手法。
- ISOへのエスカレーション:情報セキュリティ責任者(ISO)など、上位の管理者に問題を報告する手順。
- P3/P4データインシデント対応活動:データ侵害プロトコルに従い、機密データ(P3/P4)に関わる事象への対応を支援する手順。
- P1システムの修復:P1システム(セキュリティレベルが低い)に影響を及ぼす重大なインシデントに対処・復旧し、迅速な解決を図るためのガイドライン。
インシデント対応計画テンプレート6選
ニーズに最適なインシデント対応テンプレートは、組織の業界、規模、規制要件、固有のニーズなど、さまざまな要因によって異なります。ここでは、インシデント対応計画に利用できる優れたモデルを紹介します。多くはダウンロード可能な文書に直接リンクしており、それぞれの強みと用途も説明します。次のセクションでは、特によく知られているNISTとSANSの2つを詳しく取り上げます。
- NIST(無料テンプレートはこちら):米国国立標準技術研究所(NIST)は、サイバーセキュリティとインシデント対応のための包括的で高く評価されているフレームワークを提供しています。
- SANS(無料テンプレートはこちら):SANSは、テンプレートやマニュアルを含む、インシデント対応のためのさまざまなリソースを提供しています。資料は実践的で、現実のシナリオに即している点が評価されています。
- Cynetインシデント対応テンプレート(無料テンプレートはこちら):Cynetが提供する、比較的シンプルで分かりやすいテンプレートで、コンプライアンスにも重点を置いています。
- カリフォルニア州技術局インシデント対応計画(無料テンプレートはこちら):わずか4ページですが、どのインシデント対応計画にも盛り込むべき重要な問いを提示しています。
- カリフォルニア大学バークレー校(無料テンプレートはこちら):わずか7ページの優れたモデルで、インシデント対応のエスカレーションと機密データに重点を置いています。
- ミシガン州(無料テンプレートはこちら):非常に優れたテンプレートで、インシデントの重大度を重視している点が特徴です。
一般に、NISTのフレームワークは高く評価されており、インシデント対応計画を策定する際の出発点として最適なことが多く、SANSも評価の高いガイダンスを提供しています。ただし、いずれも一読する価値があります。最適な選択肢、または組み合わせは、組織固有のニーズや状況によって異なります。また、どのテンプレートも、具体的な要件に合うよう調整・カスタマイズする必要があります。
NISTとSANSのインシデント対応フレームワーク
米国国立標準技術研究所(NIST)とSANS Instituteは、サイバーセキュリティ分野を代表する2つの組織です。両組織は、インシデント対応を含むさまざまなフレームワークを策定し、分野のあり方を形作る重要な役割を担っています。こうした広く認知されたフレームワークに従うことで、組織はセキュリティ体制を強化し、リスクを軽減するとともに、より安全なデジタル環境を構築できます。
NISTのインシデント対応手順
ステップ1:準備
インシデント対応チームの設置、役割と担当業務の明確化、インシデント対応ポリシーと手順の策定、定期的なトレーニングと訓練の実施などが準備フェーズに含まれます。
ステップ2:検知と分析
検知と分析のフェーズでは、組織がネットワークとシステムを監視し、問題の可能性を示す兆候を探します。事象が発見されると、その種類、範囲、影響を特定するために調査します。証拠の収集、原因の特定、組織に対する危険性の評価などを行います。
ステップ3:封じ込め、根絶、復旧
事象が確認されたら、その影響を制限・軽減するための緊急措置を講じます(封じ込め、根絶、復旧)。そのために、感染したシステムを隔離し、悪意のあるコンポーネントを排除し、バックアップデータを復元して、通常の業務を再開します。
ステップ4:インシデント後の活動
インシデントの解決後、組織は、インシデント後の包括的なレビューの実施、得られた教訓の整理、インシデント対応計画と手順の更新、将来のインシデント対応能力を高めるための関係者との情報共有など、インシデント後の活動を行います。
SANSのインシデント対応手順
ステップ1:準備
SANSのインシデント対応プロセスの最初のステップは、準備を行うという点でNISTと似ています。インシデント対応ポリシーと手順の策定、インシデント対応チームの編成、役割と担当業務の定義、適切なツールとリソースの確保などが含まれます。
ステップ2:特定
このステップの目的は、インシデントを特定し、その存在を確認することです。組織はデータを収集し、調査を実施して分析を行い、インシデントの性質と範囲を明らかにします。
ステップ3:封じ込め
事象が確認された直後に、拡大を阻止し、さらなる被害を抑えるための措置を講じます。脆弱なシステムの停止、有害な活動の制限、不正な侵入の防止などを行います。
ステップ4:根絶
このステップでは、影響を受けたシステムから、マルウェアや不正アクセス経路など、インシデントの痕跡をすべて除去します。さらなる事象の発生を防ぐため、脆弱性の修正、侵害されたアカウントの削除、システムの再構成などが必要になる場合があります。
ステップ5:復旧
事象を排除した後は、影響を受けたシステムを復旧し、通常どおり業務を行える状態に戻すことに重点を移します。システムの再構成、バックアップからのデータ復元、正常に動作することを確認するための入念なテストなどを行います。
ステップ6:教訓
最後のステップでは、インシデント対応手順を評価し、改善が必要な領域を特定して、事象から教訓を得るための事後評価を行います。将来的に組織全体のインシデント対応能力を向上させるため、この段階でインシデント対応計画と手順を更新し、得られた教訓を記録します。
インシデント対応に使われるソフトウェアとは?
インシデント対応に利用できるソフトウェアやセキュリティツールはさまざまで、組織の具体的なニーズや好みによって異なります。ここでは、インシデント対応で一般的に使われるツールを紹介します。
セキュリティ情報イベント管理(SIEM)システム
SIEMシステムはさまざまなソースからセキュリティイベントとログを集約・分析し、リアルタイムの監視、脅威検知、インシデント対応機能を提供します。攻撃の進行を特定するのに役立つアラートや、攻撃を調査するためのログファイル分析機能も備えています。
インシデント対応プラットフォーム(IRP)
インシデント対応プラットフォームは、インシデント管理、連携、ワークフローの自動化を一元的に提供します。インシデント対応活動の文書化、追跡、オーケストレーションを支援します。
フォレンジックツール
デジタルフォレンジックツールは、インシデントに関係するデジタル証拠の収集と分析に役立ちます。ログファイルなどの証拠から、インシデントの根本原因と影響を特定します。調査や攻撃後の分析を支援し、将来的な法的措置に備えて証拠を保全します。
エンドポイント検知・対応(EDR)システム
エンドポイント検知・対応(EDR)ツールはログファイルを収集し、エンドポイントの活動を分析して、不審な挙動や侵害の兆候を検知します。また、初期の封じ込めに向けた措置を自動的に実行することもできます。
脅威インテリジェンスプラットフォーム(TIP)
脅威インテリジェンスプラットフォームは、新たな脅威、悪意のある攻撃者、侵害の兆候に関する最新情報を組織に提供します。実行可能なセキュリティ情報とインテリジェンスを提供し、想定される攻撃に備えることで、インシデント対応能力の向上に役立ちます。
まとめ:インシデント対応への備え
インシデント対応は、セキュリティ上の問題に対処・管理するための体系的な方法です。プロセスには、準備、検知と分析、封じ込めと軽減、調査とフォレンジック、コミュニケーションと報告、復旧が含まれます。優れたインシデント対応計画の目的は、事象の影響を抑え、原因を特定し、業務を正常な状態に戻すことです。
インシデント対応戦略は各組織のニーズに合わせて策定し、さまざまなセキュリティおよび対応ソリューションで支える必要があります。インシデント対応は反復的なプロセスであり、将来の問題に効率よく対処するには、継続的なテスト、トレーニング、改善が欠かせません。
詳しく読む: