

















適切に設計されたインシデント対応(IR)計画は、組織がデータ、評判、業務を保護するうえで役立つ強力なツールです。サイバーセキュリティインシデントへの備え、検知、復旧に向けた明確で文書化されたプロセスを提供します。
IR計画を適切に策定すると、次のことが可能になります。
- ダウンタイムと業務の中断を最小限に抑える。
- 機密情報を損失や漏えいから保護する。
- 規制要件を満たし、財務上および法的なリスクを軽減する。
- プレッシャーのかかる状況でもチームを効果的に連携させる。
- 得られた教訓を蓄積し、時間をかけて防御を強化する。
初めて計画を策定する場合でも、既存の計画を更新する場合でも、インシデント対応計画の作成方法を理解しておけば、脅威が発生した際に組織が迅速かつ自信を持って行動できるようになります。導入を容易にするため、環境に合わせてカスタマイズできる無料のインシデント対応計画テンプレートをダウンロードすることもできます。
NISTとSANSのインシデント対応モデルを比較する
効果的なインシデント対応戦略を設計する際は、構造と柔軟性の両方を備えたフレームワークを選びましょう。
広く利用されている選択肢には、NIST Computer Security Incident Handling Guide SP 800-61とSANS Incident Response Frameworkがあります。
いずれもセキュリティインシデントに対応するための明確で反復可能な手順を示していますが、重点の置き方と粒度には若干の違いがあります。準備、検知、封じ込め、復旧に対する各フレームワークのアプローチを理解することで、組織は業務上のニーズや規制上の義務に最も適したモデルを選択、あるいは組み合わせることができます。
NIST Computer Security Incident Handling Guide SP 800-61
NIST Computer Security Incident Handling Guideは、セキュリティインシデントへの準備、検知、対応のための体系的なライフサイクルを提供する、広く認知されたフレームワークです。
インシデント対応プロセスを、準備、検知と分析、封じ込め・根絶・復旧、インシデント後の活動という4つの主要フェーズに分けています。これらのフェーズにより、組織は脅威への対応と防御の継続的な強化に向けた、反復可能なロードマップを得られます。
- 準備:インシデント発生前に、ポリシーを策定し、スタッフを訓練し、ツールを導入する。
- 検知と分析:イベントを特定し、インシデントを確認して、その範囲を評価する。
- 封じ込め、根絶、復旧:被害を抑え、脅威を排除し、システムを安全に復旧する。
- インシデント後の活動:調査結果を文書化し、プロセスを改善し、プレイブックを作成して、知見を共有する。
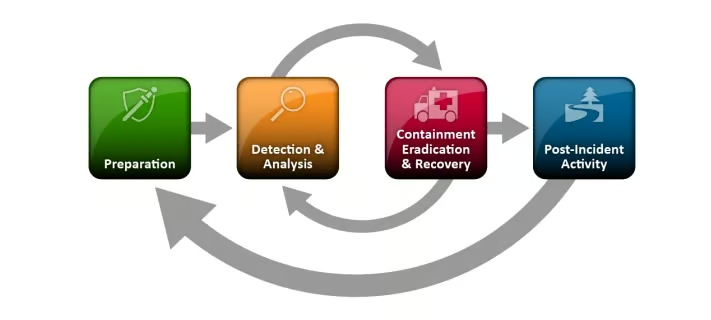
この4つのフェーズに従うことで、組織は規模を問わずサイバーセキュリティインシデントに対応するための、明確で反復可能なプロセスを確立できます。NIST Computer Security Incident Handling Guideは、チームが被害を抑えて迅速に復旧できるよう支援するとともに、継続的な改善を促し、将来の攻撃をさらに迅速に検知・封じ込められるようにします。
SANS Incident Response Framework
インシデント対応計画を構築するためのもう1つのフレームワークが、SANS Incident Response Frameworkです。
実践的で運用を重視したガイダンスで知られるSANSは、準備からインシデント後の分析まで、インシデント発生時にセキュリティチームが従うことのできる明確な段階を示しています。
封じ込め、根絶、復旧をそれぞれ独立した手順に分けることで、戦術面での明確性を高めています。これにより、組織は担当を割り当て、進捗を測定し、対応作業を整理しやすくなります。
次の6つの手順で構成されます。
- 準備: ポリシーを策定し、トレーニングを実施し、インシデント発生時の連絡先と主要なステークホルダーを特定し、机上演習を行い、使用するツールを定義する。
- 特定:インシデントを認識し、妥当性を確認する。
- 封じ込め:拡散を防ぐための短期および長期の戦略を実施する。
- 根絶:根本原因と悪意のある成果物を排除する。
- 復旧:システムを通常運用に戻し、完全性を検証する。
- 得られた教訓:事後検証とプロセス改善を実施する。
どちらか一方のモデルだけを選ぶ必要はありません。多くの組織は、自社の状況に合わせて両方の要素を取り入れています。
インシデント対応計画を作成する手順
インシデント対応計画の範囲、目的、ポリシーを定義する
インシデント対応計画の作成方法を理解するための最初のステップは、その範囲、目的、適用されるポリシーを定義することです。計画を策定する理由、対象となるシステム、アプリケーション、データ、そして組織全体のセキュリティ戦略との整合性を明確にします。インシデントの報告とエスカレーションに関するポリシーに加え、必要に応じて経営幹部の承認を得るための手順も盛り込みましょう。
詳細なインシデント対応計画テンプレートは、改訂履歴、権限、定義、参考資料などのすぐに使えるセクションを備えており、ここで非常に役立ちます。テンプレートをカスタマイズすれば、ステークホルダーの連絡先、重大度マトリクス、明確なインシデント対応ワークフローなど、基礎となる要素をすべて文書に盛り込んでから、技術的な手順に進めます。
IRチームと机上演習を確立する
優れた計画も、それを実行する人々の能力がなければ効果を発揮しません。インシデント対応計画を策定する際は、技術担当の対応要員、フォレンジック専門家、法務担当者、広報担当者、経営幹部の支援者、その他の主要なステークホルダーを含む、部門横断型のチーム編成に注力しましょう。
各メンバーの役割を明確に定義し、重要な機能には代替要員を割り当てます。また、外部とのコミュニケーション(法執行機関への連絡など)に備え、明確な連絡窓口を設定する必要があります。
さらに、机上演習を通じてIR計画をテストし、新たに発生する脅威に組織が効果的に対応できること、またすべてのステークホルダーが、実際のインシデント発生時に自らの責任を理解し遂行できることを確認しましょう。
インシデントの種類を特定し、プレイブックを作成する
次に、ランサムウェア、フィッシング、内部脅威、クラウドの設定ミスなど、自社の環境に最も関連するインシデントの種類と、業界に基づいて想定される脅威を洗い出します。例えば、医療機関は医療機器に対するリスクに直面する一方、酪農場はまったく異なる脅威に対処します。
それぞれについて、検知、封じ込め、根絶、復旧の手順を詳しく記した専用のプレイブックを作成します。プレイブックがあれば、危機発生時の推測に頼る必要がなくなり、対応要員が一貫してポリシーに沿って行動できるようになります。
IRプレイブックの例:受付担当者へのフィッシング攻撃(PHI漏えい)
- 検知と報告
- 受付担当者が不審なメールや通常とは異なるアカウント活動に気づき、セキュリティチームに報告する。
- SOCアナリストがフィッシングの兆候(悪意のあるリンク、認証情報を窃取するサイト)を確認する。
- 封じ込め
- 侵害されたアカウントを直ちに無効化し、アクティブなセッションを取り消す。
- 影響を受けたワークステーションをネットワークから隔離し、さらなるデータアクセスを防ぐ。
- 根絶
- メールボックスから悪意のあるメールを削除し、送信者のドメインをブロックする。
- エンドポイントをスキャンしてマルウェアを検出し、必要に応じて駆除または再イメージ化する。
- 復旧
- ユーザーの認証情報をリセットし、多要素認証を強制する。
- 変更が加えられていた場合は、影響を受けたシステムまたはファイルをクリーンなバックアップから復元する。
- 通知とコンプライアンス
- PHI漏えいの範囲を評価し、コンプライアンスおよび法務チームに通知する。
- 規制当局(HIPAAに基づくOCRなど)に侵害を報告し、必要に応じて影響を受けた患者に知らせる。
- 得られた教訓と予防
- インシデント後のレビューを実施し、プロセス上の不備を特定する。
- スタッフを対象に、内容を絞ったフィッシング対策トレーニングを実施する。
- メールフィルタリングを調整し、PHIに対するアクセス制御を厳格化する。
インシデント対応計画の作成方法を検討する際は、これらのプレイブックをメイン文書に組み込むか、インシデント対応計画テンプレートに添付しましょう。多くのセキュリティツールでは、プレイブックを直接組み込むことができ、インシデント対応の自動化に役立ちます。
監視、検知、復旧の手順を導入する
効果的な監視・検知システムは、成功するIR戦略の基盤です。
セキュリティ情報イベント管理(SIEM)プラットフォーム、エンドポイント検知・対応(EDR)、ログ分析ソリューションなどのツールを導入し、不審な行動を迅速に特定します。
対応要員が、イベントが即時対応を要するインシデントに変わったタイミングを把握できるよう、明確なエスカレーションのしきい値を定義します。
計画には、封じ込め、根絶、復旧のプロセスも記載する必要があります。例えば、感染したエンドポイントの隔離、悪意のあるコードの削除、クリーンなバックアップの復元方法を具体的に定めます。
これらの手順を直接明記することで、チームは被害を最小限に抑え、業務を復旧するための明確で反復可能なプロセスを得られます。
インシデント後のレビューを実施する
インシデント対応計画を作成する最後のステップは、文書を常に更新されるリソースとして維持することです。
インシデントが発生するたびに正式なレビュー会を開催し、根本原因を分析して対応を評価し、改善すべき点を特定します。得られた教訓を文書化し、ポリシーを更新するとともに、新たな脅威や規制要件に基づいてプレイブックを調整します。
計画の関連性を維持するため、定期的なレビューを予定に組み込みましょう。柔軟なインシデント対応計画テンプレートを使えば、計画全体を最初から作り直すことなく、新しいシナリオの追加、連絡先の改訂、バージョン履歴の追跡を簡単に行えます。
強固なインシデント対応計画は、単なる文書ではありません。組織が迅速に行動し、被害を抑え、インシデントのたびに改善していくための、生きたフレームワークです。NISTやSANSのような実証済みのモデルと、環境に合わせたプレイブックを組み合わせることで、準備、検知、復旧を効率化しながら、新たな脅威に備えてチームを整えることができます。
こうした取り組みを最大限に生かすため、最適なインシデント対応ツールとの組み合わせも検討しましょう。これらのツールは、迅速な検知、オーケストレーション、インシデント後の分析を支援します。
無料のインシデント対応テンプレート
サイバーセキュリティ業界を代表する2つの機関が、詳細なインシデント対応テンプレートを提供しています。
- National Institute of Standards of Technology template
- SANS templates(インシデント対応の具体的な領域別に分類)
自社でこのようなテンプレートをコピーして使うのもよいでしょう。ただし、チーム独自の計画を策定する際の参考資料としても役立ちます。特に、チームにこうした計画を作成した経験がなく、業界をリードする専門知識を取り入れたい場合、自社のテンプレートを作成するために活用できるツールです。