

















この1週間はサイバーセキュリティの脆弱性に関する動きが活発で、34件の脆弱なWindowsドライバーと4件のMicrosoft Exchangeの脆弱性が、数多くのセキュリティ上の懸念事項の筆頭となった。
そのほかにも、Kubernetes向けNGINX Ingress Controller、Atlassian Confluence Data CenterおよびServer、Apache ActiveMQで重大な脆弱性が見つかり、後者2つはすでにランサムウェア攻撃の標的となっている。
今週のリストにはQNAPの脆弱性やnpmパッケージのサプライチェーン攻撃も加わり、先週公開された新たなCVSS v4.0脆弱性スコアリングシステムについても取り上げる。
これらのおびただしい数の脆弱性は、強固なパッチ適用と脆弱性管理の実践に加え、全般的なサイバー警戒の必要性を浮き彫りにしている。
2023年10月30日
Kubernetes向けNGINX Ingress Controllerの脆弱性、認証情報窃取につながる可能性
攻撃の種類:NGINX Ingress Controllerで見つかったパスサニタイズのバイパスとインジェクションの脆弱性により、認証情報の窃取、任意のコマンド実行、重要データへのアクセスが可能になる。
問題点:Kubernetesのセキュリティコミュニティが発見した3件の脆弱性は、CVSS深刻度スコアが7.6から8.8に及ぶ。
- CVE-2022-4886(パスサニタイズのバイパス):この深刻度8.8の脆弱性では入力検証が不十分なため、攻撃者はIngress ControllerからKubernetes APIの認証情報を盗み、設定を変更して認証プロセスを侵害し、サービスアカウントトークンを含む内部ファイルにアクセスできる。
- CVE-2023-5043(アノテーションインジェクション、CVSSスコア7.6):Ingress-nginxのアノテーションインジェクションにより、任意のコマンドを実行できる。攻撃者は悪意のあるアノテーションをIngress Controllerのプロセスに挿入し、不正な命令を実行できる可能性がある。
- CVE-2023-5044(コードインジェクション):このCVSSスコア7.6の脆弱性では、攻撃者が「nginx.ingress.kubernetes.io/permanent-redirect」アノテーションを利用してIngress Controllerのプロセスにコードを挿入でき、重要データへの不正アクセスにつながる可能性がある。
Ingress Controllerは高い権限範囲を持ち、外部トラフィックにさらされるため、攻撃者にとって魅力的な標的となる。
修正策:NGINX Ingress Controllerのメンテナーは、重要な修正と緩和策を実装した。v1.9.0への更新で問題を緩和できる。Ingress管理者は、Ingress-nginxのアノテーションフィールドの内容に制限を適用するため、CVE-2023-5043およびCVE-2023-5044については「–enable-annotation-validation」フラグを設定する必要がある。一方、CVE-2022-4886では、プロキシの動作を定義するオブジェクトフィールドpathTypeについて、デフォルトでExactおよびPrefixの検証を有効にする必要がある。
「コンテナおよびKubernetes向けの最適なセキュリティソリューションとツール」を参照。
2023年10月31日
Atlassian、データ損失につながるConfluenceの重大な脆弱性に注意喚起
攻撃の種類:CVE-2023-22518は、AtlassianのConfluence Data CenterおよびConfluence Serverソフトウェアの全バージョンに影響する認可処理の不備による脆弱性だ。
問題点:深刻度9.1のこの脆弱性により、認証されていない攻撃者がデータを削除できる可能性がある。この脆弱性は機密性を損なったりデータを外部に持ち出したりするものではないが、影響を受けるシステムの完全性に対する深刻な脅威となる。一般公開されているConfluenceインスタンスは特に影響を受けやすい。
脅威アクターはこの問題を悪用してデータ損失や業務の中断を引き起こし、重要情報を侵害する可能性がある。これらの脆弱性は容易に悪用できるため、政府および企業ネットワークへの広範な攻撃を防ぐには迅速な対応が必要だ。
Atlassianは11月3日にアドバイザリーを更新し、この脆弱性が実際に悪用されていると報告した。Rapid7は、これにはランサムウェア攻撃も含まれると述べている。
修正策:Atlassianは、Confluence Data CenterおよびServerのバージョン7.19.16、8.3.4、8.4.4、8.5.3、8.6.1で脆弱性を修正し、管理者に可能な限り早急なアップグレードを呼びかけた。
Confluenceインスタンスに直ちにパッチを適用できない場合は、アドバイザリーに記載されたとおり、/<confluence-install-dir>/confluence/WEB-INF/web.xmlファイルを変更して既知の攻撃経路を遮断できる。具体的には、次のエンドポイントへのアクセスをブロックする。
- /json/setup-restore.action
- /json/setup-restore-local.action
- /json/setup-restore-progress.action
Atlassianはここ数カ月、複数のセキュリティ脆弱性の被害を受けている。
2023年11月1日
HelloKittyランサムウェア、Apache ActiveMQの脆弱性を悪用
攻撃の種類:Apache ActiveMQのリモートコード実行(RCE)脆弱性で、CVE-2023-46604として識別され、CVSS v3スコアは10.0。
問題点:Apache ActiveMQのセキュリティ上の問題により、攻撃者がシステムをリモートで制御できるため、システムは極めて脆弱な状態になる。セキュリティ修正は10月25日から提供されているにもかかわらず、インターネットに公開されたサーバーの多くが依然として危険にさらされており、複数のセキュリティ研究者がこの脆弱性を悪用したランサムウェア攻撃を報告している。
攻撃者は、PNG画像を装ったファイルなどを使ってHelloKittyランサムウェアを拡散する。これらのファイルには、EncDLLという別の.NETコンポーネントを読み込む.NETプログラムが含まれており、EncDLLは特定のプロセスを停止し、ファイルをロックして「.locked」拡張子を付加する役割を担う。
修正策:この重大なセキュリティ問題に対処するには、管理者は提供されているApacheのセキュリティアップデートをできるだけ早く適用する必要がある。Legacy OpenWire Moduleのバージョンを含む5.15から5.18までの脆弱なバージョンは、5.15.16、5.16.7、5.17.6、5.18.3のいずれかにアップグレードすることで対処できる。
新たなCVSS 4.0脆弱性深刻度評価標準を公開
CVSS v3.0の公開から8年を経て、インシデント対応・セキュリティチームフォーラム(FIRST)はCVSS v4.0を公開した。これは同組織の共通脆弱性スコアリングシステム標準の最新版である。CVSS v4.0では粒度が向上し、スコアの不確実性が排除され、脅威指標が簡素化された。
Automatable(ワーム化可能性)、Recovery(レジリエンス)、Value Density、Vulnerability Response Effort、Provider Urgencyなど、脆弱性評価の追加指標も導入された。さらにCVSS v4.0では、運用技術(OT)、産業用制御システム(ICS)、モノのインターネット(IoT)の環境に関連する補足的および環境的な安全性の測定値と値も追加されている。
CVSSがベーススコアにとどまらないことを明確にするため、新たな用語も追加された。
- CVSS-B:CVSSベーススコア
- CVSS-BT:CVSSベース+脅威スコア
- CVSS-BE:CVSSベース+環境スコア
- CVSS-BTE:CVSSベース+脅威+環境スコア
2023年11月2日
34件のWindowsドライバーの脆弱性、クラウド経由でデバイスを乗っ取り可能
攻撃の種類:34件の脆弱なWindows Driver Model(WDM)およびWindows Driver Frameworks(WDF)ドライバーにより、デバイスを完全に制御できる。
問題点:VMware Carbon Blackの研究者は調査結果をブログ記事で詳しく説明した。権限のない脅威アクターはこれらのドライバーを悪用してデバイスを完全に制御し、任意のコードを実行し、ファームウェアを変更し、OSの権限を昇格できるため、大きなセキュリティリスクとなる。
AODDriver.sys、IoAccess.sys、PDFWKRNL.sysなどの脆弱なドライバー(CVE-2023-20598)により、重要なシステムコンポーネントへの不正アクセスやカーネルメモリへのアクセスが可能になる。12個のドライバーはセキュリティ機構を回避でき、7個はSPIフラッシュメモリのファームウェアを消去してシステムを起動不能にできる。特定のWDFドライバーは、特権を持つ脅威アクターによるBring Your Own Vulnerable Driver(BYOVD)攻撃で武器化される可能性がある。
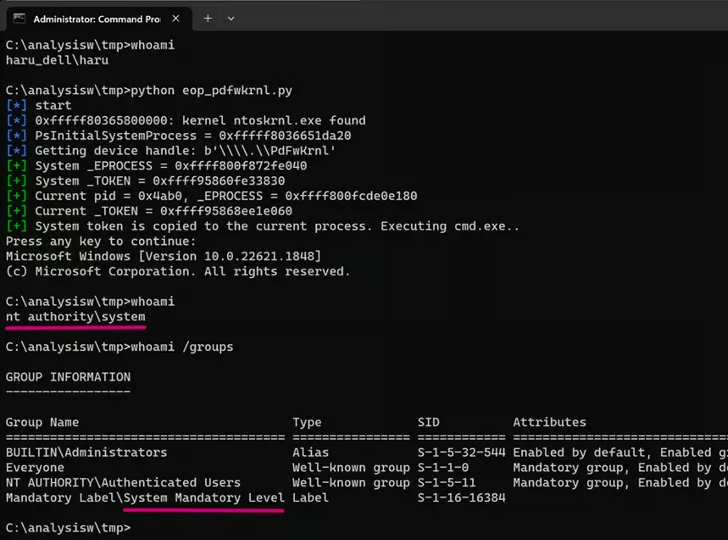
修正策:この問題に対処するには、徹底した対応が必要だ。
- ドライバーへのパッチ適用:影響を受けるドライバーの開発者とメーカーは、報告された脆弱性に対処するパッチとアップグレードをできるだけ早く提供しなければならない。パッチ適用は、潜在的な悪用やデバイスの侵害を防ぐうえで重要だ。
- セキュリティ対策の強化:エンドユーザーと組織は、これらの脆弱性を悪用しようとする試みを特定して無力化できる、最新のセキュリティソフトウェアと手法をシステムに導入する必要がある。強固な防御を維持するには、定期的なシステムのアップグレードとセキュリティ監査が不可欠だ。
- セキュリティ意識向上とトレーニング:ユーザーへの教育とトレーニング、特に企業のユーザーに対して、脆弱なドライバーに伴う危険性やシステムをアップグレードする重要性を周知することで、意図しない悪用を防げる。意識が高まれば、より先 proactive なシステムセキュリティにつながる可能性がある。
- 連携:サイバーセキュリティ団体、組織、業界関係者は、知識とベストプラクティスを共有し、同様の脅威に対する集団防御を構築するために協力しなければならない。共同の取り組みによって、デジタルエコシステム全体のレジリエンスが向上する。
主要なウイルス対策ソフトウェアおよびEDRソリューションを参照。
新たなMicrosoft Exchangeのゼロデイ脆弱性、RCEとデータ窃取攻撃を可能に
攻撃の種類:Microsoft Exchangeでは、Trend MicroのZero Day Initiativeが報告したとおり、4件のゼロデイ脆弱性が悪用され、リモートの攻撃者による任意のコード実行や機密情報へのアクセスが可能になっている。
問題点:ZDI-23-1578、ZDI-23-1579、ZDI-23-1580、およびZDI-23-1581は、ユーザー入力やURIの不適切な検証を含むExchangeのコードの脆弱性である。これらの脆弱性を悪用すると、リモートでのコード実行や機密データへの不正アクセスにつながる可能性がある。悪用には認証が必要なため深刻度は低下するものの、詐欺師はさまざまな方法でExchangeの認証情報を入手できるため、これらの脆弱性は重大なセキュリティ脅威となる。
修正策:苦情を分析したMicrosoftは、脆弱性の深刻度分類ルールに基づき、脆弱性はすでに修正済みか、直ちにサービス対応を行う基準を満たしていないと回答した。同社は、必要に応じて今後の製品バージョンやアップグレードでの修正を検討する意向だ。ZDIは緩和策としてExchangeアプリケーションとの接続を制限することを推奨しているが、組織に混乱を招く可能性がある。アカウント認証情報が侵害された場合は、多要素認証を追加することで、不正アクセスを防止できる。
48個の悪意あるnpmパッケージ、開発者のシステムにリバースシェルをインストール
攻撃の種類:報告では、Phylumの研究者が、悪意あるJavaScriptコードを含む48個の偽装npmパッケージが開発者のシステムにリバースシェルをインストールしていることを発見した。プロジェクトにこれらのパッケージを気付かずに組み込む開発者にとって、大きな脅威となる。
問題点:これらのnpmパッケージは本物らしく見えるため見分けにくく、開発者が気付かないまま侵害されたパッケージをインストールしてしまう。組み込まれると、これらのパッケージは不正なリモートアクセスを可能にするコードを実行し、システムのセキュリティを侵害する。難読化技術も使われているため検出が難しく、脅威を速やかに特定して対処することが困難になっている。
修正策:この問題に対処するには、オープンソースエコシステムのセキュリティを強化する包括的なアプローチが必要だ。
- パッケージレビューの強化:npmなどのプラットフォームは、公開前に疑わしいパッケージを特定するための厳格なチェックを実施する必要がある。自動化ツールで潜在的な脅威を検出すれば、悪意あるコンテンツの早期発見に役立つ。
- 依存関係の信頼性と検証:開発者は、依存関係を追加する際に注意を払い、信頼できる情報源に依存すべきだ。インストール前にパッケージの完全性を確認するツールによって、セキュリティを強化できる。
- コミュニティーの警戒:積極的なコミュニティー参加が不可欠だ。開発者、セキュリティ専門家、プラットフォームのメンテナーが協力することで、悪意あるコンテンツを迅速に検出して削除できる。
- セキュリティ教育:開発者にサードパーティーパッケージのリスクを教育し、安全なコーディング手法を推進することが重要だ。こうした攻撃の被害に遭う可能性を減らし、ソフトウェアサプライチェーンの完全性と安全性を確保できる。
「アプリケーションセキュリティ向けの主要ツールとソフトウェア」
2023年11月4日
QTS OSおよびアプリケーションにおける重大なコマンドインジェクション問題をQNAPが警告
攻撃の種類:CVE-2023-23368およびCVE-2023-23369により、リモートの攻撃者がネットワーク経由で命令を実行できる可能性があり、深刻なセキュリティリスクとなる。
問題点:この脆弱性は、QTSオペレーティングシステム、QuTS hero、QuTScloudの複数のバージョンに影響する。これらの問題を悪用すると、コマンドの不正実行につながり、NASシステムがデータ窃取、暗号化、ランサムウェア攻撃にさらされる可能性がある。NASデバイスはデータストレージシステムであるため、機密データの完全性に及ぼす潜在的な影響は大きい。
修正策:QNAP Systemsは脆弱性にパッチを適用し、アドバイザリーで修正済みバージョン(CVE-2023-23368およびCVE-2023-23369)を報告している。管理者はできるだけ早くシステムをアップグレードすべきだ。
先週の脆弱性まとめ:Weekly Vulnerability Recap – October 30, 2023 – CitrixとCiscoを悩ませる脆弱性