

















ファイアウォール・アズ・ア・サービス(FWaaS)は、サービス全体をサブスクリプションで提供するクラウドベースの製品です。ネットワーク境界に設置した物理または仮想デバイスに依存する従来のファイアウォールとは異なり、FWaaSは次世代ファイアウォール(NGFW)の機能を活用し、クラウド経由で利用できるようにします。クラウドベースのファイアウォールへ移行する企業にとって、FWaaSの導入にはメリットと課題の両方があります。
ファイアウォール・アズ・ア・サービス(FWaaS)の仕組み
FWaaSはネットワークとインターネットの間でフィルターとして機能し、潜在的な脅威を特定してブロックします。このリアルタイムのフィルタリング処理により、承認済みで安全なデータだけがネットワークに到達し、悪意のある活動や疑わしい活動からシステムを保護できます。
従来のファイアウォールはオンプレミスのアプライアンスまたはソフトウェアとして導入されますが、クラウドリソースにアクセスするリモートオフィスやモバイルワーカーの保護にはあまり役立ちません。一方、FWaaSによってファイアウォール保護をクラウドへ移し、サービスとして提供すれば、資産の場所にかかわらず、組織はセキュリティポリシーと保護を一律に適用できます。FWaaSでは通常、エンドポイントデバイス上のエージェントを使ってファイアウォールを導入します。
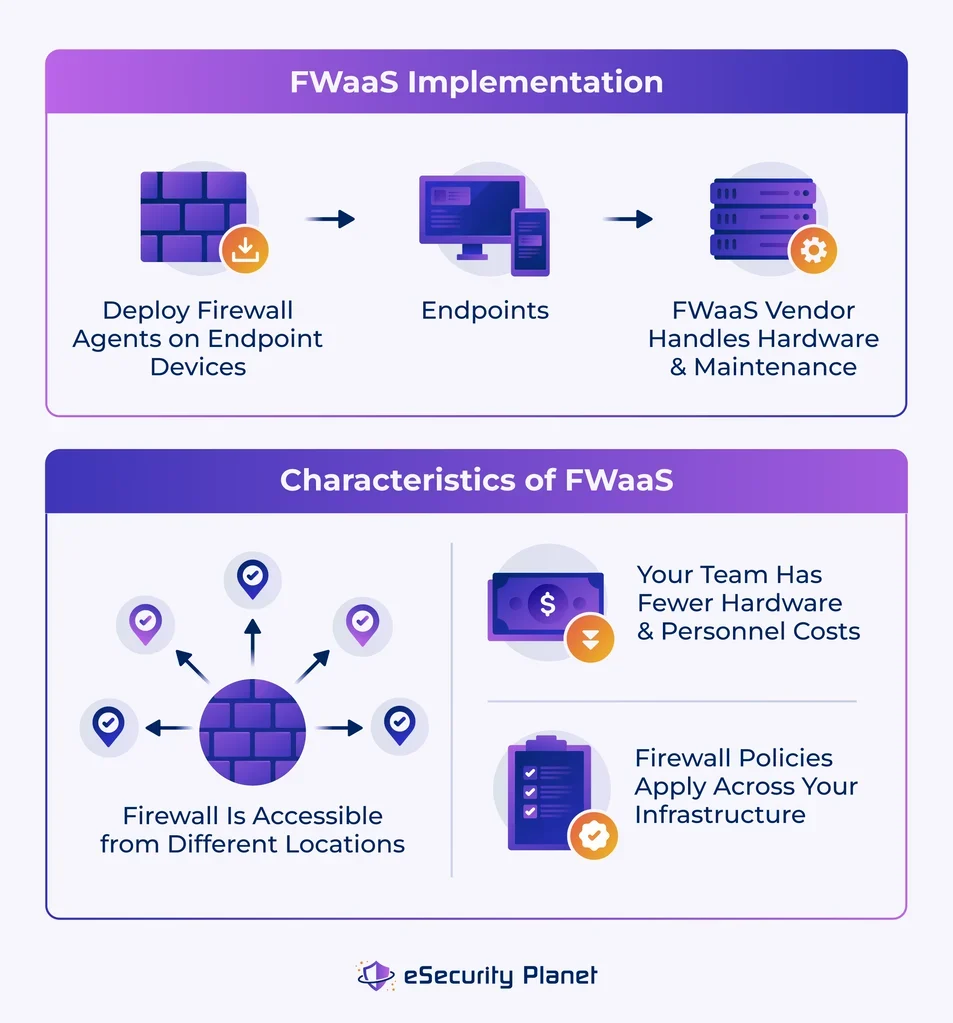
ファイアウォール・アズ・ア・サービスモデルには、次のような特徴があります。
- ベンダーによる管理:ファイアウォールベンダーが、バックエンド技術とファイアウォール管理の複雑な作業を担います。
- クラウドベースの構造:クラウドファイアウォールにより、地理的に分散したチームも、大量のオンプレミスハードウェアを必要とせずにネットワーク保護を利用できます。
- 保守コストの削減:チームは大量のハードウェアを購入する必要がなく、まだ余裕がなければ担当者を雇う必要もありません。
- ポリシーの一律適用:1つのクラウドソリューションで企業のネットワーク資産を保護することで、ファイアウォールにありがちなルールやポリシーの乱立を抑えられます。
組織のデバイスにエージェントを導入する前に、ネットワークがFWaaSを全面的にサポートできることを確認する必要があります。さらに、自社にとってFWaaS導入がどの程度重要か、そのメリットとデメリットも検討しましょう。FWaaSは次世代ファイアウォールなど他のファイアウォール導入形態とは少し異なり、FWaaSソリューションの購入にあたっては、複数のベンダーから選択し、サービスコストも考慮する必要があります。
企業にFWaaSが必要な理由
クラウド、リモートワーク、モノのインターネット(IoT)、モバイルデバイスによってネットワークの境界は曖昧になり、従来の境界型セキュリティの有効性は低下しています。FWaaS、SD-WAN、セキュア・アクセス・サービス・エッジ(SASE)などのテクノロジーは、拡大する仮想ネットワークを保護するために進化してきました。FWaaSとSD-WANはいずれも、クラウドアクセスセキュリティブローカー(CASB)やゼロトラスト・ネットワークアクセス(ZTNA)も含む、より広範なSASEソリューションの一部です。
絶えず変化する脅威と拡大する攻撃対象領域に対抗するため、FWaaSはリアルタイムのデータ分析と機械学習を活用し、新たな攻撃ベクトルや脅威に合わせて防御を調整します。これは従来のセキュリティモデルを一見単純に変えるものですが、ネットワーク保護を強化します。
FWaaSは、セキュリティ保護を容易に拡張し、ファイアウォールの技術革新、アップデート、保守に対応しやすくすることで、組織を支援します。パッチ適用や監査などの保守作業は1つのベンダーが担うため、小規模なチームの負荷が軽減され、ネットワークセキュリティのプロセスも合理化されます。
FWaaSのネットワーク要件
ファイアウォール・アズ・ア・サービスは従来のファイアウォールより導入・管理が容易ですが、FWaaS導入を成功させるには、企業がいくつかの要件を満たす必要があります。ITチームがFWaaSを検討しているなら、以下の項目をチェックリストとして活用してください。既存ネットワークがクラウドベースのサービスをサポートし、FWaaSと統合でき、定期的に保守され、信頼性と論理性のあるファイアウォールポリシーを備えていることを確認する必要があります。
ネットワークがクラウドベースのサービスをサポートする必要がある
チームがFWaaSに飛びつく前に、ネットワークが対応できることを確認しましょう。経営陣からITチームやネットワークチームにクラウドベースのファイアウォールを導入してほしいという依頼があったら、選択肢を調査する時間を求め、すべてのネットワークがFWaaSを正常にサポートできるわけではないと伝えてください。Upper Echelon Technologyの社長兼CEOであるTodd Thanhauser氏は、導入プロセスが始まる前にこの作業を行う重要性について説明しています。
「組織のインターネットインフラを評価し、帯域幅要件を検討し、ネットワーク接続がクラウドベースのファイアウォールサービスの要求に対応できることを確認することが不可欠です」と同氏は述べています。「さらに、バックアップまたは冗長化されたインターネット接続があれば、回復力を高め、プライマリ接続に障害が発生した場合でも継続的な保護を確保できます」
FWaaS導入におけるネットワーク要件は、サイバーセキュリティの制御だけに関するものではありません。自然災害などの問題が発生した場合にも、インフラがファイアウォールをサポートできなければなりません。ファイアウォールをバックアップできれば、自然災害や障害だけでなく、計画的な攻撃からも保護できます。
既存のネットワークコンポーネントをFWaaSと統合する必要がある
ハードウェアベースのファイアウォールから移行し、既存システムの一部を継続して利用する予定なら、ネットワークコンポーネントが新しいFWaaS導入環境とうまく統合できることを確認する必要があります。
Open Systemsの最高製品責任者であるStefan Keller氏は、ファイアウォールサービスと従来のネットワークシステムにおける、シンプルな統合技術の重要性について説明しています。「これにより、オンサイトのエンドポイントに触れることなくFWaaSをシームレスに有効化できます」と同氏は述べています。「境界にあるゲートウェイを統合ポイントにして、すべてのトラフィックをクラウドへ転送できます」
Keller氏は、支社へのFWaaS導入の難しさについても強調しました。「支社には、複数のVLANや、東西方向のトラフィックが流れる他のネットワークセグメントが存在する場合があります」。Keller氏によると、遅延や規制遵守の理由から、このトラフィックはクラウドに適していない可能性があります。
「オンプレミスのシステム、アプリケーション、IoTがまだ多数存在する支社でFWaaSに依存するのは、最も効果的な方法とはいえません」と同氏は述べています。Keller氏によると、FWaaSとオンプレミスのファイアウォールをハイブリッド環境に導入したほうが、チームはより良い成果を得られる可能性があります。
チームがネットワークを継続的に保守する必要がある
ファイアウォールサービスを導入した後のネットワーク保守を忘れないでください。サービスとして提供される世界で「設定して忘れる」という言葉が広く使われていますが、実際には、特にITインフラにおいて最善の考え方ではありません。
StrikeReadyの最高製品責任者であるAnurag Gurtu氏によると、ファイアウォールの設定は定期的に調整し、新たなサイバー脅威から企業を保護できる状態を維持する必要があります。「これには、セキュリティプロトコルの更新、ファイアウォールルールの見直し、システムパフォーマンスの監視が含まれます」とGurtu氏は述べています。
ファイアウォールの設定は、企業のニーズに合っているだけでは不十分です。業界標準も満たす必要があり、その点は継続的に、厳格なスケジュールで確認しなければなりません。「定期的な監査とコンプライアンスチェックも、時間の経過に伴うFWaaSの有効性を維持するうえで重要な役割を果たします」とGurtu氏は述べています。
例えば、医療または金融システムやデータを保護するファイアウォールは、関連するデータ保護基準に準拠する必要があります。準拠していなければ、企業は罰金を科される可能性があります。
明確に策定・統合されたファイアウォールポリシーが必要
Cato NetworksのプロダクトマーケティングディレクターであるEvin Safdia氏は、グローバルに適用する一貫したポリシーセットを策定する重要性を強調しました。「FWaaSを導入する組織の多くは、ポリシールールの総数が大幅に減少し、継続的な管理が容易になり、エンドユーザーに一貫した環境を提供できるようになったと感じています」と同氏は述べています。
しかしSafdia氏によると、新しいFWaaSアーキテクチャ内で従来のファイアウォールポリシーを移行・調整する作業は、圧倒されるように感じられるかもしれません。同氏は、ファイアウォールポリシーに対して組織全体を対象とする広い視点からアプローチし、ルールと例外を大枠で定めることを推奨しています。
「これを構築したら既存のポリシーと比較して抜け漏れがないことを確認すれば、どのFWaaSプラットフォームでもポリシーを構築できるようになります。簡単に言えば、新しいFWaaSプロバイダー上で従来のポリシーをそのまま再現しようとする必要はありません。現在の組織に最も適したものを作成してください」と同氏は述べています。
このプロセスをおろそかにしないでください。既存インフラにファイアウォールサービスを導入する前に、IT管理者またはネットワーク管理者はすべてのファイアウォールポリシーを一覧化し、必要なブロックリストと許可リストを作成する必要があります。必要なポリシーを正確に把握していれば、ベンダーの古いポリシーと新しいポリシーをより適切に組み合わせられるようチームを整えられます。企業のニーズに合わなくなった古いポリシーは、ためらわずに削除しましょう。
FWaaSの8つのメリット
FWaaSの最大のメリットは、より広範な仮想エンタープライズネットワークの一部とみなせるあらゆるものにファイアウォール保護を追加し、「ファイアウォールの外側」という言葉を時代遅れにすることです。具体的には、ファイアウォールサービスの主なメリットとして、クラウドのセキュリティと成長性、リモート管理、ネットワークアーキテクチャの改善、ポリシー適用の明確化、可視性、信頼性などが挙げられます。
クラウドの速度でセキュリティを確保
FWaaSは、速度を低下させることなく、リモート環境に堅牢なセキュリティを提供します。FWaaSでは、セキュリティが組織の拠点から分散されるため、パフォーマンスに影響を与えずにデータとアプリケーションを保護できます。FWaaSはクラウドシステムや仮想ネットワークと統合し、セキュリティが業務を妨げないようにするとともに、成長や変化をより安全にします。
FWaaSを既存のクラウドアプリケーションと統合する場合は、従業員のトレーニングやエンドポイントデバイスの保護など、クラウドセキュリティのベストプラクティスに従っていることを確認してください。
柔軟なクラウドベースのスケーリング
組織が成長するにつれて、セキュリティも追随する必要があります。FWaaSは、拡大時に保護が不十分になる懸念を取り除きます。新市場への参入、新製品の発売、新しいデータセンターやオフィスの開設、ユーザー数の急増など、FWaaSはさまざまな状況に合わせて拡張できるよう設計されています。この柔軟性により、急成長の最中でもセキュリティを維持できます。
グローバルなセキュリティ管理
拠点間で一貫したセキュリティを維持するのは困難です。FWaaSを使えば、大規模な仮想環境を一元的に制御できます。業務範囲にかかわらず、1か所からセキュリティポリシーを管理・適用できます。このグローバルな範囲と制御により、データの行き先を問わず、効果的なセキュリティ対策を確保できます。
最新のネットワークアーキテクチャをサポート
FWaaSは最新のネットワークと統合し、新しい技術やプロトコルをサポートします。マイクロサービスへの移行でも、エッジコンピューティングの検討でも、適切に設計された最新のFWaaSは適応し、堅牢で将来にわたって有効なセキュリティを確保します。
ネットワークアーキテクチャの簡素化
FWaaSはネットワークアーキテクチャとセキュリティを簡素化し、脆弱性を招く複雑で分散した構成を排除します。すべてを1つのベンダーが担うため、テクノロジーの統合が進み、ベンダー管理のアーキテクチャによって顧客のネットワークチームとセキュリティチームの負担も軽減されます。
ポリシー適用の合理化
FWaaSは分散ネットワーク全体でのポリシー適用を自動化します。一貫性と効率性の高いセキュリティを確保することで、リスクを低減し、俊敏性を高め、政府規制や業界ルールへの準拠を強化します。ローカルのセキュリティソリューションが不要になるため、コスト削減にもつながります。
ネットワークの可視性向上
FWaaSは、トラフィックパターン、潜在的な脅威、異常をより広い視点で把握し、ネットワークの可視性を高めます。可視性が向上すれば、疑わしい活動をより迅速に検知・対応でき、小規模なセキュリティインシデントが重大なものになるのを防げる可能性もあります。
インフラの信頼性向上
脅威と脆弱性をより深く把握することで、FWaaSはネットワークと業務の信頼性を高めます。安全であれば、トラフィックを安全かつ一貫した方法で処理できる可能性が高まります。プロアクティブなセキュリティ保護により、悪意のある活動による中断を減らせます。
ファイアウォール・アズ・ア・サービスの8つの課題
FWaaSが組織に適しているかどうかは、固有のニーズ、セキュリティ要件、既存インフラによって決まります。FWaaSを検討する際は、メリットだけでなく潜在的なデメリットも評価することが重要です。ファイアウォール・アズ・ア・サービスには多くの利点がありますが、カスタマイズ性の不足、プライバシーの問題、ベンダーに関する懸念、ローカルのセキュリティやテクノロジーを管理する能力の低下といったデメリットも考慮すべきです。
インターネット接続への依存
FWaaSは安定したインターネット接続に大きく依存します。組織でインターネット障害や速度低下が発生すると、FWaaSが提供するネットワークセキュリティが損なわれる可能性があります。このような場合、保護が接続性に依存しているため、ネットワークがサイバー脅威にさらされるおそれがあります。プロバイダーのクラウドインフラが停止した場合も、同じ問題が発生します。
カスタマイズの制御が限定的
従来のオンプレミスファイアウォールとは異なり、FWaaSではカスタマイズの選択肢が制限される可能性があります。これは、固有のセキュリティニーズや独自のネットワーク構成を持つ組織にとって課題となります。あらかじめ定義された設定が組織の要件に合わず、必要な保護レベルに影響する可能性もあります。
データプライバシーに関する懸念
ネットワークトラフィックのルーティングにサードパーティのクラウドサーバーを利用すると、データプライバシーとコンプライアンスに関する懸念が生じます。機密データを扱う組織は、データ侵害にさらされる可能性を理由に導入をためらうかもしれません。規制への準拠は、データ処理が組織の拠点外で行われる場合、より複雑になります。そのため、FWaaSプロバイダー候補のデータ取り扱い慣行を慎重に評価する必要があります。
ベンダーの信頼性が不確実
FWaaSの有効性は、選択したベンダーの信頼性に左右されます。ベンダー側の停止、技術的な不具合、侵害によって、ネットワークのセキュリティが損なわれる可能性があります。このリスクを軽減するには、ベンダーの実績とセキュリティ対策を審査することが不可欠です。
初期移行の複雑さ
FWaaSの導入では、既存のネットワーク構造と設定を変更する必要があります。従来のファイアウォールからの移行には、ITチームが新しいスキルを身につける必要がある場合があり、組織のポリシーを新しいファイアウォール設定に実装しなければなりません。この初期導入にはかなりの時間がかかる可能性がありますが、新しいテクノロジーを導入する際の自然な過程です。
継続的なコスト
FWaaSはハードウェアの初期費用をなくす一方、継続的なサブスクリプション費用が発生します。時間の経過とともに、これらのコストが従来のファイアウォールへの投資額を上回る可能性があります。組織は、長期的な利便性とセキュリティ向上を、積み上がる費用と比較検討する必要があります。
ローカル検査の制限
従来のファイアウォールでは、ローカルネットワークのトラフィックを詳細に検査できます。しかしFWaaSでは、一部の検査がクラウドで行われる可能性があり、ローカルネットワークの活動に対する可視性が低下します。これにより、組織のネットワーク内での脅威検知に影響が出る可能性があります。
既存システムとの統合
FWaaSを既存のネットワーク構造やツールと統合する作業は、特にレガシーなネットワーク機器が多数ある場合、複雑になる可能性があります。ファイアウォールの統合には、慎重な計画と場合によってはカスタム開発が必要です。統合の不整合は、障害やセキュリティ上の脆弱性につながるおそれがあります。
FWaaSの料金は?
ファイアウォールサービスの料金はベンダー間で大きく異なりますが、企業環境によっても変わります。保護するアプリケーション数、サブスクリプション料金、ベンダー側の保守コストなどが影響します。ハードウェアの費用を支払わないため、FWaaSのコストは主に、ベンダーが実施する導入と管理に左右されます。
Microsoft AzureとAmazon Web Servicesはいずれもクラウドベースのファイアウォールを提供しており、ポリシーと導入単位でのみ料金を設定しています。料金はそれぞれ、ポリシー1件につき月額100米ドルです。Azureでは、ファイアウォールの導入1件につき1時間あたり0.40米ドルを支払う選択肢もあります。一般的に、ファイアウォールサービスの料金は月額40米ドル以下から数百米ドル程度です。ただし、非常に高額なソリューションでは月額数千米ドルに達することもあります。
FWaaSソリューションのトップ3
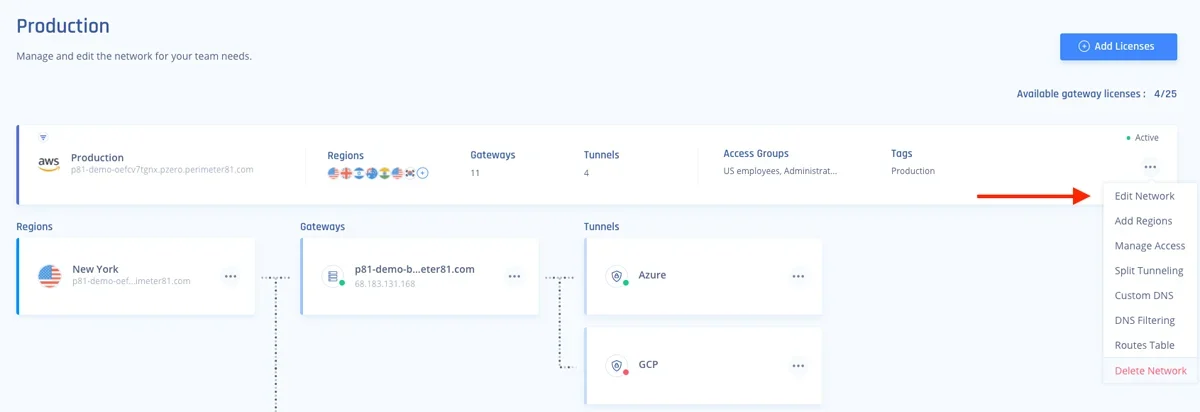
注目すべきFWaaSソリューションはいくつもありますが、今回の分析では3つが際立ちました。Perimeter81、Cisco Secure Firewall、Zscalerは、複雑なエンタープライズ環境のニーズに合わせ、ネットワークとデータを保護する独自の方法を提供しています。
[画像なし]
Check PointのSASE
Check PointのSASEは、オンプレミスおよびクラウドリソースへの安全なアクセスの提供に注力するFWaaSベンダーです。そのゼロトラスト・ネットワークアクセス(ZTNA)戦略では、ユーザーが本人確認に基づいてリソースへアクセスできます。Check PointのSASEはユーザー中心のアーキテクチャを採用し、人、グループ、アプリに基づいてセキュリティルールを指定・制御できます。Premium Plusプランの料金は1ユーザーあたり月額16米ドルで、ゲートウェイ1台につき月額40米ドルが追加されます。
Cisco Secure Firewall
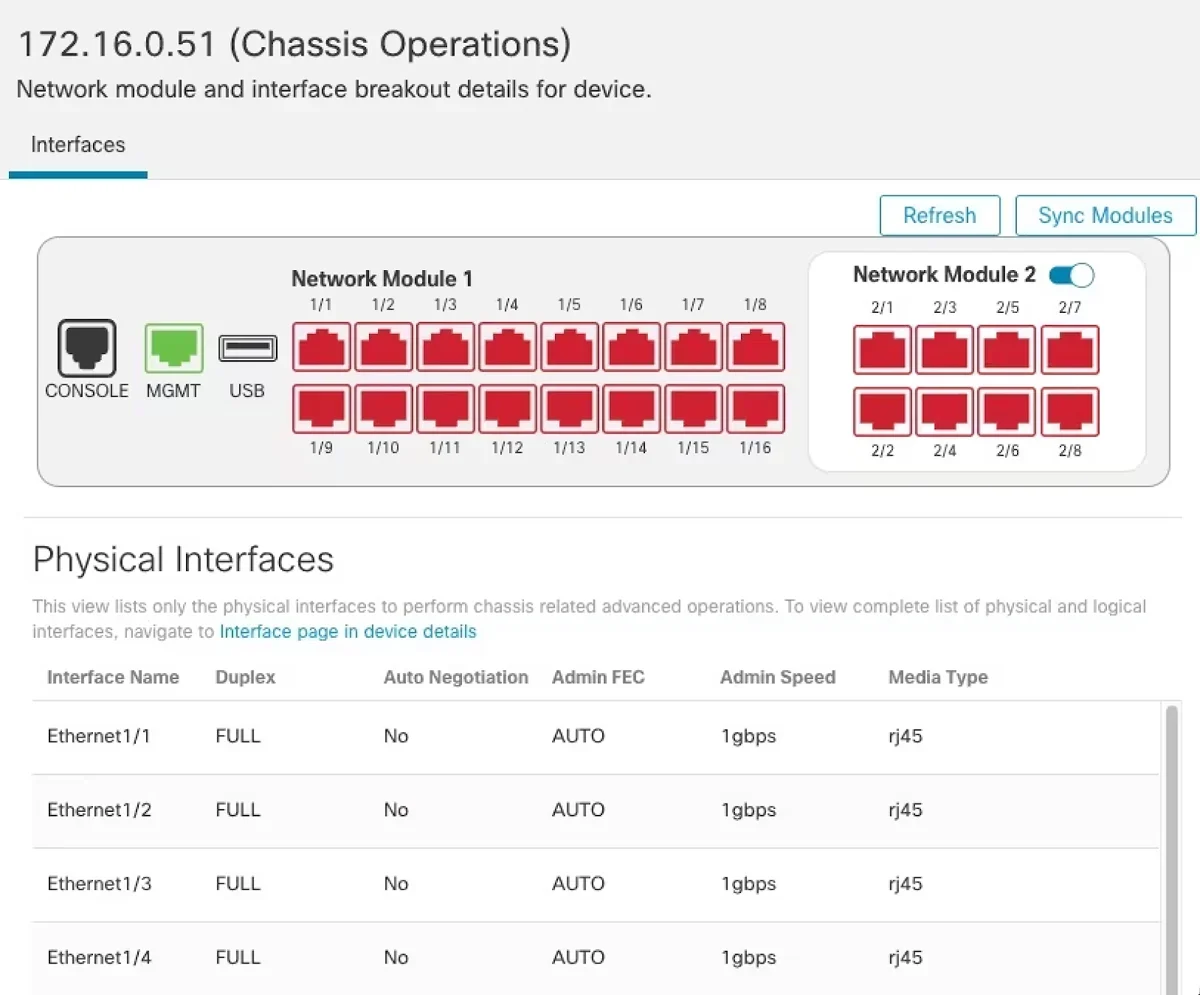
Ciscoは、ハイブリッド、クラウド、SASEのユースケースに対応する幅広いファイアウォールを提供しています。Secure Firewallは、強力なセキュリティ機能と包括的な脅威防御機能で知られるNGFWソリューションです。既知の脅威と新たな脅威の両方からネットワークを防御するため、強力な侵入防止、アプリケーション制御、URLフィルタリング、マルウェア保護を組み込んでいます。自社向けの見積もりについてはCiscoにお問い合わせください。
Zscaler
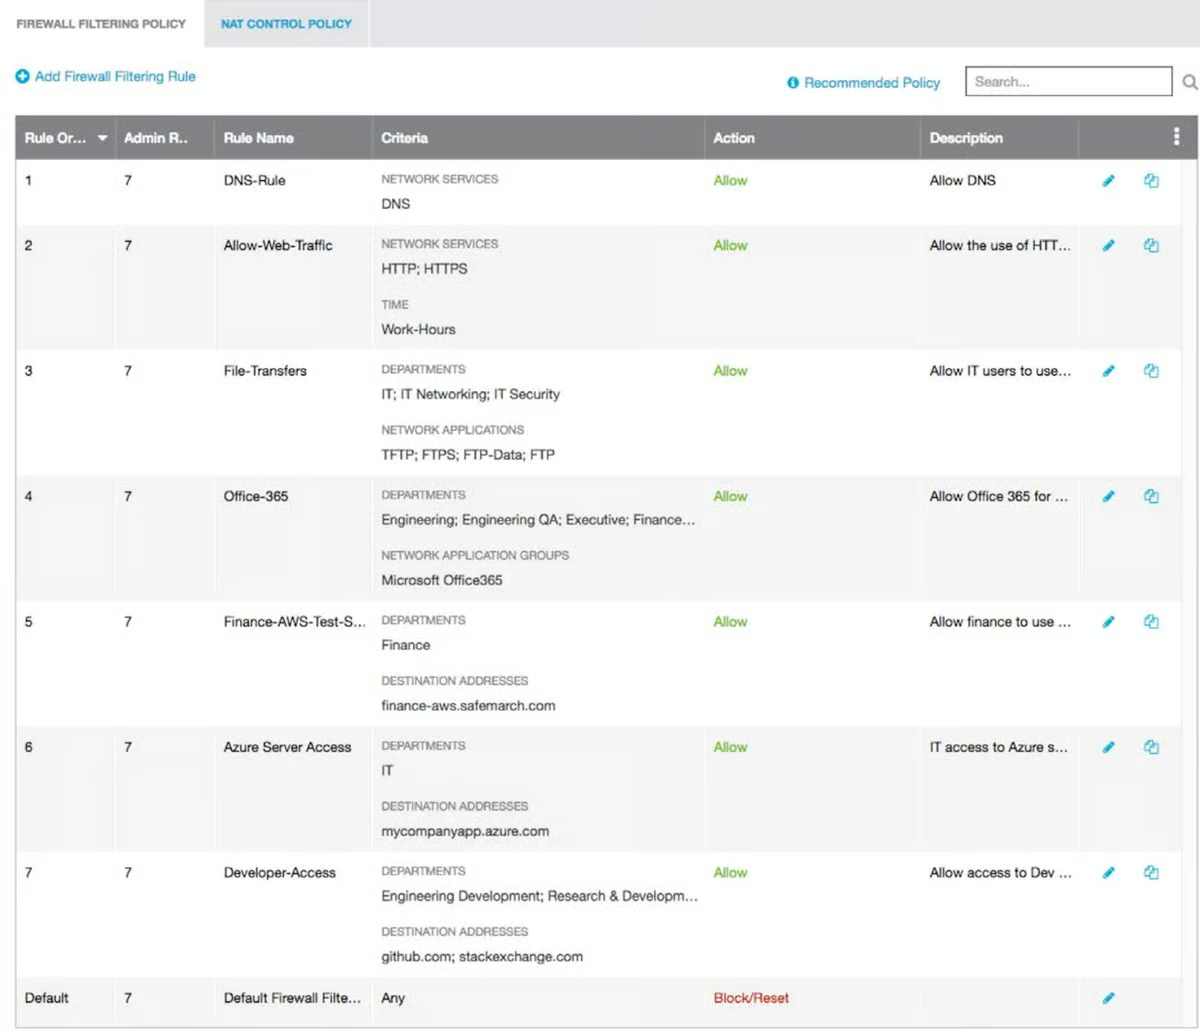
Zscalerのクラウドファイアウォールは同社のSecurity Services Edge(SSE)プラットフォームの一部で、特にハイブリッド環境に適した包括的なソリューションを提供します。Zscalerは、サンドボックスや脅威インテリジェンスなどの高度なセキュリティ技術を利用し、リアルタイムの脅威防止に注力しています。暗号化されたトラフィックを含むすべての通信を検査し、潜在的な脅威、マルウェア、フィッシング攻撃を検出します。カスタム見積もりについてはZscalerにお問い合わせください。
FWaaSとNGFWの違いと共通点
FWaaSは、クラウドコンピューティング環境の一部としてファイアウォール機能を提供するクラウドベースのサービスです。NGFWはファイアウォールの一種で、アプリケーション認識や侵入防止などの高度な機能を追加することで、従来のネットワークファイアウォール機能を超えるのが一般的です。この2つの用語は異なる側面を表しますが、重複する場合があります。FWaaSソリューションの中には高度なNGFW機能を提供するものがあり、NGFWの中にはクラウドベースのものもあります。
FWaaSは従来のオンプレミス型ファイアウォールと同じ保護を提供しますが、インターネット経由のサービスとして提供されます。FWaaSは、よりシンプルなファイアウォールとNGFWの両方を含む、より大きなカテゴリーです。
FWaaSとNGFWの違い
以下の表では、FWaaSとNGFWの導入方法の違いを、管理方法やカスタマイズ性を含めて示します。
| FWaaSの機能 | NGFWの機能 | |
|---|---|---|
| 導入方法 | サードパーティプロバイダーによるクラウドベースの管理を通じて運用 | オンプレミスまたは仮想環境に導入した物理アプライアンスまたはソフトウェアアプライアンスを利用 |
| 管理体制 | WebインターフェースまたはAPIを使用して、プロバイダーが外部から管理 | 内部で管理するため、セットアップと設定をより細かく制御可能 |
| 機能範囲 | 基本的なファイアウォール機能と、限定的な補助セキュリティサービスを提供 | ディープパケットインスペクションや脅威検知などの高度な機能を提供 |
| カスタマイズの選択肢 | クラウド中心の設計により、カスタマイズは限定的 | セキュリティポリシーをより柔軟にカスタマイズ可能 |
| スケーラビリティ | クラウドのリソースとインフラによってスケーラビリティを実現 | スケーラビリティは利用可能なハードウェアとリソースに依存 |
| 遅延の原因 | クラウドベースの処理に依存するため、遅延が発生する可能性がある | データ処理が組織の拠点内で行われるため、遅延はより小さい |
| コンプライアンスとデータプライバシーへの影響 | ネットワークトラフィックがサードパーティのクラウドサーバーを経由するため、データプライバシーに関する懸念が生じる | データが組織の環境内で処理されるため、コンプライアンスを管理できる |
FWaaSとNGFWの共通点
FWaaSとNGFWには、ファイアウォールに共通する多くの特性があります。
- セキュリティポリシーの実装:どちらのソリューションもセキュリティポリシーを適用し、ネットワークを保護します。
- 脅威検知機能:FWaaSとNGFWはいずれも、幅広い種類の脅威を特定して対応できます。
- アプリケーション制御機能:どちらもアプリケーション制御機能を備え、ユーザーアクセスを規制します。
- 管理コンソール:どちらも、ファイアウォール全体のポリシーを扱うための一元管理インターフェースを提供します。
- パケットフィルタリング機能:どちらもパケットフィルタリングを実行し、特定のデータパケットを許可またはブロックします。
- アクセス管理:どちらもアクセス制御によって、送受信データのトラフィックを管理します。
NGFWもチームに適した選択肢だと思うなら、次に主要なNGFWベンダーをチェックし、NGFWで注目すべき最も重要な機能も確認してください。
結論:FWaaSでセキュリティと柔軟性を向上
FWaaSは、現代のデジタルエコシステムの複雑さを管理するために特別に設計された、柔軟なサイバーセキュリティソリューションです。クラウドテクノロジーを活用することで、FWaaSはファイアウォールの用途を大幅に拡張し、クラウド、ハイブリッド、仮想ネットワーク環境に対応します。また、ファイアウォールを外部管理にすることで複雑な作業に割ける時間が増えるため、小規模な組織やネットワーク・セキュリティチームの人員が限られている組織にも有益です。
ファイアウォール以外のクラウドセキュリティソリューションも検討していますか?Zscaler、Palo Alto、Tenableなど、当社が選ぶ主要なクラウドセキュリティプロバイダーについて詳しくご覧ください。