

















欧州連合(EU)は、メーカーに対し、無線機器とモノのインターネット(IoT)機器により高度なセキュリティを組み込むよう求める見通しだ。
EUの2014年無線機器指令(RED)への改正案で、欧州委員会は、携帯電話からフィットネストラッカー、スマートウォッチまで、無線機器が日常の消費者生活やビジネスにますます深く組み込まれるにつれ、セキュリティリスクも高まっていると指摘した。
「委任法」と呼ばれるこの改正の目的は、EU域内で販売される前に、すべての無線機器の安全性を確保することだ。メーカーは、これらの製品の設計・製造時に新たなサイバーセキュリティ対策を順守することを求められる。EU当局者によると、改正案はこれに加えて、個人データのプライバシー保護を強化し、金融詐欺を防止するとともに、欧州の通信ネットワークのレジリエンスを高めるものでもある。
「サイバー脅威は急速に進化している」と、域内市場担当委員のThierry Breton氏は声明で述べた。「脅威はますます複雑化し、適応性も高まっている。本日導入する要件により、幅広い製品のセキュリティを大幅に向上させ、欧州のデジタル面での野心に沿って、サイバー脅威へのレジリエンスを強化できる」
米国では連邦レベルでIoTセキュリティに一定の進展が見られるが、EUの取り組みが米国のさらなる行動を促すのか、それとも機器のセキュリティ全般の改善につながるのかは、まだ分からない。
EU共通セキュリティ基準
Breton氏によると、今回の取り組みは、欧州市場に投入される製品やサービス向けに、包括的な共通サイバーセキュリティ基準を策定するという、EUのより大きな取り組みの一環でもある。
ただし、10月下旬に発表されたこの改正案の成果が市場に現れるまでには、しばらく時間がかかる。欧州理事会と欧州議会の承認を得た後、2カ月間の審査・精査期間を経る必要がある。施行されると、メーカーには新たな法的要件への対応を開始するまで30カ月の猶予が与えられ、2024年半ばまでに機器を法令に適合させることになる。
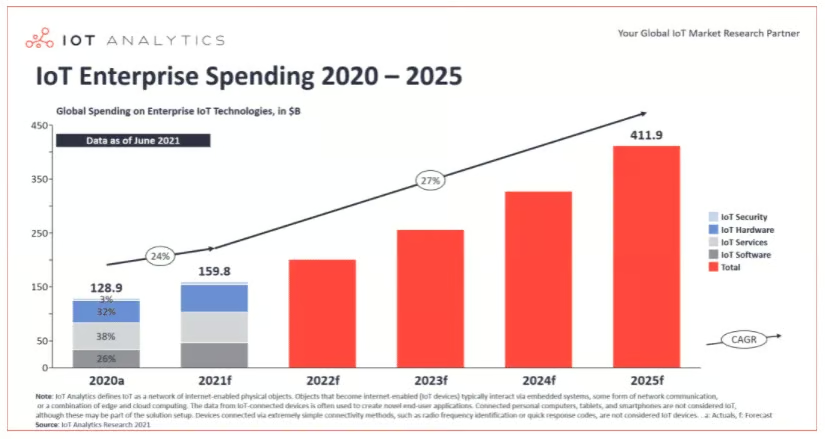
この改正案は、無線機器の利用とIoT市場が急速な拡大を続ける中、セキュリティをめぐる長年の懸念に対応するものだ。市場調査会社IoT Analyticsによると、小型センサーから大規模な工場システムまで数百億台のインテリジェントな接続機器を含むIoTへの世界の企業支出は今年、1,598億ドルに達する見込みで、前年比24%増となる。アナリストらによると、今後数年間は年率26%を超えるペースで拡大するという。
また、IDCのアナリストは7月、スマートフォンの第2四半期の出荷台数が、2020年の同じ時期と比べて13.2%増加したと記しており、3億1,320万台が出荷された。
5Gの導入により、モバイル機器やIoT機器に新たな機能がもたらされ、機器の成長がさらに促される一方、新たなセキュリティ上の懸念も生じる(詳しくは5Gのサイバーセキュリティリスクとその対策を参照)。
軽視されるIoTセキュリティ
多くのセキュリティ専門家は、機器メーカーがセキュリティよりも機器の機能を重視しているのではないかと懸念してきた。EU当局者は声明で、新型コロナウイルスのパンデミックにより無線機器の利用が増加したのは仕事と個人利用の両方においてであり、欧州委員会の調査では「サイバーセキュリティ上のリスクをもたらす無線機器が増加している」ことが分かったと指摘した。こうした調査では例えば、子どもの行動や会話を盗み見る玩具のリスク、決済関連を含む機器内に保存された暗号化されていない個人データが容易にアクセスされるリスク、さらにはネットワーク資源を不正利用し、その能力を低下させる可能性のある機器のリスクが指摘されている。
サイバーセキュリティベンダーNetenrichの主席脅威ハンターであるJohn Bambenek氏にとって、こうした状況は驚きではない。
「多くのIoT機器メーカーは、ITやシステムの堅牢化に関する経験がない」と、Bambenek氏はeSecurity Planetに語った。「その結果、従来のコンピューティングでは10年以上前から解決されているような、取るに足らない脆弱性や欠陥を抱えた機器が生まれている。この問題は、こうした機器が物理世界で動作するという事実によってさらに深刻になるため、リスクもより重大になり得る」
関連記事:IoT機器は企業にとって巨大なリスク
機器の保守も依然として必要
IoTセキュリティベンダーViakooのCEO、Bud Broomhead氏は、eSecurity Planetに対し、EUの取り組みによって機器の初期セキュリティは改善されるものの、ユーザーは時間の経過に応じてシステムの保守を続ける必要があると述べた。
「一度やれば終わり、というものではない」とBroomhead氏は語った。「サイバー犯罪者によって新たな脆弱性は毎日生み出されており、多くのIoT機器が、古いファームウェアや悪用可能なその他の脆弱性を抱えたまま設置されることにつながっている」
同氏は、エクスプロイトが組織にとって最大の脅威としてフィッシング攻撃を上回ったことを示すFireEyeの調査を指摘した。Broomhead氏によると、こうした状況を踏まえ、機器により高いレジリエンスを組み込むことがますます重要になっている。
メーカーは、EUのRED改正案に盛り込まれた要件を負担ではなく、より多くのサイバーセキュリティ機能を組み込む機会と捉えるべきだ。Bambenek氏も同意した。
「セキュリティは、どのような製品や技術にとっても常にコストだった」と同氏は述べた。「数十年前、利益を最大化するために第三者へコストを押し付けるという経済概念、つまりコストの外部化を受け入れた。そして今、リスクの外部化にも向き合う必要がある。これらの機器がハッキングされて生じる被害について、メーカーは、それに対処する最適な立場にあるにもかかわらず、責任を負わないことになる」
EUの改正案は多くの機器に適用
欧州の新要件は、携帯電話やタブレット、その他インターネット経由で通信する製品を含む幅広い無線機器を対象とする。ベビーモニターや、スマートウォッチ、フィットネストラッカーなどのウェアラブル機器も含まれる。機器には、通信ネットワークを保護し、ウェブサイトや同様のサービスを妨害する目的で利用されないようにする機能を搭載する必要がある。
さらに、機器メーカーは個人データを保護する機能を組み込むことを保証しなければならず、子どもの権利の保護も法制化の重要な部分となる。導入が必要となるその他の機能には、認証管理の改善など、電子決済に伴う詐欺リスクを最小限に抑えるものが含まれる。
この改正案は、欧州委員会のUrsula von der Leyen委員長が最近発表したEUのサイバーレジリエンス法とも足並みをそろえるもので、同法はさらに多くの製品を対象とする。
Bambenek氏とBroomhead氏はともに、機器のファームウェアを迅速かつ自動的に更新する仕組みを必須とし、初期設定のパスワードや推測しやすいパスワードを廃止すべきだと述べた。Bambenek氏は、安全でないリモートアクセスを許可すべきではなく、サードパーティー製アプリの利用も厳格に制限すべきだと指摘した。ユーザーデータへのアクセスも管理・監査する必要がある。Broomhead氏は、機器をゼロトラストモデルの一部とし、機器の身元を認証するために、証明書を展開・管理する仕組みを利用すべきだと述べた。
同氏はまた、サイバー脅威とIoT機器の利用はいずれも世界的な問題であり、悪意ある行為者から守るには、世界規模での協力とベストプラクティスの共有が必要だと述べた。Bambenek氏は、米国は欧州の立法者が進めている取り組みから学ぶべきだと付け加えた。
「EUは常に、米国よりプライバシーを重視してきた」と同氏は語った。「米国のテクノロジー業界のリーダーの多くは、プライバシーの権利など存在すべきではないと公言している。企業が社会にコストを押し付けることをめぐって、米国は100年前の経済的教訓を学び直す必要がある」
関連記事:モバイルマルウェア:脅威と対策