

















Die Europäische Union steht kurz davor, Herstellern strengere Vorgaben für eine bessere integrierte Sicherheit ihrer drahtlosen und Geräte des Internets der Dinge (IoT) zu machen.
In einer Änderung der EU-Funkanlagenrichtlinie (RED) von 2014 stellte die Europäische Kommission fest, dass drahtlose Geräte – von Mobiltelefonen über Fitness-Tracker bis hin zu Smartwatches – zunehmend in den Alltag von Verbrauchern und Unternehmen eingebettet werden und dadurch auch ein größeres Sicherheitsrisiko darstellen.
Ziel der Änderung – eines sogenannten „delegierten Rechtsakts“ – ist es, sicherzustellen, dass alle drahtlosen Geräte sicher sind, bevor sie in der EU verkauft werden. Hersteller müssen bei der Entwicklung und Produktion dieser Produkte die neuen Cybersicherheitsvorkehrungen einhalten. Darüber hinaus soll die Änderung laut EU-Vertretern den Schutz personenbezogener Daten verbessern, Finanzbetrug verhindern und die Widerstandsfähigkeit europäischer Kommunikationsnetze erhöhen.
„Cyberbedrohungen entwickeln sich rasant“, sagte Thierry Breton, Kommissar für den Binnenmarkt, in einer Stellungnahme. „Sie werden zunehmend komplexer und anpassungsfähiger. Mit den Anforderungen, die wir heute einführen, werden wir die Sicherheit einer breiten Palette von Produkten deutlich verbessern und unsere Widerstandsfähigkeit gegen Cyberbedrohungen im Einklang mit unseren digitalen Ambitionen in Europa stärken.“
Die USA haben auf Bundesebene einige Fortschritte bei der IoT-Sicherheit gemacht; ob die EU-Initiative die USA zu stärkeren Maßnahmen bewegen oder zu einer allgemeinen Verbesserung der Gerätesicherheit führen wird, bleibt abzuwarten.
Gemeinsame EU-Sicherheitsstandards
Laut Breton ist dies außerdem Teil einer größeren EU-Initiative zur Schaffung eines umfassenden Pakets gemeinsamer Cybersicherheitsstandards für Produkte und Dienstleistungen, die auf den europäischen Markt gelangen.
Allerdings wird es eine Weile dauern, bis der Markt die Ergebnisse der Ende Oktober angekündigten Änderung sieht. Sie muss vom Europäischen Rat und vom Europäischen Parlament genehmigt werden und anschließend eine zweimonatige Prüfungs- und Kontrollphase durchlaufen. Sobald sie in Kraft ist, haben Hersteller 30 Monate Zeit, die neuen gesetzlichen Anforderungen zu erfüllen, sodass sie die Geräte bis Mitte 2024 in Einklang zu bringen.
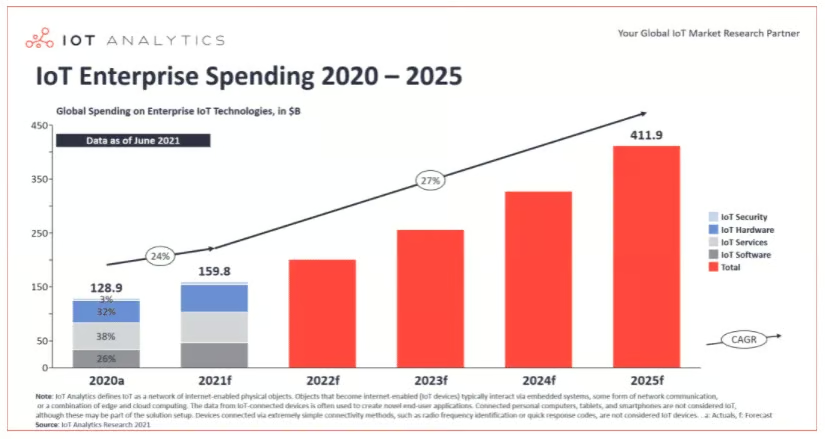
Die Änderung greift die anhaltenden Sicherheitsbedenken zu einem Zeitpunkt auf, an dem die Nutzung drahtloser Geräte und der IoT-Markt weiterhin stark wachsen. Laut dem Marktforschungsunternehmen IoT Analytics werden die weltweiten Ausgaben von Unternehmen für das IoT – dazu gehören Dutzende Milliarden intelligenter, vernetzter Geräte, von kleinen Sensoren bis hin zu großen Fabrikanlagen – in diesem Jahr voraussichtlich 159,8 Milliarden US-Dollar erreichen, was einem Anstieg von 24 Prozent gegenüber dem Vorjahr entspricht. In den kommenden Jahren werde der Markt jährlich um mehr als 26 Prozent wachsen, so die Analysten.
Analysten von IDC schrieben im Juli zudem, dass die Zahl der Smartphone-Auslieferungen im zweiten Quartal um 13,2 Prozent gestiegen ist gegenüber dem gleichen Zeitraum 2020; insgesamt wurden 313,2 Millionen Geräte ausgeliefert.
Die Einführung von 5G wird neue Möglichkeiten für Mobil- und IoT-Geräte schaffen, das Gerätewachstum weiter vorantreiben – und neue Sicherheitsbedenken aufwerfen (siehe Cybersicherheitsrisiken von 5G – und wie man sie kontrolliert).
IoT-Sicherheit vernachlässigt
Viele Sicherheitsexperten befürchten, dass Gerätehersteller stärker auf die Funktionen ihrer Geräte als auf deren Sicherheit achten. EU-Vertreter stellten in einer Stellungnahme fest, dass die COVID-19-Pandemie die Nutzung drahtloser Geräte verstärkt hat – sowohl im beruflichen als auch im privaten Bereich – und dass Studien der Europäischen Kommission „eine zunehmende Zahl drahtloser Geräte gefunden haben, die Cybersicherheitsrisiken bergen. So haben solche Studien beispielsweise auf die Gefahr durch Spielzeug hingewiesen, das die Handlungen oder Gespräche von Kindern ausspioniert; auf unverschlüsselte personenbezogene Daten, die auf unseren Geräten gespeichert sind, darunter auch Zahlungsdaten, auf die leicht zugegriffen werden kann; und sogar auf Geräte, die Netzwerkressourcen missbrauchen und dadurch deren Leistungsfähigkeit verringern können.“
Nichts davon überrascht John Bambenek, Chief Threat Hunter beim Cybersicherheitsanbieter Netenrich.
„Viele Hersteller von IoT-Geräten haben keine Erfahrung mit IT oder der Absicherung von Systemen“, sagte Bambenek gegenüber eSecurity Planet. „Das Ergebnis sind Geräte mit trivialen Schwachstellen oder Fehlern, die in der klassischen Datenverarbeitung seit einem oder mehreren Jahrzehnten behoben sind. Verschärft wird das Problem dadurch, dass diese Geräte in der physischen Welt agieren, sodass die Risiken gravierender sein können.“
Lesen Sie auch: IoT-Geräte – ein enormes Risiko für Unternehmen
Geräte müssen weiterhin gewartet werden
Bud Broomhead, CEO des IoT-Sicherheitsanbieters Viakoo, sagte gegenüber eSecurity Planet, dass die Initiative der EU zwar Verbesserungen bei der anfänglichen Sicherheit eines Geräts gewährleisten werde, die Nutzer die Systeme jedoch im Laufe der Zeit weiterhin warten müssten.
„Einmal erledigt und fertig gibt es nicht“, sagte Broomhead. „Cyberkriminelle schaffen jeden Tag neue Schwachstellen, sodass viele IoT-Geräte mit veralteter Firmware und anderen ausnutzbaren Schwachstellen installiert werden.“
Er verwies auf eine Studie von FireEye, der zufolge Exploits Phishing-Angriffe als größte Bedrohung für Unternehmen überholt haben. Angesichts dessen sei es zunehmend wichtig, eine bessere Widerstandsfähigkeit in die Geräte zu integrieren, sagte Broomhead.
Hersteller sollten Anforderungen wie jene in der EU-RED-Änderung als Chance – und nicht als Belastung – betrachten, um mehr Cybersicherheitsfunktionen zu integrieren. Bambenek stimmte dem zu.
„Sicherheit war für jedes Produkt und jede Technologie schon immer ein Kostenfaktor“, sagte er. „Vor Jahrzehnten haben wir uns mit dem wirtschaftlichen Konzept der Externalisierung abgefunden – Kosten auf Dritte abzuwälzen, um Gewinne zu maximieren –, und nun müssen wir uns mit der Externalisierung von Risiken auseinandersetzen. Kein Schaden, der durch das Hacken dieser Geräte entsteht, wird den Hersteller treffen, obwohl dieser am besten in der Lage wäre, das Problem zu beheben.“
EU-Änderung gilt für zahlreiche Geräte
Die neuen Anforderungen in Europa werden ein breites Spektrum drahtloser Geräte abdecken, darunter Mobiltelefone, Tablets und andere Produkte, die über das Internet kommunizieren, etwa Babyphone sowie tragbare Geräte wie Smartwatches und Fitness-Tracker. Die Geräte müssen Funktionen enthalten, die den Schutz von Kommunikationsnetzen gewährleisten und sicherstellen, dass sie nicht dazu verwendet werden können, Websites oder ähnliche Dienste zu stören.
Darüber hinaus müssen Gerätehersteller integrierte Funktionen zum Schutz personenbezogener Daten garantieren; auch der Schutz der Rechte von Kindern wird ein zentraler Bestandteil der Gesetzgebung sein. Weitere erforderliche Funktionen sollen das Betrugsrisiko bei elektronischen Zahlungen minimieren, etwa durch eine bessere Authentifizierungskontrolle.
Die Änderung ergänzt das Cyber Resilience Act der EU, das kürzlich von der Präsidentin der Europäischen Kommission, Ursula von der Leyen, angekündigt wurde und mehr Produkte abdecken würde.
Bambenek und Broomhead erklärten, dass eine schnelle und automatisierte Aktualisierung der Gerätefirmware vorgeschrieben und Standardpasswörter oder leicht zu erratende Passwörter abgeschafft werden sollten. Bambenek sagte außerdem, dass unsicherer Fernzugriff nicht erlaubt sein sollte und dass es stark kontrollierte Einschränkungen für Drittanbieter-Apps geben müsse. Auch der Zugriff auf Nutzerdaten sollte kontrolliert und protokolliert werden. Broomhead zufolge sollten die Geräte Teil eines Zero-Trust-Modells sein; außerdem sollte eine Möglichkeit zur Bereitstellung und Verwaltung von Zertifikaten genutzt werden, um die Identität der Geräte zu authentifizieren.
Er sagte außerdem, dass sowohl Cyberbedrohungen als auch die Nutzung von IoT-Geräten globale Probleme seien und dass eine weltweite Zusammenarbeit und der Austausch bewährter Verfahren notwendig seien, um sich gegen böswillige Akteure zu schützen. Bambenek fügte hinzu, dass die USA gut daran täten, von den Maßnahmen der europäischen Gesetzgeber zu lernen.
„Die EU hatte schon immer eine stärkere Sicht auf den Datenschutz als die USA“, sagte er. „Viele unserer Technologieführer haben offen erklärt, dass es keine Datenschutzrechte geben sollte. Die USA müssen die wirtschaftlichen Lehren von vor 100 Jahren neu lernen, wenn es darum geht, Unternehmen zu erlauben, ihre Kosten auf die Gesellschaft abzuwälzen.“
Weiterführende Lektüre: Mobile Malware: Bedrohungen und Lösungen