

















L’Union européenne s’apprête à imposer davantage d’exigences aux fabricants afin qu’ils intègrent une sécurité renforcée à leurs appareils sans fil et à leurs appareils de l’Internet des objets (IoT).
Dans une modification apportée à la directive européenne de 2014 relative aux équipements radioélectriques (RED), la Commission européenne a souligné qu’à mesure que les appareils sans fil, des téléphones mobiles aux trackers d’activité en passant par les montres connectées, s’intègrent davantage dans la vie quotidienne des consommateurs et des entreprises, ils représentent également un risque accru pour la sécurité.
L’objectif de cette modification – appelée « acte délégué » – est de garantir que tous les appareils sans fil soient sûrs avant leur mise en vente dans l’UE. Les fabricants devront respecter les nouvelles mesures de cybersécurité lors de la conception et de la production de ces produits. En outre, la modification garantira une meilleure confidentialité des données personnelles, empêchera les fraudes financières et renforcera la résilience des réseaux de communication européens, selon des responsables de l’UE.
« Les cybermenaces évoluent rapidement, a déclaré Thierry Breton, commissaire au Marché intérieur, dans un communiqué. Elles sont de plus en plus complexes et capables de s’adapter. Grâce aux exigences que nous instaurons aujourd’hui, nous améliorerons considérablement la sécurité d’un large éventail de produits et renforcerons notre résilience face aux cybermenaces, conformément à nos ambitions numériques en Europe. »
Les États-Unis ont réalisé certains progrès en matière de sécurité de l’IoT au niveau fédéral ; reste à savoir si l’initiative de l’UE incitera les États-Unis à agir davantage ou entraînera une amélioration générale de la sécurité des appareils.
Des normes de sécurité communes dans l’UE
Cette initiative s’inscrit également dans le cadre d’un effort plus vaste de l’UE visant à créer un ensemble complet de normes communes de cybersécurité pour les produits et services qui arrivent sur le marché européen, a déclaré M. Breton.
Cela dit, il faudra un certain temps avant que le marché ne voie les résultats de la modification, annoncée fin octobre. Celle-ci devra être approuvée par le Conseil européen et le Parlement européen, puis faire l’objet d’une période de réexamen et d’examen approfondi de deux mois. Une fois la modification en vigueur, les fabricants disposeront de 30 mois pour commencer à satisfaire aux nouvelles exigences légales, ce qui leur laissera jusqu’à la mi-2024 pour mettre les appareils en conformité.
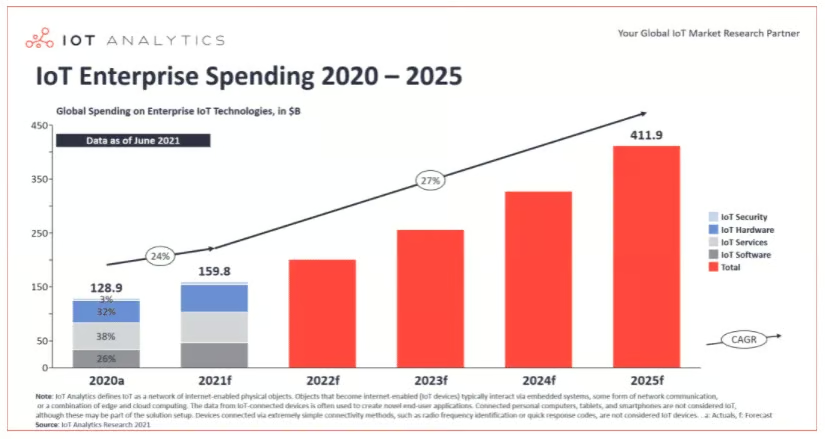
La modification répond aux préoccupations persistantes concernant la sécurité, alors que l’utilisation des appareils sans fil et le marché de l’IoT continuent de croître fortement. Selon le cabinet d’études de marché IoT Analytics, les dépenses mondiales des entreprises consacrées à l’IoT – qui englobe des dizaines de milliards d’appareils intelligents et connectés, des petits capteurs aux grands systèmes industriels – devraient atteindre 159,8 milliards de dollars US cette année, soit une hausse de 24 % sur un an. Dans les années à venir, elles progresseront de plus de 26 % par an, ont indiqué les analystes.
En outre, des analystes d’IDC ont écrit en juillet que les livraisons de smartphones au deuxième trimestre avaient augmenté de 13,2 % par rapport à la même période en 2020, avec 313,2 millions d’appareils expédiés.
L’adoption de la 5G apportera de nouvelles fonctionnalités aux appareils mobiles et IoT, ce qui stimulera encore leur croissance – et soulèvera de nouvelles préoccupations en matière de sécurité (voir Risques de cybersécurité liés à la 5G – et comment les maîtriser).
La sécurité de l’IoT négligée
De nombreux experts en sécurité craignent que les fabricants d’appareils s’intéressent davantage aux fonctionnalités de leurs produits qu’à leur sécurité. Dans un communiqué, des responsables de l’UE ont souligné que la pandémie de COVID-19 a accru l’utilisation des appareils sans fil à des fins professionnelles comme personnelles, et que des études de la Commission européenne ont constaté « un nombre croissant d’appareils sans fil qui présentent des risques de cybersécurité. Ces études ont par exemple signalé le risque lié aux jouets qui espionnent les actions ou les conversations des enfants ; les données personnelles non chiffrées stockées dans nos appareils, notamment celles liées aux paiements, qui peuvent être facilement consultées ; et même les équipements susceptibles d’utiliser abusivement les ressources du réseau et donc de réduire leurs capacités. »
Rien de tout cela ne surprend John Bambenek, responsable de la chasse aux menaces chez le fournisseur de cybersécurité Netenrich.
« De nombreux fabricants d’appareils IoT n’ont pas d’expérience en informatique ou en renforcement de la sécurité des systèmes », a déclaré Bambenek à eSecurity Planet. « Le résultat a été la mise sur le marché d’appareils présentant des vulnérabilités ou des failles qui sont résolues depuis dix ans ou plus dans l’informatique traditionnelle. Le problème est aggravé par le fait que ces appareils agissent dans le monde physique : les risques peuvent donc être plus lourds de conséquences. »
À lire également : Les appareils IoT, un risque majeur pour les entreprises
La maintenance des appareils reste nécessaire
Bud Broomhead, PDG du fournisseur de solutions de sécurité IoT Viakoo, a déclaré à eSecurity Planet que si l’initiative de l’UE garantira des améliorations de la sécurité initiale d’un appareil, les utilisateurs devront continuer à assurer la maintenance des systèmes au fil du temps.
« Il ne suffit jamais de le faire une fois pour toutes, a déclaré Broomhead. Les cybercriminels créent chaque jour de nouvelles vulnérabilités, ce qui entraîne l’installation de nombreux appareils IoT avec des micrologiciels obsolètes et d’autres vulnérabilités exploitables. »
Il a cité une étude de FireEye montrant que les exploits avaient dépassé les attaques par hameçonnage en tant que principale menace pour les entreprises. Dans ce contexte, il est de plus en plus important d’intégrer une meilleure résilience aux appareils, a déclaré Broomhead.
Les fabricants devraient considérer des exigences comme celles de la modification de la RED de l’UE comme une occasion – plutôt qu’une contrainte – d’intégrer davantage de fonctionnalités de cybersécurité. Bambenek est du même avis.
« La sécurité a toujours représenté un coût pour tout produit ou toute technologie, a-t-il déclaré. Il y a plusieurs décennies, nous avons accepté le concept économique d’externalisation — faire supporter les coûts par des tiers pour maximiser les profits — et nous devons maintenant nous attaquer à l’externalisation des risques. Les préjudices causés par le piratage de ces appareils ne seront pas supportés par le fabricant, alors même qu’il est le mieux placé pour y remédier. »
La modification de l’UE s’applique à de nombreux appareils
Les nouvelles exigences européennes concerneront un large éventail d’appareils sans fil, notamment les téléphones mobiles, les tablettes et autres produits qui communiquent sur Internet, comme les babyphones, ainsi que les équipements portables tels que les montres connectées et les trackers d’activité. Les appareils devront intégrer des fonctionnalités destinées à protéger les réseaux de communication et garantir qu’ils ne puissent pas être utilisés pour perturber des sites web ou des services similaires.
En outre, les fabricants d’appareils devront garantir l’intégration de fonctionnalités protégeant les données personnelles, et la protection des droits des enfants constituera un volet essentiel de la législation. Les autres fonctionnalités requises devront réduire au minimum le risque de fraude lié aux paiements électroniques, notamment grâce à un meilleur contrôle de l’authentification.
La modification s’inscrit dans le prolongement du Cyber Resilience Act de l’UE, récemment annoncé par la présidente de la Commission européenne Ursula von der Leyen, qui couvrirait davantage de produits.
Bambenek et Broomhead ont tous deux déclaré que la mise à jour rapide et automatisée des micrologiciels des appareils devrait être obligatoire et que les mots de passe par défaut ou faciles à deviner devraient être supprimés. Bambenek a également estimé que l’accès à distance non sécurisé ne devrait pas être autorisé et que les applications tierces devraient faire l’objet de restrictions strictement contrôlées. L’accès aux données des utilisateurs devrait également être contrôlé et audité. Broomhead a déclaré que les appareils devraient s’inscrire dans un modèle Zero Trust et qu’une méthode de déploiement et de gestion des certificats devrait être utilisée pour authentifier l’identité des appareils.
Il a également déclaré que les cybermenaces comme l’utilisation des appareils IoT sont des enjeux mondiaux et qu’une collaboration internationale ainsi qu’un partage des bonnes pratiques sont nécessaires pour se défendre contre les acteurs malveillants. Bambenek a ajouté que les États-Unis auraient intérêt à tirer les leçons de l’action des législateurs européens.
« L’UE a toujours eu une conception plus stricte de la vie privée que les États-Unis, a-t-il déclaré. Nombre de nos dirigeants du secteur technologique ont ouvertement affirmé qu’il ne devrait pas y avoir de droits à la vie privée. Les États-Unis doivent réapprendre les leçons économiques d’il y a 100 ans lorsqu’il s’agit de laisser les entreprises faire supporter leurs coûts à la société. »
Pour aller plus loin : Logiciels malveillants mobiles : menaces et solutions