

















Au cours d’une année où les attaques par ransomware semblent empirer de jour en jour, les entreprises ont réalisé des progrès surprenants pour se défendre contre ces attaques.
Mais l’attention portée aux logiciels malveillants par les journalistes, les fournisseurs de solutions de cybersécurité et, de plus en plus, aux agences gouvernementales, a poussé les entreprises à mieux se préparer à se défendre contre les gangs de ransomwares, selon un rapport publié cette semaine par le fournisseur de solutions de sécurité Cymulate.
Cette préparation a permis de réduire les dommages causés par certaines de ces attaques ainsi que la durée d’interruption qu’elles provoquent, donnant aux organisations une lueur d’espoir à une époque où elles se sentent vulnérables et assiégées, ont déclaré des responsables de Cymulate.
« Les données de l’enquête indiquent que, si tout le monde peut être une cible, la plupart des victimes se défendent très bien et se rétablissent sans difficulté », ont écrit les auteurs du rapport Ransomware Study: Unexpected Reasons for Optimism, ajoutant : « Lorsqu’on examine de plus près les dommages subis par les répondants victimes d’une attaque, ceux-ci ont globalement été limités, tant par leur gravité que par leur durée. Plus de la moitié des répondants avaient pris suffisamment de mesures préventives pour stopper l’attaque avant qu’elle ne cause le moindre dommage, et l’immense majorité d’entre eux l’avaient fait avant même qu’elle ne provoque une interruption d’activité. »
Les entreprises investissent davantage dans la sécurité
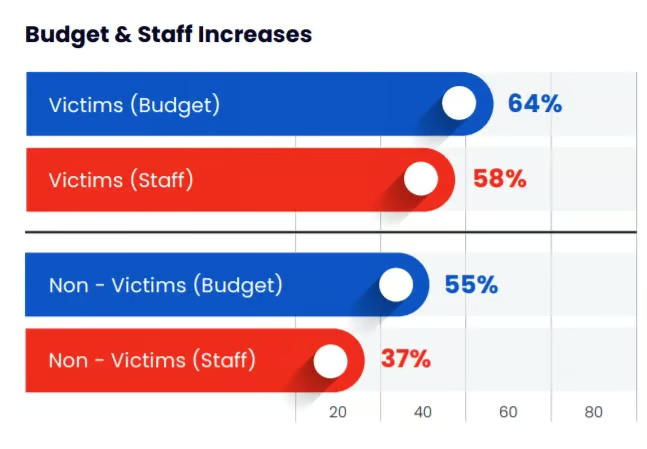
Pour son rapport, Cymulate a interrogé 900 professionnels de l’informatique dans le monde et constaté que 28 % des entreprises avaient été victimes d’une attaque par ransomware au cours des dernières années et que, dans 70 % des cas, les dirigeants et responsables opérationnels étaient davantage sensibilisés aux menaces que représentent les ransomwares. Globalement, plus de la moitié des entreprises augmentent leurs budgets et leurs effectifs dédiés à la sécurité, et près de la moitié élaborent des plans de réponse aux incidents nouveaux ou modifiés.
En outre, 82 % ont déclaré adopter des solutions de cybersécurité offensives.
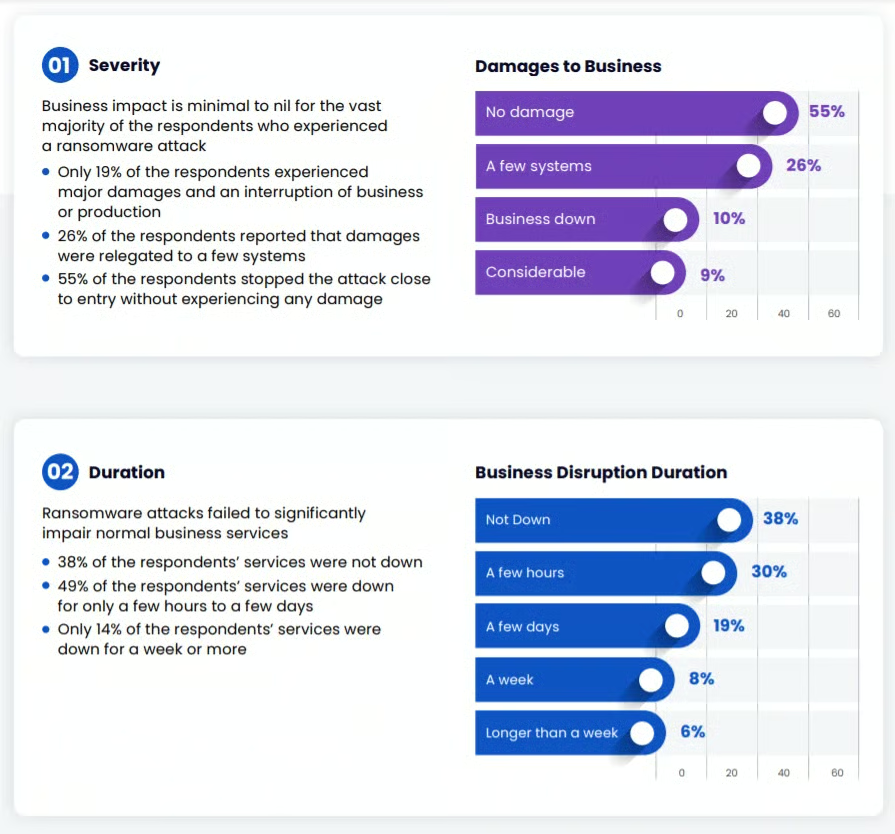
Selon le rapport, c’est dans ce qui se produit lorsqu’une entreprise est victime d’un ransomware que se trouve la plus grande source d’optimisme. Parmi les répondants, 55 % ont déclaré n’avoir subi aucun dommage après une attaque par ransomware, tandis que 26 % ont indiqué n’avoir perdu que quelques systèmes. Seulement 19 % ont déclaré que leur activité avait été interrompue ou qu’ils avaient subi des dommages considérables.
Environ 68 % des répondants ont déclaré que leur activité n’avait pas été interrompue ou ne l’avait été que pendant quelques heures. D’autres ont indiqué que leur activité avait été interrompue pendant quelques jours (19 %), une semaine (8 %) ou plus d’une semaine (6 %).
Globalement, les organisations consacrent davantage de budget et de personnel à la sécurité, améliorent leurs plans de réponse aux incidents, dépensent davantage en produits et procédures de sécurité et renforcent leurs mesures de protection, depuis les tests d’intrusion, simulations de compromission et d’attaque jusqu’à la gestion de la surface d’attaque, selon le rapport.
« Paradoxalement, la notoriété mal acquise des ransomwares pourrait favoriser la mise au point de mesures de sécurité couvrant d’autres dangers potentiels », ont écrit les auteurs. « Tout le monde est préoccupé par les ransomwares, et cette crainte entraîne une hausse des budgets et des ressources consacrés à l’amélioration de la gestion de la posture de sécurité. Bien que les ransomwares soient à l’origine de ces améliorations de la posture de sécurité, le résultat final est une meilleure défense contre tous les types d’attaques. »
À lire également : Les meilleures solutions de sauvegarde pour se protéger des ransomwares
Les menaces évoluent elles aussi
Les résultats reflètent ce que constatent certains autres acteurs du secteur de la cybersécurité, même si la plupart s’accordent à dire que tout optimisme doit être tempéré par le constat que les ransomwares ne sont pas près de disparaître et que, tout comme les fournisseurs et les entreprises améliorent leur défense contre ces attaques, les acteurs malveillants évoluent eux aussi.
« Alors que les organisations avancent sur la voie de leur transformation vers le cloud, elles gagnent au passage beaucoup en résilience », a déclaré à eSecurity Planet Tim Wade, directeur technique de l’équipe du CTO chez Vectra. « Plus nous progressons dans cette transformation, plus je m’attends à trouver des raisons d’être optimiste concernant la résilience des organisations.
« Le problème [est] que les adversaires n’ont pas encore pleinement adapté leurs tactiques pour exploiter la vitesse et l’échelle offertes par le cloud à leurs propres opérations perturbatrices, a déclaré Wade. Pour les organisations qui n’ont pas encore abandonné la mentalité héritée de l’informatique traditionnelle consistant à “configurer puis oublier”, le même problème se représentera. Mais pour celles qui ont intégré la nécessité de faire de la visibilité, de la détection et de la réponse les priorités de leur stratégie de sécurité, je m’attends à ce que cette tendance positive ne soit que l’acompte d’un avenir plus résilient. »
Chris Morgan, analyste senior en renseignement sur les cybermenaces chez DigitalShadows, a déclaré partager le constat selon lequel la sensibilisation à la menace posée par les ransomwares commence à porter ses fruits pour les grandes entreprises bien dotées en ressources, mais que les acteurs malveillants cibleront également les petites organisations qui ne disposent peut-être pas des mêmes ressources ni des mêmes effectifs.
À lire également : Les meilleurs services de suppression et de récupération après une attaque par ransomware
Dommages et interruptions d’activité
Morgan a également déclaré à eSecurity Planet qu’il était difficile de se prononcer sur les dommages et les interruptions d’activité.
« La plupart des entreprises touchées par une attaque par ransomware chercheront probablement à ne fournir que le minimum d’informations sur l’attaque afin de réduire l’impact réputationnel et réglementaire qui pourrait en découler, a-t-il déclaré. La transparence après de tels incidents est rare, mais elle est salutaire, car le contexte et les informations supplémentaires qu’elle fournit peuvent grandement aider les intervenants en réponse aux incidents et les chercheurs en sécurité. »
Il a également cité un rapport publié le mois dernier par ThycoticCentrify qui a constaté que jusqu’à 83 % des victimes d’attaques par ransomware avaient payé la rançon, ajoutant que « étant donné qu’une proportion aussi élevée cède, selon les informations disponibles, aux exigences des attaquants, il est probable que les dommages et les interruptions d’activité n’aient rien perdu de leur impact ».
Les menaces continuent de s’accumuler
Le rapport de Cymulate indique que le Financial Crimes Enforcement Network du Trésor américain a déclaré que plus de 590 millions de dollars de rançons avaient été versés au cours du premier semestre de l’année, contre 416 millions de dollars sur l’ensemble de l’année 2020. Avec de telles sommes en jeu, les ransomwares sont trop lucratifs pour que les cybercriminels s’en détournent.
Cette semaine encore, l’entreprise de cybersécurité Sophos a détaillé un nouveau ransomware Python appelé Momento, qui verrouille les fichiers dans une archive protégée par mot de passe si le ransomware lui-même ne parvient pas à chiffrer les données ciblées.
En outre, les gangs russes de ransomwares chercheraient peut-être à collaborer avec des hackers chinois, selon un rapport du fournisseur de solutions de cybersécurité Flashpoint.
Il s’agit d’un cycle sans fin au cours duquel les professionnels de la cybersécurité et les cybercriminels agissent et réagissent en fonction de ce que fait l’autre camp, selon OJ Ngo, cofondateur et directeur technique du spécialiste de la sécurité réseau DH2i.
« Les attaques par ransomware constituent un point important pour de nombreuses entreprises modernes », a déclaré Ngo à eSecurity Planet. « Heureusement, les entreprises améliorent leur capacité à limiter les attaques par ransomware en renforçant leurs plans de HA/DR [haute disponibilité/reprise après sinistre]. »
Grâce à la mise en place de telles solutions matérielles et logicielles, comme l’illustre le rapport de Cymulate, les interruptions d’activité et les dommages diminuent, a-t-il déclaré.
« C’est une course sans fin du chat et de la souris, a déclaré Ngo. Mais les organisations s’améliorent constamment dans la mise en place et le respect des bonnes pratiques de sécurité, notamment en proposant aux employés des formations internes à la gestion et à la réduction des risques, ainsi qu’en réalisant régulièrement des audits [et] des exercices de sécurité. Tant que nous continuerons à prendre ces attaques [et] ces problèmes au sérieux, nous pourrons tous aller de l’avant. »
Pour aller plus loin : Le maillage de cybersécurité et l’identité décentralisée ouvrent la voie aux nouvelles technologies de sécurité : Gartner