

















Les ransomwares sont devenus un outil redoutable pour les cybercriminels qui cherchent à exploiter les données sensibles des entreprises à des fins lucratives. Les attaques par ransomware touchent des entreprises de toutes tailles, implantées dans toutes les régions et appartenant à tous les secteurs, des services bancaires et financiers aux services publics et à l’éducation.
Pour protéger votre entreprise contre les attaques potentielles, il est tout aussi important que toute solution de protection contre les ransomwares de comprendre certains des facteurs et signaux qu’un cybercriminel utilisant un ransomware recherche lorsqu’il choisit sa prochaine cible. Ces facteurs peuvent inclure la valeur des données, la localisation géographique ou le recours de l’entreprise au télétravail.
Quels secteurs sont les cibles les plus probables des ransomwares ?
Un point commun à la plupart des secteurs prisés par les attaquants utilisant des ransomwares est leur accès à d’immenses quantités de données sensibles qu’une organisation peut vouloir, voire devoir, garder confidentielles, ce qui les rend plus susceptibles de payer la rançon. Voici les secteurs les plus ciblés.
Services bancaires et financiers
Les raisons pour lesquelles les entreprises de services bancaires et financiers sont ciblées sont assez évidentes. En plus d’avoir accès aux capitaux nécessaires pour payer des rançons élevées, elles disposent souvent d’informations extrêmement sensibles sur leurs clients — ainsi que de leurs actifs.
Le secteur des services bancaires et financiers est particulièrement vulnérable aux cyberattaques, et les entreprises de ce secteur ont été les plus susceptibles d’être ciblées par des attaquants utilisant des ransomwaresd’après le rapport 2021 de l’entreprise de cybersécurité Trellix.
Éducation
L’éducation présente des vulnérabilités similaires à celles des administrations locales et manque souvent des ressources nécessaires pour mettre en place des stratégies de lutte contre les ransomwares. L’accès à des informations privées concernant aussi bien le personnel enseignant que les étudiants en fait également des cibles attrayantes.
Ces dernières années, le secteur de l’éducation est devenu une cible privilégiée des attaquants utilisant des ransomwares. Une étude menée en 2022 par l’éditeur de solutions antimalware Emsisoft a révélé que 88 incidents liés à des ransomwares avaient été signalés par des établissements aux États-Unis en 2021. Cela a perturbé les activités quotidiennes de plus de 1 000 établissements scolaires dans tout le pays. Dans la moitié de ces incidents, des données personnelles d’enseignants et d’étudiants ont été publiées en ligne.
L’impact financier total de ces attaques ne peut pas être déterminé avec certitude, mais, comme pour tout autre secteur touché par les ransomwares, les coûts sont probablement considérables. Un rapport de Sophos sur l’état des ransomwares dans l’éducation a révélé que les établissements d’enseignement primaire et secondaire ont dépensé 1,58 million de dollars US en 2021 pour faire face aux ransomwares. Les établissements d’enseignement supérieur ont dépensé 1,42 million de dollars US.
Vous souhaitez en savoir plus sur la sauvegarde de vos données en cas d’attaque par ransomware ? Consultez Les meilleures solutions de sauvegarde pour se protéger des ransomwares
Énergie et services publics
Les services publics sont une cible privilégiée, aussi bien pour les attaquants qui cherchent à endommager les infrastructures que pour les cybercriminels qui veulent être payés. Dans un rapport publié en 2022, l’entreprise de cybersécurité CyberSaint a indiqué que 43 % des entreprises du secteur de l’énergie, du pétrole et des services publicstouchées par un ransomware avaient finalement payé la rançon.
Parce qu’elles fournissent des infrastructures aussi essentielles, les entreprises du secteur de l’énergie et des services publics subissent davantage de pression que les autres cibles de ransomwares pour résoudre le problème le plus rapidement possible, ce qui signifie parfois payer la rançon, l’attaque contre Colonial Pipelineétant l’exemple le plus marquant de ces dernières années.
Administration publique
Tout comme les services publics, les organismes gouvernementaux sont des cibles privilégiées pour les attaquants qui cherchent à endommager les infrastructures quotidiennes nécessaires au fonctionnement de la société. Les organismes publics détiennent également souvent certaines des données les plus sensibles auxquelles les utilisateurs de ransomwares puissent accéder.
En outre, les organismes publics locaux, comme les administrations municipales ou départementales, manquent souvent du temps et des ressources nécessaires pour mettre en place des mesures de cybersécurité robustes et ont tendance à utiliser des technologies obsolètes. Dans certains cas, cela peut en faire des cibles particulièrement faciles pour les ransomwares et entraîner le vol de données extrêmement personnelles, comme des actes de propriété et des numéros de sécurité sociale, avec moins d’efforts de la part des attaquants.
Industrie manufacturière
Parmi les cibles privilégiées des ransomwares, les entreprises manufacturières sont également les plus susceptibles de voir leurs données volées publiées en ligne, les cybercriminels ayant publié les données de 45 entreprises manufacturières rien qu’en 2020, selon Unit 42 de Palo Alto Networks. IBM a rapporté avoir traité davantage de cyberattaques visant le secteur manufacturier en 2021 que tout autre secteur.
Les entreprises industrielles ont toutefois une bonne raison de se réjouir. Une enquête menée en 2021 par Sophos auprès du secteur a révélé que 36 % des répondants avaient été touchés par des attaques par ransomware, et que près de la moitié d’entre eux avaient vu leurs données chiffrées. Cette même enquête a cependant révélé que seulement 19 % des entreprises touchées avaient payé la rançon. Cela pourrait s’expliquer par le fait que les entreprises manufacturières sont mieux préparées que celles d’autres secteurs à restaurer leurs données à partir de sauvegardes, car le déchiffrement des fichiers volés fonctionne rarement.
Besoin d’en savoir plus sur les attaquants utilisant des ransomwares et leur mode opératoire ? Lisez Le lien entre ransomwares et cryptomonnaies
Principaux signes et vulnérabilités recherchés par les attaquants utilisant des ransomwares
Comme dans toute attaque planifiée, les attaquants utilisant des ransomwares surveillent certaines vulnérabilités et certains facteurs lorsqu’ils évaluent leurs cibles. Les entreprises qui disposent des fonds et des ressources nécessaires pour payer des sommes importantes, celles qui ont accès à des données sensibles et celles qui ne disposent pas d’une infrastructure de sécurité capable de résister à une attaque par ransomware sont des proies de choix pour les pirates. Comprendre les principaux signes et vulnérabilités recherchés par les attaquants utilisant des ransomwares est essentiel pour se protéger contre les attaques futures.
Données de valeur
Pour les attaquants utilisant des ransomwares, le facteur le plus important est la valeur des données d’une organisation. Si les acteurs malveillants peuvent voler ou chiffrer des informations extrêmement sensibles, leurs victimes seront peut-être davantage disposées à payer une rançon plus élevée. Même s’ils ne reçoivent pas de rançon, les données les plus sensibles se vendront plus cher aux acheteurs du Dark Web.
On peut observer cette préférence dans les types d’organisations récemment ciblées par les attaques par ransomware. Les services professionnels, les services financiers et l’industrie manufacturière ont été les cibles les plus prisées des ransomwares en 2021, suivis de près par l’énergie, le commerce de détail et la santé, selon IBM. Tous ces secteurs traitent des données sensibles, comme des informations financières ou des identifiants personnels, ce qui en fait des cibles idéales.
Absence d’infrastructure de sécurité
Sans surprise, les attaquants utilisant des ransomwares préfèrent également les cibles qui ne disposent pas de mesures de cybersécurité suffisantes. Les petites et moyennes entreprises représentent au moins la moitié des attaques par ransomware. Ces entreprises sont moins susceptibles de disposer d’une sécurité aussi étendue que les grandes sociétés, ce qui en fait des cibles plus faciles. Elles sont également plus nombreuses que les grandes entreprises.
Cette tendance pourrait s’accentuer à mesure que le ransomware-as-a-service (RaaS)gagne en popularité. De plus en plus de groupes de ransomwares ont commencé à franchiser leurs outils, permettant à pratiquement n’importe qui de mener des attaques par ransomware moyennant paiement. L’utilisation croissante du RaaS signifie que davantage de cybercriminels novices pourraient se lancer dans ces attaques, et ces nouveaux attaquants privilégieront probablement les cibles les plus faciles.
Les entreprises de secteurs récemment confrontés à la cybersécurité, comme l’industrie manufacturière ou la logistique, peuvent être victimes de cette tendance. Les attaquants utilisant des ransomwares pourraient préférer ces organisations, car elles sont moins susceptibles de disposer d’une infrastructure suffisante pour les arrêter.
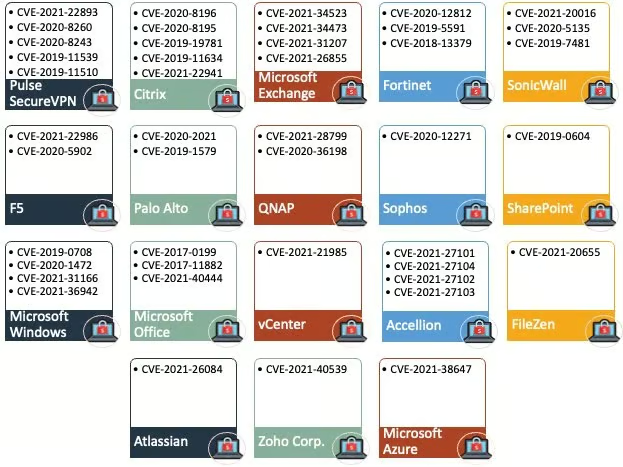
Un fil Twitter publié en 2021 a examiné les vulnérabilités les plus fréquemment exploitées par les groupes de ransomwares et a constaté que les vulnérabilités de 18 produits étaient les plus ciblées (voir l’image ci-dessous). Comme nombre d’entre elles sont des vulnérabilités bien connues, la question de l’application des correctifs demeure une préoccupation majeure.
Capacité à payer une rançon
Les cybercriminels recherchent généralement aussi des cibles capables de payer une rançon plus élevée. C’est pourquoi le secteur du divertissement, qui travaille souvent sur des projets de plusieurs millions de dollars, a connu le deuxième plus grand nombre de cyberattaques en 2019, selon le Data Breach and Investigation Report 2019 de Verizon. Une attaque par ransomware réussie contre des entreprises plus riches peut générer un gain plus important pour les attaquants et attirer leur attention.
À première vue, ce chiffre peut sembler contredire la tendance des attaquants à cibler les petites et moyennes entreprises. Cependant, même une entreprise de taille moyenne peut offrir une somme importante à un individu ou à un petit groupe. Il est également important de noter que si les PME sont les cibles les plus courantes, cela ne signifie pas nécessairement que les nouvelles entreprises le sont.
Si votre entreprise génère au moins quelques millions de dollars de chiffre d’affaires annuel, vous pourriez être une cible. En règle générale, plus votre entreprise est rentable, plus vous constituez une cible attrayante.
Vous cherchez une bonne nouvelle au sujet des ransomwares ? Découvrez comment une entreprise a survécu à une attaque par ransomware sans payer la rançon
Potentiel de dommages
Les motivations financières ne sont pas la seule force motrice derrière les attaques par ransomware. Certains cybercriminels cherchent à causer le plus de destructions possible, notamment dans le cadre de cyberattaques commanditées par des États. Qu’il s’agisse de faire passer un message ou de donner un sentiment de puissance, certains attaquants utilisant des ransomwares recherchent les cibles présentant le plus fort potentiel de dommages.
Les entreprises de la chaîne d’approvisionnement logicielle sont parmi les organisations les plus exposées. Prenons l’attaque contre SolarWinds, par exemple, qui a touché des dizaines de clients en ciblant un seul système, ou l’attaque contre Kaseya, qui a mis en danger des milliers de clients de l’entreprise. Si vous détenez des informations appartenant à plusieurs clients ou si vous êtes connecté aux logiciels de nombreuses autres entreprises, vous pourriez constituer une cible idéale.
Les fournisseurs de logiciels en tant que service (SaaS) sont donc, à certains égards, des cibles idéales. Si vous fournissez des services informatiques à plusieurs autres entreprises, une attaque par ransomware contre votre entreprise pourrait causer des dommages étendus. Ce potentiel pourrait attirer les attaquants.
Les infrastructures critiques resteront également des cibles attrayantes pour ceux qui cherchent à causer des dommages. Colonial Pipeline a montré à quel point de telles attaques pouvaient être efficaces.
Télétravailleurs
Pendant la pandémie de COVID-19, de nombreuses entreprises ont adopté le télétravail. Les données montrent que ces mêmes entreprises pourraient être davantage exposées aux attaques par ransomware. Les logiciels que vous utilisez pour collaborer avec vos employés à distance peuvent présenter des vulnérabilités que les attaquants utilisant des ransomwares cherchent à exploiter. De plus, les télétravailleurs sont généralement moins protégés par des mesures essentielles contre les ransomwares, comme les sauvegardes de données immuables.
Le protocole RDP (Remote Desktop Protocol), que les télétravailleurs peuvent utiliser davantage que les autres, est l’une des cibles privilégiées des groupes de ransomwares. Selon une étude, les cybercriminels ont exploité des vulnérabilités RDP dans 47 % de toutes les attaques par ransomware, soit davantage que toute autre catégorie.
Les réseaux privés virtuels (VPN) constituent une autre cible courante. Bien que ces outils puissent vous protéger en chiffrant votre trafic Internet, les vulnérabilités non corrigées ou les versions obsolètes peuvent les transformer en points d’entrée pour les cybercriminels. Si votre entreprise utilise ces outils ou des outils de collaboration à distance similaires, vous pourriez être exposé.
Le modèle Zero Trust est l’un des moyens de sécuriser les télétravailleurs et les personnes travaillant depuis leur domicile. En 2021, les fournisseurs de pare-feu d’entreprise Fortinet et Palo Alto Networks ont également dévoilé des routeurs sécurisésdestinés aux télétravailleurs et aux petites entreprises.
Les ransomwares ne sont pas les seuls types de malwares dont vous devez vous méfier. Lisez Qu’est-ce qu’un malware ? Définition, objectif et protections courantes
Localisation géographique
Fait intéressant, des recherches récentes montrent que les attaques par ransomware sont souvent concentrées dans certaines zones géographiques. Dans des fils de discussion actifs sur les ransomwares du Dark Web en juillet 2021, les chercheurs de KELA ont constaté que plus de 40 % des acteurs malveillants mentionnaient les États-Unis comme localisation privilégiée de leurs victimes. Le Canada et l’Australie suivaient, tous deux autour de 37 %.
Cette concentration géographique s’explique probablement par la concentration d’entreprises plus riches ou plus en vue. Des motivations politiques peuvent également entrer en jeu. Des zones précises, comme des États ou des villes, peuvent suivre une logique similaire, les régions les plus grandes et les plus riches étant davantage attaquées.
Si votre entreprise est implantée dans ces régions, vous pourriez être davantage exposé aux ransomwares que d’autres. Ce facteur est probablement moins déterminant que la valeur des données et l’infrastructure de sécurité, mais il mérite néanmoins d’être pris en compte.
Comment prévenir les ransomwares
Les cybercriminels n’agissent pas au hasard. Les attaques par ransomware répondent à des motivations précises et, lorsque vous comprenez ces facteurs, vous pouvez évaluer le niveau de risque auquel vous êtes exposé.
Quel que soit votre niveau d’exposition, il est essentiel de vous protéger contre les ransomwares. Toutefois, si vous appartenez à l’une de ces catégories, vous devriez envisager des mesures de protection plus étendues contre les ransomwares.
- Sauvegardes des données : L’une des meilleures protections contre les ransomwares consiste à conserver, chaque fois que cela est possible, des sauvegardes immuables de vos données. Le déchiffrement n’est pas aussi fiable qu’il devrait l’être, mais si vous disposez d’un moyen de récupérer et de restaurer vos données volées, vous réduisez considérablement le pouvoir que les attaquants utilisant des ransomwares peuvent exercer sur vous. Cette solution n’est toutefois pas infaillible, car les attaquants peuvent connaître l’existence de ces sauvegardes et chercher également à les détruire. En outre, selon le temps nécessaire au déploiement de ces sauvegardes, cette solution peut ne pas être viable face aux perturbations que les ransomwares peuvent infliger aux activités quotidiennes d’une organisation.
- Bloquer le trafic réseau suspect : Les solutions de sécurité telles que les systèmes de détection et de prévention des intrusions (IDPS) ou les pare-feu de nouvelle génération (NGFW) peuvent contribuer à bloquer le trafic potentiellement malveillant provenant de votre réseau. Les passerelles de messagerie peuvent également supprimer l’un des vecteurs les plus courants d’infection par ransomware : hameçonnage, usurpation d’identité et autres procédés similaires. Les EDR et les systèmes SIEM constituent également des défenses essentielles en matière de sécurité.
- Faites preuve de créativité : Les technologies de déception pourraient vous avertir rapidement de la présence d’un ransomware ou d’une autre cyberattaque. Le chiffrement des données — même lorsqu’elles sont utilisées — peut éliminer la menace de voir des données sensibles divulguées publiquement.
- Restez vigilant : Toutefois, l’efficacité de ces outils dépend en définitive des personnes qui les utilisent. La vigilance personnelle reste donc un facteur essentiel pour prévenir toute attaque par malware. Qu’il s’agisse de ne pas ouvrir les pièces jointes suspectes ou de protéger vos mots de passe, votre bonne hygiène en matière de cybersécurité constituera un moyen de dissuasion efficace contre les ransomwares. C’est pourquoi l’une des défenses les plus simples contre les ransomwares consiste à mettre en place une solide formation de sensibilisation des employés.
Vous avez besoin d’aide pour protéger votre organisation contre les ransomwares ? Rapid7 propose des services de détection et de réponse gérés (MDR) ainsi que de détection et de réponse étendues (XDR) afin de protéger vos terminaux contre les ransomwares. Échangez avec un expert MDR aujourd’hui.
En résumé
Les ransomwares comptent parmi les menaces les plus redoutables auxquelles les entreprises sont confrontées aujourd’hui. Heureusement, savoir ce que recherchent les hackers utilisant des ransomwares lorsqu’ils choisissent leurs cibles peut aider les entreprises à mieux se préparer à une attaque.
Des facteurs tels que la localisation géographique, l’accès à des données sensibles ou l’absence d’infrastructure de sécurité peuvent tous accroître la probabilité d’attaques par ransomware, tout comme la présence d’une organisation dans certains secteurs comme la banque, la santé ou l’industrie manufacturière.
Bien qu’il existe des moyens de se défendre contre les ransomwares, aucun n’est infaillible et même les défenses les plus solides sont constamment menacées d’être contournées par des hackers entreprenants. Néanmoins, garder à l’esprit ce que les attaquants utilisant des ransomwares pourraient rechercher chez leurs cibles peut vous aider à garder une longueur d’avance sur les ransomwares et à protéger vos données ainsi que celles de vos clients.
Vous souhaitez en savoir plus sur la manière de vous défendre contre les ransomwares ? Consultez Prévention des ransomwares : comment se protéger contre les ransomwares
REMARQUE : Cet article a été initialement rédigé par Devin Partida le 22 septembre 2021. Il a été mis à jour par Zephin Livingston le 1er décembre 2022.