

















Les ransomwares semblent changer de forme chaque jour. Dans les dernières nouvelles, le BlackMatter a annoncé sa fermeture — et quelques heures plus tard, on apprenait que ses victimes étaient transférées vers le site du concurrent LockBit.
Cela faisait suite à des informations selon lesquelles la Russie pourrait, ou non, sévir contre les groupes de ransomwares, lesquelles faisaient elles-mêmes suite à des informations selon lesquelles le groupe REvil avait vu ses serveurs saisis par les forces de l’ordre. Et, entre-temps, une entreprise de sécurité a partagé un outil de déchiffrement de BlackMatter, ce qui a peut-être contribué à précipiter la disparition du groupe.
Bien que la forme des groupes de ransomwares semble changer rapidement, on peut partir du principe qu’ils reviendront toujours — et que leurs tactiques et leurs menaces continueront de gagner en agressivité.
Prenons l’exemple de FIN7 qui, avec BlackMatter, déploie le ransomware Darkside utilisé lors de l’attaque contre Colonial Pipeline et gère également le ransomware en tant que service.
À lire également : Les meilleurs services de suppression et de récupération après une attaque de ransomware
FIN7 dupe des candidats à des postes dans la sécurité informatique
FIN7 est suffisamment tristement célèbre pour que ses tactiques aient fait l’objet d’un test de sécurité du MITRE ; on peut donc s’attendre à ce qu’il ne soit pas loin de la pointe des tactiques de cyberattaque.
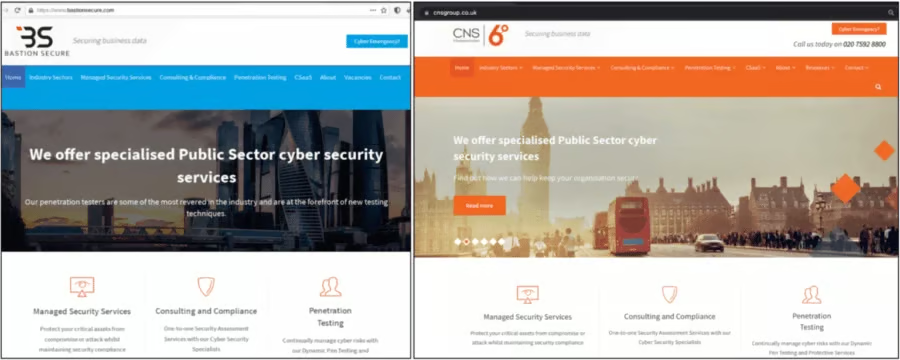
Le mois dernier, des chercheurs de Gemini Advisory ont découvert que FIN7 avait créé une fausse entreprise de cybersécurité appelée « Bastion Secure » afin d’attirer des experts en sécurité. Le groupe a publié des offres détaillées sur des sites d’emploi populaires et mené plusieurs entretiens d’embauche.
L’objectif était de faire exécuter aux victimes des tests d’intrusion et des attaques par ransomware à leur insu.
FIN7 est une organisation criminelle russophone classée parmi les menaces persistantes avancées (APT). Elle est connue sous de nombreux noms, comme JokerStash, Navigator ou Carbanak. Les spécialistes décrivent ces pirates comme particulièrement disciplinés, travaillant comme une entreprise normale, avec des horaires ordinaires.
Selon Gemini Advisory, ils pourraient disposer d’un milliard de dollars après plusieurs années d’activité, gagner 50 millions de dollars par mois et employer des cadres, des blanchisseurs d’argent et des développeurs logiciels.
Ils sont connus pour leurs campagnes de maliciels visant les cartes bancaires et de hameçonnage. Ils mettent également régulièrement à jour leurs outils avec des tactiques plus efficaces. Ils semblent désormais s’intéresser de plus en plus au paysage des ransomwares.
À lire également : Comment récupérer après une attaque de ransomware
Une fausse entreprise étonnamment crédible
Les pirates de FIN7 ont créé un site web fondé sur des informations légitimes fournies par de véritables entreprises de cybersécurité.
Les chercheurs de Gemini Advisory ont indiqué que l’entreprise semblait légitime à bien des égards, notamment en ce qui concerne les éléments suivants :
- descriptions de postes
- exercices pratiques et entretiens d’embauche
- salaire de départ
Ils ciblaient des profils précis, comme des administrateurs système capables de cartographier les réseaux d’entreprise, de localiser les sauvegardes et d’identifier les utilisateurs au sein d’un système, autant d’étapes essentielles dans les attaques par ransomware.
Baptiser l’entreprise « Bastion Secure » était un choix assez judicieux pour gagner en légitimité, car des entreprises aux noms très similaires, comme Bastion Security Products Ltd. ou Bastion Security Group, sont très bien classées dans les résultats de recherche Google.
Ils ont même utilisé des adresses crédibles pour les prétendus bureaux répartis dans le monde entier et pris le temps de créer un site web soigné au contenu approprié, en copiant le site d’une entreprise légitime. Le site de FIN7 est désormais signalé comme trompeur par Chrome et Safari.
Le coût des attaques par ransomware peut être élevé. De plus, recruter sur le dark web n’est pas si simple et peut mal tourner. Les candidats peuvent être des mercenaires peu fiables ou des policiers infiltrés. À l’inverse, recruter de véritables spécialistes de la cybersécurité garantit le succès de l’opération et limite les imprévus.
Dans ce cas, les pirates ont tiré parti de la situation, car les salaires de départ ne dépassent pas 1 200 USD par mois dans les États post-soviétiques. Les employés ne s’attendaient pas à plus qu’un salaire mensuel ; les pirates ne leur ont donc pas proposé de partager les rançons.
Les forces de l’ordre ont arrêté trois membres haut placés de FIN7 en août 2018 ; ce n’était donc pas la première fois que le groupe utilisait cette astuce. Ils avaient créé une fausse entreprise appelée « Combi Security », qui recrutait des experts en informatique.
Voir aussi : Les meilleurs outils de suppression des ransomwares
Les experts informatiques n’ont pas vu les signes avant-coureurs
Il est facile de le dire après coup, mais quelques signaux d’alerte auraient pu être repérés par les experts les plus vigilants. Selon les chercheurs de Gemini, les descriptions de postes étaient particulièrement crédibles.
L’escroquerie au recrutement comprenait des étapes courantes, comme des entretiens d’embauche, des accords de confidentialité et des exercices d’évaluation.
Cependant, dans les dernières étapes, la fausse entreprise confiait de véritables missions comportant des tâches typiques de préparation d’attaques par ransomware : cibler les administrateurs de domaine, localiser les sauvegardes et attaquer les hyperviseurs. Les faux employeurs fournissaient un accès à des réseaux compromis sans aucun document légal — ce qui est assez inhabituel — ainsi que des outils spécifiques pour éviter la détection.
Les différences entre une véritable entreprise de tests d’intrusion et un groupe criminel peuvent parfois être subtiles, mais les entreprises légitimes ne se concentrent pas exclusivement sur un seul type d’attaque. Leur objectif est de repérer les failles afin de fournir des recommandations efficaces, et elles prennent des mesures pour préserver la confidentialité de toutes les informations.
Les entreprises légitimes ne pourraient pas fournir à leurs employés des ressources illégales, comme des comptes bancaires anonymes ou des portefeuilles de bitcoins, pour leur permettre de fuir.
En outre, un employeur qui s’alarme chaque fois que vous abordez les aspects juridiques et éthiques lors de l’entretien d’embauche constitue un énorme signal d’alerte. Poser ces questions est un excellent moyen d’échapper au piège, car il interromprait probablement rapidement votre candidature.
Pour aller plus loin : Les meilleures solutions de sauvegarde pour se protéger des ransomwares