

















Il y a peu de garanties dans le secteur informatique, mais une certitude demeure : alors que le monde entre en 2022, les ransomwares resteront une cybermenace majeure.
Les dangers liés aux ransomwares ont fortement augmenté depuis l’apparition de WannaCry et de NotPetya en 2017, et cette année n’a pas fait exception. Deux rapports récents soulignent l’ampleur de cette menace.
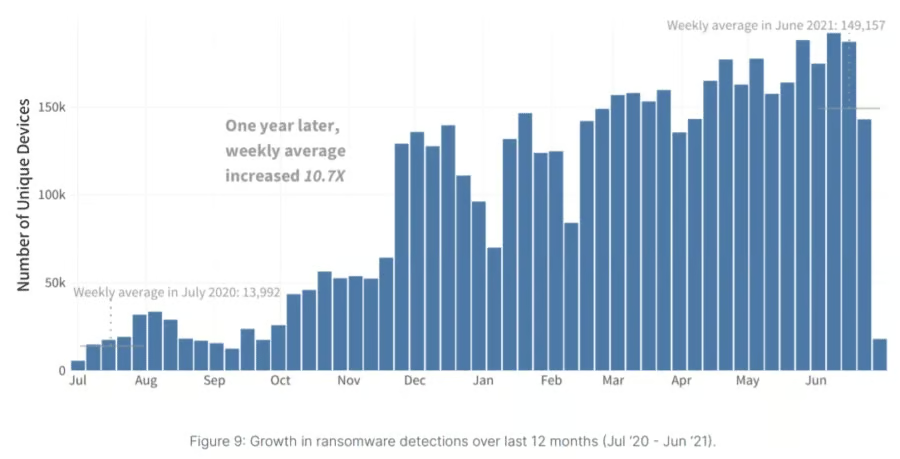
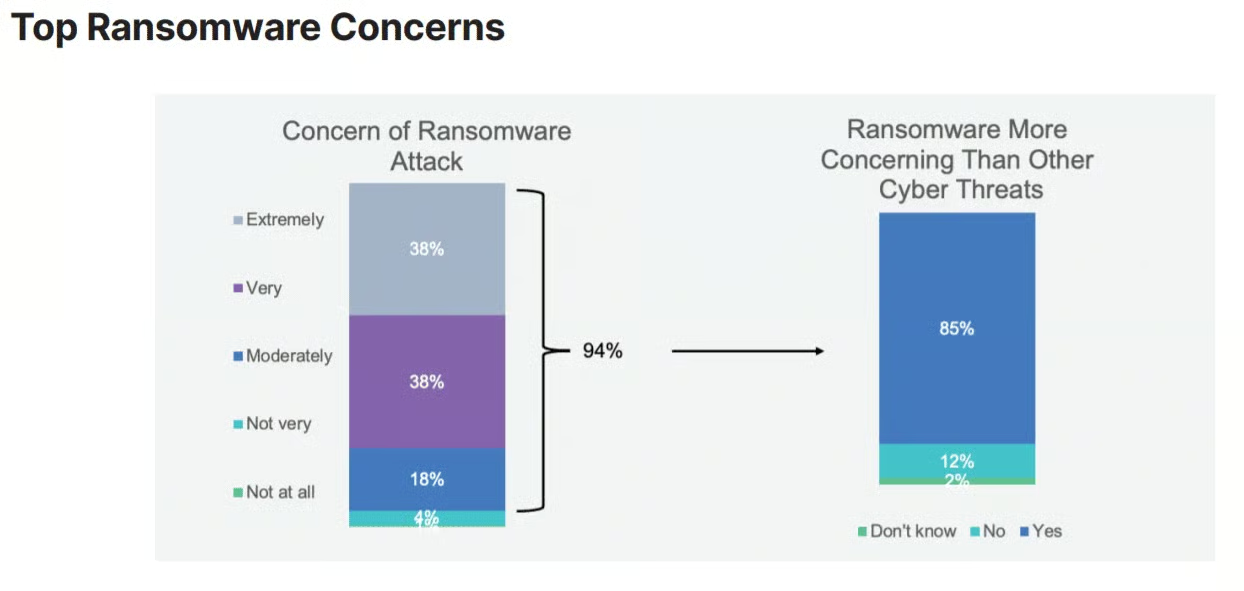
Le Global Threat Landscape Report publié en août par FortiGuard, l’unité de renseignement sur les menaces de Fortinet, a révélé que la moyenne hebdomadaire des incidents liés aux ransomwares au cours des 12 mois précédents avait été multipliée par 10,7. Dans le Global State of Ransomware Report de Fortinet publié en septembre, les deux tiers des entreprises interrogées avaient été victimes d’attaques par ransomware et 85 % se disaient davantage préoccupées par les ransomwares que par toute autre cybermenace.
La forte hausse des attaques par ransomware peut s’expliquer par de nombreuses raisons, allant du faible niveau d’hygiène numérique de certaines entreprises à une formation et une sensibilisation insuffisantes des employés et aux problèmes de gestion des correctifs, selon Derek Manky, responsable des renseignements de sécurité et des alliances mondiales contre les menaces chez FortiGuard Labs de Fortinet. Les cybercriminels n’ont pas besoin de travailler très dur pour pénétrer dans ces systèmes. Lorsqu’ils y parviennent, le gain peut être considérable, notamment parce que les attaquants ciblent désormais les grandes entreprises.
Les cryptomonnaies alimentent les ransomwares
Dans tout cela, les cryptomonnaies resteront un élément constant : elles sont la monnaie de référence des ransomwares. Les gains considérables, la propension de la plupart des victimes à payer la rançon et l’argent qu’il est possible de gagner en vendant ou en louant leurs logiciels malveillants sur le marché croissant des ransomwares-as-a-service (RaaS) sont autant d’incitations dans l’univers des ransomwares.
Le moteur d’une grande partie de ce phénomène, ce sont les cryptomonnaies, devenues le moyen de payer les rançons et la base financière de l’évolution rapide du marché des ransomwares, de l’explosion du nombre d’incidents et de l’arrivée croissante de nouveaux acteurs malveillants, a expliqué Manky à eSecurity Planet.
« Il ne fait aucun doute que nous assistons ici à une progression parallèle », a-t-il déclaré. « C’est lié à cette vache à lait. Les cryptomonnaies alimentent réellement ce phénomène, d’une certaine manière. … Si vous retiriez les cryptomonnaies de l’équation, ils ne disposeraient plus d’une plateforme numérique pratique. Ils devraient repartir de zéro. Leurs opérations deviendraient en réalité plus coûteuses, car ils devraient faire preuve d’innovation et déployer davantage de moyens humains, comme n’importe quelle entreprise privée qui ne disposerait pas d’une plateforme. »
À lire aussi : The State of Blockchain Applications in Cybersecurity
Les cryptomonnaies favorisent un « cercle vicieux »
Pour couronner le tout, les ransomwares forment un « cercle vicieux », a déclaré Manky.
« Dès lors que le niveau de sécurité est faible et que les attaquants pénètrent dans les systèmes, ils contraignent les entreprises à payer la rançon », a-t-il déclaré. « Lorsqu’elles paient la rançon en cryptomonnaies, cela encourage les cybercriminels. Cela leur permet d’épaissir leur portefeuille. Ils n’ont pas à fournir beaucoup d’efforts pour réaliser les profits qu’ils engrangent aujourd’hui. »
L’utilisation de cryptomonnaies comme le Bitcoin, l’Ethereum et d’innombrables autres rappelle l’époque de l’e-gold, une autre monnaie numérique lancée dans les années 1990 qui reposait notamment sur des comptes en ligne. L’utilisation de l’e-gold a atteint son apogée au milieu des années 2000, avant d’être suspendue en 2009 pour des raisons juridiques. À mesure que la cybercriminalité s’est davantage orientée vers la monétisation, les cybercriminels ont commencé à utiliser cette monnaie pour le blanchiment d’argent, la fraude et d’autres stratagèmes, a-t-il expliqué.
Entre la disparition de l’e-gold et l’essor des cryptomonnaies, les acteurs malveillants ont utilisé différents moyens pour transférer de l’argent, notamment les cartes cadeaux. Ils volaient des cartes bancaires pour acheter des cartes cadeaux, puis les faisaient encaisser ou les revendaient à d’autres personnes, a déclaré Manky.
À lire aussi : Best Ransomware Removal Tools
Une « nouvelle forme de cryptojacking »
L’essor des cryptomonnaies a eu un effet d’entraînement dans tout l’univers cybercriminel, a déclaré Manky. À leurs débuts, les principales cibles des acteurs malveillants étaient les plateformes d’échange de cryptomonnaies elles-mêmes. Les gains des hackers étaient considérables : lorsqu’ils pirataient une plateforme, ils accédaient à des centaines de portefeuilles de cryptomonnaies. Toutefois, les plateformes ont commencé à renforcer leur sécurité, rendant les attaques plus coûteuses. Les cybercriminels ont donc changé de tactique et commencé à cibler de plus en plus les utilisateurs.
« Au lieu de braquer une banque, ils s’en prennent directement aux victimes », a déclaré Manky.
Depuis cinq ans, on observe le cryptominage, qui consiste pour les acteurs malveillants à infecter des systèmes avec des logiciels malveillants exploitant les processeurs pour miner des cryptomonnaies, en mutualisant de fait la puissance de calcul volée. Plus récemment est apparu le cryptojacking, dans lequel les hackers accèdent directement au portefeuille d’un utilisateur et lui volent ses cryptomonnaies.
Cela a également modifié le vecteur d’attaque et exposé davantage les utilisateurs finaux. Les attaquants ne s’en prennent plus à une seule cible, a-t-il expliqué. Ils peuvent pénétrer dans un système pour voler des portefeuilles numériques, mais dès qu’un système est compromis, il devient vulnérable à d’autres attaques.
« C’est essentiellement une nouvelle forme de cryptojacking, mais ces attaques sont toujours polyvalentes d’une certaine manière, car pour installer ce logiciel malveillant, ils ont besoin de ce que nous appelons un “chargeur” », a-t-il déclaré. « Ils ont besoin d’un canal d’accès à ce système. Ils y parviennent en tirant parti des pratiques d’hygiène numérique, de l’ingénierie sociale, de toutes ces techniques dont nous parlons. … Mais une fois qu’ils ont infecté ces systèmes, ceux-ci sont compromis, et nous constatons souvent de nombreuses attaques secondaires. Le volume et les angles d’attaque ne cessent d’augmenter. »
La cybercriminalité récompensée
Les cryptomonnaies permettent aux cybercriminels de s’enrichir au-delà de ce qui était auparavant possible. Non seulement ils peuvent être davantage rémunérés pour leurs actions, mais la nature des paiements leur permet d’ajouter davantage de couches à leurs opérations, ce qui rend les paiements plus difficiles à retracer. À bien des égards, cela fonctionne comme de l’argent liquide. Il devient plus facile de dissimuler et de blanchir les paiements.
“Ils peuvent même fabriquer leur propre argent », a-t-il déclaré. « Ils peuvent imprimer des cryptomonnaies sur une feuille de papier. Il ne s’agit que d’une grande adresse de hachage, d’un algorithme cryptographique, et ils peuvent les transférer de cette manière. Ils peuvent les transférer sur une clé USB. Ils peuvent les transférer physiquement sur une feuille de papier, la mettre dans une mallette et la remettre à quelqu’un d’autre. Une fois qu’ils la possèdent ainsi que les clés correspondantes, l’argent est à eux. C’est littéralement le transfert physique d’un portefeuille à un autre. »
Et ils disposent de nombreuses cryptomonnaies parmi lesquelles choisir. Ils peuvent être payés en Bitcoin et blanchir le paiement en le convertissant en Ethereum ou en le faisant transiter par d’autres plateformes d’échange. Cela complique la tâche des enquêteurs, qui “n’ont pas une seule cryptomonnaie à suivre », a déclaré Manky, ajoutant que les acteurs malveillants « peuvent la répartir entre 100 cryptomonnaies alternatives différentes ».
À lire aussi : Best Ransomware Removal and Recovery Services
Des cybercriminels plus sophistiqués
Les profits que les acteurs malveillants engrangent contribuent à l’essor de hackers plus sophistiqués et mieux équipés, capables de développer une expertise accrue en arrière-plan et donc de lancer des attaques plus importantes et plus complexes.
« Nous voyons désormais des cybercriminels dont le niveau de sophistication se situe entre celui des attaques et des capacités typiquement attribuées aux États-nations – comme les vulnérabilités zero-day et autres techniques de ce type –, a-t-il déclaré. Cela relève désormais aussi du domaine des cybercriminels. »
Davantage d’argent engendre des opérations et des méthodes plus sophistiquées – pensez au ransomware-as-a-service (RaaS) –, ce qui entraîne non seulement des campagnes plus sophistiquées, mais aussi davantage d’attaquants. Avec le RaaS proposé par des groupes très sophistiqués, des personnes moins compétentes peuvent exploiter ces services pour lancer des attaques.
Toutes ces tendances alimentées par les cryptomonnaies – notamment la sophistication accrue des cybercriminels, portée par des profits colossaux, la promesse de gains et le nombre croissant d’acteurs malveillants capables de lancer des attaques – ont contribué à aggraver le problème mondial des ransomwares.
Rompre le lien avec les cryptomonnaies
Les législateurs américains, qui se sont cette année davantage impliqués dans le problème des ransomwares visant les infrastructures critiques – notamment les réseaux énergétiques, comme lors de l’attaque contre Colonial Pipeline et l’approvisionnement alimentaire, comme dans la campagne visant le transformateur mondial de viande JBS –, constatent eux aussi le lien entre les ransomwares et les cryptomonnaies.
En octobre, plusieurs sénateurs et représentants ont envoyé une lettre aux ministères de la Justice, des Affaires étrangères et de la Sécurité intérieure, les exhortant à s’attaquer – entre autres – au rôle des cryptomonnaies dans la hausse des attaques par ransomware, tout en soulignant l’anonymat qu’elles offrent aux attaquants.
Il est également important que les entreprises comprennent ce lien, a déclaré Manky. La prévention est essentielle tout comme les mesures de protection – telles que la sauvegarde des données –, car une fois qu’un ransomware s’est introduit dans un système, il contraint de nombreuses entreprises, qui disposent de peu d’autres options, à payer en cryptomonnaies. Les plateformes d’échange ont mis en place des mesures de protection, ce qui a augmenté le coût de leurs attaques pour les cybercriminels. Compte tenu de la nature de plus en plus distribuée de l’informatique, il est important que les entreprises envisagent la prévention et la résilience de la même manière.
« Si nous ne faisons pas cela… la situation sera très sombre », a déclaré Manky. « Cela continuera à financer ces cybercriminels. Leurs portefeuilles vont s’épaissir. Leurs capacités vont se sophistiquer. Ils ont leurs propres entreprises et, comme dans toute entreprise, à mesure qu’elles se développent, ils ajoutent de plus en plus de personnes et de partenaires. Dans les années 1990, il n’y avait généralement qu’une seule personne. Puis il y en a eu une poignée. Aujourd’hui, nous voyons des organisations de 50 ou 100 personnes avec des partenaires, voire de plusieurs milliers de personnes dans certains cas. C’est un problème majeur. »
À lire aussi : Best Backup Solutions for Ransomware Protection