

















日ごとに悪化しているように見えるランサムウェア攻撃が続く中、企業は攻撃から身を守るうえで驚くべき進展を遂げている。
しかし、ジャーナリストやサイバーセキュリティベンダー、そして最近ではマルウェアに注目が集まったことで、企業はランサムウェア集団から身を守るための準備を強化するようになったという。セキュリティソリューションベンダーのCymulateが今週発表した報告書によると、政府機関も注目するようになったことが、その背景にある。
Cymulateの幹部によると、こうした準備によって、一部の攻撃による被害や、攻撃に伴う停止時間が減少しており、脆弱性を感じ、攻撃を受けていると感じる時代にあって、組織に一定の希望を与えているという。
「調査データは、誰もが標的になり得る一方で、攻撃を受けた人の大半が自らを守り、被害から見事に復旧していることを示している」と、報告書「ランサムウェア調査:予想外の楽観材料」の著者らは記している。「攻撃を受けた回答者が被った被害を詳しく見ると、全体として被害の深刻度と期間はいずれも限定的だった。回答者の半数超は、被害が発生する前に攻撃を阻止できるほど積極的に対策を講じており、その大半は、停止時間が発生する前に阻止していた」
企業はセキュリティへの投資を拡大
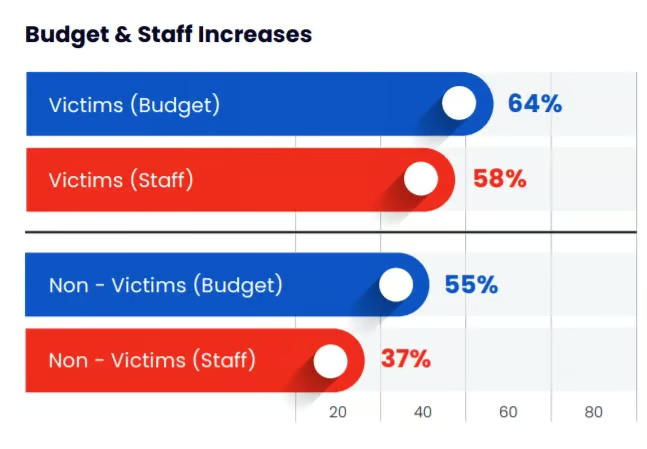
Cymulateはこの報告書のために世界のITプロフェッショナル900人を調査し、ここ数年の間に28%の企業がランサムウェア攻撃の被害に遭っており、70%の企業では経営幹部や事業管理者の間でランサムウェアがもたらす脅威に対する認識が高まっていることを明らかにした。全体では、半数を超える企業がセキュリティ予算と人員への投資を増やしており、ほぼ半数が新たな、または変更を加えたインシデント対応計画を策定している。
さらに、82%が攻撃的なサイバーセキュリティソリューションを導入していると回答した。
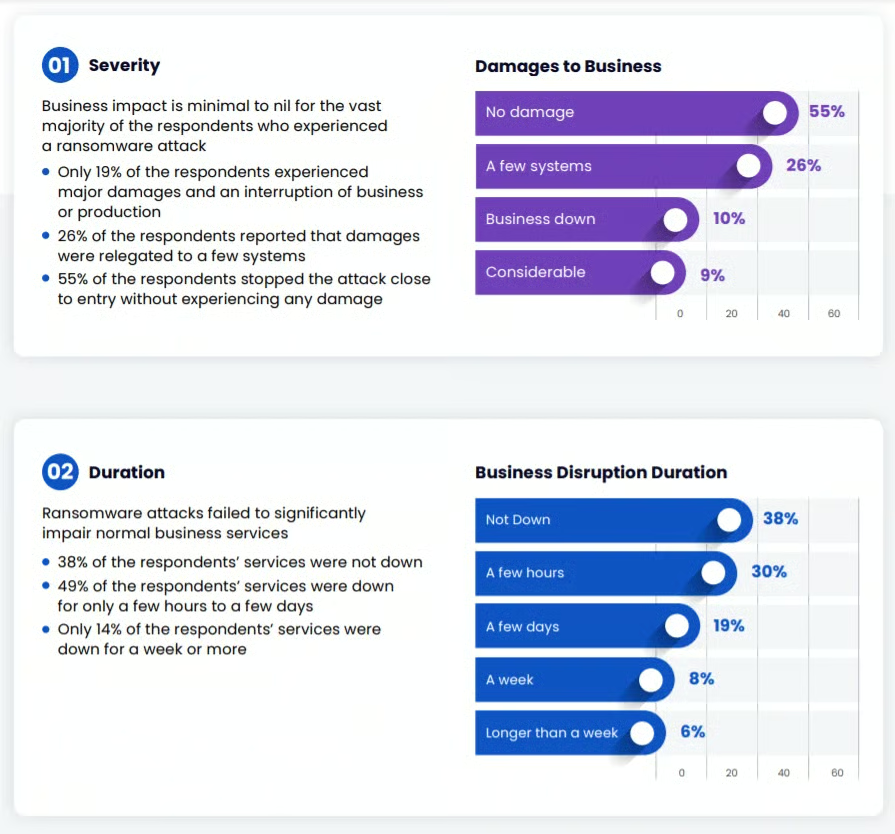
報告書によると、最大の楽観材料は、企業がランサムウェアの被害に遭った際に起きることにある。回答者の55%は、ランサムウェア攻撃を経験した後も被害はなかったと答え、さらに26%は失ったシステムは数台だけだったと回答した。事業が停止した、または大きな被害を受けたと答えたのは19%にとどまった。
約68%の回答者は、事業が停止しなかったか、停止しても数時間だったと答えた。その他の回答では、数日間(19%)、1週間(8%)、または1週間超(6%)にわたって事業が停止した。
全体として、組織は予算と人員への支出を増やし、インシデント対応計画を刷新し、セキュリティ製品や手順への投資を拡大するとともに、ペネトレーションテスト、侵害・攻撃シミュレーション、攻撃対象領域の管理など、防御策をより積極化しているという。
「逆説的だが、ランサムウェアが不正に得た名声は、その他の潜在的な危険にも対応するセキュリティ対策の開発を後押ししている可能性がある」と著者らは記している。「ランサムウェアへの懸念は誰もが感じており、その恐怖の結果として、セキュリティ態勢管理の改善に向けた予算とリソースへの投資が増えている。ランサムウェアがこうしたセキュリティ態勢改善の発端であるとしても、最終的にはあらゆる種類の攻撃に対する防御が強化される」
関連記事:ランサムウェア対策に最適なバックアップソリューション
脅威も進化する
この結果は、サイバーセキュリティ業界の一部で見られている状況を反映している。ただし、ランサムウェアがなくなることはなく、ベンダーや企業がランサムウェアへの防御を強化するのと同じように、悪意ある攻撃者も進化しているという現実を踏まえ、楽観視しすぎてはならないという点では、多くの関係者が一致している。
「組織がクラウド変革に向けた取り組みを進める中で、その過程には多くのレジリエンスが伴います」と、VectraのCTOチームでテクニカルディレクターを務めるTim Wade氏はeSecurity Planetに語った。「この取り組みが進むほど、組織のレジリエンスについて、励みとなる部分が見つかることを期待しています。
「課題は、攻撃者が、自らの破壊的な活動にクラウドがもたらすスピードと規模を悪用するための戦術を、まだ完全には取り入れていないことです」とWade氏は述べた。「レガシーITの『設定して放置する』という考え方からまだ抜け出せていない組織は、再び痛い目を見るでしょう。しかし、可視性、検知、対応を中核的なセキュリティ戦略の重視事項にする必要性を理解している組織にとっては、この前向きな傾向が、よりレジリエントな未来への先行投資になると考えています」
DigitalShadowsのシニア・サイバー脅威インテリジェンスアナリストであるChris Morgan氏は、ランサムウェアがもたらす脅威への認識が、大規模で十分なリソースを持つ企業にとって成果を上げ始めているという見方に同意した。ただし、悪意ある攻撃者は、同じだけのリソースや人員を持たない可能性がある小規模組織も標的にするだろうと述べた。
被害と停止時間
Morgan氏はまたeSecurity Planetに対し、被害と停止時間についてコメントするのは難しいと語った。
「ランサムウェア攻撃を受けた企業の多くは、攻撃後に生じる可能性のある評判や規制上の影響を抑えるため、攻撃に関する情報を必要最小限しか提供しないと考えられます」と同氏は述べた。「こうしたインシデント後の透明性はまれですが、追加の背景情報や知見があればインシデント対応者やセキュリティ研究者に大いに役立つため、情報が公開されることは歓迎すべきです」
同氏はまた、先月ThycoticCentrifyが発表した報告書にも言及した。その報告書では、ランサムウェア攻撃の被害者の実に83%が身代金を支払っていることが明らかになっている。同氏は、「これほど高い割合の被害者が攻撃者の要求に屈していると報告されている以上、被害や停止時間の影響が小さくなったとは考えにくい」と付け加えた。
脅威は積み重なり続ける
Cymulateの報告書によると、米財務省の金融犯罪取締ネットワーク(FinCEN)は、今年上半期に支払われた身代金が5億9000万ドルを超え、2020年の1年間に支払われた4億1600万ドルを上回ったと指摘している。これほどの金額が支払われている以上、ランサムウェアはサイバー犯罪者にとって手放すにはあまりにも収益性が高い。
今週、サイバーセキュリティ企業のSophosは、Momentoと呼ばれる新たなPython製ランサムウェアについて詳しく報告した。このランサムウェアは、標的データを暗号化できない場合、ファイルをパスワードで保護されたアーカイブに格納してロックする。
さらに、サイバーセキュリティベンダーFlashpointの報告によると、ロシアのランサムウェア集団は中国のハッカーと協力しようとしている可能性があるという。
ネットワークセキュリティ企業DH2iの共同創業者兼CTOであるOJ Ngo氏によると、これはサイバーセキュリティの専門家とサイバー犯罪者が、相手の動きに応じて行動と反応を繰り返す、終わりのないサイクルだという。
「ランサムウェア攻撃は、現代の多くの企業にとって重要な課題です」とNgo氏はeSecurity Planetに語った。「幸い、企業はHA/DR(高可用性/災害復旧)計画を強化することで、ランサムウェア攻撃の影響を軽減できるようになっています」
Cymulateの報告書にも示されているように、こうしたハードウェアとソフトウェアのソリューションを導入することで、停止時間と被害は減少していると同氏は述べた。
「終わりのないいたちごっこです」とNgo氏は述べた。「しかし組織は、社内で従業員向けにリスク教育や軽減策の研修を実施し、定期的なセキュリティ監査や訓練を行うなど、セキュリティのベストプラクティスを確立し、実践することにますます習熟しています。こうした攻撃や問題を真剣に受け止め続ける限り、私たちは皆、前進できます」