

















Ce guide s’adresse aux équipes de sécurité, aux testeurs d’intrusion et aux administrateurs informatiques qui souhaitent évaluer les meilleurs outils open source de tests d’intrusion en 2026. Il compare 23 outils de référence dans les domaines de la sécurité des applications web, de l’analyse des réseaux, de l’audit des mots de passe, de l’exploitation, des tests sans fil et d’autres catégories clés des tests d’intrusion, afin de vous aider à choisir les solutions adaptées à votre environnement.
- Points clés sur les outils open source de tests d’intrusion en 2026
- Principales catégories de tests d’intrusion
- 4 meilleurs outils d’analyse des applications web
- 3 meilleurs outils de cassage de mots de passe
- 3 meilleurs frameworks de pentest
- 3 meilleurs outils d’analyse des réseaux sans fil
- 3 meilleurs outils d’exploitation
- 3 meilleurs outils de capture de paquets
- 4 meilleurs outils d’analyse et d’énumération des réseaux
- Foire aux questions (FAQ)
- En résumé : les outils de test d’intrusion open source
Points clés sur les outils open source de tests d’intrusion en 2026
- Les outils open source de tests d’intrusion aident les équipes de sécurité à identifier les vulnérabilités sans supporter le coût des plateformes commerciales.
- Différents outils se spécialisent dans des tâches précises, notamment l’analyse des applications web, l’audit des mots de passe, la découverte des réseaux, l’exploitation, les tests sans fil et l’analyse des paquets.
- De nombreux outils de tests d’intrusion très utilisés — notamment Nmap, Metasploit, Wireshark, Burp Suite et OWASP ZAP — sont inclus dans Kali Linux.
- Les entreprises combinent souvent plusieurs outils open source pour réaliser des tests d’intrusion complets sur les applications, les réseaux, les environnements sans fil et Active Directory.
- Le choix du bon outil de tests d’intrusion dépend de vos objectifs de test, de votre expertise technique et des systèmes que vous devez évaluer.
Les outils open source de tests d’intrusion sont des solutions logicielles disponibles gratuitement qui aident les équipes de pentest à identifier les faiblesses des systèmes et des réseaux. Les équipes ont souvent besoin de différents outils pour réaliser un test d’intrusion complet ; l’utilisation d’outils de pentest open source permet donc de réduire les coûts. Bon nombre des outils ci-dessous sont inclus dans le système d’exploitation Kali Linux. Nous avons établi une liste complète de produits open source et mentionné les services payants disponibles.
Principales catégories de tests d’intrusion
Nous avons regroupé les outils ci-dessous selon leur fonction dans le cadre d’un test d’intrusion. Certains appartiennent à plusieurs catégories, qui se recoupent parfois, mais cette liste correspond à notre évaluation de la fonction principale assurée par chaque outil. Voici les principales catégories, avec des liens permettant d’accéder directement aux meilleurs outils de chacune d’entre elles :
- Meilleurs outils d’analyse des applications web: ZAP, Nikto, W3af, WPScan
- Meilleurs outils de cassage de mots de passe: John the Ripper, Medusa, Rubeus
- Meilleurs frameworks de pentest: Burp, Metasploit, Fiddler
- Meilleurs outils d’analyse des réseaux sans fil: Hashcat, Aircrack-ng, wifite
- Meilleurs outils d’exploitation: BeEF, SQLmap, SET
- Meilleurs outils de capture de paquets: Ettercap, Tcpdump, Wfuzz
- Meilleurs outils d’analyse et d’énumération des réseaux: Nmap, Wireshark, Gobuster, Amass
4 meilleurs outils d’analyse des applications web
Ces outils open source de tests d’intrusion aident les professionnels à tester la sécurité des applications accessibles depuis le web, des serveurs et d’autres ressources. Les quatre meilleures options sont OWASP, Nikto2, W3af et WPScan.
OWASP
L’Open Web Application Security Project (OWASP) assure la maintenance de Zed Attack Proxy (ZAP), qui s’interpose entre le navigateur du testeur et une application web pour intercepter les requêtes, modifier leur contenu ou transférer des paquets, entre autres fonctions. Les équipes OWASP en assurent activement la maintenance et prennent en charge plusieurs langages de programmation et de script. OWASP est une solution complète qui regorge de fonctionnalités, telles que l’exploration, les analyses passives et actives, un éditeur de requêtes, une marketplace et des plug-ins.
Avantages
- Maintenance active par les équipes OWASP
- Solution complète qui regorge de fonctionnalités, telles que l’exploration, les analyses passives et actives, les interfaces de programmation d’applications (API) et l’éditeur de requêtes
- Prise en charge de plusieurs langages de programmation et de script
- Fournit des interfaces graphiques et en ligne de commande (CLI), ainsi qu’une documentation de qualité
- Convient à différents niveaux d’expérience, des débutants aux équipes de sécurité des entreprises
Inconvénients
- Peut être plus difficile à installer et offre une expérience utilisateur moins conviviale que des produits premium comme Burp Suite
- Nécessite des plug-ins supplémentaires pour fournir certaines fonctionnalités
Nikto
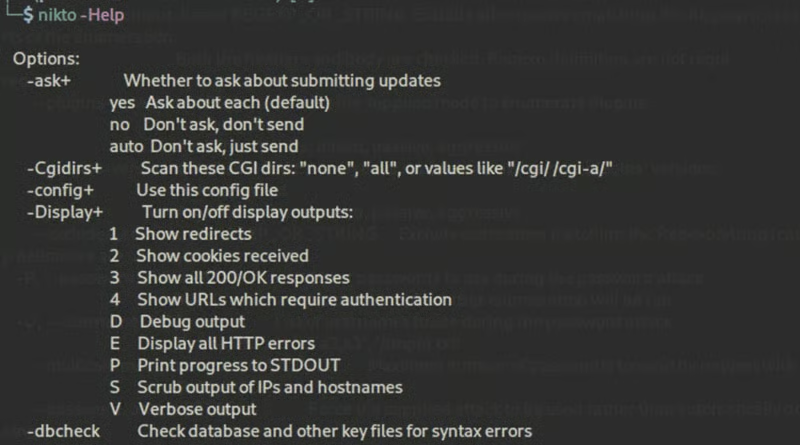
Nikto est un outil léger d’analyse des serveurs web qui fonctionne en ligne de commande pour identifier les vulnérabilités web courantes, telles que les mauvaises configurations de serveurs. Il peut être installé avec Kali Linux ou sous forme de paquet individuel avec la commande sudo apt install nikto. Il effectue des tests sur différents éléments, notamment des milliers de fichiers potentiellement dangereux et des interfaces de passerelle communes (CGI), et vérifie les versions obsolètes des serveurs ainsi que les problèmes propres à certaines versions sur des centaines de serveurs.
Avantages
- Outil simple qui couvre les besoins courants
- Peut tester les systèmes de détection d’intrusion (IDS)
- Prend en charge les fichiers en entrée et en sortie
Inconvénients
- Peut dérouter les débutants
- Aucune interface utilisateur graphique (GUI)
- Aucune communauté ni assistance connues
W3af
w3af, ou Web Application Attack and Audit Framework, est un scanner doté d’un framework qui analyse les applications et génère des rapports présentant ses résultats. Une fois l’application cartographiée, l’outil envoie des requêtes conçues pour déclencher des bogues précis dans le code, tels que des injections SQL, et signaler les cas positifs.
Avantages
- Facile à apprendre et à utiliser
- Génère des rapports utiles
- Automatise de nombreuses tâches
- Fournit une documentation détaillée
Inconvénients
- L’interface graphique peut être difficile à maîtriser
WPScan
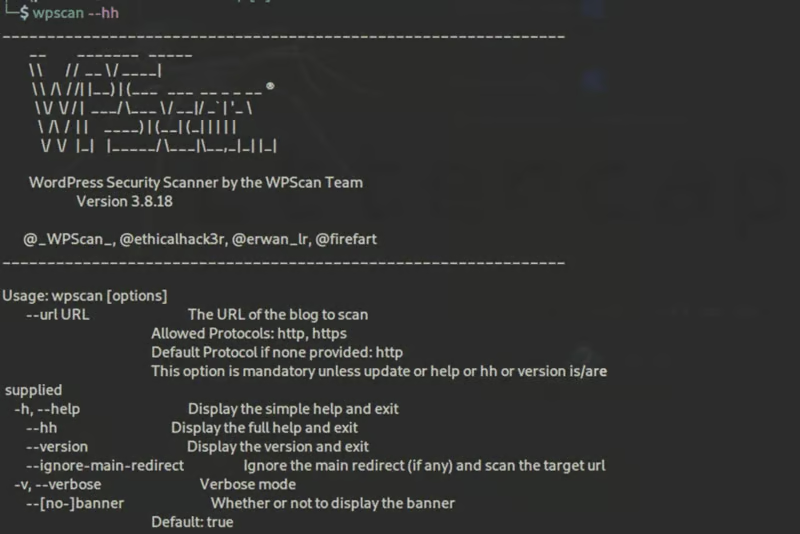
WPScan est un outil de sécurité populaire pour WordPress. Il peut être utilisé avec des distributions de pentest comme Kali Linux, avec Docker ou sous forme de binaire. Une analyse rapide peut révéler les failles typiques des installations WordPress, comme l’utilisation du protocole XML-RPC ou de dépendances obsolètes, mais l’outil peut également effectuer efficacement des attaques par force brute. En coulisses, l’outil CLI utilise l’API de la base de données des vulnérabilités WordPress pour récupérer en temps réel les données sur les vulnérabilités de WordPress.
Avantages
- Solution complète, avec une bonne documentation
- Entièrement conçu pour WordPress
Inconvénients
- L’offre gratuite dispose de quotas d’API limités
- De nombreuses conditions préalables si les utilisateurs n’emploient pas Kali Linux
- Aucune interface graphique
Mises à niveau de l’offre : L’outil CLI est gratuit, mais limité ; des versions premium pour les petites entreprises et les grandes entreprises sont disponibles.
Si votre entreprise souhaite lancer sa propre initiative de pentest, consultez notre guide pour développer un programme de pentest, qui comprend notamment la définition de priorités précises et la planification des tests.
3 meilleurs outils de cassage de mots de passe
Le cassage de mots de passe consiste à récupérer les mots de passe stockés dans les systèmes informatiques. Les administrateurs système et les équipes de sécurité, tout comme les pirates, peuvent utiliser ces outils pour repérer les mots de passe faibles. John the Ripper, Medusa et Rubeus sont les meilleurs outils de cassage de mots de passe.
John the Ripper
John the Ripper est l’un des outils gratuits de cassage de mots de passe les plus populaires inclus dans Kali Linux ; il existe également en version premium. Il combine plusieurs approches du cassage de mots de passe au sein d’un même paquet. Il prend également en charge des centaines de types de hachages et de chiffrements, notamment pour macOS, Windows, les applications web, les logiciels de travail collaboratif, les serveurs de bases de données, les captures de trafic réseau, les clés privées chiffrées, les systèmes de fichiers et les disques, les archives et les documents.
Avantages
- Configurations très flexibles
- Peut casser des variantes courantes, comme celles utilisant des règles de modification (par exemple, Pa$$w0rd)
- Combine les meilleurs aspects de différents outils de cassage de mots de passe au sein d’un même paquet
Inconvénients
- Peut être difficile à apprendre, à installer et à configurer
- Dispose des mêmes privilèges que l’utilisateur qui l’exécute et ne peut donc pas lire les mots de passe shadow
- Ne s’attaque qu’aux mots de passe, et à rien d’autre
Pour apprendre à utiliser John the Ripper et en savoir plus sur ses avantages et ses inconvénients, lisez John the Ripper : tutoriel et analyse du cassage de mots de passe.
Medusa
Medusa est un puissant outil de force brute doté de fonctionnalités intéressantes, inclus dans Kali Linux. Cet outil en ligne de commande peut également être installé sous forme de paquet Linux à l’aide de la commande sudo apt install medusa. Il prend en charge les tests parallèles basés sur les threads, comme les attaques par force brute simultanées, et permet de reprendre une analyse Medusa interrompue.
Avantages
- Facile à apprendre et à utiliser
- Rapide et concurrent
- Peut être facilement étendu
Inconvénients
- Prend en charge moins de systèmes d’exploitation et de plateformes que d’autres outils
- Documentation insuffisante
Rubeus
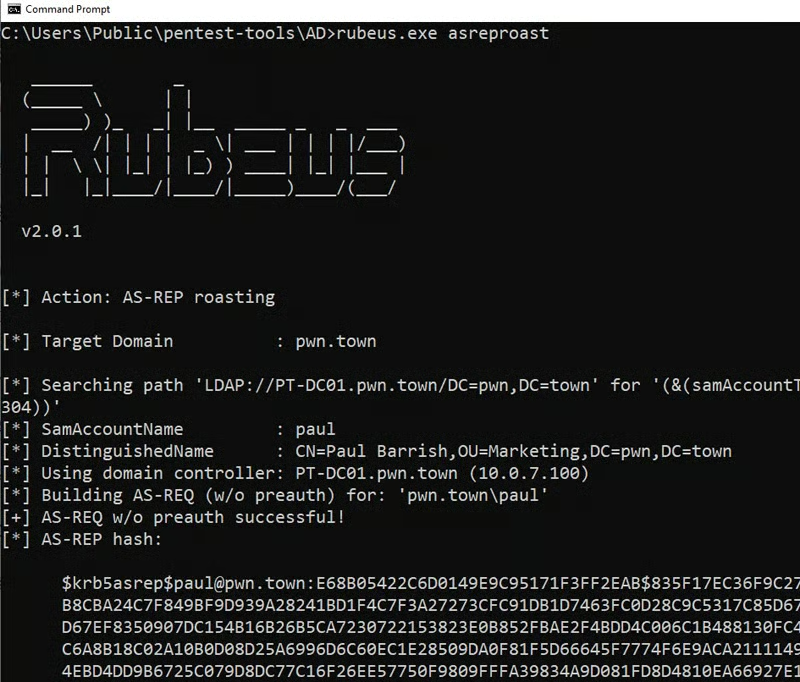
Open source et distribué sous licence BSD à 3 clauses, Rubeus est un ensemble d’outils C# permettant d’interagir directement avec Kerberos et d’en exploiter les failles. Il est particulièrement destiné aux cas d’utilisation de Kerberos, un protocole d’authentification réseau basé sur des tickets et utilisé dans Active Directory (AD), qui est de plus en plus populaire, mais souvent mal configuré. Rubeus exploite les vulnérabilités qui en résultent et effectue notamment des opérations comme la création de clés et l’octroi d’un accès au moyen de certificats falsifiés.
Avantages
- Efficace contre les failles de Kerberos
- Inclut des modifications de l’approche de Rubeus en matière de Kerberoasting
- Polyvalent et peut être déployé sur la machine de la victime pour effectuer diverses attaques liées à AD
Inconvénients
- Peut être détecté par plusieurs méthodes, depuis l’hôte, le réseau ou le domaine
- Peut être détecté lors de l’armement initial du code lui-même, par l’utilisation d’API sensibles
Pour savoir comment tester les services de sécurité de votre organisation avec Rubeus et d’autres outils de pentest, lisez Testing & Evaluating SIEM Systems: A Review of Rapid7 InsightIDR.
3 meilleurs frameworks de pentest
Les frameworks de pentest sont des collections d’outils de sécurité qui peuvent être utilisées pour mener des tests d’intrusion. Les meilleurs d’entre eux, notamment Burp Suite, Metasploit et Fiddler, couvrent à la fois l’analyse et l’exploitation.
Burp Suite
Burp est une suite logicielle de premier plan destinée aux attaques, proposée dans l’édition communautaire de Kali Linux. C’est un outil exceptionnel de l’arsenal de pentest, capable d’effectuer des analyses avancées, mais l’une de ses utilisations les plus connues est l’interception du trafic, notamment des requêtes HTTP. Burp Suite’s web vulnerability scanner utilise les recherches de PortSwigger pour aider les utilisateurs à détecter automatiquement les vulnérabilités des applications web. Il peut gérer le contenu dynamique et les connexions Internet instables.
Avantages
- Utilisé par la plupart des équipes de sécurité, des chercheurs et des professionnels, ainsi que par des attaquants
- Complet
- Facile à utiliser et à configurer
- Son navigateur Chromium intégré interprète et explore le code JavaScript
- Un algorithme d’exploration établit un profil de sa cible d’une manière comparable à celle d’un testeur
- Utilise des techniques d’empreinte géographique pour identifier les zones cachées
Inconvénients
- Plus difficile à apprendre et à maîtriser que d’autres scanners
- De nombreuses fonctionnalités ne sont pas disponibles dans l’édition communautaire (gratuite), et l’édition entreprise est relativement coûteuse
- Une solution tout-en-un dotée d’une multitude de fonctionnalités que certaines entreprises n’utiliseront pas
- Essaie de tout faire, mais doit être considéré avant tout comme un scanner de vulnérabilités doté de quelques outils de test d’intrusion
Mises à niveau de l’offre : Outre les outils communautaires gratuits, PortSwigger propose des versions pro et entreprise de Burp.
Consultez notre tutoriel de pentest pour en savoir plus sur la prise en main de Burp Suite.
Metasploit
Metasploit, développé par Rapid7, est un framework d’exploitation bien connu, également inclus dans Kali Linux. Il fournit des modules et des scanners utiles pour exploiter les vulnérabilités. Cette approche modulaire de l’exploitation associe une vulnérabilité donnée à un module de charge utile sélectionné par l’utilisateur et à un module d’encodage sélectionné automatiquement. Une fois l’opération réussie, les utilisateurs peuvent personnaliser leur workflow à l’aide de l’un des modules du Metasploit Framework de post-exploitation.
Avantages
- Utilisé par la plupart des équipes de sécurité, des chercheurs et des professionnels, ainsi que par des attaquants
- Permet d’émuler facilement des machines compromises
- Les utilisateurs peuvent créer des charges utiles infectées avec une interface graphique, à l’aide de l’interface graphique Payloads, ou dans la version pro
- Peut être facilement combiné avec Nmap
- Les tests peuvent être automatisés
Inconvénients
- Facilite considérablement le piratage, y compris pour les débutants et les script kiddies
- Les versions payantes sont coûteuses
- Peut être difficile à utiliser au début
- Peut parfois rencontrer des problèmes de mise à l’échelle dans les environnements très vastes
Mises à niveau de l’offre : Outre le framework open source, Rapid7 propose également une version professionnelle.
Fiddler
Fiddler est un ensemble utile d’outils manuels destinés au débogage web, à la manipulation des sessions web et aux tests de sécurité et de performance. Ces outils comprennent Watcher, qui observe les interactions du navigateur avec un site web, et x5s, qui évalue les vulnérabilités des sites web résultant de failles de script intersite. Un autre outil, intruder21, permet d’effectuer des tests par fuzzing sur les applications web, en générant des charges utiles aléatoires et en les lançant contre un site web.
Avantages
- Bon proxy de débogage web
- Peut automatiser le déchiffrement SSL
- Les utilisateurs peuvent choisir de déchiffrer tous les processus, uniquement le trafic du navigateur, uniquement le trafic hors navigateur ou les clients distants
Inconvénients
- N’est pas conçu comme un outil de pentest, mais aide à rechercher les vulnérabilités
- Probablement surtout utile aux utilisateurs qui déploient la version payante sur le framework .NET, car celle-ci inclut de nombreuses fonctionnalités d’automatisation
Mises à niveau de l’offre : Bien que Fiddler soit gratuit, Telerik peut intégrer une version payante aux applications .NET.
3 meilleurs outils d’analyse des réseaux sans fil
Les outils d’analyse des réseaux sans fil testent la sécurité des réseaux sans fil en cassant les mots de passe réseau et en testant la robustesse des protocoles de chiffrement. Les principales plateformes d’analyse des réseaux sans fil sont Hashcat, Aircrack-ng et wifite.
Hashcat
Hashcat fournit des fonctionnalités avancées de récupération de mots de passe et permet aux testeurs de casser des mots de passe Wi-Fi ou des documents protégés par mot de passe, comme des fichiers ZIP. Il est déjà inclus dans Kali Linux, mais les utilisateurs peuvent l’installer sous forme de paquet à l’aide de la commande sudo apt install hashcat.
Avantages
- Un outil typique de pirate
- Ne se limite pas aux attaques par force brute
Inconvénients
- Aucune interface graphique, mais des intégrations tierces sont disponibles
- Nécessite des connaissances techniques relativement avancées
Aircrack-ng
Aircrack-ng est l’outil de référence pour analyser et casser les réseaux sans fil. Tous ses différents outils utilisent une interface en ligne de commande et sont conçus pour être scriptés. Les principales fonctions d’Aircrack-ng comprennent la vérification des cartes Wi-Fi, les attaques par rejeu au moyen de l’injection de paquets, ainsi que la capture de paquets et l’exportation des données vers des fichiers texte pour un traitement par des outils tiers.
Avantages
- Bon outil pour les réseaux locaux (LAN) sans fil 802.11, permettant de capturer les paquets sans fil, de les intercepter et d’enregistrer le trafic qui les traverse
- A été étendu au-delà de Linux et prend désormais en charge Windows, OS X, FreeBSD, OpenBSD, NetBSD, Solaris et eComStation 2
Inconvénients
- Ne peut pas surveiller les réseaux non sans fil ni y effectuer de tests d’intrusion
wifite
Wifite est un outil d’audit des réseaux sans fil qui prend en charge les attaques actuelles ou anciennes contre WEP et WPA2. Il peut être utilisé comme outil automatisé d’attaque des réseaux sans fil.
Avantages
- Efficace pour récupérer le mot de passe d’un point d’accès sans fil, comme un routeur
Inconvénients
- Principalement conçu pour être utilisé avec les distributions Linux destinées aux tests d’intrusion
- Wifite doit être exécuté en tant que root par la suite de programmes qu’il utilise
- Difficile d’exécuter les scripts téléchargés
Pour en savoir plus sur les différents types de solutions de sécurité réseau si votre entreprise a besoin d’aide supplémentaire pour protéger ses réseaux.
3 meilleurs outils d’exploitation
Les outils d’exploitation peuvent tester aussi bien la vulnérabilité des utilisateurs face au phishing et à l’usurpation d’identité que la sécurité des applications et des bases de données. BeEF, SQLmap et SET sont les outils d’exploitation les plus utiles.
BeEF
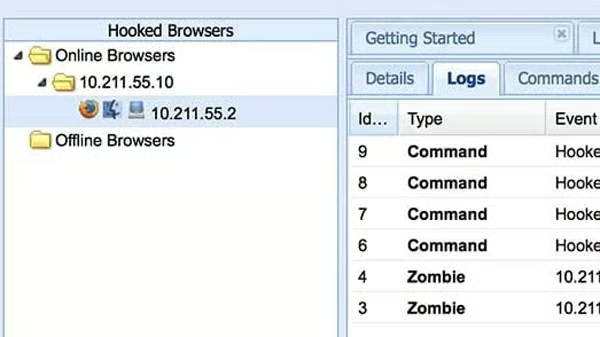
Comme de nombreuses applications sont basées sur le web, les attaquants exploitent les navigateurs. Le Browser Exploitation Framework (BeEF) simplifie les tâches classiques comme l’énumération, le phishing ou l’ingénierie sociale . Ce logiciel fournit aux testeurs une interface graphique conviviale ainsi que des vecteurs d’attaque côté client pratiques pour cibler différents contextes et accomplir diverses tâches, comme le vol d’identifiants. BeEF propose également un guide utilisateur pour répondre aux questions sur son utilisation et son développement.
Avantages
- Nombreuses fonctionnalités avancées, comme les fausses connexions à des gestionnaires de mots de passe et les redirections avec des iFrames
- Interface astucieuse permettant de visualiser tous les éléments, du navigateur de la victime aux journaux de l’attaquant
- Particulièrement pratique pour les démonstrations
- Fournit des pages web prêtes à l’emploi pour différents pièges, comme les faux formulaires de connexion
- Fournit un module réseau complet, notamment pour la découverte des hôtes
Inconvénients
- Les modules de phishing de base seront peu efficaces avec des employés sensibilisés à la cybersécurité
SQLmap
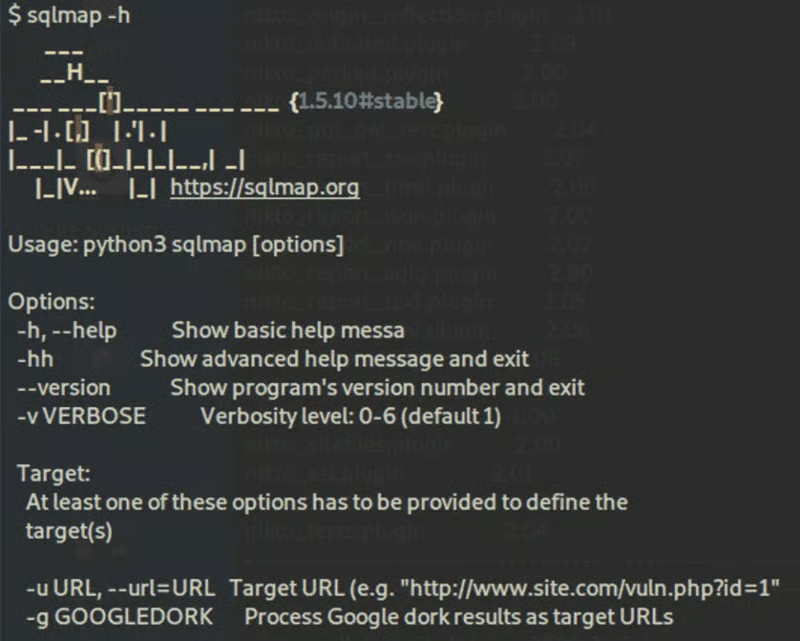
SQLmap est inclus dans Kali Linux, mais peut également être installé depuis son dépôt GitHub. Il automatise la détection et l’exploitation des failles d’injection SQL ainsi que la prise de contrôle de serveurs de bases de données. SQLmap fournit des fonctionnalités avancées, notamment pour la recherche et l’énumération.
Avantages
- Peut détecter différents types d’injections SQL
- Prend en charge un large éventail de bases de données
Inconvénients
- Aucune interface graphique : il s’utilise uniquement en ligne de commande, mais des intégrations tierces sont disponibles
SET
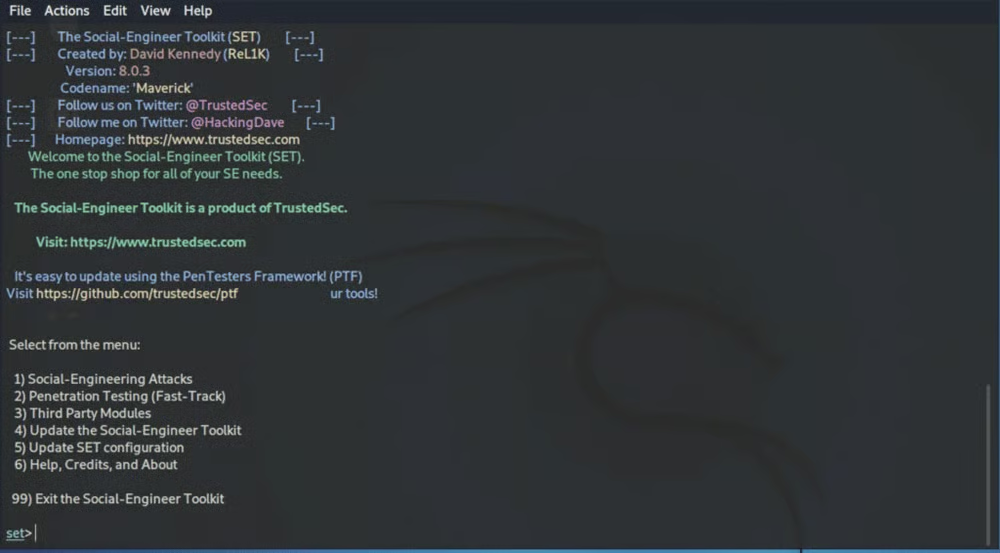
SET, ou Social Engineer Toolkit, se concentre sur le facteur humain, car les scanners ne peuvent pas effectuer de tests d’intrusion par ingénierie sociale. Les utilisateurs peuvent créer des charges utiles, des pages de phishing comme une page de connexion Google et d’autres attaques web.
Avantages
- Les ensembles de lignes de commande, utilisés à la place d’une interface graphique, sont bien présentés
- Complet
- Simple, mais puissant
Inconvénients
- Repose sur les erreurs humaines, qui constituent souvent le maillon le plus faible, mais certaines attaques ne nécessitent pas cette étape
- La disponibilité d’une interface graphique n’est pas claire
3 meilleurs outils de capture de paquets
Les outils de capture de paquets peuvent analyser et intercepter le trafic réseau afin de dérober des données et des mots de passe, et de lancer des attaques de type « homme du milieu ». Pour choisir un outil de capture de paquets de premier plan, pensez à Ettercap, Tcpdump et Wfuzz.
Ettercap
Ettercap est un outil de capture de paquets qui permet aux utilisateurs de modifier les données à la volée et de lancer des attaques de type « homme du milieu » (MITM). Il est couramment utilisé pour intercepter des mots de passe au moyen d’un empoisonnement ou d’une usurpation ARP (Address Resolution Protocol), que les attaquants placent entre la victime et le routeur afin de détourner le trafic. Ettercap peut être utilisé avec Kali Linux, ou installé comme logiciel autonome sur une distribution destinée aux tests d’intrusion à l’aide de la commande sudo apt install ettercap-common.
Avantages
- Un outil typique de pirate
- Mettra à l’épreuve des systèmes de sécurité comme EDR (détection et réponse sur les terminaux)
- Interface graphique et lignes de commande
Inconvénients
- Les utilisateurs doivent déjà se trouver sur le réseau pour lancer l’attaque
- L’interface pourrait être mieux conçue
- Peut être difficile à apprendre et à maîtriser
Tcpdump
Tcpdump est un puissant analyseur de paquets en ligne de commande, développé par les mêmes personnes que libpcap, une bibliothèque C/C++ portable de capture du trafic réseau. Il affiche une description du contenu des paquets sur une interface réseau, précédée d’un horodatage.
Avantages
- Peut enregistrer les données des paquets dans un fichier pour une analyse ultérieure
- Lit les paquets depuis un fichier de paquets enregistré plutôt que depuis une interface réseau
- Peut lire une liste de fichiers de paquets enregistrés
Inconvénients
- Uniquement en ligne de commande
- Peut parfois affecter les performances
Wfuzz
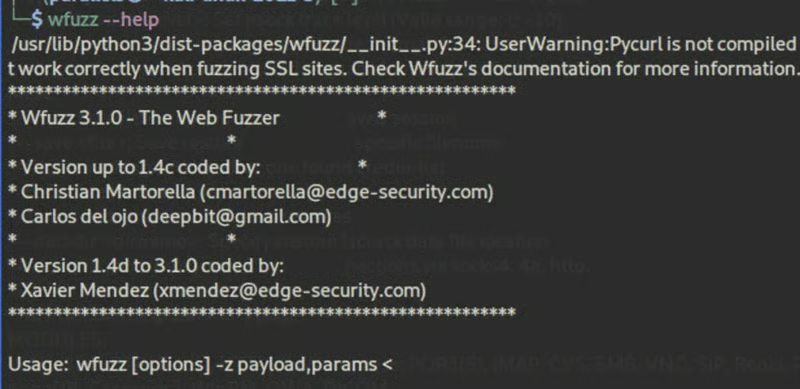
Wfuzz est utile pour lancer des attaques par force brute contre divers éléments, comme des répertoires, des scripts ou des formulaires. Comme bon nombre d’autres outils de notre liste, il est disponible dans Kali Linux, mais les utilisateurs peuvent l’exécuter avec la commande sudo apt install wfuzz.
Avantages
- Accepte les listes de mots
- Permet de personnaliser les configurations
- Documenté
Inconvénients
- Nettement plus lent que les autres options
- Nécessite davantage de puissance de calcul (CPU) et de mémoire vive (RAM)
4 meilleurs outils d’analyse et d’énumération des réseaux
Les outils d’analyse et d’énumération des réseaux examinent les réseaux et le trafic à la recherche de faiblesses et de vulnérabilités. Nmap Free Security Scanner, Wireshark, Gobuster Directory Scanner et Gobuster Directory Scanner sont les principaux outils d’analyse et d’énumération des réseaux.
Nmap Free Security Scanner
Nmap, inclus dans Kali Linux et disponible via nmap.org, est un paquet gratuit de lignes de commande pouvant être exécutées dans un terminal pour accomplir diverses tâches, comme découvrir les ports ouverts et permettre aux utilisateurs de détecter les vulnérabilités. Cet outil permet d’analyser rapidement de vastes réseaux.
En coulisses, Nmap utilise des paquets IP bruts pour identifier les hôtes et services disponibles sur le réseau. Il aide les hackers éthiques en signalant les zones les plus intéressantes à cibler lors d’une attaque.
Avantages
- Solution complète, gratuite et open source
- Peut être combiné à une interface graphique comme Zenmap.
- Nombreuses fonctionnalités réseau avancées
- Accepte les scripts personnalisés
- Peut être étendu pour analyser de très vastes réseaux, mais aussi être déployé sur des hôtes uniques
Inconvénients
- Peut être difficile à configurer et à maîtriser, notamment pour les personnes qui ne connaissent pas bien Linux
- Le grand nombre de commandes et d’options peut être déroutant
- Les outils de détection repéreront et consigneront probablement les analyses Nmap
- Bien que Nmap soit un scanner, il ne recherche pas les vulnérabilités et ne les exploite pas, même s’il indique où pourraient se trouver les faiblesses
Wireshark
Wireshark est probablement l’analyseur de protocoles réseau le plus populaire. Il s’agit d’un scanner de paquets, ou outil de capture, disponible dans Kali Linux, mais les utilisateurs peuvent également l’installer comme logiciel ou paquet autonome sur la plupart des systèmes d’exploitation. Wireshark est souvent utilisé pour déterminer ce qui se passe sur le réseau et évaluer en temps réel les vulnérabilités du trafic. Il met en évidence les informations au niveau des connexions ainsi que les caractéristiques, l’origine et la destination des paquets de données.
Avantages
- Interface riche avec de nombreux panneaux et onglets détachables
- Permet de voir les moindres détails
- Évalue les vulnérabilités du trafic en temps réel
- Peut être utilisé pour évaluer les réseaux sans fil
- Fonctionne sous Windows, Linux, Mac et la plupart des autres systèmes d’exploitation
- Les résultats peuvent être exportés au format XML, PostScript, CSV ou texte brut
Inconvénients
- Plus difficile à apprendre et à maîtriser que les autres outils de cartographie
- Capture toutes les requêtes du réseau : il faut donc savoir l’affiner et utiliser des filtres
- Même s’il signale les faiblesses potentielles, un outil de pentest reste nécessaire pour les exploiter
Gobuster Directory Scanner
Gobuster peut être utilisé avec Kali Linux, mais les utilisateurs peuvent également l’installer sous forme de paquet à l’aide de la commande sudo apt install gobuster. Il permet d’énumérer rapidement les répertoires et fichiers cachés. De nombreuses applications web utilisent des répertoires par défaut et des noms de fichiers relativement faciles à repérer. L’outil peut donc recourir à des techniques de force brute pour les découvrir.
Avantages
- Accepte les listes de mots et les paquets supplémentaires via la commande sudo apt install seclists
- Peut extraire de nombreuses informations, comme les répertoires, les sous-domaines et les hôtes virtuels
- Peut masquer l’état et le processus, notamment au moyen de proxys et d’agents utilisateur
- Repère les fichiers de sauvegarde et de configuration
- Peut enregistrer les résultats dans des fichiers
Inconvénients
- Certains modules de Gobuster offrent peu d’options
- Les installations robustes rendront probablement l’énumération plus difficile, voire la bloqueront
Amass
Amass est un outil de cartographie réseau open source particulièrement efficace pour l’énumération DNS (système de noms de domaine) et des sous-domaines. Il est activement maintenu et mis à jour afin de suivre les dernières techniques et méthodologies, et offre des fonctionnalités similaires à celles de Nmap, y compris au niveau du langage de script.
Avantages
- Soutenu par l’OWASP
- Documentation de qualité
- Combine différentes techniques de reconnaissance et de collecte
Inconvénients
- Bien que les commandes soient simples, l’analyse des données sera difficile pour les débutants
Foire aux questions (FAQ)
Que sont les outils de test d’intrusion open source ?
Les outils de test d’intrusion open source sont des applications de sécurité disponibles gratuitement qui permettent d’identifier les vulnérabilités des réseaux, des applications, des environnements sans fil et des systèmes. Ils permettent aux professionnels de la sécurité de simuler des attaques réelles et de valider les contrôles de sécurité sans payer de frais de licence.
Quels sont les meilleurs outils de test d’intrusion open source ?
Parmi les outils de test d’intrusion open source les plus utilisés figurent Nmap, les modules du Metasploit Framework, OWASP ZAP, Wireshark, Burp Suite Community Edition, SQLmap, Aircrack-ng, John the Ripper, Gobuster et Amass. Chacun est spécialisé dans différentes phases d’un test d’intrusion.
Les outils de test d’intrusion open source conviennent-ils aux environnements d’entreprise ?
Oui. De nombreuses équipes de sécurité d’entreprise s’appuient sur des outils open source dans le cadre de leurs programmes de tests d’intrusion. Les organisations combinent souvent plusieurs outils open source ou les complètent avec des plateformes commerciales afin d’assurer une couverture plus large, ainsi que l’automatisation et la génération de rapports.
Quels systèmes d’exploitation prennent en charge ces outils de test d’intrusion ?
La plupart des outils de test d’intrusion open source sont compatibles avec des distributions Linux telles que Kali Linux et Ubuntu, tandis que beaucoup fonctionnent également sous Windows et macOS. Plusieurs outils sont disponibles via des conteneurs Docker ou des paquets multiplateformes.
Un seul outil de test d’intrusion peut-il effectuer une évaluation complète de la sécurité ?
En général, non. Les tests d’intrusion nécessitent généralement plusieurs outils spécialisés dans la reconnaissance, l’analyse, l’audit des mots de passe, l’exploitation, les tests d’applications web, la sécurité sans fil et l’analyse réseau.
Kali Linux est-il indispensable pour utiliser ces outils ?
Non. Bien que beaucoup de ces outils soient préinstallés dans Kali Linux, la plupart peuvent également être téléchargés et installés individuellement sur les systèmes d’exploitation pris en charge.
Comment choisir le bon outil de test d’intrusion ?
Choisissez vos outils en fonction des objectifs de votre évaluation. Par exemple, utilisez OWASP ZAP ou Burp Suite pour les applications web, Nmap et Wireshark pour la découverte et l’analyse des réseaux, Aircrack-ng pour les tests sans fil, John the Ripper pour l’audit des mots de passe, et Metasploit pour les tests d’exploitation et de post-exploitation.
En résumé : les outils de test d’intrusion open source
Les tests d’intrusion sont une pratique essentielle pour protéger les réseaux contre les intrus. Bien qu’il existe certaines solutions payantes complètes, de nombreuses équipes de pentest préfèrent les outils open source largement utilisés qu’elles connaissent déjà. Avec un large éventail d’outils gratuits et open source parmi lesquels choisir, les pentesters peuvent effectuer des tests complets de leurs environnements sans se ruiner.
Si vous recherchez un produit payant complet, consultez notre guide consacré aux meilleurs logiciels de pentest pour les entreprises ensuite.
Jenna Phipps a contribué à cet article.
Cet article a été publié à l’origine en septembre 2024 et mis à jour pour la dernière fois en juin 2026.