

















Les grandes entreprises, les agences gouvernementales, les organisations à but non lucratif, les universités et les autres organisations de taille comparable sont considérées comme des entreprises. Ces entités complexes réparties sur plusieurs sites déploient souvent des réseaux locaux, des environnements informatiques virtuels, des infrastructures cloud et divers appareils relevant des catégories de l’Internet des objets (IoT) et des technologies opérationnelles (OT). Certaines déploient également des applications, des serveurs web et des conteneurs.
Pour examiner ce vaste éventail d’actifs et de connexions, ces organisations ont besoin d’outils polyvalents ou d’un fournisseur capable de proposer des outils intégrés prenant en charge des flux de travail complexes et des équipes plus importantes pour la gestion des vulnérabilités, leur remédiation et les tâches associées. Les équipes de sécurité qui choisissent entre plusieurs outils se décident souvent en fonction de la nécessité d’intégrer, en option, des outils de sécurité spécifiques ou de disposer de capacités d’automatisation particulières.
| Outils d’analyse des vulnérabilités pour des types d’actifs spécifiques | |||||
|---|---|---|---|---|---|
| Réseau / endpoint | Cloud | Conteneur | Machines virtuelles | Applications | |
| Fortra | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | Plusieurs outils |
| Intruder | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro |
| Rapid7 | Insight VM | Insight VM | Insight VM | Insight VM | Insight AppSec |
| Qualys | Qualys VMDR | Qualys CloudView | Qualys Container Security | Qualys VMDR | Qualys Web Application Scanning |
| Tenable | Tenable.io | Tenable.io | Tenable.io | Tenable.io | Tenable.io |
Fortra
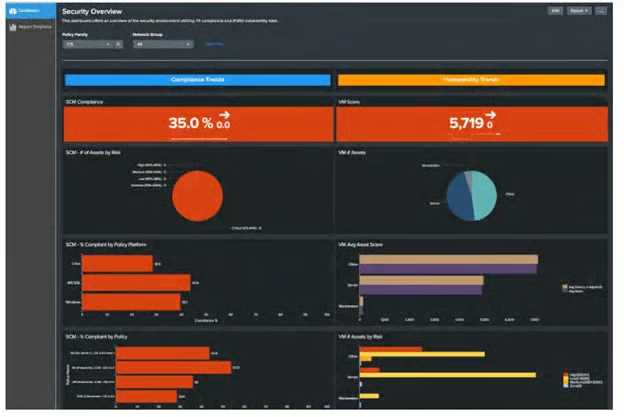
Fortra propose plusieurs solutions de détection et de gestion des vulnérabilités qui s’intègrent à ses solutions de sécurité et d’automatisation. Tripwire IP360 fournit un outil spécialisé de détection des vulnérabilités pour les réseaux sur site et cloud, couvrant tous les appareils ainsi que leurs systèmes d’exploitation et applications associés.
Les autres outils de Fortra comprennent beSECURE (disponible sous forme de service hébergé, d’appliance ou de solution hybride) et le Frontline Vulnerability Manager, qui fait partie de la solution SaaS de gestion des vulnérabilités Frontline Cloud. Tripwire IP360 offre la plus grande flexibilité et les capacités les plus ciblées des trois solutions, mais les organisations doivent choisir l’option la mieux adaptée à leurs besoins.
Pour l’analyse des applications, Fortra propose trois solutions. L’outil BeSource SAST effectue des tests statiques de sécurité des applications (SAST), la solution BeSTORM réalise des tests dynamiques de sécurité des applications ainsi que du fuzzing en boîte noire, et le Web Application Scanning se concentre sur différents types d’analyse des vulnérabilités des applications intégrées aux sites web.
Fonctionnalités clés
- Utilise des analyses avec agent et sans agent
- Analyse les conteneurs cloud et locaux en ligne, hors ligne et à l’arrêt
- Analyse les environnements IT, IoT et OT
- Score propriétaire de classement des vulnérabilités Tripwire VERT, fondé sur les scores CVSS mais prenant également en compte les attaques actives, la difficulté d’exploitation et d’autres facteurs
- Intégration aux outils de sécurité et d’automatisation de Fortra
Avantages
- Découverte et profilage des actifs
- Analyse des environnements sur site, cloud et des conteneurs
- Architecture évolutive et rapports spécifiques aux applications
- Rapports d’analyse stockés dans une base de données
- Tente de réduire les faux positifs et offre une « prime » pour les faux positifs confirmés
Inconvénients
- Les clients signalent que certaines analyses peuvent ralentir les performances
- Les rapports peuvent manquer de souplesse et être limités
- Les analyses de ports peuvent prendre beaucoup de temps
Tarifs
Fortra ne publie pas ses tarifs, mais propose un formulaire pour obtenir un devis pour son outil et son service géré.
Intruder
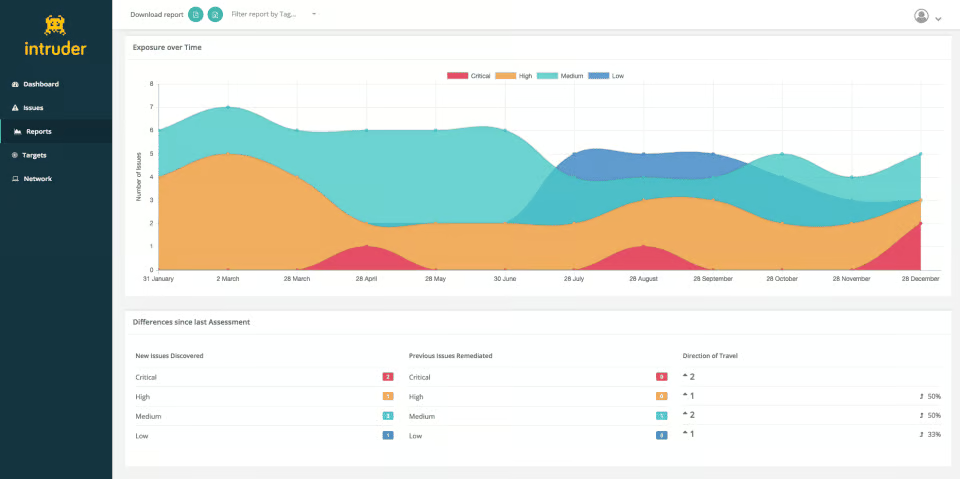
Intruder est un scanner de vulnérabilités basé dans le cloud qui effectue plus de 10 000 contrôles de sécurité. Intruder utilise un moteur d’analyse de niveau entreprise pour rechercher les menaces émergentes et les vulnérabilités récemment découvertes. Les résultats sont ensuite envoyés par e-mail aux équipes informatiques et accessibles depuis le tableau de bord.
Intruder peut effectuer des analyses du périmètre, des analyses internes, des analyses des ressources cloud et des analyses des vulnérabilités des applications web. Les analyses internes utilisent un agent installé sur les endpoints.
Fonctionnalités clés
- Analyse les serveurs accessibles publiquement et en privé, les systèmes cloud, les sites web et les appareils endpoints
- Détecte les vulnérabilités telles que les mauvaises configurations, les correctifs manquants, les faiblesses du chiffrement et les bugs applicatifs dans les zones non authentifiées
- Analyse automatiquement les systèmes à la recherche de nouvelles menaces
- Suivi automatique des adresses IP et du DNS
- Intègre les analyses externes d’OpenVAS et les outils d’analyse de Tenable au sein d’un outil et d’une licence unifiés
Avantages
- Le plus facile à utiliser dans les classements des logiciels de scanners de vulnérabilités de G2
- Fournit des alertes lorsque les ports et services exposés changent
- Réduit le bruit généré par les entrées de journal et les avertissements constants
- Hiérarchise les problèmes en fonction du contexte et se concentre sur les vulnérabilités du périmètre
- Facile à configurer et à maintenir
Inconvénients
- Peut nécessiter des interventions manuelles pour des tâches telles que le déploiement des agents
- Ne dispose pas d’une interface graphique complète
- N’utilise pas de moteur de détection propriétaire, mais les moteurs d’analyse d’OpenVAS et de Nessus
Tarifs
Les clients souscrivent à Intruder selon l’un des trois niveaux proposés, et les tarifs dépendent du nombre de cibles à analyser. Des remises sont accordées pour les abonnements annuels et, au-delà de 250 cibles, les clients ne peuvent pas utiliser le calculateur et doivent demander un devis.
- Essentiel
- Moteur d’analyse OpenVAS
- 1 analyse mensuelle planifiée, analyses à la demande illimitées, 2 utilisateurs
- Analyse des vulnérabilités externes uniquement
- Les tarifs commencent à 101 $US par mois (1 cible) et atteignent 689 $US par mois pour 250 cibles
- Pro (essai gratuit disponible)
- Utilise le moteur d’analyse Nessus de Tenable
- Analyses planifiées et à la demande illimitées, utilisateurs illimités
- Analyses externes et internes
- Synchronise les cibles AWS, Google Cloud et Azure
- Intégrations d’API et pour les développeurs
- Surveillance des certificats SSL/TLS
- Les tarifs commencent à 163 $US par mois (1 cible) et atteignent 983 $US par mois pour 250 cibles
- Vanguard
- Ajout d’un triage réalisé à partir de tests d’intrusion certifiés
- Précision accrue
- Découverte étendue des vulnérabilités
- Nécessite de contacter Intruder pour obtenir un devis
Plateforme Rapid7 Insight
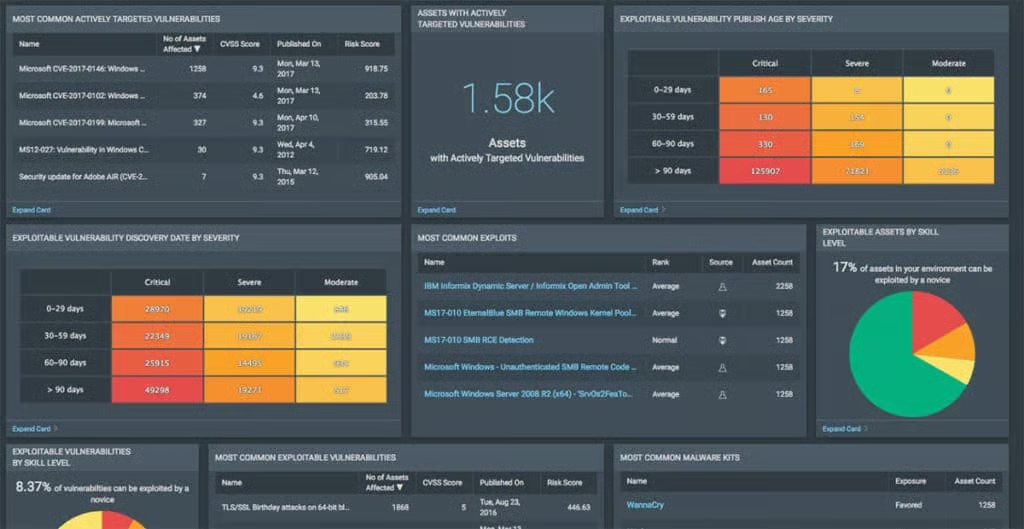
La plateforme Rapid7 Insight fournit une suite d’outils de sécurité, de gestion des vulnérabilités, de tests d’intrusion, d’analyse des sites web et des applications, ainsi que d’orchestration et d’automatisation, afin de permettre aux organisations de toutes tailles de sécuriser leur environnement IT tentaculaire. Insight VM fournit la plateforme de gestion des vulnérabilités qui analyse et évalue automatiquement les infrastructures physiques, cloud et virtuelles. L’outil propose des tableaux de bord interactifs et actualisés en temps réel, une remédiation basée sur les solutions, ainsi qu’une évaluation et une hiérarchisation des risques.
Insight VM s’appuie sur l’ outil d’analyse des vulnérabilités du réseau local Nexpose, et détecte et analyse automatiquement tous les nouveaux appareils connectés à un réseau afin d’identifier les vulnérabilités en temps réel. Il propose également un agent endpoint léger qui traite les informations en consommant un minimum de bande passante.
L’outil InsightAppSec effectue des tests dynamiques de sécurité des applications (DAST) sur les applications et s’intègre aux flux de développement (dev) et de sécurité (sec). L’outil explore les applications déployées pour rechercher près de 100 types d’attaques différents, notamment l’injection SQL, le cross-site scripting (XSS) et la falsification de requêtes intersites (CSRF).
Fonctionnalités clés
- Comptes utilisateurs illimités
- Assistance technique 24 h/24 et 7 j/7
- Tableaux de bord personnalisables
- Analyse d’une vaste liste de vulnérabilités
- Évaluation des politiques
- Surveillance de la surface d’attaque
- S’intègre à Splunk, ServiceNow, AWS et bien d’autres outils
Avantages
- S’intègre aux produits Rapid7 Detection & Response et de sécurité cloud, ainsi qu’aux produits d’automatisation et d’orchestration
- Inclut un workflow de remédiation
- Analyse continue et disponibilité des données en temps réel
- Utilise une échelle des risques de 1 000 points pour aider les responsables informatiques à hiérarchiser les priorités plus efficacement
- Créez des groupes d’actifs personnalisés afin d’orienter la remédiation vers les équipes informatiques désignées
- Peut analyser des actifs temporaires tels que les conteneurs et autres actifs virtuels
Inconvénients
- Nécessite un agent
- Intégration PAM limitée
- Nécessite un accès SSH pour analyser les environnements ESXi
- Mise à l’échelle difficile
- Options limitées pour les instances de bases de données
- L’analyse des applications est moins complète que celle des scanners d’applications dédiés
Tarifs
Les tarifs d’Insight VM dépendent du volume. Les tarifs publiés commencent à 2,19 $US par mois et par actif pour 250 actifs, puis diminuent grâce aux remises sur volume. Par exemple, avec 1 000 actifs, le tarif passe à 1,71 $US par mois et par actif. Des remises sont proposées pour les paiements annuels et des essais gratuits sont disponibles. Insight VM est également disponible sur la marketplace AWS.
Des options de licences groupées sont également disponibles, même si Rapid7 ne publie pas nécessairement les tarifs. Par exemple, Cloud Risk Complete regroupe l’analyse de la sécurité de l’infrastructure cloud et des applications au sein d’une même licence.
Analyse des vulnérabilités Qualys
La plateforme Qualys Cloud propose des options pour une grande variété d’outils intégrés de sécurité, de détection des vulnérabilités, de conformité, de gestion des actifs et de gestion des correctifs. Les organisations qui recherchent une solution d’analyse des vulnérabilités peuvent sélectionner les modules liés à la détection et à la gestion des vulnérabilités :
- Sécurité des conteneurs
- Évaluation de la sécurité cloud
- Détection et réponse aux vulnérabilités (VMDR 2.0)
- Analyse des applications web
Bien que les fonctionnalités et les capacités varient selon les modules sélectionnés, Qualys constitue un guichet unique pour la sécurité et la gestion des vulnérabilités à l’échelle de l’entreprise, couvrant l’ensemble de l’environnement IT.
Fonctionnalités clés
- Analyse et détecte les appareils IT, les applications web, les technologies opérationnelles (OT) et l’Internet des objets (IoT)
- Analyse toutes les applications du périmètre, y compris les instances cloud et les API destinées aux appareils mobiles
- Qualys TruRisk fournit des évaluations propriétaires des risques qui combinent les scores CVSS, les indicateurs de menaces en temps réel, la maturité du code d’exploitation, les évaluations des logiciels malveillants actifs, des acteurs de la menace, des tendances en matière de risques et des contrôles d’atténuation appliqués
- Peut combiner les analyses de vulnérabilités, de conformité et de logiciels malveillants
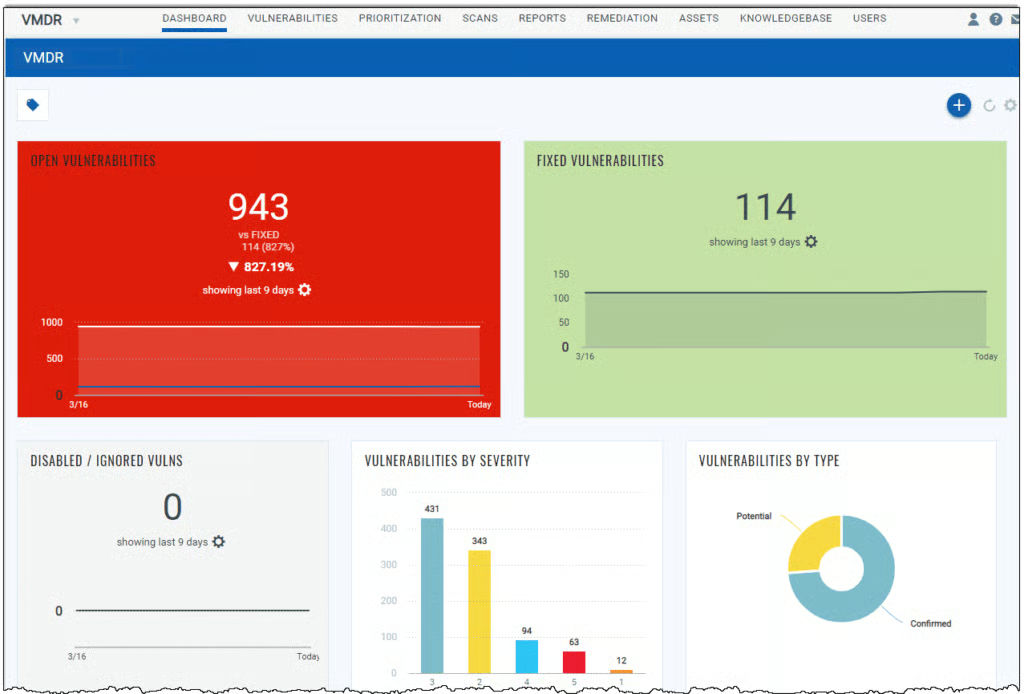
- Interface utilisateur, rapports et tableaux de bord unifiés pour tous les modules
- Déploiement depuis un cloud public ou privé, entièrement géré par Qualys
- Options de remédiation en un clic pour certaines vulnérabilités
Avantages
- Workflows sans code
- Un très grand nombre d’options
- Très efficace lorsque la gestion des actifs, la gestion des vulnérabilités et la sécurité sont entièrement intégrées
- Les intégrations basées sur des règles génèrent automatiquement des tickets de remédiation via des outils tels que ServiceNow et JIRA
Inconvénients
- Nécessite un agent
- Courbe d’apprentissage abrupte pour les nouveaux utilisateurs
- Le grand nombre de modules peut souvent entraîner des options de menu excessives et répétitives
- Toutes les options n’offrent pas le même niveau de performance, en particulier sans formation
- Les modules sont parfois mis à jour séparément, ce qui entraîne des interfaces utilisateur incohérentes
- Peut être lent lors de l’analyse des endpoints
Tarifs
Les clients souscrivent à la plateforme Qualys Cloud sur une base annuelle, en fonction du nombre d’applications Cloud Platform sélectionnées, du nombre d’adresses IP, du nombre d’applications web et du nombre de licences utilisateur. Les clients font état de trois niveaux tarifaires : Express Lite (256 adresses IP maximum, 25 applications web, 2 scanners, 3 utilisateurs), Express (3 072 adresses IP maximum, 100 applications web, 5 scanners), Enterprise (utilisation illimitée).
Qualys ne publie pas ses tarifs, mais les clients ont signalé des forfaits allant de moins de 300 $US pour les petites entreprises à 2 000 $US pour les forfaits plus importants. Des abonnements d’essai gratuit sont disponibles.
Tenable
Initialement développé comme un outil Unix gratuit et open source d’analyse des vulnérabilités, Tenable a ensuite fait évoluer Nessus en un outil d’évaluation des vulnérabilités sans agent, couvrant plus de 47 000 systèmes IT, IoT et OT, systèmes d’exploitation et applications uniques. Nessus et sa version gratuite, Nessus Essentials, existent toujours, mais les clients à l’échelle de l’entreprise ont besoin de solutions plus sophistiquées.
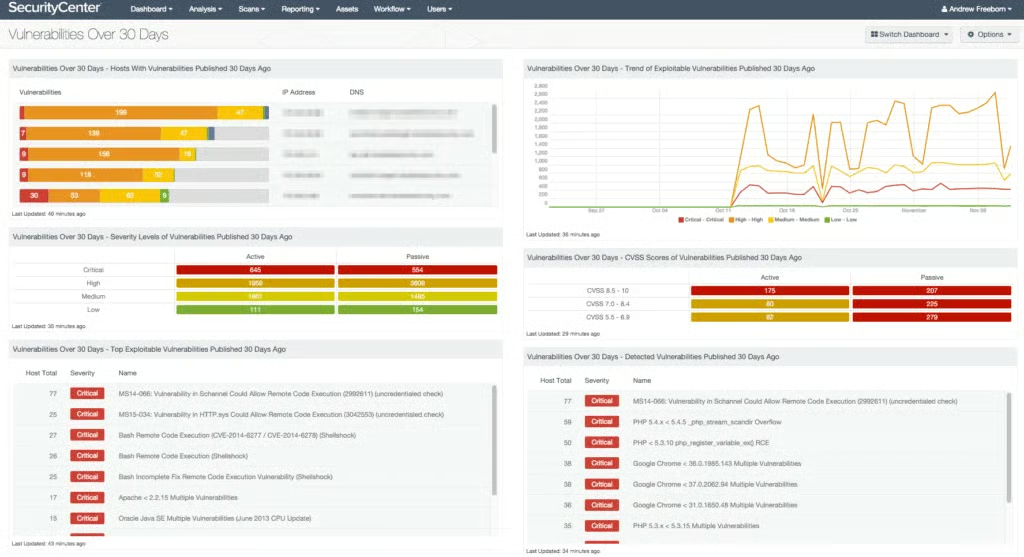
Pour les clients d’entreprise, Tenable intègre Nessus à la plateforme Tenable One, qui comprend tenable.io pour la gestion des vulnérabilités et l’analyse des applications web, ainsi que le centre de sécurité tenable.sc. Tenable mène régulièrement des recherches et découvre des vulnérabilités zero-day qu’il ajoute à l’outil Nessus pour permettre leur détection précoce.
Fonctionnalités clés
- Modèles préconfigurés pour démarrer rapidement
- Effectue automatiquement des analyses complètes dès que de nouveaux plug-ins de vulnérabilités sont ajoutés
- Recherche les vulnérabilités ainsi que les configurations de conformité
- Les modèles de rapports fournissent des instantanés rapides
- Les modèles personnalisables permettent de créer des rapports aux couleurs des consultants et des fournisseurs de services
- Alertes automatisées concernant les vulnérabilités et les mauvaises configurations pour les outils de gestion des informations et des événements de sécurité (SIEM)
Avantages
- 3e logiciel de scanner de vulnérabilités le plus facile à utiliser dans le classement de G2
- Tableaux de bord pour les dirigeants et filtrage puissant pour examiner les résultats en détail
- Peut évaluer les infrastructures modernes sous forme de code (IaC)
- Analyse sans agent
- Le taux de faux positifs est le plus faible publié, avec une précision supérieure à six sigma (environ 0,32 défaut pour 1 million d’analyses)
Inconvénients
- Courbe d’apprentissage abrupte pour les nouveaux utilisateurs
- Certains utilisateurs se plaignent de faux négatifs
- Certains utilisateurs déplorent une intégration limitée des API
Tarifs
Tenable propose ses produits sous forme d’abonnements annuels, avec des remises pour plusieurs années. Deux niveaux tarifaires sont proposés pour Tenable.io :
- Gestion des vulnérabilités Tenable.io
- Tarification par actif (minimum de 65)
- 2 275 $US / an pour 65 actifs ; remises pour les contrats pluriannuels
- Analyse des applications web Tenable.io
- Tarification par domaine à partir de 5 noms de domaine complets
- 3 578 $US / an pour 5 domaines
Des versions d’essai gratuit sont disponibles pour les produits commerciaux. Les revendeurs peuvent proposer des tarifs remisés ou groupés.
Critères de sélection des meilleurs outils d’analyse des vulnérabilités pour les entreprises
Pour établir cette liste, nous avons étudié un large éventail de sites web, de documents de fournisseurs et d’avis de clients afin de constituer un groupe de candidats qualifiés en fonction de leurs capacités et de leur réputation. Nous avons ensuite filtré cette liste pour ne retenir que les fournisseurs proposant l’analyse des vulnérabilités de nombreux types de technologies et d’applications IT susceptibles d’être déployés par une entreprise.
Il est possible d’obtenir des fonctionnalités similaires en combinant des scanners de vulnérabilités très performants, mais spécialisés. Toutefois, les entreprises ont besoin d’outils capables de s’intégrer les uns aux autres et pouvant être gérés de manière centralisée par des équipes de sécurité spécialisées ou des fournisseurs de services. Les fournisseurs destinés aux entreprises doivent également proposer une assistance de niveau entreprise pour répondre aux besoins et aux problèmes complexes.
En résumé : acheter des outils d’analyse des vulnérabilités pour les entreprises
Lors de l’achat d’outils intégrés, il peut être tentant de comparer les fonctionnalités futures dont on pourrait éventuellement avoir besoin dans 5 à 10 ans, en particulier lorsqu’il peut être difficile de changer d’outil une fois que l’équipe de sécurité a acquis une expertise après une formation et des années d’utilisation d’un même outil.
Par ailleurs, avec des scanners de vulnérabilités de niveau entreprise, il n’est pas logique de déployer plusieurs outils provenant de fournisseurs différents et de subir des problèmes d’intégration. Il vaut mieux utiliser des outils open source pour effectuer des analyses de vulnérabilités servant de second avis, à moindre coût — si l’équipe de sécurité dispose du temps et des ressources nécessaires pour apprendre à utiliser ces outils et les exécuter.
Les outils d’analyse des vulnérabilités de niveau entreprise peuvent offrir un retour sur investissement considérable en réduisant le coût du suivi, de l’analyse et de la gestion des vulnérabilités pour les équipes IT et de sécurité. Les organisations doivent néanmoins éviter de payer trop cher pour des fonctionnalités dont elles n’ont pas besoin. Comparez les actifs déployés aux capacités d’analyse des outils, puis comparez leurs intégrations avec les outils de sécurité spécifiques déjà en place ou avec les options permettant de remplacer les outils existants.
Si l’outil n’est pas pertinent aujourd’hui, de futures initiatives de réduction des coûts pourraient entraîner son abandon. Achetez l’outil nécessaire pour résoudre le problème d’aujourd’hui, à un prix cohérent dès maintenant.
Pour plus d’informations sur les options d’analyse des vulnérabilités, voir :
- Qu’est-ce que l’analyse des vulnérabilités et comment fonctionne-t-elle ?
- Les meilleurs outils de scan de vulnérabilités
- 12 outils de gestion des vulnérabilités incontournables en 2023
- Les 10 meilleurs scanners de vulnérabilités open source en 2023
- Tests d’intrusion ou tests de vulnérabilité : une différence importante