

















L’essor du travail à distance a contraint les organisations à trouver des connexions Internet distantes et à domicile sécurisées et économiques pour leurs employés. Trois des approches d’accès à distance les plus courantes sont les infrastructures de postes de travail virtuels (VDI), les réseaux privés virtuels (VPN) et le protocole de bureau à distance (RDP).
Chacune présente ses propres défis de sécurité et nécessite ses propres mesures de protection, mais comprendre les différences entre les VPN, le VDI et le RDP peut vous aider à choisir la meilleure façon pour vos employés à distance de se connecter aux ressources de l’entreprise. Notez que l’accès à distance peut également désigner les logiciels utilisés pour fournir des services d’assistance informatique, mais nous nous intéressons ici simplement à la connexion la plus sécurisée possible des employés à distance.
Nous examinerons ces approches plus en détail ci-dessous, mais voici un aperçu général de chacune d’elles et de son cas d’usage privilégié :
- VPN : Idéal pour les organisations qui privilégient le contrôle direct du matériel local et doivent se connecter à des ressources locales, ou pour les utilisateurs individuels soucieux de confidentialité et de sécurité
- VDI : Idéal pour un accès à distance standardisé et évolutif
- RDP : N’est plus considéré comme une méthode de connexion sûre ou sécurisée
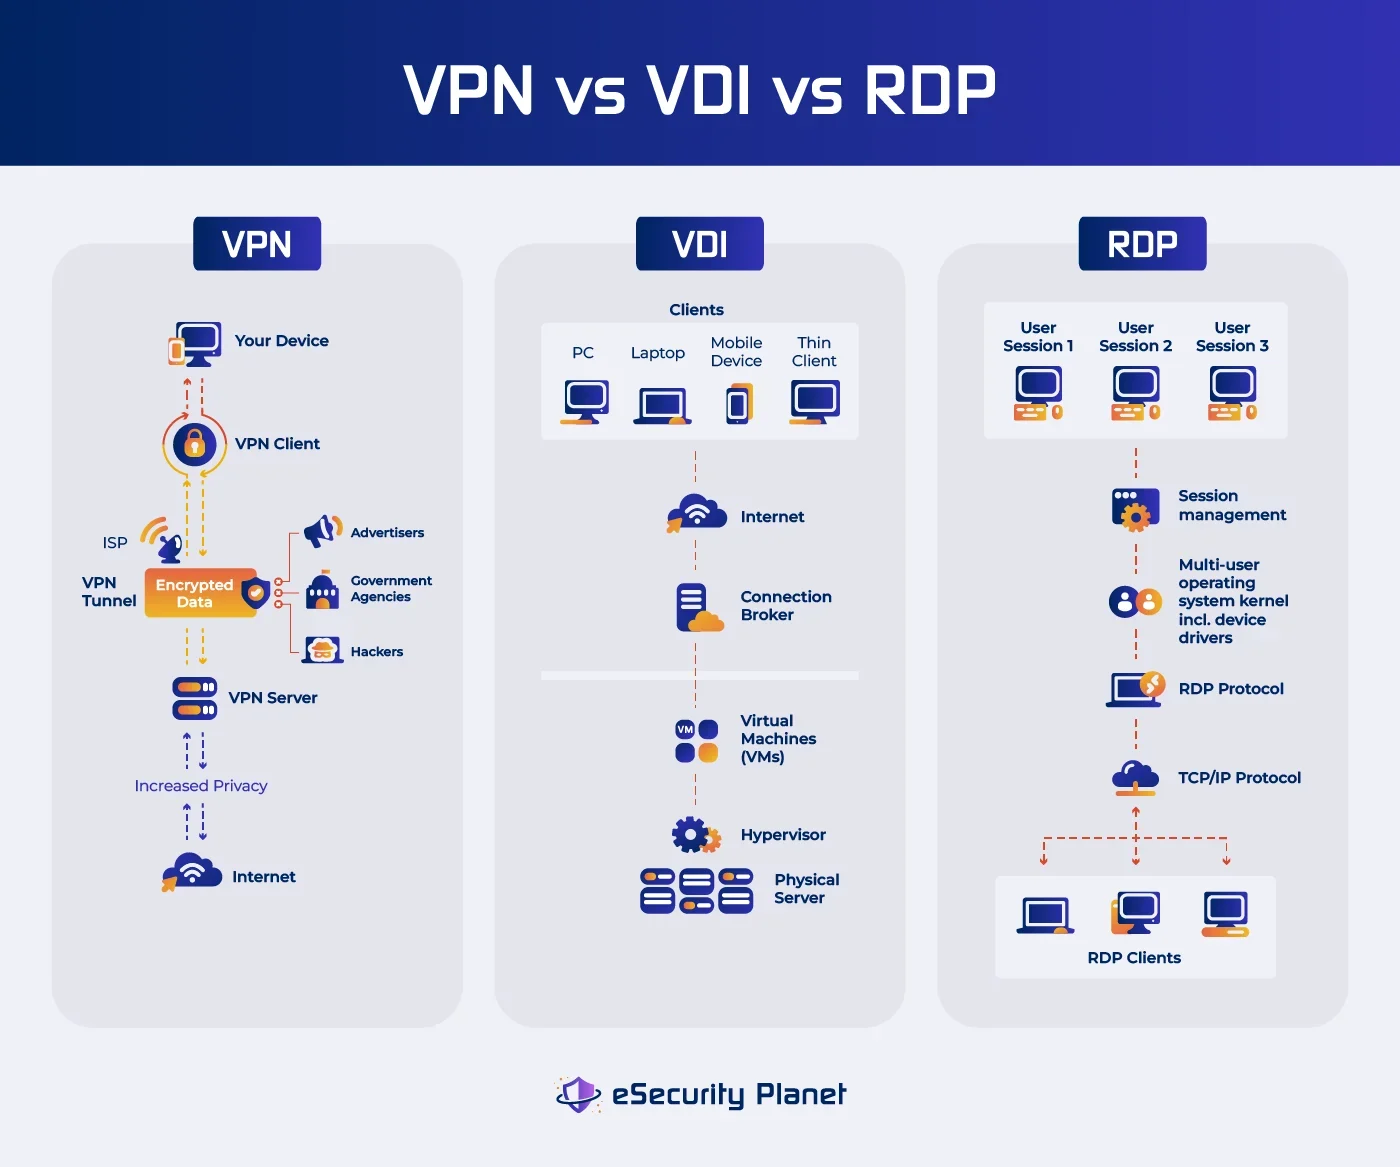
Réseau privé virtuel (VPN)
Les réseaux privés virtuels (VPN) offrent un degré supplémentaire de protection pour vos applications et vos connexions Internet, que vous utilisiez un VPN personnel ou un VPN hébergé sur un serveur au sein de votre organisation. Un VPN protège votre connexion Internet et vos données des regards indiscrets, des pirates et d’autres actions malveillantes. Il établit pour cela un tunnel sécurisé entre l’utilisateur et le réseau de l’entreprise et chiffre les données en transit. Ce chiffrement contribue à garantir que les informations sensibles restent privées et sécurisées lorsqu’elles transitent sur Internet.
Les VPN constituent un bon choix pour les organisations qui accordent une grande priorité aux capacités de chiffrement, à condition d’utiliser des mesures de sécurité supplémentaires, comme un contrôle d’accès et une surveillance appropriés.
À lire également :
- Les meilleures solutions VPN pour les entreprises
- Qu’est-ce que l’accès à distance sécurisé ?
- 16 bonnes pratiques de sécurité pour mettre en œuvre l’accès à distance
Fonctionnement d’un VPN
Un VPN redirige votre trafic Internet via un serveur distant géré par le fournisseur du VPN, ou éventuellement via un serveur au sein de votre propre organisation. Lorsque vous utilisez un VPN pour vous connecter à Internet, vos données transitent par un tunnel chiffré, ce qui rend difficile pour des tiers d’intercepter ou de décoder votre activité en ligne, voire de déterminer votre emplacement.
- Vos données sont chiffrées avant de quitter votre appareil lorsque vous commencez à vous connecter à un site web ou à un service. Ce chiffrement garantit que, même si vos données sont interceptées, elles ne peuvent pas être lues sans les clés de déchiffrement.
- Les données chiffrées sont ensuite envoyées au serveur VPN. Celui-ci peut se trouver dans une autre ville, voire dans un autre pays que celui où vous vous trouvez.
- Une fois les données arrivées sur le serveur VPN, elles sont déchiffrées et transférées vers leur destination prévue. Le site web ou le service que vous consultez voit l’adresse IP du serveur VPN plutôt que la vôtre, ce qui préserve votre confidentialité.
Avantages des VPN
- Lorsque vous utilisez un VPN, vous pouvez transférer des fichiers en toute confiance puisque vous savez que vos données sont sécurisées pendant toute leur transmission.
- Les VPN vous permettent d’accéder à Internet sans être suivi. Votre activité en ligne transite par un serveur VPN, qui masque votre adresse IP et complique la tâche des sites web et des services en ligne qui cherchent à surveiller vos habitudes de navigation ou votre emplacement.
- Les services VPN protègent votre adresse IP, vos mots de passe et votre emplacement, ainsi que les autres informations permettant de vous identifier, contre les pirates et les organisations qui collectent des données. Ils vous protègent ainsi contre les risques potentiels en ligne et garantissent que vos informations personnelles restent privées et sécurisées.
- Les VPN offrent une solide défense contre la surveillance et le profilage des entreprises si vous vous inquiétez de leurs méthodes de collecte de données et souhaitez préserver la confidentialité de vos informations.
- Lorsque vous vous connectez à des réseaux Wi-Fi publics, qui sont fréquemment ciblés par des cyberattaques, les VPN fournissent une couche de sécurité supplémentaire. Vos données essentielles, notamment vos mots de passe et vos informations financières, sont protégées contre les pirates potentiels grâce au chiffrement offert par un VPN.
- Les services VPN sont proposés à des prix raisonnables, avec des abonnements mensuels souvent peu coûteux. Les avantages d’un VPN en matière de sécurité et de confidentialité deviennent ainsi accessibles à un plus grand nombre d’utilisateurs.
- Les VPN sont faciles à utiliser. Même si vous ne connaissez pas bien les enjeux de confidentialité et de sécurité sur Internet, les programmes VPN sont souvent simples à utiliser.
- Les VPN sont polyvalents puisqu’ils peuvent être utilisés sur divers appareils, notamment des ordinateurs, des smartphones, des tablettes et même des routeurs. Cette adaptabilité vous aide à sécuriser votre activité en ligne sur plusieurs plateformes et appareils.
- Les VPN vous permettent d’accéder à des ressources et à des services qui peuvent être restreints ou interdits dans votre région, en masquant votre adresse IP et en vous permettant de choisir l’emplacement du serveur VPN auquel vous vous connectez.
- Les VPN peuvent vous aider à réduire la quantité de publicités ciblées que vous voyez en ligne. Votre véritable adresse IP est masquée, ce qui complique le suivi et le ciblage par les spécialistes du marketing en fonction de votre activité en ligne.
Inconvénients
- La technique de chiffrement utilisée par les VPN pour protéger vos données peut entraîner un ralentissement des connexions Internet. Ce chiffrement ajoute une étape de traitement, ce qui provoque des retards dans la transmission des données et, à l’occasion, des échecs de connexion.
- Si la plupart des appareils sont généralement compatibles avec les VPN populaires, les systèmes d’exploitation plus anciens ou moins répandus peuvent avoir des difficultés à configurer un VPN. Ce problème peut concerner les anciennes versions de macOS, d’iOS, de Linux, d’Android et de Windows.
- Les VPN visent à améliorer la confidentialité en ligne, mais peuvent encore révéler votre identité dans certaines circonstances. Des fuites DNS ou des déconnexions soudaines du VPN peuvent par exemple divulguer votre véritable adresse IP et compromettre votre confidentialité. Même avec des fonctionnalités telles que la prévention des fuites DNS et les coupe-circuits, vos données peuvent être compromises.
- Bien que les VPN puissent être avantageux et évolutifs pour certaines entreprises, ils ne conviennent pas à toutes les situations. De nombreux VPN ne sont pas conçus pour gérer le trafic réseau massif et permanent dont dépendent les entreprises. Cela peut entraîner des goulots d’étranglement lorsque le trafic simultané ou parallèle s’accumule à certains endroits. Remédier à ce problème peut nécessiter des investissements importants, qui ne sont pas à la portée de toutes les entreprises.
- Comme pour tout accès à distance, si le terminal d’un utilisateur est piraté, ces connexions à distance deviennent elles aussi vulnérables ; la sécurité des terminaux, les contrôles de confiance zéro et la surveillance des comportements sont donc essentiels pour prévenir et limiter les compromissions.
Qui devrait utiliser un VPN ?
Les VPN sont des outils polyvalents qui s’adressent à un large éventail d’utilisateurs et offrent des avantages aussi bien aux particuliers qu’aux organisations :
- Travailleurs à distance
- Particuliers soucieux de leur confidentialité
- Utilisateurs de réseaux Wi-Fi publics
- Utilisateurs ayant besoin d’accéder à des contenus soumis à des restrictions géographiques
- Entreprises proposant un mode de travail à distance ou hybride
- Personnes vivant dans des régions soumises à une forte censure ou surveillance et souhaitant accéder à Internet sans restrictions
À lire également : La NSA et la CISA publient des recommandations pour choisir et renforcer les VPN
Infrastructure de postes de travail virtuels (VDI)
Le VDI permet aux entreprises de développer et de gérer des environnements de postes de travail virtualisés au sein d’une architecture de serveurs centralisée ou dans le cloud. Il permet aux utilisateurs d’afficher à distance leur poste de travail individuel depuis divers appareils, notamment des ordinateurs portables, des tablettes et des clients légers, tandis que les calculs et le stockage des données s’effectuent sur un serveur. Cette méthode permet aux utilisateurs de bénéficier d’une expérience informatique de bureau flexible et sécurisée, sans être liés à un appareil physique ou à un emplacement unique. Les VDI sont idéaux pour les organisations qui privilégient l’adaptabilité et les environnements standardisés pour leurs effectifs à distance.
Les infrastructures de postes de travail virtuels offrent des fonctionnalités de sécurité renforcées. Par exemple, le piratage d’un poste de travail virtuel ne vous fait pas pénétrer dans le pare-feu et ne vous donne pas accès au réseau ; de plus, aucun matériel n’est présent sur place et exposé aux tentatives de connexion des pirates. Toutefois, les déploiements VDI sont généralement gérés par des tiers, car les instances autogérées sont coûteuses et difficiles à administrer.
Fonctionnement du VDI
Le processus VDI implique plusieurs composants clés :
- Un serveur puissant héberge un certain nombre de machines virtuelles (VM), chacune représentant l’environnement de bureau d’un utilisateur. Ces machines virtuelles sont isolées les unes des autres, ce qui protège la confidentialité des utilisateurs et la sécurité des données.
- L’hyperviseur est une couche logicielle qui gère la création, l’allocation et le fonctionnement des machines virtuelles du serveur. Il garantit à chaque VM une consommation optimale des ressources et de bonnes performances.
- Chaque utilisateur dispose d’un poste de travail virtuel conçu comme un environnement de bureau physique standard. Le système d’exploitation, les applications, les paramètres et les données y sont tous inclus.
- Les utilisateurs peuvent accéder à leurs postes de travail virtuels via des protocoles d’accès à distance depuis des appareils clients tels que des ordinateurs portables ou des appareils mobiles. Ces protocoles assurent la communication entre le client et le poste de travail virtuel en envoyant les modifications d’écran, les saisies au clavier et les mouvements de souris.
- Les postes de travail virtuels contrôlés et gérés de manière centralisée permettent aux responsables informatiques de déployer de nouveaux postes, de mettre à jour les logiciels et d’appliquer les mesures de sécurité.
Avantages du VDI
Bien qu’une préparation minutieuse et un investissement initial soient nécessaires, les avantages du VDI en font une option viable pour les entreprises à la recherche de solutions informatiques à distance sûres et personnalisables.
- Les services informatiques peuvent gérer plus efficacement les mises à niveau logicielles, les correctifs de sécurité et les profils utilisateurs depuis un emplacement centralisé, ce qui réduit les coûts administratifs.
- Les données sont conservées dans le centre de données ou dans le cloud, ce qui réduit le risque de perte de données due au vol d’un appareil ou à une défaillance du matériel local. Elles peuvent également être protégées plus efficacement grâce à des mesures de sécurité robustes.
- Les utilisateurs peuvent accéder à leurs postes de travail virtuels depuis divers appareils, ce qui offre une plus grande flexibilité dans les situations de télétravail.
- Le VDI optimise les ressources matérielles en répartissant la capacité des serveurs entre plusieurs postes de travail virtuels, ce qui améliore l’utilisation des ressources et permet de réaliser des économies.
- Les entreprises peuvent facilement augmenter ou réduire leurs ressources en ajoutant ou en supprimant des postes de travail virtuels selon les besoins, afin de répondre à l’évolution des exigences de leurs effectifs.
Inconvénients
- La mise en œuvre du VDI nécessite une planification minutieuse, des investissements matériels et une expertise des méthodes de virtualisation, ou l’externalisation de ces tâches auprès d’un fournisseur de VDI.
- Bien que le VDI puisse permettre de réduire les coûts à long terme, les dépenses initiales peuvent être importantes.
- Le VDI dépend fortement d’une connexion réseau stable et rapide. Des connexions lentes ou instables peuvent nuire à l’expérience utilisateur et aux performances.
- La charge du serveur et les besoins en ressources des différentes applications et des utilisateurs peuvent avoir une incidence sur les performances.
Qui devrait utiliser le VDI ?
Le VDI est particulièrement avantageux pour :
- Les organisations qui ont besoin d’environnements de bureau standardisés, d’une sécurité renforcée ainsi que d’une gestion et d’un contrôle centralisés.
- Les entreprises dont les équipes sont à distance ou réparties sur plusieurs sites et qui doivent accéder de manière sécurisée aux ressources de bureau depuis différents lieux et appareils.
- Les secteurs tels que la santé, la finance et le droit, où la sécurité des données et la conformité réglementaire sont essentielles.
- Les employés temporaires ou contractuels qui doivent accéder à des environnements contrôlés sans compromettre l’intégrité des données.
- Les organisations à la recherche de solutions robustes de reprise après sinistre pour maintenir leurs activités en cas de catastrophe imprévue.
Remote Desktop Protocol (RDP)
Remote Desktop Protocol (RDP) est un protocole propriétaire développé par Microsoft qui permet aux utilisateurs d’accéder à distance à un ordinateur ou à un serveur et de l’utiliser depuis un autre lieu, comme s’ils se trouvaient physiquement devant celui-ci, pour une expérience utilisateur fluide et familière. Le RDP permet aux utilisateurs de communiquer avec un système distant comme s’ils étaient assis devant celui-ci, en leur donnant accès aux programmes, aux fichiers et aux ressources de la machine distante.
Pour les entreprises qui souhaitent contrôler directement des systèmes informatiques distants, le RDP est une option peu coûteuse, mais il est désormais généralement considéré comme peu sécurisé.
Problèmes de sécurité du RDP
Dans leur configuration par défaut, les anciennes versions du RDP n’utilisent pas le chiffrement pour transmettre les identifiants et les clés de session. Le protocole est ainsi vulnérable aux attaques de l’homme du milieu, au cours desquelles un attaquant peut intercepter et consulter tous les paquets d’information. Les administrateurs peuvent activer le chiffrement de la couche transport pour limiter ce problème, mais ce n’est que le début des difficultés.
Les identifiants constituent une faiblesse majeure. Les sessions RDP stockent souvent les identifiants en mémoire, où ils peuvent être dérobés par un attaquant qui y accède. Toutefois, même sans accès direct, les attaquants réussissent souvent à l’aide du bourrage d’identifiants, qui consiste à utiliser des identifiants volés sur d’autres sites où les utilisateurs ont pu réutiliser leurs mots de passe. Les administrateurs ne gèrent généralement pas le RDP, et les utilisateurs peuvent donc choisir eux-mêmes leurs identifiants.
Par ailleurs, de nombreux utilisateurs ne maintiennent pas leurs logiciels RDP à jour. Un an et demi après la publication par Microsoft de correctifs pour la faille RDP BlueKeep, des chercheurs ont détecté des centaines de milliers d’appareils RDP non corrigés et vulnérables. Les attaquants ciblent fréquemment les ports de pare-feu ouverts généralement utilisés par le RDP afin de tirer parti des vulnérabilités exposées et d’accéder à la fois au terminal et au réseau.
Cependant, ces faiblesses de sécurité peuvent être contrées. Les administrateurs peuvent utiliser l’authentification multifacteur (MFA) ou l’authentification unique (SSO) pour limiter les problèmes liés à des identifiants faibles ou aux mots de passe des postes RDP, et ces solutions peuvent être gérées afin d’améliorer la sécurité de l’authentification des utilisateurs.
Pour limiter les attaques visant le pare-feu, les plages d’adresses IP peuvent être limitées aux emplacements approuvés. Cette approche demande toutefois beaucoup de travail. Pour chaque employé en déplacement, il faut qu’une nouvelle adresse IP soit ajoutée à la liste blanche pour chaque hôtel, aéroport et café, puis supprimée lorsque l’employé poursuit son déplacement. Il est tout simplement plus facile de faire passer le RDP par un tunnel sécurisé.ajoutée à la liste blanche puis supprimée lorsque l’employé poursuit son déplacement. Il est tout simplement plus facile de faire passer le RDP par un tunnel sécurisé.
À lire également : Répondre aux attaques visant les postes de travail distants et renforcer la sécurité
Fonctionnement du RDP
Le RDP repose sur un modèle client-serveur :
- Client : Il s’agit de l’appareil de l’utilisateur qui établit une connexion avec un système distant à l’aide d’une application cliente RDP. Le client envoie au serveur distant les entrées du clavier et de la souris ainsi que les modifications de l’écran.
- Serveur : L’ordinateur distant, appelé serveur, reçoit la connexion RDP entrante. Il traite les entrées du client et actualise l’écran en conséquence, offrant ainsi à l’utilisateur une expérience homogène.
- Interaction avec l’utilisateur : L’utilisateur peut interagir avec le système distant en effectuant des tâches, en accédant à des applications et en travaillant sur des fichiers comme s’il se trouvait physiquement devant celui-ci.
Avantages du RDP
- Le RDP permet aux utilisateurs d’accéder à distance et d’utiliser des ordinateurs ou des serveurs puissants, même depuis des appareils clients moins performants.
- Les administrateurs informatiques peuvent superviser et gérer les systèmes distants depuis un emplacement unique, ce qui simplifie la maintenance et les mises à niveau.
- Les utilisateurs peuvent utiliser la puissance de calcul des systèmes distants sans investir dans du matériel haut de gamme.
- Le RDP offre un environnement informatique cohérent et familier, permettant aux utilisateurs d’accéder à distance aux applications et aux paramètres de leur choix.
Inconvénients
Bien que le RDP offre des avantages tels qu’une utilisation efficace des ressources et un contrôle centralisé, les menaces potentielles pour la sécurité et la dépendance au réseau doivent être soigneusement examinées et gérées :
- Sans contrôles et paramètres de configuration stricts, le RDP peut exposer les systèmes à des failles de sécurité. L’accès non autorisé aux sessions RDP peut entraîner des violations de données et d’autres cybermenaces.
- Le RDP dépend d’une connexion réseau stable et haut débit. Les connexions lentes ou instables peuvent entraîner de la latence et une expérience utilisateur médiocre.
- Bien que des clients RDP soient disponibles pour différents systèmes d’exploitation, certains appareils peuvent ne pas être totalement compatibles avec certaines fonctionnalités du protocole.
Qui devrait utiliser le RDP ?
Le RDP offre un coût inférieur et une certaine commodité, mais il présente davantage de risques de sécurité. Pour ceux qui restent intéressés, certains cas d’usage sont possibles.
- Le RDP permet aux administrateurs informatiques de gérer des serveurs et de résoudre des problèmes techniques depuis n’importe où.
- Les équipes qui doivent fournir une assistance à distance et résoudre les problèmes des utilisateurs finaux ou des clients peuvent tirer parti du RDP.
- Le travail collaboratif sur des systèmes distants, par exemple pour les équipes qui doivent travailler ensemble sur des projets nécessitant un accès direct à des logiciels ou à des ressources spécifiques.
- Les développeurs qui doivent accéder à des environnements de développement ou à des serveurs à des fins de test et de programmation. Là encore, des contrôles de sécurité stricts sont recommandés.
- Les organisations qui dépendent d’applications logicielles gourmandes en ressources ou nécessitant des configurations spécialisées.
Qui ne devrait utiliser aucune de ces solutions ?
Bien que les VPN, le VDI et le RDP soient des solutions d’accès à distance utiles, ils peuvent ne pas convenir à de nombreuses organisations présentant certaines contraintes spécifiques, telles que des exigences importantes en matière de conformité, des cybermenaces sophistiquées, des budgets limités, une complexité technologique ou des besoins d’accès particuliers. Si ces technologies sont incompatibles avec leurs objectifs ou leurs limites, les organisations doivent examiner leur situation particulière et étudier d’autres options.
VPN
- Les organisations des secteurs fortement réglementés, tels que la santé et la finance, peuvent être tenues de respecter des règles strictes en matière de gestion des données et de confidentialité. Bien que les VPN offrent un chiffrement, certaines contraintes nécessitent des mesures de sécurité plus rigoureuses.
- Les agences gouvernementales et les grandes organisations qui constituent des cibles privilégiées pour les cyberattaques avancées peuvent avoir besoin de solutions de sécurité plus complexes, telles que des architectures de confiance zéro ou des outils spécialisés de cybersécurité.
- Pour les organisations qui gèrent fréquemment un grand nombre d’utilisateurs distants simultanément, les VPN peuvent créer un goulot d’étranglement dans le trafic réseau. Lorsque les ressources réseau d’une organisation sont limitées, les performances s’en ressentent.
VDI
- La mise en œuvre du VDI nécessite un investissement initial important dans le matériel, les logiciels, l’infrastructure ou les services. Cette dépense initiale peut être coûteuse pour les petites entreprises aux moyens limités.
- La configuration et l’administration du VDI peuvent être complexes et nécessiter une expertise informatique ainsi que des ressources dédiées. Les organisations qui ne disposent pas des compétences techniques requises peuvent rencontrer des difficultés lors de la configuration et de la maintenance.
- Le VDI peut être disproportionné pour les entreprises dont les besoins d’accès à distance sont occasionnels, car il convient davantage aux situations où l’accès à distance est nécessaire en permanence.
RDP
- Les cybercriminels ciblent le RDP pour exploiter ses vulnérabilités et lancer des attaques. Lorsqu’elles utilisent le RDP, les organisations dont les mesures de sécurité sont faibles peuvent être exposées à des risques accrus.
- Sans mesures de sécurité appropriées, l’exposition du RDP à Internet public peut entraîner des attaques par force brute et des tentatives d’accès illégal.
- Les utilisateurs du RDP peuvent ne pas disposer du même niveau de contrôle sur le système distant que s’ils y accédaient physiquement. Cette contrainte peut limiter leur capacité à installer certaines applications ou à effectuer certaines tâches.
Choisir la solution d’accès à distance sécurisé adaptée à vos besoins
Tenez compte de facteurs tels que le niveau de sécurité requis, la nature des tâches à distance et les appareils que vos utilisateurs utiliseront. Consulter des spécialistes informatiques et prendre en considération les éventuels problèmes d’évolutivité peut vous aider à faire votre choix. En définitive, la meilleure option dépend de la situation, des besoins et des objectifs propres à votre organisation. Voici quelques recommandations et éléments à prendre en compte pour choisir la solution d’accès à distance sécurisé adaptée à votre organisation.
- Évaluez la sensibilité des données auxquelles on accède à distance, ainsi que le niveau de protection nécessaire.
- Comparez les coûts du déploiement et de la maintenance des solutions VPN, VDI ou RDP.
- Tenez compte à la fois des dépenses initiales (matériel, logiciels et licences) et des coûts opérationnels récurrents.
- Envisagez de réaliser des tests pilotes ou des preuves de concept avec un groupe restreint d’utilisateurs afin d’évaluer les performances et l’expérience utilisateur de la solution choisie.
- Examinez dans quelle mesure chaque solution s’intègre aux outils de collaboration et de communication s’ils sont importants.
- Déterminez si vos utilisateurs ont besoin que les ressources soient accessibles depuis plusieurs lieux et appareils ou principalement depuis un site unique.
- Déterminez les ressources (applications, fichiers, bases de données) auxquelles les utilisateurs distants doivent pouvoir accéder.
- Tenez compte de l’expérience utilisateur. Évaluez si les utilisateurs ont besoin d’environnements de bureau complets ou seulement d’un accès à des applications spécialisées.
- Tenez compte de l’expansion prévue de votre organisation et de la capacité de la solution choisie à évoluer efficacement pour répondre à l’augmentation des besoins d’accès à distance.
- Déterminez si vous avez besoin d’un support externe ou si votre équipe informatique peut gérer l’installation.
- Déterminez si votre environnement informatique est capable de répondre aux besoins du VPN, du VDI ou du RDP, en tenant compte de facteurs tels que la capacité des serveurs et la bande passante du réseau.
- Déterminez le nombre d’utilisateurs distants et leurs responsabilités au sein de l’organisation.
- Examinez la crédibilité et la fiabilité des fournisseurs proposant des solutions VPN, VDI ou RDP.
- Examinez les facteurs de risque associés à chaque solution. Tenez compte de problèmes tels que la divulgation de données, les failles de sécurité et l’impact potentiel des temps d’arrêt.
- Examinez les emplacements de vos utilisateurs distants. En raison de la lenteur du réseau ou des limitations de connexion, certaines solutions peuvent être plus performantes pour les utilisateurs situés dans des lieux spécifiques.
- Examinez les compétences techniques de votre organisation pour déployer, gérer et prendre en charge la solution choisie.
- Comprenez les règles de conformité propres à votre secteur que votre entreprise doit respecter.
Enfin, envisagez de combiner ces solutions pour répondre aux besoins des différents cas d’usage de votre organisation. Par exemple, le VPN pour accéder de manière sécurisée aux fichiers et aux applications, le VDI pour des environnements de bureau standardisés et le RDP pour l’assistance technique.
En bref : adaptez les solutions d’accès à distance sécurisé à vos besoins
Trouver la meilleure solution d’accès à distance constitue une première étape essentielle pour permettre à votre organisation de réaliser tout son potentiel. Que vous privilégiez les connexions chiffrées avec un VPN, que vous souhaitiez des environnements flexibles et standardisés avec l’infrastructure de postes de travail virtuels (VDI), ou que vous optiez pour une gestion directe avec le protocole RDP (RDP), il est essentiel d’adapter votre solution aux besoins spécifiques de votre organisation. Quelle que soit l’option choisie, des contrôles de sécurité stricts et le respect des bonnes pratiques sont indispensables.
À lire ensuite : Sécurité du télétravail : priorités et projets
Cet article met à jour un article de novembre 2021 de Chad Kime