

















リモートワーカーの増加により、組織は従業員向けに、費用対効果が高く安全なリモートおよび在宅勤務用のインターネット接続を見つける必要に迫られています。最も一般的なリモートアクセスの方法には、仮想デスクトップインフラストラクチャ(VDI)、仮想プライベートネットワーク(VPN)、リモートデスクトッププロトコル(RDP)の3つがあります。
それぞれに固有のセキュリティ上の課題があり、必要となるセキュリティ対策も異なります。しかし、VPN、VDI、RDPの違いを理解することで、リモート従業員が社内リソースに接続する最適な方法を選べるようになります。なお、リモートアクセスはITサポートサービスの提供に使われるソフトウェアを指す場合もありますが、ここではリモート従業員を可能な限り安全に接続することに焦点を当てます。
詳しくは後述しますが、各方式と最適な利用ケースを大まかにまとめると次のとおりです。
- VPN:ローカルハードウェアを直接管理することを重視し、ローカルリソースへの接続が必要な組織や、プライバシーとセキュリティを重視する個人ユーザーに最適
- VDI:標準化された、拡張性の高いリモートアクセスに最適
- RDP:安全な接続方法とは、もはや見なされていない
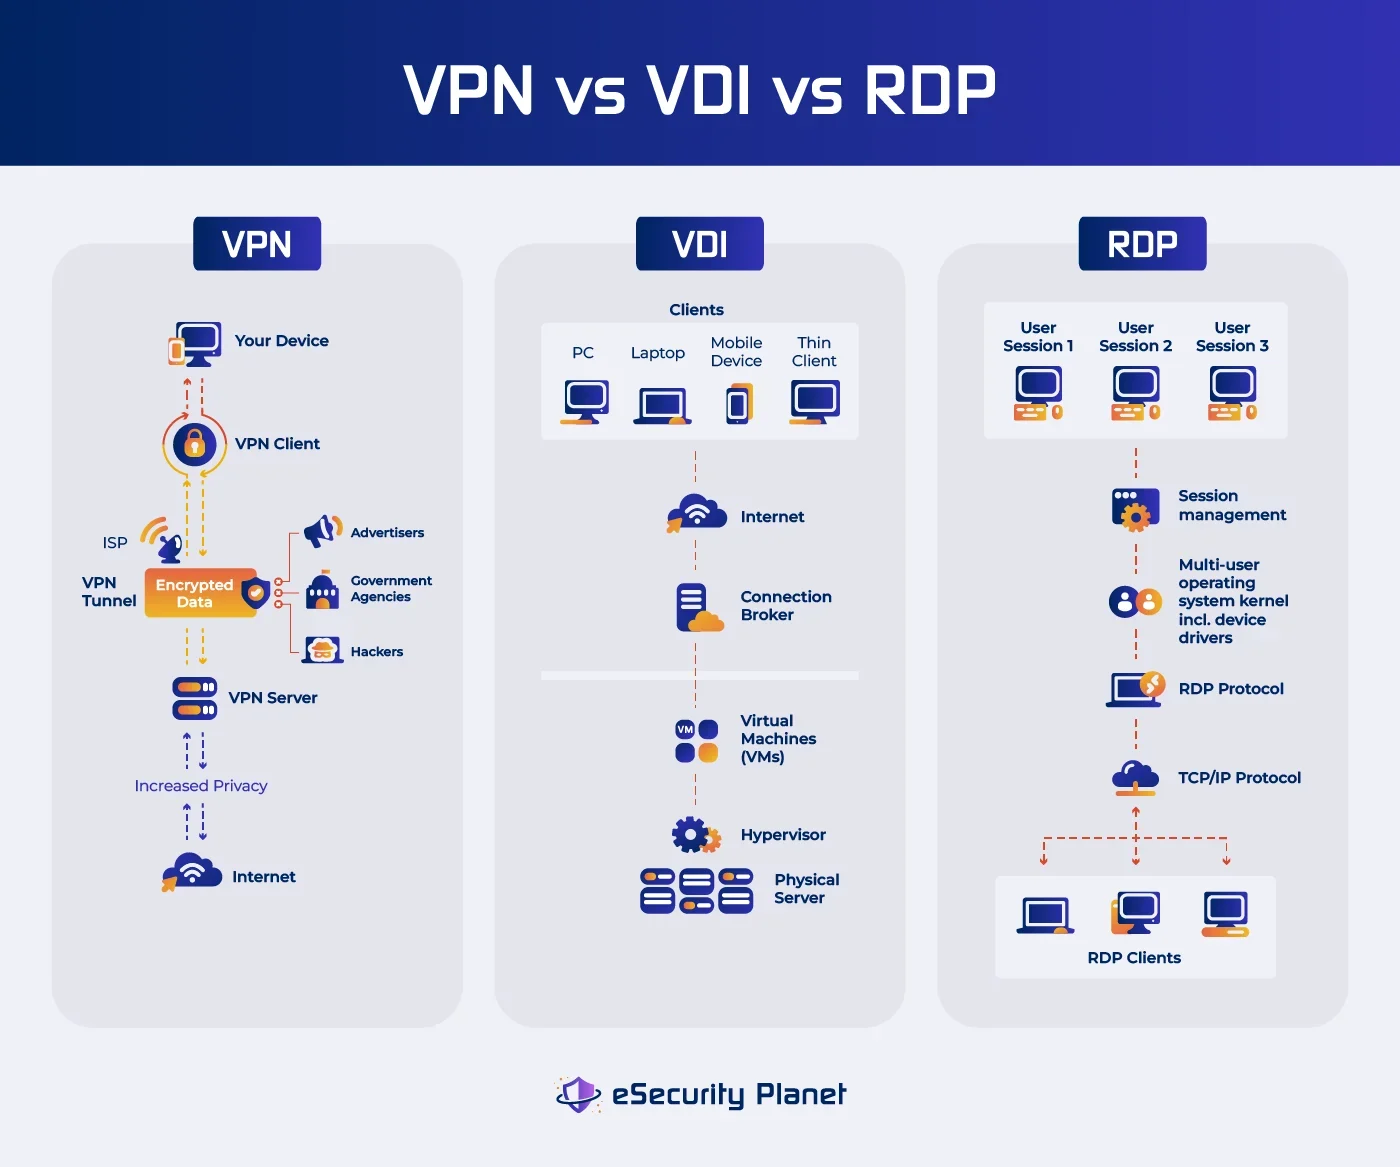
仮想プライベートネットワーク(VPN)
仮想プライベートネットワーク(VPN)は、個人用VPNを使う場合でも、組織内のサーバーでホストされたVPNを使う場合でも、アプリやインターネット接続にさらなる保護を提供します。VPNは、第三者の詮索やハッカー、その他の危険な行為からインターネット接続とデータを保護します。そのために、ユーザーと企業ネットワークの間に安全なトンネルを確立し、転送中のデータを暗号化します。この暗号化により、インターネット上を移動する機密情報のプライバシーと安全性が確保されます。
VPNは、暗号化機能を最優先する組織に適しています。ただし、適切なアクセス制御や監視など、追加のセキュリティ対策を講じる必要があります。
関連記事:
VPNの仕組み
VPNは、インターネットトラフィックをVPNプロバイダーが管理する遠隔地のサーバー、または組織内のサーバーを経由させます。VPNでインターネットに接続すると、データは暗号化されたトンネルを通って送信されるため、第三者がオンライン上の活動や所在地を傍受したり解読したりすることが困難になります。
- ウェブサイトやサービスへの接続を開始すると、デバイスから送信される前にデータが暗号化されます。この暗号化により、データが傍受されても、復号鍵なしでは読み取れません。
- 暗号化されたデータはVPNサーバーに送信されます。このサーバーは、現在地とは異なる都市、場合によっては異なる国にあることもあります。
- データがVPNサーバーに到着すると、復号されて本来の宛先に転送されます。アクセス先のウェブサイトやサービスからは、自分のIPアドレスではなくVPNサーバーのIPアドレスが見えるため、プライバシーが守られます。
VPNのメリット
- VPNを使えば、送信中もデータが安全だと分かっているため、安心してファイルを転送できます。
- VPNを使うと、追跡されずにインターネットを利用できます。オンライン上の活動はVPNサーバーを経由し、VPNサーバーがIPアドレスを隠すため、ウェブサイトやオンラインサービスが閲覧パターンや所在地を監視することが難しくなります。
- VPNサービスは、IPアドレス、パスワード、所在地などの識別情報を、ハッカーやデータを収集する組織から保護します。これにより、オンライン上の潜在的なリスクから身を守り、個人情報のプライバシーと安全性を確保できます。
- VPNは、データ収集やプロファイリングの手法を懸念し、情報を非公開にしたい場合に、企業による監視やプロファイリング活動に対する強力な防御を提供します。
- サイバー攻撃の標的になりやすい公衆Wi-Fiネットワークに接続する際、VPNはセキュリティをさらに強化します。VPNの暗号化により、パスワードや金融情報などの重要なデータが、ハッカーによる侵害から保護されます。
- VPNサービスは、手頃な価格で、月額料金がほとんどかからないものもあります。そのため、VPNのセキュリティとプライバシーのメリットを、より幅広いユーザーが利用できます。
- VPNは使いやすいサービスです。インターネットのプライバシーやセキュリティについて詳しく知らなくても、VPNプログラムは簡単に使えることが多いでしょう。
- VPNは汎用性に優れています。パソコン、スマートフォン、タブレット、さらにはルーターなど、さまざまなデバイスで利用できます。この柔軟性により、複数のプラットフォームやデバイスでオンライン活動を保護できます。
- VPNを使えば、IPアドレスを隠し、接続先のVPNサーバーの場所を選択することで、リソースやサービスにアクセスできます。これらは地域によって制限または禁止されている場合があります。
- VPNは、オンラインで表示されるターゲティング広告の量を減らすのにも役立ちます。本来のIPアドレスが隠されるため、マーケターがオンライン活動に基づいてユーザーを追跡・ターゲティングすることが難しくなります。
デメリット
- VPNがデータ保護に使用する暗号化技術により、インターネット接続が遅くなる可能性があります。暗号化には処理が追加されるため、データ転送の遅延や、場合によっては接続失敗が発生します。
- 一般的なVPNはほとんどのデバイスに対応していますが、古いOSや普及率の低いOSではVPNの設定に問題が生じる場合があります。対象となる可能性があるのは、macOS、iOS、Linux、Android、Windowsの旧バージョンです。
- VPNはオンラインプライバシーの向上を目指しますが、状況によっては身元が露見する可能性があります。例えば、DNSリークや突然のVPN切断によって実際のIPアドレスが開示され、プライバシーが損なわれるおそれがあります。DNSリーク防止やキルスイッチなどの機能を備えていても、データが侵害される可能性はあります。
- VPNは一部の企業にとって有益で拡張性にも優れていますが、あらゆる状況に適しているとは限りません。多くのVPNは、企業が依存する大規模かつ継続的なネットワークトラフィックに対応できるよう設計されていません。その結果、同時または並列のトラフィックが特定の箇所に集中するボトルネックが発生する可能性があります。この問題への対処には多額の投資が必要となる場合があり、すべての企業に可能とは限りません。
- 他のリモートアクセスと同様に、ユーザーのエンドポイントがハッキングされると、リモート接続も脆弱になります。そのため、エンドポイントセキュリティ、ゼロトラスト制御と行動監視は、侵害の防止と被害の抑制に重要です。
VPNを利用すべき人
VPNは幅広いユーザーに対応する汎用性の高いツールで、個人と組織の双方にメリットをもたらします。
- リモートワーカー
- プライバシーを重視する個人
- 公衆Wi-Fiの利用者
- 地理的に制限されたコンテンツへのアクセスが必要なユーザー
- リモートワークやハイブリッドワークの環境を提供する企業・組織
- 厳しい検閲や監視が行われている地域に住み、オープンなインターネットにアクセスしたい個人
関連記事:NSAとCISA、VPNの選定・強化に関するガイダンスを公開
仮想デスクトップインフラストラクチャ(VDI)
VDIを利用すると、企業は集中型サーバーアーキテクチャやクラウド上で、仮想化されたデスクトップ環境を構築・管理できます。ユーザーはノートパソコン、タブレット、シンクライアントなどさまざまなデバイスから個人用デスクトップをリモートで表示できますが、実際の計算処理とデータ保存はサーバー上で行われます。この方式により、特定の物理デバイスや場所に縛られず、柔軟かつ安全なデスクトップコンピューティング環境を利用できます。VDIは、リモートワーカー向けに柔軟性と標準化された環境を重視する組織に最適です。
仮想デスクトップインフラストラクチャは、より高度なセキュリティ機能を提供します。例えば、仮想デスクトップをハッキングされても、ファイアウォールの内側に侵入されたり、ネットワークアクセスを与えたりすることはありません。また、ハッカーが侵入を試みられるハードウェアが手元に置かれているわけでもありません。ただし、VDIの導入は通常、第三者が管理します。自社管理の環境は高コストで、構築も難しいためです。
VDIの仕組み
VDIのプロセスには、いくつかの主要なコンポーネントが関わります。
- 高性能サーバーには複数の仮想マシン(VM)が配置され、それぞれが1人のユーザーのデスクトップ環境を表します。これらの仮想マシンは相互に分離され、ユーザーのプライバシーとデータセキュリティを保護します。
- ハイパーバイザーは、サーバー上の仮想マシンの作成、割り当て、運用を処理するソフトウェア層です。各VMがリソースを最適に消費し、性能を発揮できるようにします。
- 各ユーザーには、標準的な物理デスクトップ環境をモデルにした仮想デスクトップが提供されます。OS、アプリ、設定、データがすべて含まれます。
- ユーザーは、ノートパソコンやモバイルデバイスなどのクライアントデバイスから、リモートアクセスプロトコルを介して仮想デスクトップにアクセスできます。これらのプロトコルは、画面の変更、キーボード入力、マウス操作を送信して、クライアントと仮想デスクトップ間で通信します。
- 集中管理された仮想デスクトップにより、IT管理者は新しいワークステーションの導入、ソフトウェアの更新、セキュリティ対策の適用を行えます。
VDIのメリット
慎重な準備と初期投資は必要ですが、VDIには安全でカスタマイズ可能なリモートコンピューティング環境を求める企業にとって有力な選択肢となるメリットがあります。
- IT部門は、ソフトウェアのアップグレード、セキュリティパッチ、ユーザープロファイルを一元的な場所からより効率的に管理でき、管理コストを抑えられます。
- データはデータセンターまたはクラウドに保存されるため、デバイスの盗難やローカルハードウェアの故障によるデータ損失のリスクを低減できます。強力なセキュリティ対策によって、データをより安全に保護することも可能です。
- ユーザーはさまざまなデバイスから仮想デスクトップにアクセスできるため、リモートワーク環境における柔軟性が高まります。
- VDIは、複数の仮想デスクトップにサーバー容量を分配することで、ハードウェアリソースを最適化し、リソースの利用効率を高めてコストを削減します。
- 企業は、変化する人員需要に応じて、必要なときに仮想デスクトップを追加または削除し、簡単に規模を拡大・縮小できます。
デメリット
- VDIの導入には、綿密な計画、ハードウェアへの投資、仮想化方式に関する知識が必要です。または、VDIプロバイダーに作業を委託する必要があります。
- VDIによって長期的なコスト削減が可能になる一方、初期費用は高額になる場合があります。
- VDIは安定した高速ネットワーク接続に大きく依存します。接続が遅い、または不安定だと、ユーザー体験やパフォーマンスに影響が及びます。
- サーバーの負荷や、さまざまなアプリとユーザーが必要とするリソースが、パフォーマンスに影響を与える可能性があります。
VDIを利用すべき人
VDIは特に次のような組織に適しています。
- 標準化されたデスクトップ環境、強固なセキュリティ、集中管理と制御を必要とする組織。
- さまざまな場所やデバイスからデスクトップリソースに安全にアクセスする必要がある、リモートまたは分散型のチームを抱える企業。
- データセキュリティと法規制への準拠が重要となる、医療、金融、法務などの業界。
- データの完全性を損なうことなく、管理された環境へのアクセスを必要とする一時雇用者や契約スタッフ。
- 予期せぬ災害のさなかでも業務を継続できる、堅牢な災害復旧ソリューションを求める組織。
リモートデスクトッププロトコル(RDP)
リモートデスクトッププロトコル(RDP)はMicrosoftが開発した独自プロトコルで、ユーザーが別の場所にあるコンピューターやサーバーに、あたかもその場にいるかのようにリモートでアクセスして操作できます。そのため、スムーズで使い慣れたユーザー体験が得られます。RDPを使うと、ユーザーはリモートシステムの前に座っているかのように通信でき、遠隔にあるマシンのプログラム、ファイル、リソースにアクセスできます。
リモートコンピューターシステムを直接制御したい企業にとって、RDPは低コストな選択肢ですが、現在では一般に安全性が低いと見なされています。
RDPのセキュリティ上の問題
古いバージョンのRDPは、デフォルト設定では認証情報やセッションキーを送信する際に暗号化を使用しません。そのため、攻撃者がすべての情報パケットを傍受して閲覧できる中間者攻撃に対して脆弱です。管理者はトランスポート層の暗号化を有効にしてこの問題を緩和できますが、これは問題の始まりにすぎません。
主な弱点は認証情報です。RDPセッションでは認証情報がメモリに保存されることが多く、攻撃者にアクセスされると盗まれる可能性があります。しかし、アクセスできない場合でも、攻撃者はクレデンシャルスタッフィングによって侵入に成功することがあります。これは、ユーザーがパスワードを使い回している可能性のある別のサイトで、盗んだ認証情報を試す手法です。通常、管理者はRDPを管理していないため、ユーザーが自分で認証情報を設定することもあります。
さらに、多くのユーザーはRDPソフトウェアを最新の状態に保っていません。MicrosoftがBlueKeep RDPバグのパッチを公開してから1年半後、研究者は数十万台のRDPデバイスがパッチ未適用で脆弱な状態にあることを確認しました。攻撃者は、RDPで一般的に使用される開放されたファイアウォールポートを頻繁に標的にし、露呈した脆弱性を悪用して、エンドポイントとネットワークの両方にアクセスします。
ただし、こうしたセキュリティ上の弱点には対策を講じることができます。管理者は多要素認証(MFA)やシングルサインオン(SSO)を使用して、脆弱な認証情報やRDPデスクトップパスワードに起因する問題を減らし、ユーザー認証のセキュリティを高めるよう管理できます。
への攻撃を制限するには、ファイアウォールを承認済みの場所に限定できます。ただし、この方法は多大な手作業を必要とします。出張中の従業員ごとに、ホテル、空港、コーヒーショップで新しいIPアドレスを許可リストに登録し、従業員が次の場所へ移動したら後で削除しなければなりません。その代わりに、RDPを安全なトンネル経由で実行するほうが簡単です。
RDPの仕組み
RDPはクライアント・サーバーモデルで動作します。
- クライアント:ユーザーのデバイスであり、RDPクライアントアプリケーションを使って遠隔システムへの接続を開始します。クライアントは、キーボードやマウスの入力に加え、画面の変化をリモートサーバーに送信します。
- サーバー:サーバーと呼ばれるリモートコンピューターで、受信したRDP接続を受け入れます。クライアントからの入力を処理し、それに応じて画面を更新することで、ユーザーに一貫した操作環境を提供します。
- ユーザーの操作:ユーザーは、あたかもその場にいるかのように、作業を行ったり、アプリにアクセスしたり、ファイルを操作したりして、リモートシステムを利用できます。
RDPのメリット
- RDPを使うと、ユーザーはリモートからアクセスして、高性能なコンピューターやサーバーを、性能の低いクライアントデバイスからでも利用できます。
- IT管理者は、1か所から遠隔システムを監視・管理でき、メンテナンスやアップグレードを効率化し。
- ユーザーは、リモートシステムの計算能力を活用できるため、高性能なハードウェアに投資する必要がありません。
- RDPは一貫性のある使い慣れたコンピューティング環境を提供し、ユーザーは選択したアプリや設定にリモートでアクセスできます。
デメリット
RDPにはリソースを効率的に利用できることや集中管理といったメリットがある一方、セキュリティ上の脅威やネットワークへの依存について、適切に検討・管理する必要があります。
- 厳格な制御や設定がなければ、RDPによってシステムがセキュリティ上の脆弱性にさらされる可能性があります。RDPセッションへの不正アクセスは、データ侵害やその他のサイバーリスクにつながるおそれがあります。
- RDPは安定した高速ネットワーク接続に依存します。接続が遅い、または不安定だと、遅延が発生し、ユーザー体験が低下する可能性があります。
- RDPクライアントはさまざまなOS向けに提供されていますが、一部のデバイスは特定のプロトコル機能と完全には互換性がない場合があります。
RDPを利用すべき人
RDPは低コストで便利な一方、セキュリティリスクが高くなります。それでも関心がある場合、利用が考えられるケースがあります。
- RDPを使うと、IT管理者はどこからでもサーバーを管理し、技術的な問題をトラブルシューティングできます。
- エンドユーザーや顧客にリモートサポートを提供し、問題を解決する必要があるチームは、RDPのメリットを得られます。
- 特定のソフトウェアやリソースへの直接アクセスを必要とするプロジェクトで、チームが共同作業を行うなど、リモートシステム上でのコラボレーション。
- テストやコーディングのために開発環境やサーバーへのアクセスが必要な開発者。ただし、ここでも厳格なセキュリティ制御が求められます。
- リソースを大量に消費するソフトウェアアプリケーションや、特別な構成を必要とするソフトウェアアプリケーションに依存する組織。
これらのソリューションを利用すべきでない人
VPN、VDI、RDPは便利なリモートアクセスソリューションですが、厳しいコンプライアンス要件、高度なサイバーセキュリティ脅威、限られた予算、技術的な複雑さ、特定のアクセス要件などを抱える組織には適さない場合があります。これらの技術が目標や制約に合わない場合、組織は自社の状況を検討し、代替策を模索する必要があります。
VPN
- 医療や金融など規制の厳しい業界の組織は、データ管理やプライバシーに関する厳格なコンプライアンス規則への準拠を求められる場合があります。VPNは暗号化を提供しますが、一定の制約がある場合は、より厳格なセキュリティ対策が必要になります。
- 政府機関や大規模組織は、高度なサイバー攻撃の格好の標的となるため、ゼロトラストアーキテクチャや専門的なサイバーセキュリティツールなど、より複雑なセキュリティソリューションを必要とする場合があります。
- 多数のリモートユーザーが同時にアクセスすることが多い組織では、VPNがネットワークトラフィックのボトルネックになる可能性があります。組織のネットワークリソースが限られている場合、パフォーマンスが低下します。
VDI
- VDIの導入には、ハードウェア、ソフトウェア、インフラストラクチャ、サービスへの多額の初期投資が必要です。資金が限られている中小企業にとって、この初期費用は負担となる可能性があります。
- VDIの構築・管理は複雑になる場合があり、ITの知識に加えて専任のリソースも必要です。必要な技術力を持たない組織は、構築や保守に苦労する可能性があります。
- VDIは、リモートアクセスが継続的に必要となる状況に適しているため、リモートアクセスを時折しか必要としない企業には過剰なソリューションとなる可能性があります。
RDP
- サイバー犯罪者は脆弱性を悪用して攻撃を仕掛けるため、RDPを標的にしてきました。RDPを利用する場合、セキュリティ対策が不十分な組織は、より大きなリスクにさらされる可能性があります。
- 適切なセキュリティ対策を講じずにRDPをパブリックインターネットに公開すると、ブルートフォース攻撃や不正アクセスの試みにつながるおそれがあります。
- RDPユーザーは、物理的にアクセスする場合と同じ程度にリモートシステムを制御できないことがあります。この制約により、特定のアプリケーションをインストールしたり、特定の作業を実行したりする能力が制限される可能性があります。
自社に適した安全なリモートアクセスの選び方
必要なセキュリティのレベル、リモートで行う業務の性質、ユーザーが使用するデバイスなどの要素を検討します。IT専門家への相談や、拡張性に関する問題の検討も、選択に役立ちます。最終的に最適な選択肢は、組織の具体的な状況、ニーズ、目標によって決まります。ここでは、組織に適した安全なリモートアクセスを選ぶ際の推奨事項と検討事項を紹介します。
- リモートでアクセスするデータの機密性を評価し、必要な保護レベルも検討します。
- VPN、VDI、RDPソリューションの導入・維持にかかる費用を比較します。
- 初期費用(ハードウェア、ソフトウェア、ライセンス)と継続的な運用コストの両方を検討します。
- 小規模なユーザーグループを対象に、パイロットテストや概念実証を実施し、選択したソリューションのパフォーマンスとユーザー体験を評価することを検討します。
- 重要な場合は、各ソリューションがコラボレーション・コミュニケーションツールとどの程度効果的に連携できるかを検討します。
- 利用者が複数の場所やデバイスからアクセスできるリソースを必要としているのか、それとも主に単一の拠点からのアクセスで足りるのかを検討します。
- リモートユーザーがアクセスを必要とするリソース(アプリケーション、ファイル、データベース)を特定します。
- ユーザー体験を検討します。ユーザーがデスクトップ環境全体を必要としているのか、専門的なアプリケーションへのアクセスだけでよいのかを評価します。
- 組織の今後の拡大と、リモートアクセス需要の増加に対応して選択したソリューションをどの程度効果的に拡張できるかを検討します。
- 外部のサポートが必要か、それともITチームが導入を管理できるかを判断します。
- 自社のIT環境がVPN、VDI、RDPの要件に対応できるかを、サーバー容量やネットワーク帯域幅などの問題を考慮して判断します。
- リモートユーザーの人数と、組織内での役割を特定します。
- VPN、VDI、RDPソリューションを提供するサプライヤーの信頼性と信用性を確認します。
- 各ソリューションに伴うリスク要因を検討します。データ漏えい、セキュリティ上の欠陥、ダウンタイムがもたらす可能性のある影響などの問題を考慮します。
- リモートユーザーの所在地を確認します。ネットワークの遅さや接続制限により、特定の場所にいるユーザーには、より適したソリューションがある可能性があります。
- 組織の技術力を確認し、選択したソリューションの導入、管理、サポートを行えるかを検討します。
- 自社が従う必要のある業界固有のコンプライアンス規則を把握します。
最後に、組織のさまざまなユースケースのニーズを満たすため、これらのソリューションを組み合わせることも検討します。例えば、安全なファイルやアプリケーションへのアクセスにはVPN、標準化されたデスクトップ環境にはVDI、技術支援にはRDPを使用します。
結論:ニーズに合わせて安全なリモートアクセスソリューションを選ぶ
最適なリモートアクセスソリューションを見つけることは、組織の可能性を最大限に引き出すための重要な第一歩です。VPNによる暗号化接続を優先する場合も、仮想デスクトップインフラストラクチャ(VDI)による柔軟で標準化された環境を求める場合も、リモートデスクトッププロトコル(RDP)による直接的な管理を選択する場合も、組織固有のニーズに合わせてソリューションを適応させることが重要です。どの選択肢を選ぶ場合でも、厳格なセキュリティ制御とベストプラクティスが不可欠です。
次に読む記事:リモートワークのセキュリティ:優先事項とプロジェクト
これは、2021年11月の記事を執筆したChad Kimeが更新したものです。