

















Un réseau privé virtuel (VPN) ne se contente pas de masquer votre identité : il modifie fondamentalement la manière dont vos données circulent sur Internet. Mais que se passe-t-il réellement en coulisses lorsque vous naviguez sur le Web avec un VPN ? Comprendre ce fonctionnement peut être crucial pour les responsables et les professionnels de l’informatique qui souhaitent maintenir de solides pratiques de cybersécurité.
Dans cet article, nous expliquerons comment fonctionne un VPN, examinerons ses mécanismes de chiffrement, passerons en revue les protocoles VPN courants et aborderons ses diverses applications professionnelles.
Comment fonctionne un VPN
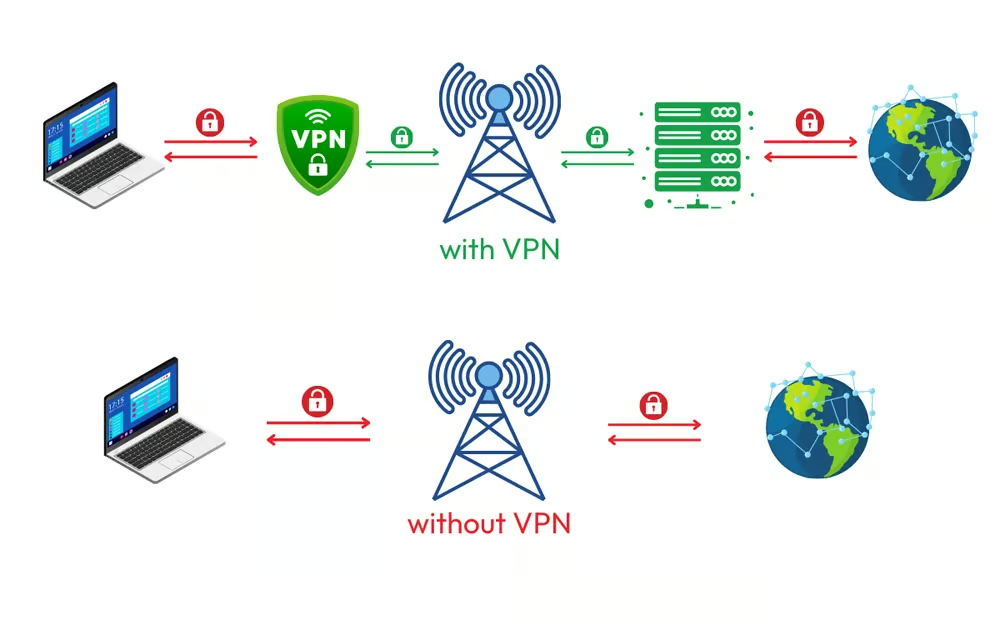
Un VPN crée une connexion sécurisée et chiffrée entre votre appareil et Internet. Ce processus fait intervenir plusieurs étapes et technologies qui fonctionnent ensemble pour garantir la confidentialité et la sécurité de vos données. Voici les étapes du fonctionnement d’un VPN :
Étape 1 : connexion de l’appareil à un serveur VPN
Lorsque vous activez un VPN sur votre appareil, celui-ci se connecte d’abord à un serveur VPN. Ce serveur se trouve généralement dans une autre zone géographique, que vous pouvez choisir vous-même ou que le service VPN peut sélectionner automatiquement.
Étape 2 : chiffrement des données
Avant que vos données ne quittent votre appareil, le logiciel client du VPN les chiffre à l’aide de protocoles de chiffrement avancés. Sans la clé de déchiffrement appropriée, ces données chiffrées sont presque impossibles à intercepter et à lire.
Étape 3 : transmission des données au serveur VPN
Les données chiffrées sont ensuite transmises au serveur VPN. Celui-ci joue le rôle d’intermédiaire entre votre appareil et l’ensemble d’Internet.
Étape 4 : masquage de l’adresse IP
Le serveur VPN remplace votre adresse IP d’origine par la sienne. Ainsi, lorsque vos données atteignent le serveur destinataire (par exemple, un site Web), la requête semble provenir de l’emplacement du serveur VPN plutôt que de votre emplacement réel.
Étape 5 : déchiffrement des données
Lorsque le serveur VPN reçoit des données provenant d’Internet (par exemple, une page Web que vous avez demandée), il les chiffre avant de les renvoyer à votre appareil.
Étape 6 : déchiffrement final
Votre client VPN déchiffre les données reçues du serveur VPN, ce qui vous permet d’accéder au contenu comme si vous étiez directement connecté à Internet.
Ce processus garantit que votre fournisseur d’accès à Internet (FAI), les sites Web que vous consultez et les éventuels espions ne peuvent voir ni votre véritable adresse IP, ni les sites auxquels vous accédez, ni les données que vous envoyez et recevez. Ils ne voient à la place que l’adresse IP du serveur VPN et un trafic chiffré.
Consultez la figure ci-dessous pour avoir une représentation plus simple du fonctionnement d’un VPN :
Pour en savoir plus sur l’installation d’un VPN, consultez ce guide.
Le chiffrement des VPN expliqué
Le chiffrement VPN consiste à convertir vos données dans un format illisible pour toute personne susceptible de les intercepter. Ce processus garantit que, même si quelqu’un parvient à capturer vos données, il ne pourra pas les comprendre sans la clé de déchiffrement appropriée. Voici un aperçu plus détaillé de ce qu’implique le chiffrement VPN :
Processus de chiffrement des données
- Algorithme de chiffrement : Le chiffrement VPN utilise des algorithmes pour transformer des données lisibles en un format chiffré. Ces algorithmes sont des formules mathématiques qui brouillent les données de manière à ce que seule une personne disposant de la bonne clé de déchiffrement puisse les remettre dans leur état initial.
- Clé de chiffrement : La clé de chiffrement est une chaîne de données utilisée par l’algorithme pour chiffrer et déchiffrer vos données. Par exemple, si un message est chiffré avec une clé, seule une personne possédant cette clé peut le déchiffrer et le lire.
Types de chiffrement
Comprendre les différents types de chiffrement vous aide à choisir l’approche adaptée à votre stratégie de protection des données. Examinons de plus près le chiffrement symétrique et asymétrique, ainsi que leurs rôles respectifs dans la sécurisation des informations.
| Chiffrement symétrique | Chiffrement asymétrique |
|---|---|
| Cette méthode utilise la même clé pour le chiffrement et le déchiffrement. L’expéditeur et le destinataire doivent tous deux disposer de la même clé, ce qui peut représenter un risque de sécurité si elle est interceptée. Parmi les algorithmes de chiffrement symétrique courants figure AES (Advanced Encryption Standard). | Également appelée chiffrement à clé publique, cette méthode utilise une paire de clés : une clé publique pour le chiffrement et une clé privée pour le déchiffrement. La clé publique peut être communiquée librement, tandis que la clé privée reste secrète. RSA (Rivest-Shamir-Adleman) est un exemple bien connu de chiffrement asymétrique. |
Protocoles de chiffrement
- AES (Advanced Encryption Standard) : AES est un algorithme de chiffrement symétrique largement utilisé dans les VPN. Il est réputé pour sa robustesse et son efficacité, AES-256 offrant le niveau de sécurité le plus élevé.
- RSA (Rivest-Shamir-Adleman) : RSA est souvent utilisé pour chiffrer les échanges de données plutôt que les données elles-mêmes. Il sécurise la transmission des clés de chiffrement entre les parties.
- SHA (Secure Hash Algorithm) : Bien qu’il ne s’agisse pas d’une méthode de chiffrement, SHA crée une empreinte unique des données, ce qui contribue à vérifier leur intégrité et à garantir qu’elles n’ont pas été modifiées.
Le chiffrement en pratique
- Lorsque vous vous connectez à un VPN : Dès que vous établissez une connexion avec un serveur VPN, votre appareil chiffre vos données avant de les envoyer sur Internet. Ces données chiffrées sont transmises au serveur VPN, où elles restent sécurisées.
- Depuis le serveur VPN : Le serveur VPN déchiffre les données entrantes provenant d’Internet, puis les chiffre à nouveau avant de les renvoyer à votre appareil. Celui-ci déchiffre les données, ce qui vous permet de consulter le contenu comme prévu.
Principaux composants d’un protocole VPN
Un protocole VPN garantit une transmission sécurisée et efficace des données. Ses principaux composants, notamment le chiffrement, l’authentification, le tunneling et l’intégrité des données, fonctionnent tous ensemble pour protéger votre activité en ligne. Voici un bref aperçu de la contribution de ces éléments à une connexion VPN sécurisée.
- Chiffrement : Le protocole détermine le type de chiffrement utilisé pour sécuriser les données. Un chiffrement plus robuste garantit une meilleure sécurité, mais peut avoir un impact sur la vitesse de connexion. Les méthodes de chiffrement courantes comprennent AES (Advanced Encryption Standard) et RSA (Rivest-Shamir-Adleman).
- Authentification : Les protocoles VPN gèrent également la manière dont votre appareil authentifie son identité auprès du serveur VPN. L’authentification garantit que les données sont envoyées à la bonne source et reçues de celle-ci.
- Tunneling : Les protocoles VPN établissent un « tunnel » par lequel transitent vos données. Ce tunnel est une voie chiffrée entre votre appareil et le serveur VPN, qui protège vos données contre l’interception.
- Intégrité des données : Les protocoles intègrent des méthodes permettant de vérifier que les données transmises n’ont pas été altérées pendant leur transit. Cela garantit l’intégrité et l’authenticité des données reçues.
6 types courants de protocoles VPN
Les protocoles VPN déterminent la manière dont vos données sont transmises via la connexion VPN. Les différents protocoles offrent des niveaux variables de sécurité, de rapidité et de compatibilité. Voici quelques-uns des plus courants et ce qu’ils proposent :
1. OpenVPN
OpenVPN est l’un des protocoles VPN les plus populaires et les plus utilisés. Il est réputé pour son équilibre entre rapidité, sécurité et fiabilité. Il s’agit d’un protocole open source, constamment examiné et mis à jour par la communauté mondiale de la sécurité.
Points forts :
- Sécurité : OpenVPN utilise des normes de chiffrement robustes, notamment AES-256, et prend en charge divers algorithmes cryptographiques. Il offre également des options d’authentification solides et se montre très configurable.
- Flexibilité : Il fonctionne sur de nombreuses plateformes, notamment Windows, macOS, Linux, Android et iOS, ce qui le rend très polyvalent.
- Performances : Bien qu’OpenVPN soit sécurisé, il peut nécessiter davantage de puissance de calcul, ce qui risque de ralentir les connexions sur les appareils moins performants.
Cas d’utilisation :
OpenVPN est idéal pour les utilisateurs qui privilégient la sécurité et la confidentialité, notamment ceux qui accèdent à des informations sensibles ou contournent une censure stricte.
2. L2TP/IPsec (Layer 2 Tunneling Protocol)
L2TP (Layer 2 Tunneling Protocol) est souvent associé à IPsec (Internet Protocol Security) afin de fournir un chiffrement et une transmission sécurisée des données. Cette combinaison constitue un protocole VPN courant, offrant un bon équilibre entre sécurité et performances.
Points forts :
- Sécurité : L2TP ne fournit pas lui-même de chiffrement, mais associé à IPsec, il offre une sécurité robuste grâce à une double encapsulation des données.
- Compatibilité : Il est intégré à la plupart des systèmes d’exploitation modernes, ce qui facilite sa configuration sans logiciel supplémentaire.
- Stabilité : L2TP/IPsec offre des connexions stables, ce qui le rend fiable pour la plupart des activités sur Internet.
Cas d’utilisation :
Ce protocole convient aux personnes qui recherchent un équilibre entre sécurité et facilité d’utilisation, par exemple pour naviguer sur Internet ou accéder à distance à des réseaux professionnels.
3. IKEv2/IPsec (Internet Key Exchange Version 2)
IKEv2 est un protocole VPN développé par Microsoft et Cisco, souvent associé à IPsec pour le chiffrement. Il est réputé pour sa rapidité et sa capacité à rétablir rapidement les connexions, ce qui en fait un choix privilégié pour les utilisateurs mobiles.
Points forts :
- Sécurité : IKEv2/IPsec fournit un chiffrement robuste et prend en charge de nombreux algorithmes cryptographiques, ce qui le protège contre la plupart des menaces de sécurité.
- Rapidité : Il est très efficace et offre des vitesses de connexion élevées avec une faible latence, y compris sur les réseaux mobiles.
- Stabilité : IKEv2 excelle dans le maintien d’une connexion stable, notamment lors du passage d’un réseau à un autre, par exemple du Wi-Fi aux données mobiles.
Cas d’utilisation :
Idéal pour les utilisateurs mobiles qui ont besoin d’une connexion VPN rapide, sécurisée et fiable, en particulier lorsqu’ils sont en déplacement.
4. PPTP (Point-to-Point Tunneling Protocol)
PPTP est l’un des plus anciens protocoles VPN. Il a été développé par Microsoft dans les années 1990. Bien qu’il soit réputé pour sa rapidité, sa sécurité est considérée comme faible selon les normes actuelles.
Points forts :
- Rapidité : PPTP mobilise moins de ressources et offre des vitesses de connexion élevées, ce qui le rend adapté à des activités comme le streaming.
- Compatibilité : Il est pris en charge par la plupart des appareils et des systèmes d’exploitation, ce qui facilite sa configuration.
Points faibles :
- Sécurité : PPTP utilise des normes de chiffrement obsolètes, ce qui le rend vulnérable aux techniques de piratage modernes.
- Fiabilité : Il est davantage susceptible d’être bloqué par les pare-feu que d’autres protocoles.
Cas d’utilisation :
Idéal pour les utilisateurs qui privilégient la rapidité à la sécurité, par exemple pour regarder en streaming des contenus dans des régions où les exigences en matière de confidentialité sont moins strictes.
5. WireGuard
WireGuard est un protocole VPN plus récent qui gagne en popularité grâce à sa simplicité, sa rapidité et ses solides fonctionnalités de sécurité. Il est conçu pour être plus efficace et plus facile à mettre en œuvre que les protocoles plus anciens.
Points forts :
- Sécurité : WireGuard utilise une cryptographie de pointe, offrant un très haut niveau de sécurité avec moins de vulnérabilités.
- Performances : Il est extrêmement rapide, grâce à une base de code légère permettant des connexions rapides et une faible latence.
- Simplicité : WireGuard est plus facile à configurer et à déployer, ce qui le rend plus convivial que certains protocoles plus anciens.
Cas d’utilisation :
Idéal pour les utilisateurs qui souhaitent bénéficier d’une expérience VPN moderne, rapide et sécurisée, notamment lorsque les performances sont essentielles.
6. SSTP (Secure Socket Tunneling Protocol)
SSTP a été développé par Microsoft et est intégré au système d’exploitation Windows. Il est réputé pour contourner les pare-feu, car il utilise le port HTTPS 443, qui est rarement bloqué.
Points forts :
- Sécurité : SSTP offre une sécurité robuste grâce à la prise en charge du chiffrement SSL/TLS, ce qui rend les interceptions difficiles.
- Contournement des pare-feu : Son utilisation du port HTTPS lui permet de franchir efficacement les pare-feu qui bloquent d’autres protocoles.
- Intégration : SSTP est profondément intégré à Windows, ce qui facilite sa configuration et son utilisation sur les plateformes Microsoft.
Cas d’utilisation :
Idéal pour les utilisateurs de Windows qui ont besoin d’un VPN fiable et sécurisé capable de contourner les pare-feu restrictifs, notamment dans les environnements professionnels ou publics.
Chaque protocole VPN présente des avantages et des inconvénients spécifiques, ce qui les rend adaptés à différents cas d’utilisation. Que vous privilégiez la rapidité, la sécurité ou la compatibilité, comprendre ces six protocoles VPN courants peut vous aider à choisir celui qui répond le mieux à vos besoins. Que ce soit pour regarder des contenus en streaming, accéder à des informations sensibles ou maintenir une connexion sécurisée, choisir le protocole VPN approprié est essentiel pour optimiser votre expérience en ligne.
Comment les entreprises utilisent les VPN pour renforcer leur sécurité
Les entreprises utilisent les VPN à diverses fins qui vont au-delà de la confidentialité individuelle. Voici quelques cas d’utilisation courants :
Accès distant sécurisé
Les VPN permettent aux employés de se connecter à distance et en toute sécurité au réseau interne de l’entreprise. Cela est essentiel pour protéger les données sensibles de l’entreprise, notamment lorsque les employés travaillent depuis leur domicile ou voyagent.
Contourner les restrictions géographiques
Pour les entreprises présentes dans plusieurs pays, les VPN peuvent être utilisés pour contourner les restrictions géographiques imposées par des sites web ou des services, afin de garantir aux employés l’accès aux ressources nécessaires, quel que soit leur emplacement.
Sécurité renforcée pour le travail à distance
Dans l’environnement de travail actuel, où il est possible de travailler de n’importe où, les VPN offrent une sécurité supplémentaire aux télétravailleurs, en protégeant les communications sensibles et en réduisant le risque de fuite de données.
Sécurité réseau économique
Pour les petites et moyennes entreprises, déployer un VPN peut constituer une alternative économique aux différents types de solutions de sécurité réseau coûteuses. Il permet de sécuriser les communications sans matériel dédié.
Études de marché anonymes
Les entreprises utilisent souvent les VPN pour réaliser des études de marché anonymes. Elles peuvent recueillir des informations sur leurs concurrents sans révéler leur identité ni leur emplacement, en masquant leurs adresses IP.
Foire aux questions (FAQ)
Un VPN dissimule-t-il votre emplacement ?
Oui, un VPN masque votre véritable adresse IP en la remplaçant par celle du serveur VPN auquel vous êtes connecté. Cela dissimule votre emplacement aux sites web, aux services et aux acteurs potentiellement malveillants.
Quelqu’un peut-il savoir que vous utilisez un VPN ?
Même si vos activités sont masquées, quelqu’un — par exemple votre FAI ou l’administrateur réseau — peut détecter que vous utilisez un VPN. Le trafic VPN présente des caractéristiques distinctes, comme des données chiffrées et des connexions à des serveurs VPN connus.
L’utilisation d’un VPN est-elle légale ?
Oui, l’utilisation d’un VPN est légale dans la plupart des pays. Toutefois, certains pays appliquant une réglementation stricte d’Internet peuvent restreindre, voire interdire totalement, l’utilisation des VPN. Vérifiez toujours la législation locale avant d’utiliser un VPN.
En résumé : sécurisez votre entreprise avec des VPN
Un VPN est un outil puissant qui sécurise votre connexion Internet en chiffrant vos données et en masquant votre adresse IP. Il est essentiel pour les professionnels de l’informatique de comprendre son fonctionnement, car cela les aide à choisir les bonnes solutions VPN pour les besoins de l’entreprise et l’usage personnel.
Consultez notre guide sur les solutions VPN d’entreprise pour en savoir plus. Pour en savoir plus sur la sécurité des VPN, consultez notre vue d’ensemble. Tenez-vous informé des dernières menaces et des bonnes pratiques en matière de sécurité réseau grâce à notre guide complet sur les menaces.