

















Cloud-Native-Anwendungsschutzplattformen (CNAPP) bieten Unternehmen die Tools und Funktionen, die sie benötigen, um ihre Cloud-Anwendungen und Workloads vor Sicherheitsbedrohungen zu schützen.
Die Absicherung von Cloud-nativen Apps erfordert einen umfassenden Ansatz, der weit über grundlegende Sicherheitslösungen hinausgeht. Cloud-Native-Anwendungsschutzplattformen (CNAPP) erreichen dies, indem sie eine Reihe von Cloud-Sicherheitstools und -funktionen kombinieren, etwa Cloud-Workload-Schutzplattformen (CWPP), Cloud-Sicherheitsstatusmanagement (CSPM), Cloud-Infrastruktur-Berechtigungsmanagement (CIEM), Infrastructure-as-Code-(IAC-)Scanning und mehr, um Cloud-Workloads, Anwendungen, Identitäts- und Zugriffsmanagement, Entwicklungsumgebungen und mehr vor Bedrohungen und Schwachstellen zu schützen.
Wir werfen einen detaillierten Blick auf die fünf besten heute verfügbaren CNAPP-Lösungen und geben anschließend Empfehlungen, die Ihnen helfen, das beste CNAPP-Produkt für die Anforderungen Ihres Unternehmens auszuwählen.
Die wichtigsten CNAPP-Tools:
- Check Point CloudGuard: Am besten für Containersicherheit und Laufzeitschutz
- CrowdStrike Falcon Cloud Security: Am besten für fortschrittlichen Bedrohungsschutz
- Prisma Cloud by Palo Alto Networks: Am besten für umfassende Cloud-native Anwendungssicherheit
- Sysdig Secure: Am besten für gebündelte CDR- und CNAPP-Funktionen
- Wiz: Am besten für eine intuitive Benutzeroberfläche
- Vergleich der 5 besten Cloud-Native-Anwendungsschutzplattformen (CNAPP)
- Check Point CloudGuard
- CrowdStrike Falcon Cloud Security
- Prisma Cloud
- Sysdig Secure
- Wiz
- Wichtige Funktionen von Cloud-Native-Anwendungsschutzplattformen (CNAPP)
- Wie wähle ich die besten Cloud-Native-Anwendungsschutzplattformen (CNAPP) für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQs)
- So haben wir die besten CNAPP-Produkte ausgewählt
- Fazit: Cloud-Native-Anwendungsschutzplattformen (CNAPP)
Vergleich der 5 besten Cloud-Native-Anwendungsschutzplattformen (CNAPP)
Hier finden Sie einen Überblick über die fünf besten Cloud-Native-Anwendungsschutzplattformen, einschließlich ihrer CWPP-/CSPM-Integration, ihres Agenten- oder agentenlosen Ansatzes, der Verfügbarkeit kostenloser Testversionen und der Preisinformationen.
| CWPP-/CSPM-Integration | Agenten-/agentenloser Ansatz | Kostenlose Testversion | Preis | |
|---|---|---|---|---|
| Check Point CloudGuard | Beide | Agenten und agentenlos | Verfügbar | Preis ab 625 US-Dollar pro Monat für 25 Assets |
| CrowdStrike Falcon Cloud Security | Beide | Agenten und agentenlos | Verfügbar | Preis ab 300 US-Dollar jährlich für einen Basistarif |
| Prisma Cloud | Beide | Agenten und agentenlos | Verfügbar | Ab 9.000 US-Dollar jährlich pro 100 Business-Edition-Credits |
| Sysdig Secure | Beide | Agent und agentenlos | Verfügbar | Ab 720 US-Dollar jährlich pro Standardtarif von Sysdig Secure. Zusätzliche Nutzung kostet 0,125 US-Dollar pro Einheit. |
| Wiz | CWPP | Agentenlos | Eine kostenlose Testversion wird nicht erwähnt, allerdings ist eine kostenlose Demo verfügbar. | Wiz hat keine Preisinformationen für dieses Produkt bereitgestellt. |
Direkt zu:
- Wichtige Funktionen von Cloud-Native-Anwendungsschutzplattformen
- Wie wähle ich die beste CNAPP-Lösung für mein Unternehmen aus?
- Häufig gestellte Fragen (FAQs)
- So haben wir die besten CNAPP-Produkte ausgewählt
- Fazit: Cloud-Native-Anwendungsschutzplattformen (CNAPP)
[missing image]
Check Point CloudGuard
Am besten für Containersicherheit und Laufzeitschutz
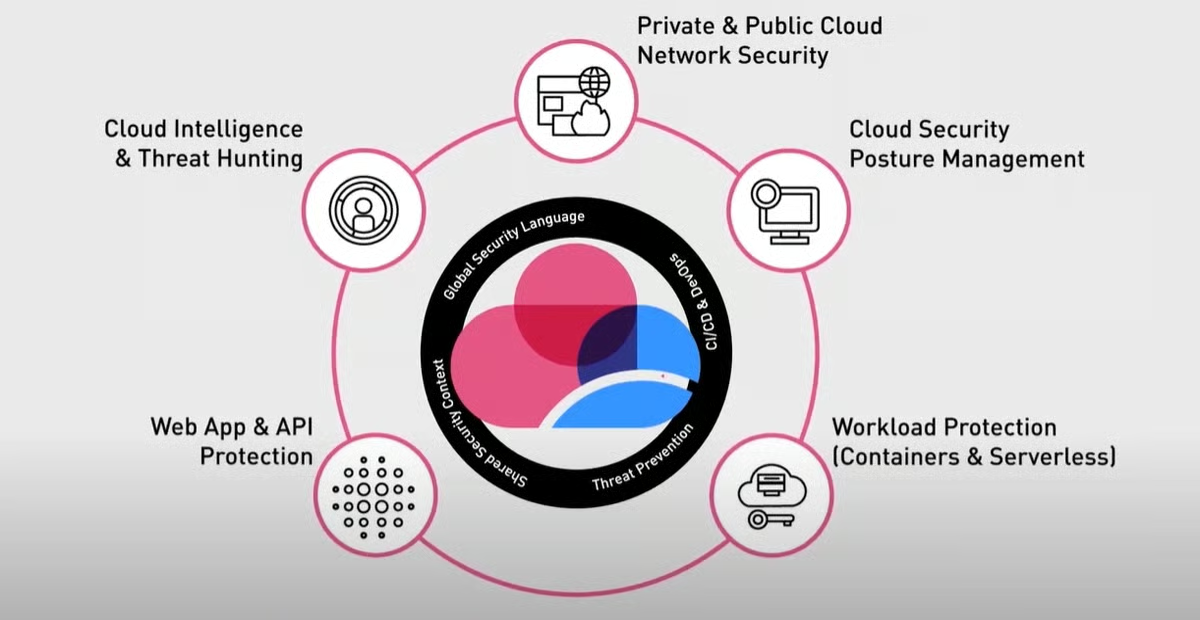
Check Point CloudGuard bietet durch die Kombination von CWPP und CSPM umfangreichere Sicherheitsfunktionen für Cloud-native Anwendungen. Die Lösung eignet sich ideal für Unternehmen, die die Containersicherheit und den Laufzeitschutz in ihren Cloud-Umgebungen verbessern möchten. Sie verfügt über ein einheitliches Dashboard, einen Regelsatz für Richtlinien sowie Unterstützung für agentenloses Monitoring und agentenlosen Schutz ebenso wie für agentenbasierte Verfahren. Check Point CloudGuard zeichnet sich durch seine umfassenden Funktionen für Containersicherheit und Laufzeitschutz aus und ist damit eine gute Alternative für Unternehmen, die die Sicherheit ihrer Cloud-nativen Anwendungen verbessern möchten.
Preise
- Check Point hat keine Preisinformationen für diesen Service bereitgestellt, Sie können jedoch den Vertrieb von Check Point kontaktieren, um individuelle Angebote zu erhalten.
- AWS Marketplace stellt einige Preisinformationen bereit, beginnend bei 625 US-Dollar pro Monat für 25 Assets
Funktionen
- Die einheitliche Infinity-Sicherheitsplattform ermöglicht intelligente Bedrohungsabwehr vom lokalen Rechenzentrum bis zur Cloud
- Schützt vor Angriffen auf wichtige Cloud-Plattformen wie AWS, Azure, Google Cloud, Cisco ACI, VMWare NSX, Ali und Oracle
- Bietet eine einheitliche Visualisierung Ihres gesamten Cloud-Datenverkehrs, der Sicherheitswarnungen und Assets sowie automatische Behebung
- Bietet DevOps die Tools, die sie benötigen, um den Sicherheitsstatus zu bewerten, Unterstützung bei der Konfiguration, Warnmeldungen und Governance während der CI/CD-Prozesse zu erhalten
- Integriert Kontrollen in CI/CD-Technologien wie CloudFormation und Terraform und ermöglicht dadurch die Bewertung des Sicherheitsstatus vor der Bereitstellung sowie die Skalierung auf Hunderttausende Cloud-Assets
- Erstellt automatisch Profile und definiert das Anwendungsverhalten und setzt Zero-Trust-Grenzen für Cloud-Workloads wie Container und serverlose Architekturen durch
- Bietet Sicherheitshärtung, Laufzeit-Codeanalyse und Web-/API-Sicherheit mit Cloud-nativem mehrschichtigem Schutz
- Schützt vor Fehlkonfigurationen und aktualisiert Best Practices für Sicherheit und Compliance, einschließlich automatischer Behebung
- Erfüllt regulatorische und Branchenstandards wie HIPAA, CIS BENCHMARKS, NIST CSF/800-53 und PCI-DSS und bietet ein High Fidelity Posture Management (HFPM), um eine kontextbezogene Cloud-Sicherheit über mehr als 300 native Cloud-Services hinweg zu gewährleisten
Vorteile
- Umfassende Containersicherheit und Laufzeitschutz
- Geeignet für Großunternehmen, die SaaS als Bereitstellungsmodell nutzen
- Integration mit CWPP und CSPM für mehr Sicherheit
- Bietet Bedrohungsinformationen und proaktive Schutzsysteme
- Enthält Compliance- und Governance-Komponenten zur Sicherstellung der Einhaltung regulatorischer Vorgaben
- Lässt sich gut in DevOps-Prozesse für eine sichere Entwicklung integrieren
Nachteile
- Preisinformationen sind nicht öffentlich verfügbar
- Einige fortgeschrittene Funktionen und Add-ons erfordern möglicherweise zusätzliche Konfiguration und Einrichtung und erhöhen die Kosten
Siehe die wichtigsten Cloud-Sicherheitsunternehmen
CrowdStrike Falcon Cloud Security
Am besten für fortschrittlichen Bedrohungsschutz in Cloud-Umgebungen
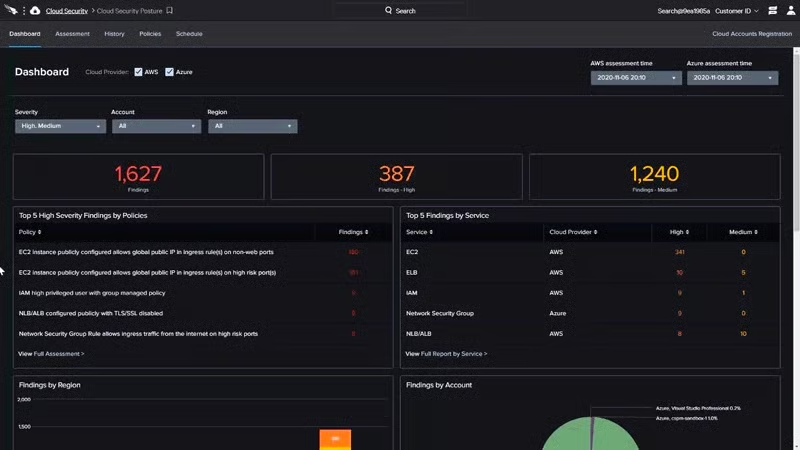
CrowdStrike verfügt nun über verbesserte CNAPP-Funktionen durch seine Plattform CrowdStrike Falcon Cloud Security. Die neuen Funktionen sollen die Bedrohungssuche in Cloud-Umgebungen verbessern, Reaktionszeiten verkürzen und die allgemeine Sicherheit erhöhen. Falcon Cloud Security umfasst CWP, CSPM, CIEM und Containersicherheit in einem einzigen CNAPP-Angebot.
CrowdStrike bietet eine „1-Click-XDR“-Funktion, die ungeschützte Cloud-Workloads automatisch identifiziert und absichert, indem sie sofort den CrowdStrike Falcon-Agenten bereitstellt. Daneben stehen agentenlose Optionen für die Sicherheit von Cloud-Anwendungen zur Verfügung. Die agentenbasierte Technologie schützt sowohl vor als auch während der Laufzeit und verschafft Unternehmen vollständige Transparenz und Möglichkeiten zur Behebung. Dieser auf den Angreifer ausgerichtete Ansatz hilft Unternehmen, ihre Cloud-Infrastruktur und -Anwendungen entlang der gesamten CI/CD-Pipeline abzusichern.
Preise
- Der Preis beginnt bei 300 US-Dollar jährlich pro einfachem Falcon-Go-Paket. AWS bietet weitere Preisinformationen.
Funktionen
- Vereinfacht die Durchsetzung von Compliance und bietet Multi-Cloud-Transparenz, kontinuierliches Monitoring und Bedrohungserkennung, sodass DevOps-Teams Anwendungen schneller und effizienter bereitstellen können
- Ermöglicht die automatische Erkennung und den Schutz aller Workloads mit einem einzigen Klick und lässt sich nahtlos in DevOps integrieren, um Continuous Integration/Continuous Delivery (CI/CD) zu unterstützen
- Bietet robuste identitätsbasierte Sicherheit, Transparenz, Verwaltung privilegierter Zugriffe und Durchsetzung von Richtlinien
- Führt vor der Bereitstellung Tests zur Behebung mit einem Klick durch
- Unterstützt Container, Kubernetes und Hosts in AWS-, Azure- und Google-Cloud-Umgebungen
- Ermöglicht die Erkennung von Schwachstellen von der Entwicklung bis zur Produktion in jeder Cloud
Vorteile
- Umfassendes Cloud-Sicherheitsstatusmanagement (CSPM) ist nun zusammen mit dem Schutz von Cloud-Workloads integriert
- Erfordert nur minimale CPU-Ressourcen und hat vernachlässigbare Auswirkungen auf die Systemleistung
- Liefert ein umfassendes und präzises Bild der Bedrohungslage in der Cloud
- Echtzeittransparenz und -monitoring von Cloud-Workloads
- Setzt fortschrittliche Verhaltensanalysen und maschinelles Lernen zur effektiven und proaktiven Erkennung und Abwehr von Bedrohungen ein
- Überwacht kontinuierlich und warnt vor ungewöhnlichen Aktivitäten
Nachteile
- Einige Nutzer berichten, dass die Verwaltung von Benutzerkonten zur Erkennung von Insider-Bedrohungen verbessert werden könnte
- Einige fortgeschrittene Funktionen erfordern möglicherweise zusätzliche Konfiguration und verursachen zusätzliche Kosten
Prisma Cloud
Am besten für umfassende Cloud-native Anwendungssicherheitsfunktionen
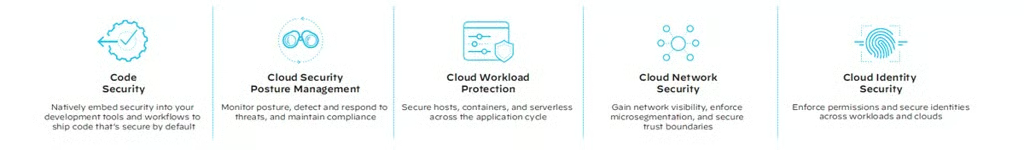
Prisma Cloud von Palo Alto Networks bietet mit seiner CNAPP-Technologie Schutz für den gesamten Sicherheits-Stack in Cloud-Umgebungen. Die einheitliche Strategie der Plattform hilft Security-Operations- und DevOps-Teams, effektiv zusammenzuarbeiten und die sichere Entwicklung Cloud-nativer Anwendungen zu beschleunigen. Prisma Cloud CNAPP zeichnet sich durch seine erweiterten und umfassenden Funktionen zum Schutz Cloud-nativer Anwendungen aus, sodass Unternehmen containerisierte und serverlose Anwendungen problemlos absichern können. Die Lösung eignet sich am besten für Unternehmen, die einen starken und proaktiven Schutz Cloud-nativer Anwendungen suchen.
Preise
- Ab 9.000 US-Dollar jährlich pro 100 Business-Edition-Credits
- Den Preisleitfaden für Prisma Cloud von Palo Alto finden Sie hier oder besuchen Sie den AWS Marketplace für weitere Preisinformationen
Funktionen
- Bietet Sicherheit für den gesamten Stack – vom Code bis zur Cloud – und deckt IaC-Sicherheit, Secrets-Sicherheit, das Scannen von Container-Images, Software Composition Analysis (SCA), Sicherheit der Software-Lieferkette und die Generierung einer Software-Stückliste (SBOM) ab
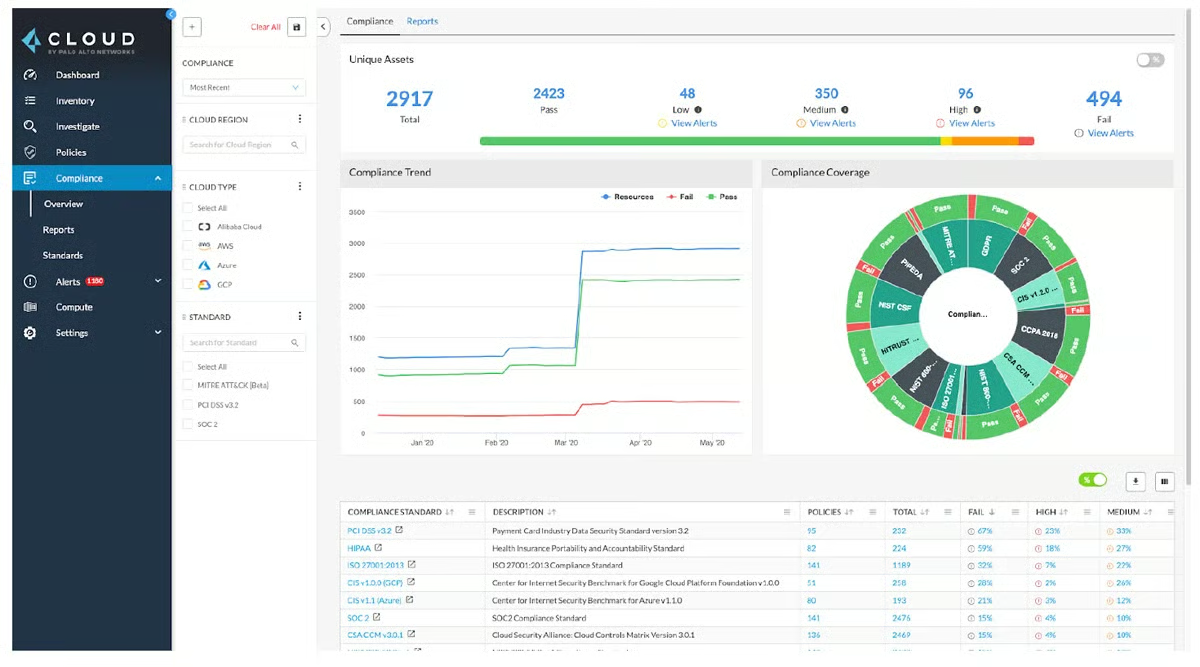
- Bietet Transparenz, Compliance und Governance über das Cloud-Asset-Inventar, die Konfigurationsbewertung (zur Laufzeit) sowie Compliance-Monitoring und -Berichte
- Automatisierte Bedrohungserkennung durch User and Entity Behavior Analytics (UEBA), API-basierte Transparenz des Netzwerkverkehrs, Analysen sowie Anomalieerkennung und automatisierte Untersuchung und Reaktion
- Erkennt kontinuierlich Identitäts- und Zugriffsrisiken in IaaS- und PaaS-Angeboten und behebt sie automatisch
- Erkennt und verhindert Netzwerkanomalien durch die Durchsetzung von Mikrosegmentierung auf Containerebene, die Prüfung von Datenverkehrsprotokollen und den Einsatz fortschrittlicher Cloud-nativer Bedrohungsabwehr auf Layer 7 mit Netzwerktransparenz und Anomalieerkennung, identitätsbasierter Mikrosegmentierung und Cloud-nativer Firewall-Funktionalität
- Umfasst Host-, Container- und serverlose Sicherheit sowie Webanwendungs- und API-Sicherheit
Vorteile
- Die Sicherheit ist problemlos in die zentralen CI/CD-Prozesse, Registries und laufenden Stacks integriert
- Über den gesamten Lebenszyklus einer Anwendung hinweg bietet die Lösung Transparenz, Kontrolle und automatische Behebung von Schwachstellen und Fehlkonfigurationen, die in Entwicklertools integriert sind
- Schwachstelleninformationen aus mehr als 30 Quellen sorgen für eine schnelle Einschätzung der Risiken, während Kontrollen im gesamten Entwicklungsprozess verhindern, dass anfällige Einstellungen in die Produktion gelangen
- Bietet integrierte Funktionen für Compliance-Monitoring und -Berichte
- Bietet fortschrittliche Funktionen für Bedrohungsinformationen und Anomalieerkennung
Nachteile
- Datenklassifizierung, Malware-Scanning und Data Governance sind nur für die AWS-Unterstützung verfügbar
- Einige fortgeschrittene Funktionen erfordern für die Bereitstellung möglicherweise zusätzliche Konfiguration, Schulungen und Fachkenntnisse
Lesen Sie auch: CNAPP-Plattformen: Die nächste Evolutionsstufe der Cloud-Sicherheit
Sysdig Secure
Am besten für gebündelte CDR- und CNAPP-Funktionen
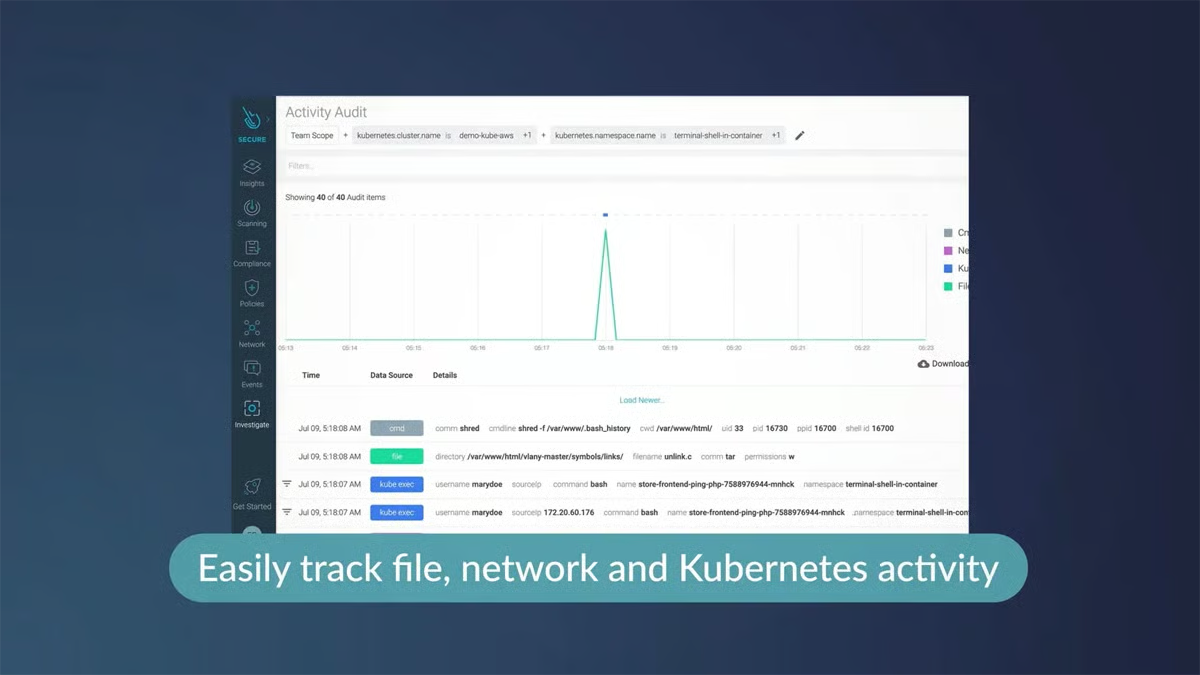
Sysdig Secure bündelt Cloud Detection and Response (CDR) und Cloud-Native-Anwendungsschutzplattformen (CNAPP) und nutzt dabei das Open-Source-Tool Falco sowohl im agentenbasierten als auch im agentenlosen Bereitstellungsmodus. Durch diese Kombination lassen sich Bedrohungen überall in der Cloud schnell erkennen – mit 360-Grad-Transparenz und Verbindungen zwischen Workloads, Identitäten, Cloud-Services und Drittanbieteranwendungen. Sysdig Secure bietet eine umfassende Reihe von Funktionen, darunter die Erkennung von Identitätsbedrohungen, Incident Response, die Erkennung von Problemen in der Software-Lieferkette, eine verbesserte Drift-Kontrolle und Live-Mapping.
Preise
- Sysdig bietet ausschließlich individuelle Angebote an, der AWS Marketplace stellt jedoch einige Preisinformationen bereit: Die Preise beginnen bei 720 US-Dollar jährlich pro Standardtarif von Sysdig Secure. Zusätzliche Nutzung kostet 0,125 US-Dollar pro Einheit.
Funktionen
- Die agentenlose Falco-Bereitstellung zur Erkennung von Bedrohungen in der Cloud macht die Bereitstellung von Falco auf der Infrastruktur überflüssig
- Die Sysdig-Okta-Erkennung schützt vor Identitätsbedrohungen, indem sie Okta-Ereignisse mit Cloud- und Containeraktivitäten korreliert und Einblicke in Echtzeit bietet
- Die Sysdig-GitHub-Erkennung erweitert die Bedrohungserkennung auf die Software-Lieferkette und warnt Entwickler und Sicherheitsteams vor wichtigen Ereignissen wie verborgenen Pushes
- Verhindert Angriffe zur Laufzeit, indem ausführbare Dateien blockiert werden, die nicht aus dem ursprünglichen Container stammen
- Kubernetes Live ermöglicht Teams die dynamische Anzeige ihrer Infrastruktur und Workloads und damit eine schnellere Reaktion auf Probleme
- Der Sysdig Process Tree veranschaulicht den Angriffsweg vom Benutzer bis zum Prozess und liefert wichtige Informationen zur Erkennung und Beseitigung von Bedrohungen
- Bietet kuratierte Bedrohungs-Dashboards für eine einheitliche Ansicht von Sicherheitsproblemen in Clouds, Containern, Kubernetes und Hosts, priorisiert Risiken in Echtzeit und liefert durch die Zuordnung zum MITRE-Framework zusätzlichen Kontext für Cloud-native Umgebungen
Vorteile
- Die Drift-Kontrolle wurde verbessert, um Angriffe zur Laufzeit zu verhindern
- Kubernetes Live bietet Incident Response in Echtzeit mit Live-Mapping
- Bietet sowohl agentenbasierte als auch fortschrittliche agentenlose Bedrohungserkennung in der Cloud auf Falco-Basis
- Erkennt Identitätsbedrohungen mit der Sysdig-Okta-Erkennung
- Erkennt Probleme in der Software-Lieferkette mit der Sysdig-GitHub-Erkennung
Nachteile
- Preisinformationen sind nur auf Anfrage verfügbar
- Für eine effektive Bereitstellung sind möglicherweise zusätzliche Schulungen und Fachkenntnisse erforderlich
Siehe die wichtigsten Lösungen für Containersicherheit
Wiz
Am besten für eine intuitive einheitliche Benutzeroberfläche
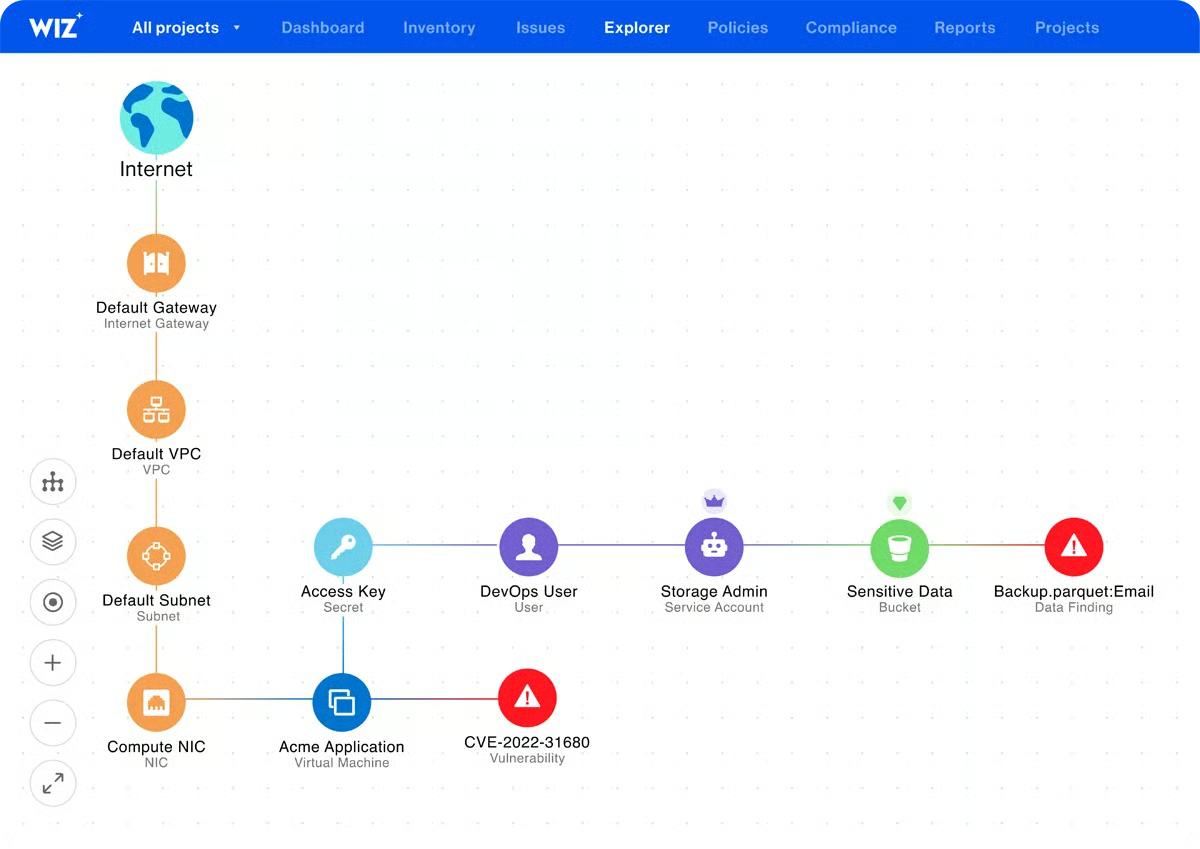
Wiz CNAPP bietet eine Lösung für die Sicherheit der Cloud-Infrastruktur, die CSPM, CWPP und weitere Funktionen in einer einheitlichen Plattform vereint. Die Lösung kann eine isolierte Fehlkonfiguration in einer einzelnen Ebene der Cloud-Umgebung identifizieren und mithilfe einer graphenbasierten Datenbank Informationen über mehrere Ebenen der Cloud-Umgebung hinweg zusammenführen, um mögliche Angriffswege und Risiken für die Umgebung zu erkennen. Wiz lässt sich problemlos in DevOps integrieren und bietet intelligente Automatisierung.
Preise
- Wiz veröffentlicht keine Preisinformationen. Für Tarife und Angebote können Sie jedoch den Wiz-Vertrieb kontaktieren. Einige Preisinformationen zu Wiz sind auf AWS verfügbar.
Funktionen
- Scannt Buckets, Daten-Volumes und Datenbanken schnell und klassifiziert die Daten zur Überwachung
- Erkennt kontinuierlich die Offenlegung kritischer Daten
- Verwendet Schema-Matching zur Identifizierung von Datenflüssen und Datenherkunft
- Bewertet die Compliance kontinuierlich automatisch, um zu überprüfen, dass Sicherheitsregeln fortlaufend umgesetzt werden
- Bietet agentenloses Scanning, das schnell implementiert werden kann
Vorteile
- Agentenlose und graphenbasierte Architektur
- Bei der Bereitstellung von Wiz wird eine einzelne Cloud-Rolle verwendet, um Ihre gesamte Cloud-Umgebung zu scannen, einschließlich PaaS, VMs, Containern, serverlosen Operationen, Buckets, Daten-Volumes und Datenbanken
- Bietet eine einheitliche Plattform, eine einheitliche Datenebene und ein einheitliches Richtlinien-Framework zur Normalisierung von Daten über Clouds, Architekturen, Pipelines und Laufzeitumgebungen hinweg
- Eine zentrale Risikowarteschlange priorisiert, welche Maßnahmen Ihre Teams ergreifen sollten
- Vereinfacht den Workflow zur Risikoreduzierung
Nachteile
- Preisinformationen sind nur beim Wiz-Vertrieb erhältlich
- Kunden haben von gewissen Schwierigkeiten bei der Kontaktaufnahme mit dem Customer-Success-Team berichtet
- Auf der Website wird keine kostenlose Testversion erwähnt, obwohl eine kostenlose Demo verfügbar ist
Lesen Sie auch:
- Die wichtigsten Cloud-Access-Security-Broker-(CASB)-Lösungen
- Die wichtigsten Secure-Access-Service-Edge-(SASE)-Anbieter
Wichtige Funktionen von Cloud-Native-Anwendungsschutzplattformen (CNAPP)
Cloud-Native-Anwendungsschutzplattformen (CNAPP) bieten ein umfassendes Spektrum an Sicherheitsfunktionen für Cloud-native Anwendungen. Diese Lösungen schützen Cloud-native Umgebungen vor sich entwickelnden Bedrohungen und gewährleisten die Integrität und Compliance von Anwendungen, indem sie Containersicherheit, fortschrittliche Bedrohungsinformationen, DevOps-Integration, Sicherheit für Microservices und serverlose Anwendungen sowie Funktionen für Compliance und Governance bereitstellen.
Containersicherheit und Laufzeitschutz
Die von CNAPP-Systemen bereitgestellten Schutzfunktionen für Container sollten robust sein und unter anderem Schwachstellen-Scanning, Sicherheitskonfigurationsmanagement und Laufzeitschutz umfassen. Diese Technologien erkennen Schwachstellen, setzen sichere Konfigurationen durch und bieten durch die kontinuierliche Überwachung von Containern Abwehrmechanismen zur Laufzeit.
Fortschrittliche Bedrohungsinformationen
CNAPP nutzt fortschrittliche Methoden der Bedrohungsaufklärung, etwa Algorithmen für maschinelles Lernen und Verhaltensanalysen. Dank dieser proaktiven Strategie können die Systeme komplexe Angriffe in Echtzeit erkennen und abwehren. CNAPP-Systeme identifizieren potenzielle Sicherheitsprobleme und ergreifen proaktive Maßnahmen zur Risikoreduzierung, indem sie Muster und ungewöhnliche Aktivitäten erkennen.
DevOps-Integration
Zu den wichtigsten Funktionen von CNAPP-Systemen sollte eine nahtlose Integration in DevOps-Prozesse gehören. Diese Systeme bieten eine umfassende Architektur für die Sicherheitsorchestrierung, die mit DevOps-Tools und -Prozessen zusammenarbeitet. CNAPP-Systeme stellen sicher, dass Sicherheitsmaßnahmen von Beginn des Softwareentwicklungslebenszyklus an umgesetzt werden, sodass Unternehmen sichere Anwendungen entwickeln können, ohne das Entwicklungstempo zu beeinträchtigen.
Sicherheit für Microservices und serverlose Anwendungen
Die durchgängige Sicherheit für auf Microservices basierende Architekturen und die Abwehr zur Laufzeit umfassen die Verschlüsselung des Datenverkehrs, Identitäts- und Zugriffsmanagement sowie Methoden zur Abwehr zur Laufzeit. CNAPP-Technologien gewährleisten außerdem die Integrität und Vertraulichkeit serverloser Umgebungen, indem sie vor Schwachstellen auf Funktionsebene, API-Missbrauch und Bedrohungen durch Datenoffenlegung schützen.
Compliance und Governance
CNAPP-Lösungen helfen Unternehmen, eine starke Sicherheitslage aufrechtzuerhalten und branchenspezifische Standards einzuhalten, indem sie Compliance-Prüfungen automatisieren und Governance-Frameworks bereitstellen.
Wie wähle ich die besten Cloud-Native-Anwendungsschutzplattformen (CNAPP) für mein Unternehmen aus?
Die Abstimmung Ihrer Anforderungen und Cloud-Umgebung auf das für Sie am besten geeignete CNAPP-Produkt ist der sicherste Weg zu einer besseren Cloud-Sicherheit. Die folgenden Richtlinien unterstützen Sie bei der Bewertung von CNAPP-Produkten.
- Ermitteln Sie Ihre Anforderungen. Beginnen Sie damit, sich über die spezifischen Anforderungen und Sicherheitsziele Ihres Unternehmens zu informieren. Berücksichtigen Sie die Art der Anwendungen, die Sie schützen müssen, die von Ihnen verwendeten Cloud-Plattformen und Ihre Anforderungen an die Einhaltung regulatorischer Vorschriften.
- Bewerten Sie die Funktionen des CNAPP-Produkts, etwa Containersicherheit, Laufzeitschutz, Bedrohungsinformationen und Compliance-Funktionen. Wählen Sie eine Plattform, die Ihre Anforderungen erfüllt.
- Bewerten Sie die Skalierbarkeit und Leistung von CNAPP-Tools, um sicherzustellen, dass sie das Volumen und die Komplexität Ihrer Anwendungen bewältigen und Leistungseinbußen minimieren können.
- Suchen Sie nach CNAPP-Produkten, die sich gut integrieren lassen in Ihren bestehenden Technologiestack, der Ihren Cloud-Anbieter, DevOps-Tools und Systeme für Sicherheitsinformations- und Ereignismanagement (SIEM) umfassen sollte.
- Berücksichtigen Sie die Benutzerfreundlichkeit. Stellen Sie sicher, dass die CNAPP-Plattform über eine Benutzeroberfläche und Benutzerfreundlichkeit verfügt, mit denen Ihr Sicherheitsteam die Anwendungssicherheit einfach verwalten und überwachen, Berichte erstellen und Ereignisse untersuchen kann.
- Prüfen Sie die Erfolgsbilanz der CNAPP-Anbieter und ihren Ruf, einschließlich ihrer Kundensupportleistungen, Reaktionszeiten und ihres Engagements, Schwachstellen so schnell wie möglich zu beheben.
- Erwägen Sie eine kostenlose Testversion oder einen Proof of Concept, um die Wirksamkeit und Benutzerfreundlichkeit der CNAPP-Tools unter realen Bedingungen zu beurteilen.
Lesen Sie auch: 13 Best Practices für Cloud-Sicherheit
Häufig gestellte Fragen (FAQs)
Was ist eine Cloud-Native-Anwendungsschutzplattform (CNAPP)?
Eine Cloud-Native-Anwendungsschutzplattform (CNAPP) ist eine umfassende Cloud-native Sicherheitslösung, die wichtige Cloud-Schutzfunktionen wie Cloud-Sicherheitsstatusmanagement (CSPM), Cloud-Infrastruktur-Berechtigungsmanagement (CIEM), das Scannen von Infrastructure as Code (IAC), Netzwerksicherheit für Cloud-Services (CSNS) und Cloud-Workload-Schutzplattformen (CWPP) in einer einheitlichen Plattform zusammenführt.
Welche Vorteile bieten CNAPPs?
CNAPPs verbessern die Cloud-Sicherheit auf verschiedene wichtige Arten:
- Erhöhung der Sicherheit, Transparenz und Kontrolle über Cloud-native Anwendungen und Infrastrukturen
- CNAPP ist für Cloud-native Umgebungen wie Container und serverlose Architekturen optimiert, um die Sicherheit zu maximieren
- CNAPP-Lösungen überwachen Cloud-Workloads, Kubernetes-Cluster und andere Cloud-Umgebungen auf Fehlkonfigurationen, Code-Schwachstellen und andere Sicherheitsprobleme. Das führt zu strengeren Sicherheitskontrollen und weniger Schwachstellen.
So haben wir die besten CNAPP-Produkte ausgewählt
Wir haben die besten CNAPP-Produkte bewertet, indem wir das Spektrum und die Qualität der Sicherheitsfunktionen, Benutzerfreundlichkeit, Integration, Support, Automatisierung und Compliance-Funktionen sowie Preise, Ruf und Kundenfeedback analysiert haben. Wir haben eine Reihe von Datenpunkten und Produkteigenschaften untersucht, darunter die Dokumentation der Anbieter, Analystenberichte, Sicherheitsdaten und Nutzerbewertungen.
Fazit: Cloud-Native-Anwendungsschutzplattformen (CNAPP)
Cloud-Native-Anwendungsschutzplattformen (CNAPP) haben sich zum Stand der Technik in der Cloud-Sicherheit entwickelt, indem sie wichtige Schutzfunktionen wie Cloud-Sicherheitsstatusmanagement (CSPM) und Cloud-Workload-Schutzplattformen (CWPP) in einer umfassenden Plattform vereinen. Unternehmen, die in hohem Maße auf Cloud-native Anwendungen und Umgebungen angewiesen sind, sollten die Implementierung einer CNAPP-Lösung zum Schutz dieser Ressourcen ernsthaft in Betracht ziehen.
Lesen Sie weiter: Sicherheitskäufer konsolidieren Anbieter: Gartner Security Summit