

















Cloud-Datensicherheit bezeichnet die Praxis, die Sicherheit digitaler Informationen zu gewährleisten, die in Cloud-Umgebungen gespeichert oder verarbeitet werden. Sie schützt Daten mithilfe von Cloud-Tools, Sicherheitsrichtlinien und Zugriffskontrollen vor Bedrohungen, menschlichen Fehlern und unbefugtem Zugriff. Dazu gehören der Schutz von Daten im Ruhezustand und bei der Übertragung, die Minimierung von Datendiebstahl und -beschädigung sowie die Wahrung der Vertraulichkeit bei gleichzeitigem Zugriff nur für autorisierte Benutzer.
- Warum sollten Unternehmen der Cloud-Datensicherheit Priorität einräumen?
- So funktioniert Cloud-Datensicherheit
- Vorteile der Sicherung von Cloud-Daten
- Häufige Herausforderungen der Cloud-Datensicherheit
- 9 Best Practices für Cloud-Datensicherheit
- Welche Lösungen helfen bei der Sicherung von Cloud-Daten?
- Fazit: Datenschutz mit Cloud-Datensicherheit verbessern
Warum sollten Unternehmen der Cloud-Datensicherheit Priorität einräumen?
Unternehmen, die auf cloudbasierte Speicher- und Dienste umsteigen, müssen der Cloud-Datensicherheit Priorität einräumen, um kritische Informationen angemessen zu schützen. Da Daten über zahlreiche Cloud-Umgebungen verteilt und von verschiedenen Geräten aus abgerufen werden, gewährleistet eine cloudnative Sicherheitslösung starken Schutz und fördert zugleich flexible Innovation sowie die Einhaltung von Vorschriften.
Gartner erwartet bis 2025 eine deutliche Verlagerung der IT-Investitionen in die Public Cloud – gegenüber 41 % im Jahr 2022. Das unterstreicht die Skalierbarkeit und Agilität von Cloud-Lösungen beim Schutz von Unternehmen vor den zunehmenden Bedrohungen durch Datenverlust. Die datenintensiven und dynamischen Unternehmensumgebungen machen Cloud-Datensicherheit unerlässlich, um sowohl neue als auch bestehende Cyberbedrohungen abzuwehren und gleichzeitig Vertrauen, betriebliche Integrität und die Einhaltung gesetzlicher Vorschriften zu gewährleisten.
Cloud-Datensicherheit ist für Ihr Unternehmen besonders wichtig, wenn es:
- mit zunehmendem Datenvolumen und wachsender Komplexität umgeht: Bei der Verwaltung enormer Datenmengen über mehrere Plattformen und Cloud-Umgebungen hinweg wird es immer wichtiger, sensible Informationen wirksam zu schützen.
- in Cloud- oder Hybrid-Umgebungen migriert: Stellen Sie beim Umstieg auf die Cloud oder auf hybride Modelle sicher, dass Ihre Sicherheitsmaßnahmen mit der Art cloudbasierter Dienste und Anwendungen sowie mit schnellen Geschäftsprozessen Schritt halten.
- Remote- und hybride Belegschaften unterstützt: Praktiken für Cloud-Datensicherheit ermöglichen einen sicheren Datenzugriff von mehreren Standorten und Geräten aus und gewährleisten zugleich die Zugänglichkeit für Remote- und hybride Arbeitsmodelle.
So funktioniert Cloud-Datensicherheit
Cloud-Datensicherheit schützt sensible Informationen, die in Cloud-Umgebungen gespeichert und verarbeitet werden, durch die Kombination von Verschlüsselung, Authentifizierung, Zugriffskontrollen, Datenmaskierung, Überwachung und Maßnahmen zur Reaktion auf Vorfälle. Diese Vorkehrungen schützen Datensicherheit, -integrität und -verfügbarkeit und begrenzen zugleich die Risiken unbefugter Zugriffe, von Datenschutzverletzungen und Cyberangriffen.
Sicherheitsteams arbeiten zusammen, um Cloud-Datensicherheit in sechs allgemeinen, aber entscheidenden Schritten aufzubauen und aufrechtzuerhalten: Verschlüsselung, Authentifizierung, Zugriffskontrolle, Datenmaskierung, Überwachung und Reaktion auf Vorfälle. Die Wirksamkeit der Cloud-Datensicherheit hängt maßgeblich von den Fähigkeiten und dem Einsatz dieser Sicherheitsteams ab.
So können Sie und Ihr Team Cloud-Datensicherheit gewährleisten:
- Verschlüsselung: Im ersten Schritt müssen die IT-Sicherheitsteams Verschlüsselungstools einsetzen, um ruhende und übertragene Daten mithilfe leistungsstarker Algorithmen zu codieren, sodass nur autorisierte Personen mit Entschlüsselungsschlüsseln auf sensible Informationen zugreifen können.
- Authentifizierung: Anschließend sind die IT-Sicherheitsteams dafür zuständig, mithilfe von Identity-and-Access-Management-Systemen (IAM) Authentifizierungsmechanismen wie Passwörter, biometrische Verfahren und Multi-Faktor-Authentifizierung (MFA) zu implementieren.
- Zugriffskontrolle: Anschließend nutzen IT-Sicherheitsteams rollenbasierte Zugriffskontrollen (RBAC) und attributbasierte Zugriffskontrollen (ABAC), um Zugriffskontrollrichtlinien auf Grundlage organisatorischer Anforderungen und gesetzlicher Standards zu entwerfen und umzusetzen.
- Datenmaskierung und -verschleierung: Datenschutzbeauftragte und IT-Sicherheitsspezialisten nutzen Strategien, um sensible Datenelemente zu verbergen, indem sie identifizierbare Informationen durch Pseudonyme oder Platzhalterzeichen ersetzen.
- Überwachung und Auditing: IT-Sicherheitsteams untersuchen regelmäßig Protokolle und Audit-Trails, um verdächtige Aktivitäten, Anomalien oder potenzielle Sicherheitsverletzungen möglichst früh zu erkennen. So werden Risiken für in der Cloud gespeicherte Daten frühzeitig erkannt und behoben.
- Reaktion auf Vorfälle und Wiederherstellung: Abschließend legen die Incident-Response-Teams und das IT-Betriebsteam Protokolle fest, um Sicherheitsvorfälle einzudämmen, die Ursachen zu untersuchen und Datenintegrität sowie Systemfunktionalität schnell wiederherzustellen.
Das Verständnis der Rollen verschiedener Sicherheitsteams beim Schutz Ihrer Cloud-Daten wird durch den Ansatz der geteilten Verantwortung vermittelt. Das Modell verdeutlicht die grundlegenden Verantwortlichkeiten für Cloud-Sicherheit von Cloud-Service-Providern (CSPs) und Kunden. CSPs schützen Infrastruktur und Dienste, während Kunden Daten, Anwendungen und Zugriffe kontrollieren. Diese Methodik bietet umfassenden Schutz, verringert Sicherheitslücken und fördert Verantwortlichkeit.
Die Fachkenntnisse der Teams sorgen zusammen mit der korrekten Umsetzung von Best Practices dafür, dass cloudbasierte Daten vor Herausforderungen der Cloud-Sicherheit geschützt bleiben und gleichzeitig die Vorteile des sicheren Cloud-Computings genutzt werden.
Vorteile der Sicherung von Cloud-Daten
Die Umsetzung umfassender Maßnahmen zur Cloud-Datensicherheit schützt sensible Informationen und bietet gleichzeitig zahlreiche betriebliche Vorteile. Die Sicherheitsmaßnahmen stellen sicher, dass Unternehmen die Vorteile des Cloud-Computings selbstbewusst nutzen, Vorschriften einhalten, Ressourcen optimieren und ihre Gesamteffizienz steigern können.
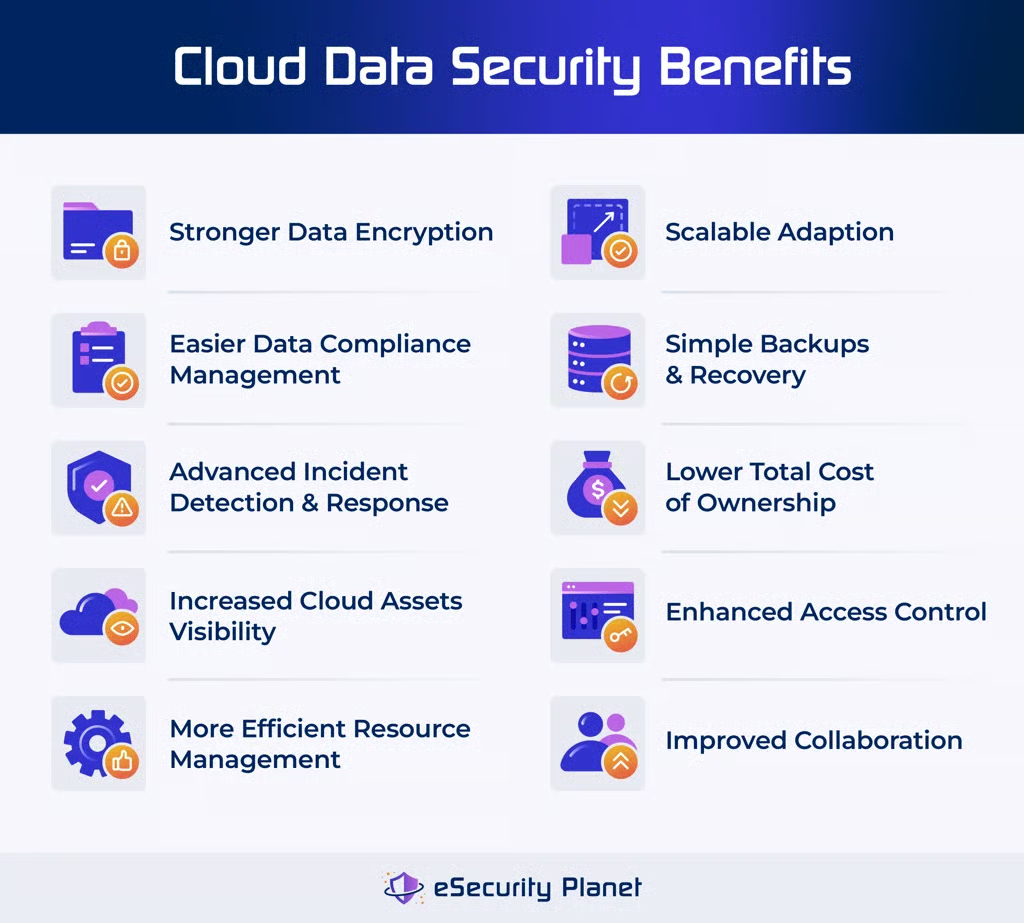
Hier sind die 10 wichtigsten Vorteile der Cloud-Datensicherheit:
- Stärkere Datenverschlüsselung: Nutzt moderne Verschlüsselungstechnologien, um sensible Daten während der Übertragung und Speicherung zu schützen. Mit Verschlüsselungstools können Sie Vertraulichkeit und Sicherheit vor unbefugtem Zugriff verbessern.
- Einfacheres Compliance-Management für Daten: Gewährleistet die Einhaltung von Vorschriften durch die Nachverfolgung von Datenspeicherung, Zugriff, Verarbeitung und Schutz. Setzen Sie Data-Loss-Prevention-Tools ein, um die Wahrscheinlichkeit von Compliance-Verstößen zu verringern.
- Fortschrittliche Erkennung und Reaktion auf Vorfälle: Erkennt Sicherheitsvorfälle mithilfe KI-gestützter Sicherheitsanalysen und automatisierter Scans auf verdächtige Aktivitäten schnell und reagiert darauf, wodurch potenzielle Schäden reduziert werden.
- Bessere Transparenz bei Cloud-Assets: Überwacht Ihre Cloud-Assets, Benutzeraktivitäten und Datenzugriffsmuster und gewinnt daraus Erkenntnisse, um Transparenz und Kontrolle über Ihre Datenumgebung zu verbessern.
- Effizienteres Ressourcenmanagement: Überträgt die Infrastrukturwartung an den CSP, spart dadurch IT-Kosten und ermöglicht es Mitarbeitern, sich auf wichtige Geschäftsbereiche wie Kundenbetreuung und Modernisierung zu konzentrieren.
- Skalierbare Anpassung: Passt Ihre Cloud-Ressourcen schnell an den steigenden Bedarf Ihres Unternehmens an. Tools für Cloud-Datensicherheit ermöglichen eine effiziente Verwaltung von Aktivitäten und eine kostengünstige Skalierung.
- Einfache Backups und Wiederherstellung: Automatisiert Backup-Lösungen und standardisiert Wiederherstellungsverfahren, um den manuellen Überwachungsaufwand zu verringern und Daten sowie Anwendungen schnell wiederherzustellen – und damit die Geschäftskontinuität zu verbessern.
- Geringere Kosten: Senkt die Gesamtbetriebskosten (TCO), da keine teure lokale Infrastruktur erforderlich ist und die neuesten Sicherheitsfunktionen und -möglichkeiten Ihrer Cloud-Anbieter genutzt werden.
- Verbesserte Zugriffskontrolle: Stellt sicher, dass autorisierte Benutzer von jedem internetfähigen Gerät und Standort aus auf cloudgehostete Datenbanken zugreifen können, und erfüllt damit die Anforderungen der heutigen digitalen Belegschaft.
- Bessere Zusammenarbeit: Bietet eine sichere, zentralisierte Plattform für Datenaustausch und Kommunikation, sodass Teammitglieder nahtlos zusammenarbeiten und Produktivität sowie Kooperation steigern können.
Häufige Herausforderungen der Cloud-Datensicherheit
Mit der Einführung von Cloud- und Hybrid-Umgebungen sehen sich Unternehmen mit verschiedenen Herausforderungen beim Datenschutz konfrontiert. Eine starke Cloud-Datensicherheit setzt voraus, dass sie sich in einer komplexen Umgebung mit zahlreichen potenziellen Risiken und Compliance-Herausforderungen zurechtfinden. Dies sind die häufigsten Probleme, mit denen Unternehmen beim Schutz von Daten in der Cloud konfrontiert sind:
- Uneinheitliche Abdeckung: Unterschiedliche Abdeckungsgrade und Funktionen in mehreren Clouds und hybriden Umgebungen führen zu einem uneinheitlichen Schutz.
- Zunehmende Cyberbedrohungen: Cloud-Datenbanken und -Speicher sind beliebte Ziele für Angreifer, insbesondere wenn Unternehmen neue Techniken für das Datenmanagement einsetzen.
- Strenge Anforderungen: Die Umsetzung von Sicherheitsrichtlinien in verschiedenen Umgebungen zur Einhaltung strenger Datenschutzvorschriften kann komplex sein.
- Verteilte Datenspeicherung: Die internationale Datenspeicherung verringert zwar die Latenz und erhöht die Flexibilität, führt aber auch zu Fragen der Datenhoheit.
- Vergrößerte Angriffsfläche: Flexible und skalierbare Cloud-Infrastrukturen führen häufig zu Fehlkonfigurationen und Assets außerhalb der Sicherheitsrichtlinien.
9 Best Practices für Cloud-Datensicherheit
Wirksame Praktiken für Cloud-Datensicherheit umfassen die Identifizierung und Kategorisierung von Daten, die Herstellung einer einheitlichen Transparenz, die Regulierung des Ressourcenzugriffs, die Verschlüsselung von Daten, die Implementierung von DLP, die Verbesserung der Daten-Sicherheitslage, die Überwachung von Risiken und die Nutzung einer zentralen Plattform für die Dokumentation. Durch die Einhaltung dieser Best Practices können Sie eine robuste Architektur für Cloud-Datensicherheit aufbauen, die sensible Informationen schützt. Sie verbessern die Zuverlässigkeit und Integrität Ihrer Cloud-Infrastruktur.
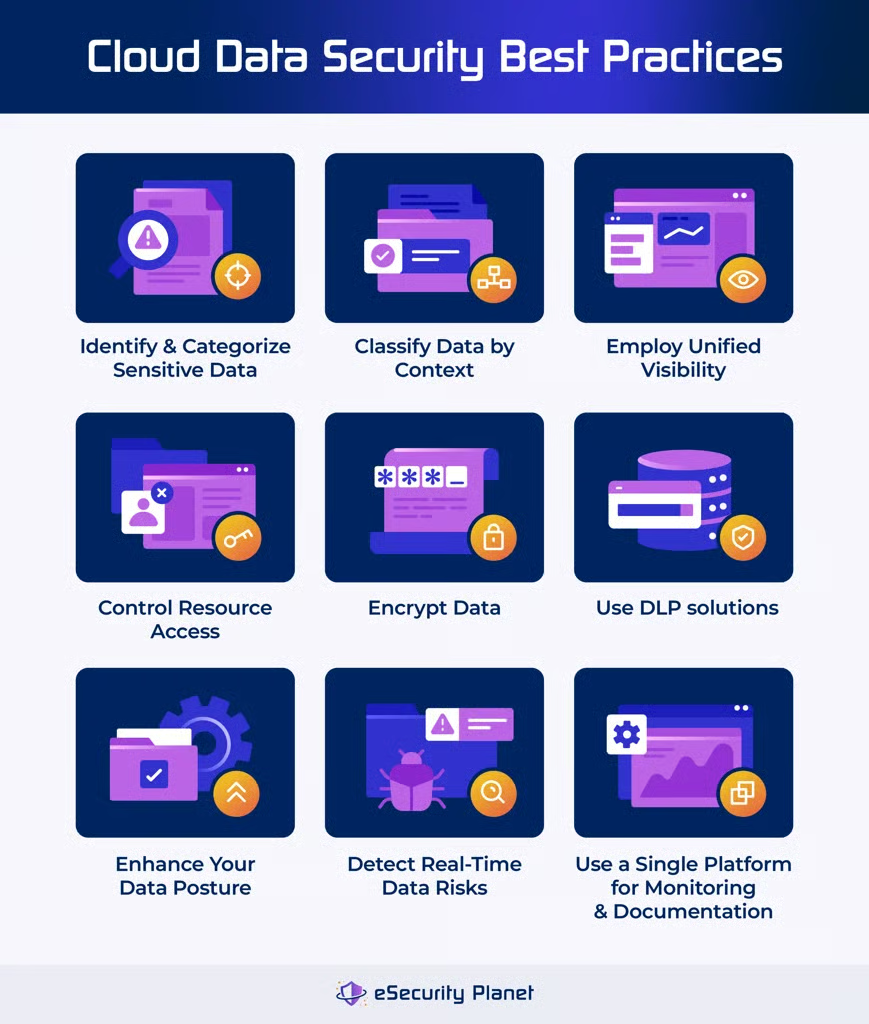
Sensible Daten bestimmen
Identifizieren und kategorisieren Sie sensible Daten aus Public-Cloud-Plattformen, Virtualisierungsumgebungen, Datenanalyseplattformen und Datenbanken. Dazu gehört auch das Auffinden von „Schatten-Daten“. Nutzen Sie automatisierte Technologien zur Datenerkennung, um Ihre gesamte Umgebung zu untersuchen und sicherzustellen, dass keine Daten übersehen werden. Regelmäßige Audits helfen dabei, Datenbestände aktuell zu halten.
Daten nach Kontext kategorisieren
Klassifizieren Sie Daten nach Art, Sensibilität und Kontrollregeln. Berücksichtigen Sie, wie Daten im Unternehmen fließen und wie sie genutzt werden. Implementieren Sie Richtlinien und Tools zur Datenklassifizierung, Kennzeichnung und Nachverfolgung. Überprüfen Sie Datenklassifizierungen regelmäßig, um sicherzustellen, dass sie aktuell sind und Compliance-Standards erfüllen.
Einheitliche Transparenz schaffen
Nutzen Sie einheitliche Verfahren zur Datenerkennung und Transparenz, um Fehlkonfigurationen, Schwachstellen und Bedrohungen in privaten, hybriden und Multi-Cloud-Systemen zu erkennen. Setzen Sie zentralisierte Dashboards und Überwachungstechnologien ein, um vollständige Transparenz zu erhalten. Sorgen Sie für eine kontinuierliche Überwachung, damit Probleme erkannt und behoben werden können, sobald sie auftreten.
Ressourcenzugriff regulieren
Setzen Sie rollenbasierte Zugriffskontrollen (RBAC) und attributbasierte Zugriffskontrollen (ABAC) ein, um Benutzern nur den für ihre Aufgaben erforderlichen Mindestzugriff zu gewähren. Überprüfen und aktualisieren Sie Zugriffsberechtigungen regelmäßig. Nutzen Sie Identity-and-Access-Management-Technologien (IAM), um strenge Zugriffsbeschränkungen bereitzustellen.
Daten bei der Übertragung und im Ruhezustand verschlüsseln
Verschlüsseln Sie sensible Daten während der Übertragung und Speicherung, um unbefugten Zugriff zu verhindern. Nutzen Sie starke Verschlüsselungsverfahren wie TLS für Daten während der Übertragung und AES-256 für Daten im Ruhezustand. Aktualisieren Sie Verschlüsselungsschlüssel und -protokolle regelmäßig, um die Sicherheit aufrechtzuerhalten.
Data-Loss-Prevention-Tools implementieren
DLP-Lösungen können Datenlecks oder Datenverluste während der Zusammenarbeit, bei kompromittierten Systemen oder durch böswillige Insider erkennen und verhindern. Implementieren Sie DLP-Tools, um Datenübertragungen zu überwachen und Richtlinien durchzusetzen. Schulen Sie Mitarbeiter im richtigen Umgang mit Daten, um unbeabsichtigte Datenlecks zu reduzieren.
Ihre Daten-Sicherheitslage verbessern
Sie können Tools für das Data Security Posture Management (DSPM) einsetzen, um statische Bedrohungen wie Fehlkonfigurationen, deaktivierte Verschlüsselung, Probleme bei der Versionierung und unbefugten Zugriff zu erkennen. Führen Sie regelmäßige Scans und Bewertungen Ihrer Cloud-Infrastruktur durch. Nutzen Sie automatisierte Methoden, um Sicherheitslücken zu entdecken und zu schließen und zugleich die Einhaltung von Richtlinien sicherzustellen.
Datenrisiken in Echtzeit überwachen
Die Echtzeitüberwachung dynamischer Cloud-Systeme kann neue Daten-Assets, sich entwickelnde Bedrohungen und neuartige Angriffstechniken erkennen. Nutzen Sie moderne Tools zur Bedrohungserkennung und -reaktion, etwa SIEM-Lösungen, um Risiken zu bewerten und zu verwalten. Aktualisieren Sie Threat Intelligence regelmäßig, um mit neuen Bedrohungen Schritt zu halten.
Eine zentrale Plattform für Überwachung und Dokumentation implementieren
Führen Sie Überwachung, Behebung und Dokumentation in einer einzigen Plattform zusammen, um vollständige Transparenz und automatische Reaktionen auf Probleme der Cloud-Sicherheit bereitzustellen. Nutzen Sie ein einheitliches Sicherheitsmanagementsystem, um sämtliche Sicherheitsaktivitäten zu konsolidieren. Führen Sie eine umfassende Protokollierung und Berichterstattung für Audit- und Compliance-Zwecke.
Zusätzlich zu den oben aufgeführten spezifischen Maßnahmen für Cloud-Datensicherheit finden Sie in unserem umfassenden Leitfaden und unserer Checkliste zu Best Practices für Cloud-Sicherheit.
Welche Lösungen helfen bei der Sicherung von Cloud-Daten?
CWPP-, CSPM-, CNAPP-, IAM- und DLP-Lösungen verbessern die Cloud-Datensicherheit, indem sie Schwachstellen beheben, Zugriffsregeln durchsetzen und Anwendungen absichern. Sie schützen sensible Daten in Cloud-Infrastrukturen. Durch die Integration dieser Lösungen in Ihre Frameworks für Cloud-Datensicherheit können Sie Risiken begrenzen und zugleich den Schutz Ihrer Cloud-Daten verbessern.
Cloud Workload Protection Platform (CWPP)
CWPPs werden zur Absicherung cloudnativer Anwendungen und Workloads eingesetzt. Sie schaffen Transparenz in Cloud-Systemen, indem sie Schwachstellen erkennen und Risiken über eine Vielzahl von Plattformen hinweg verwalten, darunter Kubernetes, serverlose Architekturen und klassische virtuelle Maschinen. CWPPs reduzieren die mit der Bereitstellung cloudbasierter Anwendungen verbundenen Risiken, indem sie kontinuierlich auf Bedrohungen überwachen und die Einhaltung von Sicherheitsvorschriften gewährleisten.
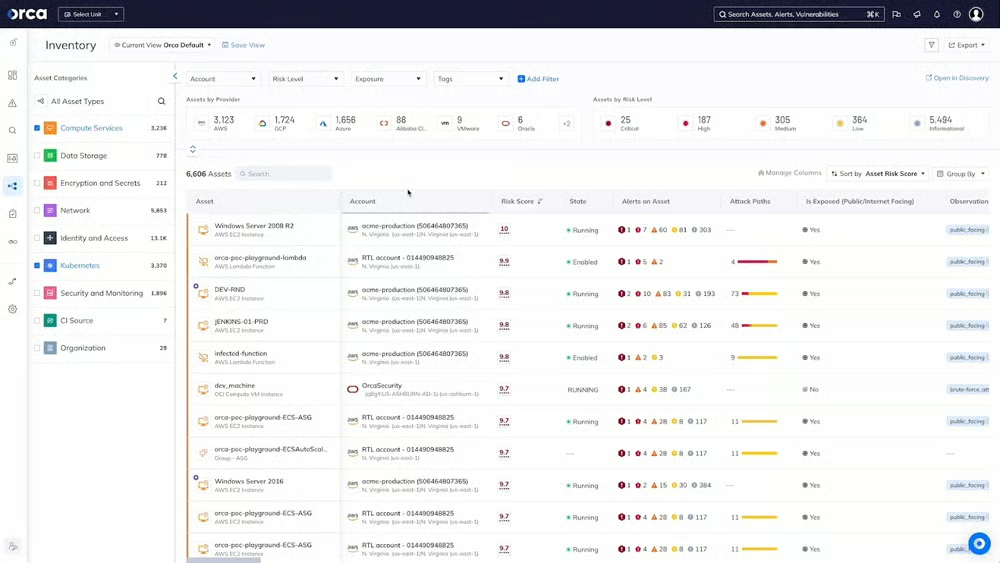
Unsere empfohlene Lösung: Orca Security ist ein CWPP-Tool für Unternehmen, denen umfassender Schutz von Cloud-Workloads und Compliance-Überwachung wichtig sind. Die Lösung ist auf die komplexe Sicherheitskonfiguration von Clouds spezialisiert und bietet leistungsstarkes Schwachstellenmanagement sowie umfassende Transparenz über verschiedene Cloud-Plattformen hinweg. Für individuelle Angebote und kostenlose Demo-Anfragen können Sie den Vertrieb von Orca Security kontaktieren.
Entdecken Sie die führenden CWPP-Lösungen, einschließlich der wichtigsten Funktionen, Stärken, Preisinformationen und weiterer Details zu jeder Lösung.
Cloud Security Posture Management (CSPM)-Tool
CSPM-Lösungen bieten Sicherheit und Compliance über sämtliche Cloud-Infrastrukturen hinweg. Sie automatisieren die Prüfung von Cloud-Setups und erkennen Fehler, durch die sensible Daten offengelegt oder Sicherheitslücken verursacht werden könnten. CSPMs setzen Sicherheitsrichtlinien, Audit-Trails und Compliance-Standards durch, damit Cloud-Ressourcen ordnungsgemäß eingerichtet und gemäß den Best Practices der Branche sowie regulatorischen Anforderungen gewartet werden.
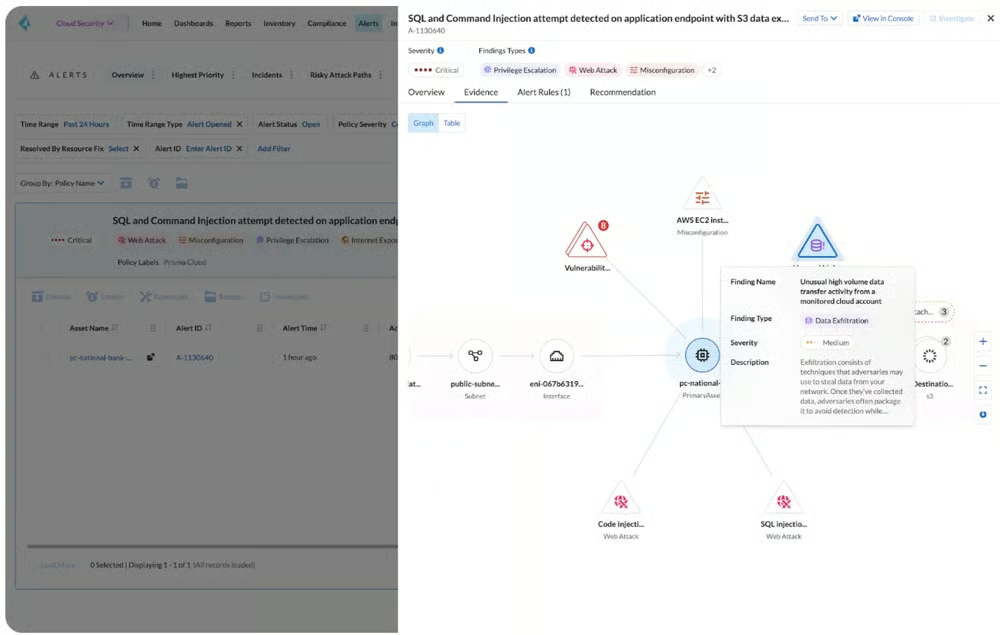
Unsere empfohlene Lösung: Palo Alto Prisma Cloud zeichnet sich durch flexible Bereitstellungsoptionen, robuste Sicherheits- und Compliance-Integrationen von Drittanbietern, auf maschinellem Lernen basierende Bedrohungserkennung und umfassende Funktionen zum Scannen von Code aus. Die Lösung vereinfacht Anpassung und Automatisierung und ist dadurch benutzerfreundlicher. Die Enterprise Edition kostet 18.000 US-Dollar für 100 Credits und eine 12-monatige Mitgliedschaft über AWS Marketplace.
Entdecken Sie die führenden CSPM-Tools, ihre Stärken, Anwendungsfälle und Funktionen in unserer ausführlichen Analyse.
Cloud Native Application Protection Platform (CNAPP)
CNAPPs sichern cloudnative Anwendungen während ihres gesamten Lebenszyklus. Sie bieten Sicherheitsfunktionen wie Laufzeitschutz, API-Sicherheit und auf Cloud-Umgebungen zugeschnittene Bedrohungsdaten. CNAPPs ermöglichen es Unternehmen, Anwendungen von der Entwicklung bis zur Produktion abzusichern. Sie schützen vor sich entwickelnden Bedrohungen und Schwachstellen, die für cloudnative Architekturen spezifisch sind.
Unsere empfohlene Lösung: Check Point CloudGuard zeichnet sich durch Container-Sicherheit und Laufzeitschutz aus, indem es CWPP und CSPM kombiniert. Die Lösung wurde für Unternehmen entwickelt, die leistungsstarke Sicherheit für cloudnative Anwendungen benötigen, und bietet ein einheitliches Dashboard, Richtlinienregeln sowie agentenbasiertes und agentenloses Monitoring. Zudem gewährleistet sie durch einheitliche Transparenz und automatische Behebung umfassende Sicherheit über Cloud-Plattformen hinweg. CloudGuard kostet auf AWS Marketplace 625 US-Dollar pro Monat für 25 Assets.
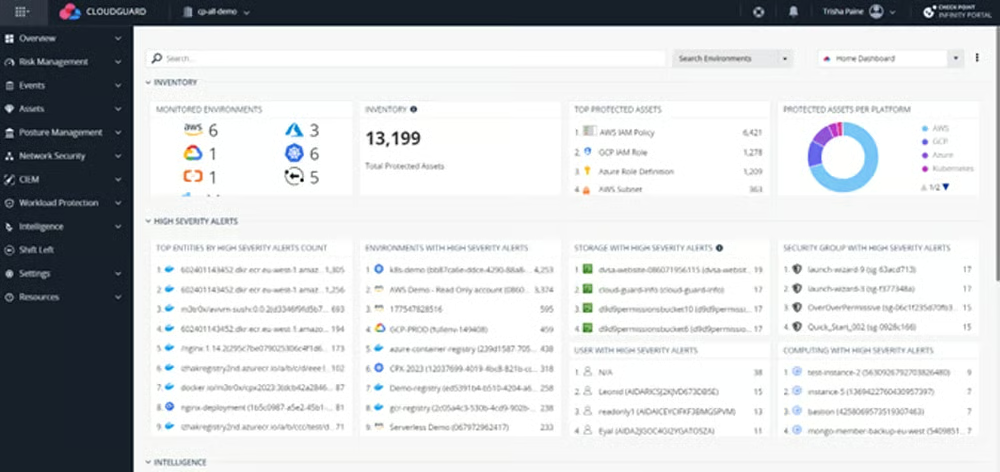
Erfahren Sie mehr über die besten CNAPP-Tools auf dem Markt in unserem umfassenden Leitfaden mit ihren wichtigsten Funktionen sowie Vor- und Nachteilen und weiteren Informationen.
Identity & Access Management (IAM)-Lösung
IAM-Systeme verwalten Benutzeridentitäten, Berechtigungen und Zugriffsrechte über mehrere Cloud-Dienste hinweg. Sie bündeln Authentifizierungsprozesse für Benutzer, setzen RBAC-Kontrollen durch und sind mit Single-Sign-on-(SSO-)Lösungen verbunden, um die Effizienz der Zugriffsverwaltung zu verbessern. IAM ermöglicht es Unternehmen, das Prinzip der geringsten Berechtigung umzusetzen, sodass Benutzer nur auf die für ihre Aufgaben erforderlichen Daten zugreifen. Dadurch wird unerwünschter Zugriff verhindert.
Unsere empfohlene Lösung: JumpCloud ist ein umfassendes Tool für Identitäts-, Zugriffs- und Gerätemanagement, das für Cloud-Umgebungen entwickelt wurde. Es bietet Zero-Trust-Richtlinien, Cloud LDAP für die Benutzerverwaltung und Cloud RADIUS zur Geräteauthentifizierung mithilfe von Zertifikaten. Die Cloud-Directory-Lösung zentralisiert die Identitätskontrolle und das Lebenszyklusmanagement und eignet sich dadurch für kleine wie große Unternehmen. Die vollständige JumpCloud-Plattform kostet 15 US-Dollar pro Benutzer und Monat.
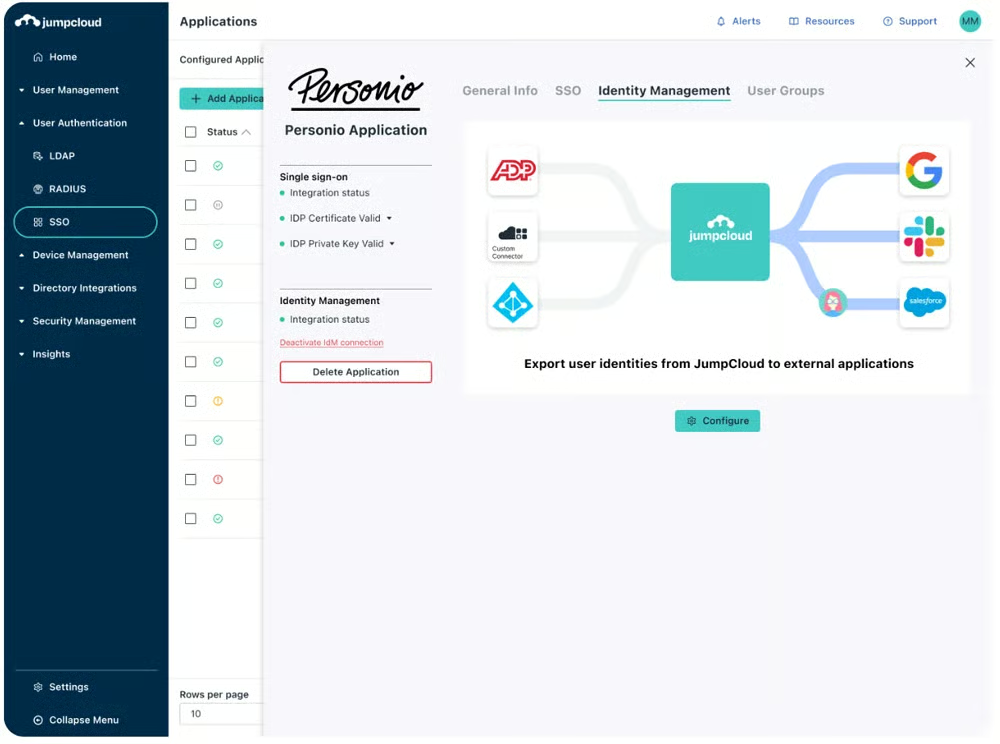
Sehen Sie sich unsere ausführliche Analyse der besten IAM-Lösungen sowie ihrer Vorteile, wichtigsten Funktionen, Kosten und idealen Anwendungsfälle an.
Data-Loss-Prevention-(DLP-)Tool
DLP-Systeme sind entscheidend, um Datenlecks zu verhindern und die Datensicherheit in Cloud-Umgebungen aufrechtzuerhalten. Sie verfolgen und analysieren Daten sowohl während der Übertragung als auch im Ruhezustand, identifizieren sensible Informationen und setzen Vorschriften durch, um unerwünschten Zugriff, unerwünschte Weitergabe oder Datenverlust zu verhindern. DLP-Lösungen schaffen Transparenz über Datennutzungsmuster, erkennen Anomalien, die auf potenzielle Sicherheitsverletzungen hindeuten, und ermöglichen schnelle Reaktionsmaßnahmen, um Risiken zu verwalten und die Datenintegrität sicherzustellen.
Unsere empfohlene Lösung: Forcepoint DLP ist für sein umfassendes globales Richtlinienmanagement über wichtige Kanäle wie Endgeräte, Netzwerke, Clouds, das Web und E-Mail bekannt. Die Lösung bietet mehr als 1.500 vordefinierte Vorlagen und Regeln, die Unternehmen bei der Erfüllung der Anforderungen von 83 Ländern unterstützen, und eignet sich daher ideal für große Unternehmen. Preisinformationen sind beim Vertriebsteam von Forcepoint erhältlich. Zur Evaluierung wird außerdem eine kostenlose 30-Tage-Testversion angeboten.
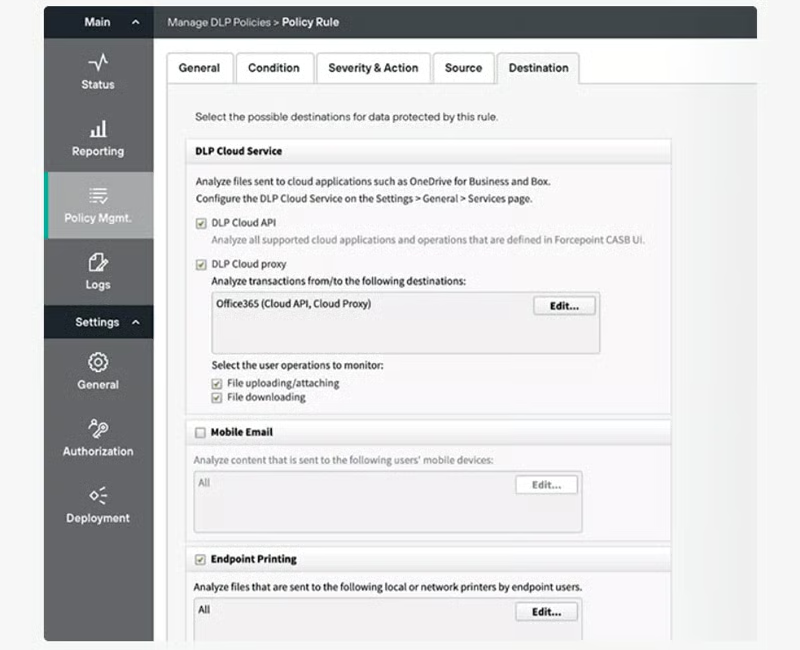
Vergleichen Sie die führenden DLP-Lösungen in unserem ausführlichen Leitfaden mit Preisinformationen, wichtigsten Funktionen, Stärken und weiteren Details.
Fazit: Datenschutz mit Cloud-Datensicherheit verbessern
Cloud-Datensicherheit ist für Unternehmen, die cloudbasierte Speicher und Dienste nutzen, unverzichtbar. Sie schützt sensible Informationen angesichts wachsender Datenmengen, komplexer Umgebungen und der rasanten digitalen Transformation. Cloud-Datensicherheit bietet zahlreiche Vorteile für den Datenschutz, die sich durch die Anwendung von Best Practices zur angemessenen Risikoverwaltung erzielen lassen. Verbessern Sie Ihren Schutz, indem Sie diese Praktiken zusammen mit weiteren Techniken des Cloud-Sicherheitsmanagements umsetzen.
Erfahren Sie mehr über die verschiedenen Arten des Cloud-Sicherheitsmanagements in unserem ausführlichen Leitfaden zu Schutzstrategien, Vorteilen, Herausforderungen und einsetzbaren Tools.