

















Les plateformes de protection des applications cloud natives (CNAPP) fournissent aux entreprises les outils et les fonctionnalités nécessaires pour protéger leurs applications et charges de travail cloud contre les menaces de sécurité.
La sécurisation des applications cloud natives nécessite une approche étendue qui va bien au-delà des solutions de sécurité de base. Les plateformes de protection des applications cloud natives (CNAPP) y parviennent en combinant un éventail d’outils et de fonctions de sécurité cloud, comme les plateformes de protection des charges de travail cloud (CWPP), solutions de gestion de la posture de sécurité cloud (CSPM), la gestion des droits de l’infrastructure cloud (CIEM), l’analyse de l’Infrastructure-as-Code (IAC) et bien plus encore, afin de sécuriser les charges de travail cloud, les applications, la gestion des identités et des accès, les environnements de développement et bien d’autres éléments contre les menaces et les vulnérabilités.
Nous allons examiner en détail les cinq meilleures solutions CNAPP actuellement disponibles, puis formuler des recommandations pour vous aider à choisir le produit CNAPP le mieux adapté aux besoins de votre organisation.
Principaux outils CNAPP :
- Check Point CloudGuard : idéal pour la sécurité des conteneurs et la protection à l’exécution
- CrowdStrike Falcon Cloud Security : idéal pour la protection avancée contre les menaces
- Prisma Cloud by Palo Alto Networks : idéal pour une sécurité complète des applications cloud natives
- Sysdig Secure : idéal pour regrouper les fonctionnalités CDR et CNAPP
- Wiz : idéal pour une interface utilisateur intuitive
- Comparatif des 5 meilleures plateformes de protection des applications cloud natives (CNAPP)
- Check Point CloudGuard
- CrowdStrike Falcon Cloud Security
- Prisma Cloud
- Sysdig Secure
- Wiz
- Fonctionnalités clés des plateformes de protection des applications cloud natives (CNAPP)
- Comment choisir les meilleures plateformes de protection des applications cloud natives (CNAPP) pour mon entreprise ?
- Foire aux questions (FAQ)
- Comment nous avons sélectionné les meilleurs produits CNAPP
- En résumé : plateformes de protection des applications cloud natives (CNAPP)
Comparatif des 5 meilleures plateformes de protection des applications cloud natives (CNAPP)
Voici un aperçu des cinq meilleures plateformes de protection des applications cloud natives, avec notamment leur intégration CWPP/CSPM, leur approche avec ou sans agent, la disponibilité d’un essai gratuit et leurs tarifs.
| Intégration CWPP/CSPM | Approche avec ou sans agent | Essai gratuit | Tarifs | |
|---|---|---|---|---|
| Check Point CloudGuard | Les deux | Avec agent et sans agent | Disponible | Le prix commence à 625 $ par mois pour 25 actifs |
| CrowdStrike Falcon Cloud Security | Les deux | Avec agent et sans agent | Disponible | Le prix commence à 300 $ par an pour une formule de base |
| Prisma Cloud | Les deux | Avec agent et sans agent | Disponible | À partir de 9 000 $ par an pour 100 crédits Business Edition |
| Sysdig Secure | Les deux | Avec et sans agent | Disponible | À partir de 720 $ par an pour une formule Sysdig Secure standard. L’utilisation supplémentaire coûte 0,125 $/unité. |
| Wiz | CWPP | Sans agent | Aucun essai gratuit n’est mentionné, mais une démonstration gratuite est disponible. | Wiz n’a pas fourni d’informations tarifaires pour ce produit. |
Accéder directement à :
- Fonctionnalités clés des plateformes de protection des applications cloud natives
- Comment choisir la meilleure solution CNAPP pour mon entreprise ?
- Foire aux questions (FAQ)
- Comment nous avons sélectionné les meilleurs produits CNAPP
- En résumé : plateformes de protection des applications cloud natives (CNAPP)
[missing image]
Check Point CloudGuard
Idéal pour la sécurité des conteneurs et la protection à l’exécution
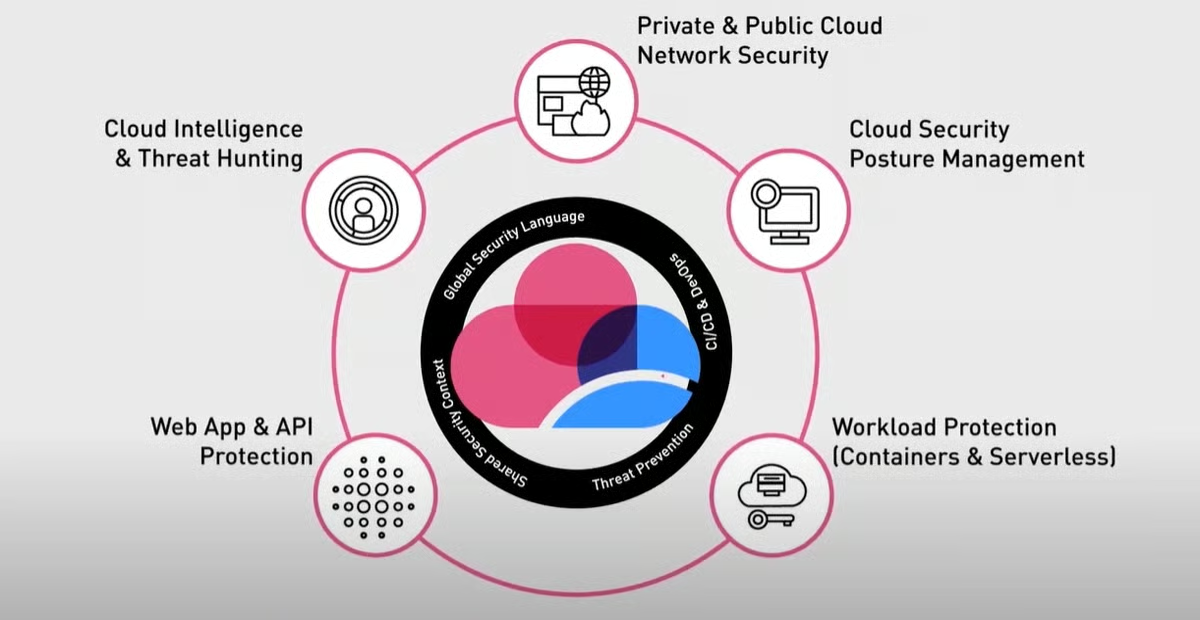
Check Point CloudGuard offre des fonctionnalités de sécurité renforcées pour les applications cloud natives grâce à la combinaison de CWPP et de CSPM. Cette solution est idéale pour les entreprises qui recherchent une meilleure sécurité des conteneurs et une protection à l’exécution dans leurs environnements cloud. Elle dispose d’un tableau de bord unifié, d’un ensemble de règles de sécurité et prend en charge la surveillance et la protection avec ou sans agent. Check Point CloudGuard se distingue par ses fonctionnalités complètes de sécurité des conteneurs et de protection à l’exécution, ce qui en fait une bonne solution de remplacement pour les entreprises souhaitant améliorer la sécurité de leurs applications cloud natives.
Tarifs
- Check Point n’a pas fourni d’informations tarifaires pour ce service, mais vous pouvez contacter le service commercial de Check Point pour obtenir un devis personnalisé
- AWS Marketplace fournit certaines informations tarifaires, à partir de 625 $ par mois pour 25 actifs
Fonctionnalités
- La plateforme de sécurité unifiée Infinity permet une prévention intelligente des menaces, des environnements sur site jusqu’au cloud
- Protège contre les attaques sur les principales plateformes cloud telles qu’AWS, Azure, Google Cloud, Cisco ACI, VMWare NSX, Ali et Oracle
- Fournit une visualisation unifiée de l’ensemble de votre trafic cloud, de vos alertes de sécurité et de vos actifs, ainsi qu’une remédiation automatique
- Fournit aux équipes DevOps les outils nécessaires pour évaluer la posture de sécurité, obtenir de l’aide à la configuration, recevoir des alertes et assurer la gouvernance pendant la CI/CD
- Intègre des contrôles aux technologies CI/CD, telles que CloudFormation et Terraform, ce qui permet d’évaluer la posture de sécurité avant le déploiement et d’évoluer sur des centaines de milliers d’actifs cloud
- Profile et définit automatiquement le comportement des applications, en imposant des frontières de zero trust à l’ensemble des charges de travail cloud, comme les conteneurs et les architectures serverless
- Offre un renforcement de la sécurité, une analyse du code à l’exécution et une sécurité Web/API, avec une protection multiniveau cloud native
- Protège contre les erreurs de configuration et actualise les bonnes pratiques en matière de sécurité et de conformité, avec notamment une remédiation automatique
- Respecte les normes réglementaires et sectorielles telles que HIPAA, CIS BENCHMARKS, NIST CSF/800-53 et PCI-DSS, et fournit une gestion de la posture haute fidélité (HFPM) afin d’assurer une sécurité cloud contextuelle sur plus de 300 services cloud natifs
Avantages
- Sécurité complète des conteneurs et protection à l’exécution
- Adapté aux grandes entreprises qui utilisent le SaaS comme modèle de fourniture
- S’intègre à la fois à CWPP et à CSPM pour renforcer la sécurité
- Propose des systèmes de renseignement sur les menaces et de protection proactive
- Inclut des composants de conformité et de gouvernance pour garantir la conformité réglementaire
- S’intègre efficacement aux procédures DevOps pour un développement sécurisé
Inconvénients
- Les informations tarifaires ne sont pas accessibles au public
- Certaines fonctionnalités avancées et extensions peuvent nécessiter une configuration et une mise en place supplémentaires, et augmenter les coûts
Consultez les principales entreprises de sécurité cloud
CrowdStrike Falcon Cloud Security
Idéal pour la protection avancée contre les menaces dans les environnements cloud
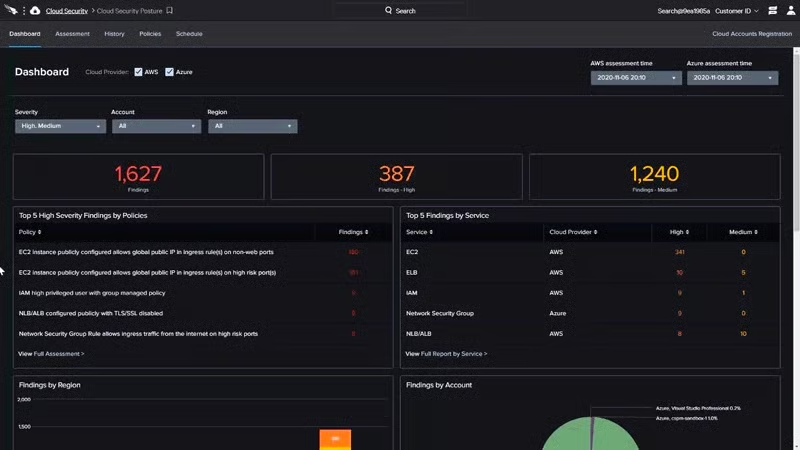
CrowdStrike dispose de fonctionnalités CNAPP renforcées l’année dernière par sa plateforme CrowdStrike Falcon Cloud Security. Les nouvelles fonctionnalités sont conçues pour améliorer la chasse aux menaces dans les environnements cloud, réduire les temps de réponse et renforcer la sécurité globale. Falcon Cloud Security intègre la protection des charges de travail cloud (CWP), la gestion de la posture de sécurité cloud (CSPM), la gestion des droits d’accès à l’infrastructure cloud (CIEM) et la sécurité des conteneurs au sein d’une offre CNAPP unique.
CrowdStrike propose une fonctionnalité « 1-Click XDR » qui identifie et sécurise automatiquement les charges de travail cloud non protégées en déployant instantanément l’agent CrowdStrike Falcon, en plus d’options sans agent pour la sécurité des applications cloud. La technologie fondée sur un agent protège avant et pendant l’exécution, offrant aux entreprises une visibilité et des capacités de remédiation complètes. Cette approche centrée sur l’adversaire aide les entreprises à sécuriser leur infrastructure et leurs applications cloud tout au long du pipeline CI/CD.
Tarifs
- Le prix commence à 300 $ par an pour chaque offre de base Falcon Go. AWS fournit des informations tarifaires supplémentaires.
Fonctionnalités
- Simplifie l’application des exigences de conformité et offre une visibilité multicloud, une surveillance continue et une détection des menaces, ce qui permet aux équipes DevOps de déployer les applications plus rapidement et efficacement
- Détecte et protège automatiquement toutes les charges de travail en un seul clic, en s’intégrant parfaitement à DevOps pour prendre en charge l’intégration continue et le déploiement continu (CI/CD)
- Fournit une sécurité robuste fondée sur les identités, une visibilité, une gestion des accès privilégiés et une application des politiques de sécurité
- Effectue des tests de remédiation en un clic avant le déploiement
- Prend en charge les conteneurs, Kubernetes et les hôtes dans les environnements AWS, Azure et Google Cloud
- Permet de détecter les vulnérabilités du développement à la production dans n’importe quel cloud
Avantages
- Une gestion complète de la posture de sécurité cloud (CSPM) est désormais intégrée à la protection des charges de travail cloud
- Nécessite peu de ressources CPU et a un impact négligeable sur les performances du système
- Fournit une vision complète et précise du paysage des menaces cloud
- Visibilité et surveillance en temps réel des charges de travail cloud
- Utilise des analyses comportementales avancées et l’apprentissage automatique pour identifier et contrer les menaces de manière efficace et proactive
- Surveille en continu les activités inhabituelles et génère des alertes
Inconvénients
- Certains utilisateurs estiment que la gestion des comptes utilisateurs pour la détection des menaces internes pourrait être améliorée
- Certaines fonctionnalités avancées peuvent nécessiter une configuration supplémentaire et entraîner des coûts additionnels
Prisma Cloud
Idéal pour des fonctionnalités complètes de sécurité des applications cloud natives
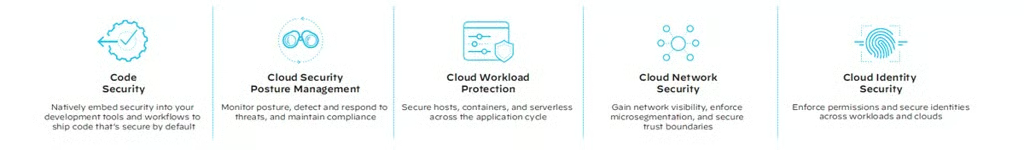
Prisma Cloud de Palo Alto Networks offre une protection complète de la pile de sécurité pour les environnements cloud. La stratégie unifiée de la plateforme aide les équipes des opérations de sécurité et de DevOps à travailler de manière cohérente et à accélérer le développement sécurisé d’applications cloud natives. La technologie CNAPP de Prisma Cloud se distingue par ses fonctionnalités renforcées et complètes de protection des applications cloud natives, permettant aux entreprises de sécuriser facilement les applications conteneurisées et serverless. Elle convient particulièrement aux entreprises qui recherchent une protection robuste et proactive de leurs applications cloud natives.
Tarifs
- À partir de 9 000 $ par an pour 100 crédits Business Edition
- Consultez le guide tarifaire de Prisma Cloud by Palo Alto ici ou rendez-vous sur AWS Marketplace pour obtenir davantage d’informations tarifaires
Fonctionnalités
- Offre une sécurité complète, du code au cloud, couvrant la sécurité de l’IaC, la sécurité des secrets, l’analyse des images de conteneurs, l’analyse de la composition logicielle (SCA), la sécurité de la chaîne logistique et la génération d’une nomenclature logicielle (SBOM)
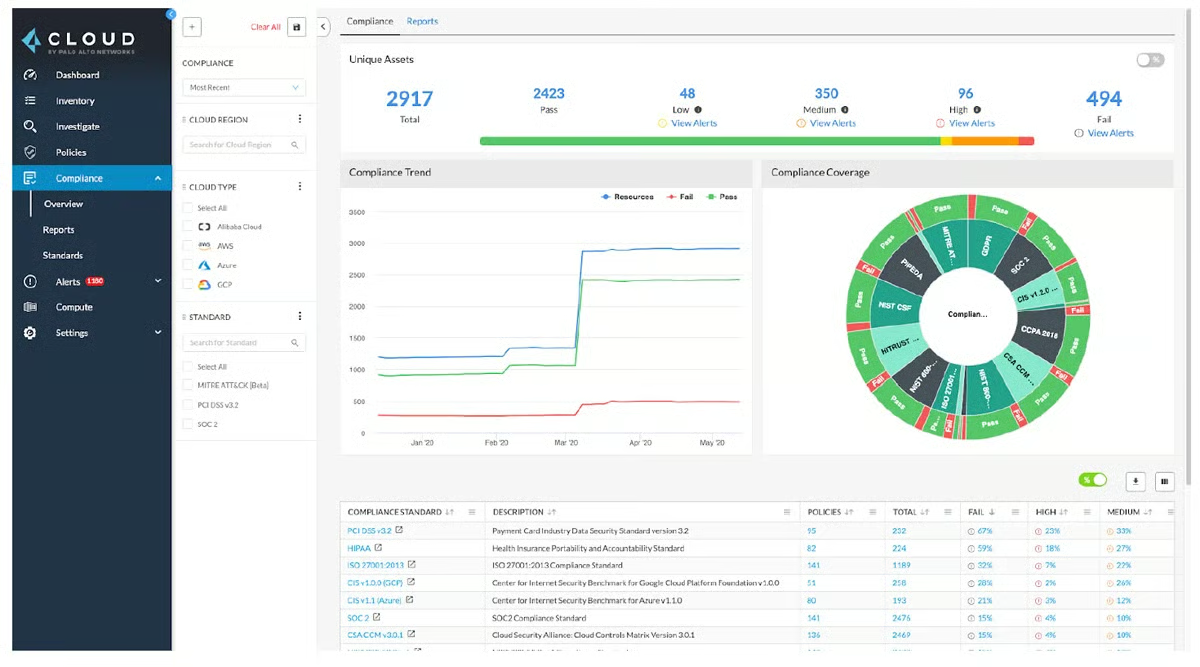
- Fournit visibilité, conformité et gouvernance grâce à son inventaire des actifs cloud, à l’évaluation des configurations (à l’exécution) et à la surveillance et aux rapports de conformité
- Détection automatisée des menaces grâce à l’analyse du comportement des utilisateurs et des entités (UEBA), à la visibilité du trafic réseau basée sur les API, aux analyses, à la détection des anomalies et à l’investigation et la réponse automatisées
- Détecte en continu et corrige automatiquement les risques liés aux identités et aux accès dans les offres d’infrastructure en tant que service (IaaS) et de plateforme en tant que service (PaaS)
- Détecte et prévient les anomalies réseau en appliquant une microsegmentation au niveau des conteneurs, en inspectant les journaux de flux de trafic et en tirant parti d’une prévention avancée des menaces de couche 7 cloud native, avec visibilité réseau et détection des anomalies, microsegmentation fondée sur les identités et pare-feu cloud natif
- Inclut la sécurité des hôtes, des conteneurs et des environnements serverless, ainsi que la sécurité des applications Web et des API
Avantages
- La sécurité s’intègre facilement aux principaux processus CI/CD, aux registres et aux piles en cours d’exécution
- Tout au long du cycle de vie des applications, fournit visibilité, contrôle et solutions automatiques contre les vulnérabilités et les erreurs de configuration intégrées aux outils des développeurs
- Les informations sur les vulnérabilités provenant de plus de 30 sources permettent d’évaluer rapidement les risques, tandis que les contrôles appliqués tout au long du processus de développement empêchent les configurations vulnérables d’atteindre la production
- Offre des fonctionnalités intégrées de surveillance et de reporting de la conformité
- Fournit des fonctionnalités avancées de renseignement sur les menaces et de détection des anomalies
Inconvénients
- La classification des données, l’analyse des logiciels malveillants et la gouvernance des données sont disponibles uniquement pour la prise en charge d’AWS
- Certaines fonctionnalités avancées peuvent nécessiter une configuration, une formation et une expertise supplémentaires pour leur déploiement
À lire aussi : Plateformes CNAP : la prochaine évolution de la sécurité cloud
Sysdig Secure
Idéal pour regrouper les fonctionnalités CDR et CNAPP
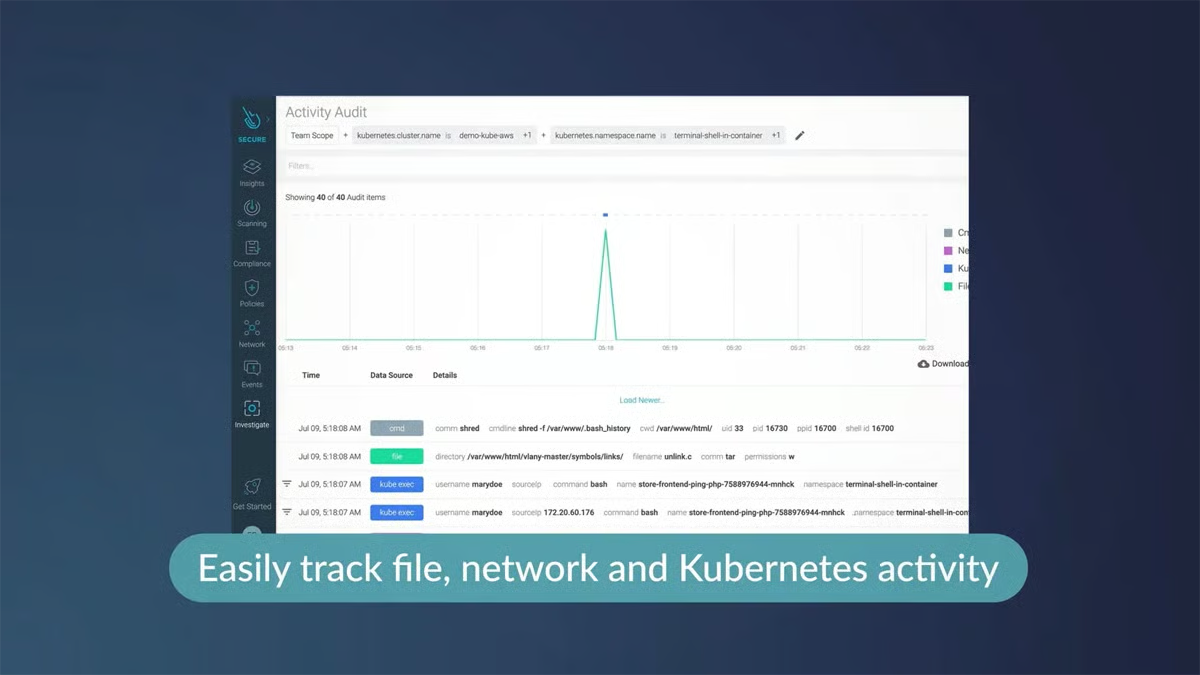
Sysdig Secure regroupe la détection et la réponse cloud (CDR) et les plateformes de protection des applications cloud natives (CNAPP), en utilisant la solution open source Falco dans des modes de déploiement avec ou sans agent. Cette combinaison permet d’identifier rapidement les menaces partout dans le cloud, avec une visibilité à 360 degrés et une interconnexion entre les charges de travail, les identités, les services cloud et les applications tierces. Sysdig Secure offre un ensemble complet de fonctionnalités, telles que la détection des menaces liées aux identités, la réponse aux incidents, la détection des menaces visant la chaîne logistique logicielle, un contrôle accru de la dérive et une cartographie en temps réel.
Tarifs
- Sysdig fournit uniquement des devis personnalisés, mais AWS Marketplace fournit certaines informations tarifaires, à partir de 720 $ par an pour une offre Sysdig Secure standard. L’utilisation supplémentaire coûte 0,125 $ par unité.
Fonctionnalités
- Le déploiement sans agent de Falco pour la détection des menaces cloud évite de devoir déployer Falco sur l’infrastructure
- La détection Okta de Sysdig protège contre les menaces liées aux identités en corrélant les événements Okta avec les activités cloud et celles des conteneurs, tout en offrant une visibilité en temps réel
- Les détections GitHub de Sysdig étendent la détection des menaces à la chaîne logistique logicielle et alertent les développeurs et les équipes de sécurité en cas d’événements critiques, comme des pushs dissimulés
- Empêche les attaques à l’exécution en interdisant les exécutables qui ne proviennent pas du conteneur d’origine
- Kubernetes Live permet aux équipes de visualiser dynamiquement leur infrastructure et leurs charges de travail, pour répondre plus rapidement aux problèmes
- Sysdig Process Tree illustre le chemin d’attaque, de l’utilisateur au processus, en fournissant des informations essentielles pour identifier et supprimer les menaces
- Fournit des tableaux de bord de menaces sélectionnées offrant une vue unifiée des problèmes de sécurité dans les clouds, les conteneurs, Kubernetes et les hôtes, en hiérarchisant les risques en temps réel ; la mise en correspondance avec le cadre MITRE apporte davantage de contexte aux environnements cloud natifs
Avantages
- Le contrôle de la dérive a été amélioré pour éviter les attaques à l’exécution
- Kubernetes Live fournit une réponse aux incidents en temps réel avec une cartographie en direct
- Fournit une détection avancée des menaces cloud avec agent et sans agent, fondée sur Falco
- Détecte les menaces liées aux identités grâce aux détections Okta de Sysdig
- Détecte les problèmes de chaîne logistique logicielle grâce aux détections GitHub de Sysdig
Inconvénients
- Les informations tarifaires sont disponibles uniquement sur demande
- Un complément de formation et d’expertise peut être nécessaire pour un déploiement efficace
Consultez les principales solutions de sécurité des conteneurs
Wiz
Idéal pour une interface utilisateur unique et intuitive
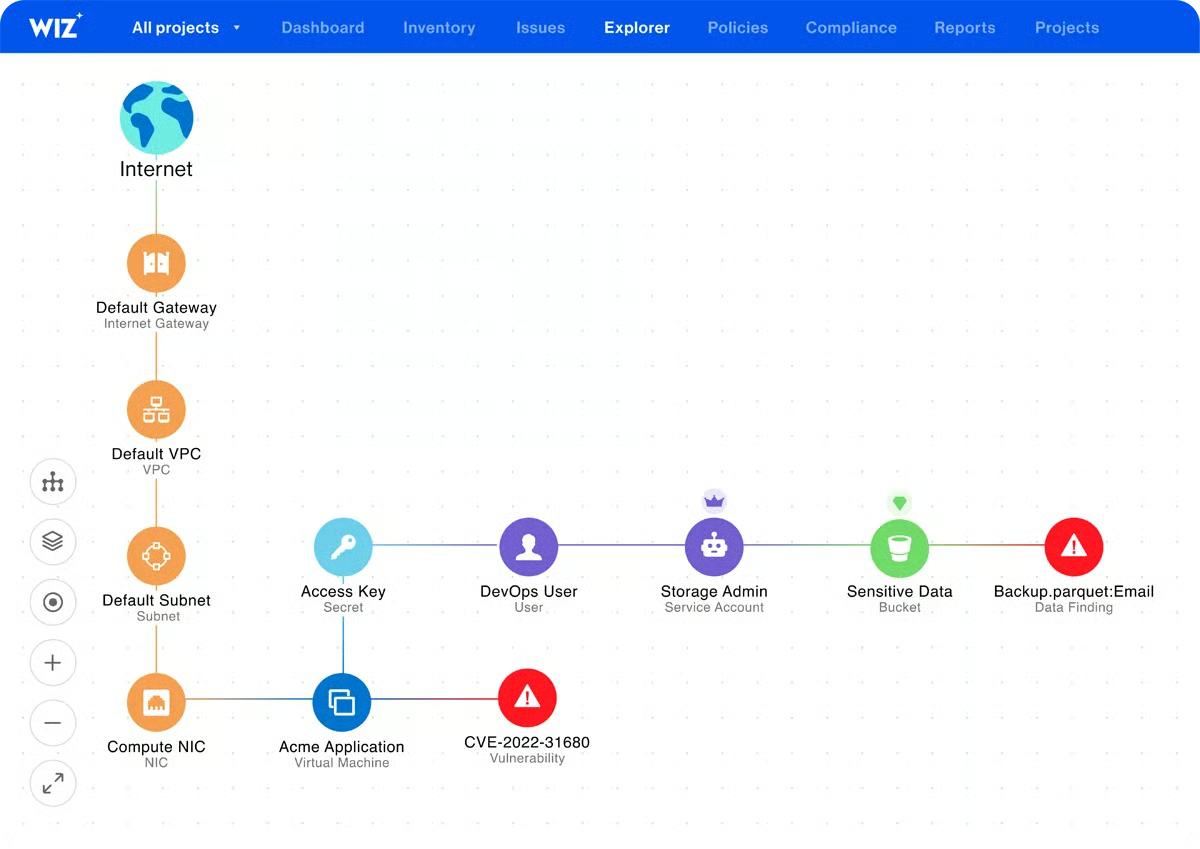
Wiz CNAPP fournit une solution de sécurité de l’infrastructure cloud qui intègre la gestion de la posture de sécurité cloud (CSPM), la protection des charges de travail cloud (CWPP) et d’autres fonctionnalités au sein d’une plateforme unifiée. Elle peut identifier une erreur de configuration isolée dans une seule couche de l’environnement cloud, tout en consolidant les informations dans une base de données graphique couvrant plusieurs couches de l’environnement cloud afin d’identifier un éventuel chemin d’intrusion et les risques pour l’environnement. Wiz s’intègre facilement à DevOps et fournit une automatisation intelligente.
Tarifs
- Wiz ne publie pas d’informations tarifaires, mais vous pouvez contacter le service commercial de Wiz pour connaître les offres et obtenir un devis. Certaines informations tarifaires de Wiz sont disponibles sur AWS.
Fonctionnalités
- Analyse rapidement les compartiments, les volumes de données et les bases de données, puis classe les données à des fins de surveillance
- Détecte en continu l’exposition des données critiques
- Utilise la mise en correspondance des schémas pour identifier les flux et la traçabilité des données
- Évalue automatiquement la conformité en continu afin de vérifier que les règles de sécurité sont constamment appliquées
- Fournit une analyse sans agent qui peut être mise en œuvre rapidement
Avantages
- Architecture sans agent et fondée sur des graphes
- Le déploiement de Wiz utilise un rôle cloud unique pour analyser l’ensemble de votre environnement cloud, notamment les plateformes en tant que service (PaaS), les machines virtuelles, les conteneurs, les opérations serverless, les compartiments, les volumes de données et les bases de données
- Fournit une plateforme unifiée, une couche de données unifiée et un cadre de politiques unifié pour normaliser les données entre les clouds, les architectures, les pipelines et les environnements d’exécution
- Une file d’attente unique des risques hiérarchise les actions que vos équipes doivent entreprendre
- Simplifie le processus de réduction des risques
Inconvénients
- Les informations tarifaires sont disponibles uniquement auprès du service commercial de Wiz
- Des clients ont signalé certaines difficultés à contacter l’équipe chargée de la réussite client
- Le site web ne mentionne pas de version d’essai gratuite, bien qu’une démonstration gratuite soit disponible
À lire aussi :
- Principales solutions de courtier de sécurité d’accès au cloud (CASB)
- Principaux fournisseurs de services d’accès sécurisé à la périphérie (SASE)
Fonctionnalités clés des plateformes de protection des applications cloud natives (CNAPP)
Les plateformes de protection des applications cloud natives (CNAPP) fournissent un ensemble complet de fonctionnalités de sécurité pour les applications cloud natives. Ces solutions protègent les environnements cloud natifs contre l’évolution des menaces et garantissent l’intégrité et la conformité des applications en fournissant des fonctionnalités de sécurité des conteneurs, de renseignement avancé sur les menaces, d’intégration DevOps, de sécurité des microservices et des applications serverless, ainsi que de conformité et de gouvernance.
Sécurité des conteneurs et protection à l’exécution
Les protections de sécurité des conteneurs fournies par les systèmes CNAPP doivent être robustes et inclure notamment l’analyse des vulnérabilités, la gestion des configurations de sécurité et la protection à l’exécution. Ces technologies détectent les vulnérabilités, imposent des configurations sûres et fournissent des mécanismes de défense à l’exécution en surveillant en permanence les conteneurs.
Fonctionnalités avancées de renseignement sur les menaces
CNAPP s’appuie sur des approches avancées de renseignement sur les menaces, telles que les algorithmes d’apprentissage automatique et l’analyse comportementale. Grâce à cette stratégie proactive, les systèmes peuvent identifier et atténuer les attaques complexes en temps réel. Les systèmes CNAPP détectent les problèmes de sécurité potentiels et prennent des mesures proactives pour réduire les risques en identifiant les schémas et les activités inhabituelles.
Intégration DevOps
L’une des fonctionnalités clés des systèmes CNAPP doit être une intégration fluide aux processus DevOps. Ces systèmes fournissent une architecture complète d’orchestration de la sécurité qui fonctionne de concert avec les outils et les processus DevOps. Les systèmes CNAPP garantissent que les mesures de sécurité sont mises en œuvre dès le début du cycle de développement logiciel, ce qui permet aux entreprises de concevoir des applications sûres sans sacrifier le rythme de développement.
Sécurité des microservices et des applications serverless
La sécurité de bout en bout des architectures fondées sur les microservices et la défense à l’exécution comprennent le chiffrement du trafic, la gestion des identités et des accès, ainsi que des méthodes de défense à l’exécution. Les technologies CNAPP garantissent également l’intégrité et la confidentialité des environnements serverless en les protégeant contre les vulnérabilités au niveau des fonctions, les utilisations abusives des API et les menaces de divulgation de données.
Conformité et gouvernance
Les solutions CNAPP aident les entreprises à maintenir une solide posture de sécurité et à respecter les normes sectorielles en automatisant les contrôles de conformité et en fournissant des cadres de gouvernance.
Comment choisir les meilleures plateformes de protection des applications cloud natives (CNAPP) pour mon entreprise ?
Faire correspondre vos exigences et votre environnement cloud au meilleur produit CNAPP pour vos besoins est le moyen le plus sûr d’améliorer votre sécurité cloud. Voici plusieurs recommandations pour vous aider à évaluer votre produit CNAPP.
- Déterminez vos exigences. Commencez par vous renseigner sur les besoins particuliers et les objectifs de sécurité de votre entreprise. Tenez compte du type d’applications que vous devez protéger, des plateformes cloud que vous utilisez et de vos exigences en matière de conformité réglementaire.
- Évaluez les fonctionnalités des produits CNAPP, telles que la sécurité des conteneurs, la protection à l’exécution, le renseignement sur les menaces et les fonctionnalités de conformité. Sélectionnez une plateforme qui répond à vos exigences.
- Évaluez l’évolutivité et les performances des outils CNAPP pour vous assurer qu’ils peuvent gérer le volume et la complexité de vos applications et réduire les ralentissements.
- Recherchez des produits CNAPP qui s’intègrent bien à votre pile technologique actuelle, qui doit inclure votre fournisseur cloud, vos outils DevOps et vos systèmes de gestion des informations et des événements de sécurité (SIEM) .
- Tenez compte de la facilité d’utilisation. Assurez-vous que la plateforme CNAPP dispose d’une interface et d’une ergonomie permettant à votre équipe de sécurité de gérer et de surveiller facilement la sécurité des applications, de créer des rapports et d’enquêter sur les événements.
- Examinez les antécédents des fournisseurs CNAPP et leur réputation, notamment leurs services d’assistance client, leurs délais de réponse et leur volonté de corriger les vulnérabilités le plus rapidement possible.
- Envisagez de demander un essai gratuit ou de réaliser une preuve de concept afin d’évaluer l’efficacité et l’ergonomie des outils CNAPP dans un contexte réel.
À lire aussi : 13 bonnes pratiques de sécurité cloud
Foire aux questions (FAQ)
Qu’est-ce qu’une plateforme de protection des applications cloud natives (CNAPP) ?
Une plateforme de protection des applications cloud natives (CNAPP) est une solution complète de sécurité cloud native qui intègre d’importantes protections cloud, telles que les solutions de gestion de la posture de sécurité cloud (CSPM), la gestion des droits de l’infrastructure cloud (CIEM), l’analyse de l’infrastructure as code (IAC), la sécurité des réseaux de services cloud (CSNS) et les plateformes de protection des charges de travail cloud (CWPP), au sein d’une plateforme cohérente.
Quels sont les avantages des CNAPP ?
Les CNAPP améliorent la sécurité cloud de plusieurs manières importantes :
- Accroître la sécurité, la visibilité et le contrôle des applications et de l’infrastructure cloud natives
- CNAPP est optimisé pour les environnements cloud natifs, tels que les conteneurs et les architectures serverless, afin de maximiser la sécurité
- Les solutions CNAPP surveillent les erreurs de configuration, les vulnérabilités du code et autres problèmes de sécurité dans les charges de travail cloud, les clusters Kubernetes et les autres environnements cloud, ce qui renforce les contrôles de sécurité et réduit le nombre de vulnérabilités.
Comment nous avons sélectionné les meilleurs produits CNAPP
Nous avons évalué les meilleurs produits CNAPP en analysant l’étendue et la qualité des fonctionnalités de sécurité, la facilité d’utilisation, l’intégration, l’assistance, l’automatisation et les fonctionnalités de conformité, ainsi que les tarifs, la réputation et les retours des clients. Nous avons examiné un éventail de données et de caractéristiques des produits, notamment la documentation des fournisseurs, les rapports d’analystes, les données de sécurité et les avis des utilisateurs.
En résumé : plateformes de protection des applications cloud natives (CNAPP)
Les plateformes de protection des applications cloud natives (CNAPP) sont devenues la référence en matière de sécurité cloud en réunissant des protections importantes, telles que les solutions de gestion de la posture de sécurité cloud (CSPM) et les plateformes de protection des charges de travail cloud (CWPP), au sein d’une plateforme complète. Les entreprises qui dépendent fortement des applications et des environnements cloud natifs devraient sérieusement envisager de mettre en œuvre une solution CNAPP pour protéger ces actifs.
À lire ensuite : Les acheteurs de solutions de sécurité regroupent leurs fournisseurs : Gartner Security Summit