

















Ein Circuit-Level-Gateway (CLG) ist eine Firewall-Funktion, die als Proxy fungiert und Pakete anhand von Sitzungsinformationen filtert. CLGs sind wichtig, weil sie eine spezialisierte Sicherheitsfilterung ermöglichen und verhindern, dass IP-Adressen und offene Ports auf durch ein CLG geschützten Geräten ermittelt werden. Die besten Einsatzszenarien ergeben sich aus der Funktionsweise von CLGs, ihren Vor- und Nachteilen sowie ihren Unterschieden zu anderen möglichen Lösungen.
- Funktionsweise von Circuit-Level-Gateways
- Zentrale Funktionen von Circuit-Level-Gateways
- Einsatzszenarien für Circuit-Level-Gateways
- 5 Vorteile von Circuit-Level-Gateways
- 5 Nachteile von Circuit-Level-Gateways
- Circuit-Level-Gateways im Vergleich zu CLG-Alternativen
- Fazit: CLGs für schnelle Sicherheit einsetzen
Funktionsweise von Circuit-Level-Gateways
CLGs bilden überwachte Brücken zwischen zwei Netzwerken, die Kommunikationspakete überwachen, validieren und filtern, ohne deren Inhalte zu prüfen. Sie arbeiten auf der Sitzungsschicht des Open-Systems-Interconnection-Modells (OSI-Modell) sowie zwischen der Anwendungs- und der Transportschicht des Transmission-Control-Protocol/Internet-Protocol-Modells (TCP/IP-Modell). CLGs stützen sich auf zwei zentrale Funktionen – Proxy-Fähigkeit und Stateful Packet Inspection –, um unerwünschte Kommunikation zu blockieren.
Die erfolgreiche Implementierung eines Circuit-Level-Gateways schützt vor uneingeschränkter Kommunikation, die Netzwerksondierungen, die Verbreitung von Malware und andere Angriffe ermöglichen kann. CLGs lassen sich mit Threat-Feeds kombinieren, um Sicherheitsrichtlinien zu erstellen, die als bösartig bekannte URLs und IP-Adressen blockieren. Eine Darstellung, wie ein CLG Netzwerke mithilfe von Proxy-Funktionen schützt, ist unten zu sehen und wird im Abschnitt zu den Funktionen näher erläutert.
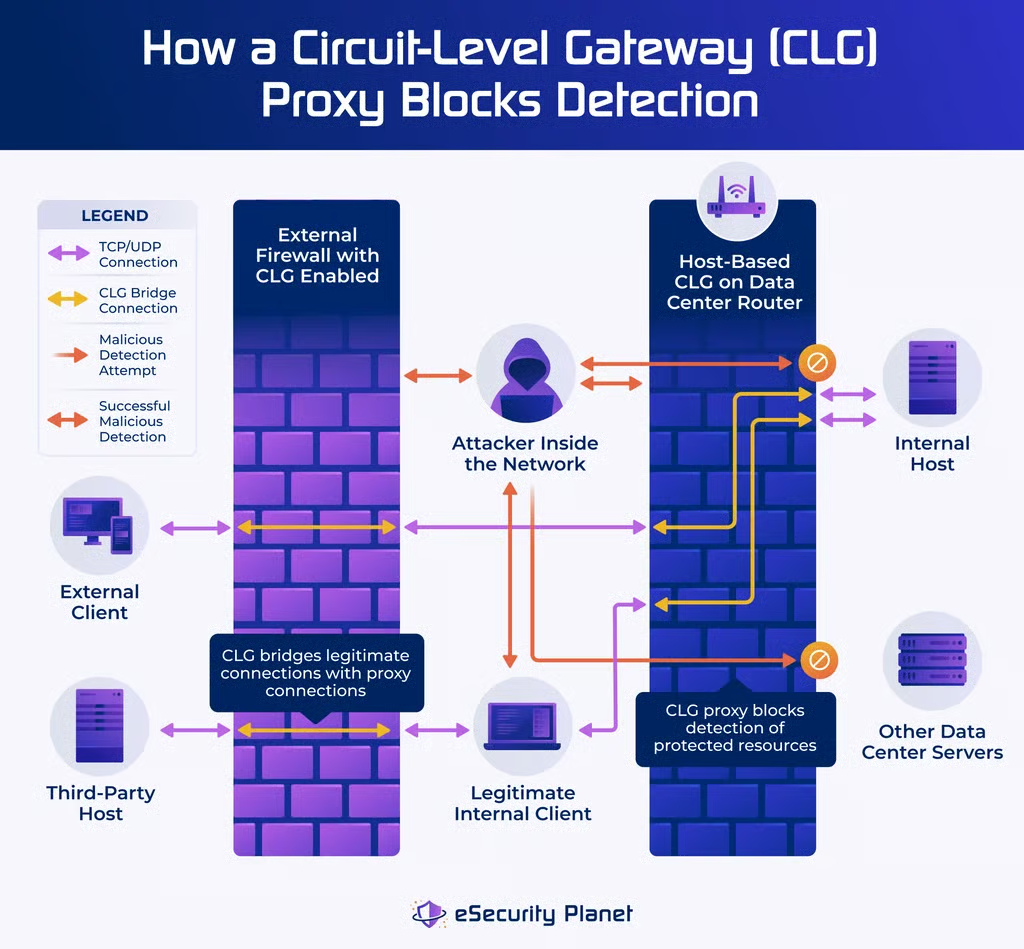
CLGs können keine Angriffe erkennen; sie verwerfen Pakete lediglich, weil diese nicht mit den Kommunikationsaufzeichnungen übereinstimmen. Dadurch werden viele Techniken blockiert, mit denen Netzwerke und offene Ports für potenzielle Angriffe erkundet werden. Verworfene Pakete schützen außerdem vor vielen verschiedenen Arten von Distributed-Denial-of-Service-Angriffen (DDoS), bei denen versucht wird, Serverressourcen mit TCP-Paketen zu verbrauchen, die nicht zu bestehenden Verbindungen gehören, etwa bei ACK- und SYN-Floods.
Zentrale Funktionen von Circuit-Level-Gateways
Circuit-Level-Gateways bieten eine sehr eng gefasste Netzwerksicherheitslösung zur Verwaltung von Kommunikationsverbindungen. Diese Lösung wendet Sicherheitsrichtlinien auf die beiden zentralen Funktionen an: Proxy-Fähigkeit und Stateful Inspection.
Proxy-Fähigkeit
Das CLG empfängt erste Kommunikationsanfragen von einem Client auf der einen Seite des CLG an einen Host auf der anderen Seite. Das CLG prüft die Anfrage anhand der relevanten Regeln für eingehende oder ausgehende Kommunikation. Autorisierte Anfragen führen zu einer aufgebauten TCP- oder User-Datagram-Protocol-(UDP-)Verbindung zwischen dem Client und dem CLG.
Anschließend fungiert das CLG als Proxy und kontaktiert den Host im Namen des Clients. Es führt den Handshake durch, um die Authentifizierung und Autorisierung beim Host abzuschließen. Eine erfolgreiche Verbindung führt zu einer zweiten direkten TCP- oder UDP-Verbindung zwischen dem CLG und dem Host, die intern mit der Clientverbindung überbrückt wird. Das CLG führt während der gesamten Verbindungsdauer keine weiteren Paketprüfungen für diese Kommunikation durch.
Der Datenverkehr scheint vom CLG auszugehen, sodass sowohl Hosts als auch Clients das Gateway sehen können. Keiner von beiden kann jedoch das Gateway erkunden oder dahinterliegende Bereiche einsehen, wodurch die Geheimhaltung der internen Architektur gewahrt bleibt.
Stateful Packet Inspection
CLGs führen Aufzeichnungen über alle offenen Kommunikationsverbindungen und ermöglichen dadurch Stateful Packet Inspection. Das CLG vergleicht jedes eintreffende Paket mit diesen Aufzeichnungen und verwirft jedes Paket, das nicht zu bestehenden Kanälen gehört, sofern es sich nicht um eine Anfrage zum Aufbau einer neuen Verbindung handelt. Die Sitzungsaufzeichnungen enthalten Protokolle, Portnummern, Zeitüberschreitungen sowie Quell- und Ziel-IP-Adressen und löschen diese Informationen, sobald die Sitzung beendet wird.
Stateful Inspection ignoriert den Paketinhalt, was eine schnelle Analyse und einen hohen Datendurchsatz ermöglicht. Leider bedeutet dies auch, dass bösartige Inhalte ungehindert durch rechtmäßig aufgebaute Kommunikationskanäle gelangen.
Einsatzszenarien für Circuit-Level-Gateways
Setzen Sie CLGs ein, um eine gezielte Kommunikationssicherheit bereitzustellen, die einen hohen Datendurchsatz aufrechterhält, Netzwerkdetails verbirgt und legitimen Datenverkehr validiert. Da sie nur einen begrenzten Sicherheitsumfang bieten, sollten Einsatzszenarien CLG-Funktionen mit anderen Sicherheitslösungen kombinieren, etwa mit Firewalls zur Paketfilterung, Firewalls der nächsten Generation (NGFW) oder Zero-Trust-Netzwerkzugriff (ZTNA), die vor umfassenderen Angriffen schützen.
Netzwerkschutz
Bis 1990 entwickelten die AT&T Bell Laboratories die erste Stateful-Netzwerk-Firewall, die sie zum Schutz und zur Überwachung von Kommunikationssitzungen Circuit-Level-Gateways nannten. Heute bilden CLGs eine Teilfunktion der Stateful Inspection, die von vielen Firewalltypen übernommen wurde, und sollten als eine von vielen Firewall-Funktionen zum Schutz lokaler, virtueller und Cloud-Netzwerke implementiert werden.
Netzwerksegmentierung
Nutzen Sie die CLG-Funktion einer hostbasierten Firewall auf einem Router, um zusätzlichen Schutz und Netzwerksegmentierung bereitzustellen. Eine solche Segmentierung kann Forschungslabore, Systeme zur Kreditkartenverarbeitung oder ähnliche regulierte beziehungsweise besonders wertvolle Ressourcen von weniger sensiblen Netzwerkdatenströmen isolieren.
Anwendungsschutz
Einige Anbieter integrieren CLG-Funktionen in Anwendungen, um zusätzlichen Schutz für Unternehmen bereitzustellen. IBM integriert beispielsweise das SOCKS-Protokoll, um CLG-Filterung und -Schutz für das Datenbanksystem Db2 bereitzustellen. Solche Funktionen ermöglichen eine strikte Kontrolle der Hochgeschwindigkeitskommunikation und verbergen außerdem Infrastrukturd Details der Datenbank (oder anderer Apps).
5 Vorteile von Circuit-Level-Gateways
Die Funktionen von Circuit-Level-Gateways bieten spezifische Vorteile für Sicherheit und Betrieb:
- Verdeckte Verbindungen: Implementiert einen einfachen Proxy für alle Verbindungen, der die IP-Adressen und Portinformationen der geschützten Ressourcen verbirgt.
- Hoher Durchsatz: Verwendet einfache Filterregeln auf Grundlage etablierter Kommunikationssitzungen, um Pakete schnell zuzulassen oder zu verwerfen und so eine schnelle Datenübertragung aufrechtzuerhalten.
- Geringe Ressourcennutzung: Verarbeitet Entscheidungen zu Paketregeln mit geringem Speicher- und Prozessorbedarf und ermöglicht so eine kostengünstige Bereitstellung oder die Kombination mehrerer Funktionen.
- Selektive Filterung: Versucht nur, Pakete zu filtern, die zu bestehenden Kommunikationsverbindungen gehören, und kann alle anderen Pakete ohne Regelanalyse einfach und schnell verwerfen.
- Vereinfachter Betrieb: Erfordert eine unkomplizierte Einrichtung mit relativ einfachen Regeln, was Installation, Änderungen, Wartung und Tests vereinfacht.
5 Nachteile von Circuit-Level-Gateways
CLGs haben fünf allgemeine Nachteile:
- Verursacht Mehraufwand: Verlangsamt den Datendurchsatz durch die Proxy-Übersetzung und die Prüfung von Sitzungsinformationen im Vergleich zu einfacheren Paketfilterregeln.
- Änderungsempfindlich: Ist auf bestehende IP-Adressen, Hostnamen und Prozessnamen angewiesen, sodass einfache CLGs Schwierigkeiten haben können, Netzwerkänderungen zu erkennen und nachzuvollziehen.
- Mangelndes Kontextverständnis: Prüft nur Sitzungsinformationen und hat daher keinen Einblick in Anwendungen oder App-Daten, um vor Angriffen über bestehende Verbindungen zu schützen.
- Übermäßig freizügig: Baut jede durch bestehende Regeln erlaubte Kommunikationsanfrage auf, ohne nach als bösartig bekannten URLs oder IP-Adressen zu suchen.
- Vereinfachte Sicherheit: Konzentriert sich eng auf den Aufbau von Verbindungen und die zugehörigen Sitzungsinformationen, ohne die Datenpakete auf bösartige Payloads zu prüfen.
Anbieter stellen keine eigenständigen CLG-Appliances her. Daher bündeln die meisten CLG-fähigen Firewalls CLG-Funktionen mit anderen Sicherheitsfunktionen, die die Sicherheitsdefizite von CLGs ausgleichen.
Circuit-Level-Gateways im Vergleich zu CLG-Alternativen
Circuit-Level-Gateways bieten eine von mehreren Proxy-Funktionen in Firewalls und verleihen Netzwerkroutern und anderen Geräten zusätzliche Sicherheit. Die meisten Administratoren setzen CLGs in Kombination mit anderen Funktionen ein. Hier folgt ein kurzer Vergleich mit anderen Lösungen für Sicherheit und Netzwerksegmentierung, darunter Paketfilterung, Gateways auf Anwendungsebene, Stateful Inspection und softwaredefinierte Wide Area Networks (SD-WANs).
Circuit-Level-Gateways im Vergleich zur Paketfilterung
CLGs bieten eine spezialisierte Stateful-Paketfilterung mit Fokus auf die Prüfung und Filterung von TCP/IP. Verwenden Sie einfache Paketfilterungsfunktionen, um allgemeinere Sicherheitsregeln zu ermöglichen, die bei minimalem Verlust an Datendurchsatz ein breiteres Spektrum an Sicherheitsschutz umsetzen. Paketfilterregeln umfassen Zulassungs- und Sperrlisten (auch Whitelisting und Blacklisting genannt), geschlossene Ports und nicht zugelassene Protokolle.
Circuit-Level-Gateways im Vergleich zu Gateways auf Anwendungsebene
CLGs prüfen die TCP/IP-Kommunikation und können nicht autorisierte Kommunikation blockieren, beschränken die Filterung jedoch speziell auf Grundlage von Sitzungs-Headerinformationen. Verwenden Sie Gateways auf Anwendungsebene (ALGs), um die Prüfung von Datenpaketen auf Anwendungsebene zu ermöglichen und dadurch bösartige Angriffe sowie die Exfiltration sensibler Daten zu erkennen und zu blockieren.
Circuit-Level-Gateways im Vergleich zu Stateful Inspection
CLGs kombinieren spezialisierte Stateful Inspection mit Proxy-Funktionen, um das Netzwerk hinter dem CLG zu isolieren und eine spezialisierte Kommunikationsprüfung durchzuführen. Wenn der Datendurchsatz eine gewisse Verlangsamung verkraftet, implementieren Sie allgemeinere Stateful-Inspectionfunktionen, um vor einem breiteren Spektrum bösartiger Angriffe auf Protokolle und Kommunikation zu schützen.
Circuit-Level-Gateways im Vergleich zu SD-WAN
Einige Administratoren setzen CLGs ein, um Netzwerksegmente zu erstellen, die vom übrigen Netzwerk getrennt und vor dessen Erkennung verborgen sind. Das ist zwar effektiv, doch CLGs können umständlich zu verwalten sein. In einer Umgebung, die sich schneller verändert und keine Paketprüfung erfordert, sollten Sie SD-WAN einsetzen, um die Netzwerksegmentierung schneller und effizienter zu zentralisieren und zu automatisieren.
Fazit: CLGs für schnelle Sicherheit einsetzen
Circuit-Level-Gateways filtern den Paketverkehr schnell, um einen hohen Datendurchsatz aufrechtzuerhalten, bieten jedoch nur begrenzten Sicherheitsschutz. Glücklicherweise fügen sich diese Funktionen gut in einen Sicherheits-Stack aus anderen Funktionen und Lösungen ein. Setzen Sie CLGs ein, um die Leistung anderer Sicherheitstools zu verbessern, indem Sie die Anzahl der Pakete für eine tiefere und deutlich langsamere Analyse schnell verringern.
Erfahren Sie mehr darüber, wie Webanwendungs-Firewalls (WAF) tiefere Analysen und gezielten Schutz für Websites und Anwendungen bereitstellen.