

















Une passerelle applicative, également appelée passerelle au niveau applicatif (ALG), joue le rôle d’un proxy de pare-feu essentiel à la sécurité du réseau. Sa capacité de filtrage garantit que seules certaines données d’applications réseau sont transmises, ce qui influe sur la sécurité de protocoles tels que FTP, Telnet, RTSP et BitTorrent. Comprendre les ALG implique de savoir comment elles fonctionnent, quels sont leurs avantages et leurs inconvénients, ainsi que la manière dont elles s’intègrent aux autres types de pare-feu ou s’en distinguent.
- Fonctionnement des passerelles au niveau applicatif en 9 étapes
- 5 avantages de l’utilisation des ALG
- 5 faiblesses des ALG
- Comment les ALG s’intègrent à différentes architectures de pare-feu
- ALG vs filtrage de paquets vs inspection avec état
- En résumé : déployez des passerelles au niveau applicatif pour améliorer les performances du réseau
Fonctionnement des passerelles au niveau applicatif en 9 étapes
Les ALG permettent une communication sécurisée depuis le début des requêtes client jusqu’à l’intégration de pare-feu complémentaires. Elles protègent la confidentialité grâce aux connexions de serveurs proxy et assurent la sécurité par l’inspection de la couche applicative et des paquets. Elles gèrent également efficacement le trafic, modifient les métadonnées des paquets lorsque cela est nécessaire, attribuent dynamiquement les ressources et appliquent des politiques dynamiques afin d’améliorer les performances et la sécurité du réseau.
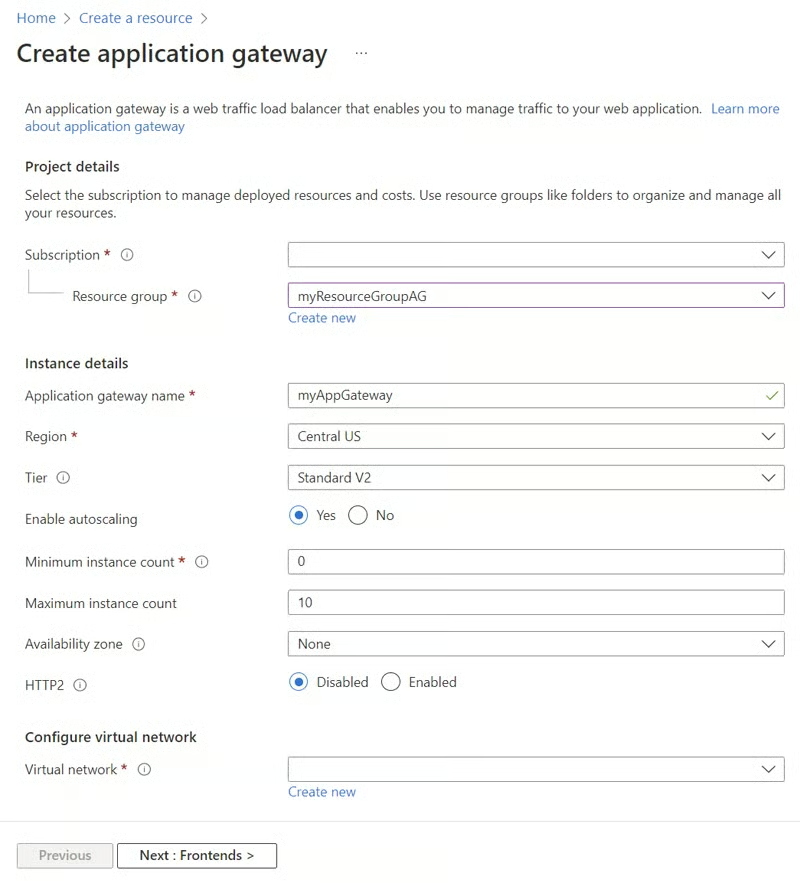
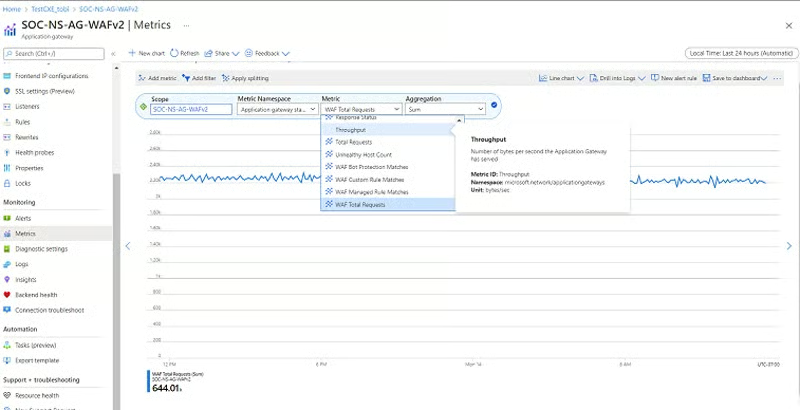
Découvrez les processus de configuration et d’optimisation que les utilisateurs peuvent appliquer aux ALG, ainsi que leurs fonctionnalités après une configuration correcte. Pour vous aider à mieux visualiser le processus, nous avons également fourni des captures d’écran issues de la documentation de la passerelle applicative de Microsoft Azure.
1. Les utilisateurs configurent la passerelle applicative
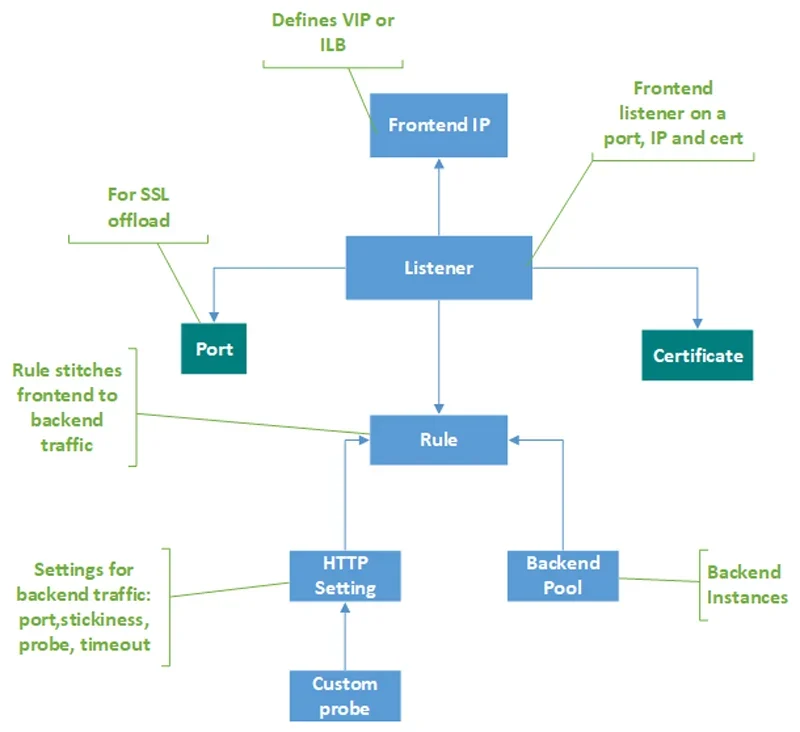
Pour créer une passerelle au niveau applicatif, utilisez son interface afin de configurer différentes options. Commencez par affecter des écouteurs aux ports, définir des règles et allouer des ressources à un pool backend. Après la configuration, testez le fonctionnement de la passerelle en y accédant depuis un navigateur et en vérifiant la réponse. Enfin, lorsque les ressources ne sont plus nécessaires, supprimez-les en effaçant le groupe de ressources associé.
2. L’ALG facilite la communication client-serveur
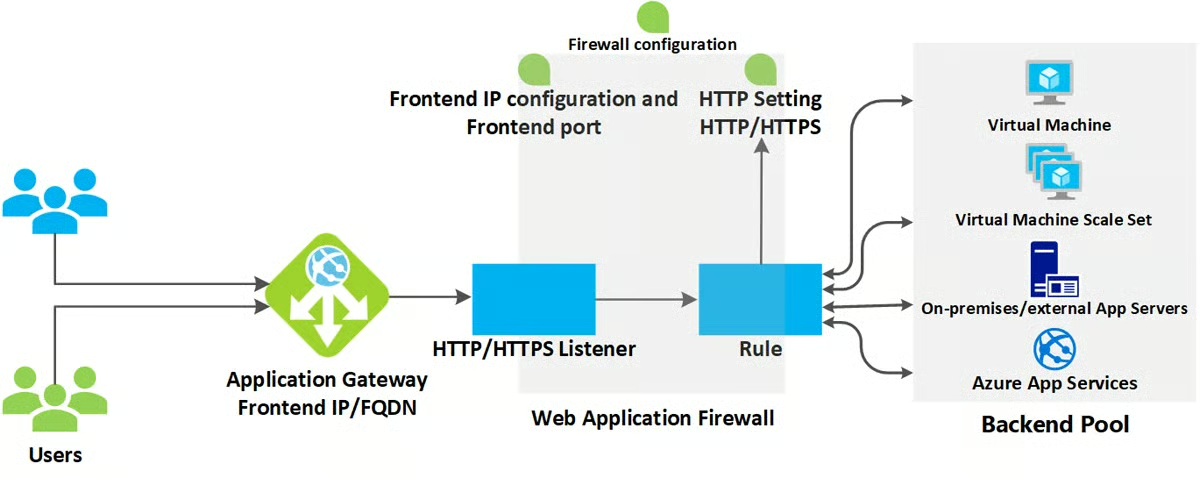
Lorsqu’un client lance une requête, les passerelles au niveau applicatif facilitent la transmission des données entre le client et le serveur. Il s’agit souvent de requêtes portant sur des fichiers, des pages web ou d’autres services Internet. Cela établit la première connexion nécessaire à l’accès aux ressources du serveur.
L’ALG prend en charge les requêtes client en résolvant son nom de domaine via DNS et en transmettant l’adresse IP frontend au client. Elle accepte les communications entrantes par l’intermédiaire d’écouteurs configurés avec des adresses IP frontend et des protocoles. Si un pare-feu d’applications web (WAF) est activé, il vérifie les requêtes par rapport aux règles du WAF, puis les achemine vers les backends ou les bloque. Pour les requêtes valides, il vérifie les règles de routage et les dirige vers les pools backend appropriés.
3. L’ALG établit une connexion avec le serveur proxy
Les connexions aux serveurs proxy jouent le rôle d’intermédiaires et permettent aux clients de communiquer avec les serveurs principaux. Les clients se connectent aux serveurs proxy pour gérer les connexions derrière les pare-feu et anonymiser leurs adresses IP. Ces serveurs assurent une transmission sécurisée des données, améliorant ainsi la confidentialité et la sécurité des échanges réseau entre les clients et les serveurs.
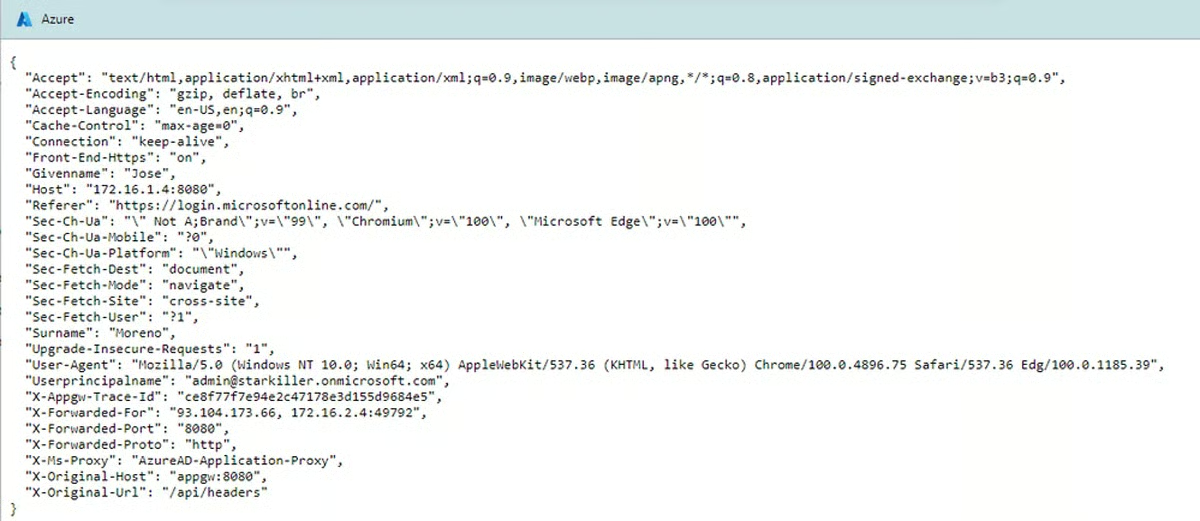
Les ALG interceptent les requêtes client et les redirigent vers un serveur proxy ou une passerelle. Le serveur proxy achemine ensuite les requêtes vers la destination correcte, par exemple un serveur backend. Avant d’envoyer le trafic, les ALG peuvent effectuer des opérations telles que l’inspection et la modification des paquets afin de garantir la sécurité et la conformité.
4. L’ALG effectue l’inspection de la couche applicative et des paquets
Pour garantir la sécurité du réseau, l’inspection de la couche applicative et celle des paquets fonctionnent ensemble de manière systématique. Dans un premier temps, les paquets entrants sont interceptés au niveau de l’interface réseau. À la couche 7 du modèle OSI, la couche la plus élevée responsable des communications au niveau applicatif, le pare-feu examine l’en-tête de chaque paquet afin de déterminer le protocole et le port de destination.
La charge utile est ensuite minutieusement inspectée afin de détecter toute irrégularité ou violation des politiques de sécurité. Si une menace est découverte, une mesure appropriée, comme le blocage ou la journalisation, est prise conformément aux politiques de sécurité prédéfinies. Ce processus est répété pour les paquets sortants, et tous les paquets examinés sont consignés à des fins d’audit et de reporting, afin d’assurer une protection continue du réseau.
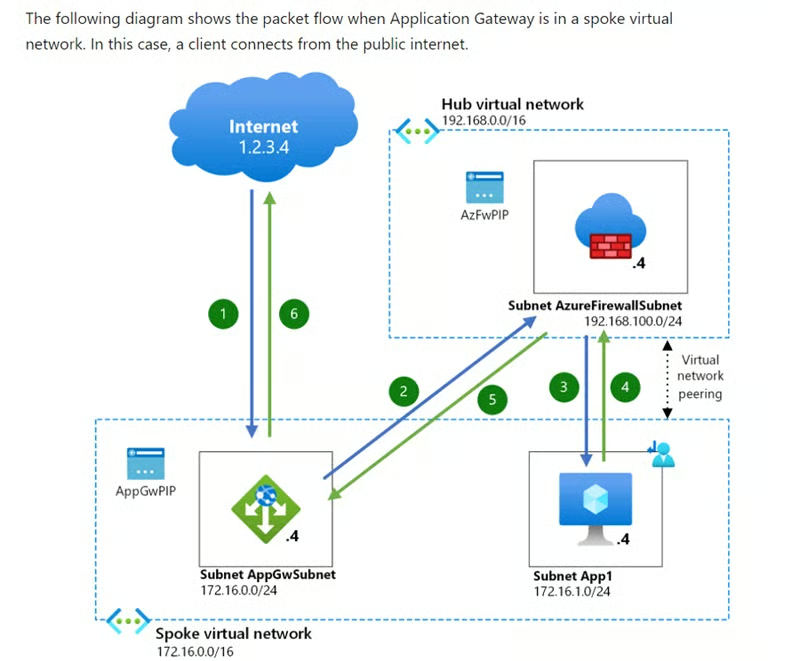
5. L’ALG implémente ses fonctionnalités et les utilisateurs testent le backend
Les ALG du pare-feu reconnaissent et traitent le trafic associé à des applications spécifiques. Elles identifient les services à l’aide d’informations de couche 4, telles que les numéros de port TCP et UDP, puis déterminent quelles ALG utiliser pour chaque type de trafic. Pour activer les fonctionnalités des ALG et l’identification des services, le pare-feu doit être configuré et les critères de reconnaissance des services réseau à l’aide des informations de couche 4 doivent être définis. Chaque service réseau doit se voir attribuer l’ALG appropriée.
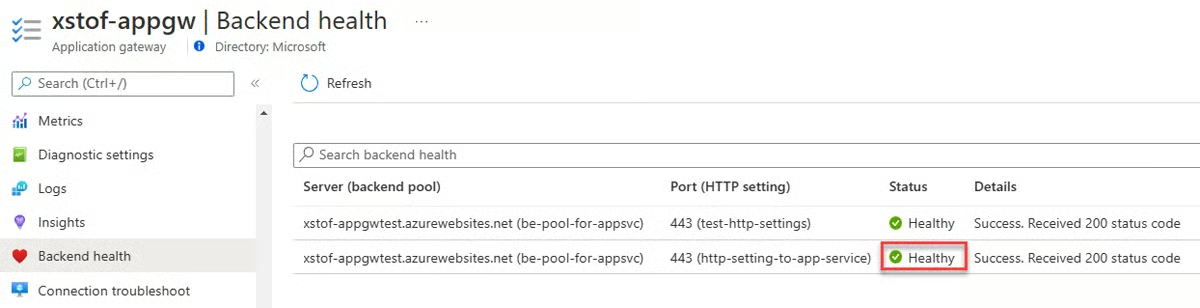
Pour vérifier l’efficacité de l’ALG, les utilisateurs doivent effectuer des tests rigoureux. Affinez les paramètres de l’ALG en fonction des résultats des tests et utilisez des outils de surveillance pour suivre ses performances et l’état du backend. Enfin, créez et appliquez des règles d’identification des services, puis évaluez et mettez régulièrement à jour les paramètres de l’ALG.
6. L’ALG gère le trafic
Les ALG interceptent le trafic entrant comme sortant lorsqu’il traverse le pare-feu. Elles évaluent les paquets après leur interception afin de déterminer à quelle application ou à quel service ils appartiennent. Une fois les communications identifiées, les ALG surveillent les sessions entre les clients et les serveurs. Elles gèrent chaque nouvelle session en créant une entrée de session et en l’associant à l’application ou au service approprié.
7. L’ALG modifie les informations des paquets
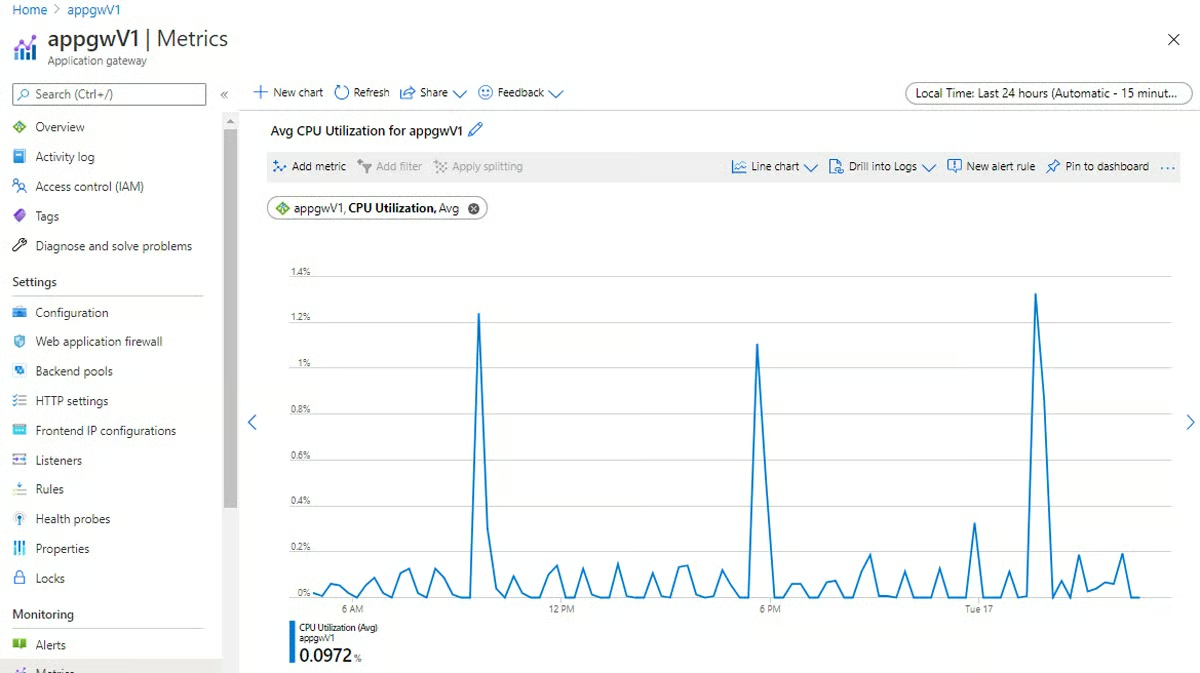
Après avoir géré le trafic, les ALG interceptent et analysent les paquets qui traversent le pare-feu afin d’y repérer les informations modifiables, comme les adresses IP ou les numéros de port. Conformément à des règles ou réglementations prédéfinies, les ALG ajustent ces informations si nécessaire, en effectuant éventuellement une traduction d’adresses réseau (NAT) ou une manipulation des en-têtes.
Lors de la connexion à des réseaux externes, le NAT consiste souvent à traduire les adresses IP privées des appareils du réseau local en une seule adresse IP publique attribuée au routeur ou au pare-feu, et inversement. Cela permet d’économiser les adresses IP publiques et renforce la sécurité en dissimulant la structure du réseau interne aux sources externes.
Dans certains cas, les ALG peuvent inspecter et modifier les charges utiles des paquets avant de les réassembler afin de respecter les exigences du protocole. Des contrôles qualité vérifient que les modifications répondent aux exigences de sécurité et du réseau. Les ALG acheminent ensuite les paquets modifiés vers leurs destinations prévues, assurant ainsi la continuité des communications réseau.
8. L’ALG alloue les ressources et applique des politiques dynamiques
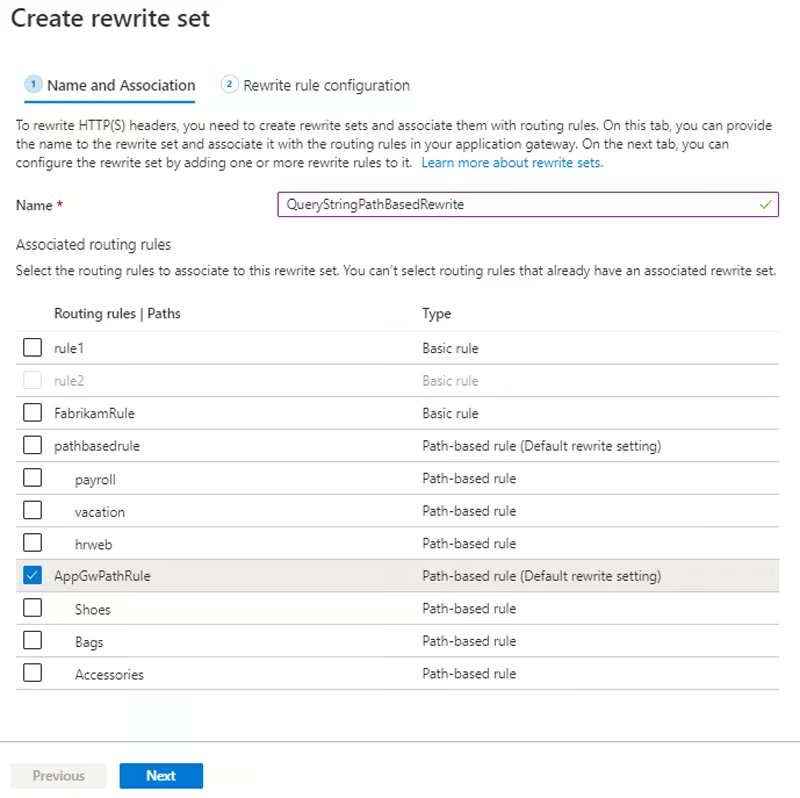
Les ALG attribuent dynamiquement les ressources en fonction de l’évolution des besoins du trafic réseau, en surveillant et en modifiant en permanence l’allocation de ressources telles que la bande passante et la puissance de calcul. Pendant toute la durée d’une session, elles surveillent le trafic à la recherche d’anomalies et appliquent des politiques dynamiques selon ses caractéristiques afin de garantir la sécurité du réseau. Elles modifient l’allocation des ressources en fonction de l’application des politiques et de la surveillance du trafic afin d’assurer des performances réseau optimales.
Les ALG libèrent les ressources à la fin d’une session, ce qui permet de les réaffecter en fonction des besoins futurs. Elles stockent les informations de session, notamment l’allocation des ressources et l’application des politiques, à des fins d’audit et de reporting. Les utilisateurs disposent ainsi d’une visibilité sur les performances du réseau et les incidents de sécurité.
9. Les utilisateurs intègrent les ALG à des pare-feu complémentaires
Pour intégrer correctement une ALG à des pare-feu complémentaires, examinez les exigences du réseau et choisissez les solutions appropriées. Créez un plan d’intégration décrivant la position de l’ALG par rapport aux autres pare-feu. Déployez et configurez les pare-feu complémentaires afin de respecter les normes de l’ALG. Définissez les paramètres de l’ALG sur les pare-feu pour prendre en charge les applications appropriées. Établissez les voies de communication entre l’ALG et les pare-feu. Testez minutieusement l’intégration afin d’en garantir le bon fonctionnement.
Mettez en place des outils de surveillance pour suivre les performances et garantir la conformité aux politiques. Analysez les configurations et affinez-les en conséquence. Évaluez et mettez régulièrement à jour les paramètres pour suivre l’évolution des menaces réseau et des changements. Ces méthodes garantissent que l’ALG fonctionne parfaitement avec les autres types de pare-feu, améliorant ainsi la sécurité du réseau et le contrôle du trafic au niveau applicatif.
5 avantages de l’utilisation des ALG
Les passerelles au niveau applicatif renforcent la sécurité, gèrent les protocoles applicatifs et fournissent des journaux détaillés. Elles améliorent également les performances du réseau et protègent votre confidentialité.
Sécurité renforcée
Les ALG renforcent la sécurité du réseau en mettant en œuvre des processus rigoureux d’authentification et d’autorisation des utilisateurs. En confirmant l’identité des utilisateurs et en appliquant des règles d’accès, elles empêchent les accès illégaux et sécurisent les ressources sensibles. Cela garantit que seuls les utilisateurs autorisés peuvent accéder aux ressources réseau, réduisant ainsi le risque de violations de données et d’activités illégales.
Contrôle granulaire des protocoles applicatifs
Les administrateurs peuvent définir des règles et réglementations spécifiques à chaque application grâce aux ALG, afin d’exercer un contrôle granulaire sur les protocoles applicatifs. Cela permet de gérer précisément le trafic réseau tout en respectant les politiques de l’organisation et les exigences réglementaires. Les ALG optimisent les performances et la sécurité du réseau en contrôlant l’accès aux applications, tout en permettant une utilisation plus efficace des ressources.
Journalisation complète
Les ALG assurent une journalisation complète en enregistrant des informations détaillées sur les connexions et l’activité du réseau. Cela inclut des statistiques sur les interactions des utilisateurs, l’utilisation des applications et les modèles de trafic réseau. La journalisation complète permet aux administrateurs de réaliser des audits approfondis, de résoudre efficacement les problèmes et d’analyser l’utilisation du réseau à des fins de facturation ou de conformité.
Performances améliorées
Les ALG améliorent les performances du réseau en mettant en cache les fichiers fréquemment consultés, ce qui réduit le besoin de les récupérer plusieurs fois depuis des serveurs externes. Cette mise en cache réduit la latence et économise la bande passante, notamment pour les ressources fréquemment utilisées. En optimisant la transmission des données, les ALG améliorent la réactivité du réseau et l’expérience utilisateur, renforçant ainsi les performances et l’efficacité globales du réseau.
Confidentialité préservée
Les ALG renforcent la confidentialité en servant d’intermédiaires et en empêchant l’accès externe direct aux ressources internes. Cette approche protège les informations sensibles tout en réduisant le risque de failles de sécurité ou d’accès non autorisés. Les ALG apportent un niveau de protection supplémentaire en séparant les réseaux externes et internes.
5 faiblesses des ALG
Malgré leurs avantages en matière de sécurité et de performances, les ALG présentent des limites liées à leur configuration spécifique aux protocoles, à leur inefficacité avec UDP, à leur dépendance à des connaissances spécialisées pour leur mise en œuvre, aux difficultés de formation des utilisateurs et à la complexité de leur configuration.
Configuration spécifique aux protocoles
L’un des inconvénients des ALG réside dans leur configuration spécifique à chaque protocole, qui nécessite une configuration individuelle pour chaque protocole applicatif. Les administrateurs doivent gérer la complexité de nombreux protocoles. Cela accroît par conséquent la complexité et les difficultés de maintenance. Cette méthode sur mesure complique la mise en œuvre et peut limiter l’évolutivité, entravant l’administration et l’optimisation efficaces du réseau.
Inefficacité avec les protocoles fondés sur UDP
Les ALG rencontrent des difficultés avec les protocoles fondés sur UDP, ce qui entraîne une gestion inefficace du trafic. Leur architecture ne prend pas correctement en charge la nature sans état d’UDP, ce qui se traduit par de mauvaises performances et une prise en charge limitée des applications. Cette lacune réduit leur capacité à gérer un large éventail d’applications réseau et peut compromettre le fonctionnement et la réactivité du réseau.
Mise en œuvre dépendante des connaissances
Un autre inconvénient des ALG réside dans leur mise en œuvre dépendante des connaissances, qui exige une compréhension approfondie de chaque protocole applicatif lors de la configuration. Cette dépendance complique la mise en œuvre et nécessite des compétences spécifiques, ce qui entrave le déploiement. Les administrateurs doivent disposer de connaissances approfondies pour configurer correctement les ALG, ce qui limite leur accessibilité et peut retarder leur adoption dans les entreprises dépourvues des compétences nécessaires.
Difficultés liées à la formation des utilisateurs
Les grandes entreprises peuvent avoir besoin d’une formation des utilisateurs pour mettre en œuvre les ALG. Former les utilisateurs à l’utilisation des ALG peut s’avérer difficile, au point de peut-être contrebalancer les avantages du déploiement. Cela pourrait entraver leur utilisation et leur adoption efficaces. La sous-utilisation ou la mauvaise configuration de ces outils réduit les bénéfices attendus des ALG en matière de sécurité et de performances.
Problèmes de configuration complexe et de compatibilité
La configuration des ALG exige une attention particulière aux exigences du réseau et aux questions de compatibilité. Cette complexité peut entraîner des problèmes de configuration et de compatibilité. Elle peut donc empêcher une intégration fluide aux infrastructures réseau existantes. En outre, l’ampleur du processus de configuration peut provoquer des retards et des perturbations opérationnelles.
Comment les ALG s’intègrent à différentes architectures de pare-feu
Les différentes architectures de pare-feu, telles que les NGFW, les VPN, les appliances de pare-feu intégrées, les pare-feu cloud, les UTM et les WAF, offrent aux ALG diverses possibilités d’optimiser la sécurité et les performances du réseau. Les ALG peuvent améliorer la gestion du trafic et les procédures de sécurité en interagissant de manière transparente avec les infrastructures existantes, offrant ainsi une protection complète dans un large éventail de scénarios réseau.
NGFW
Les ALG s’intègrent aux architectures de pare-feu nouvelle génération (NGFW) en fournissant une intelligence et un contrôle au niveau applicatif. Les NGFW associent les fonctionnalités traditionnelles des pare-feu à des fonctions supplémentaires telles que la prévention des intrusions, l’inspection SSL et la gestion des applications. Les ALG renforcent les NGFW en effectuant une inspection approfondie des paquets au niveau applicatif, en offrant un contrôle précis des protocoles applicatifs et en améliorant la sécurité globale.
VPN
Les utilisateurs peuvent intégrer les ALG et les VPN en configurant les ALG pour inspecter et gérer, au niveau applicatif, le trafic qui transite par le tunnel VPN. En déployant les ALG aux côtés de passerelles ou de concentrateurs VPN, il est possible d’appliquer des politiques et des mesures de sécurité au trafic VPN.
Appliances de pare-feu intégrées
Les appliances de pare-feu intégrées associent les fonctionnalités de pare-feu à des technologies de sécurité supplémentaires, comme la prévention des intrusions, les VPN, les antivirus et le filtrage de contenu, afin de fournir des solutions réseau complètes. Les ALG collaborent avec ces appliances pour fournir une intelligence et un contrôle au niveau applicatif, et améliorent les pare-feu grâce à l’inspection approfondie des paquets. Elles optimisent les performances du réseau en gérant et en priorisant efficacement le trafic applicatif.
Pare-feu cloud
Les pare-feu cloud protègent les ressources cloud contre les cyberattaques. Pour intégrer correctement les ALG, déployez leurs fonctionnalités dans le cloud ou utilisez des services ALG natifs du cloud proposés par votre fournisseur de pare-feu. Cela consiste à configurer les ALG pour inspecter et contrôler le trafic cloud, à garantir l’uniformité des règles de sécurité entre les ressources et à assurer une intégration transparente aux interfaces d’administration du pare-feu afin de permettre la gestion et la surveillance centralisées des politiques.
Appliances UTM
Les ALG fonctionnent avec les appliances de gestion unifiée des menaces (UTM) pour fournir une intelligence et des contrôles sophistiqués au niveau applicatif. Configurez les ALG au sein de l’appliance UTM afin d’analyser et de gérer le trafic applicatif. Cela implique de définir des politiques et des règles pour chaque protocole applicatif afin de maximiser la sécurité et les performances du réseau.
WAF
Les pare-feu d’applications web (WAF)
ALG vs filtrage de paquets vs inspection avec état
Voici une comparaison des passerelles au niveau applicatif, du filtrage de paquets et de l’inspection avec état, fondée sur leur complexité, leurs méthodes de filtrage et leur impact sur les performances du réseau. Elle inclut également la visibilité de la topologie réseau, la transparence pour les utilisateurs et les capacités d’inspection des paquets. Comparez l’ALG au filtrage de paquets et à l’inspection avec état à l’aide de ce tableau, puis poursuivez votre lecture ci-dessous pour plus de détails.
| Fonctionnalités | ALG | Filtrage de paquets | Inspection avec état |
|---|---|---|---|
| Complexité | Complexe | Simple | Modérée |
| Filtrage | Fondé sur le comportement ou les proxys | Fondé sur les règles de connexion | Fondé sur l’état ou le contexte de la communication |
| Performances réseau | Impact élevé | Faible impact | Impact modéré |
| Visibilité de la topologie réseau | Peut être dissimulée à l’attaquant | Ne peut pas être dissimulée à l’attaquant | Peut être dissimulée à l’attaquant |
| Transparence pour les utilisateurs | Non transparente | Transparente | Transparente |
| Visibilité de l’inspection des paquets | Portion de données complète | Adresses et type de protocole de service | Portion de données complète |
ALG vs filtrage de paquets
Les ALG assurent une inspection approfondie des paquets au niveau applicatif, offrant un contrôle précis des protocoles applicatifs et renforçant les mesures de sécurité. En revanche, le filtrage de paquets permet un filtrage à grande vitesse à l’aide de règles simples, ce qui favorise un traitement efficace du trafic réseau. Alors que les ALG renforcent la sécurité en analysant le trafic à un niveau granulaire, le filtrage de paquets donne la priorité au maintien du flux de données grâce à l’application de règles simples.
ALG vs inspection avec état
Les ALG examinent et gèrent le trafic au niveau applicatif, empêchant les accès indésirables et les tentatives de reconnaissance, tandis que l’inspection avec état détecte et bloque rapidement le trafic malveillant ou inutile. Alors que les ALG fournissent des mesures de sécurité adaptées à des protocoles applicatifs spécifiques, l’inspection avec état effectue un filtrage complet fondé sur l’état et le contexte de la communication, afin de garantir l’application dynamique de règles pour des politiques de sécurité nuancées.
En résumé : déployez des passerelles au niveau applicatif pour améliorer les performances du réseau
Bien que les ALG inspectent les paquets et offrent un contrôle granulaire des protocoles applicatifs, ils ne constituent qu’un aspect de la défense globale du réseau. Les ALG seuls ne peuvent pas traiter tous les problèmes de sécurité et doivent être associés à d’autres solutions de sécurité réseau pour assurer une protection complète. Pour mettre en place un plan de défense réseau solide, intégrez les ALG à des pare-feu complémentaires, des systèmes de détection des intrusions et d’autres mesures de sécurité.
Découvrez comment les systèmes de détection et de prévention des intrusions (IDPS) et les autres types de pare-feu complètent les passerelles au niveau applicatif pour renforcer la sécurité du réseau.