

















Spear-Phishing ist eine gezieltere und effektivere Phishing-Technik, mit der versucht wird, bestimmte Personen oder Gruppen innerhalb einer Organisation auszunutzen.
Während Phishing ein breiteres Spektrum an Taktiken nutzt, etwa Massen-E-Mails an zufällige Empfänger, ist Spear-Phishing häufig gut recherchiert und auf besonders wertvolle Ziele zugeschnitten. Ein typischer Spear-Phishing-Angriff folgt einem bekannten Muster von E-Mails mit Anhängen.
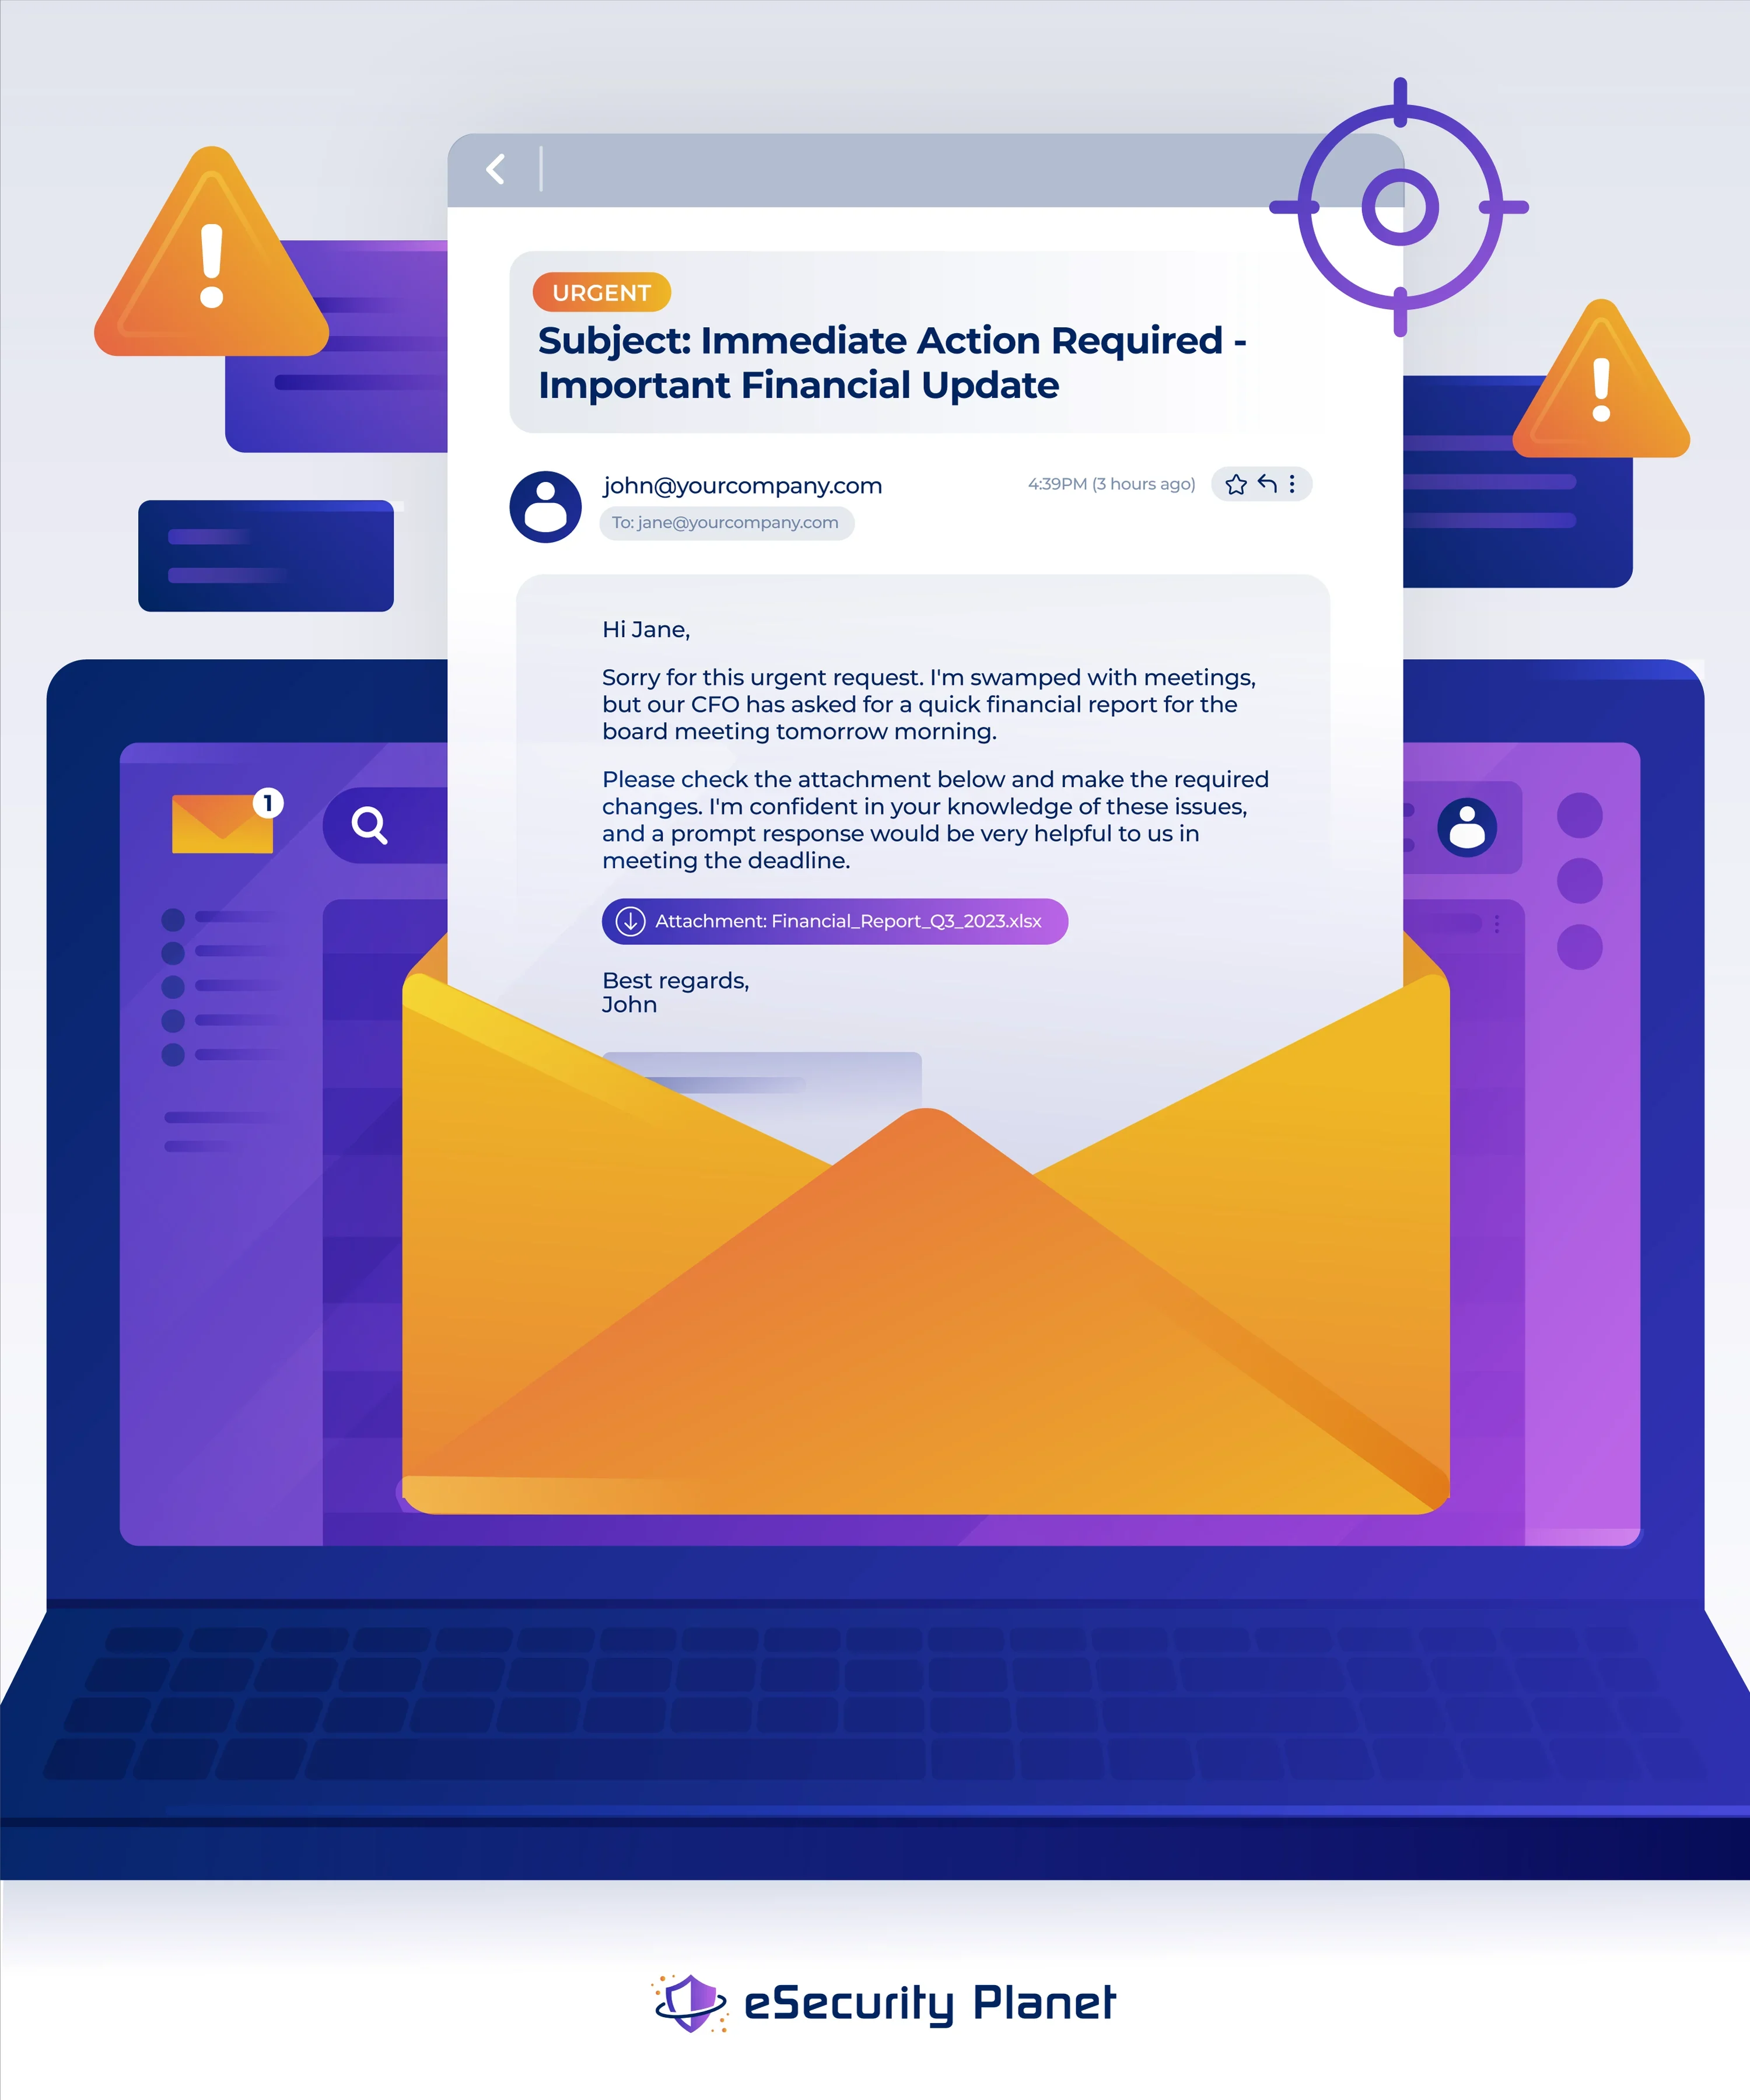
Was Spear-Phishing auszeichnet, ist der Grad der Personalisierung in den E-Mail-Inhalten, die auf den Namen, die Position oder den Rang des Empfängers im Unternehmen zugeschnitten sind. Bei dieser Methode werden E-Mails, soziale Medien, Instant Messaging und andere Plattformen genutzt, um Nutzer dazu zu bringen, persönliche Informationen preiszugeben oder Aktionen auszuführen, die zu einer Kompromittierung des Netzwerks, Datenverlust oder finanziellen Schäden führen können.
Spear-Phishing ist eine äußerst effektive Technik, da es Personalisierung, psychologische Manipulation und Social Engineering nutzt, um menschliche Schwachstellen auszunutzen. Einzelpersonen und Organisationen sollten der Schulung des Sicherheitsbewusstseins Priorität einräumen, E-Mail-Sicherheitsmaßnahmen umsetzen und zu Wachsamkeit im Umgang mit ungewöhnlichen oder dringenden Anfragen anhalten.
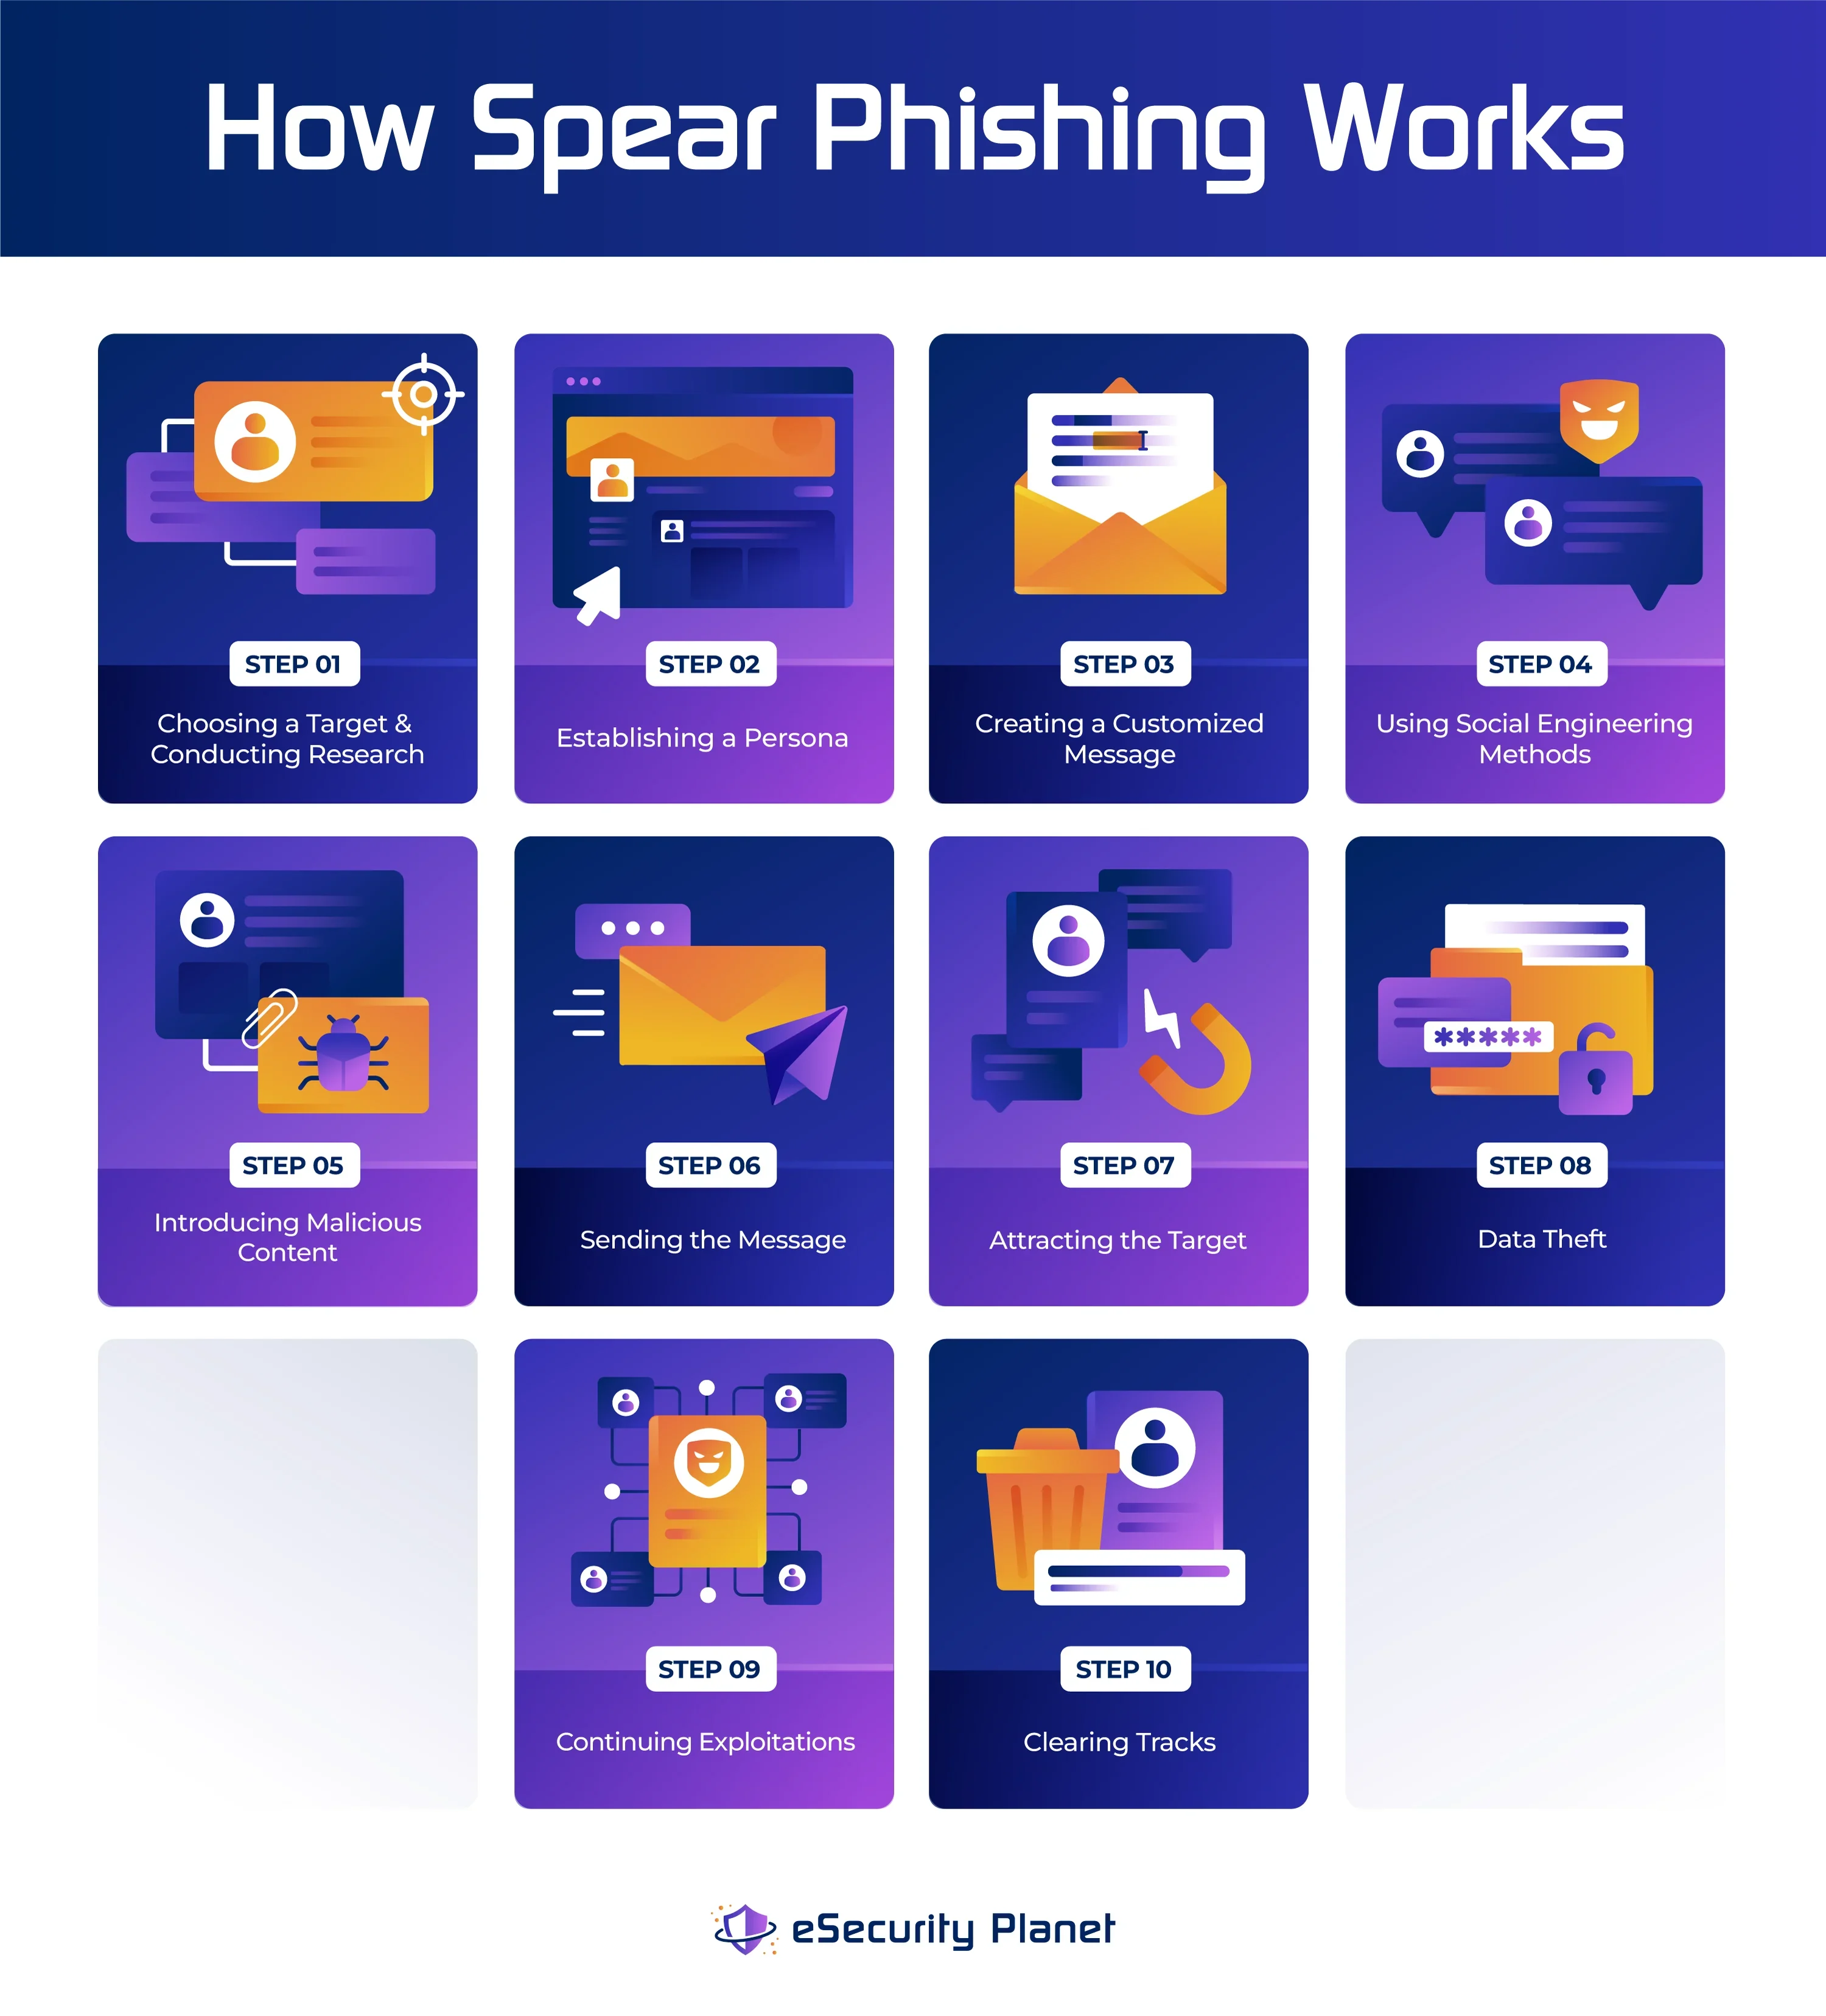
So funktioniert Spear-Phishing
Damit Spear-Phishing erfolgreich ist, muss der Angreifer umfangreiche Recherchen durchführen.
Zielauswahl und Recherche
Der erste Schritt beim Spear-Phishing besteht darin, bestimmte Personen oder Gruppen als Ziele auszuwählen. Häufig nehmen Angreifer hochrangige Mitarbeiter, Personen mit Zugriff auf vertrauliche Informationen oder Beteiligte an geheimen Projekten ins Visier. Die weitere Recherche umfasst das Sammeln persönlicher Informationen aus Quellen wie sozialen Medien, Unternehmenswebsites und öffentlichen Registern. Diese Angaben ermöglichen es Angreifern, die Rollen, Beziehungen und das Verhalten ihrer Ziele einzuschätzen.
Erstellen einer Identität
Auf Grundlage der gesammelten Informationen erstellt ein Angreifer eine gefälschte Identität oder Persona, die für das Ziel plausibel wirkt. Diese Persona kann der eines Kollegen, Vorgesetzten, Geschäftspartners oder einer anderen vertrauenswürdigen Person ähneln. Ziel ist es, durch Personalisierung Bekanntheit und Vertrauen aufzubauen.
Erstellen einer maßgeschneiderten Nachricht
Angreifer erstellen eine E-Mail oder Nachricht, die von der von ihnen geschaffenen Persona versendet wird. Sie können ihre Nachrichten und E-Mails auf die Interessen und Verantwortlichkeiten des Ziels sowie auf aktuelle Projekte zuschneiden. Durch diese Personalisierung steigt die Wahrscheinlichkeit, dass das Ziel auf die Nachricht reagiert.
Einsatz von Social-Engineering-Methoden
Social Engineering umfasst die psychologische Manipulation von Menschen, damit sie auf eine bestimmte Weise reagieren. Angreifer können Emotionen wie Dringlichkeit, Angst, Neugier oder Vertrauen nutzen, um das Ziel beim Spear-Phishing zum Handeln zu bewegen. Um Verbindungen herzustellen, können sie auf vergangene Ereignisse, Kollegen und gemeinsame Erfahrungen Bezug nehmen.
Einfügen schädlicher Inhalte
Die Nachricht enthält häufig ein schädliches Element, etwa infizierte Anhänge, Links zu gefälschten Websites oder Anweisungen für Aktivitäten, die ein Sicherheitsrisiko darstellen könnten. Diese Elemente sollen die Aufmerksamkeit oder das Vertrauen der Zielgruppe gewinnen und sie dazu bringen, sich mit dem Inhalt zu befassen.
Versenden der Nachricht
Die Angreifer verwenden verschiedene Methoden, um den Eindruck zu erwecken, dass die Nachricht legitim ist. Zum Versenden einer Nachricht können sie gefälschte E-Mail-Adressen verwenden, kompromittierte Konten nutzen oder schwache Sicherheitsmaßnahmen ausnutzen. Dadurch soll verhindert werden, dass die Nachricht zunächst geprüft wird.
Das Ziel anlocken
Der Inhalt der Nachricht und ihre Social-Engineering-Taktiken sollen die Aufmerksamkeit des Ziels gewinnen und es dazu bringen, mit den schädlichen Nachrichten zu interagieren. Dazu wird das Ziel durch dringende Appelle, attraktive Angebote oder Verweise auf gemeinsame Interessen zum notwendigen Handeln bewegt.
Datendiebstahl
Wenn das Ziel auf die Täuschung hereinfällt und mit dem schädlichen Inhalt interagiert, können die Angreifer ihr Ziel erreichen. Das Herunterladen eines Anhangs könnte beispielsweise das Gerät des Ziels mit einem Virus infizieren, der Hackern Zugriff auf vertrauliche Daten, Zugangsdaten und Netzwerke ermöglicht.
Fortgesetzte Ausnutzung
Sobald ein Angreifer den ersten Zugriff erlangt hat, kann er die Organisation auf verschiedene Weise ausnutzen. Dazu können die laterale Bewegung durch ein Netzwerk, die Ausweitung von Berechtigungen und umfassendere Angriffe gehören, die weitere Schäden verursachen können.
Spuren verwischen
Fortgeschrittene Angreifer können zudem Schritte unternehmen, um Spuren ihrer Aktivitäten zu beseitigen. Dadurch wird es für Cybersicherheitsexperten schwieriger, einen Sicherheitsvorfall zu erkennen und darauf zu reagieren. Dazu kann gehören, Aufzeichnungen zu löschen, ihre Aktivitäten zu verbergen oder ihre Präsenz zu verschleiern, um den Zugriff aufrechtzuerhalten.
10 Techniken zur Verhinderung von Spear-Phishing
Organisationen können ihre Anfälligkeit für Spear-Phishing-Angriffe deutlich verringern und ihre allgemeine Cyberresilienz verbessern, indem sie diese Strategien mit der Förderung einer sicherheitsbewussten Kultur verbinden.
1. E-Mail-Authentifizierung und Sicherheitsmethoden
Organisationen können Spear-Phishing durch E-Mail-Authentifizierungsprotokolle und Sicherheitsstrategien bekämpfen. Diese Methoden können die E-Mail-Sicherheit verbessern, das Risiko erfolgreicher Spear-Phishing-Angriffe verringern und die allgemeine Zustellbarkeit von E-Mails erhöhen.
Sender Policy Framework (SPF)
SPF ist ein Authentifizierungsprotokoll, mit dem Domaininhaber die IP-Adressen festlegen können, die in ihrem Namen E-Mails versenden dürfen. Beim Empfang einer E-Mail prüft der Empfängerserver den SPF-Eintrag der Domain des Absenders, um zu verifizieren, dass der sendende Server zum Versand über diese Domain autorisiert ist. Die E-Mail kann als verdächtig gemeldet oder abgewiesen werden, wenn die IP-Adresse des Absenders nicht im SPF-Eintrag enthalten ist.
DomainKeys Identified Mail (DKIM)
DKIM ist eine Authentifizierungsmethode mit digitaler Signatur, die überprüft, ob Absender und Inhalt einer E-Mail echt sind. Dabei wird der private Schlüssel des Empfängers verwendet, um eine digitale Signatur in den E-Mail-Header einzufügen. Zur Überprüfung der Signatur verwendet der E-Mail-Server des Empfängers anschließend den öffentlich verfügbaren Schlüssel des Absenders, der in den DNS-Einträgen dieser Domain hinterlegt ist. Die E-Mail gilt als echt, sofern die Signatur gültig ist und der Inhalt nicht verändert wurde.
Domain-Based Message Authentication, Reporting, and Conformance (DMARC)
DMARC ist ein richtlinienbasiertes E-Mail-Authentifizierungsprotokoll, das aus SPF und DKIM hervorgegangen ist. Wird eine eingehende E-Mail nicht mit SPF oder DKIM authentifiziert, kann der Domaininhaber festlegen, welche Maßnahmen zu ergreifen sind. Organisationen können DMARC-Richtlinien für die Prüfung, Quarantäne oder Ablehnung verdächtiger E-Mails einrichten. DMARC stellt außerdem Berichtsfunktionen bereit, mit denen Domaininhaber erkennen können, wie ihre E-Mail-Domains verwendet werden und ob sie für unbefugte oder schädliche Zwecke missbraucht werden.
Secure Email Gateway (SEG)
Die Implementierung eines Secure Email Gateway gegen Spear-Phishing umfasst den Einsatz spezialisierter E-Mail-Sicherheitslösungen, die ein- und ausgehende E-Mails aktiv auf potenzielle Bedrohungen prüfen. Zur Erkennung schädlicher Anhänge, Links und E-Mail-Inhalte kombinieren diese Gateways signaturbasierte Verfahren mit modernen Techniken zur Bedrohungserkennung. Mithilfe von Algorithmen der künstlichen Intelligenz erkennen sie außerdem Muster, die auf Spear-Phishing-Angriffe hindeuten, etwa Social-Engineering-Taktiken und ungewöhnliches Absenderverhalten. Um das Risiko erfolgreicher Spear-Phishing-Angriffe zu verringern, können SEGs verdächtige Nachrichten blockieren, unter Quarantäne stellen oder markieren, bevor sie das Postfach des Empfängers erreichen.
Endpoint-Sicherheit
Zum Verhindern, Erkennen und Beheben von Angriffen nutzen Endpoint-Sicherheitslösungen verschiedene Methoden, darunter Antivirensoftware, Firewalls, Intrusion-Detection-Systeme und Verhaltensüberwachung. Endpoint-Sicherheitstools wie EDR umfassen typischerweise Sicherheitssoftware, die gefährliche Anhänge, Links und Downloads erkennen und blockieren kann. Echtzeit-Scans erkennen und entfernen in diesen Systemen Malware aus E-Mails und Anhängen, bevor sie das Gerät des Nutzers erreicht. Verhaltensbasierte Analysen können ungewöhnliche Muster erkennen, die auf Spear-Phishing-Versuche hindeuten, etwa unerwartete E-Mail-Weiterleitungen oder Massenversand. Durch regelmäßige Aktualisierungen und Fehlerbehebungen werden Endgeräte vor bekannten Schwachstellen geschützt, die Angreifer ausnutzen könnten.
Secure-Access-Service-Edge-(SASE-)Tools
SASE-Tools, auch als Security-Service-Edge-(SSE-)Lösungen bezeichnet, nutzen integrierte Sicherheitsfunktionen wie Webfilterung, URL-Analyse, Bedrohungsinformationen und identitätsbasierte Zugriffsbeschränkungen. SASE-Plattformen können Spear-Phishing-Versuche erkennen, indem sie ein- und ausgehende Netzwerkdaten einschließlich E-Mail-Kommunikation analysieren. Sie können den Zugriff auf schädliche Websites verhindern, verdächtige URLs erkennen sowie eine identitäts- und kontextbasierte Authentifizierung und Autorisierung von Nutzern durchsetzen.
Multi-Faktor-Authentifizierung (MFA)
MFA ist eine Sicherheitslösung, bei der Nutzer mehrere Authentifizierungsstufen durchlaufen müssen, bevor sie Zugriff auf ein System oder Konto erhalten. Sie bietet ein zusätzliches Sicherheitsniveau über Login und Passwort hinaus. MFA besteht normalerweise aus einem Passwort, einem physischen Gerät wie einem Smartphone und biometrischen Daten wie einem Fingerabdruck.
Beim Zugriff auf kritische Systeme, Apps oder Daten verlangt MFA von Nutzern zusätzliche Authentifizierungsfaktoren neben ihrem Passwort. Selbst wenn Angreifer die Zugangsdaten durch Spear-Phishing oder auf andere Weise erlangen, hindert sie dies am unbefugten Zugriff. Selbst wenn ein Angreifer beispielsweise das Passwort eines Nutzers besitzt, benötigt er weiterhin dessen physisches Gerät oder biometrische Daten, um die Authentifizierung abzuschließen.
2. Incident-Response-Plan
Eine effiziente Incident-Response-Strategie gegen Spear-Phishing umfasst die Erstellung eines gut strukturierten Rahmens, um Sicherheitsverletzungen möglichst schnell zu bewältigen und einzudämmen. Ein Incident-Response-Plan umfasst die Festlegung klarer Rollen und Verantwortlichkeiten, die Einrichtung von Kommunikationskanälen und Eskalationsprotokollen sowie die Definition von Schweregraden für Sicherheitsvorfälle. Wichtig sind außerdem Tabletop-Übungen zur Simulation von Reaktionsszenarien, die regelmäßige Aktualisierung von Kontaktlisten, forensische Verfahren zur Analyse kompromittierter E-Mails und eine reibungslose Zusammenarbeit zwischen IT, Sicherheitsteams, Rechtsabteilung und Kommunikationsabteilung. Mit einer umfassenden Incident-Response-Strategie können Organisationen Spear-Phishing-Angriffe effizient eindämmen, untersuchen und bewältigen, mögliche Schäden reduzieren und eine schnelle, koordinierte Reaktion gewährleisten.
3. Phishing-Simulation und -Tests
Simulationen und Tests gegen Spear-Phishing umfassen die geplante Durchführung simulierter Spear-Phishing-Versuche, um die Widerstandsfähigkeit einer Organisation zu bewerten und zu verbessern. Dazu gehören die Erstellung realistischer Spear-Phishing-E-Mails, deren Anpassung an die Strategien möglicher Angreifer, kontrollierte Kampagnen in mehreren Abteilungen, die Beobachtung der Reaktionen und Anfälligkeit von Mitarbeitern sowie schnelle Schulungen und Feedback auf Grundlage ihres Verhaltens.
4. Webfilterung und URL-Analyse
Der Schutz vor Spear-Phishing durch Webfilterung und URL-Analyse umfasst den Einsatz von Tools und Technologien zur Überwachung und Steuerung des Zugriffs von Nutzern auf Websites und Online-Informationen. Dazu gehören Webfiltersysteme, die URLs in Echtzeit prüfen und mit Datenbanken bekannter schädlicher Websites und gesperrter Domains abgleichen. Durch das Blockieren verdächtiger oder potenziell gefährlicher URLs können Nutzer vor dem Zugriff auf schädliche Websites geschützt werden, die bei Spear-Phishing-Angriffen eingesetzt werden könnten. Organisationen können außerdem URL-Analysedienste nutzen, die Links in E-Mails untersuchen und umfassende Informationen über den Ruf und mögliche Gefahren der Zielwebsite liefern. Mit diesen Schutzmaßnahmen können Unternehmen ihre Nutzer proaktiv vor Spear-Phishing-Versuchen schützen, die häufig Links zu gefälschten Anmeldeseiten oder mit Malware infizierten Websites enthalten.
5. Security Information and Event Management (SIEM)
SIEM ist ein zentralisiertes System, das Sicherheitsvorfälle in einem Netzwerk überwacht, erkennt und darauf reagiert. Zur Erkennung von Anomalien, verdächtigem Verhalten und möglichen Spear-Phishing-Versuchen sammelt und korreliert SIEM Daten aus zahlreichen Quellen. Dazu gehört die Analyse von E-Mail-Verkehrsmustern, Nutzeraktivitäten und Systemprotokollen, um ungewöhnliche E-Mail-Aktivitäten, unbefugte Zugriffsversuche oder kompromittierte Konten zu erkennen. SIEM-Tools erzeugen Warnmeldungen und ermöglichen so eine sofortige Reaktion und Untersuchung. SIEM verbessert die Fähigkeit einer Organisation, Angriffe zu erkennen und einzudämmen, indem es Echtzeitinformationen über mögliche Spear-Phishing-Vorfälle liefert und dadurch die allgemeine Sicherheitslage stärkt.
6. Sicherheitsrichtlinien und -verfahren
Die Einführung strenger Sicherheitsrichtlinien und -verfahren zur Bekämpfung von Spear-Phishing erfordert die Entwicklung eindeutiger Standards für E-Mail- und Online-Aktivitäten. Dazu gehören die Definition eines angemessenen E-Mail-Nutzungsverhaltens, die Durchsetzung einer guten Passwortpraxis, die Beschreibung von Verfahren zur Bestätigung der Identität von Absendern, die Entwicklung von Mechanismen zur Meldung verdächtiger E-Mails und die Vorgabe von Maßnahmen für den Fall möglicher Spear-Phishing-Versuche. Die regelmäßige Aktualisierung und Erläuterung dieser Regeln sowie kontinuierliche Schulungen zum Sicherheitsbewusstsein helfen Einzelpersonen, überlegt zu handeln, und fördern eine proaktive Sicherheitskultur, die gezielte Angriffe aktiv bekämpft.
7. Benutzerzugriffssteuerung
Die Zugriffssteuerung für Benutzer bezeichnet die Praxis, Nutzerrechte auf die Ressourcen und Daten zu beschränken, die sie für ihre spezifischen Aufgaben innerhalb einer Organisation benötigen, idealerweise nach den Prinzipien von „Zero Trust“. Die Benutzerzugriffssteuerung schützt vor Spear-Phishing-Versuchen, indem Nutzern nur die für ihre Tätigkeiten erforderlichen Mindestberechtigungen zugewiesen werden. So erhalten sie keinen Zugriff auf vertrauliche Daten oder Systeme, die über ihre Verantwortlichkeiten hinausgehen. Dies begrenzt die möglichen Schäden eines erfolgreichen Spear-Phishing-Angriffs, selbst wenn ein Zugriff erlangt wird. Darüber hinaus stärken die verpflichtende Multi-Faktor-Authentifizierung und robuste Authentifizierungsverfahren für den Zugriff auf wichtige Systeme die Benutzerzugriffssteuerung gegen unbefugte Zugriffe durch Spear-Phishing-Versuche.
8. Risikomanagement für Anbieter und Drittanbieter
Um sicherzustellen, dass die Sicherheitsverfahren Ihrer Partner und Lieferanten mit denen der Organisation übereinstimmen, sollten Sie Richtlinien für das Risikomanagement für Drittanbieter gegen Spear-Phishing umsetzen. Dazu gehören die Bewertung der Mitarbeiterschulung, der Fähigkeiten zur Reaktion auf Vorfälle und der E-Mail-Sicherheitsrichtlinien. Verträge sollten Bestimmungen zum Datenschutz und zur Meldung von Vorfällen sowie zu Sicherheitserwartungen und Verantwortlichkeiten enthalten. Die Wirksamkeit ihrer Cybersicherheitsmaßnahmen, insbesondere ihre Anfälligkeit für Spear-Phishing-Angriffe, sollte regelmäßig geprüft und bewertet werden. Indem Sie Ihre Sicherheitsanforderungen auf Anbieter und Drittanbieterpartner ausweiten, verringern Sie die Wahrscheinlichkeit, dass Angreifer deren Schwachstellen für Spear-Phishing gegen Ihr Unternehmen nutzen.
9. Mitarbeiterschulung und Sicherheitsbewusstsein
Um Mitarbeiter vor Spear-Phishing zu schützen, müssen Organisationen umfassende Schulungsstrategien umsetzen, die ihnen das Wissen und die Fähigkeiten vermitteln, Risiken in gezielten E-Mails zu erkennen und darauf zu reagieren. Schulungen sollten die Anatomie von Spear-Phishing-Angriffen, die von Angreifern eingesetzten Methoden, die Erkennung verdächtiger E-Mails, die Bestätigung der Legitimität von Absendern, den vorsichtigen Umgang mit Links und Anhängen sowie die schnelle Meldung verdächtiger Vorfälle abdecken. Durch die Förderung eines stärkeren Sicherheitsbewusstseins und die Befähigung der Mitarbeiter, als erste Verteidigungslinie zu agieren, können Organisationen ihr Risiko, Opfer dieser personalisierten Cyberangriffe zu werden, deutlich senken.
10. Regelmäßige Überwachung, Aktualisierung und Patching
Eine kontinuierliche Überwachung und Bewertung gegen Spear-Phishing erfordert proaktive Maßnahmen zur regelmäßigen Prüfung von E-Mail-Sicherheitskontrollen, Mitarbeiterverhalten und neuen Bedrohungsmustern. Dazu gehören die routinemäßige Überprüfung von E-Mail-Sicherheitseinstellungen, simulierte Spear-Phishing-Tests zur Ermittlung der Anfälligkeit von Mitarbeitern, die Suche nach Anomalien in E-Mail-Verkehrsmustern in Echtzeit, die Beobachtung neuer Phishing-Taktiken und die entsprechende Anpassung von Abwehrmaßnahmen. Durch einen kontinuierlichen Kreislauf aus Bewertung, Erkennung, Reaktion und Verbesserung können Organisationen Schwachstellen schnell aufdecken und ihre Widerstandsfähigkeit gegen gezielte Spear-Phishing-Angriffe stärken.
Es ist entscheidend, eine systematische Strategie für die Verwaltung der Sicherheit von Software, Betriebssystemen und Anwendungen zu entwickeln. Halten Sie sich über die neuesten Patches und Updates der Softwareanbieter auf dem Laufenden, testen Sie Aktualisierungen vor der Bereitstellung gründlich, priorisieren Sie kritische Schwachstellen, erstellen Sie einen zuverlässigen Zeitplan für die Patch-Bereitstellung und nutzen Sie automatisierte Tools für eine effiziente Verteilung von Patches.
Wonach suchen Spear-Phishing-Angreifer?
Angreifer können inzwischen problemlos sehr überzeugende und personalisierte Nachrichten erstellen, um Ziele zu Handlungen zu verleiten, die die Sicherheit gefährden oder private Informationen preisgeben. Um die Wahrscheinlichkeit erfolgreicher Spear-Phishing-Angriffe zu verringern, sollten Unternehmen die Daten ihrer Mitarbeiter gewissenhaft schützen und das Sicherheitsbewusstsein stärken. Das tun Spear-Phishing-Angreifer häufig:
- Eigene Daten, Geschäftsgeheimnisse, hochsensible Informationen oder geistiges Eigentum stehlen, die verwendet oder verkauft werden können.
- Den typischen Kommunikationsstil des Ziels und dessen Struktur durch die Analyse von E-Mail-Kommunikationsmustern nachahmen, wodurch ihre E-Mails vertrauenswürdiger wirken.
- Den Namen des Ziels, seine Position, Verantwortlichkeiten, Kontaktdaten und Beziehungen recherchieren.
- Informationen über Kollegen und berufliche Beziehungen nutzen, um eine bekannte Persona anzunehmen und Vertrauen aufzubauen.
- Sich laufender Aufgaben bewusst sein, Fristen und Vorhaben, um scheinbar dringende E-Mails verfassen zu können.
- Aktuelle Nachrichten nutzen, Ereignisse oder Ankündigungen, um Empfänger zu überzeugen und Ihre E-Mails aktuell und relevant erscheinen zu lassen.
- Überzeugende Betrugs-E-Mails erstellen und dabei ihr Wissen über Ihre Finanztransaktionen, Rechnungen oder Zahlungsabläufe nutzen.
- Bekannte Schwachstellen nutzen in Software, Tools oder Systemen, indem sie sich mit der technologischen Umgebung der Organisation vertraut machen.
- Plausible Situationen schaffen durch Kenntnis des physischen Standorts und der Reisepläne des Ziels.
- Sich als Kollegen ausgeben, Vorgesetzte oder Geschäftspartner.
- Sicherheitslücken ausnutzen, darunter schwache Passwörter, veraltete Software und ein mangelndes Sicherheitsbewusstsein der Mitarbeiter.
- Profile in sozialen Medien nutzen, um Kontakte, Hobbys sowie persönliche und berufliche Informationen zu sammeln und glaubwürdige Personas zu erstellen.
- Mitarbeiterverzeichnisse aufrufen, um nützliche Informationen über Positionen, Büros und Kontakte zu sammeln.
- Die Angriffsfläche vergrößern und mithilfe der Kontakte des Ziels schädliche E-Mails an mehr Personen senden.
Einen Spear-Phishing-Versuch erkennen
Die Fähigkeit, einen Spear-Phishing-Versuch zu erkennen, erfordert Wachsamkeit und Aufmerksamkeit. Hier sind einige Anzeichen für Spear-Phishing-Versuche und Hinweise, wie Sie sie erkennen können:
- Prüfen Sie die E-Mail-Adresse des Absenders auf Tippfehler, subtile Änderungen oder Domains die nicht der tatsächlichen Organisation entsprechen.
- Seien Sie vorsichtig bei E-Mails, die mit allgemeinen Anreden wie „Sehr geehrter Kunde“ beginnen, anstatt Sie namentlich anzusprechen.
- Seien Sie vorsichtig bei Mitteilungen, die ein Gefühl von Dringlichkeit, Panik oder Druck erzeugen und Sie zum sofortigen Handeln auffordern.
- Seien Sie vorsichtig bei Anfragen nach sensiblen Informationen, Geldtransaktionen oder Anhängen von unbekannten oder unerwarteten Absendern. Überprüfen Sie jede Geld- oder Zahlungsaufforderung, insbesondere wenn sie von einer ungewöhnlichen Quelle stammt.
- Schlechte Rechtschreibung, Syntaxfehler oder unpassende Formulierungen können allesamt auf eine gefälschte E-Mail hindeuten, insbesondere wenn sie scheinbar von einer autoritativen Quelle stammt.
- Bewegen Sie den Mauszeiger über Links, um die vollständige URL anzuzeigen. Wenn das Ziel nicht übereinstimmt, klicken Sie nicht darauf.
- Prüfen Sie Anhänge aus unbekannten Quellen mit Vorsicht, insbesondere wenn Sie aufgefordert werden, Makros oder Skripte zu aktivieren.
- Seriöse Unternehmen werden niemals Passwörter, Kontoinformationen oder Anmeldedaten per E-Mail anfordern.
- Seien Sie vorsichtig bei E-Mails, die hohe Gewinne, Lottogewinne oder Schnäppchen versprechen, die zu gut erscheinen, um wahr zu sein.
- Wenn die E-Mail nicht dem Kommunikationsstil des Absenders entspricht, kann dies ein Warnsignal sein.
- Achten Sie auf Unregelmäßigkeiten im Branding, bei Logos und in der Formatierung der Organisation.
- Seien Sie vorsichtig bei E-Mails, die aus Zeitzonen oder Gebieten stammen, die nicht dem üblichen Standort des Absenders entsprechen.
- Wenn die E-Mail Nachrichten behandelt, die nichts mit Ihrer Funktion, Ihren Initiativen oder Ihren Aufgaben zu tun haben, seien Sie vorsichtig.
Im Zweifel kontaktieren Sie den vermeintlichen Absender über einen alternativen Kommunikationskanal, um die Gültigkeit der Nachricht zu bestätigen.
Fazit: Schützen Sie sich vor gezielten Angriffen
In der heutigen offenen digitalen Umgebung stellt Spear-Phishing eine große Bedrohung für die Sicherheit einer Organisation dar. Um Ihre Abwehr gegen diese gezielten und täuschenden Angriffe aufzubauen, ist es entscheidend, wachsam zu bleiben, sich weiterzubilden und gute Sicherheitsmaßnahmen umzusetzen. Wenn Sie die Techniken des Spear-Phishings und die geeigneten Abwehrmaßnahmen verstehen, können Sie und Organisationen die eindeutigen Anzeichen dieser gezielten und manipulativen Angriffe erkennen. Mit diesem Wissen können Sie vorbeugende Maßnahmen ergreifen, um potenzielle Risiken zu begrenzen und nicht Opfer dieser ausgeklügelten Angriffsmethoden zu werden.
Mehr dazu: Was ist Netzwerksicherheit? Definition, Bedrohungen und Schutzmaßnahmen